Wie du mehrere E-Commerce-Shops vor Verknüpfung schützt: Signale und Isolation, die funktionieren
Der Betrieb mehrerer Shops ist eine normale Skalierungsstrategie im E-Commerce; das echte Risiko ist nie die Anzahl der Shops, sondern dass mehrere Shops für die Plattform wie ein und dieselbe Person aussehen. Multi-Store-Anti-Linking läuft auf drei Dinge hinaus: pro Shop eine unabhängige Umgebung (Fingerprint, Cookies, Login-Status), ein unabhängiger Residential-Proxy und Account-Daten, die sich nicht überschneiden. Sind diese drei Ebenen sauber, findet die Plattform keine Signale, um deine Shops zu einer Kette zu verbinden. Mit dem Anti-Detect-Browser MakoBrowser als Referenzwerkzeug erklärt dieser Leitfaden, wie E-Commerce-Plattformen Verknüpfung bewerten, und liefert einen Isolationsaufbau zum direkten Nachvollziehen.
Wie Plattformen entscheiden, dass diese Shops einem Inhaber gehören
Plattformen bewerten Shop-Verknüpfung über überlappende Signale mehrerer Kategorien, nicht über eine einzelne Anomalie. Bei jedem Login eines Shop-Accounts liest die Plattform mindestens drei Dinge:
- Browser-Fingerprint: die Kombination aus Canvas, WebGL, Schriftarten, Auflösung, Zeitzone und weiteren Parametern. Zwei Shops am selben Computer erhalten exakt dieselbe Geräte-Identität.
- Netzwerk-Ausgang: wo die IP registriert ist, Residential oder Rechenzentrum, und wie viele Accounts über dieselbe IP laufen. Rechenzentrum-IPs und öffentliche Proxy-Pools sind für sich ein Risikoaufschlag.
- Login- und Verhaltensmuster: ob Login-Zeiten zu einer menschlichen Routine passen, ob ein Tag mehrere Länder umspannt, ob der Arbeitsrhythmus wie ein Skript wirkt.
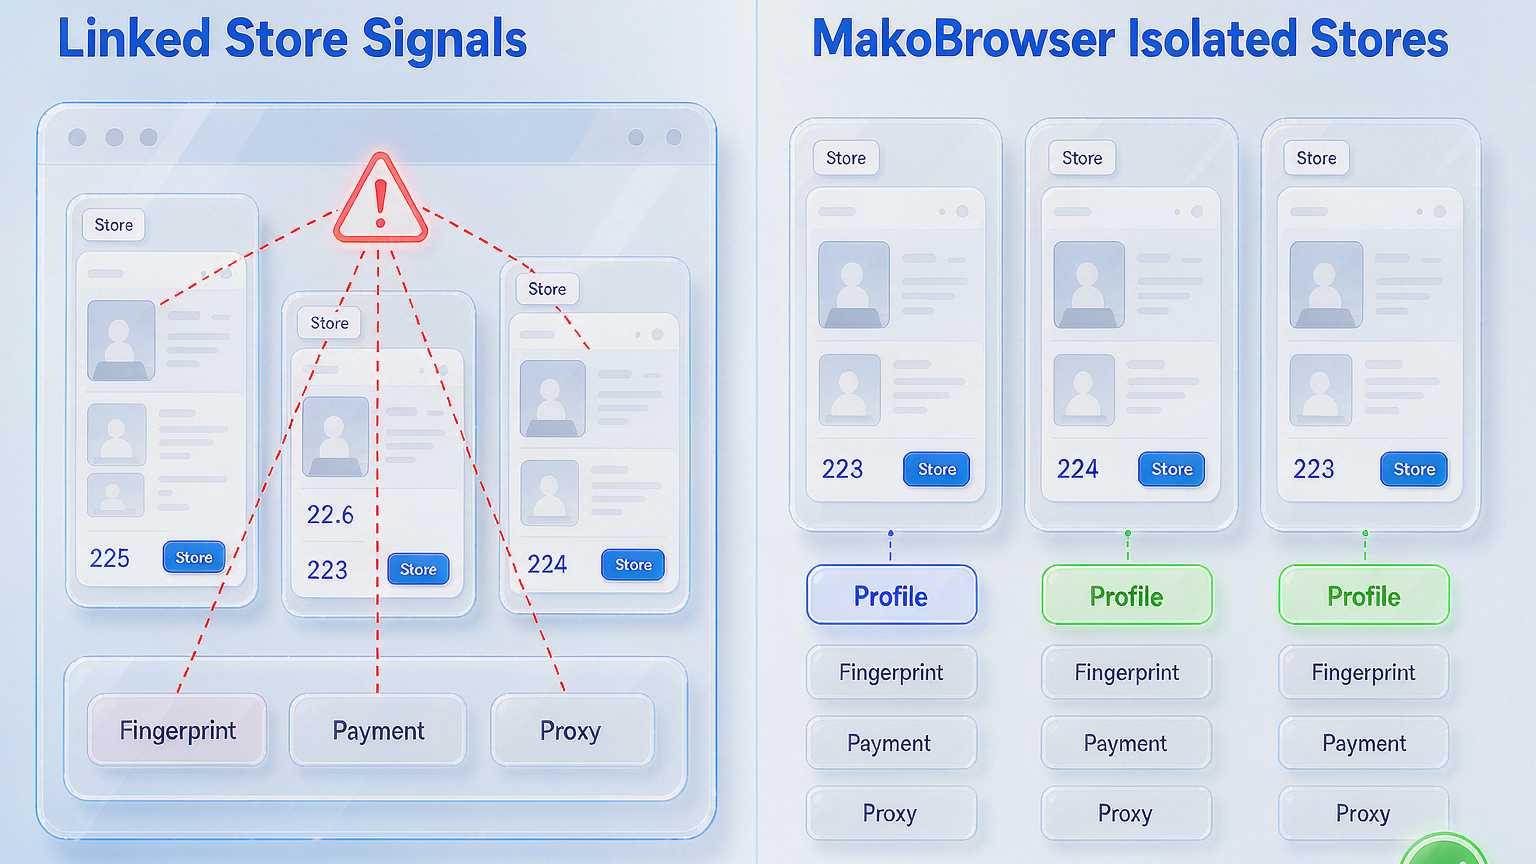
Eine Ebene tiefer sind die Überschneidungen in den Geschäftsdaten noch verheerender: derselbe Liefername und dieselbe Adresse, dieselbe Auszahlungskarte, dieselbe Telefonnummer oder E-Mail, Produkt- und Listingtexte, die sich kaum unterscheiden — Beweise, die sich viel schwerer erklären lassen als Fingerprints. Einzeln hat jedes Detail eine Ausrede; gestapelt ergeben sie eine vollständige Beweiskette. Deshalb bringt es auch nichts, nur die IP zu wechseln: Du tauschst eine Signalkategorie aus, die übrigen bleiben genau dort exponiert, wo sie waren.
Zwei Isolationsebenen: Umgebung und Netzwerk
Die Grundlage von Anti-Linking ist, die Umgebungsebene und die Netzwerkebene getrennt zu isolieren, weil die beiden Ebenen für zwei Signalkategorien zuständig sind.
Die Umgebungsebene betrifft Fingerprint und Login-Status: Ein gewöhnlicher Browser kann nicht jedem Shop eine eigene Identität geben, dafür brauchst du einen Anti-Detect-Browser, der pro Shop ein eigenes Profil anlegt — eigene Fingerprint-Parameter, eigener Cookie-Speicher, eigene Login-Sessions, nie gemeinsam genutzt. Die Netzwerkebene betrifft die Ausgangs-IP: Binde pro Shop einen unabhängigen Residential-Proxy, damit der Traffic wie aus einer anderen Stadt, einem anderen Haushalt wirkt. Mit beiden Ebenen ist jeder Shop wirklich „ein Gerät plus ein Netzwerk".
Bei Proxies lieber Residential oder statisches Residential wählen und die Region mit den Registrierungsdaten und dem Zielmarkt des Shops abgleichen — US-Shop auf US-IP; bei Rechenzentrum-IPs Geld zu sparen lohnt sich nicht. HTTP, HTTPS oder SOCKS5 richtet sich nach der Unterstützung deines Proxy-Anbieters; entscheidend ist die Session-Stickiness: für den Tagesbetrieb lange Sticky-Sessions wählen, damit ein Shop dauerhaft über denselben IP-Bereich läuft, statt bei jeder Anfrage zu rotieren.
Vier Schritte vom einzelnen Shop zum Shop-Netzwerk
Der Ablauf selbst ist simpel; entscheidend ist, bei keinem Schritt Abkürzungen zu nehmen:
Schritt 1: Profil sauber benennen. Vergib beim Anlegen eines Profils einen selbsterklärenden Namen wie StoreA-Amazon-US, niemals test1 oder test2 — bei Dutzenden Profilen wird ein Fehlklick zur Katastrophe.
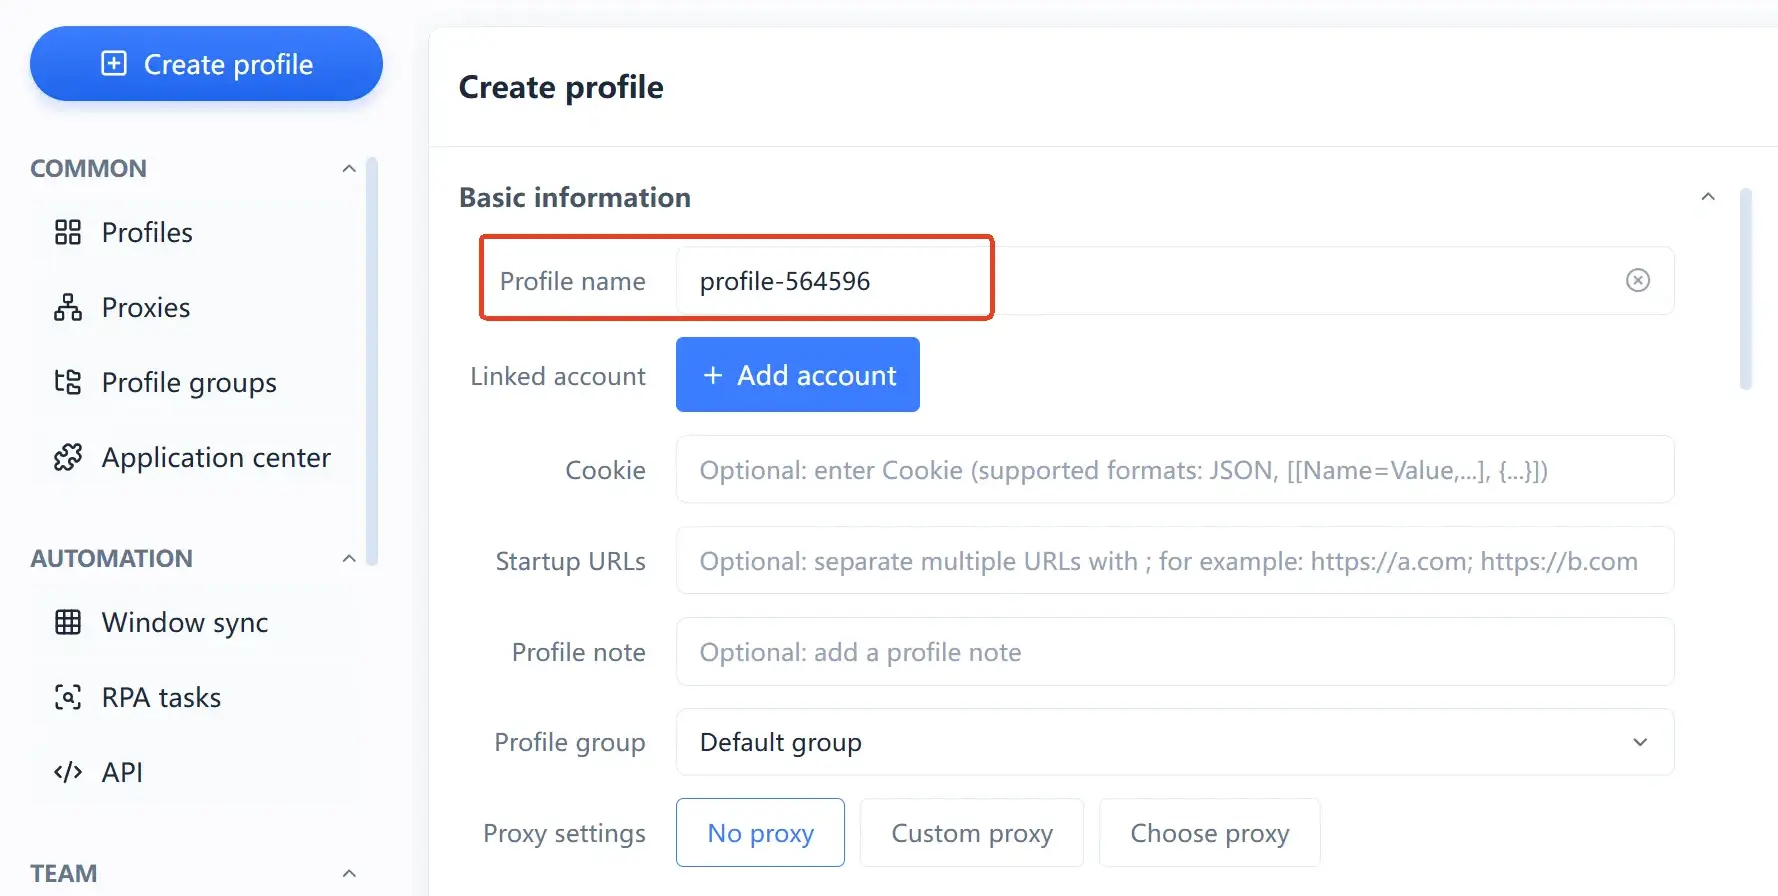
Schritt 2: Proxy einbinden und testen. Trage Host, Port und Zugangsdaten des Proxys ins Profil ein, führe den Konnektivitätstest durch und prüfe, ob der IP-Standort zu den Shop-Daten passt.
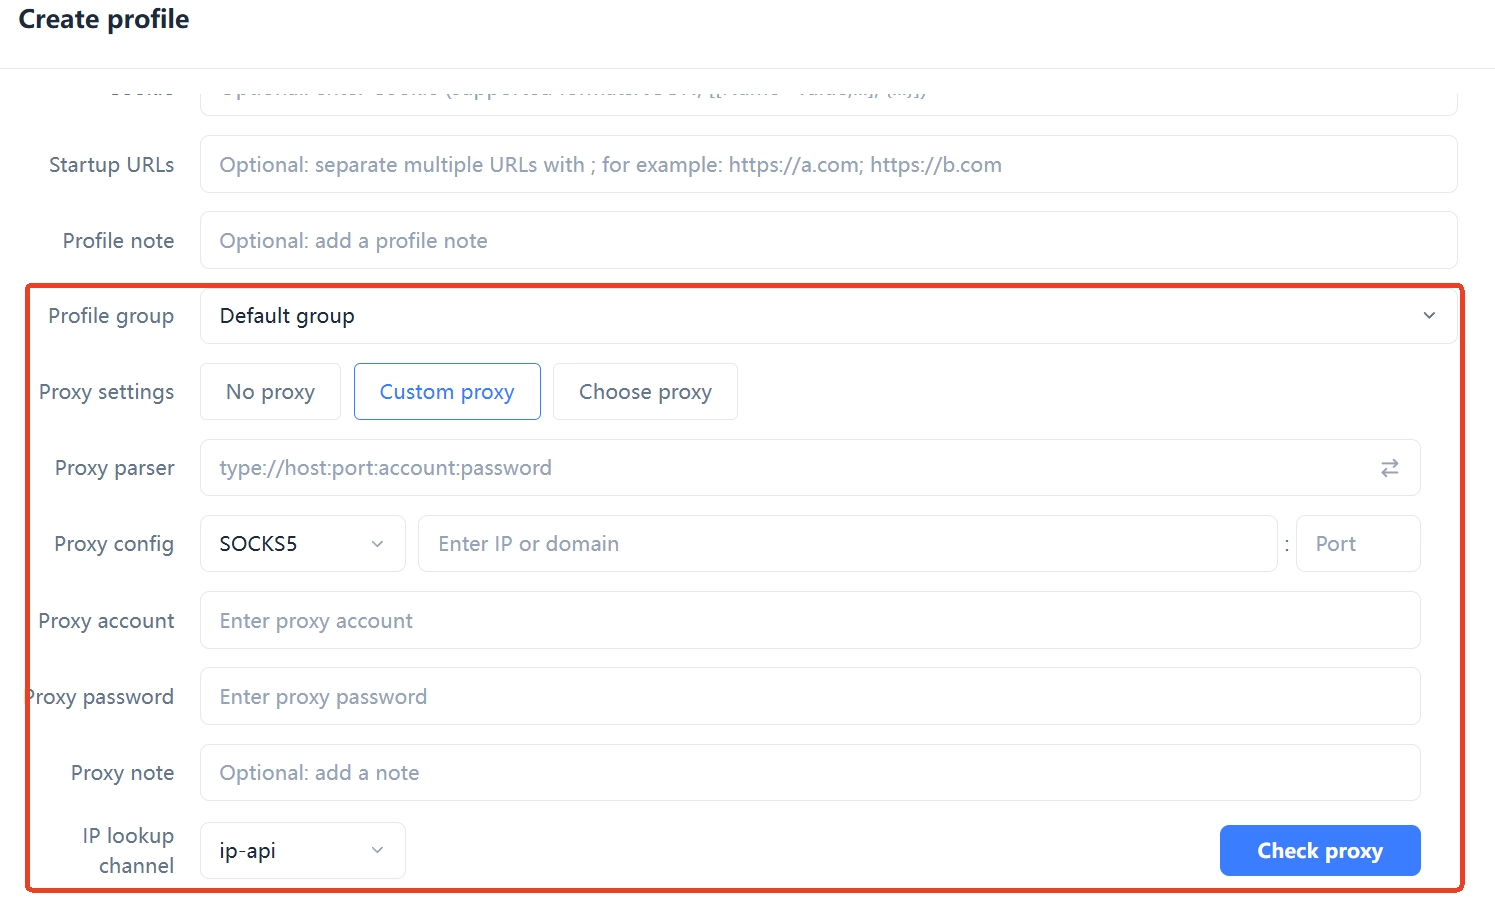
Schritt 3: Fingerprint auf Standard lassen. Wenn du unsicher bist, ändere Auflösung oder Zeitzone nicht von Hand — je mehr Parameter du anfasst, desto leichter erzeugst du innere Widersprüche (Windows-User-Agent mit macOS-Schriftarten), was verdächtiger wirkt, nicht weniger.
Schritt 4: Vorlage speichern und klonen. Läuft die Umgebung des ersten Shops, speichere sie als Vorlage; neue Shops klonen die Vorlage und tauschen den Proxy, eine neue Umgebung entsteht in Minuten. Wie Batch-Betrieb und Datensynchronisation dabei helfen, beschreibt wie Anti-Detect-Browser Wiederholungsarbeit in Ein-Klick-Automatisierung verwandeln.
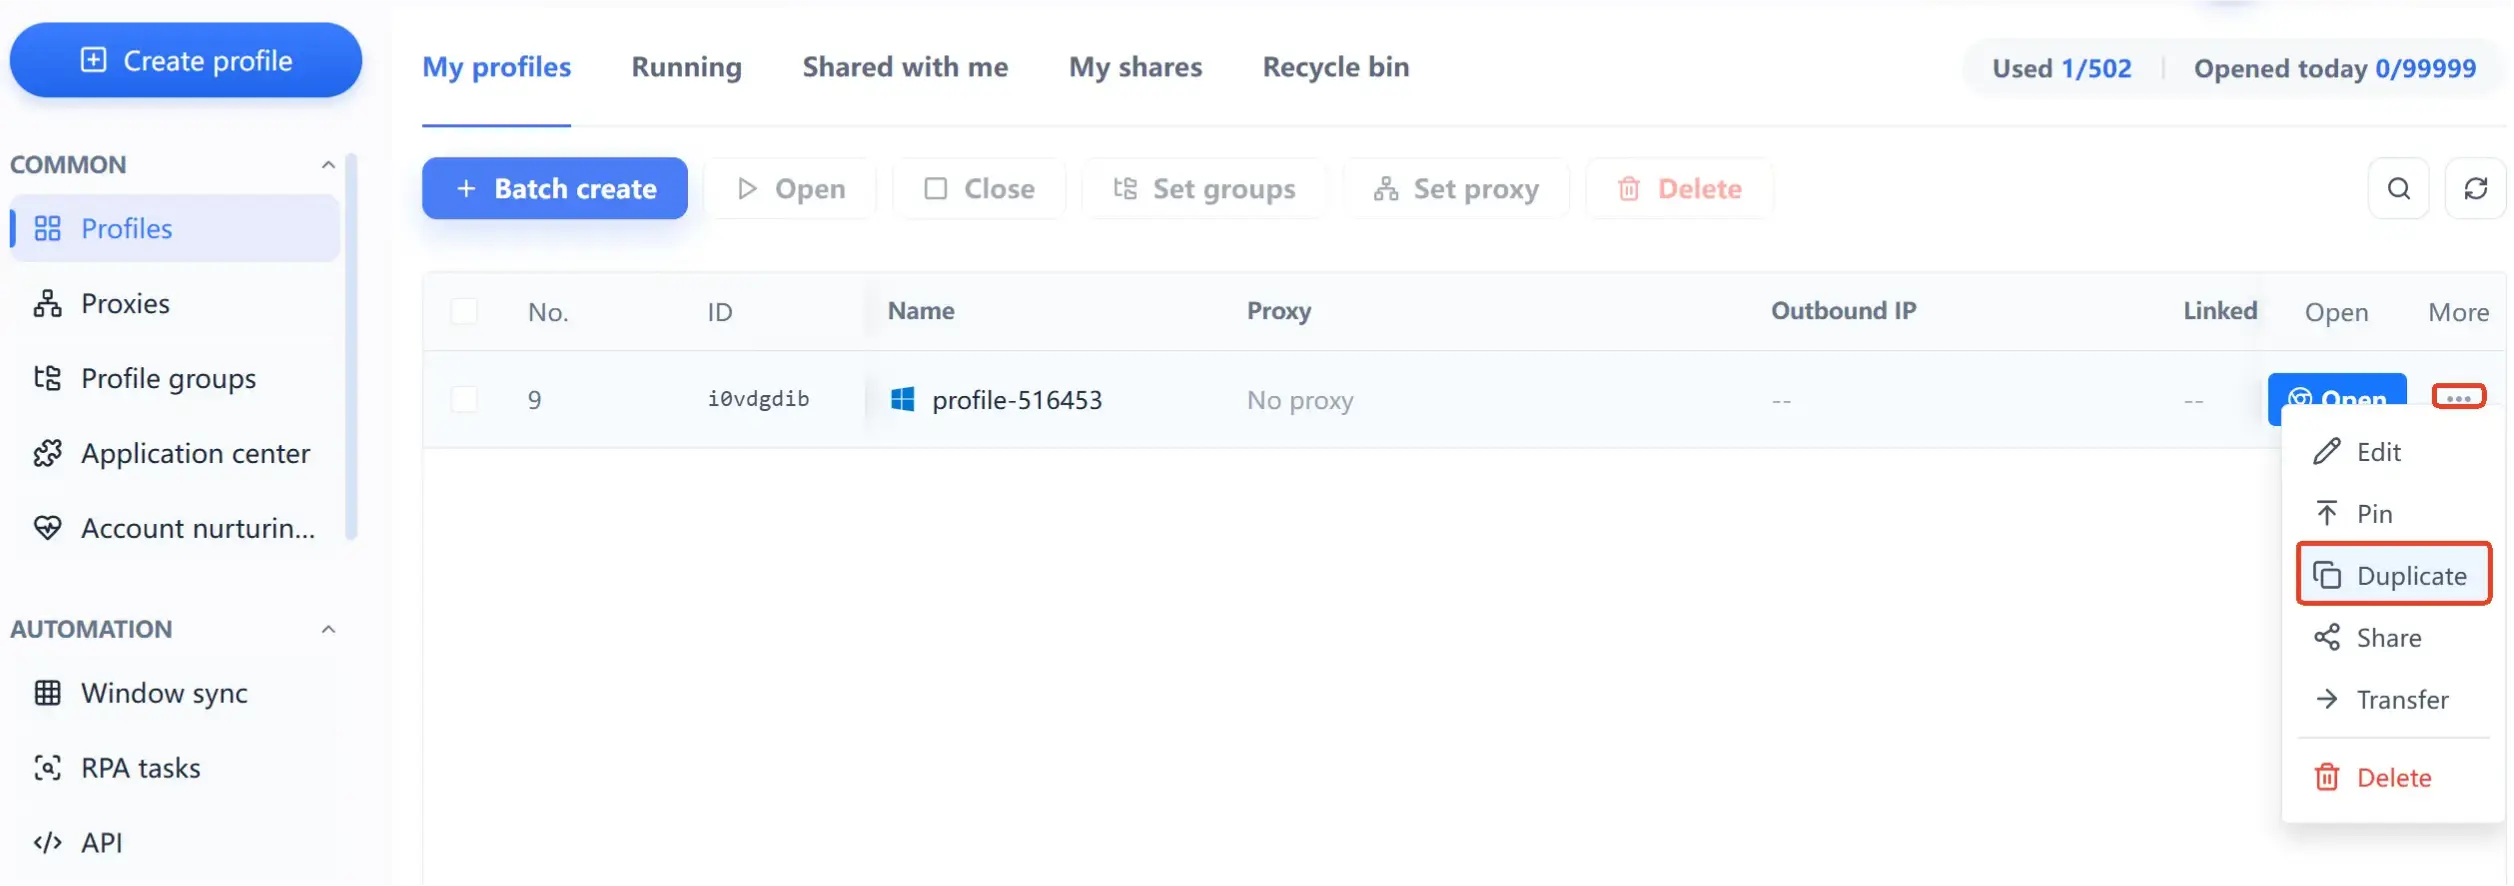
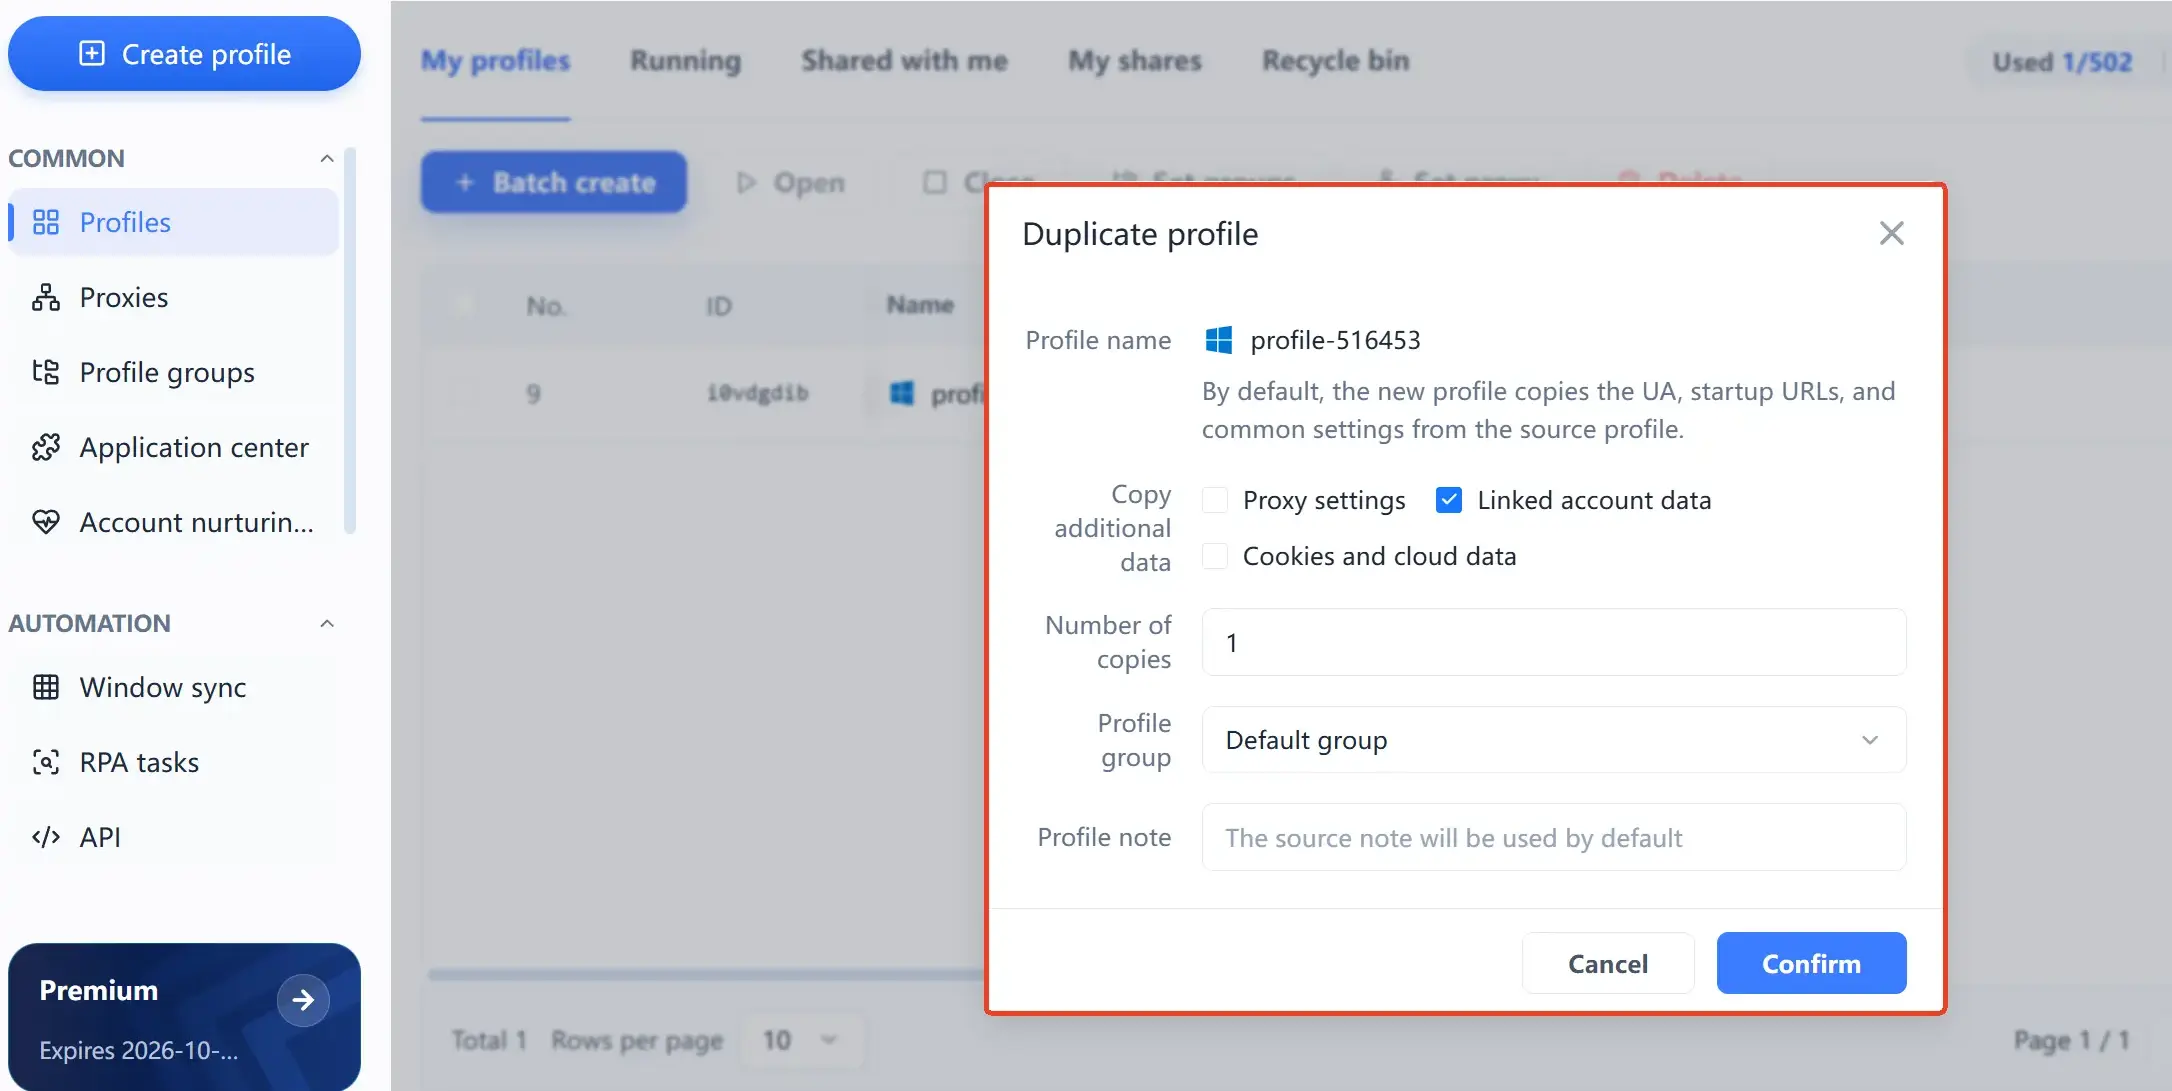
Ab dann gilt nur eine Regel: Alle Vorgänge eines Shops laufen in seiner eigenen Umgebung — Produkte einstellen, Preise ändern, Bewertungen beantworten, Dashboard prüfen, alles; melde den Account nicht im Alltagsbrowser an.
Sechs alltägliche Regeln, damit Shops sich nicht selbst verraten
Sind die Umgebungen isoliert, lebt das Restrisiko vollständig in den Arbeitsgewohnheiten:
- Ein Shop behält eine Umgebung und einen Proxy; nie mischen, nie wiederverwenden.
- Die E-Mail jedes Shops lebt in ihrer eigenen Umgebung; das Shop-Postfach nie im privaten Browser öffnen.
- Registrierungsdaten vollständig trennen: E-Mail, Telefonnummer, Auszahlungskarte, Rechtsträger — keine einzige Überschneidung.
- Bei Teamarbeit Berechtigungen nach Shops aufteilen; jeder arbeitet nur mit den ihm zugewiesenen Umgebungen und Proxies.
- Während Kampagnen oder Aktionen Fingerprint-Parameter und Ausgangs-IP nicht anfassen — ein plötzlicher Umgebungswechsel ist verdächtiger als eine gewöhnliche Umgebung.
- Private Alltagsaccounts bleiben aus jeder Shop-Umgebung raus.
Plattformunterschiede: worauf Amazon, Shopify und eBay jeweils achten
Der Isolationsrahmen ist universell, aber die Risikokontrolle jeder Plattform hat eigene Schwerpunkte. Amazon reagiert am empfindlichsten auf die Kontinuität von Login-Umgebungen und Account-Daten; dieselben Auszahlungsdaten in mehreren Verkäuferkonten sind ein prioritätes Warnsignal. Shopify ist ein Website-Baukasten für eigenständige Shops, das Risiko konzentriert sich auf dieselbe Registrierungseinheit, die wiederholt Testshops eröffnet oder dasselbe Payment-Gateway bindet. eBay achtet am stärksten auf die Stabilität der Login-IP; häufige Logins über Regionen hinweg lösen leicht Verifizierungen aus. In der Praxis unterscheidet sich nur die Gewichtung: Auf datenlastigen Plattformen zuerst die Registrierungstrennung sichern, auf login-strengen Plattformen zuerst die Ausgangsstabilität.
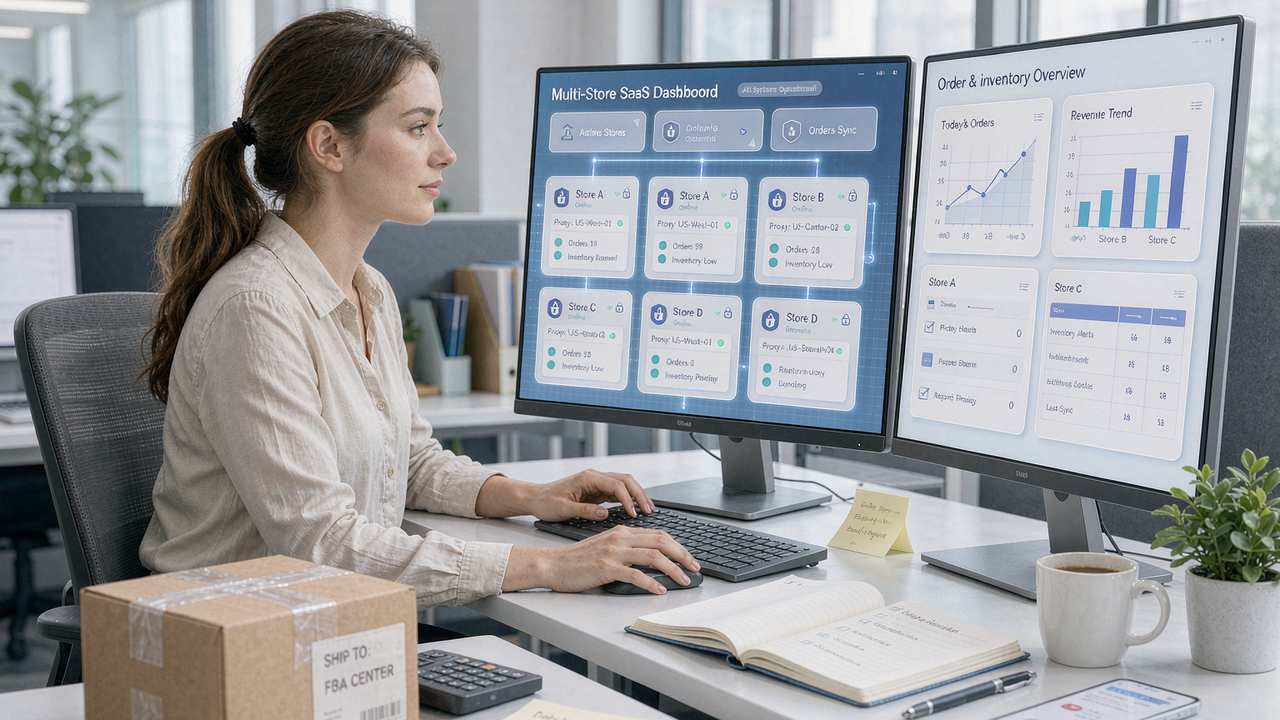
Multi-Store-Anti-Linking mit MakoBrowser umsetzen
Wenn du Abrechnung pro Umgebung und eine planbare Kostenkurve willst, ist der Anti-Detect-Browser MakoBrowser einen direkten Vergleich wert. Er zerlegt die Isolation jedes Shops in zwei konkrete Dinge: ein in sich stimmiges Fingerprint-Profil plus einen unabhängigen Proxy; Batch-Vorlagen und Datensynchronisation machen aus dem Konfigurieren von Dutzend Shops eine Vorlagenaktion, und Teamarbeit unterstützt Shop-Gruppierung mit Rechteverwaltung.
Zum Preis (aktuelle offizielle Liste, die Live-Seite gilt): Der Gratisplan enthält 2 Umgebungen und 2 Mitglieder, genug, um den Ablauf einmal durchzuspielen; Pro kostet 6,80 $/Monat für 10 Umgebungen, bei Jahreszahlung 40,80 $, rund 0,34 $ pro Umgebung und Monat; Advanced kostet 27,50 $/Monat für 100 Umgebungen, bei Jahreszahlung 165 $, rund 0,14 $ pro Umgebung und Monat, bei Quartalszahlung zusätzlich 30 % Rabatt. Jenseits von hundert Shops bleibt die Kurve der Festkosten deutlich flach.
Die kompletten Produktmechaniken findest du auf der MakoBrowser Anti-Detect-Browser Landingpage; zum Start: Client von der Downloadseite installieren und „Profile benennen, Proxies binden, Vorlagen speichern, in Masse klonen" folgen — die erste Charge von Shop-Umgebungen läuft in zehn Minuten.
FAQ
Werden mehrere E-Commerce-Shops an einem Computer gesperrt?
Nicht unbedingt — es hängt davon ab, ob sich Signale überschneiden. Ein Computer mit einer unabhängigen Umgebung und einem unabhängigen Proxy pro Shop gibt jedem Shop eine eigene Geräte- und Netzwerkidentität; andersherum teilen sich mehrere Shops im selben Browser Fingerprint, Cookies und IP, und dass die Plattform sie verkettet, ist nur eine Frage der Zeit.
Ist ein Residential-Proxy Pflicht, oder geht eine Rechenzentrum-IP?
Für Multi-Store-Szenarien ist Residential oder statisches Residential dringend zu empfehlen. Rechenzentrum-IP-Bereiche werden weit häufiger als Hochrisiko markiert, und mehrere Accounts auf demselben Bereich verstärken gegenseitig den Verdacht; Residential-IPs kosten mehr, sind aber die einzige Option, die eine „unabhängige Netzwerkidentität" real macht — dieses Geld zu sparen lohnt nicht.
Worin unterscheidet sich MakoBrowser von mehreren normalen Browserfenstern?
Normale Browserfenster teilen denselben Geräte-Fingerprint und dieselbe Speichergrenze, die Prüfungen der Plattform lesen also weiterhin ein Gerät; der Anti-Detect-Browser MakoBrowser gibt jeder Umgebung eigene Fingerprint-Parameter, Cookie-Speicher und einen Proxy-Kanal, dazu Batch-Vorlagen und Teamrechte — der Unterschied zwischen „wie verschiedene Geräte aussehen" und „verschiedene Geräte sein".


