SOCKS5 oder HTTP-Proxy: Was ist der Unterschied, und wie richtet man sie im Fingerprint-Browser ein?
Wer einen Proxy auswählt, schaut meist nur auf Region, Bandbreite und Preis — das Feld „Typ", also HTTP oder SOCKS5, wird übersprungen. Genau dieses Feld entscheidet über drei Dinge: von welcher Seite die DNS-Anfrage rausgeht, ob UDP-Verkehr durchkommt und ob der Proxy deine Request-Header verändert. Beim normalen Surfen merkt man davon kaum etwas; sobald der Proxy aber in einer Umgebung wie MakoBrowser steckt, wirkt er direkt auf die Qualität der Umgebung. Im Folgenden: worin sich beide unterscheiden, wie du wählst und wie du alles konfigurierst und prüfst.
Der grundlegende Unterschied: Einer versteht die Sprache des Webs, der andere transportiert nur
Ein HTTP-Proxy arbeitet auf der Anwendungsschicht, kann die HTTP-Anfragen lesen, die durch ihn laufen, und sie deshalb auch verändern; SOCKS5 ist ein universeller Weiterleitungskanal, dem der Inhalt egal ist.
Beim Aufruf einer http-Seite sieht der HTTP-Proxy die Zieladresse und die Request-Header. Bei https schickt der Browser zuerst eine CONNECT-Anfrage, um einen Tunnel aufzubauen; danach ist der Inhalt für den Proxy unsichtbar — genau das beschreibt die MDN-Erklärung zur CONNECT-Methode. Mit anderen Worten: Auch der HTTP-Proxy nutzt für HTTPS einen Tunnel, doch seine Fähigkeiten bleiben an das HTTP-Protokoll gebunden.
SOCKS5 ist anders positioniert. RFC 1928 beschreibt ihn als „Zwischenschicht zwischen Anwendungs- und Transportschicht" und definiert drei Kommandos: CONNECT, BIND und UDP ASSOCIATE. Auf Deutsch: Er wertet den Inhalt nicht aus, sondern liefert die Daten unverändert ans Ziel — und nicht nur TCP.
Für die Praxis läuft es auf diese Punkte hinaus:
- Welcher Verkehr durchkommt: ein HTTP-Proxy verarbeitet HTTP und HTTPS; SOCKS5 leitet beliebigen TCP-Verkehr weiter und unterstützt UDP von Haus aus.
- Ob deine Anfrage verändert wird: auf HTTP-Ebene sieht der Proxy den Inhalt, und manche Implementierungen hängen Header wie Via oder X-Forwarded-For an; SOCKS5 lässt die Anwendungsschicht unberührt.
- Authentifizierung: HTTP-Proxys nutzen häufig Basic Auth, bei der die Zugangsdaten nur base64-kodiert sind und die Sicherheit von HTTPS abhängt; SOCKS5 hat eine eigene Aushandlung, und RFC 1929 definiert dafür Benutzername plus Passwort.
- Port-Konventionen: SOCKS-Dienste laufen traditionell auf Port 1080, aber nimm einfach den Port, den dein Anbieter vorgibt.
Im Fingerprint-Browser sind DNS und UDP die eigentlichen Stolpersteine
Ist der Proxy-Typ falsch, zeigt sich das Problem selten als „keine Verbindung", sondern darin, dass DNS-Anfragen still über das lokale Netz laufen.
Auf welcher Seite DNS aufgelöst wird, entscheidet über das Leck
Auf welcher Seite ein Domainname aufgelöst wird, hängt von den Einstellungen des Clients ab, nicht vom Namen des Proxy-Typs. SOCKS5 kann den Domainnamen direkt an den Proxy geben — RFC 1928 definiert dafür eigens einen Adresstyp. Standardmäßig tun Clients das aber nicht unbedingt: In Firefox musst du zum Beispiel „DNS proxien bei Verwendung von SOCKS v5" aktivieren, damit die Auflösung über den Proxy läuft; ohne Häkchen löst der Client den Namen erst lokal zu einer IP auf und übergibt sie dann dem Proxy, sodass die DNS-Anfrage beim lokalen Anbieter landet. Das ist die häufigste Ursache für einen Proxy-DNS-Leak.
Ein HTTP-Proxy übergibt den Hostnamen in der Regel zur Auflösung an den Proxy, aber auch hier ist Vorsicht angebracht: WebRTC-Direktverbindungen, das Prefetching des Browsers und Verkehr, der den Proxy umgeht, können die Auflösung zurück ins Lokale schicken.
Die Prüfung ist nicht kompliziert. Rufe nach dem Start der Umgebung eine beliebige DNS-Leak-Testseite auf und schau, welcher Region der auflösende Server angehört. Steht dort dein lokaler Anbieter, folgt die Auflösung nicht dem Proxy.
Wann UDP-Unterstützung wirklich wichtig wird
Ruft der Browser eine Seite mit HTTP/3 auf, versucht er QUIC, und QUIC basiert auf UDP. Unterstützt der Proxy nur TCP, fällt der Verkehr automatisch auf TCP zurück, die Seite lädt normal, und im Alltag fällt nichts auf. Wirklich gebraucht wird SOCKS5, wenn in der Umgebung zusätzlich Tools laufen, die auf UDP angewiesen sind.
Wer nur Web-Betrieb macht, für den ist UDP kein Entscheidungskriterium; mit zusätzlichen Tools in der Umgebung schon.
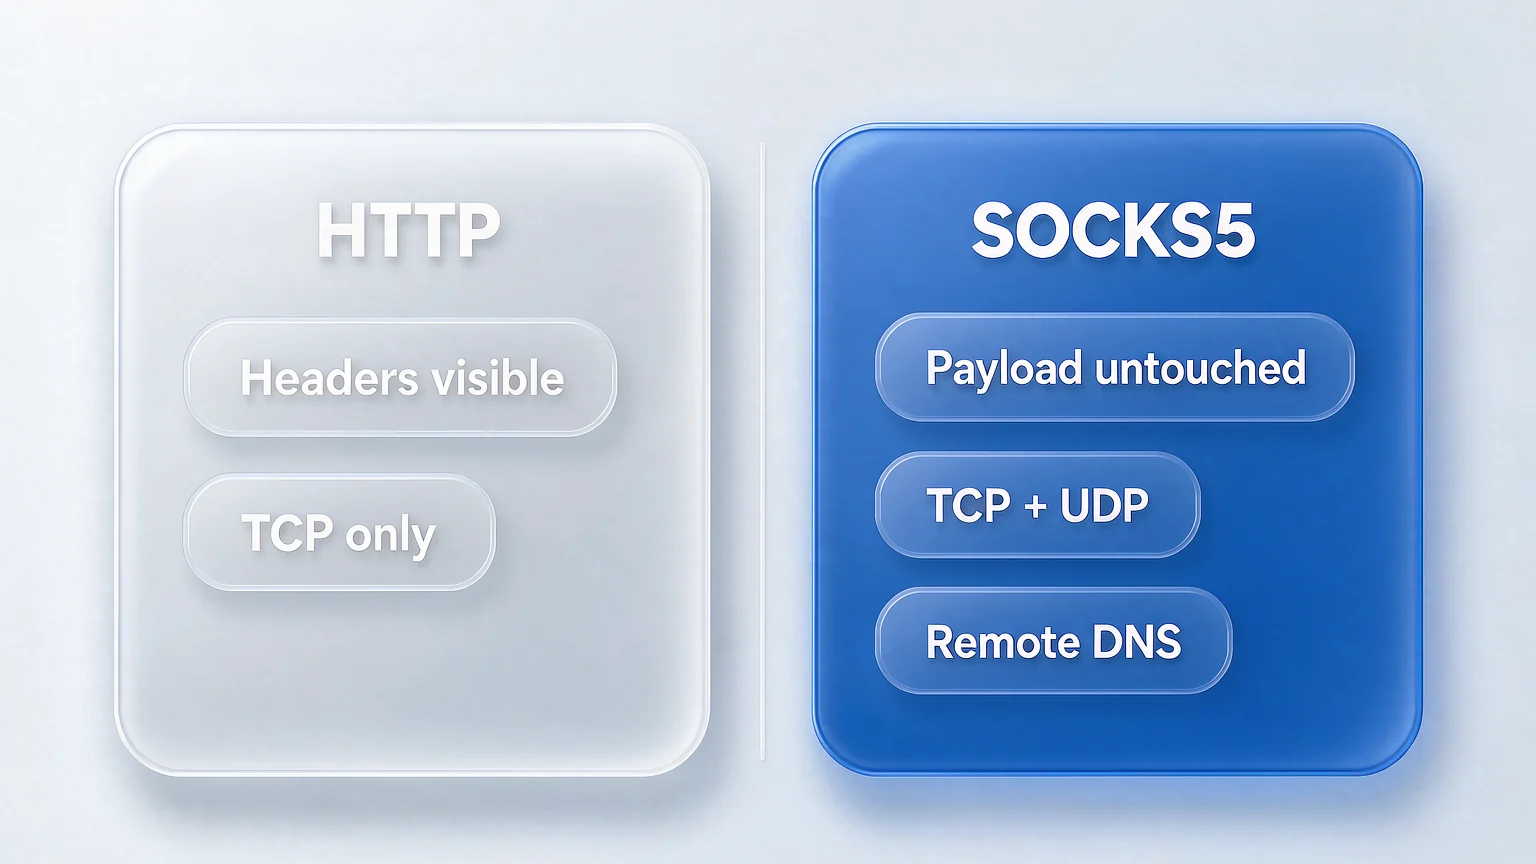
Wann SOCKS5 sinnvoll ist und wann HTTP reicht
Bei der Wahl geht es nicht darum, welcher Typ „fortschrittlicher" ist, sondern um deine Verkehrszusammensetzung und darum, welchen Typ der Anbieter liefert.
Ein paar Regeln zum direkten Vergleichen:
- Der Anbieter liefert nur HTTP, und du brauchst den Proxy allein für Browser-Webverkehr: nimm den HTTP-Proxy, das reicht völlig.
- Neben dem Browser laufen UDP-abhängige Tools, oder du willst die DNS-Angriffsfläche verkleinern: dann hat SOCKS5 Vorrang.
- Der Proxy soll cachen, Inhalte filtern oder Zugriffe prüfen: ein HTTP-Proxy passt besser, denn sein Wert liegt genau darin, dass er den Anfrageinhalt versteht.
- Du betreibst nur mehrere Konten für Social Media oder Shop-Betrieb: beide Typen erfüllen das; der eigentliche Unterschied liegt nicht im Protokoll.
Zwei weit verbreitete Irrtümer lohnen sich auseinanderzunehmen. Erstens: „SOCKS5 ist immer schneller" — die Geschwindigkeit hängt von Bandbreite, Auslastung und Entfernung des Proxyservers ab, nicht direkt vom Protokolltyp. Zweitens: „SOCKS5 ist anonymer" — er verändert nur den Inhalt nicht; er verbirgt nicht, wer du bist, und ob Logs behalten werden, entscheidet der Anbieter.
Noch ein Hinweis: Der Proxy-Typ ist nur ein Parameter der Auswahl. Ob der Proxy exklusiv ist, ob die Region stabil bleibt und ob die IP häufig wechselt, hat oft größeren Einfluss auf die Umgebungstrennung als der Protokolltyp. Lange über den Typ zu grübeln und dabei einen geteilten Proxy zu nutzen, der ständig die IP wechselt, kehrt die Reihenfolge um.
Proxy im Fingerprint-Browser einrichten: vom Typ bis zur Prüfung
Die Einrichtung selbst ist kurz, aber die falsche Reihenfolge kostet Nacharbeit: erst außerhalb der Umgebung testen, dann in der Umgebung eintragen, zuletzt im Browser gegenprüfen.
-
Zuerst prüfen, ob der Proxy selbst funktioniert. Sobald du Host, Port, Typ und Zugangsdaten hast, teste die Verbindung außerhalb der Umgebung — so kannst du „Proxy funktioniert nicht" von „Umgebung falsch konfiguriert" unterscheiden.
-
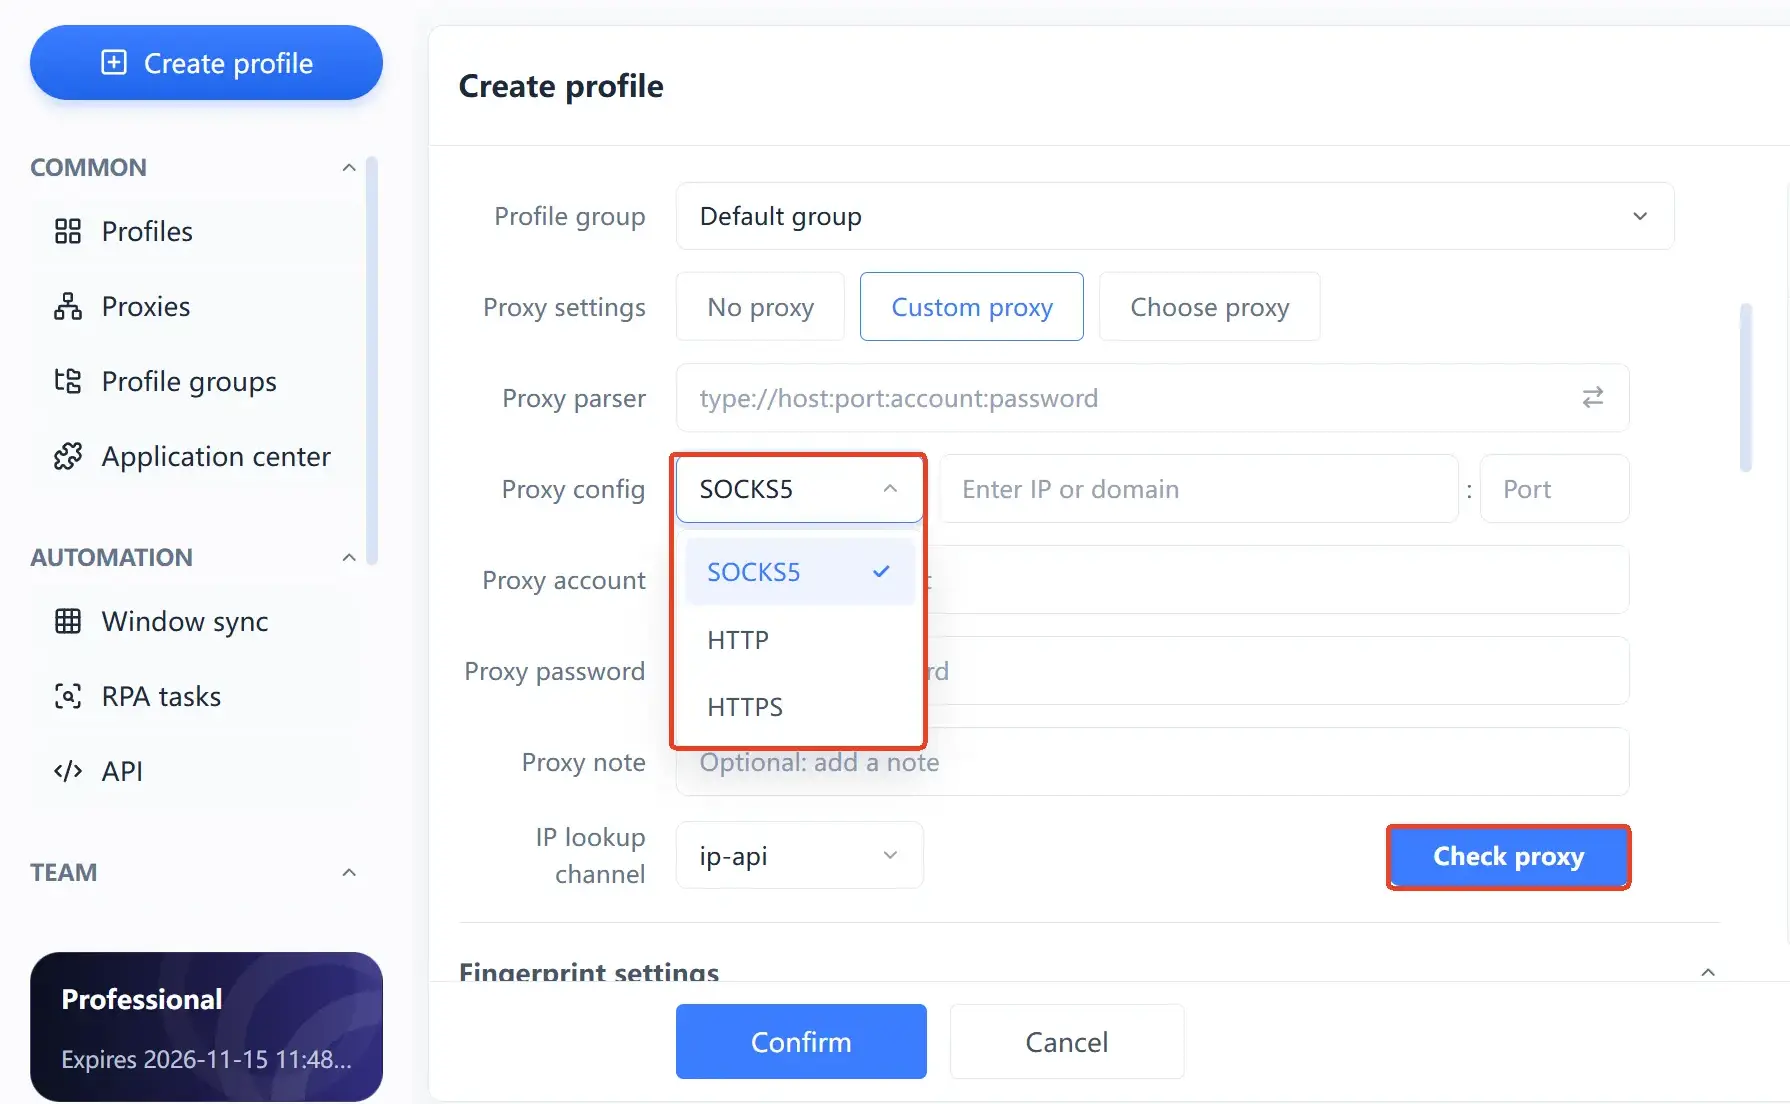
Die Proxy-Einstellungen der Umgebung öffnen und den Typ wählen. Der Typ muss zu dem passen, was der Anbieter geliefert hat. Einen SOCKS5-Proxy als HTTP einzutragen führt direkt zu keiner Verbindung, und die Fehlermeldung ist meist so vage, dass man sie für einen Umgebungsfehler hält.
-
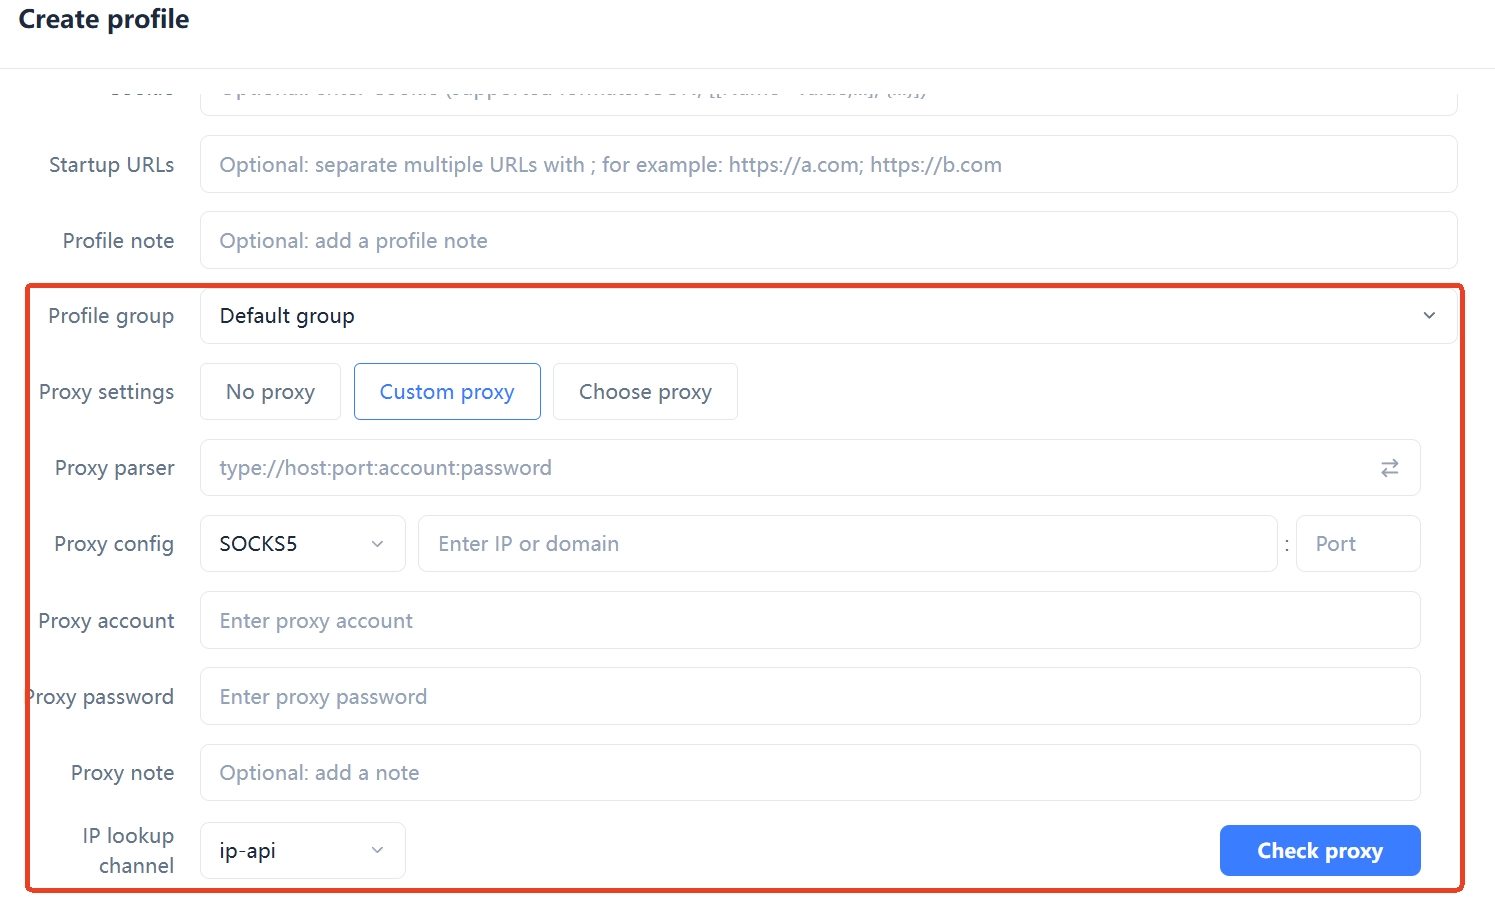
Host, Port und Zugangsdaten eintragen. Benutzername und Passwort ausfüllen, falls vorhanden, und darauf achten, keine überflüssigen Leerzeichen mitzukopieren — das ist der häufigste Anfängerfehler.
-
Nach dem Speichern zuerst die Proxy-Prüfung in der Umgebung ausführen und bestätigen, dass Exit-IP, Land und Region den Erwartungen entsprechen.
-
Nach dem Start der Umgebung im Browser noch einmal nachprüfen. Achte vor allem auf drei Punkte: Exit-IP, Ort der DNS-Auflösung und WebRTC.
-
Festschreiben. Ein Konto, ein fester Exit — wechsle Knoten nicht häufig, nur um „sicherer zu wirken"; häufiges Wechseln ist selbst ein Anomaliesignal.
Schritt 4 und Schritt 5 prüfen zwei verschiedene Dinge: Die Prüfung in der Umgebung bestätigt, ob die Proxy-Kette steht, die Gegenprüfung im Browser, ob Verkehr woanders hinausleckt. Wer nur Ersteres macht, übersieht leicht DNS und WebRTC.
Drei Prüfungen, die nach der Einrichtung Pflicht sind
Ein eingerichteter Proxy ist noch kein laufender: Exit-IP, Ort der DNS-Auflösung und WebRTC müssen einzeln bestätigt werden.
- Exit-IP und Region: rufe eine beliebige IP-Abfrageseite auf und prüfe, dass dort die IP des Proxys steht und nicht die des Rechners, und dass die Region zur Beschreibung des Anbieters passt.
- Ort der DNS-Auflösung: nutze eine DNS-Leak-Testseite, um die Herkunft des auflösenden Servers zu sehen. Dieser Punkt ist auch bei SOCKS5 wichtig, denn die Auflösungsseite hängt von den Client-Einstellungen ab — nichts voraussetzen.
- WebRTC: prüfe, ob der Browser die echte IP über WebRTC preisgibt. In gewöhnlichen Browsern, in denen nur der Proxy geändert und keine Umgebungstrennung gemacht wurde, ist das sehr verbreitet.
Ein weiterer leicht übersehener Punkt: Zeitzone, Sprache und Systemregion sollten zur Exit-Region passen. Einen US-Proxy zu fahren, während die Zeitzone noch UTC+8 ist, fällt eher auf als der falsche Protokolltyp.
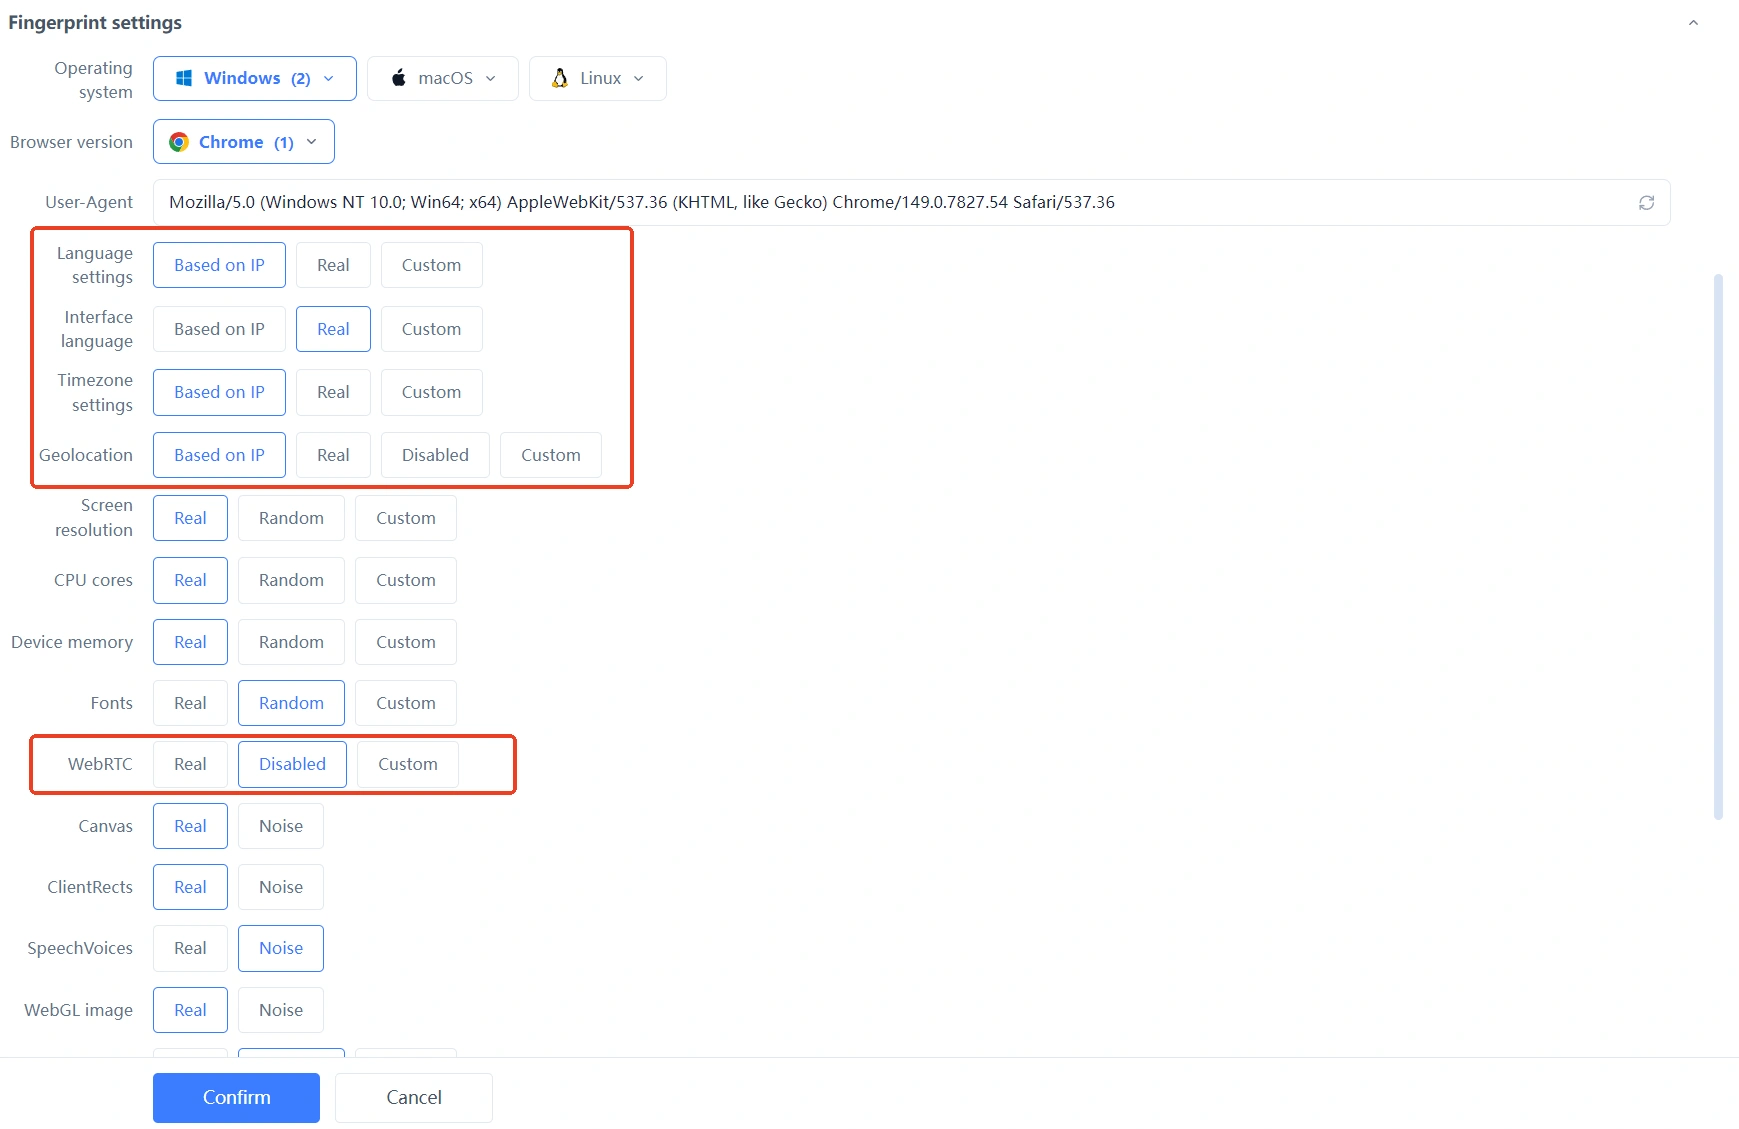
Wer ein Dutzend oder gar mehrere Dutzend Umgebungen einrichten muss, spart mit einem wiederverwendbaren Profil für Typ, Exit und Region mehr Zeit, als alles jedes Mal von Hand einzutragen. Genau deshalb verwaltet MakoBrowser Proxys zusammen mit den Umgebungen — Umgebung, Konto und Netzwerk-Exit liegen an einer Stelle, sodass bei einer Übergabe niemand fragen muss, an welchem Knoten ein Konto hängt. Um zuerst eine Umgebung zum Laufen zu bringen, installiere den Client über die Downloadseite.
Häufige Fragen
Was ist schneller, SOCKS5 oder HTTP?
Eine pauschale Antwort gibt es nicht. Die Geschwindigkeit hängt von Bandbreite, Auslastung und Entfernung des Proxyservers und von der Zielseite ab, kaum vom Protokolltyp. Statt über den Typ zu grübeln, schau zuerst auf die Leitungsqualität des Proxys.
Muss ein Fingerprint-Browser SOCKS5 verwenden?
Nein. Wenn du nur Webverkehr fährst und der Anbieter nur HTTP liefert, funktioniert ein HTTP-Proxy genauso. Die Vorteile von SOCKS5 liegen bei UDP-Unterstützung und kontrollierter Remote-DNS-Auflösung; zieh ihn in Betracht, wenn in der Umgebung UDP-abhängige Tools laufen.
Ich habe den Proxy eingetragen — warum wird trotzdem die echte IP angezeigt?
Drei häufige Ursachen: der falsche Typ, durch den der Proxy gar nicht greift; der Browser, der direkt über WebRTC verbindet; oder DNS, das weiterhin lokal aufgelöst wird. Geh die Punkte in der Reihenfolge des vorigen Abschnitts durch, dann lässt sich meist eingrenzen, welches Glied das Problem ist.
Kann ein HTTP-Proxy HTTPS-Websites aufrufen?
Ja. Der Browser baut über die CONNECT-Methode zuerst einen Tunnel am Proxy auf; der Verkehr im Tunnel ist verschlüsselt, sodass der Proxy die Seiteninhalte nicht sieht. Das ist der Standardweg, wie ein HTTP-Proxy HTTPS verarbeitet.
Beeinflusst der Proxy-Typ die Kontosicherheit?
Der Typ allein entscheidet nicht über das Kontoschicksal; entscheidend ist, ob der Exit stabil ist, ob die Region zum Konto passt und ob häufig gewechselt wird. Kein Tool kann garantieren, dass ein Konto nie geprüft wird — die Umgebung sauber zu halten und abnormale Schwankungen zu vermeiden, ist der Teil, den du kontrollierst.


