IP बदलने के बाद भी Pixelscan आपको क्यों पकड़ लेता है? असली कुंजी है एकरूपता
मल्टी-अकाउंट चलाने वाले हर व्यक्ति को यह दृश्य परिचित है: प्रॉक्सी बदल दिया, कुकीज़ साफ कर दीं, फिर भी टेस्ट पेज खोलने पर लाल निशान वहीं मौजूद है। समस्या शायद ही कभी इस बात में होती है कि आपने "कम बदला" — असल में आपका एनवायरनमेंट खुद से ही टकरा रहा होता है। प्रॉक्सी कहता है आप न्यूयॉर्क में हैं, लेकिन कंप्यूटर की घड़ी बर्लिन के समय पर चल रही है। Pixelscan जैसी नई पीढ़ी की डिटेक्शन सर्विसेज़ यह नहीं देखतीं कि आपने क्या बदला; वे यह देखती हैं कि आपका दावा की गई पहचान डिवाइस के वास्तविक व्यवहार से मेल खाती है या नहीं। इस लेख में हम सबसे आम चार विरोधाभासों को खोलते हैं और एक ऐसी चेकलिस्ट के साथ समाप्त करते हैं जिसे आप आज ही चला सकते हैं।
Pixelscan वास्तव में क्या जाँचता है: विशेषताओं से विरोधाभासों तक
Pixelscan का मूल तर्क एकरूपता की ऑडिट है: ब्राउज़र एनवायरनमेंट को एक-दूसरे की पुष्टि करने वाले सिग्नल्स के समूह के रूप में देखा जाता है, और उनमें से कोई भी आइटम तार्किक रूप से टकराते ही पूरी पहचान नकली घोषित हो जाती है।
पुराने डिटेक्शन इंजन "बुरी विशेषताएँ" ढूँढते थे — ज्ञात ऑटोमेशन स्क्रिप्ट सिग्नेचर, पुराने पैरामीटर कॉम्बिनेशन। वैल्यू बदलते ही आप निकल जाते थे। अब तरीका बदल गया है: इंजन नेटवर्क सिग्नल्स, हार्डवेयर की सीमाओं और रेंडरिंग व्यवहार को एक ही मैट्रिक्स में क्रॉस-वैलिडेट करता है। अकेले देखने पर हर आइटम सामान्य लगता है, लेकिन साथ जोड़ने पर वे गणितीय रूप से असंभव हो जाते हैं — और यही नकली होने का प्रमाण है।
इसी परिवार के टूल्स अलग-अलग काम करते हैं: CreepJS API छेड़छाड़ के निशानों में गहराई तक जाता है, जबकि Pixelscan समग्र एकरूपता स्कोर पर केंद्रित है और कई रिस्क टीमें इसे बेंचमार्क मानती हैं। मल्टी-अकाउंट ऑपरेटरों के लिए निष्कर्ष सीधा है — पैरामीटर में आप कुछ भी भर सकते हैं, लेकिन पैरामीटर के बीच के संबंध नकली नहीं किए जा सकते।
IP बदला, फिर भी फ्लैग: चार सबसे आम विरोधाभास
ये चार बिंदु ज़्यादातर "सब कुछ सेट किया फिर भी फ्लैग" वाले मामलों को कवर करते हैं। एक-एक करके जाँचें, समस्या आमतौर पर पकड़ में आ जाती है।
-
टाइमज़ोन और भौगोलिक स्थान मेल नहीं खाते। ट्रैफ़िक न्यूयॉर्क प्रॉक्सी (UTC-5) से निकल रहा है और मशीन की घड़ी बर्लिन का समय (UTC+1) दिखा रही है — यह सबसे क्लासिक और सबसे घटिया चूक है। डिटेक्शन स्क्रिप्ट
getTimezoneOffsetके एक कॉल से सिस्टम का असली टाइमज़ोन पा लेती है, और फिर उसे सिस्टम भाषा, Geolocation API और प्रॉक्सी के नेटवर्क (ASN) से क्रॉस-चेक करती है। दावा की गई लोकेशन हार्डवेयर की असली लोकेशन से बहुत दूर हो, तो फ्लैग तुरंत लग जाता है। -
फॉन्ट रेंडरिंग ऑपरेटिंग सिस्टम को उजागर कर देती है। macOS का User-Agent Windows मशीन पर पेस्ट करना सबसे आम मैनुअल गलती है। इंजन ब्राउज़र से ऑफ-स्क्रीन Canvas में छिपा हुआ टेक्स्ट रेंडर करवाता है और बने पिक्सेल ग्रिड का विश्लेषण करता है: Windows DirectWrite इस्तेमाल करता है, Apple Core Text, और Linux FreeType — हर इंजन की सब-पिक्सल व्यवस्था उसके कर्नेल में ही लिखी होती है। टेक्स्ट स्ट्रिंग बदलकर C++ स्तर के फॉन्ट मेट्रिक्स को धोखा नहीं दिया जा सकता।
-
WebGL "नकली लैपटॉप" को बेनकाब करता है। क्लाउड फोन और बिना अलग GPU वाले वर्चुअल सर्वर आमतौर पर SwiftShader जैसे सॉफ़्टवेयर रैस्टराइज़र से रेंडर करते हैं। जब कोई एनवायरनमेंट खुद को MacBook Air बताता है और डायग्नोस्टिक्स सॉफ़्टवेयर रेंडरिंग की वेंडर स्ट्रिंग्स पढ़ लेता है, तो विरोधाभास वहीं साबित हो जाता है — कोई असली कंज्यूमर लैपटॉप 3D इंटरफ़ेस सर्वर वाले फॉलबैक से नहीं बनाता।
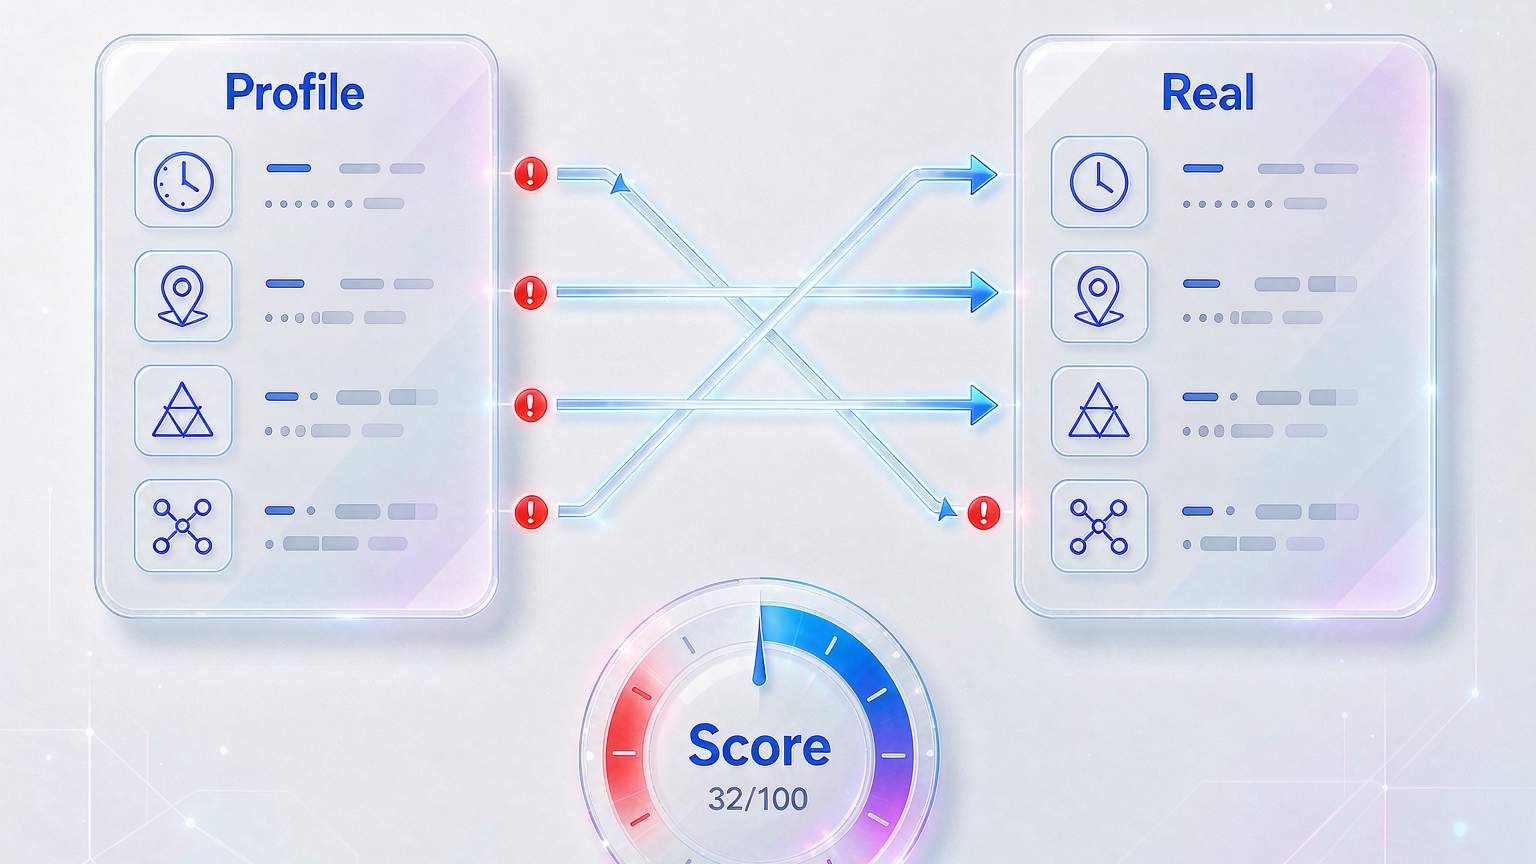
- WebRTC प्रॉक्सी को छोड़कर असली पता लीक कर देता है। वेब पेजों का ट्रैफ़िक प्रॉक्सी टनल से जाता है, लेकिन WebRTC — जो कॉल के लिए बना पीयर-टू-पीयर प्रोटोकॉल है — अपना अलग रास्ता खोल लेता है। टेस्टर का एक ICE रिक्वेस्ट आपका लोकल या ISP वाला असली IP पकड़ सकता है, और Pixelscan उस लीक हुए पते को प्रॉक्सी IP से मिलाता है। दो अलग पते मिले तो प्रॉक्सी कागज़ की दीवार भर रह जाता है। एक वाक्य में कहें तो: किसी एनवायरनमेंट की विश्वसनीयता उसके सबसे कमज़ोर विरोधाभासी सिग्नल जितनी ही होती है।
तीन आम गलतियाँ — ज़्यादातर लोग दूसरी पर फिसलते हैं
ये सब "मैनुअल" गलतियाँ हैं — समस्या टूल्स की क्षमता में नहीं, जोड़ने के तरीके में है।
-
User-Agent कॉपी-पेस्ट। ट्यूटोरियल से उठाया macOS UA Windows होस्ट में चिपका दिया। स्ट्रिंग बदल गई, रेंडरिंग व्यवहार नहीं। यानी खुद ही नकली होने का ऐलान कर दिया।
-
सिर्फ प्रॉक्सी का ध्यान, सिस्टम का नहीं। प्रॉक्सी लॉस एंजलेस का लिया, लेकिन सिस्टम टाइमज़ोन, भाषा और नंबर फॉर्मैट लोकल ही रह गए। हर आइटम प्रॉक्सी के खिलाफ गवाही दे रहा है।
- क्लाउड फोन या बिना GPU वाले एनवायरनमेंट पर हाई-वैल्यू अकाउंट चलाना। सॉफ़्टवेयर रेंडरिंग के निशान WebGL रीडिंग्स में साफ दिख जाते हैं। टेस्टिंग के लिए ठीक है, लेकिन ज्ञात विरोधाभास को लंबे समय तक चलने वाले अकाउंट्स पर ले जाना अपने ही खिलाफ खेलना है।
एकरूपता चेकलिस्ट: इस्तेमाल से पहले ये पाँच जाँचें करें
बार-बार गलती करने की बजाय इस लिस्ट को एनवायरनमेंट लाइव करने से पहले का नियत कदम बना लें:
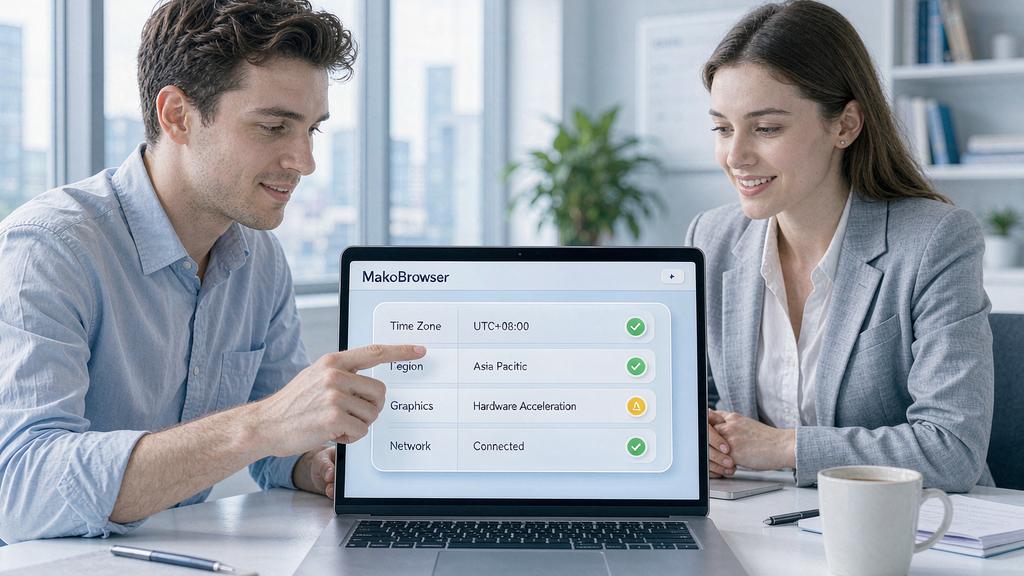
- प्रॉक्सी की लोकेशन सिस्टम टाइमज़ोन से मेल खाए — देश स्तर से बेहतर है शहर स्तर पर मैच करना।
- सिस्टम भाषा और क्षेत्रीय फॉर्मैट प्रॉक्सी की लोकेशन की पुष्टि करें; "English सिस्टम + ब्राज़ील प्रॉक्सी" जैसे कॉम्बिनेशन न रहें।
- User-Agent में बताया गया OS Canvas और WebGL की असली रेंडरिंग आउटपुट से मेल खाए; सबसे अच्छा यह कि पूरा एनवायरनमेंट उसी OS पर चले।
- WebRTC या तो पूरी तरह बंद हो, या पुष्टि हो कि वह प्रॉक्सी एग्जिट से निकलता है; दो अलग IP लाल बत्ती है।
- सेटअप पूरा होने के बाद टेस्ट पेज पर एक बार पूरा स्कोर चेक करें, सारे विरोधाभास फ्लैग साफ करके ही असली इस्तेमाल में लाएँ।
एकरूपता को मैनुअल काम नहीं, डिफ़ॉल्ट स्थिति बनाइए
दर्जनों पैरामीटर हाथ से मैच करते-करते लगभग तय है कि कहीं न कहीं कोई बात छूट जाएगी — इसीलिए फिंगरप्रिंट एकरूपता एंटी-डिटेक्ट ब्राउज़रों की मुख्य क्षमता बन गई है। MakoBrowser का तरीका यह है कि मेल को एनवायरनमेंट के अंदर ही शामिल कर दिया जाए: हर अकाउंट अपने अलग प्रोफ़ाइल में चलता है, फिंगरप्रिंट, कुकीज़, प्रॉक्सी, टाइमज़ोन और भाषा अलग-अलग मैनेज होते हैं; आधिकारिक जानकारी के अनुसार, प्रॉक्सी सेट करते समय एनवायरनमेंट पैरामीटर प्रॉक्सी मेटाडेटा के इर्द-गिर्द एक साथ सेट होते हैं, अलग-अलग नहीं। ऐसे दावों को ट्रायल के दौरान ऊपर दी गई चेकलिस्ट से जाँचें — अंतिम फैसला आपके अपने टेस्ट रिजल्ट का है।
अगर "IP बदला फिर भी फ्लैग" वाली समस्या आपकी भी है, तो MakoBrowser क्लाइंट डाउनलोड करें, मौजूदा एनवायरनमेंट को चेकलिस्ट से जाँचें, और नए एनवायरनमेंट की सेटअप प्रक्रिया को स्टैंडर्ड बना लीजिए।
अक्सर पूछे जाने वाले सवाल
रेसिडेंशियल IP लेने के बाद भी Pixelscan मुझे क्यों फ्लैग करता है?
रेसिडेंशियल IP पते की क्वालिटी की समस्या हल करता है, एनवायरनमेंट के विरोधाभास नहीं। टाइमज़ोन, सिस्टम भाषा, फॉन्ट रेंडरिंग या WebRTC लीक — इनमें से कोई भी जगह प्रॉक्सी लोकेशन से टकराए तो एकरूपता ऑडिट उसे पकड़ लेती है। पहले पाँच पॉइंट चेकलिस्ट चलाइए, आमतौर पर सटीक विरोधाभास मिल जाता है।
क्लाउड फोन पर अकाउंट चलाना सच में ज़्यादा सुरक्षित है?
क्लाउड फोन लोकल सेटअप बचा देते हैं, लेकिन ज़्यादातर समाधान सॉफ़्टवेयर रेंडरिंग पर टिके हैं और WebGL रीडिंग्स "असली GPU नहीं" वाली सच्चाई उगल देती हैं — एकरूपता ऑडिट में यह साफ कटौती है। हल्के कामों के लिए ठीक है; लंबे समय वाले हाई-वैल्यू अकाउंट्स के लिए असली हार्डवेयर रेंडरिंग वाला डेस्कटॉप एनवायरनमेंट बेहतर है।
Pixelscan पर बार-बार खुद की जाँच करने से स्कोर खराब होगा?
टेस्ट पेज वही सिग्नल्स पढ़ता है जो ब्राउज़र भेजता ही है; जाँच करने के काम से कोई कटौती नहीं होती। असर डालती है वह विरोधाभास जो हर जाँच में सामने आती है। एक तय, सेट किए हुए एनवायरनमेंट से ही टेस्ट करें और स्कोर को एनवायरनमेंट की सेहत के इंडिकेटर की तरह ट्रैक करें।