नया प्रोफ़ाइल, साफ़ प्रॉक्सी—फिर भी रेड? फिंगरप्रिंट टेस्टर को सही तरीके से पढ़ना
नया प्रोफ़ाइल बनाया, साफ़ प्रॉक्सी लगाया—फिर भी फिंगरप्रिंट टेस्ट लाल दिख रहा है। पहली प्रतिक्रिया यह होती है कि जाकर कोई और सेटिंग बंद कर दें, लेकिन असली कारण अक्सर बहुत सादा होता है: टेस्टर जिस चीज़ पर स्कोर देता है, वह कभी भी "आपने कितना छिपाया" नहीं होता—बल्कि वह होता है "आपके सिग्नल आपस में विरोधाभासी हैं या नहीं"। इस लेख में हम फिंगरप्रिंट टेस्टरों को उसके अनुसार तीन श्रेणियों में बाँटते हैं कि वे असल में क्या पढ़ते हैं, और फिर पाँच सिद्धांत देते हैं जो हर टेस्टर पर लागू होते हैं, ताकि अंधा-अंदाज़ा लगाने की बजाय आप ज़्यादातर लाल झंडे खुद ही ट्रेस कर सकें।
टेस्टर क्या पढ़ता है: पाँच सिग्नल समूह, एक रेफरी लॉजिक
हर बार जब ब्राउज़र कोई पेज लोड करता है, वह अपनी ओर से ब्योरों का एक ढेर खुद पेश कर देता है: ऑपरेटिंग सिस्टम, रिज़ॉल्यूशन, टाइमज़ोन, भाषा, इंस्टॉल फ़ॉन्ट, ग्राफ़िक्स कार्ड की रेंडरिंग सिग्नेचर वगैरह। अकेले देखने पर कोई भी आइटम आपकी ओर इशारा नहीं करता, पर साथ जोड़ने पर वे लाखों में से आपको निकालने के लिए काफ़ी हैं—बिना किसी कुकी के।
लगभग हर टेस्टर बार-बार वही पाँच समूह पढ़ता है:
- Canvas और WebGL: ब्राउज़र आपके GPU से चुपचाप एक तस्वीर बनाता है, और नतीजे के सूक्ष्म अंतर ही आपका हार्डवेयर सिग्नेचर है
- WebRTC और DNS: दो छिपे रास्ते जिनसे प्रॉक्सी के नीचे से असली IP लीक हो सकता है
- IP, टाइमज़ोन और सिस्टम भाषा एक-दूसरे की पुष्टि करते हैं या नहीं
- फ़ॉन्ट और प्लगइन: Windows मशीन पर Mac-विशेष फ़ॉन्ट उभरे तो तुरंत चुभ जाता है
- User Agent असली ऑपरेटिंग सिस्टम से मेल खाता है या नहीं
टाइमज़ोन, फ़ॉन्ट जैसे "विरोधाभास बिंदु" हमने Pixelscan कंसिस्टेंसी ब्रेकडाउन में एक-एक करके समझाए थे, यहाँ दोहराव नहीं। याद रखने वाली बात रेफरी लॉजिक है: टेस्टर "असामान्य मान" नहीं आँकता, वह आँकता है "कहानी आपस में जुड़ी है या नहीं"। लंदन के टाइमज़ोन की बात करने वाला प्रोफ़ाइल जिसका IP बैंकॉक में रजिस्टर्ड है—हर वैल्यू अकेले सामान्य हो, साथ मिलकर वह लाल झंडा है।
फिंगरप्रिंट टेस्टर की तीन श्रेणियाँ: पहले सही दर्पण चुनें
मशहूर टूल्स को "आईना कैसे थमाया जाता है" के हिसाब से बाँटें, चुनना तुरंत आसान हो जाता है:
- वर्डिक्ट प्रकार: पूरे प्रोफ़ाइल को सीधे pass या fail देते हैं। Pixelscan कहता है "consistent / not consistent", IpHey हरे/स्लेटी/लाल रंगों में ट्रस्ट रेटिंग देता है, और BrowserScan हर डाइमेंशन को एक डैशबोर्ड में रोल कर देता है। रोज़ की तेज़ जाँच के लिए आदर्श।
- डीप और रेयरिटी प्रकार: "झूठ" पकड़ने में माहिर। CreepJS जानबूझकर जाल बिछाता है—आप खुद को डिवाइस A बताते हैं और हार्डवेयर B जैसा रेंडर करता है, तो वह स्पूफ़िंग तुरंत मार्क कर स्कोर गिरा देता है; Am I Unique बताता है कि आपका फिंगरप्रिंट कितना दुर्लभ है, और जितना दुर्लभ उतना ट्रैक करना आसान; Sannysoft ऑटोमेशन के निशान आइटम-दर-आइटम उघाड़ता है।
- सिंगल-सिग्नल और प्राइवेसी प्रकार: एक बार में एक ही सिग्नल को अलग करते हैं। BrowserLeaks Canvas, WebGL और फ़ॉन्ट को अलग-अलग टेस्ट में तोड़ता है; EFF का Cover Your Tracks सादी भाषा में बताता है कि ब्राउज़र सुरक्षित है या नहीं; ipleak.net IP और DNS छिपे लीक में माहिर है।
व्यावहारिक सलाह बस एक है: कम से कम दो श्रेणियों से क्रॉस-चेक करें। इनकी स्क्रिप्ट और निर्णय-तंत्र अलग-अलग हैं, इसलिए कोई एक टेस्टर अकेला हमेशा आंशिक तस्वीर देता है। वर्डिक्ट प्रकार कुल स्कोर दिखाता है, डीप प्रकार स्पूफ़िंग पकड़ता है, सिंगल-सिग्नल प्रकार सटीक लीक ढूँढता है—तीन आईनों की अंतर्छाया ही आपके सेटअप की सच्ची हालत है।
पाँच सिद्धांत: टेस्टर "अदृश्य इंसान" को नहीं, "सामान्य इंसान" को आँकता है
अलग-अलग सेटिंग्स भूल जाइए। हर टेस्टर के नीचे वही पाँच सिद्धांत दबे हैं:
- छिपने से बड़ी है कंसिस्टेंसी। हर सिग्नल वही कहानी सुनाए: OS, UA, फ़ॉन्ट, Canvas, भाषा—सब मैच करें। इसीलिए "फिंगरप्रिंट कलेक्शन रोक दो" से समस्या हल नहीं होती—ब्लॉक करना कंसिस्टेंसी नहीं है।
- खालीपन से बड़ा है असलियत। सामान्य दिखने वाला औसत मान null और नॉइज़ से ज़्यादा सुरक्षित है। मक़सद भीड़ में घुलना है, भीड़ से ग़ायब होना नहीं।
- नेटवर्क लेयर वही भाषा बोले। IP की लोकेशन को टाइमज़ोन और भाषा से मैच करना चाहिए, नीचे से WebRTC या DNS लीक न हो। प्रोफ़ाइल से मैच करने वाला साफ़ प्रॉक्सी, महँगी पर बेमेल लाइन से बेहतर है।
- हार्डवेयर आउटपुट असली मशीन जैसा दिखे। Canvas औ WebGL के रेंडर ऐसे लगें जैसे किसी असली डिवाइस के GPU ने बनाए हों, रैंडम नॉइज़ नहीं—CreepJS का पूरा वजूद इसी रैंडमाइज़्ड स्पूफ़िंग को पकड़ने के लिए है।
- सेशन के बीच में चेहरा न बदले। भरोसेमंद प्रोफ़ाइल सेशन के दौरान ड्रिफ्ट नहीं करता; अचानक बदलता फिंगरप्रिंट टेस्टर की नज़र में ऑटोमेशन है।
पाँच में से एक भी छूट गया तो बाकी चार कितने भी मज़बूत हों, बचा नहीं सकते।
उल्टा सच: जो ब्राउज़र प्राइवेसी पर ज़्यादा ज़ोर देता है, परिणाम उसका उतना ही ज़्यादा लाल
फिंगरप्रिंट के प्रति सचेत होते ही लोगों की पहली हरकत Tor, Brave, या resistFingerprinting वाले Firefox, LibreWolf, Mullvad पर चले जाना होती है। प्राइवेसी में ये ब्राउज़र सचमुच बेहतरीन हैं, फिर भी लगभग सब फिंगरप्रिंट टेस्टर पर फेल होते हैं—कारण है ठीक पहले दो सिद्धांत:
- Tor हर यूज़र को एक जैसा बना देता है—एकरूपता खुद ही असामान्यता का सिग्नल है
- Brave हर सेशन में आपका फिंगरप्रिंट रैंडमाइज़ करता है—सिर्फ़ कंसिस्टेंसी मानने वाले टेस्टर के लिए रैंडम का मतलब है संदिग्ध
- Firefox, LibreWolf, Mullvad आपकी वैल्यू को जेनेरिक प्रोफ़ाइल में सामान्यीकृत कर देते हैं—इंसान के लिए यह प्राइवेसी है, टेस्टर के लिए यह पढ़ा जाता है "कोई कुछ छिपा रहा है"
दूसरे शब्दों में, ट्रैक न होना और टेस्ट पास करना दो अलग लक्ष्य हैं। अगर आपको चाहिए "साफ़, कंसिस्टेंट, भरोसेमंद" फिंगरप्रिंट, तो वह दूसरी श्रेणी के टूल का काम है।
एक ही कंप्यूटर, दो भरोसेमंद पहचान: इस ज़रूरत का असली हल
इन सिद्धांतों को व्यवसाय में उतारा जाए तो नतीजा एंटीडिटेक्ट ब्राउज़र श्रेणी बनता है। क्लासिक सीन यह है: एजेंसी दर्जनों क्लाइंट अकाउंट एक साथ चलाती है, हर अकाउंट अपने अलग, साफ़ एनवायरनमेंट से चलता है और सेशन आपस में नहीं मिलते—आम ब्राउज़र से यह नहीं होता, क्योंकि सारे टैब एक ही फिंगरप्रिंट शेयर करते हैं।
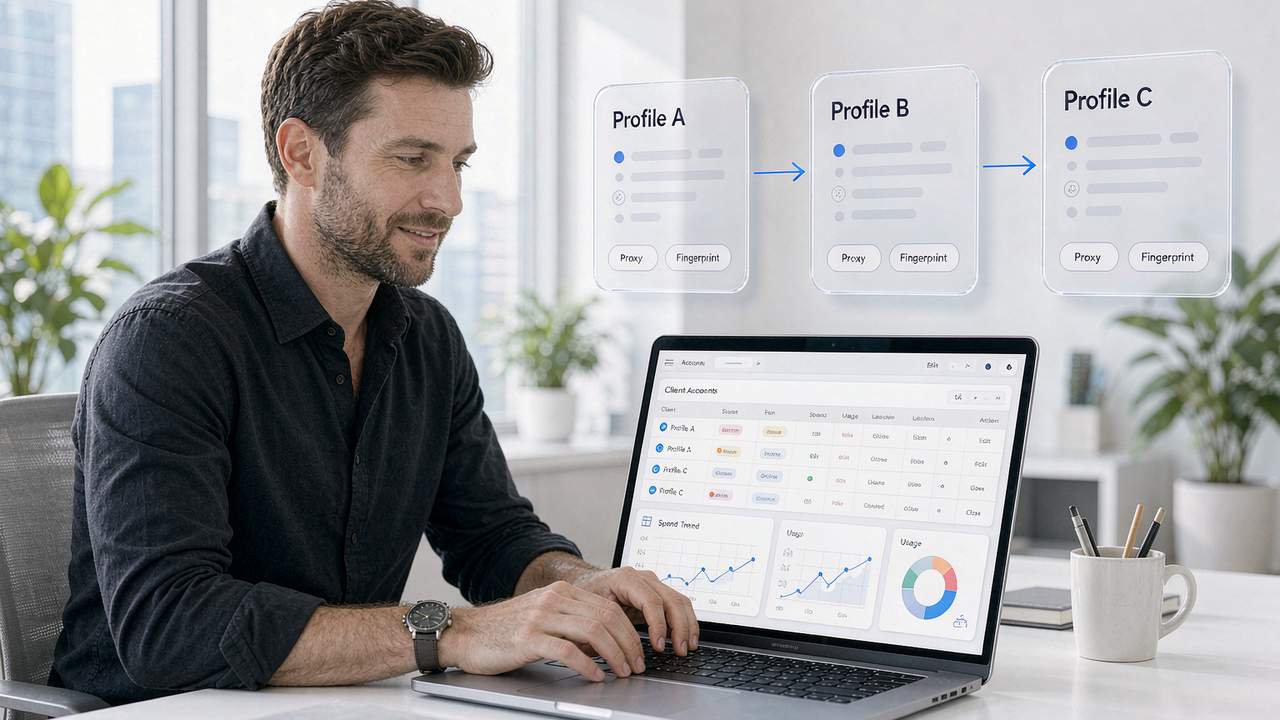
सही शक्ल ऐसी है: Profile A अमेरिकी रेज़िडेंशियल प्रॉक्सी से बंधा है—टाइमज़ोन, भाषा, IP सब एक लाइन पर, टेस्टर कहता है "कंसिस्टेंट"; उसी कंप्यूटर पर Profile B दूसरे देश के प्रॉक्सी से बंधा है, वह भी पूरा हरा, लेकिन Canvas सिग्नेचर, टाइमज़ोन और भाषा A से बिल्कुल अलग—दोनों पहचानें एक-दूसरे के होने से बेख़बर हैं। फिंगरप्रिंट कंसिस्टेंसी और एनवायरनमेंट आइसोलेशन एक ही सिक्के के दो पहलू हैं, और यही MakoBrowser एंटीडिटेक्ट ब्राउज़र की डिज़ाइन बेसलाइन है: हर एनवायरनमेंट को एक आत्म-सुसंगत प्रोफ़ाइल प्लस एक अलग प्रॉक्सी मिलता है, न कि बस कुछ पैरामीटर घुमा देना।
अमल के वक़्त यह क्रम अपनाएँ: पहले एक वर्डिक्ट टेस्टर चलाकर कुल स्कोर देखें, फिर सिंगल-सिग्नल टूल से सटीक लीक ढूँढें (IP-साइड रास्तों के लिए हमारा IP लीक टेस्ट गाइड देखें), ठीक करें, दूसरे टेस्टर से दोबारा जाँचें, और इसे हर महीने दोहराएँ। अगर आपके एनवायरनमेंट ज़्यादा हैं और जाँच ज़्यादा बार होती है, तो MakoBrowser के अंदर हर एनवायरनमेंट के हिसाब से टेस्ट चला सकते हैं—प्रोफ़ाइल और प्रॉक्सी एक ही बार में सेट हो जाते हैं और मैन्युअल स्विचिंग की ग़लती से बचाव होता है।
FAQ
फिंगरप्रिंट टेस्टर में सबसे सटीक कौन है?
"सबसे सटीक" कोई नहीं—जो है वह "एक-दूसरे के पूरक"। वर्डिक्ट टाइप (Pixelscan, IpHey) कुल कंसिस्टेंसी देखने के लिए, डीप टाइप (CreepJS) स्पूफ़िंग और रैंडमाइज़ेशन पकड़ने में, सिंगल-सिग्नल टाइप (BrowserLeaks, ipleak.net) सटीक लीक ढूँढने में उपयोगी हैं। किसी नतीजे पर भरोसा करने से पहले कम से कम दो श्रेणियाँ क्रॉस करें।
Brave और Tor भी फिंगरप्रिंट टेस्ट क्यों पास नहीं करते?
क्योंकि उनकी रणनीति ब्लॉकिंग या रैंडमाइज़ेशन है, जबकि टेस्टर कंसिस्टेंसी स्कोर करते हैं। Tor सबको एक जैसा बनाता है और Brave हर सेशन रैंडम वैल्यू का नया सेट लाता है—टेस्टर की नज़र में खाली और रैंडम का मतलब "साफ़" नहीं, "कुछ छिपा रहे हैं" है। प्राइवेसी मज़बूत करना और टेस्ट पास करना बनैला दो अलग लक्ष्य हैं।
क्या Canvas फिंगरप्रिंट बनाया जा सकता है (फेक)?
तकनीकी तौर पर हाँ, लेकिन "रैंडमाइज़्ड फेकिंग" सबसे ख़राब रास्ता है: CreepJS जैसे डीप टेस्टर रैंडमाइज़्ड रेंडर वैल्यू को ख़ास तौर पर पहचानते हैं, और आउटपुट जैसे ही असली GPU जैसा दिखना बंद करता है, स्कोर और नीचे गिरता है। काम करने वाली दिशा यह है कि हर एनवायरनमेंट एक फिक्स्ड, वास्तविक और बाक़ी सिग्नल से मेल खाती रेंडरिंग सिग्नेचर दे।
कई अकाउंट को फिंगरप्रिंट से लिंक होने से कैसे बचाएँ?
हर अकाउंट को अपना अलग एनवायरनमेंट दें: अलग फिंगरप्रिंट प्रोफ़ाइल और अलग प्रॉक्सी, IP, टाइमज़ोन और भाषा एक लाइन पर। दो एनवायरनमेंट से एक ही अकाउंट में लॉगिन करना सख़्त मना है। समय-समय पर टेस्टर से हर एनवायरनमेंट की "कंसिस्टेंसी" दोबारा जाँचें और विरोधाभास दिखते ही सुधारें।


