Multi-Store-Management in der Praxis: Umgebungs-Isolation, dedizierte Proxys und Teamarbeit (2026)
Multi-Store-Management in der Praxis: Umgebungs-Isolation, dedizierte Proxys und Teamarbeit (2026)
Die meisten grenzüberschreitenden Händler laufen gegen dieselbe Wand: Der erste Shop schreibt endlich Gewinne, man denkt über den zweiten nach — und die Plattform verknüpft stumm beide Konten: Listings entfernt, Shop gesperrt, Guthaben eingefroren. Das Problem liegt selten in der Produktauswahl oder im Werbebudget. Es liegt darin, mehrere Shops auf demselben Gerät, über dasselbe Netzwerkkabel und mit demselben Cookie-Set zu betreiben.
Dieser Artikel behandelt Multi-Store-Management als Ingenieursproblem — woran Plattformen verknüpfte Konten erkennen, wie ein Anti-Detect-Browser diese Verknüpfung aufbricht, wie Proxys konfiguriert werden, wie sich Aufgaben im Team verteilen und wie man skaliert. Das Prinzip zu verstehen, bevor man die Werkzeuge anfasst, bringt weit mehr als eine Konfigurationsliste abzuschreiben.
Gleich vorweg, wer wir sind: MakoBrowser ist der Anti-Detect-Browser, den wir selbst entwickeln. Was folgt, ist eine ehrliche Beschreibung seiner Fähigkeiten, Grenzen und des Einstiegswegs — ohne Übertreibung, ohne Unterreibung. Wer zuerst mit dem Gratis-Kontingent ein minimal lauffähiges System durchtesten will, findet am Ende des Artikels einen Einstiegspunkt.
Warum Multi-Store-Management scheitert: Plattformen vergleichen „Fingerabdrücke"
Jeder Händler hat gehört, dass „die Plattform die IP prüft" — doch die IP ist nur das grundlegendste Signal. Wenn ein Browser Amazon, Shopee oder TikTok Shop besucht, „leakt" er passiv Dutzende Fingerabdruck-Attribute: Betriebssystem-Version, Bildschirmauflösung, Font-Liste, Canvas/WebGL-Rendering-Ergebnis, Zeitzone, installierte Plugins, Hardware-Concurrency und mehr. Selbst mehrere Inkognito-Fenster auf demselben Rechner ändern diese Basisparameter nicht.
Das Verknüpfungserkennungssystem der Plattform (in der Branche „Risiko-Engine" oder „Assoziationsalgorithmus" genannt) tut genau eines: Es cluster diese Signale. Überschreitet die Fingerabdruck-Überlappung zweier Konten den Schwellwert, bekommen beide das Etikett „vermutlich dieselbe Person" — im besten Fall Reichweiten-Drosselung, im schlimmsten Fall gemeinsam als verknüpfte Konten gesperrt.
Ein paar Browserfenster mehr öffnen löst das Problem nicht. Zehn Tabs auf demselben Chrome-Kern haben nahezu identische Basis-Fingerabdrücke; auch Chrome, Edge und Firefox zu kombinieren scheitert, weil Cookies, lokaler Speicher und Login-Status weiterhin übergreifen.
Es gibt nur einen Ausweg: Jeder Shop erhält eine unabhängige Browser-Umgebung — unabhängiger Fingerabdruck, unabhängige Cookies, unabhängiger lokaler Speicher, unabhängiger Netzwerk-Ausgang. Fehlt nur eine dieser Komponenten, geht die Plattform durch die Lücke rückwärts und schließt: „Hinter allem stecken dieselben Leute."
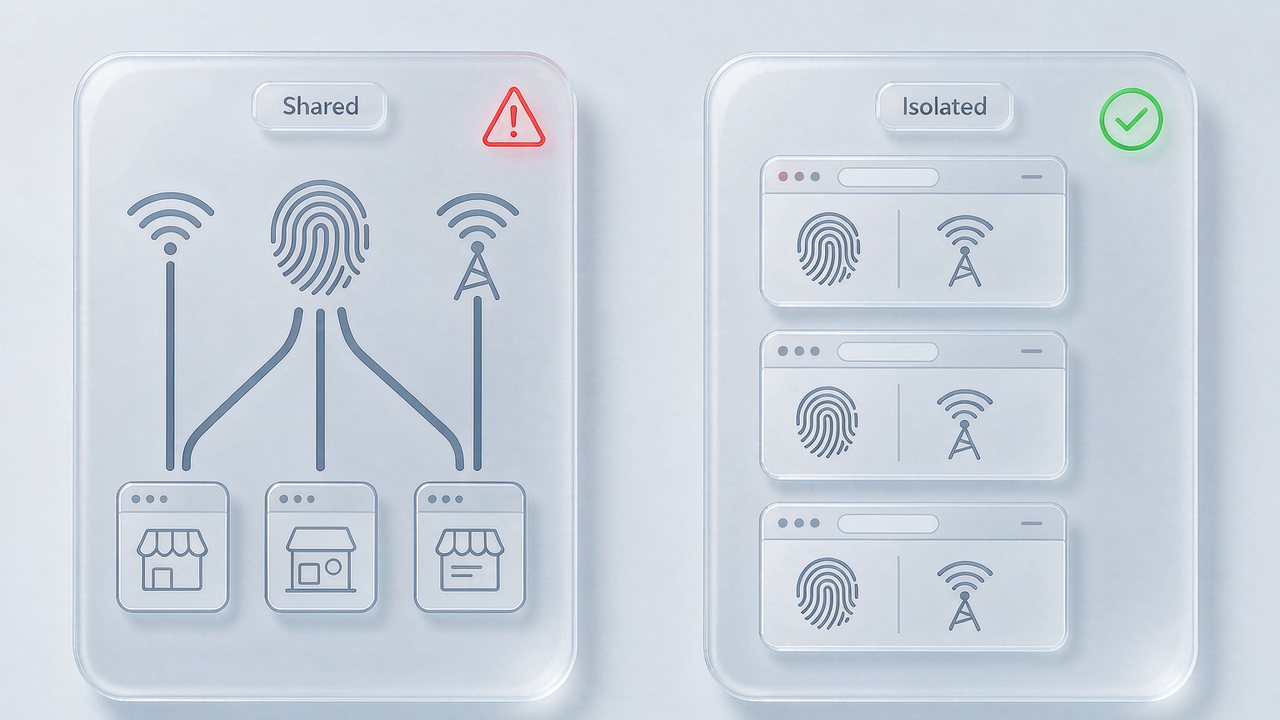
Ein Shop, eine Umgebung: Wie ein Anti-Detect-Browser jeden Shop „in ein eigenes Zimmer" setzt
Die Arbeit eines Anti-Detect-Browsers lässt sich in vier Blöcke zerlegen — und alle vier sind Pflicht:
- Profil (Umgebungskonfiguration): eine unabhängige Browser-Konfiguration pro Shop — OS, Bildschirm, Fonts, Canvas/WebGL-Rauschen, Zeitzone, Sprache und Dutzende weiterer Parameter;
- Fingerprint (Fingerabdruck-Simulation): innerhalb jedes Profils wird der Fingerabdruck bedarfsgesteuert erzeugt oder angepasst, damit nicht „alle ein Gesicht" haben — der überall gleiche Standard-Template ist genau das, was Risiko-Engines am liebsten erwischen;
- Cookie-Isolation: Login-Status, Warenkorb und lokaler Speicher jedes Profils sind vollständig getrennt und teilen nichts miteinander;
- Proxy (Proxy-Bindung): jedes Profil erhält eine eigene Proxy-IP, um „unterschiedliche Nutzer aus unterschiedlichen Regionen" zu simulieren.
Erst wenn alle vier Komponenten zusammenwirken, entsteht die komplette Erzählung: „Dieser Shop läuft von einem nagelneuen Computer aus einer anderen Stadt."
Am schnellsten startet man so: mehrere Profile im Anti-Detect-Browser anlegen, jedem einen Proxy zuordnen und dann nacheinander in die Shop-Backends einloggen. Beim Bau von MakoBrowser haben wir in diesen Ablauf ein paar Erleichterungen eingebaut — Profile in Serie anlegen, Proxy-Bindung per Klick und eingebauter Cookie-Export/-Import, damit man keine Skripte zusammenstoppeln muss. Wie man Werkzeuge über sechs Kriterien bewertet — Fingerabdruck-Tiefe, Umgebungs-Management, Proxy-Unterstützung, Stabilität, Teamarbeit und Preis — erfahren Sie im Anti-Detect-Browser-Kaufratgeber.
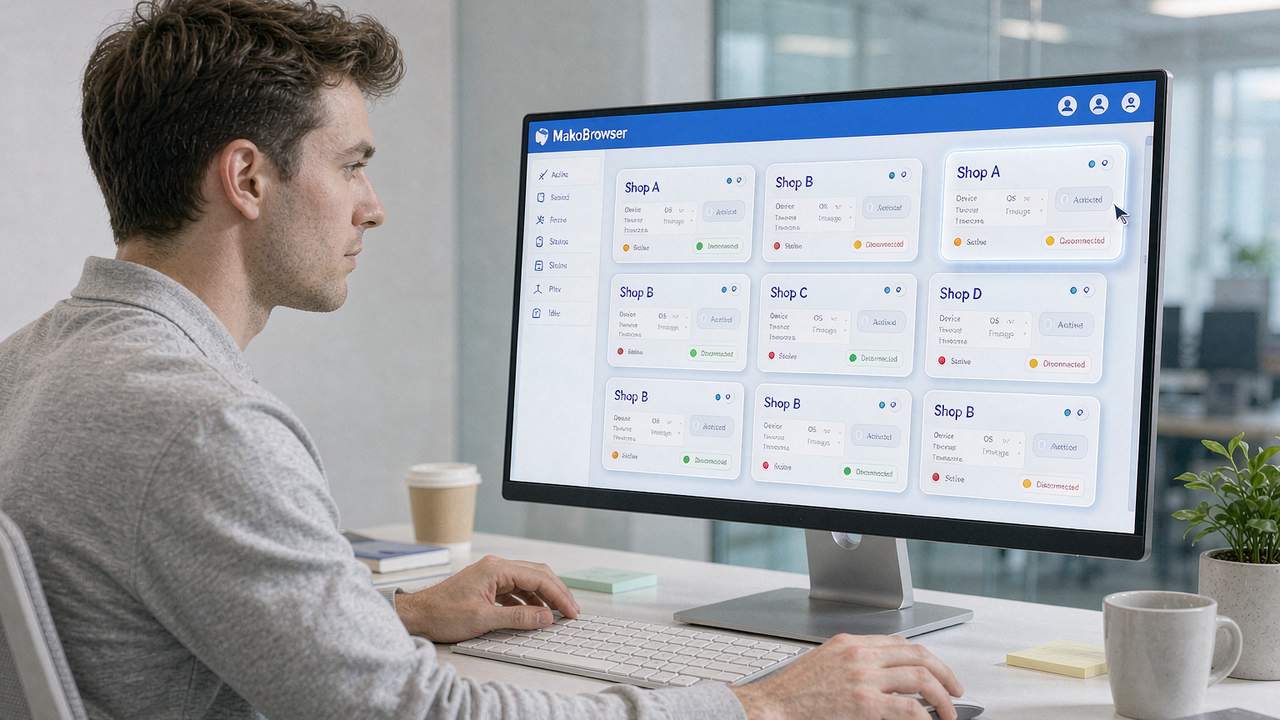
Von null einen funktionierenden Multi-Store-Workflow aufbauen
Wer dieses System zum ersten Mal aufsetzt, stolpert meist über die Frage „erst das Konto anlegen oder erst die Umgebung?". Die richtige Reihenfolge ist erstaunlich schlicht:
Schritt 1: Die Geschäftslinien klären. Sind mehrere Shops aus derselben Kategorie (mehrere Amazon US) oder aus unterschiedlichen (Amazon + Shopee)? Davon hängt ab, ob Fingerabdrücke regional differenziert werden müssen und ob sich Cookies später wiederverwenden lassen.
Schritt 2: Profile in Serie anlegen. Legen Sie im Anti-Detect-Browser die entsprechende Zahl an Profilen nach dem Schema „Shop A → Profil A → Proxy A" an. Stellen Sie zuerst den Browser-Fingerabdruck im Profil auf den Zielmarkt ein (Sprache, Zeitzone, Auflösung), dann den Proxy binden. Nicht umgekehrt — bindet man zuerst den Proxy und justiert danach den Fingerabdruck, findet die Plattform die Diskrepanz zwischen Sprache/Zeitzone und IP-Standort.
Schritt 3: In jeden Shop innerhalb des Profils einloggen. Dieser Schritt muss im Profil geschehen. Nicht im normalen Browser einloggen und Cookies nachträglich importieren — Plattformen erkennen die Anomalie „Login-IP weicht plötzlich von der Alltags-IP ab", und wer diese rote Linie überschreitet, wird praktisch sicher gesperrt.
Schritt 4: Tagesbetrieb + wöchentliche Durchsicht. Neulisting, Kundenservice und Werbeanzeigen laufen ganz normal weiter; nehmen Sie sich jede Woche 30 Minuten für den Laufstatus jedes Profils, für Proxy-IP-Drift und abgelaufene Cookies.
Nach diesen vier Schritten existiert das „minimal viable System" für Multi-Store-Management. Wer verstehen will, „warum ein normaler Browser das nicht kann", liest am besten Normaler Browser vs. Anti-Detect-Browser — dort ist der Prinzip-Unterschied gründlich aufgeschlüsselt.
Teamarbeit und Skalierung: aus Multi-Store ein reproduzierbares Betriebsvermögen machen
Eine Einzelperson schafft zwei, drei Shops nach Gefühl; sobald aber das Team einsteigt — Operations, Support, Design, Media Buyer, jeder mit seinem Bereich —, wird Multi-Store-Management vom „persönlichen Handwerk" zum „organisatorischen Prozess". Wird dieser Schritt nicht sauber gestaltet, wächst das Chaos mit dem Scale.
Im Teamkontext müssen drei Dinge vorab entworfen werden:
Berechtigungsstufen. Nicht jeder sollte den Login-Status aller Shops sehen. Üblicher Ansatz: Der Shop-Manager hat vollen Zugriff auf alle Shops; Operations sieht nur die eigenen Profile; der Support darf nur innerhalb zugewiesener Profile auf Kunden antworten. Das Berechtigungsmodell heißt im Anti-Detect-Browser üblicherweise „Team / Mitglieder / Rollen" — die konkrete RBAC-Konfiguration (rollenbasierte Zugriffskontrolle) erklärt der Teamarbeit-Leitfaden ausführlich.
Nachvollziehbarkeit von Aktionen. Wer hat wann welche Einstellung welchen Shops geändert, wer hat Cookies exportiert — diese Betriebsprotokolle müssen abrufbar sein. Geht etwas schief, findet man die schwache Stelle schnell, und Streitereien à la „Der Shop wurde kaputt konfiguriert, aber keiner war's" entfallen.
Proxy-Pools und Abos im Bunde kaufen. Jenseits von zehn Shops lohnt sich weder der Proxy-Einzelkauf noch das Abo pro Konto. Fast alle Anti-Detect-Browser und Proxy-Anbieter geben Team-Rabatte — genau das senkt die Kosten pro Shop auf ein skalierbares Niveau. In großem Maßstab lohnt es sich außerdem, das Multi-Account-Management an Automatisierungs-Workflows anzubinden — der RPA-Automatisierungsleitfaden zeigt Muster vom Batch-Listing bis zum automatisierten Support.
Der Kern der Skalierung: Der Prozess ist wiederholbar, die Rollen sind ersetzbar. Ein Neuling ist nach einem halben Tag produktiv, ein Abgang wird in einem halben Tag übergeben — das ist Vermögen. Sonst ist es nur persönliche Last.
Aus Multi-Store-Management ein System machen, das langfristig läuft
Der letzte Punkt, der am leichtesten übersehen wird — Multi-Store-Management ist kein „einmal aufsetzen und fertig". Die Risikoregeln der Plattformen ändern sich jedes Quartal, die IP-Qualität der Proxy-Pools schwankt, die Fingerabdruck-Signaturbibliotheken werden laufend aktualisiert. Mit einer einzigen Konfiguration drei Jahre durchzuhalten ist unmöglich.
Ein langlebiges System ruht auf drei Säulen:
- Takt der Umgebungs-Rotation: alle 3–6 Monate den Fingerabdruck jedes Profils auffrischen (kein häufiger Neuaufbau, sondern feine Parameterjustierung), damit die Fingerabdruck-Bibliothek von der Plattform nicht „entziffert" wird;
- Proxy-Gesundheitsmonitoring: regelmäßig Checks wie „Wird meine IP als Rechenzentrum-IP geflaggt?" und „Leakt mein DNS?" fahren — die Tool-Seite hinterlässt einen Report;
- Politikänderungen verfolgen: jede große Sales-Aktion und jede Regelaktualisierung bewegt den Assoziationsalgorithmus — die „Anomalierate" der Shop-Konten zusammen mit einem „Politik-Update-Kalender" betrachten.
Einzeln sind diese drei Punkte unspektakulär, zusammen machen sie den Unterschied in der „Shop-Lebensdauer". Multi-Store-Systeme mit diesem Mechanismus sind nach drei Jahren meistens noch am Leben; solche, die nur auf dem Erst-Setup beruhen, beginnen oft nach einem halben Jahr, in Serie zu kippen.
FAQ
Braucht man für Multi-Store-Management zwingend einen Anti-Detect-Browser? Nicht zwingend — aber das Verknüpfungsrisiko beim nackten Betrieb mit einem normalen Browser ist mit bloßem Auge sichtbar, besonders auf streng kontrollierten Plattformen wie Amazon und TikTok Shop. Ein Anti-Detect-Browser macht aus „Handarbeit" Ingenieursarbeit und spart Zeit sowie Bann-Kosten.
Ist ein Anti-Detect-Browser illegal? Das Werkzeug selbst ist neutral; entscheidend ist das Einsatzszenario. Privater Multi-Account-Gebrauch, grenzüberschreitendes Multi-Store-Management und Social-Media-Marketing-Matrizen sind legitime Szenarien. Fake-Bestellungen, Betrug oder das Umgehen von Plattform-Compliance sind eine ganz andere Sache.
Reicht das Gratis-Kontingent von MakoBrowser für einen Multi-Store-Test? Ja. Das Gratis-Kontingent reicht, um die ganze Validierungskette „Umgebung anlegen — Proxy binden — Tagesbetrieb fahren" zu durchlaufen; auf den bezahlten Plan umzusteigen lohnt sich, wenn das Geschäft wirklich skaliert.
Wie verhindere ich im Team, dass Kollegen Konten verhauen? Berechtigungsmodell aufbauen — Manager / Operations / Support / Media Buyer nach Rollen, sensible Aktionen (Profil löschen, Cookies exportieren) separat authorisieren, wichtige Shops mit Doppelbestätigung.
Damit liegt das Gesamtbild des Multi-Store-Managements auf dem Tisch — das Prinzip: Plattformen vergleichen Fingerabdrücke; die Lösung: jedem Shop eine unabhängige Umgebung; die Langfristigkeit: Umgebungs-Rotation und Proxy-Gesundheit. Das Werkzeug ist nur das Gerüst; wie weit Ihre Shops laufen, entscheiden am Ende Ihr operativer Rhythmus und Ihre Ingenieursdisziplin.
Wer kurz vor dem zweiten Shop steht, sollte zuerst mit dem Gratis-Kontingent von MakoBrowser das minimal viable System hochfahren — zwei Profile, zwei Proxys, zwei Shops — und am eigenen Leib spüren, wie groß der Unterschied zwischen „unabhängiger Umgebung" und „nackten Fenstern" ist. Ob das Werkzeug zu Ihnen passt, weiß man nach einem Durchlauf.