Antidetect-Browser im Team: Kundengruppen, Rollen und Profilübergaben
Beginnen wir mit drei Szenen, die jeder kennt, der schon ein Team geführt hat: Ein neuer Kollege fängt an, und die Führungskraft schickt ihm ein Dutzend Account-Zugänge einzeln durch, dazu eine Tabelle, welcher Account auf welchem Proxy läuft; eine erfahrene Mitarbeiterin geht, und niemand kann sagen, ob die Login-Sessions ihrer Umgebungen gelöscht werden müssen oder ob die Proxys weiter ihr gehören; ein Kunde übergibt seine Werbe-Accounts an eure Agentur, euer Spezialist meldet sich einmal vom eigenen Laptop an — und am nächsten Tag fordert die Plattform den Kunden zur Identitätsprüfung auf.
Die gemeinsame Wurzel dieser drei Szenen ist immer dieselbe: Accounts folgen Menschen statt Umgebungen. Solange eine einzige Person alles verwaltet, bleibt das Problem unsichtbar; sobald das Team wächst und Übergaben beginnen, bricht alles zusammen. Kürzlich habe ich eine Demonstration gesehen, in der ein Social-Media-Operator die Accounts mehrerer Kunden verwaltet, und der Übergang von der Solitarbeit zum Team wurde dort sehr ehrlich erklärt. Entlang dieser Linie sortieren wir in diesem Artikel die Kombination „Antidetect-Browser + Teamarbeit“ von Grund auf.
Warum der Solo-Ansatz genau dann versagt, wenn ein Team kommt
Arbeitet man allein, lebt alles im Kopf: Welcher Account gehört zu welchem Proxy, in welcher Umgebung ist welcher Kunde eingeloggt, wie lange reift welches Profil auf welchem Gerät. Diese „Kopf-Datenbank“ trägt fünf Accounts; fünfzig Accounts plus drei Kollegen trägt sie nicht.
Sobald das Team in die Skalierung geht, tauchen sofort vier Probleme auf:
- Account-Assets haben keine Besitzstruktur. Die Umgebungen liegen verstreut auf privaten Rechnern; geht die Person, verschwinden die Assets mit ihr.
- Berechtigungen haben keine Grenzen. Alle fassen alle Accounts an, und wenn etwas schiefgeht, lässt sich nicht nachvollziehen, wer es war.
- Login-Sessions werden ständig zurückgesetzt. Jede Übergabe bedeutet eine neue Anmeldung, und die aufgebauten Cookie-Historien des Accounts fallen immer wieder auf null zurück.
- Übergaben laufen über Mundpropaganda. Proxy-Konfigurationen und Fingerprint-Parameter wandern von Person zu Person; ein falscher Parameter, und eine ganze Umgebung ist hin.
Von diesen vier Punkten tut der dritte am meisten weh — der echte Wert eines Accounts liegt in der lückenlos aufgebauten Session- und Aktivitätshistorie. Der erste Schritt Richtung Team ist also nicht die Einstellung neuer Leute, sondern die Umgebung selbst unter Kontrolle zu bringen: ein Account pro Umgebung, Fingerprint, Cookies und Proxy unabhängig voneinander. Dieses Fundament ist im Artikel zum Antidetect-Browser für Multi-Account-Betrieb ausführlich beschrieben; Teamarbeit heißt einfach, eine Schicht „Menschen-Management“ obendrauf zu legen.
Die vier Kollaborations-Fähigkeiten eines Antidetect-Browsers für Teams
Für Team-Szenarien zahlt sich ein Antidetect-Browser in diesen vier Ebenen wirklich aus.
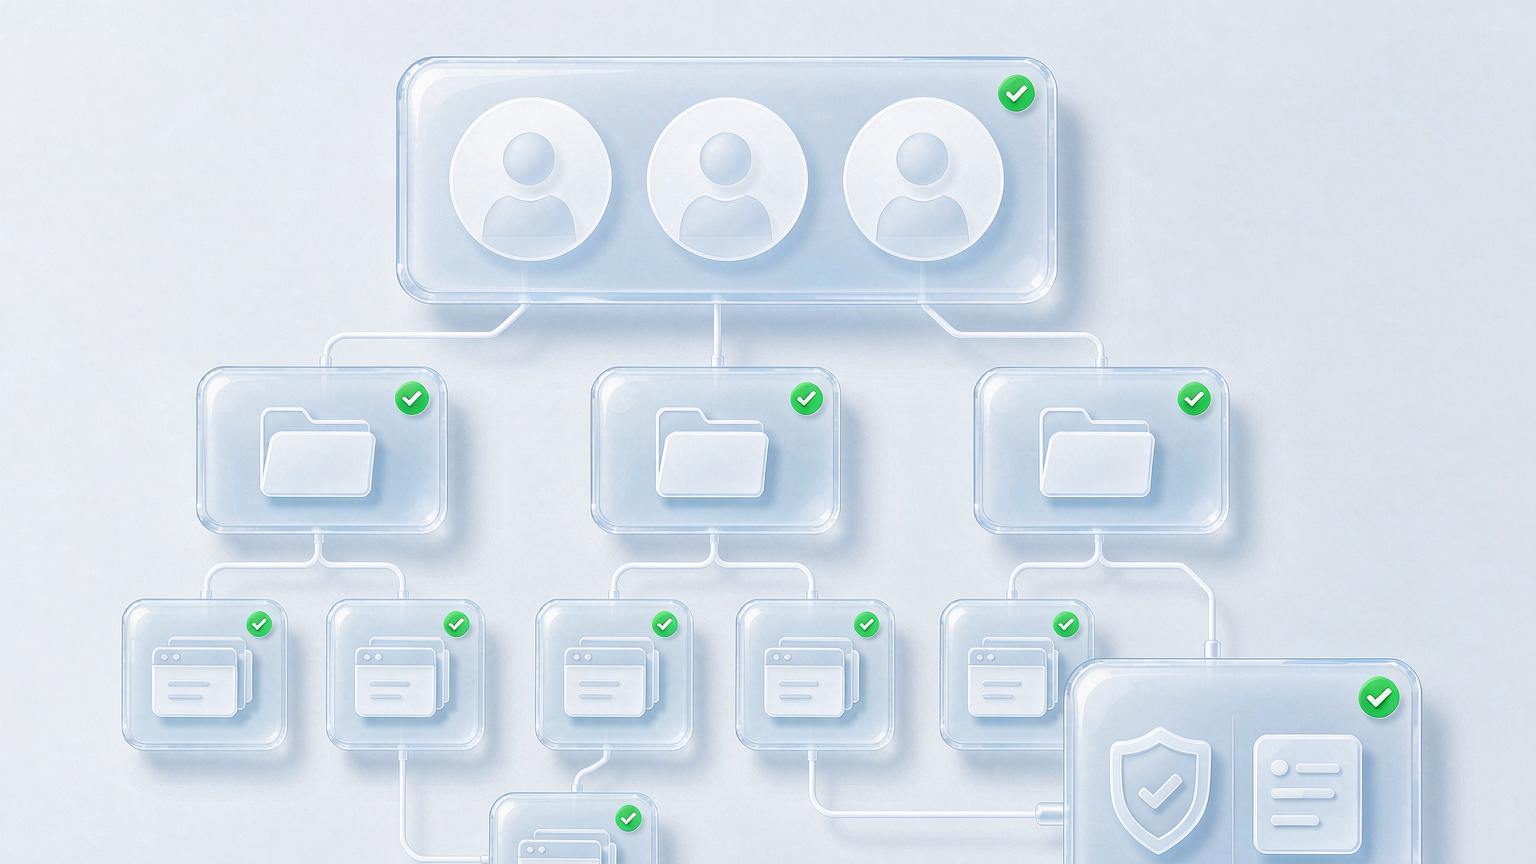
Ebene eins: zentrale Umgebungsspeicherung. Alle Umgebungen liegen in einem Team-Workspace statt verstreut auf privaten Rechnern. Legt Gruppen pro Kunde oder Projekt an — alle Umgebungen von Kunde A in eine Gruppe, die von Kunde B in eine andere. Auf einen Blick ist klar, wer welchen Kunden betreut, und wenn Personal wechselt, bleiben die Assets beim Team.
Ebene zwei: Rollen und Berechtigungen. Die Führungskraft legt Umgebungen an und setzt die Policy; der Teamlead verteilt Aufgaben und sieht die Ergebnisse; der Operator öffnet nur die ihm zugewiesenen Umgebungen für die tägliche Arbeit. Sind Berechtigungen bis auf „ansehen / bearbeiten / löschen“ heruntergebrochen, ist der Klassiker — der Neuling löscht versehentlich eine Produktiv-Umgebung — an der Wurzel abgestellt.
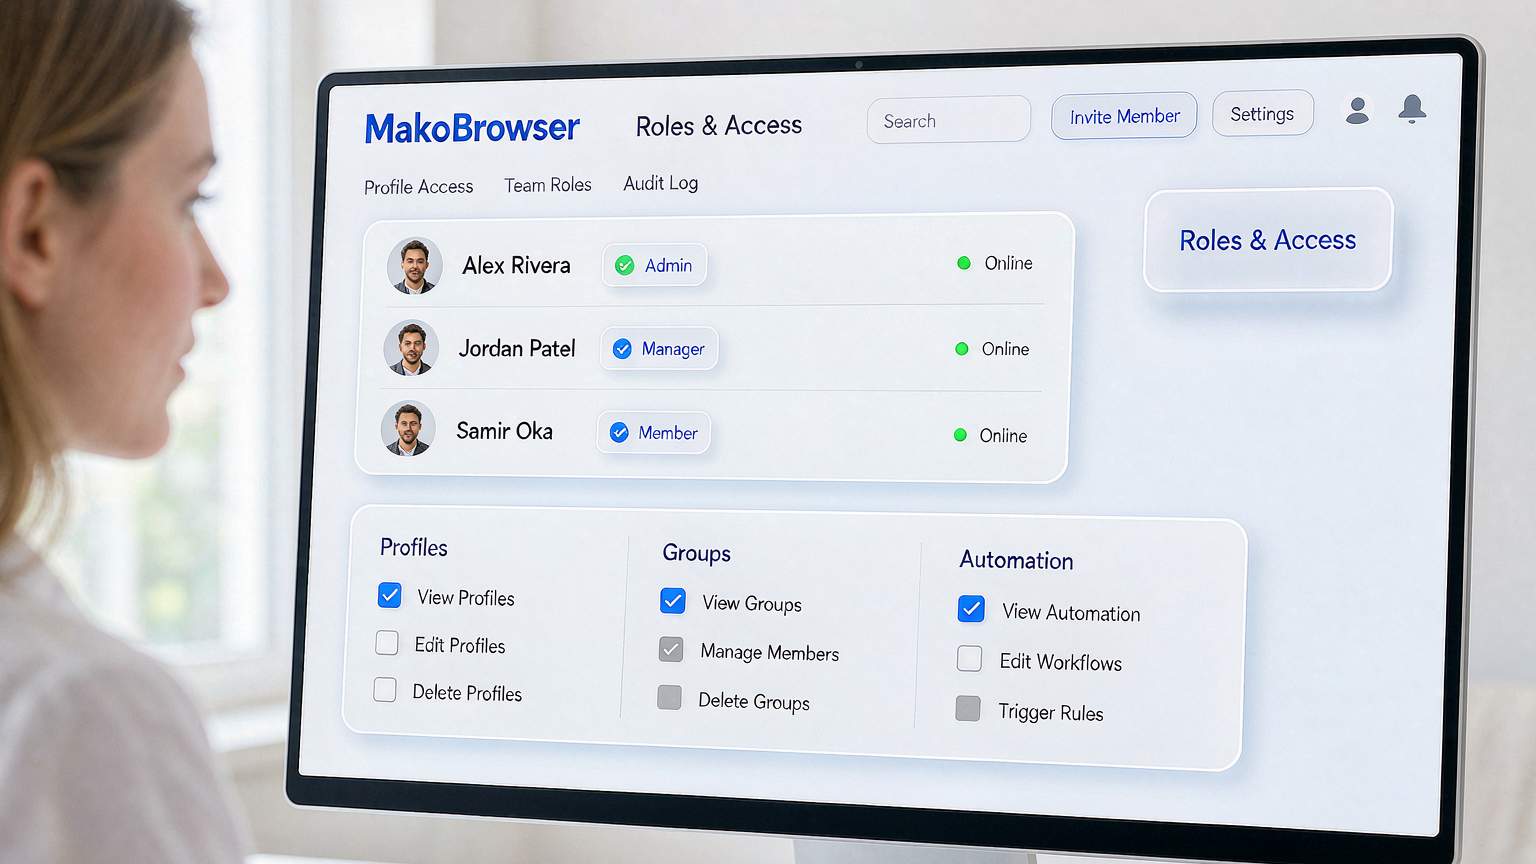
Ebene drei: dauerhaft geteilte Login-Sessions. Das ist das greifbarste Geschenk des Antidetect-Browsers an ein Team — die Session gehört zur Umgebung, nicht zur Person. Heute betreut Kollege A die tägliche Interaktion für Kunde B; morgen übernimmt Kollege B, öffnet dieselbe Umgebung, die Session ist noch da, keine erneute Anmeldung, und die Cookie-Historie des Accounts reißt an keinem Tag ab.
Ebene vier: nachvollziehbare Operationen. Wer wann welche Umgebung geöffnet und was dort gemacht hat — die Logs führen alles. Bei Problemen lässt sich bis zur Quelle zurückverfolgen; das ist der größte Unterschied zwischen Teamarbeit und Solitarbeit.
Alle vier Ebenen haben wir in MakoBrowser wirklich durchgespielt: ein Team-Workspace mit Kundengruppen, dreistufige Rollen-Berechtigungen, Sessions, die der Umgebung folgen, und Operations-Logs als Sicherheitsnetz — vom Solo zum Team heißt das nicht, alte Umgebungen neu zu bauen; sie werden einfach komplett migriert.
Teamarbeit in die Praxis bringen: fünf Schritte zu geordneten Berechtigungen
Die Fähigkeit steht bereit; was ein Team wirklich rundlaufen lässt, ist eine feste Reihenfolge. Fünf Schritte:
Schritt eins: erst Gruppen pro Kunde oder Projekt anlegen. Die Gruppe ist die kleinste Einheit der Berechtigungen — lieber feiner aufteilen, als alle Umgebungen in einen Mischmasch-Gruppe zu werfen. Benennt die Gruppen direkt nach Kunde oder Projekt, niemals „Test 1“ oder „Temporär 2“ — Namen, die in zwei Wochen niemand mehr zuordnen kann.
Schritt zwei: Rollen definieren, dann Mitglieder einladen. Klärt zuerst, wie viele Rollen das Team braucht und was jede berühren darf, und holt dann die Leute rein. Macht ihr es umgekehrt — erst Leute, dann Berechtigungen — endet alles mit Vollzugriff für alle.
Schritt drei: Umgebungen an Personen binden, Assets in der Gruppe behalten. Jede Umgebung hat einen klar benannten Verantwortlichen für den Tagesbetrieb, aber die Umgebung selbst lebt in der Team-Gruppe — Personen können wechseln; die Umgebung und ihre Sessions nicht.
Schritt vier: Übergaben zu einem Prozess machen. Den Account eines Kunden zu übernehmen heißt: neue Umgebung + neuer Proxy + unabhängiger Fingerprint, der von null aufgebaut wird — nicht der abgehende Mitarbeiter reicht die Passwörter weiter für eine frische Anmeldung. Die komplette Übergabe-Checkliste für Kunden-Werbe-Accounts ist im Artikel zum Google Ads Account-Management nach Szenarien aufgeschlüsselt; danach geht ihr den meisten Risk-Control-Fallen während der Übernahme aus dem Weg.
Schritt fünf: die Operations-Logs einmal pro Woche durchsehen. Nicht, um Leute zu überwachen — um Anomalien zu finden: Logins außerhalb der Arbeitszeit, Öffnungen von unbekannten Geräten, alles verdient einen zweiten Blick.
Zwei Bonuspunkte für Remote-Teams
Der Kollaboration gehört auch ein unausweichlicher Trend: Teammitglieder, verteilt über verschiedene Städte, ja Länder.
Bonus eins: Remote-Logins widersprechen sich nicht mehr selbst. Die einfachste Falle für ein Remote-Team: Mitglieder loggen sich aus ihrem Heimnetzwerk in gemeinsame Accounts ein — derselbe Account meldet sich heute aus Stadt A und morgen aus Stadt B an; aus Plattform-Sicht sieht das nach gestohlenen Accounts aus. Der Antidetect-Browser löst das, indem er den Proxy an die Umgebung bindet: Egal welches Mitglied sie von welcher Stadt aus öffnet — die Plattform sieht immer dieselbe IP und denselben Fingerprint. Wie ihr die Parameter-Konsistenz beim Remote-Login prüft, zeigt die Abnahme-Checkliste im Artikel zum TikTok-Umgebungs-Setup; sie passt genauso auf Team-Szenarien.
Bonus zwei: Mobile Kollaboration ohne hin- und hergeschickte physische Handys. Ein Teil der täglichen Arbeit passiert auf dem Smartphone — Social-Interaktionen, Veröffentlichen von Inhalten. Mit Cloud-Phones bedient ein Teammitglied direkt am Rechner „ein Handy, das an eine unabhängige Umgebung gebunden ist“, ohne dass Geräte per Kurier reisen und ohne dass jemand den Kunden-Account auf seinem privaten Handy anmeldet.
FAQ
Bei zwei bis drei Leuten — lohnen sich Team-Funktionen überhaupt? Sobald eine Übergabe möglich ist, ja. Selbst bei vollem gegenseitigem Vertrauen verhindern Umgebungen im geteilten Workspace das Problem „einer ist im Urlaub und alle Accounts stehen still“.
Was passiert mit Umgebungen, wenn ein Mitglied geht? Einfach den Zugriff entziehen. Umgebungen und Sessions bleiben im Team-Workspace; die nächste Person öffnet, und es läuft. Einziger Zusatzschritt: die Operations-Logs dieses Mitglieds durchsehen und bestätigen, dass nichts auffällig war.
Sehen Mitglieder die Umgebungen der anderen? Das hängt von den Berechtigungen ab. Stellt die Sichtbarkeit pro Gruppe ein — jeder sieht nur die Gruppen, die er betreut; das ist die Stufe, mit der die meisten Teams am besten leben.
Welche Rolle bekommen externe Dienstleister? Nur Operator-Berechtigungen, gebunden an konkrete Gruppen, mit vollständig nachvollziehbarem Operations-Trail. Nach Vertragsende wird das Mitglied komplett entfernt — ohne jeden Restzugriff.
Zum Schluss: Accounts sollen Umgebungen folgen, nicht Menschen
Die Trennlinie zwischen Solo und Team verläuft nicht über die Kopfzahl, sondern darüber, ob Account-Assets einen Speicher- und Umlaufmechanismus besitzen, der unabhängig vom Einzelnen funktioniert. Die Antwort des Antidetect-Browsers ist schlicht: Umgebungen in den Team-Workspace, Gruppen passend zum Geschäft, Berechtigungen passend zu Rollen, Sessions folgen den Umgebungen, Logs sichern alles ab.
Für alle auf dem Weg vom Solo zum Team: Migriert zuerst die bestehenden Umgebungen, nach Kunden gruppiert, in den Team-Workspace, definiert dann die Rollen und ladet erst zum Schluss die Leute ein. Dreht ihr die Reihenfolge um, bleiben eure Berechtigungen für immer ein Flickenteppich.
Volle Transparenz: Während dieses Artikels entstand, hat unser eigener Team-Workspace die Migration genau in dieser Reihenfolge abgeschlossen — erst Gruppen, dann Rollen, dann Leute, ohne ein einziges Nacharbeiten unterwegs. Wer diesen Schritt gehen will, findet hier den MakoBrowser-Download; wer bei der Migration an der Berechtigungs-Design hängt, findet im Blog-Center die früheren Artikel zum Nachschlagen.


