Normale browser vs antidetect: de fingerprint-isolatie eindelijk uitgelegd
„Ik gebruik de incognitomodus en ben ingelogd op twee accounts, dat telt toch als isolatie?" — dit is de vraag die we in jaren accountbeheer het vaakst kregen. Het antwoord: nee, en geen grassprietje in de buurt. Hoeveel tabbladen je ook opent of hoe vaak je de incognitomodus in- en uitgaat, voor het platform blijft een normale browser hetzelfde apparaat. Onlangs zagen we een praktische test van een buitenlandse blogger (conclusie in grote lijnen: de incognitobenadering van bekende privacybrowsers houdt het uitlezen van de device-fingerprint niet tegen), en die sluit vrijwel naadloos aan bij wat wij in onze dagelijkse troubleshooting zien. In dit artikel leggen we het verschil tussen normale en antidetect-browsers uit, zodat je zelf kunt beslissen of je echt van tool moet wisselen.
De „isolatie" van een normale browser is alleen een kledingwissel
Zeggen we het maar ronduit: alle „isolatie"-middelen van een normale browser raken alleen de oppervlakte.
De incognitomodus wist je fingerprint niet. Hij slaat alleen geen cookies en geschiedenis op; je Canvas, WebGL, fontlijst, tijdzone en schermresolutie blijven exact hetzelfde. Venster sluiten, weer openen — het platform herkent je gewoon.
De ingebouwde „profielen" van de browser zijn hetzelfde verhaal. Profielwisselen in Chrome lijkt op isolatie, maar onder de motorkap draait dezelfde engine, dezelfde hardwareparameters en hetzelfde uitgaande IP. Voor het risicosysteem komen de verzoeken van beide „identiteiten" van dezelfde machine.
Meerdere vensters hoeven we niet eens te bespreken — dat is dezelfde omgeving een paar keer gekopieerd.
Er is nog een valkuil: de officiële „multi-account quota" van platforms maken mensen nonchalant. De officiële lijn van TikTok is bijvoorbeeld dat één e-mail maximaal 6 accounts mag hebben, maar echte risicobeoordeling kijkt op apparaatniveau — frequent uit- en inloggen op dezelfde telefoon of computer kan een verificatie triggeren, zelfs binnen de quota. Officiële limieten en risicologica zijn twee verschillende regelboeken; haal ze niet door elkaar.
Hoe platforms je accounts tot één web verweven
Wanneer een platform besluit dat „deze accounts van dezelfde persoon zijn", baseert het zich niet op loginhistorie, maar op de stapeling van drie signaallagen:
- IP-laag: meerdere accounts achter hetzelfde uitgaande IP zijn het meest directe koppelingssignaal.
- Device-fingerprintlaag: Canvas-fingerprint, WebGL-renderingkenmerken, fonts, tijdzone, taal, aantal hardwarekernen… samen vormen deze parameters het „identiteitsbewijs" van het apparaat. Van account wisselen zonder van fingerprint te wisselen is het masker wisselen zonder het gezicht te wisselen.
- Gedrags- en datalaag: gebruiksuren en ritme, plus het feit dat cookies de staat van dienst van een account zijn — als dezelfde cookie-identiteit in meerdere accounts opduikt, is de koppeling zo goed als bewezen.
Hoe meer lagen overlappen, hoe zekerder het risicosysteem wordt — en daarna volgen CAPTCHA-regens, bereikbeperkingen en uiteindelijk bans. De volledige logica van deze koppeling hebben we uitgeplozen in ons artikel over anti-associatie van socialmedia-accounts; de twee artikelen passen goed bij elkaar.
Wat een antidetect-browser verandert
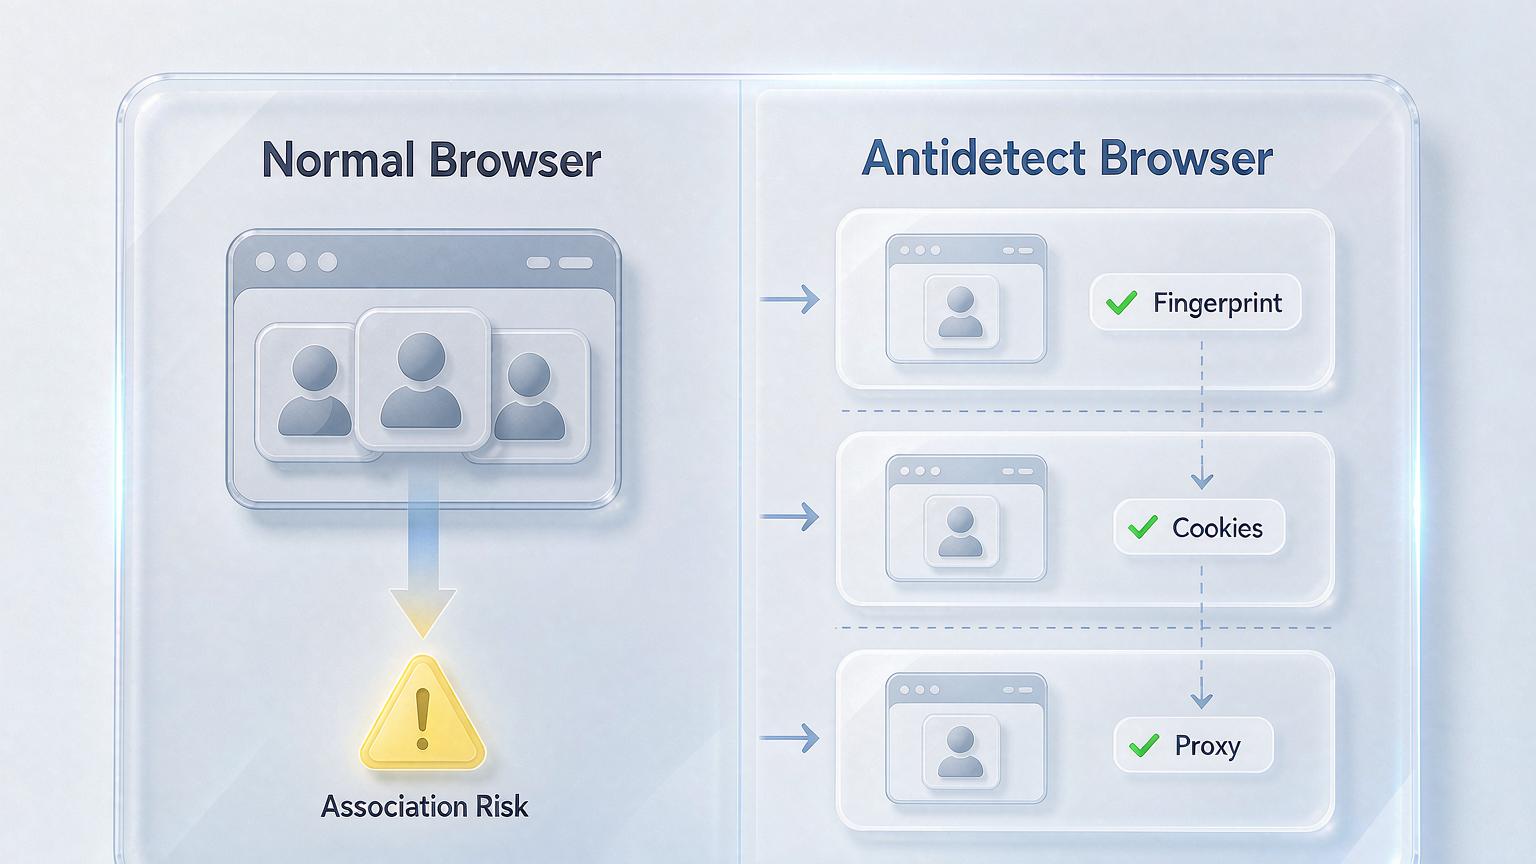
De filosofie van een normale browser is „één browser voor alles"; die van een antidetect-browser is „één account, één omgeving". Het verschil past in één woord: onafhankelijkheid.
- Onafhankelijke fingerprints: elk profiel heeft zijn eigen set apparaatparameters — Canvas, WebGL, fonts, tijdzone en resolutie zijn configureerbaar; omgevingen lopen nooit in elkaar over.
- Onafhankelijke data: cookies, localStorage en inlogstatus worden apart bewaard; de loginsporen van omgeving A verschijnen nooit in omgeving B.
- Onafhankelijk netwerk: elk profiel gebruikt zijn eigen proxy, met de IP-locatie afgestemd op tijdzone en taal — de hele keten ziet eruit als een echte lokale gebruiker. Hoe je die consistentie inricht, staat punt voor punt in de kant-en-klare checklist van de TikTok-omgevingsopzet.
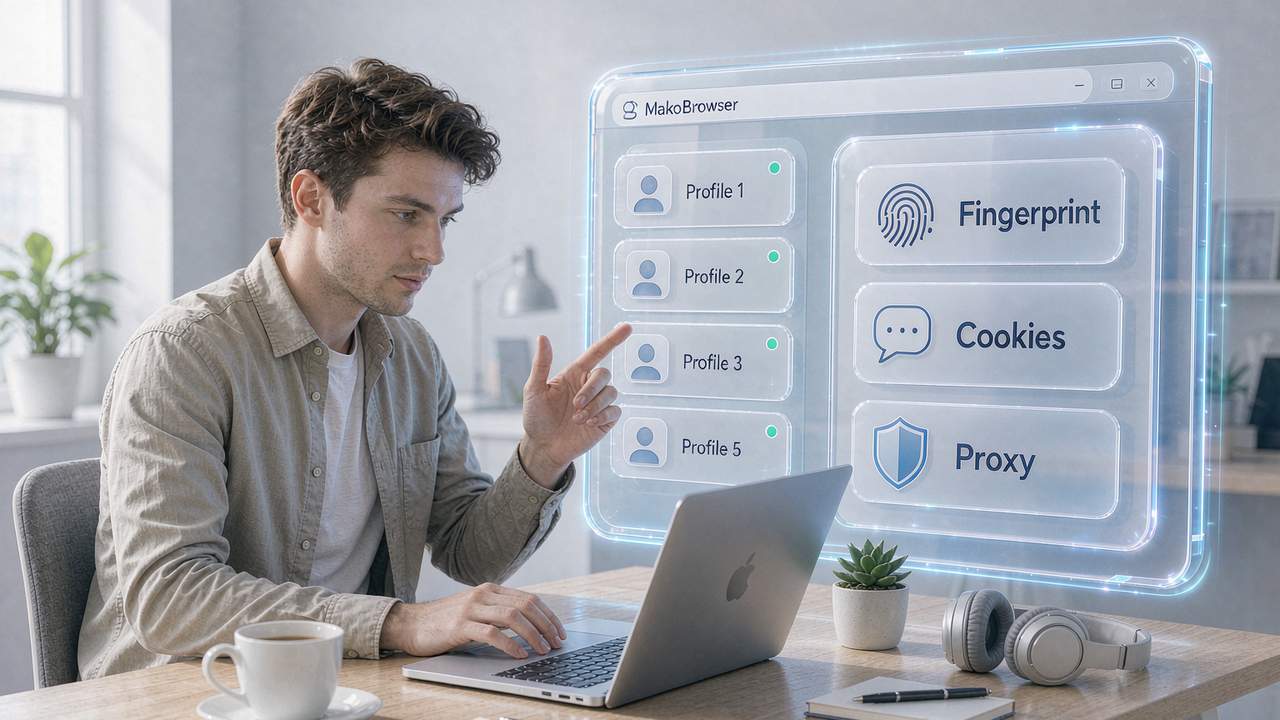
Neem de MakoBrowser fingerprint-browser die ons eigen team gebruikt: een nieuwe omgeving aanmaken betekent een nieuwe fingerprint plus een afgescheiden datamap genereren, en van omgeving wisselen komt neer op een wissel van „apparaat" — dat kan de multi-profielfunctie van een normale browser niet bieden.
Wie zou moeten wisselen — en wie echt niet
Na dit alles: niet iedereen hoeft van tool te wisselen. Het criterium komt neer op één vraag: moeten je meerdere identiteiten als verschillende mensen gelden?
Wisselen aanbevolen:
- Socialmedia-bureaus: je beheert tegelijk de accounts van meerdere klanten; valt er één, dan sleurt hij de rest mee — dat kan niemand dragen. Het complete plan staat in het artikel over multi-account beheer.
- Cross-border e-commerce: de meeste marktplaatsen verbieden uitdrukkelijk dat één persoon meerdere winkels voert; omgevingsisolatie is een harde eis.
- Adverteren: adverteerdersaccounts ondergaan strengere koppelingscontroles dan socialmedia; hoe groter je matrix, hoe eerder je isoleert.
Niet nodig: als je alleen werk en privé wilt scheiden of twee gewone accounts voor jezelf gebruikt — de ingebouwde gebruikerswissel van de browser is ruim voldoende, en een antidetect-browser installeren is dan overbodig.
FAQ
En incognitomodus plus een IP-wissel? Nog steeds niet genoeg. Het IP verandert maar de fingerprint niet — „hetzelfde apparaat wisselde van netwerk" is op zichzelf al een verdacht signaal. Fingerprint en IP moeten samen wisselen.
Hoeveel omgevingen kan één computer veilig draaien? Dat hangt af van proxykwaliteit en gedrag, niet van het aantal omgevingen. Vuistregel: behandel elke omgeving als een echte mens — herhaal ritme of inhoud niet.
Garandeert een antidetect-browser dat accounts niet geband worden? Nee, en wie dat belooft bluft. Hij lost herkenning op omgevingsniveau op; contentkwaliteit en platformregels wegen nog altijd het zwaarst.
Zijn gratis antidetect-browsers bruikbaar? Ze bestaan, maar het aantal omgevingen, de fingerprint-diepte en teamfuncties zijn meestal beperkt. Voor serieus zakelijk gebruik adviseren we een commercieel product met doorlopend onderhoud — dan is er bij problemen iemand die verantwoording aflegt.
Tot slot: isoleer de omgeving, bescherm de accounts
Terug naar de basis: het verschil tussen een normale en een antidetect-browser zit niet in het aantal functies, maar in het ontwerpdoel — de eerste dient „één persoon op internet", de tweede „meerdere persona's die elk op eigen benen staan". Zodra je multi-accountoperatie een bepaalde schaal bereikt, gaat omgevingsisolatie van bonus over in voorwaarde om te slagen.
Onze werkelijke volgorde: breng eerst de schaal van je accounts en de strengheid van het risicobeheer per platform in kaart, zet daarna onafhankelijke fingerprintomgevingen op met schone proxies en scheid ten slotte ook het gebruiksgedrag. Qua tool levert MakoBrowser omgevingsbeheer, proxyconfiguratie en teamrechten standaard mee (downloadlink) — nog op de installatiedag kun je bestaande accounts een voor een verplaatsen naar geïsoleerde omgevingen. En neem bij het verhuizen de cookies mee, zodat de staat van dienst van een account niet halverwege afbreekt.