Cookies beheren in een antidetect-browser: isolatie, automatisch opwarmen en account-aging
Als het gaat om meerdere accounts los van elkaar houden, komen IP en fingerprint-parameters als eerste ter sprake en schuiven de Cookies meestal naar de achtergrond. Maar wie er lang genoeg praktisch mee bezig is, herkent één patroon: de IP bepaalt of een account de deur door mag; de Cookies bepalen of het eruitziet als een vaste klant. Een account van drie maanden oud draagt in zijn Cookies een complete browsingspoor — die wissen is een ervaren account dagelijks met een splinternieuw gezicht de deur insturen, en het platform kijkt alleen maar scherper.
Onlangs bekeek ik een functiedemo van een anti-detect browser die volledig draaide om Cookie-opwarming en geplande uitvoering, en die aanpak is echt het overnemen waard. Dit bericht behandelt het hele verhaal van "antidetect browser + Cookies", van theorie tot praktijk: isolatie, opwarming, import/export en de valkuilen — allemaal in één keer.
Welke rol spelen Cookies in multi-account operations
In de kern is een Cookie het identiteitsbewijs én het geheugen dat een website in je browser bewaart. Daarin zit de login-state, daarin zitten de browsevoorkeuren, en ook de check "dit apparaat was er al eerder" steunt erop.
Voor multi-account werk tellen Cookies op drie niveaus:
Ten eerste: ze zijn de login-state zélf. Zonder Cookies moet je bij elke sessie opnieuw inloggen — tientallen accounts, tientallen wachtwoordtypingen per dag, en de productiviteit zakt als eerste om.
Ten tweede: ze zijn het "anciënniteitsbewijs" van het account. Een account met een stabiele Cookie-keten is, in de ogen van het platform, een oude gebruiker die keer op keer terugkeert; een account waarvan de Cookies constant gereset worden lijkt als twee druppels water op een probleemgebruiker die na een ban vlucht. Wat voed je bij het grootbrengen van een account eigenlijk? Voor een flink deel precies die steeds groeiende Cookie-keten.
Ten derde: het is óók een koppelingssignaal. Als twee omgevingen dezelfde set Cookies delen — al is het maar omdat iemand per ongeluk een login-state gekopieerd heeft — koppelt het platform beide accounts onmiddellijk. Daarom moet omgevingsisolatie ook de Cookies omvatten.
Daaruit volgt de kernvraag: hoe schoon moet isolatie zijn? Antwoord: behandel fingerprint, Cookies en lokale opslag als drie assets die strikt apart bewaard worden — zonder uitzondering. Het volledig opbouwen van een omgeving is weer een artikel op zich; het kant-en-klare vijfstappenproces staat al beschreven in het bericht over de rol van de fingerprint browser in multi-account operations. Hier volgen we alleen de Cookie-draad.
Hoe een antidetect-browser Cookies isoleert
In een gewone browser liggen alle Cookies op één plek, gedeeld over alle vensters. Een antidetect-browser geeft elke Profile zijn eigen opslagruimte — stel je voor dat elk account zijn eigen privé-koekjespot heeft.
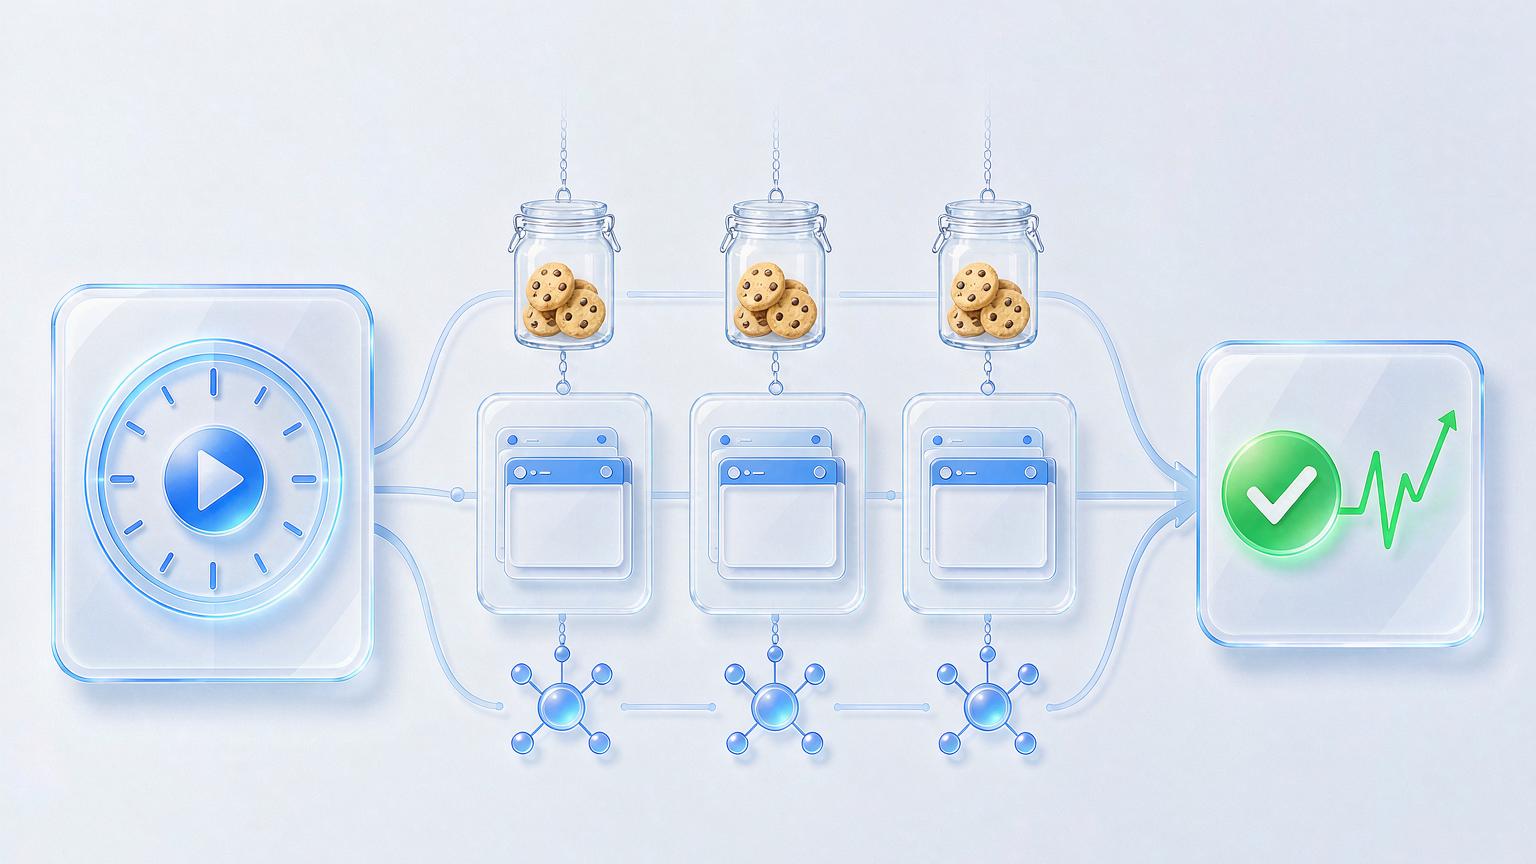
Dit "eigen pot"-ontwerp levert twee directe voordelen op:
- Fysieke isolatie: omgeving B ziet geen enkele login-state, winkelwagen of browsegeschiedenis van omgeving A. De Cookies die het platform in B verzamelt hebben met A niets gemeen.
- Continue opbouw: zolang de omgeving bestaat, groeit de Cookie-keten gewoon door. De anciënniteit van het account reist mee met de omgeving, niet met jouw computer.
In het verlengde daarvan een veelgemaakte fout: Cookies niet ijverig wissen. Velen hebben de dwang van "regelmatig opruimen is veiliger", maar in de multi-account wereld betekent het wissen van Cookies dat je de anciënniteit van het account met eigen handen wist. Juist is het omgekeerde — niet alleen niet wissen, maar de Cookies actief houden. Wat ons naar het volgende onderwerp brengt.
Cookie-opwarming: laat het account vanzelf "leven"
Een verwaarloosd account verliest gewicht, zoals een leegstaand huis vanzelf problemen krijgt. De gedachte achter Cookie-opwarming is simpel: laat elke omgeving op vaste tijden automatisch een paar "alledaagse websites" bezoeken, zodat er normale bezoeksporen achterblijven en het account levend blijft voelen.
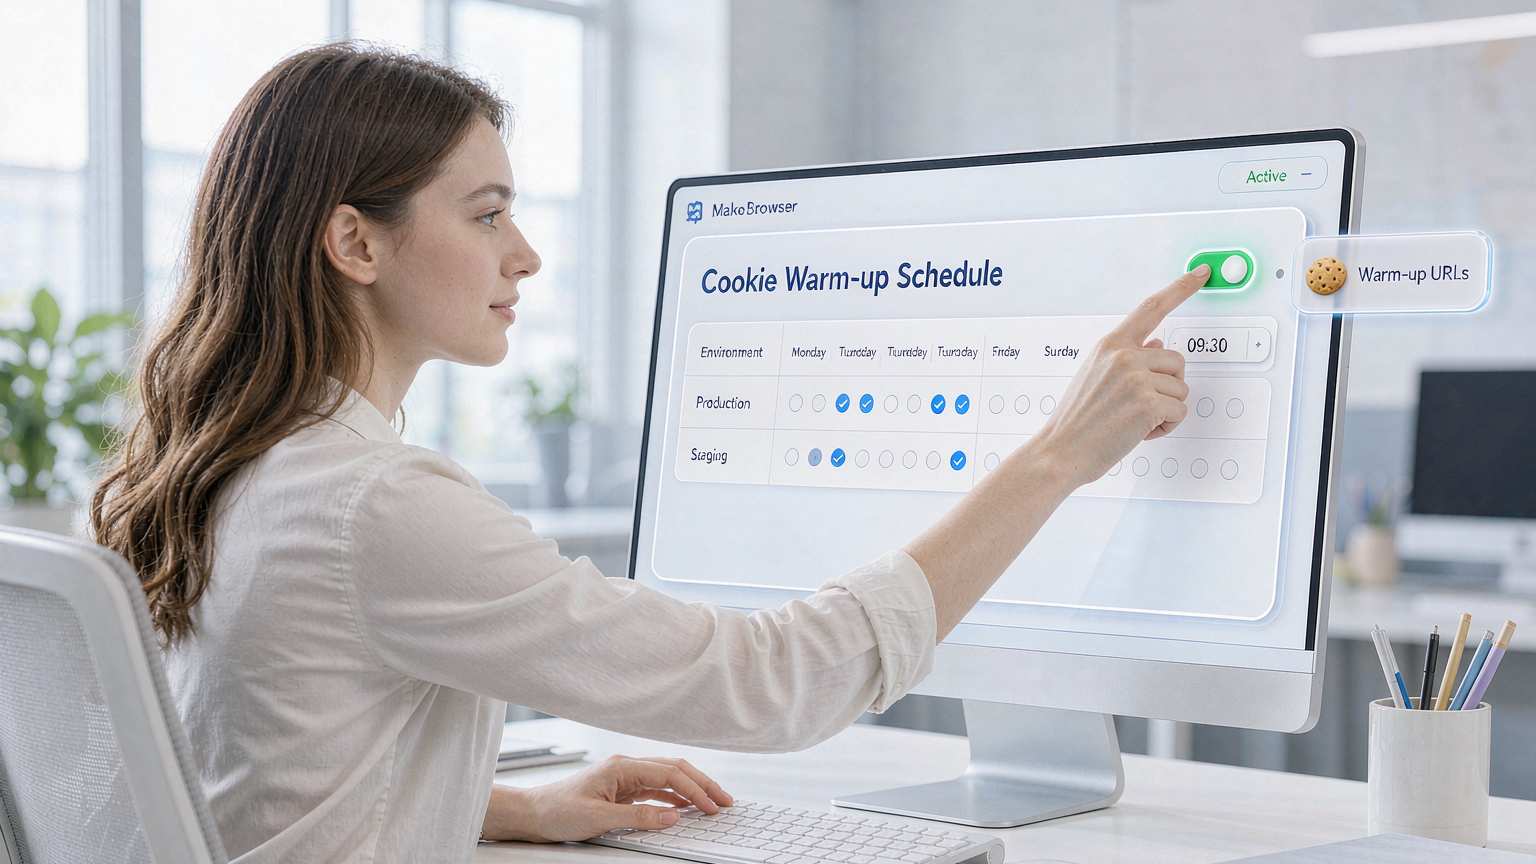
In de demo heette deze functie Cookie Robot — je configureert de opwarm-URL's van de omgeving, stelt de uitvoeringstijd in en het systeem bezoekt ze autonoom op het afgesproken tijdstip, zonder toezicht. In de praktijk is dat direct na te bootsen, in vijf stappen:
Stap één: stel de opwarm-URL's per omgeving in. Kies 3–5 gewone websites die passen bij de persona van het account — nieuws, portals, branchesites. Niets dat volkomen losstaat van het accountbedrijf, en niet overal dezelfde reuzensites.
Stap twee: stel het uitvoeringsschema op. Configureer per weekdag plus tijdstip, met omgevingen in verspringende tijdvakken. Twintig accounts die exact om negen uur 's ochtends samen "ontwaken" — die regelmaat is op zichzelf al een afwijkend signaal.
Stap drie: eerst klein draaien. Kies twee of drie accounts, laat ze een paar dagen proefdraaien, bevestig dat de bezoeken normaal verlopen en captcha's niet stapelen, en rol dan pas uit op alles.
Stap vier: geef de opwarming consistente, bijpassende parameters. Tijdens opwarmbezoeken moeten de tijdzone en taal van de browser overeenkomen met de IP-locatie — bezoeksporen met niet-matchende parameters ogen voor het platform verdachter dan helemaal geen bezoeken. Hoe je die parameterset controleert staat, inclusief complete acceptatiechecklist, in de gids over TikTok-omgeving opzetten — gewoon volgen.
Stap vijf: bekijk de uitvoeringslogboeken regelmatig. Welke omgeving de opwarmtaak liet vallen, welk account captcha's begon te tonen — het staat allemaal in de logs. Wekelijks doorscannen is genoeg.
Onze eigen opwarmtaken configureren we direct in MakoBrowser: geplande opwarming plus omgevingsgroepering maakt het mogelijk om tientallen accounts in één keer in te plannen, die dagelijks automatisch op het vaste tijdstip draaien.
Importeren, exporteren en de valkuilen
Er blijven twee veelgebruikte Cookie-handelingen over: importeren en migreren. Een paar valkuilen die je moet kennen.
Valkuil één: importeer Cookies van onbekende herkomst niet. Die rondzwervende "X-platform Cookie-bestanden" online zijn iemand anders' login-state en verdachte historie, rechtstreeks in jouw omgeving geladen. In het beste geval een muur van verificaties, in het slechtste geval verwantschapsaansprakelijkheid. Wil je je eigen accounts terugzetten via Cookie-import, importeer dan uitsluitend je eigen back-ups.
Valkuil twee: controleer de Cookie-integriteit vóór je een omgeving migreert. Bij een computer- of antidetect-browserwissel verhuist het omgevingsbestand compleet — Cookies en lokale opslag samen. Verlies je halverwege de helft, dan ziet het account "een vertrouwde identiteit plus de onbekende andere helft".
Valkuil drie: opwarmgedrag heeft hoogten en diepten nodig. Elke dag op de minuut precies dezelfde URL's bezoeken is machinegedrag in hoofdletters. Voeg willekeurige verschuivingen toe aan de tijd en wissel de URL's af. Dit is hetzelfde beginsel als bij het grootbrengen van een account — laagfrequente start, geleidelijk opschalen, ritme met rafels. Concrete ritmeschema's uit de gids over Facebook-accountbeheer zijn direct toepasbaar.
Valkuil vier: meerdere accounts op één opwarmplan fluisteren elkaar aan. Als je accounts als gecoördineerde matrix werken, ontwerp je het opwarmritme op matrixniveau — elk account in verschoven tijdsloten, elk op eigen bezoekroutes, zodat de hele groep nooit synchroon dezelfde activiteitscurve tekent. Zo'n structuur opbouwen wordt uitgebreider behandeld in de gids over de social media-matrix.
FAQ
Wat is het verschil tussen Cookie en Cache? De Cache slaat paginabronnen op en regelt "hoe snel iets laadt"; de Cookie slaat identiteits- en statusgegevens op en regelt "wie je bent en of je er al eerder was". In multi-account werk is de Cookie het kernpunt; de Cache mag gewoon met de omgeving meereizen.
Hoe vaak moet je Cookies wissen? Onder normale omstandigheden: nooit. Alleen wissen als een account bewust op een nieuwe identiteit wordt gereset of als een omgeving als besmet wordt vermoed — en na het wissen de fingerprint-parameters gelijk mee regenereren.
Hoe lang moet Cookie-opwarming lopen? Nieuwe omgevingen kunnen vanaf dag één starten, met lage frequentie en kleine stappen. Het is geen noodmaatregel, maar routineonderhoud.
Moet je na het importeren van Cookies opnieuw inloggen? Een volledige, geldige import moet direct in ingelogde toestand landen. Als er na de import opnieuw om inloggen wordt gevraagd, is de Cookie hoogstwaarschijnlijk onvolledig of verlopen — forceren helpt niet.
Tot slot: Cookies zijn de anciënniteit van je account — zet ze niet zelf op nul
IP en fingerprint bepalen of een account "naar een mens lijkt"; de Cookies bepalen of het "naar een bekende lijkt". Omgevingsisolatie houdt de koekjespot van elk account apart, en de opwarming laat de anciënniteit in de pot elke dag in waarde stijgen — als die twee dingen kloppen, staan de accounts overeind.
Aanbevolen volgorde: bevestig eerst dat de Cookie-opslag van elke omgeving volkomen onafhankelijk is, stel vervolgens het opwarmschema op, en ga pas daarna over naar geavanceerde handelingen als importeren en exporteren. De omgekeerde volgorde begraaft het risico in de fundering.
Tot slot zeg ik het ronduit: de Cookie-keten die het langst draait in onze omgevingslijst overleeft op precies vier woorden — "niet wissen, regelmatig voeren". De opwarmfunctie hier is direct in te stellen in MakoBrowser (downloadpagina), en de meeste concrete instelvragen zijn al behandeld in eerdere berichten in de bloghub.