Gekoppelde social media accounts voorkomen: isolatie en residentiele proxy's
Wie meerdere social media accounts beheert, vreest niet de losse ban — gevreesd wordt de batch ban: één account wordt gemarkeerd en het platform volgt het spoor naar alle andere accounts op hetzelfde apparaat en in hetzelfde netwerk. Zo een volwassen omgeving verliezen doet meer pijn dan tien nieuwe accounts aanmaken.
Onlangs bekeek ik een praktische demonstratie van anti-koppeling voor multi-accounts op Facebook, en de getoonde aanpak is een klassieker: de antidetect-browser scheidt de apparaatomgevingen, waarna elk account een native residentieel IP uit het eigen land krijgt — het platform ziet "een paar echte gebruikers die niets met elkaar te maken hebben." De methode klopt, en in dit artikel werk ik die uit tot een compleet speelboek: hoe platforms koppelingen detecteren, hoe je omgevingen isoleert, hoe je IP's kiest en verifieert — alles op één plek.
Hoe platforms je accounts "verbinden"
Voordat je koppeling kunt voorkomen, moet je begrijpen hoe die ontstaat. Wanneer een platform besluit dat twee accounts "waarschijnlijk tot dezelfde persoon behoren", kijkt het vooral naar drie signaallagen:
Apparaatlaag. Twee accounts die op dezelfde computer, in dezelfde browser hebben ingelogd — al is het één keer — laten kruisbewijzen achter in cookies, Canvas-vingerafdrukken, fonts en schermparameters. Dit is de meest voorkomende bron van koppeling.
Netwerklaag. Meerdere accounts die via dezelfde IP-uitgang naar buiten gaan, of ooit hetzelfde IP-bereik hebben gebruikt, belanden direct in dezelfde relatiekring. Datacenter-IP's zijn extra gevaarlijk: tientallen gebruikers op dezelfde server zijn al gemarkeerd, jij bent alleen de laatstgekomen.
Gedrags- en profiellaag. Dicht bij elkaar liggende registratiedata, profielen volgens hetzelfde sjabloon, gesynchroniseerde publiseerfrequentie, sterk overlappende interactiedoelen — deze "veel te familiale" patronen laten platforms ook accounts aan elkaar koppelen die de apparaat- en netwerklaag niet vingen.
Zoals je ziet is dit multidimensionale kruiscontrole, geen detectie op één punt. De risicobeheerdimensies van TikTok heb ik in de TikTok-omgeving-installatiegids opgesomd; elk platform weegt anders, maar de logica van de kruiscontrole is dezelfde.
De kernregel van anti-koppeling: één account, één omgeving, één IP
Drie signaallagen vragen drie verdedigingslinies, en in de praktijk valt alles terug op één zin: elk account krijgt een onafhankelijke omgeving plus een onafhankelijk IP, zonder enige overlap.
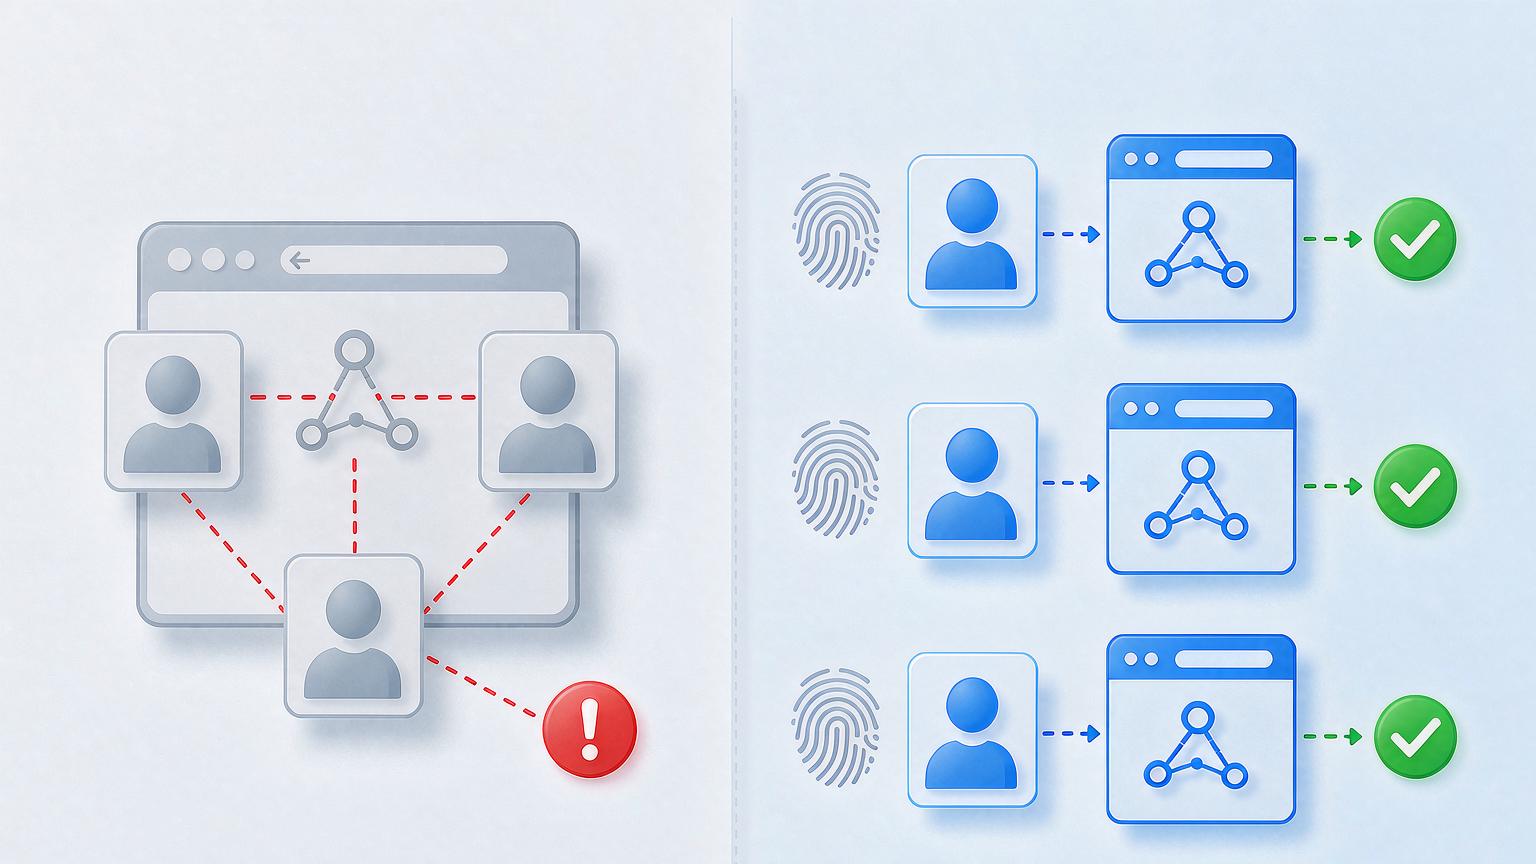
Wat elke van de drie "onafhankelijkheden" blokkeert:
- Onafhankelijke omgeving blokkeert de apparaatlaag: de antidetect-browser geeft elk account een volledig eigen browserprofiel — eigen cookieopslag, eigen Canvas/WebGL/font-parameters — vanaf de apparaatzijde ziet het platform geen enkele overeenkomst.
- Onafhankelijk IP blokkeert de netwerklaag: per account één exclusief residentieel IP, met een uitgangslocatie die past bij de persona van het account.
- Gedifferentieerde persona's blokkeren de gedragslaag: registraties over de tijd gespreid, profielen elk apart geschreven, publiseerfrequentie met natuurlijke rafels — deze laag is operationele discipline; geen enkel gereedschap neemt dat van je over.
Nog een woord over het gewicht van omgevingsisolatie. Het is geen "betere optie" — het is de voorwaarde waaraan multi-accountbeheer überhaupt kan voldoen. Het kant-en-klare proces van vijf stappen staat in het artikel over de rol van antidetect-browsers bij multi-accountbeheer. Ons team gebruikt MakoBrowser voor anti-koppeling, en precies daarom: de vingerafdruk, opslag en proxykoppeling van elk Profile zijn op kernelniveau gescheiden, omgevingen delen geen enkele byte — een stuk stabieler dan de oude plugin-prakkerij met parameters.
Vijf stappen naar een anti-koppelingsomgeving
Laten we het volledige proces doorlopen met Facebook als voorbeeld; bij andere platforms verandert weinig.
Stap één, maak een onafhankelijke omgeving. Maak in de antidetect-browser een nieuw Profile aan en benoem het naar het account of het zakelijke doel (zoals "US-FB-hoofd"). Kies Chrome als kernel, Windows als OS; zorg eerst dat de vingerafdrukparameters van de omgeving zelf compleet zijn.
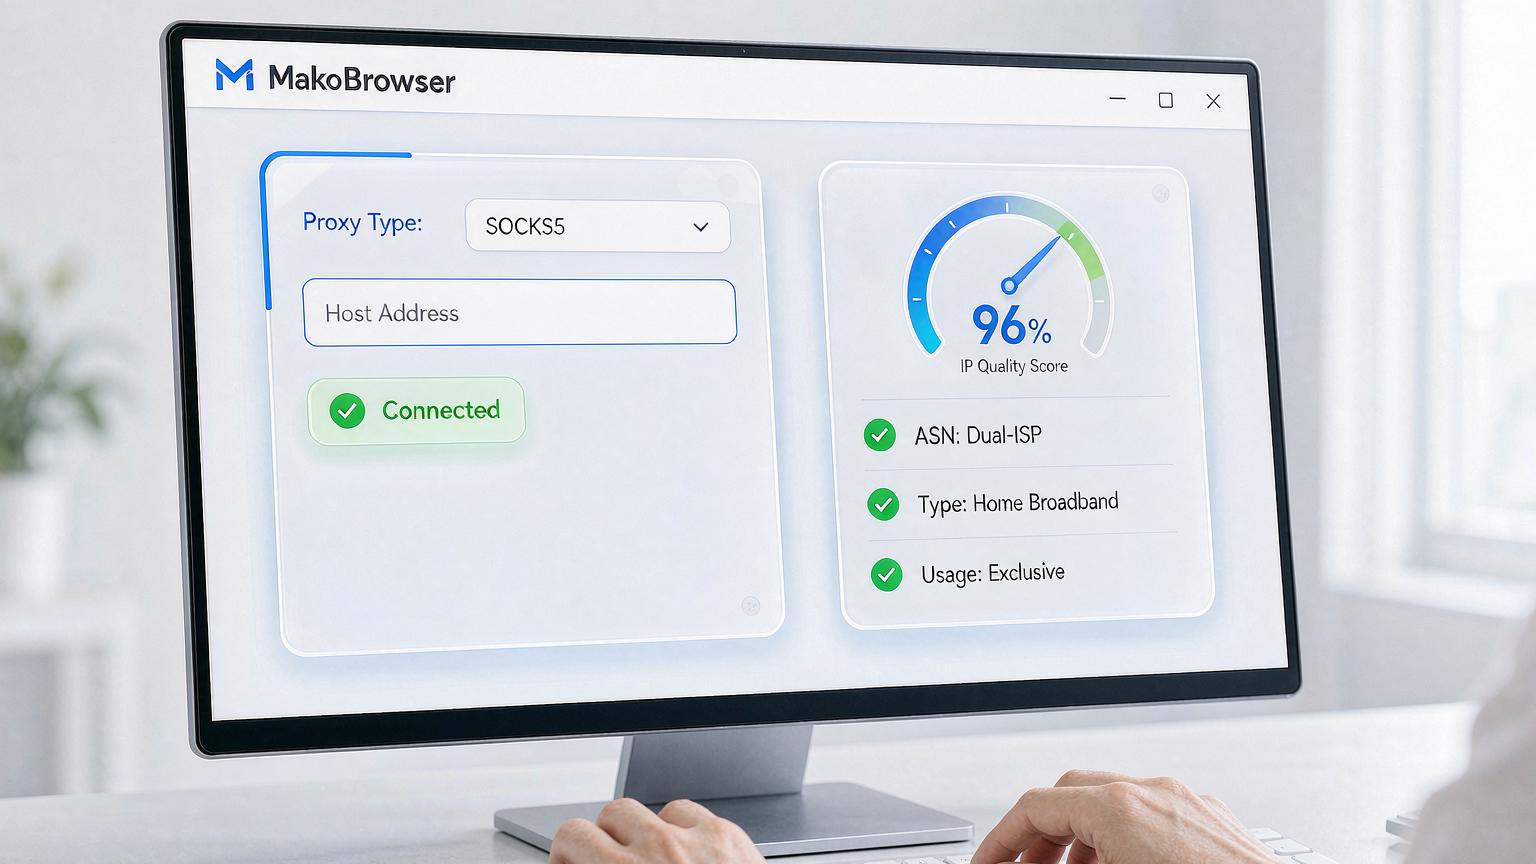
Stap twee, vul het residentiele proxy in. Kies SOCKS5 als proxytype; vul host, poort, gebruikersnaam en wachtwoord van het gekochte residentiele IP in. Er zijn maar drie criteria voor het kiezen van een IP: locatie past bij de persona, type residentieel (nooit datacenter), exclusief gebruik (met niemand gedeeld).
Stap drie, draai de proxycontrole. Omgevingen hebben meestal een ingebouwde check: groen slaagt, rood niet. Rood betekent meestal dat je lokale VPN uit staat en de proxyketen geen verbinding maakt — zet hem aan en test opnieuw.
Stap vier, doe de IP-kwaliteitscontrole. Een werkende proxy is nog geen gekeurd IP. Open een IP-controlesite en bevestig drie dingen: de locatie klopt, de ASN is residentieel (dual ISP is ideaal), en alleen jij gebruikt hem. Eén criterium haalt het niet — dat IP gaat niet naar het opwarmen van accounts.
Stap vijf, herhaal per account, hergebruik niets. Elk account doorloopt het volledige proces hierboven. Geen hergebruikte omgevingen, geen hergebruikte proxy's, en de resultaten van elke controle worden gearchiveerd — als een account ooit problemen geeft, heb je een compleet omgevingsdossier bij de hand.
De omgeving staat — geen eindstreep: drie dingen om door te zetten
Anti-koppeling is continu werk; de omgeving bouwen dekt slechts een derde van de klus.
Blijf de IP-puurheid bewaken. De kwaliteit van residentiele IP's verandert — een bereik dat vorige maand schoon was, kan deze maand door iemand anders vies zijn gemaakt. Elke één à twee weken de actieve IP's opnieuw laten checken en duidelijk gedaalde meteen vervangen.
Handhaaf de gedragsverschillen. Publicatietijden, interactiegewoonten en contentmateriaal van de accounts mogen nooit lijken op "serieproductie van één team". Massaal gekopieerde content is op zichzelf al een koppelingssignaal — hier overlappen de principes van accountopwarming: laagfrequent beginnen, geleidelijk opschalen, ritme met ruwe randjes. De methodes uit de Facebook-accountbeheergids zijn direct toepasbaar.
Scheid nieuwe van oude accounts. Zet vers geregistreerde accounts niet in dezelfde omgevingsgroep als de gevestigde — nieuwe accounts zijn risicovol en als ze vallen, mogen ze je hoofdaccounts niet meesleuren. Groeperen, fysiek isoleren.
FAQ
Twee à drie accounts op één computer, maar gescheiden met een antidetect-browser — is dat genoeg? Voor de apparaatlaag genoeg, voor de netwerklaag niet — een gedeelde internetuitgang blijft een koppelingsbron. Anti-koppeling kent geen "kleinschalige vrijstelling"; ook de IP's moeten gescheiden zijn.
Kun je gratis proxy's gebruiken? Nee. Gratis proxy's zijn vrijwel allemaal datacenter-IP's die door ontelbare mensen zijn gebruikt — accounts daarop opwarmen is ze zelf aan de blacklist van het platform overgeven.
Welk maandbudget voor residentiele IP's? Exclusieve statische residentiele IP's zijn allang niet meer duur; een paar dollar per IP per maand dekt de meeste behoeften. Besteed het budget aan "exclusief" en "schoon", niet aan aantallen.
Eén account is geband — meteen de IP's van de andere accounts in dezelfde omgeving wisselen? Stel eerst de ban-oorzaak vast. Als het oordeel met het IP-bereik te maken heeft, migreer dan de overige omgevingen van dat bereik zo snel mogelijk; bij een gedragsovertreding helpt een IP-wissel weinig — bekijk je operatie opnieuw.
Tot slot: de essentie van anti-koppeling is dat elk account eruitziet als "een onafhankelijke echte persoon"
Kijk je het hele speelboek terug, er is niets mysterieus: de apparaatlaag scheidt de antidetect-browser, de netwerklaag scheiden exclusieve residentiele IP's, de gedragslaag scheidt operationele discipline — zitten alle drie de lagen goed, dan ziet het platform een groep echte gebruikers zonder onderlinge band.
Over de volgorde van uitvoering: zet eerst het raamwerk van één account, één omgeving, één IP neer en spreek daarna over opwarmritme en matrixschaal. Teams die de volgorde omdraaien, werken meestal voor niets aan accounts die al gekoppeld zijn.
Deze vijf stappen zijn de echte acceptatievolgorde die wij voor nieuwe omgevingen gebruiken, en het gereedschapsdeel doorloop je van begin tot eind met MakoBrowser (downloadlink hier geplaatst, zodat je niet hoeft te zoeken). Nieuwe ontwikkelingen onderweg — veranderingen in platformrisicobeheer, schommelingen bij IP-leveranciers — verzamel ik in het blogcentrum, gebruik het gerust om je eigen setup te toetsen.