Antidetect Browser'da RPA Otomasyonu: Çoklu Hesap Yönetimi İçin Eksiksiz Rehber
Önce hesabı yapalım. Elinizde 20 hesap var ve her birinde her gün aynı döngüyü işletmeniz gerekiyor: giriş yapmak, gezinmek, içerik paylaşmak, çıkış yapmak. Hesap başına 10 dakika, 20 hesapta günde 200 dakika eder — üç saatten fazla, her gün kayboluyor. Üstelik bunu yalnızca 20 hesap için söylüyoruz; matrix işi yapan ekiplerin elinde onlarca hatta yüzlerce hesap olması alışılmadık bir durum değil.
Bu aralar bir antidetect browser'ın özelliklerini inceleyen bir tanıtım videosu izledim; kişi tüm otomasyon yeteneklerini parça parça gösteriyordu: RPA scriptleri, pencere senkronizasyonu, cloud telefonlar, zamanlanmış görevler, işlem kayıtları. Bu düşünme biçimi hangi araca taşınsa doğru kalır — önemli olan araç değil, metodoloji: tekrarlayan eylemleri scriptlere devretmek, yargıyı ve onayı insanda tutmak. Bu yazıda "antidetect browser + RPA" işini baştan sona masaya yatırıyoruz.
Antidetect browser içindeki RPA aslında hangi sorunu çözüyor
RPA (Robotic Process Automation) özünde çok basit: bir dizi eylemi script olarak kaydediyorsunuz, sistem de belirlediğiniz ortamda onu tekrar tekrar oynatıyor. Sayfa açmak, giriş yapmak, gönderi paylaşmak, çıkış yapmak — arayüzde elle yaptığınız hemen her şeyi script de yapabiliyor.
Çözdüğü şey "teknik bir sorun" değil, "insanın dayanıklılık sorunu". Hesap ısıtma, günlük check-in'ler, içerik dağıtımı, veri toplama — bunların hiçbiri zor değil. Zor olan, her gün yapmak, hiçbir hesabı atlamamak ve hata yapmamak. İnsan tekrarlı işte üçüncü gün dağılır, onuncu gün bırakmak ister; script ise yüzüncü çalışmasını ilkinin tıpatıp aynısı yapar.
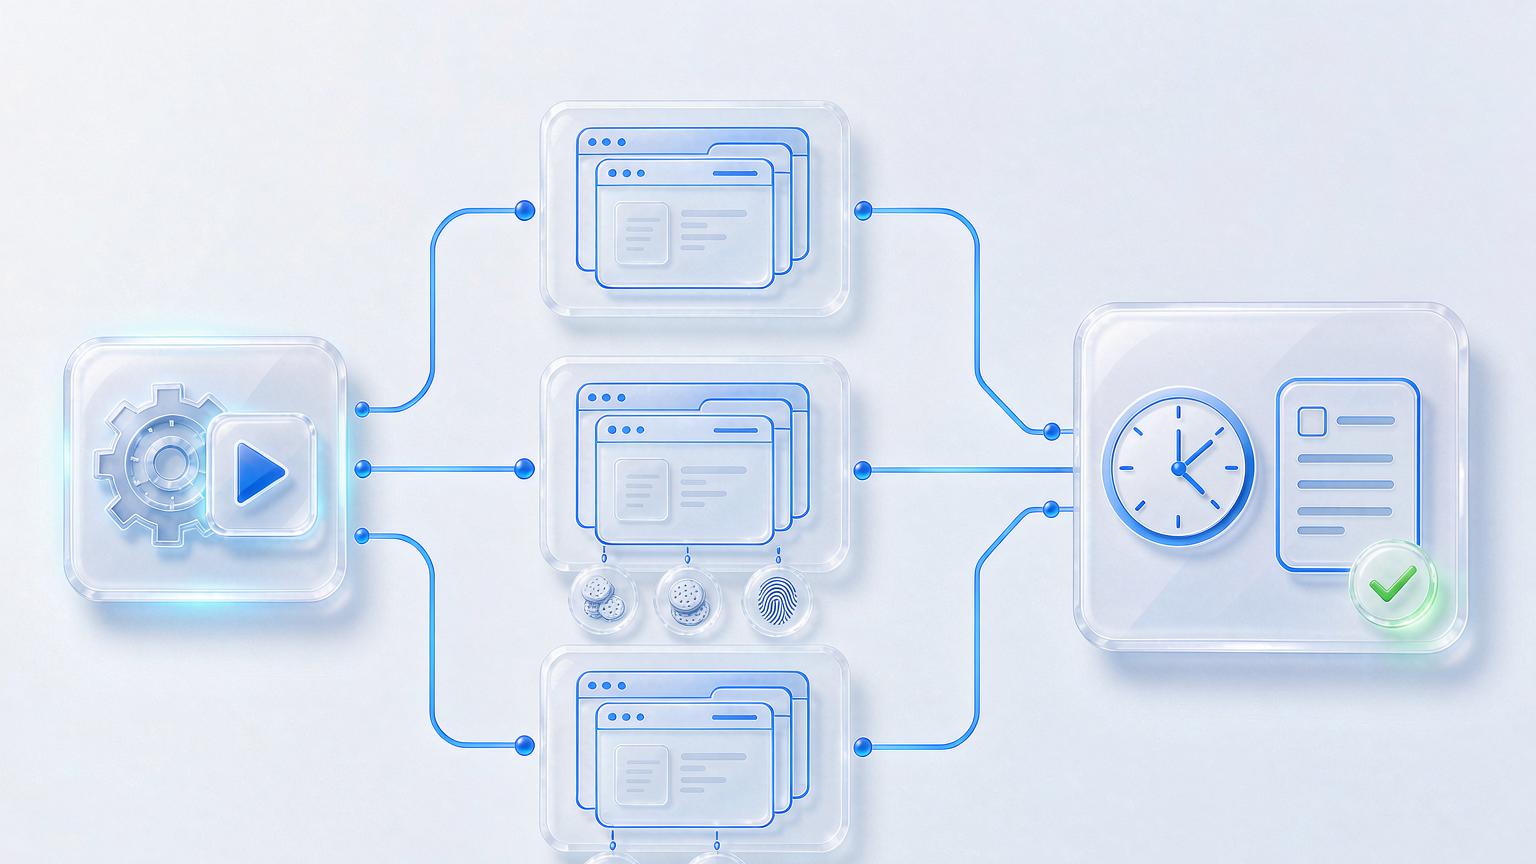
Ama önce bir ön şartı açıkça ortaya koymak gerekiyor: RPA, ortam izolasyonu temeli üzerine kurulan bir binadır. Antidetect browser önce her hesabın kendi izole tarayıcı ortamında çalıştığını garanti eder — kendine özgü fingerprint, kendi Cookies'ı, ayrılmış proxy IP'si — RPA scripti ancak o zaman "güvenli bir pist" bulur. Ortamları karıştırıp otomasyon çalıştırmak, tüm hesapları tek bir iple bağlamak gibidir: biri işaretlenir, bütünü düşer. Ortamların nasıl kurulacağını ve "bir hesap, bir ortam" ilkesinin nasıl korunacağını, antidetect browser ile çoklu hesap yönetimi yazısındaki beş adımlık hazır süreçte bulabilirsiniz — otomasyona geçmeden önce onu adım adım uygulamaya değer.
Otomasyonun üç katmanı ve iş bölümü: scriptler, pencere senkronizasyonu, API
Tanıtım videosunda otomasyon yetenekleri birkaç katmana ayrılmıştı; bu katmanlama yaklaşımını benimsemeye değer. Pratikte esasen üç seçeneğiniz var ve her birinin kendi sahası var.
Birinci seçenek: RPA scriptleri. Akışı bir kez tanımlıyorsunuz, birden çok ortama bağlıyorsunuz ve ihtiyaç kadar çalıştırıyorsunuz. "Her hesap aynı adımları atacak" tipindeki görevler için idealdir: toplu girişler ve check-in'ler, tek tipte yayın, profil düzenlemeleri. En sık kullanılan ve en çok zaman kazandıran katman budur.
İkinci seçenek: pencere senkronizasyonu. Ana pencerede elle çalışıyorsunuz, diğer tüm pencereler hareketlerinizi gerçek zamanlı yansıtıyor. Önceden scriptlenemeyen, tek seferlik görevler için biçilmiş kaftan: mesela aynı yeni kreatifi 30 hesaba aceleyle yüklemeniz gerekiyor ve arayüzdeki yol dolambaçlıysa — script yazmak tek bir senkronize tur yapmaktan daha pahalıya gelir. Matrix işiyle uğraşan ekipler bu hamleyi iyi bilir; sosyal medya matrix pazarlaması yazısında benzer bir yaklaşımı anlatmıştık: tek karar, onlarca hesapta eşzamanlı uygulama.
Üçüncü seçenek: API. Geliştiricisi olan ekipler için tasarlandı: ortam oluşturup başlatmak, görevleri planlamak ve antidetect browser'ı kodla kendi iş sistemlerinize gömmek. Tek kişilik stüdyolar için gereksizdir; ama ekip büyüdüğünde API, otomasyonu tüm iş akışına yerleştirmenin anahtarıdır.
Bizim tarafta üç katman da MakoBrowser içinde mevcut: görsel RPA akış editörü, bağlı ortamlarda orkestrasyon ve toplu çalıştırma yapıyor; ortam grupları ve ekip yetkileri görev dağıtımını yönetiyor; API ise derin entegrasyon için geliştiricilere bırakıldı.
Sıfırdan ilk otomasyon akışını çalıştırmak: beş adım
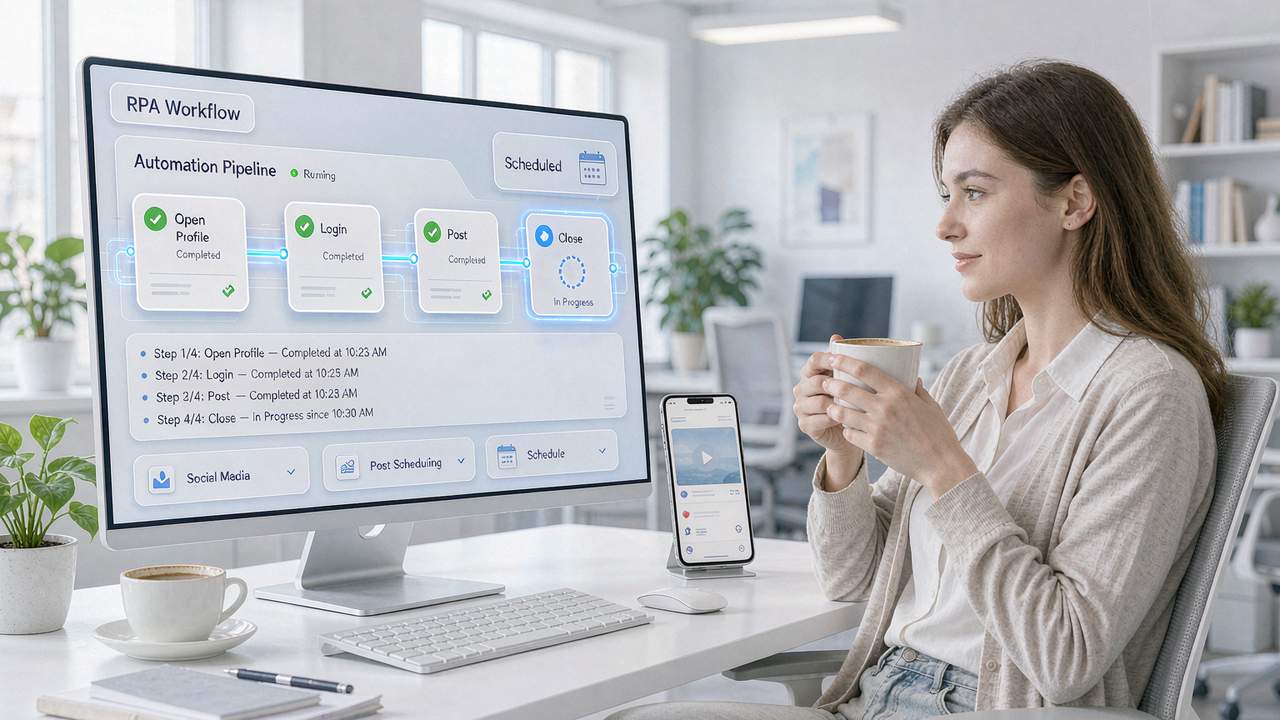
Örnek olarak "her gün sabit saatte 20 hesaba bir içerik paylaşmak" senaryosunu alıp tüm süreci baştan sona yürüyelim.
Adım bir: bir ortamı elle, baştan sona çalıştırın. Doğrudan script yazmaya başlamayın. Elle giriş yapıp, gönderi paylaşıp, çıkış yaparak bu yolun tek bir ortamda kusursuz çalıştığını doğrulayın — proxy stabil, sayfalar normal açılıyor, davranış engellenmiyor. Script yalnızca elle doğruladığınız rotanın kopyasıdır; rotanın kendisinde kusur varsa, script sorunu yirmi kopya hâlinde çoğaltır.
İkinci adım: scripti kaydedin veya kurun. Rotayı akışa sabitleyin: ortamı aç → giriş yap → yayınlama sayfasına git → içeriği doldur → gönder → çıkış yap. Adımlar arasına bekleme süreleri koyun; scriptin bir robotta olduğu gibi yarım saniyede beş kez tıklamasına izin vermeyin.
Üçüncü adım: ortamları bağlayıp toplu çalıştırın. Scripti bir ortam grubuna asın; önce 2–3 hesapta deneme çalıştırması yapın, akışın tamamını izledikten sonra tümüne genişletin.
Dördüncü adım: zamanlanmış görevleri kurun. Her gün sabit saatte tetikleyin ve grupların çalıştırma saatlerini birbirinden kaydırın — yirmi hesabın aynı saniyede aynı eyleme başlaması, başlı başına bir anormallik sinyalidir.
Beşinci adım: logları inceleyip onaylayın. İyi bir antidetect browser, yapılan her eylemi ve sonucunu kaydeder — hangi adımda hata olduğunu, hangi ortamın tuhaf davrandığını bir bakışta görürsünüz. Günde beş dakika log okumak, olay sonrası araştırmaya harcanacak emeğin on katını kazandırır.
Otomasyon, dizginleri bırakmak demek değil: frekans ve davranış sınırları
Son olarak, en çok takılınan noktalara değinelim. RPA iş gücünden tasarruf ettirir, risk yönetiminin yerini tutmaz — platformlar otomatik davranışı algılamayı hiç durdurmadan geliştiriyor.
Frekans ilk kırmızı çizgidir. Gerçek bir insan tüm eylemlerini saniye saniye tamamlayıp ortadan kaybolmaz. Görev saatlerini dağıtın, aralara rastgele boşluklar koyun, hafta sonlarını boş bırakın — ancak böylece scriptin davranış izi insana benzer. TikTok gibi platformlar davranış katmanına özellikle hassastır; TikTok ortam kurulumu rehberinde antisahtecilik sistemlerinin izlediği sinyallerin tam listesini çıkarmıştık, otomasyon planlamadan önce ona göz atmanızı öneririm.
İkinci çizgi içerik çeşitliliğidir. Yirmi hesabın birebir aynı metni, birebir aynı görsellerle paylaşması kendi kendini ihbar etmektir. Scriptin içinde içerik değişkenlerine yer açın — metin rotasyonu, görsellerde küçük rötuşlar, yayınlama saatlerinin kaydırılması.
Üçüncü çizgi onay alışkanlığıdır. Facebook'un eski oyuncuları bilir: hesap yetiştirilir, zorlanmaz. Facebook hesap yönetimi yazısındaki "düşük frekansta başla, kademeli artır" ilkesi RPA için de geçerli: yeni ortam ilk iki hafta yalnızca en hafif görevleri alsın, anormallik görülmeyince tam otomasyona geçsin.
SSS
RPA scriptleri platformlar tarafından algılanır mı? Algılanabilir. Platformlar "script mi, değil mi"ye değil, davranış desenlerine bakar: frekans, aralıklar, hareket izi. Bu üçünü insana benzetirseniz risk düşük kalır; düşünmeden hızlı tıklamayı en iyi ortam bile kurtaramaz.
Kod yazmadan RPA kullanılabilir mi? Evet. Popüler antidetect browserlardaki RPA görsel kurulumdur — adımları sürükleyin, parametreleri ayarlayın, çalıştır'a basın; makro kaydetmeye çok benzer. Yalnızca API katmanı geliştirici bilgisi gerektirir.
Kaç hesaptan itibaren RPA gerekir? Pratik referans 10 ve üzeri. 5 hesaba kadar elle çalışmak hatta daha güvenlidir; 10'u geçince tekrarın yuttuğu zaman, script öğrenmenin maliyetini açık ara geçmeye başlar.
Pencere senkronizasyonu mu, RPA mı? Adımlar sabitse ve her gün yapılıyorsa → RPA. Tek seferlik, plansız işse → pencere senkronizasyonu. İkisi çatışmaz; birçok ekip rutini RPA'ya, acil işleri senkronizasyona bırakır.
Kapanış: tekrarı scriptlere, yargıyı kendinize bırakın
Tüm yazı tek bir fikre dayanıyor: çoklu hesap yönetiminde en pahalı şey araç değil, günlük tekrarın yuttuğu insan saatidir. Antidetect browser + RPA ikilisi özünde "insan dayanıklılığını" süreçten çıkarır: ortam izolasyonu hesapların güvenliğini korur, scriptler yürütme kalitesini, loglar izlenebilirliği; kişi yalnızca akışları tasarlar ve sonuçları onaylar.
İşe başlayacaklara bir sıralama önerisi: önce bir ortamı elle çalıştırın, sonra scripti kaydedin, ardından küçük ölçekte deneyin ve en son tümünü zamanlanmış olarak devreye alın. Adım atlamak, otomasyon başarısızlıklarının kökenindeki en yaygın sebeptir.
Bu yazıdaki beş adım, otomasyonu içeride devreye alırken bizim tek tek öğrendiğimiz gerçek sıralamaydı. MakoBrowser'da akışı bir kez kurun, dilediğiniz kadar yeniden kullanın (indirme bağlantısı); ilk akış bir kez çalıştıktan sonra her yeni hesabı otomatikleştirmenin maliyeti neredeyse sıfıra iner — otomasyonun en değerli yanı tam da budur. Sahadan notları blog merkezinde güncellemeye devam ediyoruz.


