Anti-detect tarayıcının çoklu hesap yönetimindeki rolü: izolasyondan kuruluma eksiksiz rehber
Satıcı gruplarında aynı şikâyet dönüp duruyor: «hesap bir anda gitti». Tek bir bilgisayar, üç Amazon Japonya mağazası ve üçüncüsü daha ikinci gün risk kontrolü tarafından işaretleniyor. Sorun ne ürün seçiminde ne de operasyon temposunda; sorun ortamda. Üç hesap da aynı cihazda ve aynı ağda çalışıyor, dolayısıyla platform arkalarında tek bir kişi olduğunu ilk bakışta anlıyor.
Tam bu noktada anti-detect tarayıcı, «olursa iyi olur» kısmından çıkıp çoklu hesap yönetiminin olmazsa olmazı hâline geliyor. MakoBrowser gibi bir araç cihaz katmanını çözüyor; biz de şimdi tam olarak ne yaptığını ve sıfırdan «bir mağaza, bir ortam» düzenini nasıl kuracağımızı adım adım göreceğiz.
Anti-detect tarayıcı çoklu hesapta aslında ne yapar
Piyasadaki popüler anti-detect tarayıcıları bir söktüğünüzde geriye dört temel yetenek kalıyor. Her biri çoklu hesap işinin en can yakan noktasına karşılık geliyor.
- Ortam izolasyonu — her hesap kendi profilinde çalışır: çerezler, önbellek ve yerel depolama birbirinden ayrıdır. A mağazasına giriş yapın, ardından B mağazasına girin, oturumlar birbirine karışmaz. «Bir mağaza, bir ortam» modelinin temeli budur.
- Bağımsız parmak izleri — Canvas, WebGL, yazı tipleri, saat dilimi ve diğer tarayıcı parametreleri her ortam için ayrı ayrı üretilir. Sahada gördüğümüz şu: hesaplar arası ilişkilendirme çoğu zaman çerezlerden değil, aynı cihaz parametrelerinden başlıyor. Bağımsız parmak izi bu katmanı kesip atıyor.
- Proxy bağlama — her ortamın kendi ağ çıkışı olur. Bir hesap bir IP'ye karşılık gelir ve IP'nin konumu mağazanın kayıtlı olduğu ülkeyle tutarlıdır. «Türk satıcı Amerikan IP'sinden giriyor» gibi çelişkiler kalmaz.
- Toplu yönetim ve ekip çalışması — yüzlerce, binlerce ortam elle yönetilemez. Toplu işlemler ve ekip içi yetki dağıtımı, «500 mağaza açalım» fikrini uygulanabilir bir plana çeviren şeydir.
Bu dört yetenek üst üste biner: ortam izolasyonu olmadan bağımsız parmak izinin anlamı yok; proxy bağlama olmadan ilk iki katman ağ katmanındaki açığı kapatamaz.
Neden residential IP şart: veri merkezi IP'si ile ev bağlantısı arasındaki fark
Anti-detect tarayıcı cihaz katmanını çözer, ancak platformun ilişkilendirme kararı cihaz + veri + ağ olmak üzere üç katmanın kesişiminden çıkar. Ve bu kesişimde iki IP türü bambaşka sonuç verir.
- Veri merkezi IP'si (datacenter IP): ucuz ve bol, fakat risk kontrol sistemleri bunu ilk bakışta «gerçek kullanıcı değil» diye ayırt eder. Çoklu hesapta bu, gidip kendinizi ele vermekle neredeyse aynı şeydir.
- Residential IP (yerel IP): yerel bir ISS tarafından gerçek bir ev abonesine tahsis edilir. Konum, ASN türü ve IP kategorisi sıradan bir kullanıcıyla birebir aynıdır; kontrol sırasında platform «bireysel değil» izine neredeyse hiç rastlamaz.
Bunu kendi testlerimizde ölçtük: aynı anti-detect tarayıcı ortamı iki saat veri merkezi IP'siyle, iki saat residential IP ile çalıştırıldı; ilk durumda risk işareti alma olasılığı belirgin biçimde daha yüksekti. Bu, residential IP'nin her şeyi çözdüğü anlamına gelmiyor, ama veri merkezi IP'si işaretlenme ihtimalini neredeyse kesin olarak artırıyor. Residential IP seçerken üç ölçütü uygulayın: gerçekten ev tipi ASN, paylaşımlı değil özel IP, sabit konum. Sezonun sakin zamanında ipipla veya ipqualityscore gibi kontrol sitelerinden bir örnek geçirin; önce malı görün, sonra para ödeyin.
Sıfırdan bir ortam kurmak: beş adım
Şimdi bunu uygulanabilir adımlara dökelim. Aşağıda defalarca tekrar ettiğimiz akış var: her adımın net bir geçme kriteri bulunuyor ve bir adım geçilmeden diğerine geçmiyorsunuz.
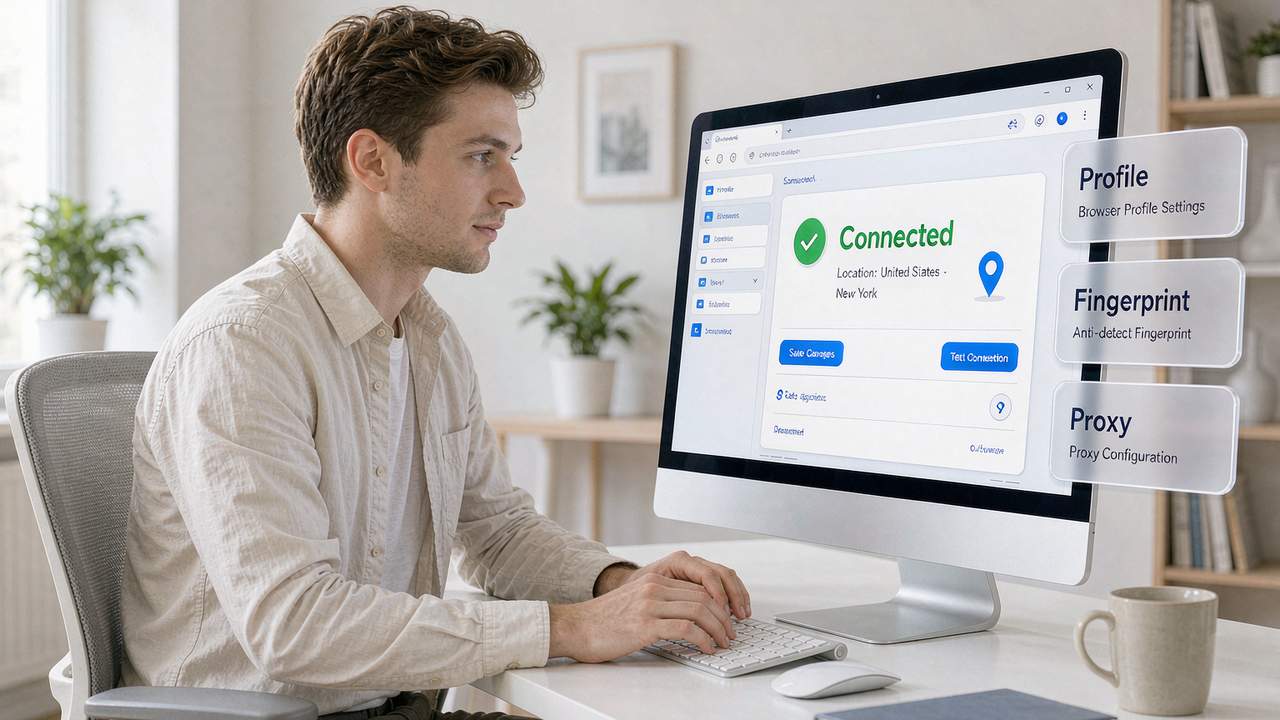
- Yeni bir tarayıcı ortamı oluşturun. Hubstudio, AdsPower veya MakoBrowser üzerinden: «yeni ortam»a tıklayın, çekirdek olarak Chrome'u, işletim sistemi olarak Windows'u seçin, adlandırmayı «platform + bölge + amaç» biçiminde yapın; örneğin Amazon-JP-Shop1. Bu isimlendirme sonradan toplu yönetimi ciddi ölçüde kolaylaştırır.
- Proxy'yi yapılandırın. Tür olarak SOCKS5'i seçin; residential IP'nin host, port, kullanıcı adı ve şifresini girin. Ardından «proxy testi»ne basın: yeşilse tamam, kırmızıysa ağı kontrol edin.
- Yerel parametreleri hizalayın. Saat dilimi, dil ve coğrafi konum IP'nin bölgesiyle birebir uyumlu olmalı. Japonya IP'sine Japonca arayüz, Los Angeles IP'sine İngilizce (ABD). Parametreler birbiriyle çelişmemeli.
- IP kontrol siteleriyle teslim alın. ipipla, ipqualityscore benzeri üçüncü taraf sayfaları açıp doğrulayın: ASN ev tipi ISS, IP türü «yerel residential», düşük fraud skoru. Bu adım kalite öz kontrolüdür, atlanamaz.
- İkinci mağazanın ortamını kurun. İkinci mağaza için ayrı bir ortam açıp ikinci bir bağımsız residential IP bağlayın. İki ortam arasındaki tüm veriler tamamen ayrıdır; birinde sorun çıkması diğerini peşinden sürüklemez.
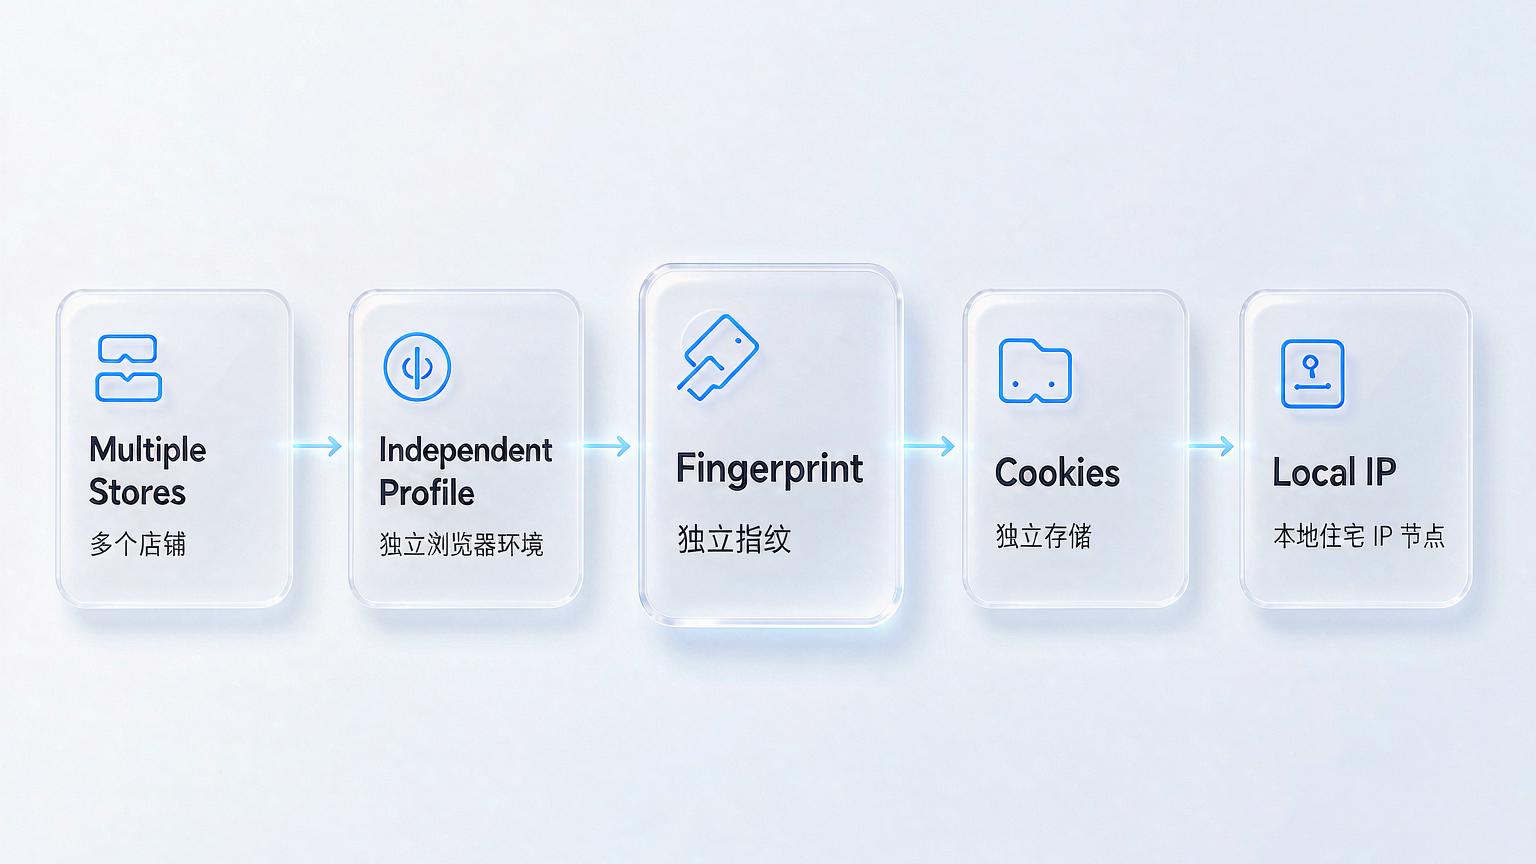
Bu beş adım mağaza başına yaklaşık 10–15 dakika sürüyor. Akış oturduktan sonra sık kullandığınız yapılandırmayı şablon olarak kaydedin; yeni bir mağaza için ortam açmak saniyeler içinde biter.
Sık sorulan sorular
S: Birden fazla hesap aynı IP'yi paylaşabilir mi? Hayır. Ortak IP, ağ katmanındaki en doğrudan ilişkilendirme kanıtıdır; üstelik aynı IP'yi kullanan biri kuralı ihlal ederse sizin hesabınız da onunla birlikte gider. Mağaza başına ayrı IP asgari sınırdır.
S: Anti-detect tarayıcı hesabın banlanmayacağını garanti eder mi? Etmez. Azalttığı şey cihaz ve ağ katmanındaki ilişkilendirme riskidir; veri tekrarı, birbirinin aynısı davranışlar ve platform kuralı değişiklikleri onun yetki alanında değil. Onu kalkan olarak değil, araç olarak görün.
S: Anti-detect tarayıcı açık olmasına rağmen neden ilişkilendirme tespit ediliyor? Büyük ihtimalle üç şeyden biri: IP yanlış seçilmiş, parametreler IP ile çelişiyor ya da ortamlar arasında paylaşılan kalıntı kalmış. Şu sırayla geriye doğru kontrol edin: proxy testi → IP testi → ortamlar arası çerez kontrolü.
Son söz: ortamı ilk seferde doğru kurun
Başa dönelim: tek bilgisayar, üç Japonya mağazası, üçüncüsü iki günde işaretlendi. Açarsak, sorun hiçbir zaman ürün ya da operasyon temposu değildi; üç hesap aynı cihaz parametreleri ve tek bir ağ çıkışı içine sıkışmıştı.
Yani bu yazının söylediği üç şey var. Birincisi: ilişkilendirmeyi önlemenin özü ortamları ayırmaktır — bir mağaza, bir ortam, bir IP. Burada tasarruf ederseniz, sonrasını delik kapatmakla geçirirsiniz. İkincisi: residential IP bir efsane değil; değeri platformun karşısında «yerel, sıradan bir ev kullanıcısı» görmesinden geliyor ve veri merkezi IP'si bunu sağlayamıyor. Üçüncüsü: kurulumun kendisi karmaşık değil, beş adımda bitiyor; zor olan her adımı bir standarda göre teslim almak, «aşağı yukarı ayarladım» deyip yola çıkmamak.
Bu üçünü düzgün yapınca çoklu hesapta istikrardan söz edilebilir. Araç sadece bu akışı kalıcı hâle getirmenin yolu; hesapların nereye kadar gideceğini operasyon disiplini ve verilerin kurallara uygunluğu belirler. Bu akışı günlük rutininize geçirmek istiyorsanız, MakoBrowser'ı indirin ve tek bir test ortamı kurup beş adımı baştan sona bir kez deneyin. Çoklu hesap yönetimiyle ilgili daha fazla saha içeriği için MakoBrowser blog merkezi adresine göz atabilirsiniz.


