SOCKS5 ile HTTP proxy arasındaki fark ve antidetect tarayıcıda proxy nasıl ayarlanır
Proxy seçerken çoğu kişi yalnızca bölgeye, bant genişliğine ve fiyata bakar; neredeyse kimse „tür" alanında durup düşünmez: HTTP mi, SOCKS5 mi? Oysa tam da bu alan üç şeyi belirler: DNS isteğinin hangi taraftan çıktığını, UDP trafiğinin geçip geçmediğini ve proxy'nin başlıklarınızı değiştirip değiştirmediğini. Normal internette bunlar neredeyse hiç fark edilmez, ama proxy bir MakoBrowser ya da başka bir antidetect tarayıcı ortamına girdiğinde hepsi ortam kalitesini doğrudan etkiler. Aşağıda önce farkın ne olduğunu anlatıyor, ardından seçim ölçütlerini ve ayardan doğrulamaya kadar tüm adımları veriyoruz.
Temel fark: biri web dilinden anlar, diğeri sadece veri taşır
HTTP proxy uygulama katmanında çalışır, üzerinden geçen HTTP isteklerini okur ve bu yüzden onları değiştirebilir. SOCKS5 ise içinde ne olduğuyla ilgilenmeyen genel bir taşıma kanalıdır.
Bir sayfayı HTTP üzerinden açtığınızda proxy istek adresini ve başlıkları görür; HTTPS'te ise tarayıcı önce tünel kurmak için bir CONNECT isteği gönderir ve tünel kurulduktan sonra içerik proxy için görünmez olur — bu, MDN'deki CONNECT yöntemi açıklamasında net biçimde anlatılır. Yani HTTP proxy, HTTPS için de tünel kullanır; sadece yetenekleri her zaman HTTP protokolü etrafında döner.
SOCKS5'in konumu farklıdır. RFC 1928 onu „uygulama katmanı ile taşıma katmanı arasında bir ara katman" olarak tanımlar ve üç komut belirler: CONNECT, BIND ve UDP ASSOCIATE. İnsan diline çevirirsek: trafiğin içeriğini çözmez, veriyi olduğu gibi hedefe ulaştırır — üstelik yalnızca TCP'yi değil.
Pratikte farklar birkaç başlıkta toplanır:
- Hangi trafik geçer: HTTP proxy, HTTP ve HTTPS ile çalışır; SOCKS5 her tür TCP trafiğini taşır ve UDP'yi doğal olarak destekler.
- İsteğinizi değiştirir mi: HTTP proxy, istek içeriğini HTTP katmanında görür ve bazı uygulamalar Via, X-Forwarded-For gibi başlıklar ekler; SOCKS5 uygulama katmanına dokunmaz.
- Kimlik doğrulama: HTTP proxy'de genellikle Basic kullanılır; burada kimlik bilgileri yalnızca base64 ile kodlanır ve güvenlik HTTPS'e bağlıdır. SOCKS5'te ayrı bir kimlik doğrulama anlaşması vardır ve RFC 1929 kullanıcı adı ile parola yöntemini ayrıca tanımlar.
- Alışılmış portlar: SOCKS servisleri geleneksel olarak 1080 portunu dinler, ama sağlayıcının verdiği port yazılır.
Antidetect tarayıcıya taşındıktan sonra sorunu çıkaran şey tam olarak DNS ve UDP olur
Proxy tipi yanlış seçildiğinde ilk bozulan şey genellikle „bağlantı" değil, DNS olur: istekler sessizce yerel ağ üzerinden çıkar.
DNS'in hangi tarafta çözüldüğü sızıntı olup olmayacağını belirler
Alan adının nerede çözüleceği proxy tipinin adına değil, istemci ayarına bağlıdır. SOCKS5 alan adını doğrudan proxy tarafına verebilir — RFC 1928 bunun için alan adı tipinde bir adres tanımlar. Ancak istemci varsayılan olarak bunu her zaman yapmaz: Firefox'ta „SOCKS v5 kullanırken DNS'i proxy üzerinden çöz" seçeneğini işaretlemek gerekir, ancak o zaman çözümleme proxy'den geçer; işaretlenmezse istemci alan adını önce yerelde IP'ye çevirir ve sonra proxy'ye verir, böylece DNS isteği yerel operatörün eline geçer. Proxy üzerinden DNS sızıntısının en yaygın kaynağı budur.
HTTP proxy genellikle ana makine adının çözümünü proxy tarafına bırakır, ama bunda da işlerin kendiliğinden yürüyeceğini varsaymamak gerekir: doğrudan WebRTC bağlantısı, tarayıcının önceden çözümlemesi ve proxy dışında kalan trafik DNS isteklerini yeniden yerel ağa gönderebilir.
Kontrol etmek zor değil. Ortamı başlattıktan sonra herhangi bir DNS sızıntı testi sayfası açın ve çözümleme sunucusunun hangi bölgeye ait olduğuna bakın. Yerel operatör görünüyorsa çözümleme proxy ile birlikte gitmiyor demektir.
UDP desteği ne zaman gerçekten önemli
HTTP/3 destekleyen siteleri açarken tarayıcı QUIC'e geçmeyi dener, QUIC ise UDP üzerinde çalışır. Proxy yalnızca TCP destekliyorsa trafik otomatik olarak TCP'ye döner, sayfalar her zamanki gibi açılır ve günlük kullanımda fark hissedilmez. SOCKS5'e gerçekten ihtiyaç duyulan durum, ortamda UDP'ye bağlı araçların çalıştığı durumdur.
Yalnızca web işleri yapıyorsanız UDP belirleyici değildir; ortamda ek araçlar varsa belirleyici hale gelir.
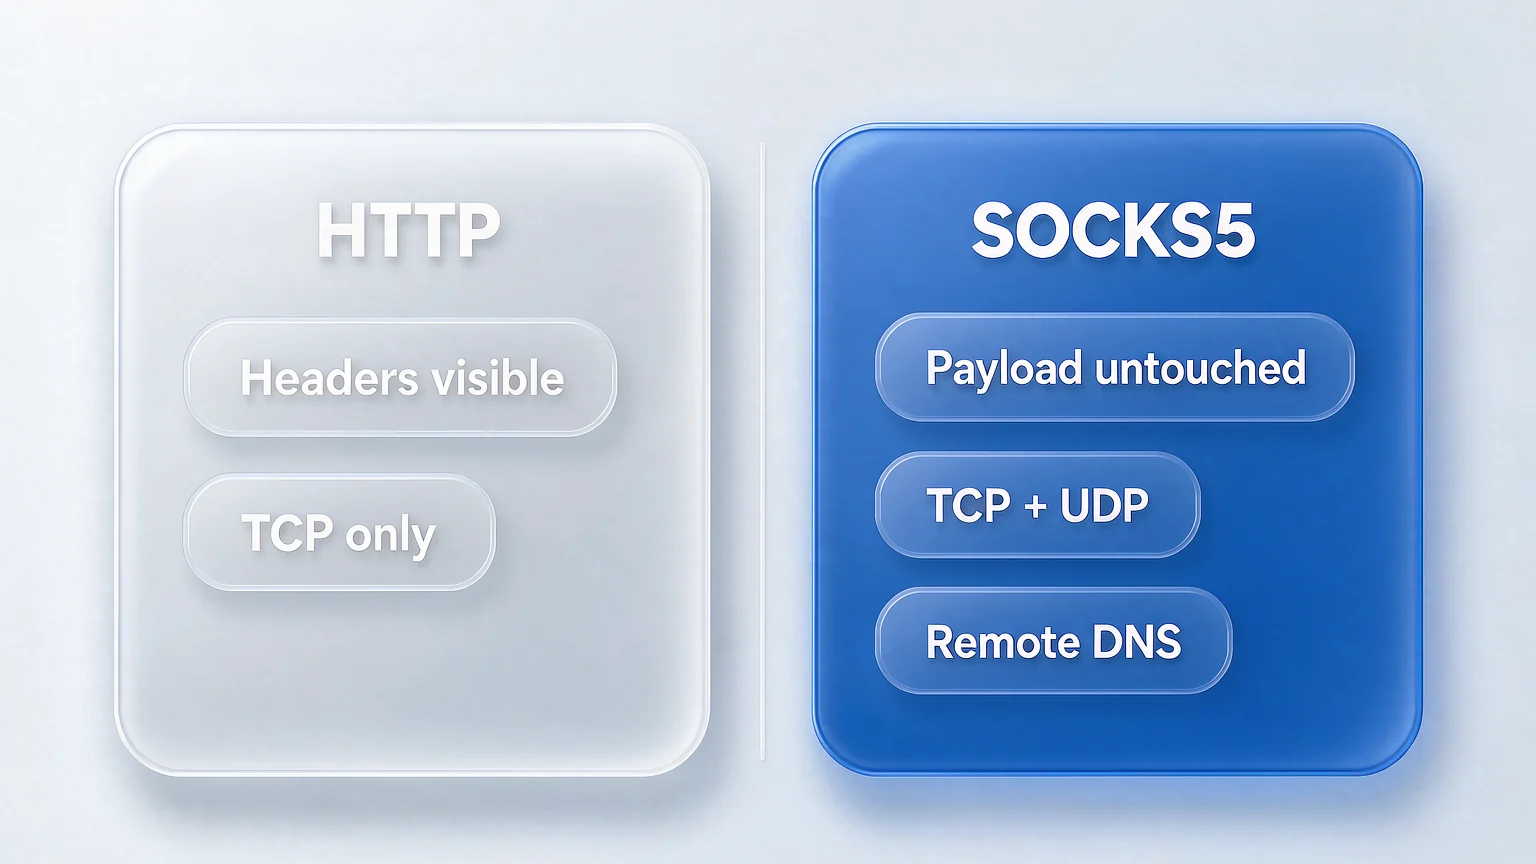
Hangi durumda SOCKS5, hangi durumda HTTP yeterli
Seçim yaparken hangisinin „daha üstün" olduğuna değil, trafiğinizin yapısına ve sağlayıcının hangi tipi verdiğine bakın.
Doğrudan karşılaştırabileceğiniz birkaç ölçüt:
- Sağlayıcı yalnızca HTTP veriyorsa ve iş sadece tarayıcıdaki web trafiğiyse: HTTP proxy kullanın, tamamen yeterlidir.
- Ortamda tarayıcı dışında UDP'ye bağlı araçlar varsa ya da DNS'in görünürlüğünü azaltmak istiyorsanız: öncelik SOCKS5'te.
- Proxy üzerinden önbellekleme, içerik filtreleme veya erişim denetimi gerekiyorsa: HTTP proxy daha uygundur; değeri tam da istek içeriğini anlamasından gelir.
- Yalnızca birden fazla hesabı sosyal medyada ya da mağazada yönetiyorsanız: iki tip de yeterli olur, gerçek fark protokolde değildir.
Çok yaygın iki yanlış inanışı ayrıca ele almakta fayda var. Birincisi „SOCKS5 kesinlikle daha hızlıdır": hız proxy sunucusunun bant genişliğine, yüküne ve hat mesafesine bağlıdır, protokol tipiyle doğrudan ilgisi yoktur. İkincisi „SOCKS5 daha anonimdir": yalnızca trafiğin içeriğini değiştirmez ve kim olduğunuzu gizlemez; log tutulup tutulmaması proxy sağlayıcısına bağlıdır.
Bir hatırlatma daha: proxy tipi seçimin yalnızca bir parametresidir. Proxy'nin özel olup olmadığı, bölgenin kararlı olup olmadığı ve IP'nin sık değişip değişmediği ortam izolasyonunu genellikle protokol tipinden daha çok etkiler. Tip yüzünden uzun uzun tereddüt edip sürekli IP değiştiren paylaşımlı bir proxy kullanmak, sıralamayı tersine çevirmek demektir.
Antidetect tarayıcıda proxy ayarı: türü seçmekten doğrulamaya
Ayarın kendisi birkaç adımdır, ama sıra yanlış olursa iş sürekli başa döner: önce proxy'yi ortam dışında test edin, sonra ortam içinde ayarlayın, en sonda tarayıcıda yeniden kontrol edin.
-
Önce proxy'nin çalıştığından emin olun. Ana makine, port, tip ve kimlik bilgilerini aldıktan sonra bağlantıyı ortam dışında bir kez test edin; böylece „proxy kullanılamıyor" ile „ortam ayarında sorun var" durumunu ayırt edebilirsiniz.
-
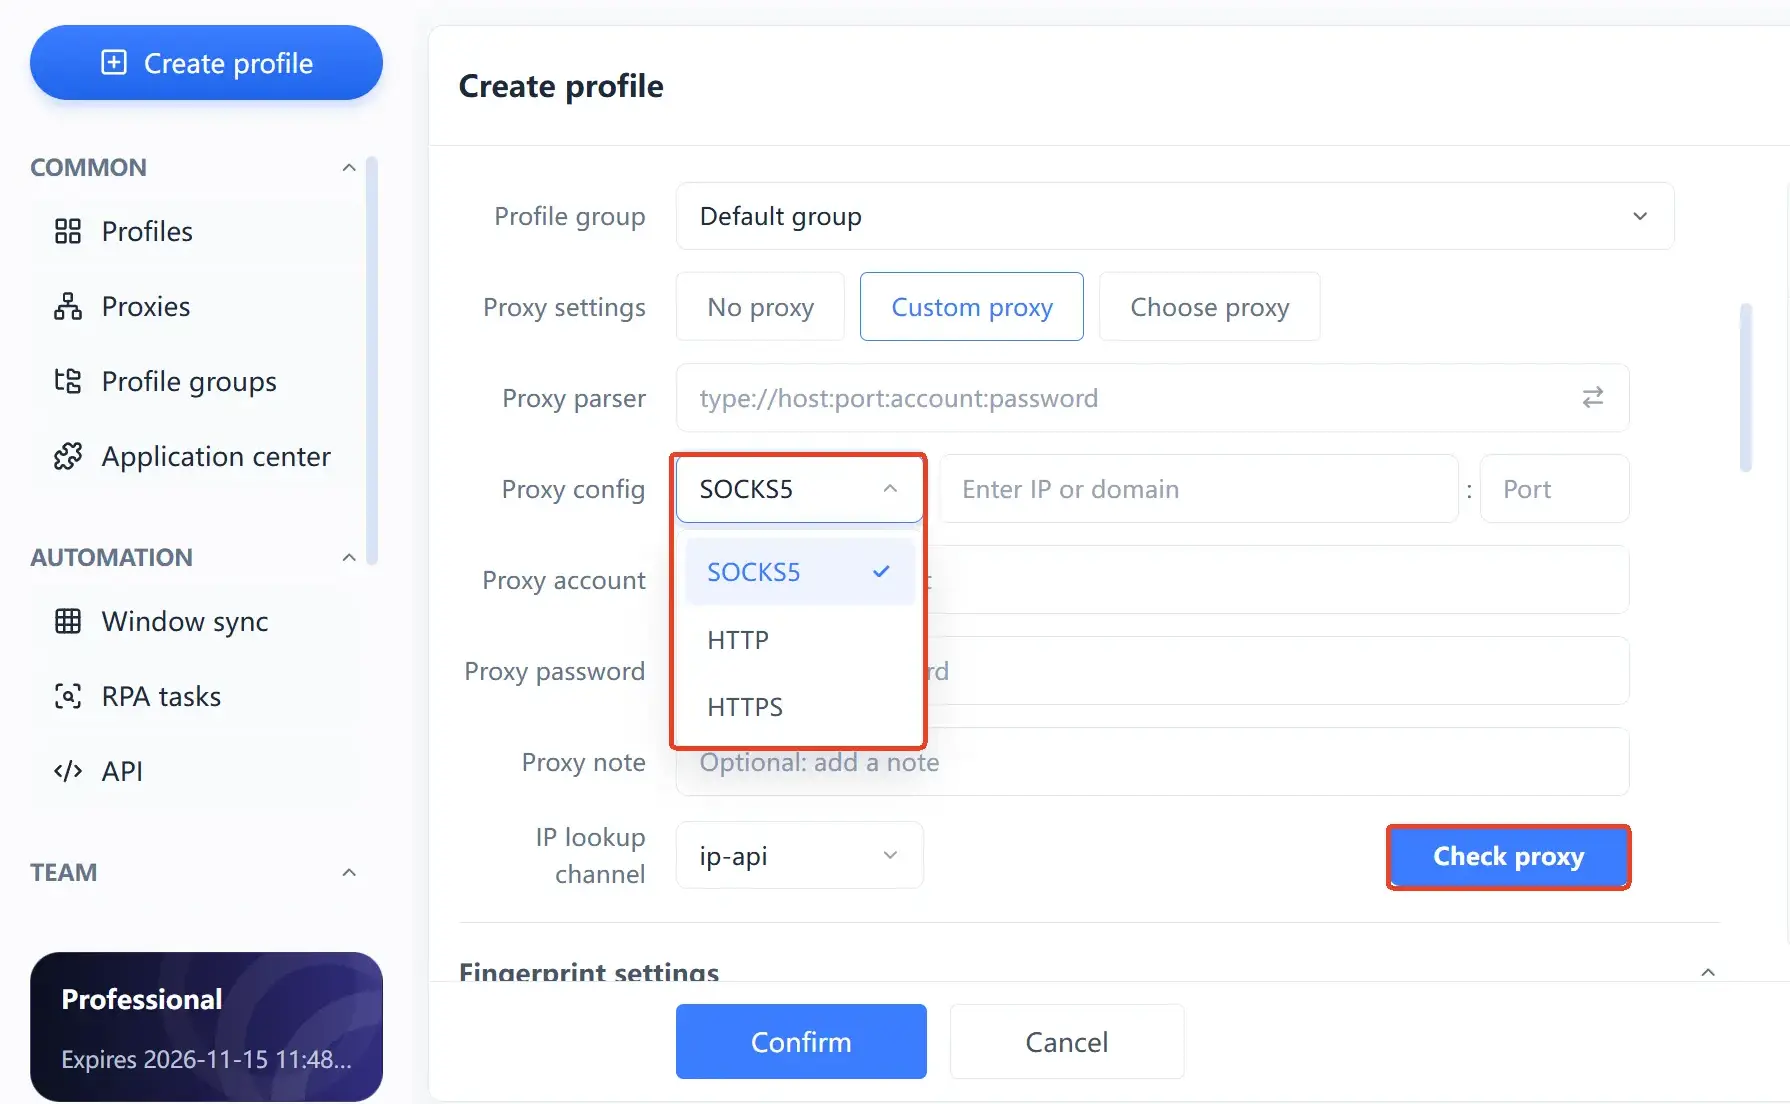
Ortamın proxy ayarlarını açıp tipi seçin. Tip, sağlayıcının verdiğiyle aynı olmalıdır. SOCKS5 proxy'yi HTTP olarak girerseniz bağlantı hiç kurulmaz ve hata mesajı genellikle belirsizdir, bu da onu kolayca ortam arızası sanmanıza yol açar.
-
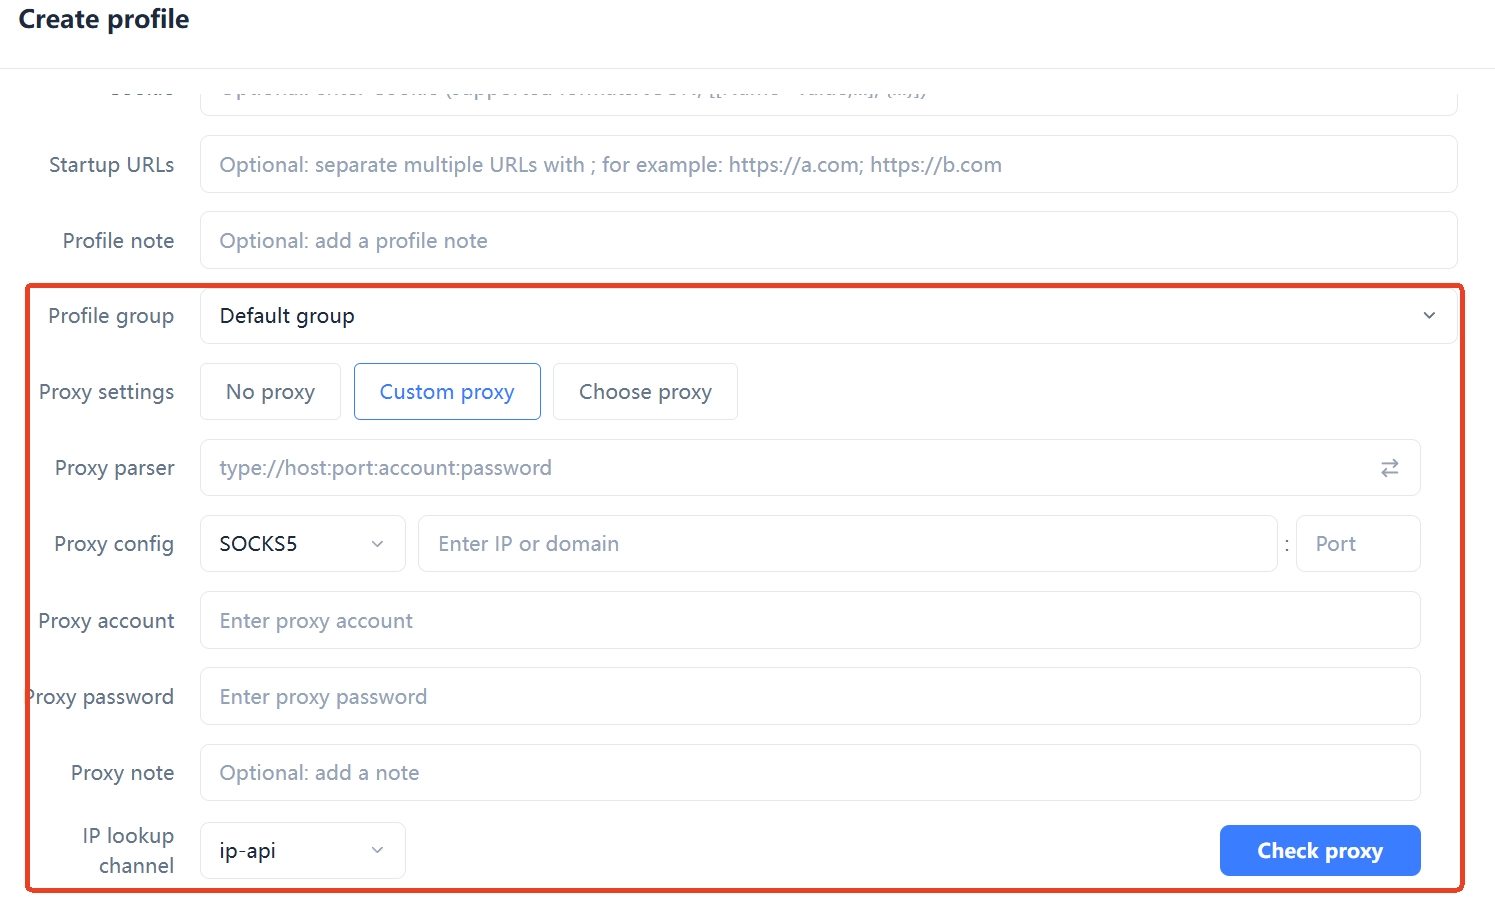
Ana makineyi, portu ve kimlik bilgilerini girin. Kullanıcı adı ve parola varsa yazın; fazladan boşlukları da kopyalamamaya dikkat edin, en sık yapılan küçük hata budur.
-
Kaydettikten sonra ortam içinde proxy kontrolünü çalıştırın ve çıkış IP'sinin, ülkenin ve bölgenin beklendiği gibi olduğunu doğrulayın.
-
Ortamı başlattıktan sonra tarayıcıda bir kez daha kontrol edin. Üç şeye bakın: çıkış IP'si, DNS çözümleme konumu ve WebRTC.
-
Sabitleyin. Bir hesap, bir sabit çıkış: „daha güvenli görünsün" diye düğümleri sık değiştirmeyin, çünkü sık değişim tek başına bir anomali sinyalidir.
Dördüncü ve beşinci adım iki farklı şeyi kontrol eder: ortam içi test proxy zincirinin çalıştığını, tarayıcı içi kontrol ise trafiğin başka bir yerden sızmadığını doğrular. Yalnızca ilkini yaparsanız DNS ve WebRTC'yi kolayca gözden kaçırırsınız.
Ayardan sonra mutlaka yapılması gereken üç kontrol
Proxy'yi ayarlamak çalıştığı anlamına gelmez: çıkış IP'si, DNS çözümleme konumu ve WebRTC ayrı ayrı doğrulanmalıdır.
- Çıkış IP'si ve bölge: herhangi bir IP sorgu sayfası açın, gösterilenin kendi makinenizin değil proxy'nin IP'si olduğundan ve bölgenin sağlayıcının anlattığıyla uyuştuğundan emin olun.
- DNS çözümleme konumu: DNS sızıntı testi sayfasında çözümleme sunucusunun hangi bölgeye ait olduğuna bakın. SOCKS5 senaryosunda da bu önemlidir, çünkü konum istemci ayarına bağlıdır ve kendiliğinden olacağını varsayamazsınız.
- WebRTC: tarayıcının WebRTC üzerinden gerçek IP'yi açığa çıkarıp çıkarmadığını kontrol edin. Yalnızca proxy'nin değiştirildiği, ortam izolasyonunun yapılmadığı sıradan tarayıcılarda bu çok sık görülür.
Kolayca gözden kaçan bir nokta daha var: saat dilimi, dil ve sistem bölgesi çıkış bölgesiyle uyumlu olmalıdır. ABD proxy'si ayarlanmışken saat dilimi hâlâ UTC+8'de kalmışsa, bu çelişki protokol tipindeki hatadan bile daha çabuk fark edilir.
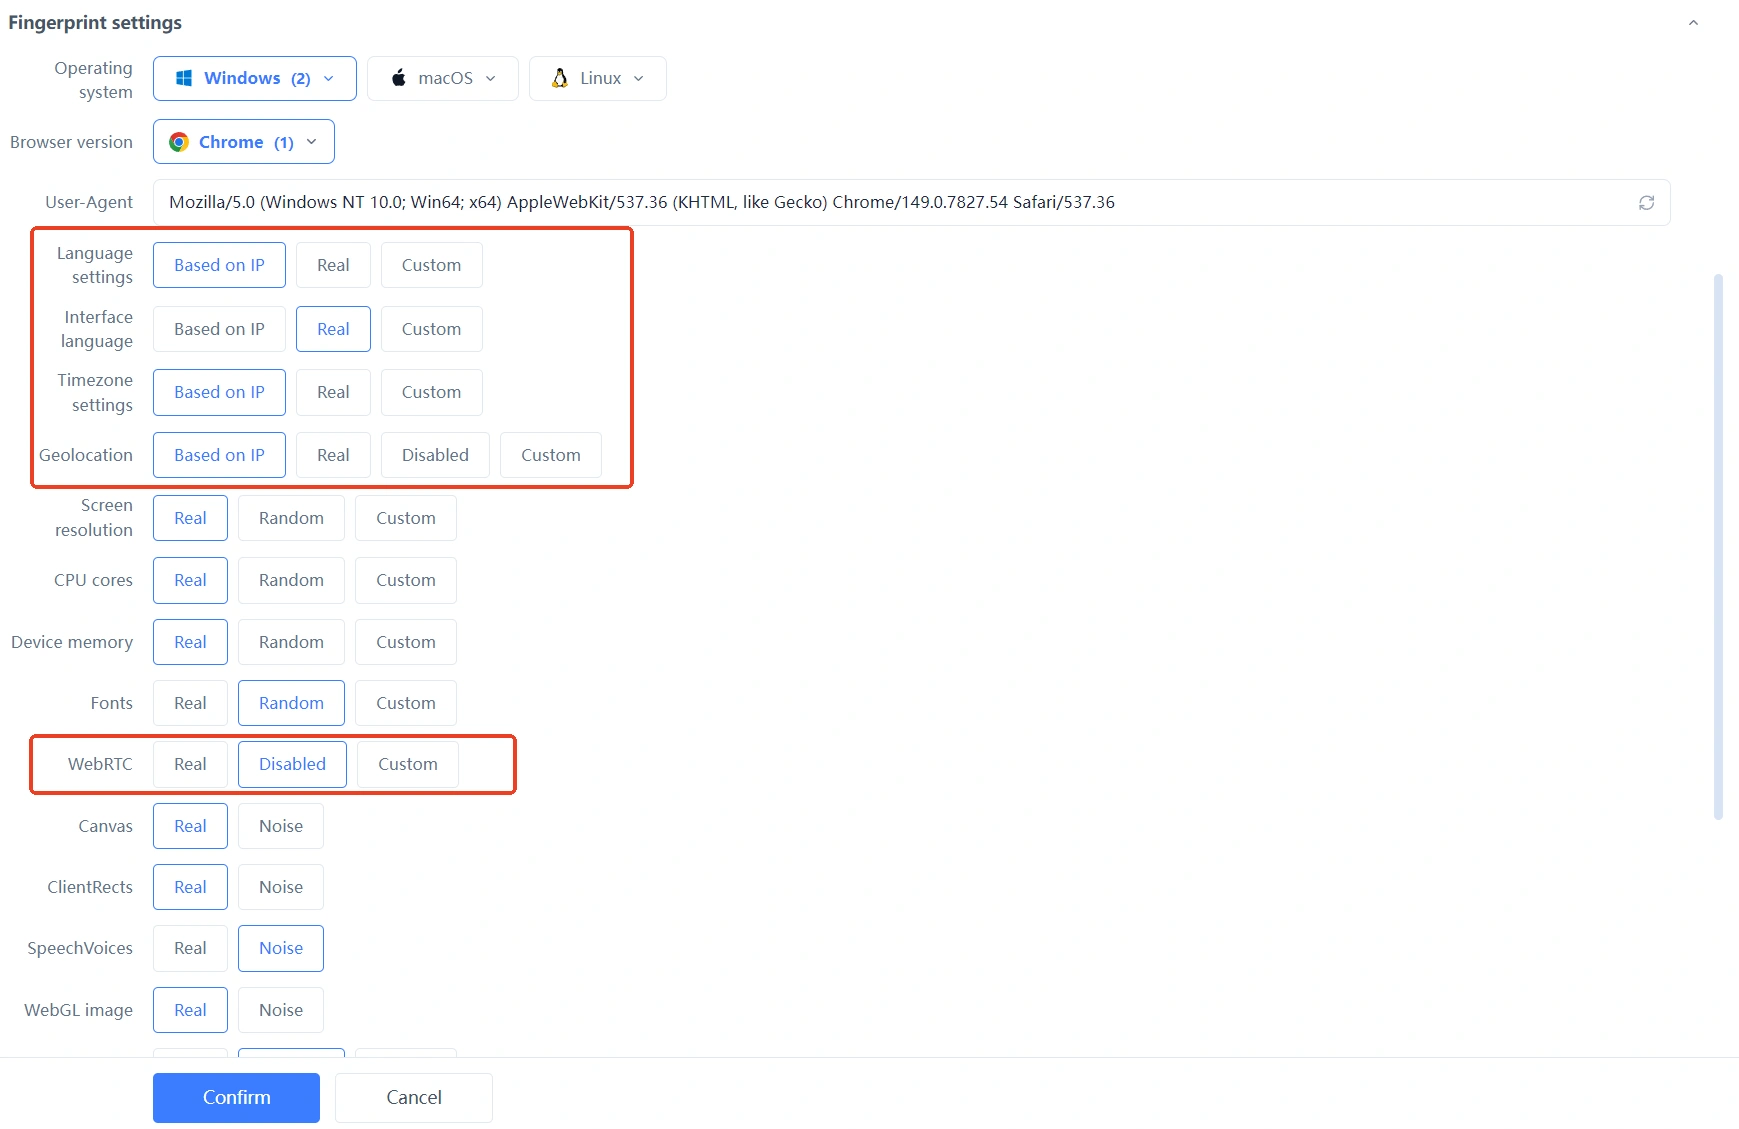
Onlarca, hatta yirmilerce ortamınız varsa, tipi, çıkışı ve bölgeyi tekrar kullanılabilir bir yapılandırma olarak bir kez tanımlamak, her seferinde elle doldurmaktan çok daha kolaydır. MakoBrowser'ın proxy'yi ortamla birlikte yönetmesinin nedeni de budur: ortam, hesap ve ağ çıkışı tek yerde tutulur ve işi devralan kişi „bu hesaba hangi düğüm bağlı" diye sormak zorunda kalmaz. Önce tek bir ortamı çalıştırmak için indirme sayfasından istemciyi kurarak başlayın.
Sık sorulan sorular
SOCKS5 mi yoksa HTTP proxy mi daha hızlı
Kesin bir cevabı yok. Hız proxy sunucusunun bant genişliğine, yüküne, hat mesafesine ve hedef siteye bağlıdır; protokol tipiyle pek ilgisi yoktur. Tipi tartışmak yerine önce proxy'nin hattının kalitesine bakın.
Antidetect tarayıcıda mutlaka SOCKS5 mi kullanılmalı
Zorunlu değil. Yalnızca web trafiğiyle çalışıyor ve sağlayıcınız yalnızca HTTP veriyorsa HTTP proxy de iş görür. SOCKS5'in avantajı UDP desteği ve kontrol edilebilir uzaktan DNS çözümlemesinde toplanır; ortamda UDP'ye bağlı araçlar varsa öncelik verin.
Proxy ayarlı ama yine de gerçek IP görünüyor, neden
Genellikle üç neden vardır: yanlış tip seçildiği için proxy aslında devre dışı kalmıştır; tarayıcı WebRTC üzerinden doğrudan bağlanıyordur; DNS hâlâ yerelde çözülüyordur. Bir önceki bölümdeki sırayı izleyin; neredeyse her zaman hangi aşamada koptuğunu bulursunuz.
HTTP proxy HTTPS siteleri açabilir mi
Evet. Tarayıcı önce CONNECT yöntemiyle proxy üzerinde bir tünel kurar, tünel içindeki trafik şifrelidir ve proxy sayfa içeriğini göremez. Bu, HTTP proxy'nin HTTPS ile çalışmasının standart yoludur.
Proxy tipi hesap güvenliğini etkiler mi
Proxy tipi tek başına hesabın akıbetini belirlemez; asıl belirleyici çıkışın kararlı olması, bölgenin hesapla uyumlu olması ve sık geçiş yapılmamasıdır. Hiçbir araç platformun doğrulama istemeyeceğini garanti edemez; ortamı temiz kurmak ve ani dalgalanmalardan kaçınmak sizin kontrol edebildiğiniz kısımdır.


