Automatyzacja RPA w przeglądarce antydetect: od ręcznej rutyny do pełnej automatyki
Najpierw policzmy. Masz 20 kont, a każde z nich wymaga codziennie logowania, przeglądania, publikacji i wylogowania. Jedno konto to 10 minut, 20 kont to 200 minut — ponad trzy godziny znikają codziennie, i to w kółko. A to dopiero 20 kont; zespoły prowadzące matrycę kont mają ich na rękawie dziesiątki, niejednokrotnie setki.
Ostatnio trafiłem na film z recenzją możliwości automatyzacji przeglądarki antydetect — autor krok po kroku rozłożył cały zestaw na części: skrypty RPA, synchronizację okien, chmurowe telefony, zadania planowane, logi operacji. Podejście jest uniwersalne; konkretne narzędzie ma drugorzędne znaczenie. Liczy się metoda: powtarzalne czynności oddajesz skryptom, człowiek zajmuje się wyłącznie oceną i odbiorem. W tym artykule rozłożymy połączenie „przeglądarka antydetect + RPA" na czynniki pierwsze.
Czego właściwie dotyczy RPA w przeglądarce antydetect
RPA (Robotic Process Automation) w gruncie rzeczy jest proste: nagrywasz ciąg operacji jako skrypt, a system powtarza go w wyznaczonych środowiskach. Kliknięcie, logowanie, publikacja, wylogowanie — praktycznie wszystko, co potrafisz zrobić w interfejsie, potrafi zrobić skrypt.
Rozwiązuje to nie problem „techniczny", lecz problem „ludzkiej wytrwałości". Rozgrzewanie kont, codzienne zameldowanie, dystrybucja treści, zbieranie danych — żadna z tych czynności nie jest trudna. Trudne jest robienie ich codziennie, bez pominięcia konta i bez błędu. Człowiek przy powtarzalnych czynnościach gubi koncentrację trzeciego dnia, a dziesiątego chce rzucić; skrypt wykonuje setne powtórzenie dokładnie tak samo jak pierwsze.
Jedno założenie trzeba jednak wyjaśnić na wstępie: RPA buduje na fundamencie izolacji środowisk. To przeglądarka antydetect najpierw zapewnia każdemu kontu osobne środowisko — osobny odcisk palca, osobne Cookies, osobne proxy — dopiero wtedy skrypty RPA mają „bezpieczny tor". Automatyka odpalana na wspólnym środowisku to wiązanie wszystkich kont jedną liną: jedno trafienie oznacza kompromitację całości. Jak postawić środowiska i zapewnić regułę „jedno konto — jedno środowisko", opisuje gotowy pięciostopniowy proces w artykule o roli przeglądarki antydetect w obsłudze wielu kont — zanim odpalisz automatykę, warto przejść go krok po kroku.
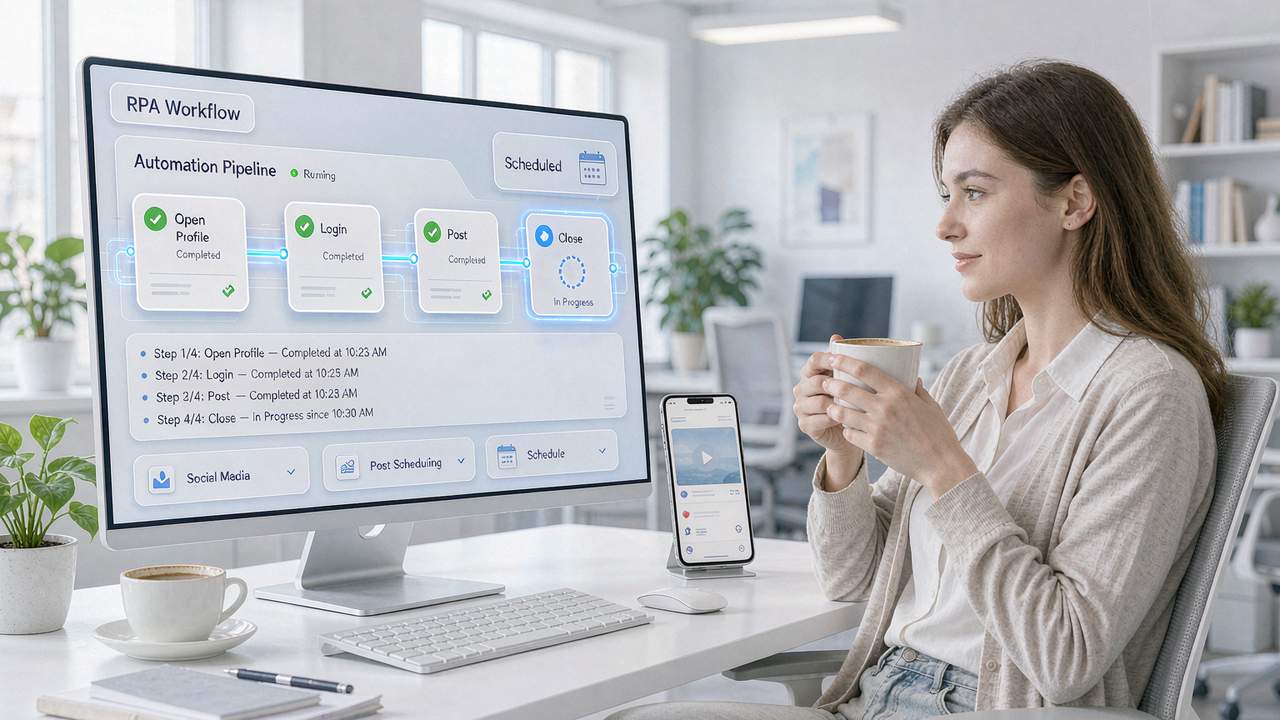
Trzy drogi automatyki: skrypty, synchronizacja okien, API
Wspomniany film dzieli możliwości automatyzacji na kilka warstw — ten podział warto zapożyczyć. W praktyce realnie masz do wyboru trzy opcje, każda z własnym polem zastosowania.
Pierwsza: skrypty RPA. Proces piszesz raz i przypinasz do wielu środowisk, które uruchamiają go w kółko. Pasuje do zadań typu „każde konto musi przejść to samo, krok w krok" — masowe logowanie i zameldowanie, ujednolicona publikacja, hurtowa zmiana danych profilu. To najczęściej używana opcja i najbardziej oszczędza czas.
Druga: synchronizacja okien. Działasz ręcznie w jednym oknie głównym, a wszystkie pozostałe w czasie rzeczywistym odbijają Twoje ruchy. To narzędzie do zadań „jednorazowych, których nie da się wcześniej nagrać" — gdy na przykład trzeba przez 30 kont przepchnąć te same nowe materiały, a ścieżka operacji jest na tyle kręta, że nagrywanie skryptu się nie opłaca; synchronizujesz, robisz raz i gotowe. Zespoły prowadzące matrycę kont znają ten mechanizm — w artykule o marketingu w matrycy mediów społecznościowych opisałem podobną taktykę: jedna decyzja, wykonana jednocześnie na wielu kontach.
Trzecia: API. Dla zespołów z zasobami deweloperskimi — kodem tworzysz i uruchamiasz środowiska, dysponujesz zadaniami i wpinasz przeglądarkę antydetect we własny system biznesowy. Freelancer pracujący sam tego nie potrzebuje, ale przy większej skali zespołu API staje się kluczem do wplecenia automatyki w cały przepływ pracy.
U nas wszystkie trzy warstwy trafiły do MakoBrowser: edytor procesów RPA do wizualnego układania i masowego uruchamiania na wielu środowiskach; grupy środowisk i uprawnienia zespołowe do rozdziału zadań; API oddane deweloperom do głębokiej integracji.
Pierwszy proces automatyzacji od zera: pięć kroków
Weźmy przykład „codzienna publikacja jednego wpisu na 20 kontach o wyznaczonej godzinie" i przejdźmy pełną ścieżkę.
Krok pierwszy: najpierw ręcznie przejdź ścieżkę na jednym środowisku. Nie zaczynaj od skryptu. Zaloguj się, opublikuj, wyloguj — upewnij się, że w pojedynczym środowisku wszystko działa: proxy stabilne, strona poprawna, zachowanie nie zostaje zablokowane. Skrypt jedynie odtwarza ścieżkę, którą przeszedłeś ręcznie; jeśli ta ścieżka jest wadliwa, skrypt powieli problem dwadzieścia razy.
Krok drugi: nagraj lub ułóż skrypt. Utrwal świeżą ścieżkę jako proces: otwórz środowisko → zaloguj → wejdź na stronę publikacji → wpisz treść → zatwierdź → wyloguj. Pilnuj, by między krokami były przerwy — skrypt nie ma klikać pięć razy co pół sekundy jak robot.
Krok trzeci: podepnij środowiska i uruchom masowo. Powieś skrypt na grupie środowisk, ale najpierw wystartuj na 2-3 kontach i dopilnuj całego procesu, zanim rozszerzysz na całość.
Krok czwarty: ustaw zadania planowane. Uruchamiaj codziennie o stałej godzinie, ale rozsuwaj czasy wykonania różnych grup — 20 kont robiących dokładnie to samo w tej samej sekundzie samo w sobie jest sygnałem alarmowym.
Krok piąty: odbiór po logach. Porządna przeglądarka antydetect zapisuje przebieg i wynik każdego uruchomienia — z logów od razu widać, który krok się wysypał i które środowisko szwankuje. Pięć minut dziennie na przegląd logów oszczędza dziesięciokrotność wysiłku przy szukaniu przyczyny po fakcie.
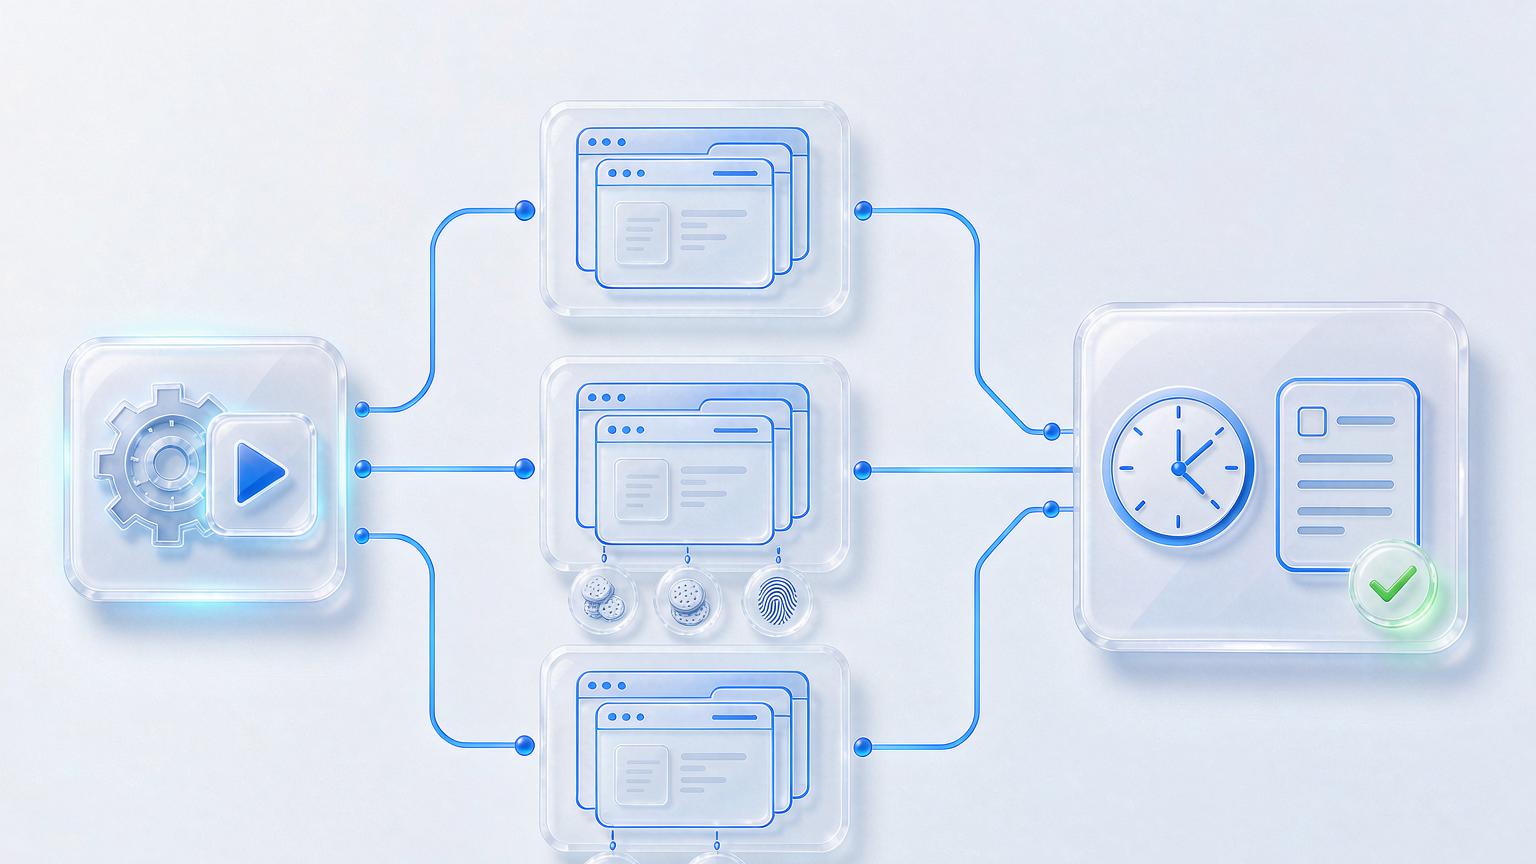
Automatyka to nie odpuszczenie: częstotliwość i granice zachowań
Na koniec kilka pułapek. RPA oszczędza pracę rąk, a nie osłania przed ryzykiem — platformy nie przestają wyłapywać automatycznych zachowań.
Częstotliwość to pierwsza czerwona linia. Prawdziwy człowiek nie wykonuje codziennie punkt o tej samej godzinie całej rutyny i nie znika; czasy zadań trzeba rozproszyć, przerwy zrandomizować, a weekendy zostawić puste — dopiero wtedy ślad zachowań skryptu wygląda ludzko. Platformy typu TK są wyjątkowo czulsze na warstwę zachowań — które sygnały śledzi ryzyko, rozpisałem w pełnej liście w materiale o konfiguracji środowiska TikTok; przed ułożeniem harmonogramu automatyki warto przejrzeć ją od góry do dołu.
Druga granica to różnorodność treści. 20 kont publikujących identyczne teksty z identycznymi grafikami donosi samo na siebie. W skrypcie zostaw miejsce na zmienne treści — rotację copywritera, delikatne modyfikacje obrazów, rozjechane godziny publikacji.
Trzecia granica to nawyk odbioru. Stare wyjadacze FB wiedzą, że konto się wychowuje, a nie wyeksploatowuje — zasada „niskie tempo na start, stopniowe otwieranie przepustnicy" z artykułu o zarządzaniu kontami Facebook sprawdza się równie dobrze przy RPA: przez pierwsze dwa tygodnie nowe środowisko wykonuje wyłącznie najlżejsze zadania, a automatyka wpada do gry dopiero po obserwacji bez anomalii.
FAQ
Czy platforma wykryje skrypty RPA? Możliwe. Platforma patrzy na wzorzec zachowań, a nie na sam fakt „skrypt czy nie": częstotliwość, odstępy, trajektoria. Gdy te trzy elementy wyglądają ludzko, ryzyko jest niskie; bezmyślne klikanie na wysokich obrotach nie ocali nawet najlepszego środowiska.
Czy da się używać RPA bez umiejętności programowania? Tak. RPA w wiodących przeglądarkach antydetect działa na zasadzie wizualnego układania — przeciągasz kroki, ustawiasz parametry, klikasz uruchom; przypomina nagrywanie makra. Umiejętności developerskie wymagają dopiero warstwy API.
Od ilu kont opłaca się włączyć RPA? Z praktyki: od około 10. Przy pięciorgu i mniej kontach ręczna obsługa wychodzi bezpieczniej; powyżej dziesięciu koszt czasu na powtarzanie wyraźnie przekracza koszt nauki skryptów.
Synchronizacja okien czy RPA — co wybrać? Kroki stałe, praca codzienna → RPA; jednorazowe, improwizowane → synchronizacja okien. To się nie wyklucza; wiele zespołów oddaje RPA rutynę, a synchronizacji używa doraźnie.
Na koniec: powtarzalne zostaw skryptom, decyzje zostaw sobie
Ten artykuł mówi o jednej rzeczy: w obsłudze wielu kont najdroższe nie jest narzędzie, lecz godziny ludzkie tracone na codzienne powtórzenia. Kombinacja przeglądarki antydetect i RPA polega w istocie na wyciągnięciu „ludzkiej wytrwałości" z procesu — izolacja środowisk pilnuje bezpieczeństwa kont, skrypty pilnują jakości wykonania, logi pilnują śledzalności, a człowiek projektuje proces i odbiera wyniki.
Dla tych, którzy dopiero zaczynają, sugestia kolejności: najpierw ręcznie przejdź ścieżkę na jednym środowisku, potem nagraj skrypt, potem próbny rozbieg na małej grupie i dopiero na końcu skalowanie do pełnych zaplanowanych uruchomień. Pomijanie kroków jest źródłem większości katastrof automatyki.
Pięć kroków z tego artykułu to dokładnie kolejność, którą sami wydeptaliśmy, wprowadzając automatykę u siebie. Skrypt w MakoBrowserze konfiguruje się raz i używa w kółko (Pobierz MakoBrowser), a po rozgryzieniu pierwszego procesu koszt automatyzacji każdego kolejnego konta zbliża się do zera — i właśnie w tym leży największa wartość automatyki. Notatki z wpadek na bieżąco aktualizuję w centrum bloga.


