Fingerprint Browser សម្រាប់ Multi-Account៖ ពីគោលការណ៍ការពារ ដល់ការបង្កើត Environment
ពេលថ្មីៗនេះ មានអ្នកលក់ជាច្រើននៅក្នុងក្រុមត្អូញត្អែរថា "គណនីត្រូវបានបិទដោយមិនដឹងមូលហេតុ"។ កុំព្យូទ័រតែមួយ បើកហាង Amazon ជប៉ុនបី ហើយហាងទីបីត្រូវបានសម្គាល់ដោយប្រព័ន្ធត្រួតពិនិត្យហានិភ័យក្នុងរយៈពេលតែពីរថ្ងៃ។ បញ្ហាមិនមែននៅការជ្រើសរើសផលិតផល ឬល្បឿននៃប្រតិបត្តិការទេ គឺនៅ "environment" — គណនីទាំងបីប្រើឧបករណ៍ និងបណ្តាញតែមួយ ដូច្នេះវេទិកាមើលឃើញភ្លាមថាជាមនុស្សតែម្នាក់។
ក្នុងស្ថានភាពបែបនេះ fingerprint browser លែងជាឧបករណ៍ "មានក៏បាន អត់ក៏បាន" ទៀតហើយ វាបានក្លាយជាឧបករណ៍សំខាន់ក្នុងការគ្រប់គ្រង multi-account។ អត្ថបទនេះនឹងពន្យល់តួនាទីរបស់វាឲ្យច្បាស់ រួចនាំអ្នកឆ្លងកាត់ដំណើរការបង្កើត "មួយហាង មួយ environment" ពីដើមដល់ចប់។ ទស្សនៈដែល MakoBrowser តែងលើកឡើងគឺសាមញ្ញ៖ ធ្វើឲ្យការញែក environment ក្លាយជាទម្លាប់ មិនមែនជាដំណោះស្រាយបន្ទាន់ទេ។
តើ Fingerprint Browser មានតួនាទីអ្វីក្នុងការគ្រប់គ្រង Multi-Account
បើពិនិត្យ fingerprint browser ភាគច្រើននៅលើទីផ្សារ សមត្ថភាពស្នូលមានតែបួន ហើយមួយៗសុទ្ធតែឆ្លើយតបទៅនឹងចំណុចដែលឈឺចាប់បំផុតក្នុងការគ្រប់គ្រង multi-account។
- ញែក environment — គណនីនីមួយៗដំណើរការក្នុង profile ដាច់ដោយឡែក ដោយ cookies, cache និង local storage មិនលាយឡំគ្នា។ បើហាង A បានចូលរួចហើយ ហាង B ចូលម្តងទៀតក៏មិនជាប់ស្ថានភាពចូលរបស់គ្នាដែរ។ នេះជាគ្រឹះនៃ "មួយហាង មួយ environment"។
- fingerprint ដាច់ដោយឡែក — ប៉ារ៉ាម៉ែត្រ browser ដូចជា Canvas, WebGL, font និង timezone ត្រូវបានបង្កើតដោយឡែកសម្រាប់ environment នីមួយៗ។ ក្នុងការអនុវត្តជាក់ស្តែង យើងឃើញថាការភ្ជាប់ទំនាក់ទំនងគណនីជាច្រើនចាប់ផ្តើមពីប៉ារ៉ាម៉ែត្រឧបករណ៍ដូចគ្នា មិនមែនពី cookies ទេ។
- ភ្ជាប់ proxy — environment នីមួយៗភ្ជាប់ជាមួយច្រកចេញ proxy ដាច់ដោយឡែក។ គណនីត្រូវគ្នានឹង IP ហើយទីតាំង IP ត្រូវតែត្រូវនឹងប្រទេសដែលហាងបានចុះឈ្មោះ ដើម្បីជៀសវាងភាពផ្ទុយគ្នាដូចជា "អ្នកលក់ចិនប្រើ IP អាមេរិក"។
- ប្រតិបត្តិការជាបាច់ និងការងារជាក្រុម — បើមាន environment រាប់រយ ឬរាប់ពាន់ ការគ្រប់គ្រងដោយដៃគឺមិនអាចទៅរួចទេ។ ប្រតិបត្តិការជាបាច់ និងការចែកសិទ្ធិជាក្រុម ជាគន្លឹះដែលធ្វើឲ្យ "ដំណើរការហាងរាប់រយ" ក្លាយជាអាចធ្វើបាន។
សមត្ថភាពទាំងបួននេះត្រួតគ្នា៖ បើគ្មានការញែក environment ទេ fingerprint ដាច់ដោយឡែកគ្មានន័យ; បើគ្មានការភ្ជាប់ proxy ទេ ទោះពីរស្រទាប់ដំបូងល្អយ៉ាងណាក៏មិនអាចជួយសង្គ្រោះបញ្ហានៅស្រទាប់បណ្តាញបានដែរ។
ហេតុអ្វីត្រូវការ Residential IP៖ ភាពខុសគ្នារវាង Datacenter IP និង Residential IP
Fingerprint browser ដោះស្រាយស្រទាប់ឧបករណ៍ ប៉ុន្តែការវិនិច្ឆ័យការភ្ជាប់ទំនាក់ទំនងរបស់វេទិកាឆ្លងកាត់បីស្រទាប់៖ ឧបករណ៍ + ទិន្នន័យ + បណ្តាញ។ IP ពីរប្រភេទខាងក្រោមមានលទ្ធផលខុសគ្នាខ្លាំង៖
- Datacenter IP — តម្លៃថោក និងមានច្រើន ប៉ុន្តែប្រព័ន្ធត្រួតពិនិត្យហានិភ័យស្គាល់ភ្លាមថាជា "អ្នកប្រើមិនពិត"។ ក្នុងស្ថានភាព multi-account វាស្មើនឹងការប្រាប់អត្តសញ្ញាណខ្លួនឯង។
- Residential IP — ផ្តល់ដោយ ISP ក្នុងស្រុកសម្រាប់អ៊ីនធឺណិតផ្ទះពិត។ ទីតាំង IP, ប្រភេទ ASN និងប្រភេទ IP ដូចគ្នាទាំងស្រុងនឹងអ្នកប្រើផ្ទះធម្មតា ដូច្នេះវេទិកាស្ទើរតែមើលមិនឃើញលក្ខណៈ "មិនមែនបុគ្គល"។
យើងបានសាកល្បង៖ environment តែមួយ ដំណើរការ ២ ម៉ោងជាមួយ datacenter IP និង ២ ម៉ោងជាមួយ residential IP — លទ្ធភាពត្រូវសម្គាល់ខ្ពស់ជាងច្បាស់នៅលើ datacenter។ នេះមិនមានន័យថា "residential IP អាចធ្វើបានគ្រប់យ៉ាង" ទេ គឺ datacenter IP ស្ទើរតែប្រាកដជាបង្កើនលទ្ធភាពត្រូវសម្គាល់។ ការជ្រើស residential IP ឆ្លងកាត់បីលក្ខណៈ៖ ASN ជាលំនៅដ្ឋានពិត, ប្រើផ្តាច់មុខមិនចែកគ្នា, និងទីតាំងមានស្ថិរភាព។ នៅពេលទំនេរ សាកល្បងជាមុនតាមគេហទំព័រពិនិត្យដូចជា ipipla ឬ ipqualityscore — ពិនិត្យមុនបង់លុយ។
បង្កើត Environment ពីដើម៖ ៥ ជំហានអនុវត្ត
ឥឡូវយកចំណុចខាងលើមកធ្វើជាជំហានអាចអនុវត្តបាន។ ដំណើរការខាងក្រោមជាកំណែដែលខ្ញុំបានសាកល្បងច្រើនដង គ្រប់ជំហានមានលក្ខខណ្ឌឆ្លងកាត់ច្បាស់លាស់ — បើជំហានណាមិនឆ្លង ឈប់នៅទីនោះរហូតដល់ជួសជុលរួច។
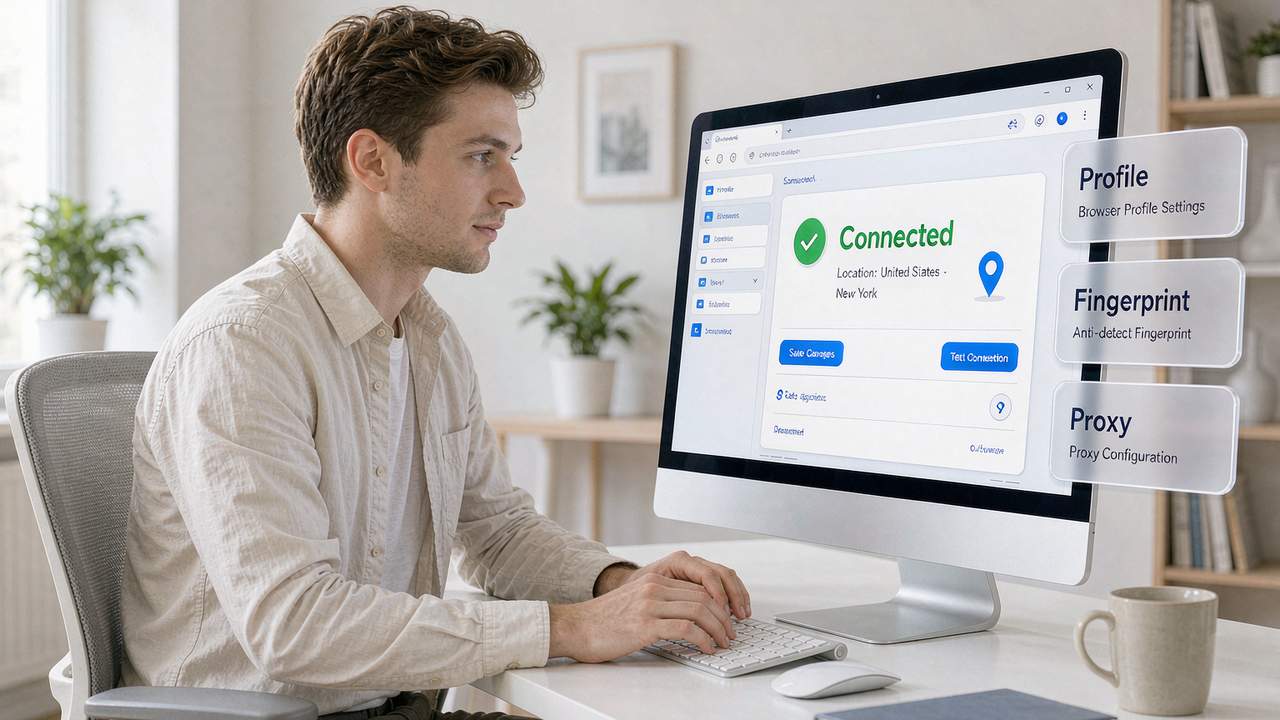
- បង្កើត browser environment ថ្មី — ឧទាហរណ៍ Hubstudio / AdsPower / MakoBrowser ចុច "បង្កើត environment," ជ្រើស kernel Chrome, ប្រព័ន្ធប្រតិបត្តិការ Windows, ដាក់ឈ្មោះតាមទម្រង់ "វេទិកា+តំបន់+គោលដៅ," ឧទាហរណ៍ "Amazon-JP-Shop1" ដើម្បីងាយគ្រប់គ្រងជាបាច់។
- កំណត់ proxy — ជ្រើសប្រភេទ proxy ជា SOCKS5 បញ្ចូល host, port, username និង password របស់ residential IP។ រួចចុច "ពិនិត្យ proxy" — បៃតងមានន័យថាដំណើរការ ក្រហមត្រូវពិនិត្យបណ្តាញ។
- តម្រឹមប៉ារ៉ាម៉ែត្រក្នុងស្រុក — តម្រឹម timezone, ភាសា និងទីតាំងភូមិសាស្ត្រឲ្យត្រូវនឹងទីតាំង IP។ IP ជប៉ុនត្រូវភាសាជប៉ុន, IP Los Angeles ត្រូវភាសាអង់គ្លេស (សហរដ្ឋអាមេរិក) — កុំឲ្យប៉ារ៉ាម៉ែត្រផ្ទុយគ្នា។
- ពិនិត្យជាមួយគេហទំព័រពិនិត្យ IP — បើកទំព័រពិនិត្យភាគីទីបីដូចជា ipipla ឬ ipqualityscore ដើម្បីបញ្ជាក់ថា ASN ជាប្រតិបត្តិករ ISP ទ្វេ, ប្រភេទ IP ជា "អ៊ីនធឺណិតលំនៅដ្ឋានដើម," និងតម្លៃក្លែងបន្លំទាប។ ជំហាននេះជាការត្រួតពិនិត្យគុណភាព មិនអាចរំលងបានទេ។
- បង្កើត environment សម្រាប់ហាងមួយទៀត — បើក environment ដាច់ដោយឡែកមួយទៀតសម្រាប់ហាងទីពីរ ភ្ជាប់ residential IP ឯករាជ្យទីពីរ។ ទិន្នន័យរវាង environment ទាំងពីរត្រូវបានញែកទាំងស្រុង — បើមួយមានបញ្ហា មួយទៀតមិនរងផលប៉ះពាល់។
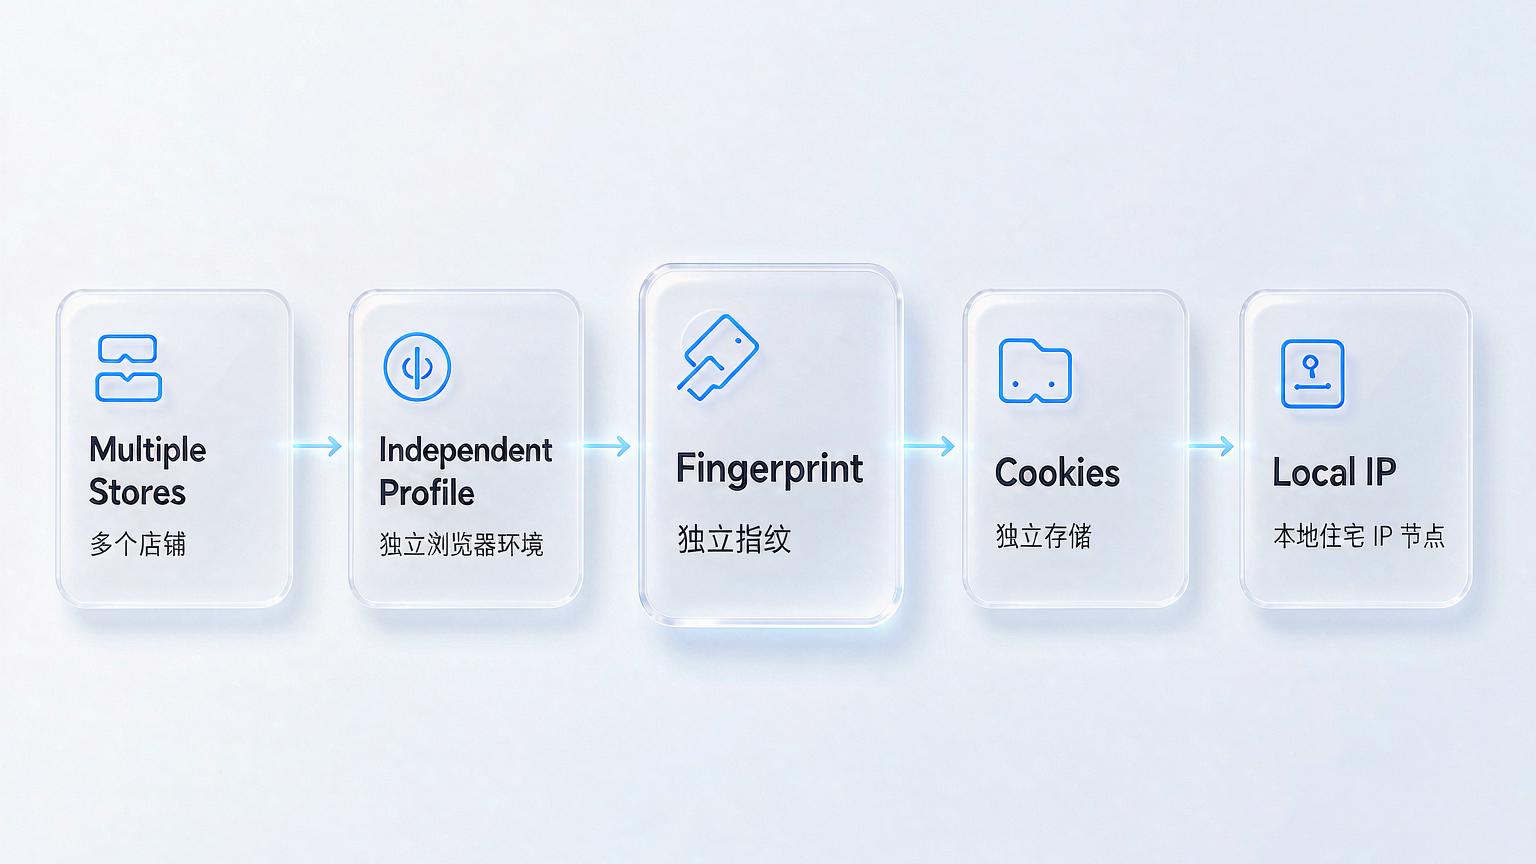
៥ ជំហាននេះប្រើពេលប្រហែល ១០–១៥ នាទីក្នុងមួយហាង។ ពេលដំណើរការរលូនហើយ អ្នកអាចធ្វើការកំណត់ទូទៅជាគំរូ (template) — ការបើក environment សម្រាប់ហាងថ្មីនឹងប្រើពេលតែប៉ុន្មានវិនាទី។
សំណួរដែលសួរញឹកញាប់
Q: តើគណនីច្រើនអាចចែក IP តែមួយបានទេ? មិនបានទេ។ ការចែក IP តែមួយជាភស្តុតាងផ្ទាល់បំផុតនៃការភ្ជាប់ទំនាក់ទំនងនៅស្រទាប់បណ្តាញ ហើយបើអ្នកដទៃបំពានច្បាប់ គណនីអ្នកនឹងរងផលប៉ះពាល់ដែរ។ មួយហាង មួយ IP ឯករាជ្យ ជាបន្ទាត់ក្រោមបង្អស់។
Q: តើ fingerprint browser អាចធានាថាគណនីមិនត្រូវបិទបានទេ? មិនបានទេ។ វាកាត់បន្ថយហានិភ័យនៃការភ្ជាប់ទំនាក់ទំនងនៅស្រទាប់ឧបករណ៍ និងបណ្តាញតែប៉ុណ្ណោះ។ ការប្រើឯកសារឡើងវិញ, អាកប្បកិរិយាដូចគ្នា, និងការផ្លាស់ប្តូរច្បាប់វេទិកា សុទ្ធតែនៅក្រៅដែនកំណត់របស់វា។ ចាត់ទុកវាជាឧបករណ៍ មិនមែនជាខែលទេ។
Q: ហេតុអ្វីនៅតែត្រូវវិនិច្ឆ័យថាភ្ជាប់ទំនាក់ទំនង ទោះបើប្រើ fingerprint browser ហើយ? ភាគច្រើនជាមួយក្នុងចំណោមបី៖ IP មិនត្រឹមត្រូវ, ប៉ារ៉ាម៉ែត្រផ្ទុយនឹង IP, ឬមានសំណល់ទិន្នន័យរួមរវាង environment។ សូមពិនិត្យបញ្ច្រាសតាមបីជំហាន៖ ពិនិត្យ proxy → ពិនិត្យ IP → ពិនិត្យ cookies ឆ្លង environment។
បញ្ចប់៖ ធ្វើរឿង "Environment" ឲ្យត្រូវតាំងពីដំបូង
ត្រឡប់មើលករណីនៅដើម — កុំព្យូទ័រមួយបើកហាងជប៉ុនបី ហាងទីបីត្រូវសម្គាល់ក្នុងពីរថ្ងៃ។ បើពិនិត្យឲ្យជិត បញ្ហាមិនដែលនៅការជ្រើសរើសផលិតផល ឬល្បឿនប្រតិបត្តិការទេ គឺគណនីទាំងបីប្រើប៉ារ៉ាម៉ែត្រឧបករណ៍ និងច្រកចេញបណ្តាញតែមួយ។
ដូច្នេះអ្វីដែលអត្ថបទនេះចង់និយាយមានតែបី៖ ទីមួយ ស្នូលនៃការការពារ multi-account គឺការញែក environment — មួយហាង មួយ environment មួយ IP; បើខ្ជិលនៅជំហាននេះ អ្វីៗខាងក្រោមគឺការបិទរន្ធតែប៉ុណ្ណោះ។ ទីពីរ residential IP មិនមែនអាថ៌កំបាំងទេ តម្លៃរបស់វាស្ថិតនៅត្រង់វេទិកាឃើញ "អ្នកប្រើផ្ទះធម្មតានៅក្នុងស្រុក" ដែល datacenter IP មិនអាចធ្វើបាន។ ទីបី ដំណើរការបង្កើតមិនស្មុគស្មាញទេ ៥ ជំហានក៏រួចរាល់ អ្វីដែលពិបាកគឺត្រូវពិនិត្យគ្រប់ជំហានតាមស្តង់ដារ មិនមែន "ប្រហែលជាបានកំណត់ហើយ" រួចចាប់ផ្តើមទេ។
ពេលបីចំណុចនេះរឹងមាំ ការគ្រប់គ្រង multi-account ទើបអាចនិយាយពីស្ថិរភាពបាន។ ឧបករណ៍គ្រាន់តែជាមធ្យោបាយបង្កប់ដំណើរការនេះឲ្យជាទម្លាប់; ថាតើគណនីអាចទៅបានឆ្ងាយប៉ុណ្ណា នៅតែអាស្រ័យលើវិន័យប្រតិបត្តិការ និងការអនុលោមឯកសារ។ បើអ្នកត្រៀមយកដំណើរការនេះចូលក្នុងការងារប្រចាំថ្ងៃ អាចចាប់ផ្តើមពី ទាញយក MakoBrowser — បង្កើត environment សាកល្បងមួយ រួចរត់ ៥ ជំហាន។ មាតិកាអនុវត្តអំពី multi-account បន្ថែមទៀត មាននៅ មជ្ឈមណ្ឌលប្លុក MakoBrowser។


