안티디텍트 브라우저 vs VPN vs 가상머신: 다중 계정 환경 격리는 어느 계층을 골라야 할까
VPN, 가상머신, 안티디텍트 브라우저 중 무엇을 써야 하느냐고 묻는 분들은 대개 셋 중 하나는 이미 써봤지만 문제가 해결되지 않은 경우입니다. 도구가 나빠서가 아니라, 이 세 가지가 서로 다른 계층에서 작동합니다. VPN은 네트워크 출구를 바꾸고, 가상머신은 기기와 운영체제를 바꾸며, 안티디텍트 브라우저는 브라우저 정체성과 계정 데이터를 바꿉니다. 어느 계층을 격리해야 하는지만 정리하면 선택은 10분이면 끝납니다.
먼저 알아둘 것: 플랫폼은 무엇을 보고 있는가
플랫폼이 "이 계정들이 같은 사람의 손에 있는가"를 판단할 때 읽는 정보는 대략 세 계층으로 나뉩니다. 다중 계정 운영에서 실패하는 대부분의 경우는 이 중 한 계층만 처리하고 나머지 두 계층을 그대로 노출한 탓입니다.
- 네트워크 계층: 출구 IP, 소속 대역과 지리적 위치, 그리고 이 IP에 함께 물려 있는 다른 계정의 수.
- 기기·시스템 계층: 운영체제와 브라우저 버전, 하드웨어 사양, 시스템 시간대와 언어, 설치된 폰트 집합.
- 브라우저 정체성 계층: 브라우저 지문(Canvas, WebGL, Audio 등 렌더링 파라미터), Cookie, 로컬 스토리지와 캐시.
이 세 계층은 서로 맞물려 있습니다. IP는 로스앤젤레스인데 시스템 시간대는 베이징 시간이고 언어는 중국어 간체로 되어 있다면, 각 항목은 개별적으로 문제가 아니어도 합쳐지는 순간 표시 대상이 되기 쉽습니다. 그래서 정말 물어야 할 것은 "어떤 도구가 더 강한가"가 아니라 어느 계층을 격리해야 하고, 나머지 두 계층이 스스로 정합을 이룰 수 있는가입니다. 브라우저 지문이 어떤 정보로 구성되는지는 MDN의 Fingerprinting 항목을 참고하면 됩니다.
VPN은 네트워크 출구를 바꿀 뿐, 계정 정체성은 그대로입니다
VPN의 작동 방식은 단순합니다. 로컬 트래픽을 원격 노드로 전달해 사이트가 노드의 IP를 보게 만듭니다. 할 수 있는 일은 출구 주소를 바꾸는 것뿐입니다.
브라우저 지문은 VPN의 처리 범위에 전혀 들어가지 않습니다. 해상도, 폰트 목록, 시간대, 언어, User-Agent, 그리고 하드웨어와 드라이버가 렌더링에 관여하는 Canvas와 WebGL 파라미터는 모두 로컬 브라우저에 남습니다. 같은 지문에 미국에서 독일로, 다시 싱가포르로 옮겨 다니는 IP를 붙이면, 리스크 관리 관점에서는 "서로 다른 세 사람"이 아니라 "한 사람이 같은 기기 하나로 전 세계를 돌아다니는" 모습에 가깝습니다. 이상 징후의 정도는 아무것도 하지 않은 경우보다 오히려 높을 수 있습니다.
놓치기 쉬운 점이 하나 더 있습니다. 상용 VPN의 출구 IP는 다수 사용자가 공유합니다. 특정 노드에 낯선 사람의 계정이 동시에 천 개쯤 물려 있을 수 있고, 그중 누군가 제재를 받으면 해당 IP 대역이 집중 관찰 대상이 됩니다. 다수 계정이 함께 사용한 IP 자체가 하나의 표식이 됩니다.
VPN이 맞는 상황은 분명합니다. 제한된 콘텐츠 접근, 공용 네트워크에서의 트래픽 암호화, 단일 계정의 일상 사용입니다. VPN이 해결하는 것은 "어디서 접속하는가"이지 "누구인가"가 아니며, 환경 격리는 그 능력 범위 밖입니다.
가상머신은 기기를 격리하지만, 복제된 환경은 대개 똑같습니다
가상머신은 다른 계층의 문제를 해결합니다. 물리 머신 한 대 위에서 완전한 독립 운영체제를 돌리고, 각 인스턴스가 자체 시스템 파일과 소프트웨어, 하드웨어 구성을 갖습니다. 기기 계층은 확실히 격리되며, VPN보다 한 걸음 앞선 방식입니다.
문제는 "복제"라는 동작에서 생깁니다. 다중 계정 환경에서 가상머신 열 개를 처음부터 설치하는 사람은 없습니다. 하나를 템플릿으로 만들어 복제합니다. 복제된 인스턴스는 같은 시스템 폰트 집합, 같은 브라우저 버전, 같은 기본 시간대와 언어를 물려받고, 가상 네트워크 카드와 메인보드 식별자까지 중복될 수 있습니다. 사용자 눈에는 열 대의 기기지만, 플랫폼 눈에는 지문이 매우 유사합니다. 오히려 같은 그룹으로 묶이기 더 쉽습니다.
가상머신 한 대에서 브라우저를 여러 개 띄우거나 시스템 사용자를 여러 개 만들어 서로 다른 계정에 로그인하는 것도 같은 이치입니다. 그것은 같은 시스템 아래의 여러 창일 뿐, 폰트 집합과 커널 버전, 렌더링 동작을 공유합니다. 창은 나뉘었지만 정체성은 나뉘지 않았습니다.
비용도 확실한 제약입니다. 인스턴스마다 CPU, 메모리, 디스크를 독립적으로 점유하므로 열 개 남짓을 동시에 돌리면 일반 사무용 PC는 그대로 버벅입니다. 가상머신이 정말 맞는 상황은 수량이 매우 적고 서로 완전히 다른 운영체제가 필요할 때, 예컨대 같은 프로세스가 Windows와 macOS에서 어떻게 동작하는지 검증할 때입니다. 수십 개 계정의 일상 운영 환경으로 쓰면 가성비가 빠르게 떨어집니다.
안티디텍트 브라우저는 브라우저 정체성을 바꿉니다. 계정 하나에 독립 환경 하나
안티디텍트 브라우저는 격리를 가장 세밀한 계층까지 밀어붙입니다. "한 사람"이나 "한 대의 컴퓨터"가 아니라 계정 하나를 단위로 삼아, 계정마다 브라우저 환경 한 세트를 통째로 부여합니다.
한 환경에는 세 가지가 담깁니다. 독립적으로 저장되는 Cookie·캐시·로컬 스토리지, 독립적으로 설정되는 지문 파라미터(User-Agent, 시간대, 언어, 해상도, Canvas, WebGL 등), 그리고 독립적으로 연결되는 프록시 출구입니다. 세 가지를 조합하면 계정 간 데이터가 서로 섞이지 않고, 같은 계정이 열 때마다 동일한 고정 환경을 보게 됩니다.
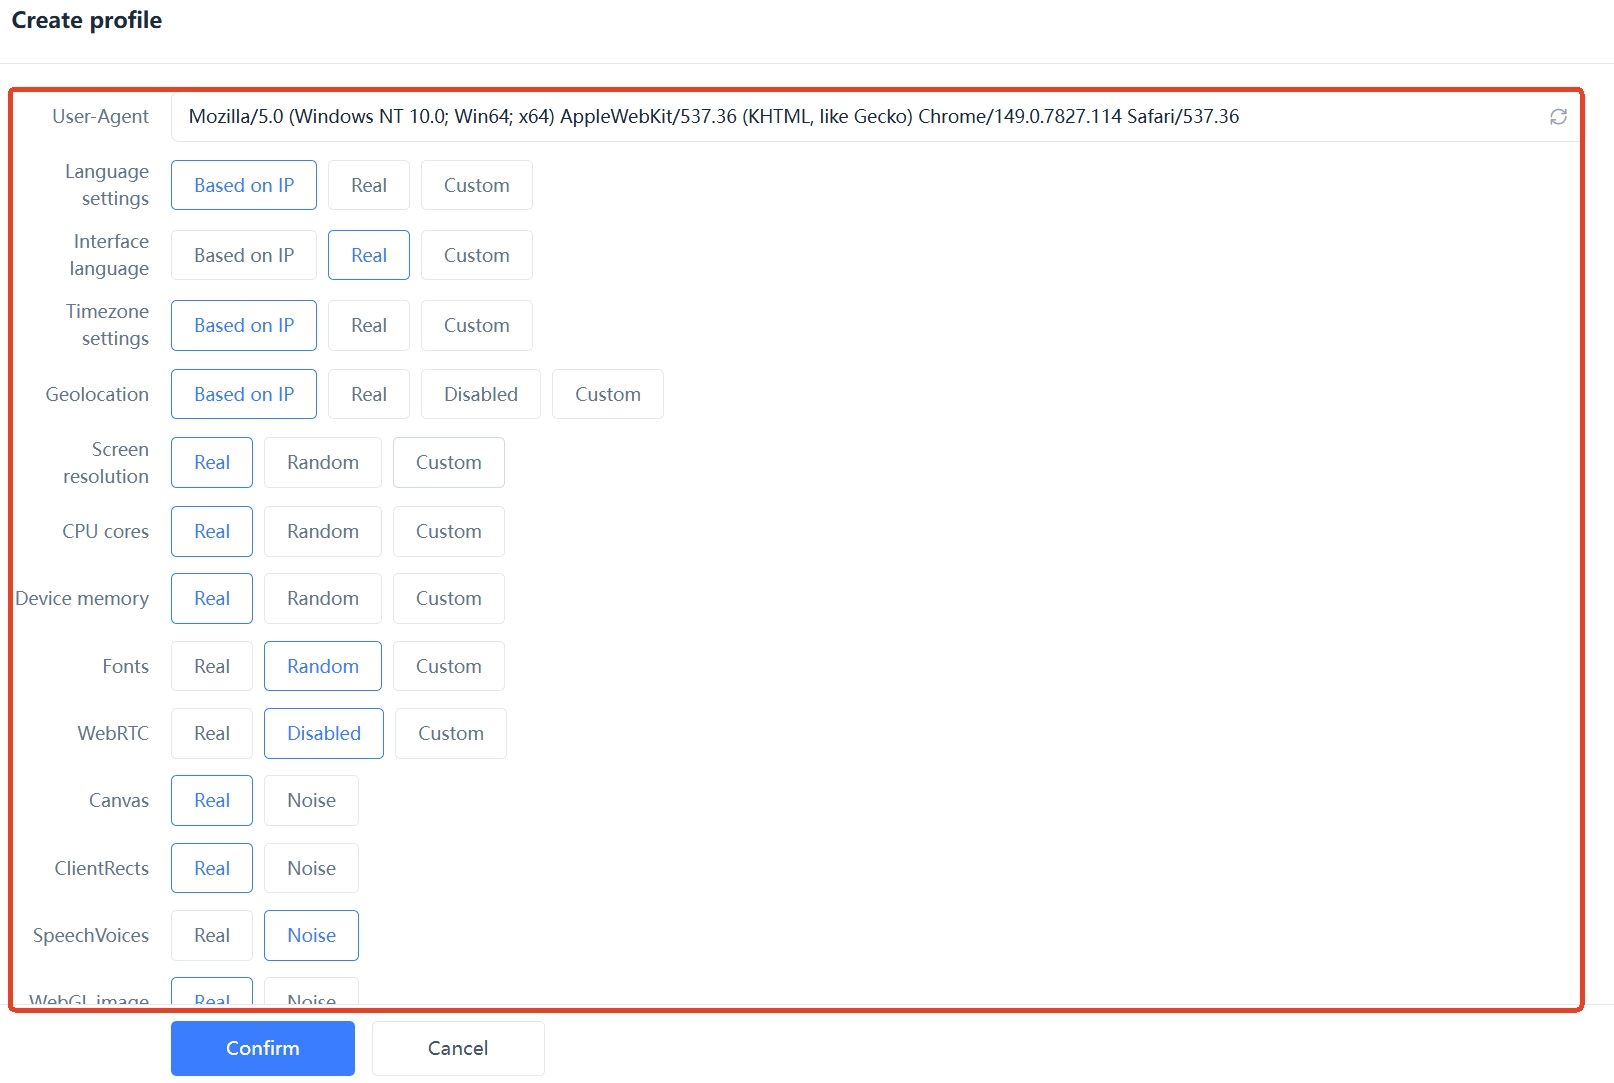
핵심은 세 계층이 반드시 정합을 이뤄야 한다는 점입니다. 환경에 미국 프록시를 붙였다면 시간대와 언어도 미국 기준으로 바꿔야 합니다. 환경에서 영어 시스템 폰트를 쓰는데 언어만 중국어 간체로 남겨두어서는 안 됩니다. 지문 파라미터, 프록시 위치, 계정 프로필이 제각각이면 환경을 아무리 독립적으로 만들어도 소용이 없습니다. 자신의 브라우저가 어떤 식별 특징을 노출하는지 확인하고 싶다면 EFF의 Cover Your Tracks로 측정해 볼 수 있습니다.
짚고 넘어갈 점이 있습니다. 환경 격리의 목적은 계정 데이터가 서로 오염되지 않게 하고 각 계정의 환경을 안정적이고 일관되게 유지해, 환경 혼용에서 비롯되는 이상 징후를 줄이는 데 있습니다. 계정이 플랫폼 검증을 받지 않는다고 보장하지도, 플랫폼 규칙을 무시해도 된다는 뜻도 아닙니다.
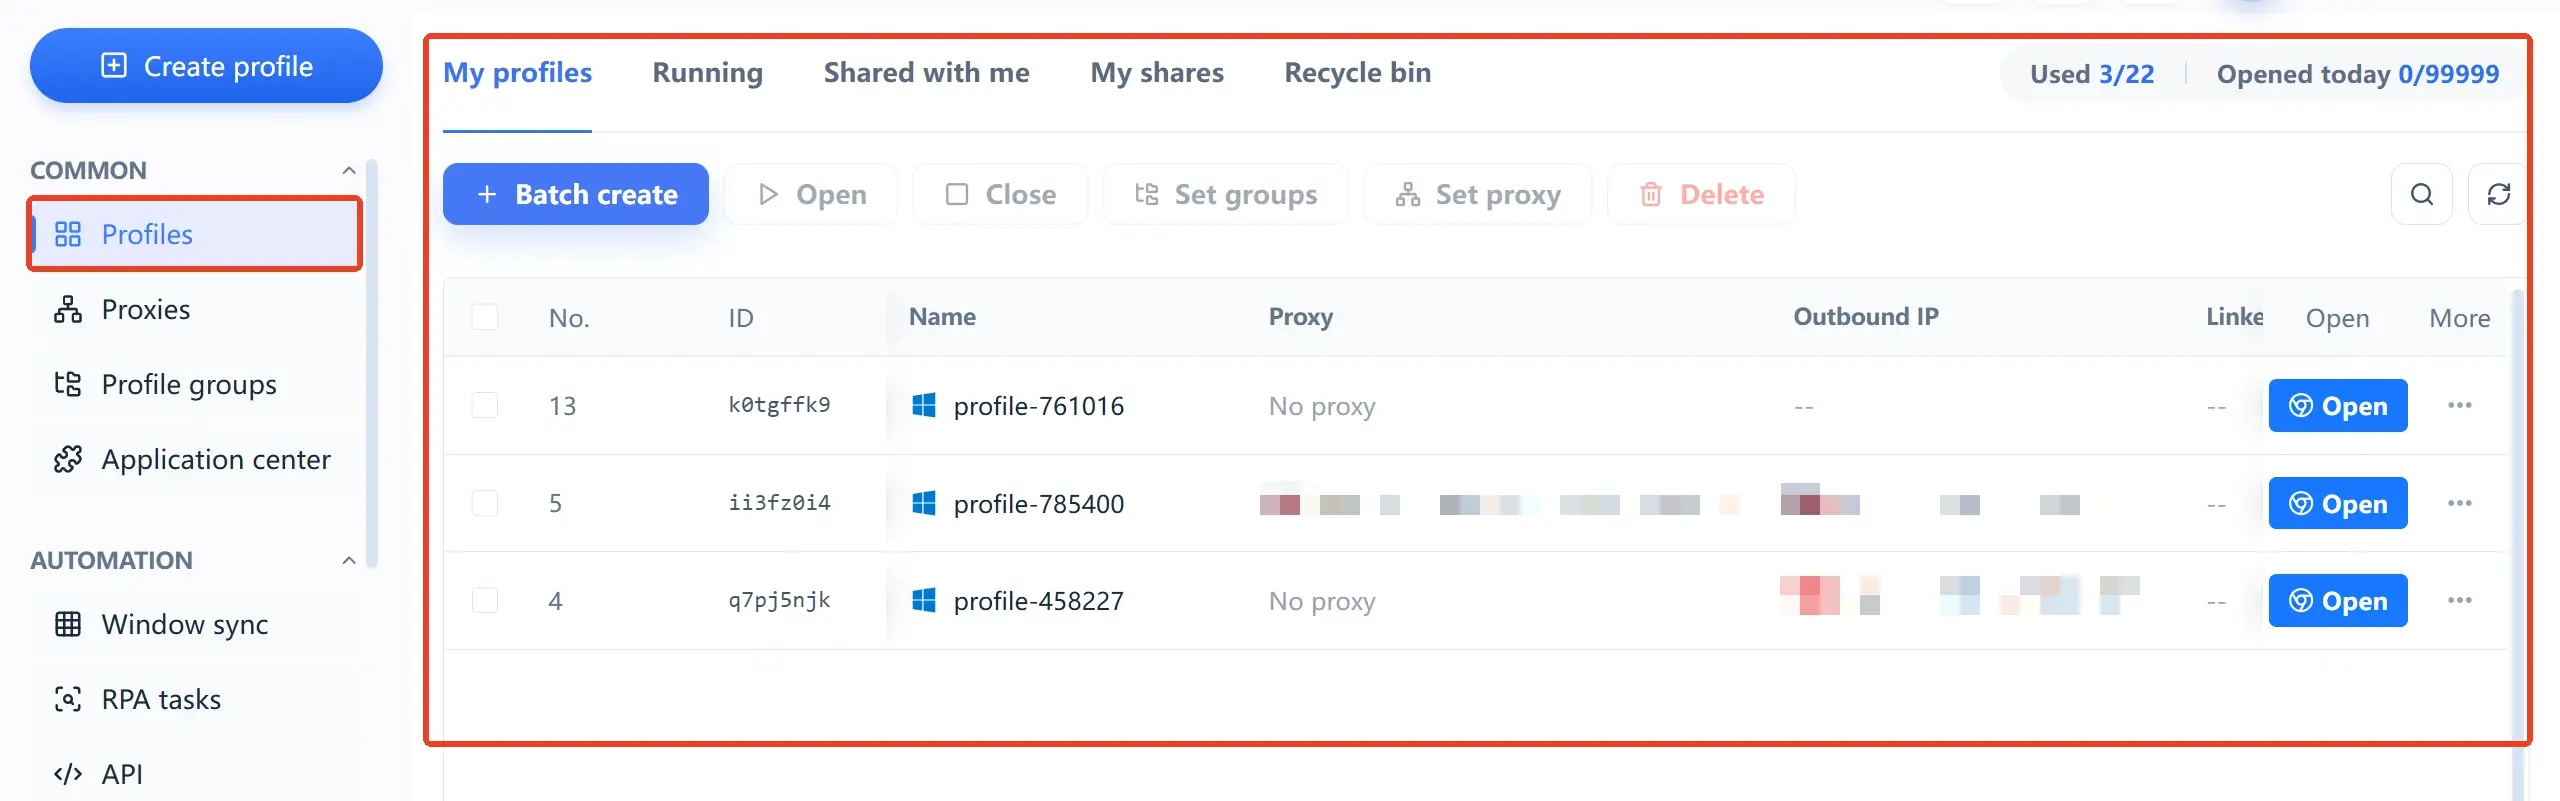
MakoBrowser 같은 도구는 위 내용을 관리 가능한 자산으로 만듭니다. 환경을 플랫폼이나 사업 라인별로 그룹화하고, 프록시를 한 번 설정해 장기간 재사용하며, 다인 협업 시 역할별로 권한을 나누고, 반복 작업은 RPA 템플릿이나 창 동기화에 맡깁니다. 계정이 열 개에서 수십 개로 늘어날 때 시간을 실제로 아껴주는 것은 이 관리 능력이지, "여러 개를 띄울 수 있느냐"가 아닙니다.
가장 흔한 세 가지 잘못된 조합
위의 계층 구분을 보고 나면 다음 방식들의 문제가 분명해집니다. 도구가 나쁜 것이 아니라 한 계층만 처리하고 나머지 두 계층이 서로 충돌하는 것입니다.
- 전역 VPN + 같은 브라우저로 계정 여러 개: IP는 매일 국가가 바뀌지만 지문과 Cookie는 늘 같은 세트입니다. 올바른 방법은 계정마다 출구 하나를 고정하는 것입니다.
- 가상머신 복제로 대량 계정 생성: 기기 계층은 독립적으로 보이지만 실제로는 폰트, 커널, 하드웨어 식별자가 매우 유사하며, 환경 지문의 차별화 처리까지 함께 해야 합니다.
- 안티디텍트 브라우저를 쓰지만 환경에 프록시를 붙이지 않음: 모든 환경이 로컬 IP를 공유해 수십 개 계정을 같은 회선 하나에 매다는 셈이고, 격리가 마지막 계층에서 새어 나갑니다.
- 프록시만 사고 지문은 격리하지 않음: IP만 바꾸고 정체성은 바꾸지 않는 것으로, 본질적으로 VPN과 같은 논리를 형태만 바꾼 것이며 돈은 쓰고 단서는 줄지 않습니다.
세 계층의 협력 관계는 한 문장으로 정리됩니다. 네트워크 출구는 분리되어 있고 안정적이어야 하고, 기기 환경은 독립적이어야 하며, 브라우저 정체성은 서로 달라야 합니다. 어느 한 계층이 빠지면 나머지 두 계층을 아무리 잘 만들어도 효과가 깎입니다.
업무 시나리오별 선택: 누가 무엇을 써야 하는가
도구에는 우열이 없고 궁합만 있습니다.
- 해외 콘텐츠 열람만 하고 단일 계정을 일상적으로 사용: VPN이면 충분합니다.
- 서로 다른 운영체제가 필요한 소수 환경의 검증: 가상머신이 맞고, 수량은 한 자리 수로 유지하십시오.
- 크로스보더 이커머스 다중 스토어: 안티디텍트 브라우저를 기반으로 삼고, 스토어마다 환경 하나에 고정 주거용 IP를 묶어 스토어 간 네트워크 공유를 피하십시오.
- 소셜 미디어 계정 매트릭스: 안티디텍트 브라우저와 그룹 관리로 플랫폼이나 운영 담당자 기준으로 환경을 나누고, 시간대와 언어, 네트워크를 장기간 안정적으로 유지하십시오.
- 광고 집행 다중 계정: 환경이 안정적이어야 하며, 지문 파라미터를 자주 바꾸거나 출구를 교체하지 마십시오. 광고 계정은 환경 연속성에 특히 민감합니다.
- Web3 다중 지갑과 에어드롭 작업: 지갑마다 독립 환경과 독립 네트워크를 두고, 수량을 늘리는 것보다 완전한 격리에 집중하십시오.
위 항목 중 두 가지 이상이 동시에 해당한다면, 필요한 것은 이미 "IP를 바꾸는 일"이 아니라 체계적인 환경 관리 역량입니다. MakoBrowser 다운로드 페이지에서 클라이언트를 확인해 보십시오. Windows와 macOS를 모두 지원하니, 먼저 환경 몇 개를 만들어 세 계층을 정합시켜 돌려본 뒤 규모화를 추진할지 결정하면 됩니다.
자주 묻는 질문
안티디텍트 브라우저가 VPN을 대체할 수 있나요
둘이 관리하는 대상이 다릅니다. VPN은 네트워크 출구를, 안티디텍트 브라우저는 브라우저 정체성과 계정 데이터를 처리하며, 일반적으로는 둘 중 하나를 고르는 것이 아니라 함께 씁니다. 환경마다 프록시를 따로 붙이는 편이 전역 VPN보다 통제하기 쉽습니다. 출구가 계정을 따라가기 때문입니다.
가상머신이 있으면 안티디텍트 브라우저가 필요 없나요
계정 수에 달렸습니다. 서너 개 계정에 완전히 다른 시스템 환경이 필요하다면 가상머신으로 충분합니다. 열 개를 넘어가면 복제된 시스템 지문이 서로 비슷해지고 인스턴스마다 로컬 자원을 잡아먹기 때문에, 이때는 안티디텍트 브라우저의 장점이 뚜렷해집니다.
IP만 바꾸고 브라우저 지문을 바꾸지 않으면 연관되나요
그럴 가능성이 있습니다. IP는 연관 단서 중 하나일 뿐이고, 지문과 Cookie, 로컬 스토리지도 판단에 함께 참여합니다. 여러 계정이 같은 지문을 공유하는데 IP만 각각 다르면 리스크 관리 관점에서는 여전히 의심스럽습니다.
안티디텍트 브라우저 하나로 계정을 몇 개까지 열 수 있나요
프록시 자원, PC 사양, 플랫폼 요구 사항에 따라 달라 일률적인 숫자는 없습니다. 계정 하나에 환경 하나, 고정 출구 하나로 시작해 안정적으로 돌아간 뒤 같은 기준으로 확장하는 것을 권합니다.
안티디텍트 브라우저와 VPN을 같이 써도 되나요
기술적으로는 가능하지만 권하지 않습니다. 환경마다 프록시를 따로 붙이면 출구는 이미 통제되며, 여기에 전역 VPN을 겹치면 오히려 출구가 불안정해지고 실제 IP와 설정이 어긋날 수도 있습니다. 로컬 트래픽 암호화가 필요할 때만 VPN을 쓰면 됩니다.


