Isolation multi-comptes : navigateur antidetect, VPN ou machine virtuelle, comment choisir
Qui se demande s'il faut un VPN, une machine virtuelle ou un navigateur antidetect pour gérer plusieurs comptes en a généralement déjà essayé un — et a constaté que le problème persistait. Ce n'est pas que l'outil soit mauvais : c'est que ces trois solutions ne travaillent pas au même niveau. Le VPN change la sortie réseau, la machine virtuelle change l'appareil et le système d'exploitation, le navigateur antidetect change l'identité du navigateur et les données des comptes. Une fois qu'on sait quelle couche on veut isoler, le choix prend moins de dix minutes.
D'abord, comprendre : que regarde réellement la plateforme
Pour décider si « ces comptes sont manipulés par la même personne », une plateforme lit des informations qui se répartissent en gros sur trois couches. La plupart des déboires en multi-comptes viennent de ce qu'on n'en traite qu'une seule, en laissant les deux autres exposées telles quelles.
- La couche réseau : l'IP de sortie, son sous-réseau et sa zone géographique, ainsi que le nombre d'autres comptes qui partagent cette IP.
- La couche appareil et système : la version du système d'exploitation et du navigateur, les paramètres matériels, le fuseau horaire et la langue du système, la liste des polices installées.
- La couche identité du navigateur : l'empreinte du navigateur (paramètres de rendu Canvas, WebGL, Audio, etc.), les cookies, le stockage local et le cache.
Ces trois couches sont interconnectées. Une IP à Los Angeles, un fuseau horaire système à l'heure de Pékin, une langue en chinois simplifié : pris séparément, aucun de ces éléments ne pose problème ; réunis, ils attirent vite l'attention. La vraie question n'est donc pas « quel outil est le plus puissant », mais quelle couche on veut isoler, et si les deux autres peuvent s'aligner d'elles-mêmes. Pour comprendre de quoi se compose une empreinte de navigateur, voir la fiche Fingerprinting de MDN.
Le VPN change la sortie réseau, pas l'identité du compte
Le VPN fonctionne de façon très simple : il redirige le trafic de la machine vers un nœud distant, pour que le site voie l'IP de ce nœud. Tout ce qu'il sait faire, c'est changer une adresse de sortie.
L'empreinte du navigateur n'entre pas du tout dans son périmètre. La résolution, la liste des polices, le fuseau horaire, la langue, le User-Agent, ainsi que le Canvas et le WebGL — des paramètres dont le rendu dépend du matériel et des pilotes — restent dans le navigateur local. La même empreinte, combinée à une IP qui saute des États-Unis à l'Allemagne puis à Singapour, ne ressemble pas à « trois personnes différentes », mais plutôt à « une seule personne qui promène le même appareil à travers le monde » : souvent plus suspect que de ne rien faire.
Autre point qu'on oublie facilement : les IP de sortie des VPN commerciaux sont partagées par un grand nombre d'utilisateurs. Un nœud peut porter en même temps les comptes d'un millier d'inconnus ; dès que l'un d'eux a été sanctionné, ce bloc d'IP passe sous surveillance. Une IP partagée par beaucoup de comptes devient en soi un marqueur.
Les cas où le VPN convient sont clairs : accéder à des contenus restreints, chiffrer le trafic sur un réseau public, un usage quotidien à compte unique. Il répond à « d'où je me connecte », pas à « qui je suis » ; l'isolation d'environnement n'est pas dans son périmètre.
La machine virtuelle isole l'appareil, mais les environnements clonés se ressemblent souvent trait pour trait
La machine virtuelle résout une autre couche : elle fait tourner un système d'exploitation complet et indépendant sur une même machine physique, chaque instance ayant ses propres fichiers système, logiciels et configuration matérielle. La couche appareil est bel et bien isolée — un pas de plus que le VPN.
Le problème vient de l'action de « cloner ». En multi-comptes, personne n'installe dix machines virtuelles de zéro : on en monte une comme modèle, puis on la clone. Les instances clonées héritent du même jeu de polices système, de la même version de navigateur, du même fuseau horaire et de la même langue par défaut, et même les identifiants de la carte réseau virtuelle et de la carte mère peuvent être identiques. À vos yeux, ce sont dix machines ; aux yeux de la plateforme, les empreintes sont quasi identiques, ce qui tend plutôt à les regrouper.
Ouvrir plusieurs navigateurs ou plusieurs comptes système dans une seule machine virtuelle pour se connecter à des comptes différents relève de la même logique : ce ne sont que des fenêtres d'un même système, qui partagent les polices, la version du noyau et le comportement de rendu. Les fenêtres sont séparées, les identités non.
Le coût est lui aussi une contrainte forte. Chaque instance consomme à elle seule du CPU, de la mémoire et du disque ; en faire tourner une dizaine en même temps bloque net un ordinateur de bureau ordinaire. La machine virtuelle convient vraiment aux cas où les environnements sont peu nombreux et exigent des systèmes d'exploitation totalement différents — vérifier par exemple le comportement d'un même processus sous Windows et sous macOS ; comme environnement d'exploitation quotidien pour des dizaines de comptes, son rapport coût/efficacité chute vite.
Le navigateur antidetect change l'identité du navigateur : un compte, un environnement indépendant
Le navigateur antidetect pousse l'isolation à la couche la plus fine : l'unité n'est plus « une personne » ni « un ordinateur », mais un compte, auquel il attribue un environnement de navigateur complet et indépendant.
Un environnement réunit trois éléments : des cookies, un cache et un stockage local enregistrés séparément ; des paramètres d'empreinte configurés indépendamment, comme le User-Agent, le fuseau horaire, la langue, la résolution, le Canvas et le WebGL ; et une sortie proxy liée individuellement. Cette combinaison empêche les données des comptes de se mélanger et fait que le même compte retrouve à chaque ouverture le même environnement figé.
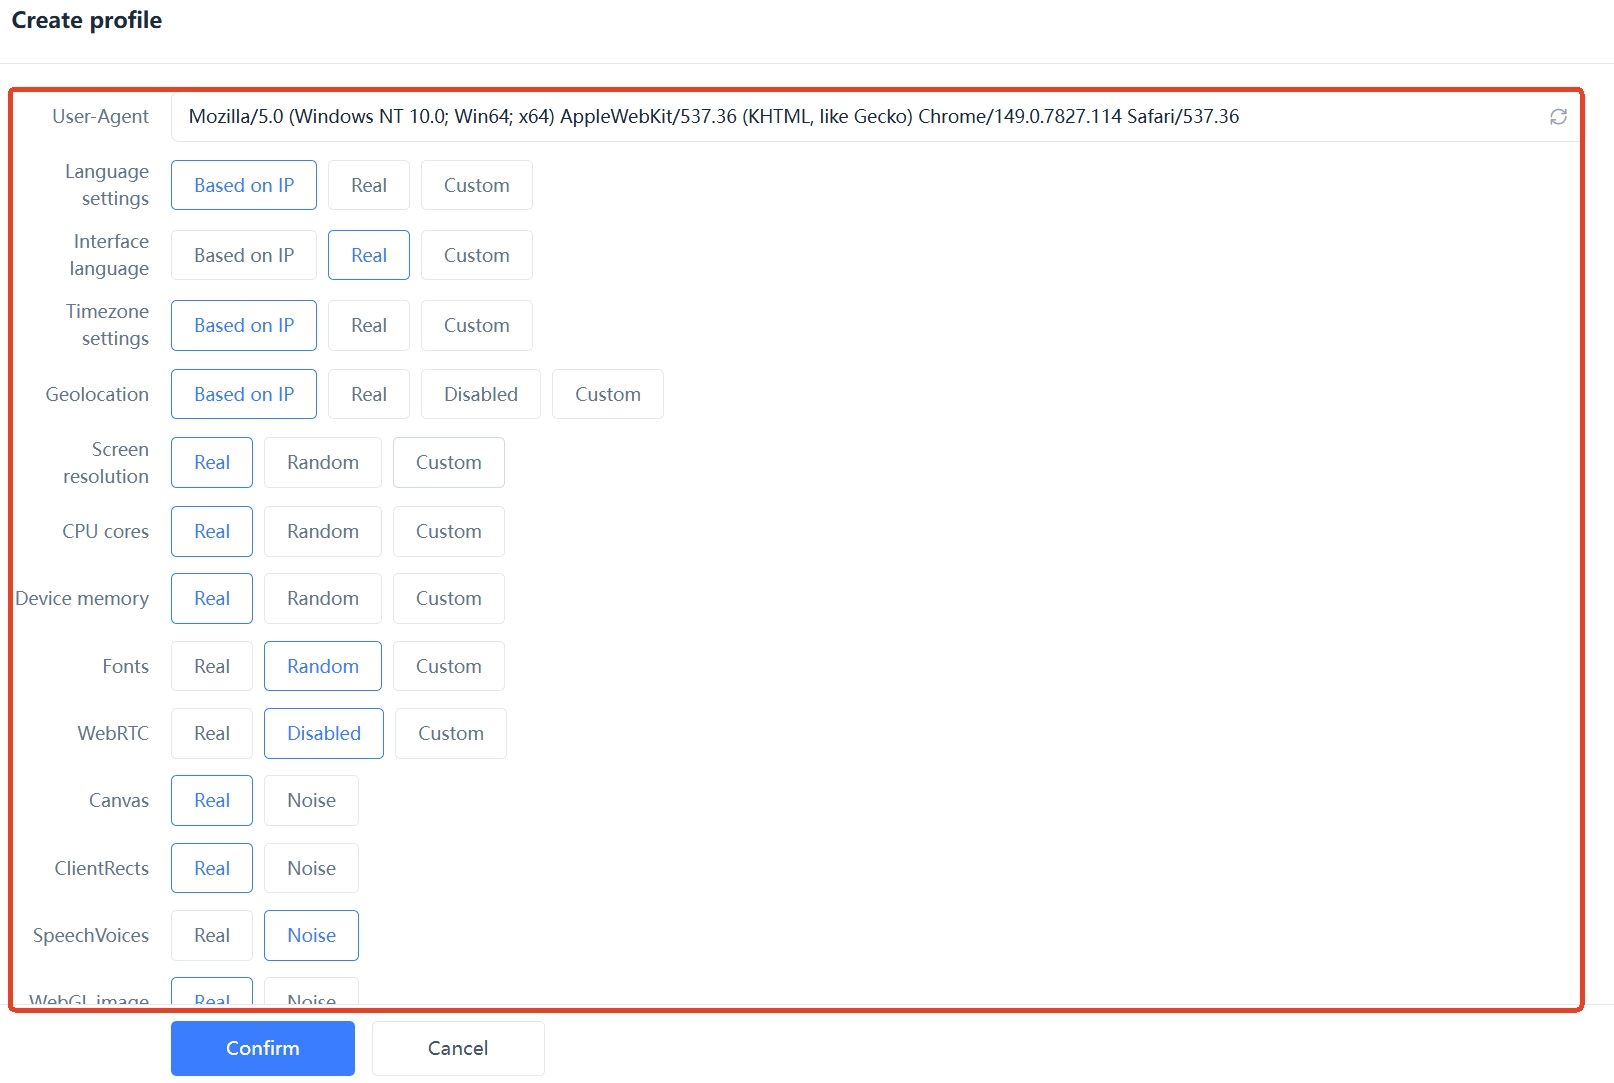
L'essentiel est que les trois couches soient alignées. Si vous attribuez un proxy américain à un environnement, le fuseau horaire et la langue doivent passer en version américaine ; si l'environnement utilise des polices système en anglais, n'inscrivez pas la langue en chinois simplifié. Si les paramètres d'empreinte, la position géographique du proxy et les informations du compte racontent chacun leur histoire, l'environnement le plus indépendant du monde ne sert à rien. Pour voir quels traits identifiables votre navigateur expose actuellement, testez-le avec Cover Your Tracks de l'EFF.
Précisons-le : l'isolation d'environnement a pour but d'éviter que les données des comptes se contaminent et de garder l'environnement de chaque compte stable et cohérent, afin de réduire les anomalies liées à un environnement partagé. Elle ne garantit pas qu'un compte échappera à toute vérification de la plateforme, et ne signifie pas qu'on peut ignorer les règles de la plateforme.
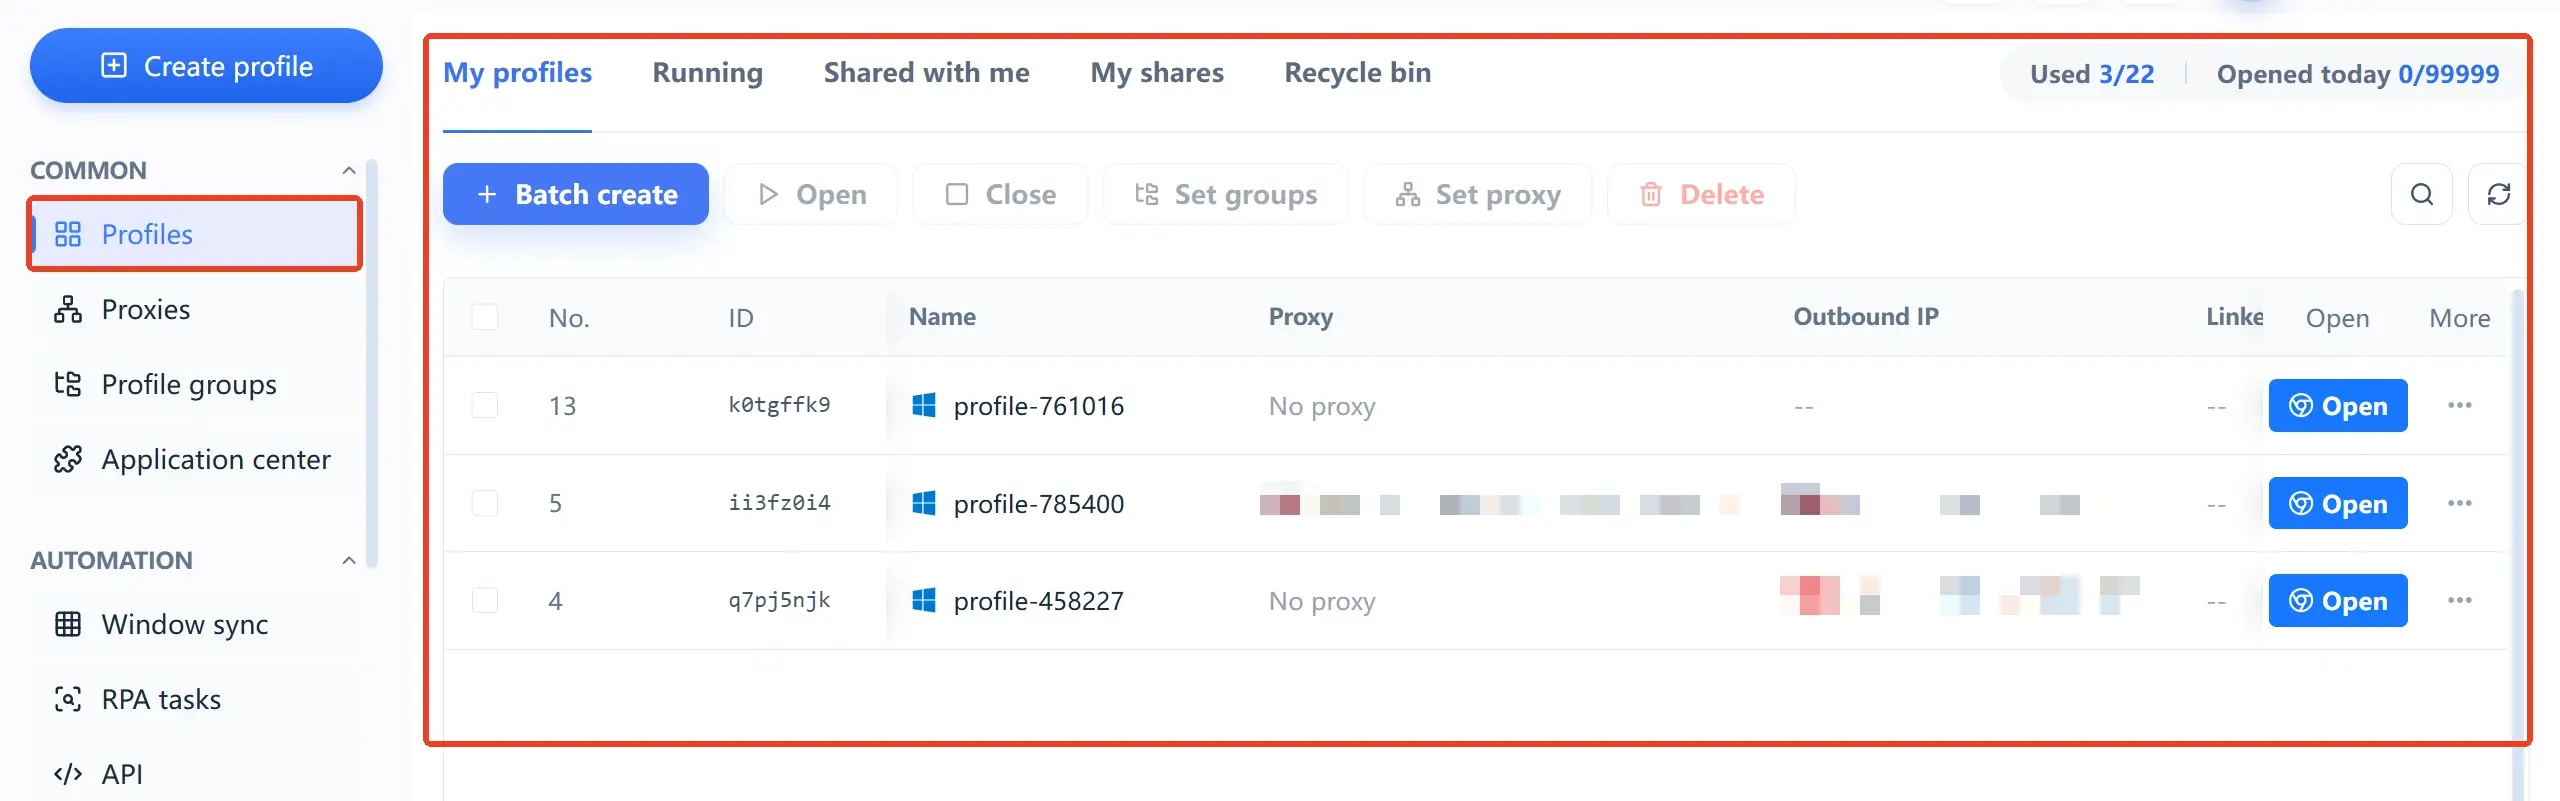
Des outils comme MakoBrowser transforment tout cela en actifs gérables : environnements regroupés par plateforme ou par activité, proxy configuré une fois et réutilisé durablement, permissions réparties par rôle en travail d'équipe, opérations répétitives confiées à des modèles RPA ou à la synchronisation des fenêtres. Quand on passe de dix à plusieurs dizaines de comptes, ce qui fait vraiment gagner du temps, c'est cette capacité de gestion, pas le simple « multi-ouverture ».
Les trois combinaisons d'erreurs les plus fréquentes
Après cette lecture par couches, ces pratiques sautent aux yeux — ce n'est pas l'outil qui est mauvais, c'est que l'on ne traite qu'une seule couche, pendant que les deux autres se contredisent.
- VPN global + plusieurs comptes dans un même navigateur : l'IP change de pays chaque jour, mais l'empreinte et les cookies restent les mêmes. La bonne approche consiste à fixer une sortie unique par compte.
- Clonage de machines virtuelles pour créer des comptes en masse : la couche appareil semble indépendante, alors que polices, noyau et identifiants matériels sont quasi identiques ; il faut encore différencier les empreintes d'environnement.
- Navigateur antidetect sans proxy par environnement : tous les environnements partagent l'IP de la machine, autrement dit des dizaines de comptes pendus au même câble ; l'isolation fuit à la dernière couche.
- Acheter des proxys sans isoler les empreintes : changer d'IP ne change pas d'identité, c'est au fond la logique du VPN sous une autre forme ; l'argent est dépensé, les indices restent.
La complémentarité des trois couches tient en une phrase : la sortie réseau doit être séparée et stable, l'environnement de l'appareil doit être indépendant, l'identité du navigateur doit être différente pour chacun. Qu'il en manque une, et les deux autres perdent de leur valeur, même parfaitement exécutées.
Choisir selon le cas d'usage : qui doit utiliser quoi
Les outils n'ont pas de supériorité, seulement une adéquation.
- Consulter des contenus extérieurs, usage quotidien à compte unique : un VPN suffit.
- Quelques environnements avec des systèmes différents, pour tester : la machine virtuelle convient, en restant sous la dizaine.
- E-commerce transfrontalier multi-boutiques : navigateur antidetect en base, un environnement par boutique lié à une IP résidentielle fixe, pour éviter que les boutiques partagent un réseau.
- Matrice de comptes réseaux sociaux : navigateur antidetect + gestion par groupes, environnements répartis par plateforme ou par opérateur, en gardant fuseau horaire, langue et réseau stables sur la durée.
- Publicité multi-comptes : l'environnement doit rester stable, évitez de modifier souvent les paramètres d'empreinte ou de changer de sortie ; les comptes publicitaires sont particulièrement sensibles à la continuité de l'environnement.
- Web3 : portefeuilles multiples et tâches d'airdrop : un environnement et un réseau indépendants par portefeuille ; l'enjeu est l'isolation totale, pas l'accumulation de volumes.
Si deux de ces situations ou plus coexistent, c'est que vous ne cherchez plus seulement à « changer d'IP », mais bien une gestion d'environnements complète. Vous pouvez jeter un œil au client sur la page de téléchargement de MakoBrowser, disponible sous Windows et macOS : créez quelques environnements, alignez les trois couches, puis décidez si vous passez à l'échelle.
Questions fréquentes
Un navigateur antidetect peut-il remplacer un VPN
Les deux ne gèrent pas la même chose. Le VPN traite la sortie réseau, le navigateur antidetect traite l'identité du navigateur et les données des comptes ; normalement, on les combine plutôt que de choisir. Configurer un proxy propre à chaque environnement est en général plus contrôlable qu'un VPN global, car la sortie suit le compte.
Faut-il encore un navigateur antidetect avec une machine virtuelle
Cela dépend du nombre de comptes. Pour trois à cinq comptes nécessitant des systèmes totalement différents, la machine virtuelle suffit. Au-delà de la dizaine, les empreintes des systèmes clonés convergent et chaque instance consomme des ressources locales : l'avantage du navigateur antidetect devient alors évident.
Changer seulement l'IP sans toucher à l'empreinte suffit-il à éviter l'association
Le risque existe. L'IP n'est qu'un indice d'association parmi d'autres : l'empreinte, les cookies et le stockage local participent aussi au jugement. Plusieurs comptes partageant la même empreinte avec des IP différentes restent suspects aux yeux de l'anti-fraude.
Combien de comptes peut-on ouvrir avec un navigateur antidetect
Cela dépend des ressources proxy, de la configuration de l'ordinateur et des exigences de la plateforme ; il n'existe pas de chiffre unique. On conseille de commencer par un compte, un environnement et une sortie fixe, puis d'étendre selon le même standard une fois que tout tourne bien.
Peut-on utiliser ensemble navigateur antidetect et VPN
Techniquement oui, mais ce n'est pas nécessaire. Attribuer un proxy propre à chaque environnement suffit déjà à maîtriser la sortie ; ajouter une couche de VPN global peut au contraire rendre la sortie instable, voire créer un décalage entre l'IP réelle et la configuration. Réservez le VPN au chiffrement du trafic local quand c'est nécessaire.


