指纹浏览器 vs VPN vs 虚拟机:多账号环境隔离该用哪个?区别与选型
问"做多账号该用 VPN、虚拟机还是指纹浏览器"的人,通常已经试过其中一个,发现没解决问题——不是工具不好用,而是这三样东西根本不在同一个层面工作。VPN 改网络出口,虚拟机改设备和操作系统,指纹浏览器改浏览器身份与账号数据。搞清楚自己要隔离哪一层,选型不用十分钟。
先弄清楚:平台到底在看什么
平台判断"这些账号是不是同一个人在操作",读的信息大致分三层。多数多账号踩坑,都是因为只处理了其中一层,另外两层原封不动地暴露着。
- 网络层:出口 IP、所属网段与地理位置,以及这个 IP 上还挂着多少其他账号。
- 设备与系统层:操作系统与浏览器版本、硬件参数、系统时区与语言、安装的字体集合。
- 浏览器身份层:浏览器指纹(Canvas、WebGL、Audio 等渲染参数)、Cookie、本地存储与缓存。
这三层之间是有勾稽关系的。IP 在洛杉矶、系统时区却是北京时间、语言写简体中文——每一项单独看都不算问题,凑在一起就很容易被标注。所以真正该问的不是"哪个工具更强",而是要隔离的是哪一层,另外两层能不能自己对齐。浏览器指纹由哪些信息构成,可参考 MDN 的 Fingerprinting 词条。
VPN 改的是网络出口,账号身份其实没动
VPN 的工作方式很单一:把本机流量转发到远端节点,让网站看到节点的 IP。它能做到的只是换一个出口地址。
浏览器指纹完全不在 VPN 的处理范围内。分辨率、字体列表、时区、语言、User-Agent,以及 Canvas、WebGL 这些由硬件和驱动参与渲染的参数,都留在本机浏览器里。同一套指纹配上从美国跳到德国再跳到新加坡的 IP,在风控视角里不像"三个不同的人",更像"一个人拿着同一台设备满世界跑"——异常程度往往比什么都不做还高。
还有个容易忽略的点:商业 VPN 的出口 IP 是大量用户共享的。某个节点上可能同时挂着一千个陌生人的账号,只要有人被处理过,这个 IP 段就会被重点观察。被大量账号共用过的 IP,本身就成了一种标记。
VPN 适合的场景很清楚:访问受限内容、公共网络下加密流量、单账号日常使用。它解决的是"你从哪里上网",不是"你是谁",环境隔离不在它的能力范围内。
虚拟机隔离了设备,但克隆出来的环境常常一模一样
虚拟机解决的是另一层问题:在一台物理机上跑出完整的独立操作系统,每个实例有自己的系统文件、软件和硬件配置。设备这一层确实隔离了,比 VPN 前进了一步。
问题出在"复制"这个动作上。多账号场景下没人会从零装十个虚拟机,都是装好一个当模板再克隆。克隆出来的实例继承同一份系统字体集、同一个浏览器版本、同一套默认时区与语言,连虚拟网卡和主板的标识都可能是重复的。它们在你眼里是十台机器,在平台眼里指纹高度一致,反而更容易被归到一起。
在一台虚拟机里多开浏览器或建多个系统用户来登不同账号也是同理——那只是同一个系统下的多个窗口,共用字体集、共用内核版本、共用渲染行为。窗口分开了,身份没有分开。
成本同样是硬约束。每个实例都要独立占用 CPU、内存和磁盘,同时跑十几个,普通办公电脑会直接卡住。虚拟机真正合适的场景是数量很少、需要完全不同操作系统的情况,比如验证同一套流程在 Windows 和 macOS 下的表现;当成几十个账号的日常运营环境,性价比会迅速下降。
指纹浏览器改的是浏览器身份,一个账号一个独立环境
指纹浏览器把隔离做到最细的那一层:不以"一个人"或"一台电脑"为单位,而以一个账号为单位,给每个账号一整套独立的浏览器环境。
一个环境里包含三样东西:独立保存的 Cookie、缓存与本地存储;独立配置的指纹参数,比如 User-Agent、时区、语言、分辨率、Canvas 与 WebGL;独立绑定的代理出口。三者的组合让账号之间的数据彼此不混用,也让同一账号每次打开时看到的是同一套固定环境。
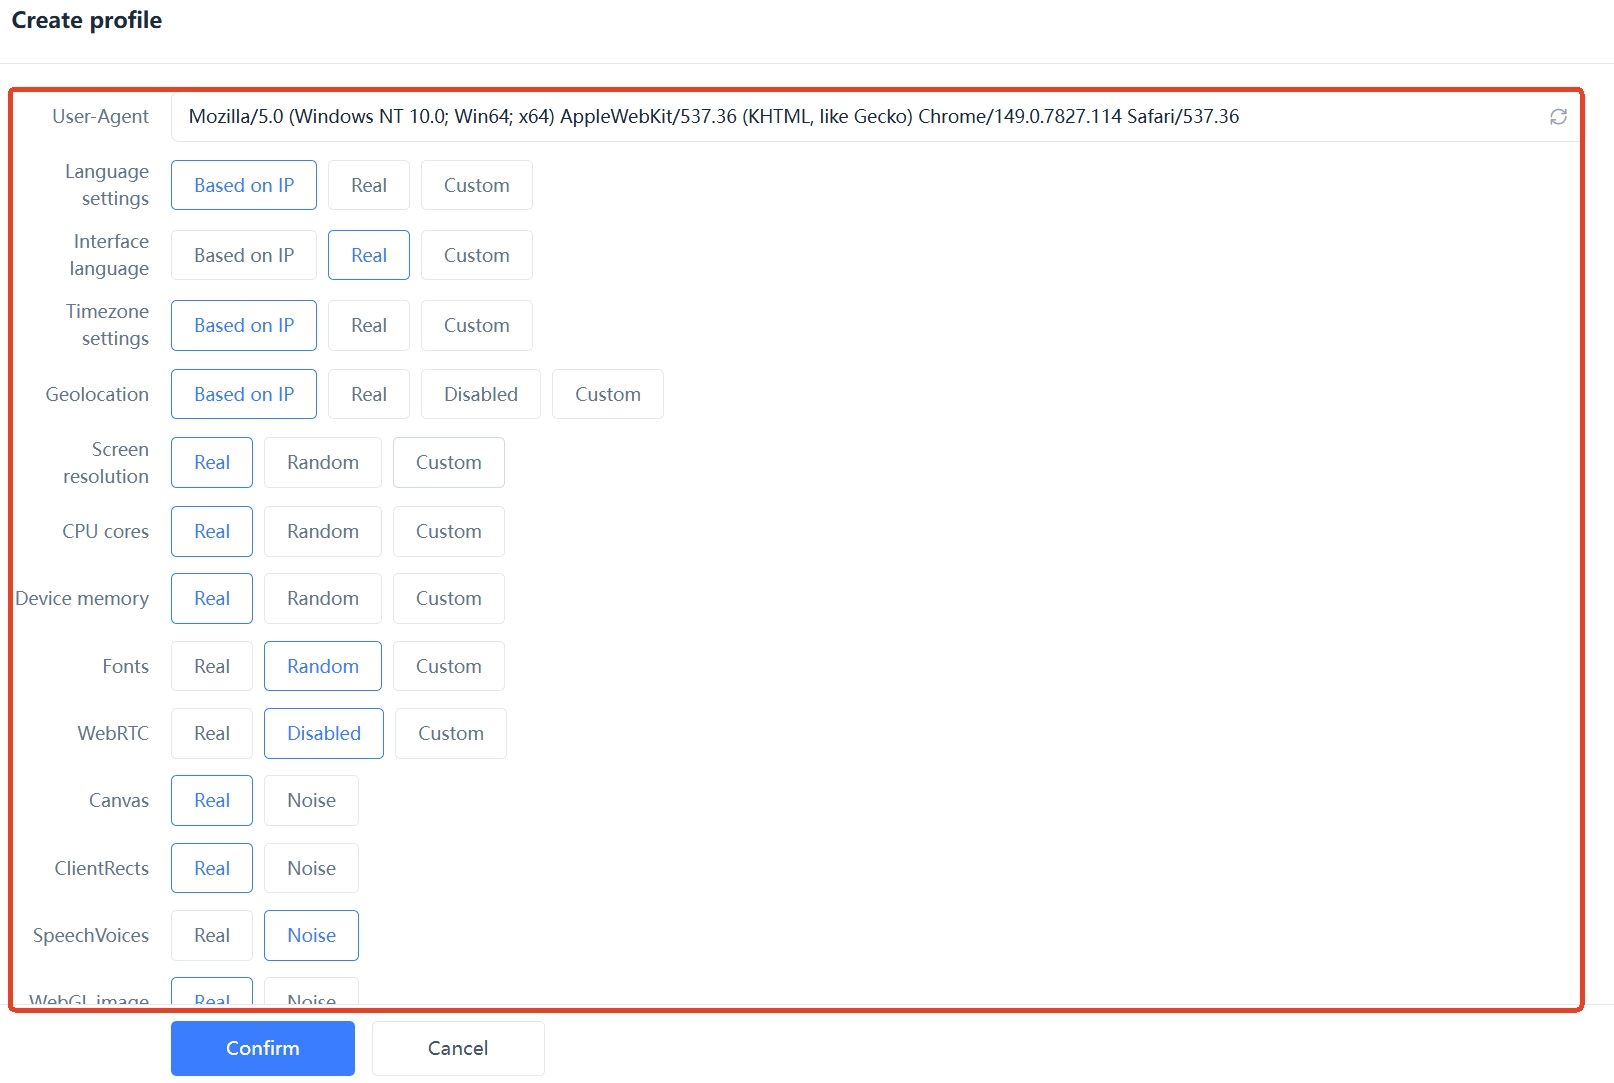
关键是三层必须对齐。给环境配了美国代理,时区和语言就要跟着改成美区;环境里用的是英文系统字体,语言就别写简体中文。指纹参数、代理地理位置、账号资料各说各话,环境做得再独立也白搭。想看看自己的浏览器正在暴露哪些可识别特征,可以用 EFF 的 Cover Your Tracks 测一遍。
需要说明的是,环境隔离的目的是让账号数据互不污染、让每个账号的环境保持稳定一致,从而减少环境混用带来的异常。它不承诺账号一定不被平台验证,也不意味着可以无视平台规则。
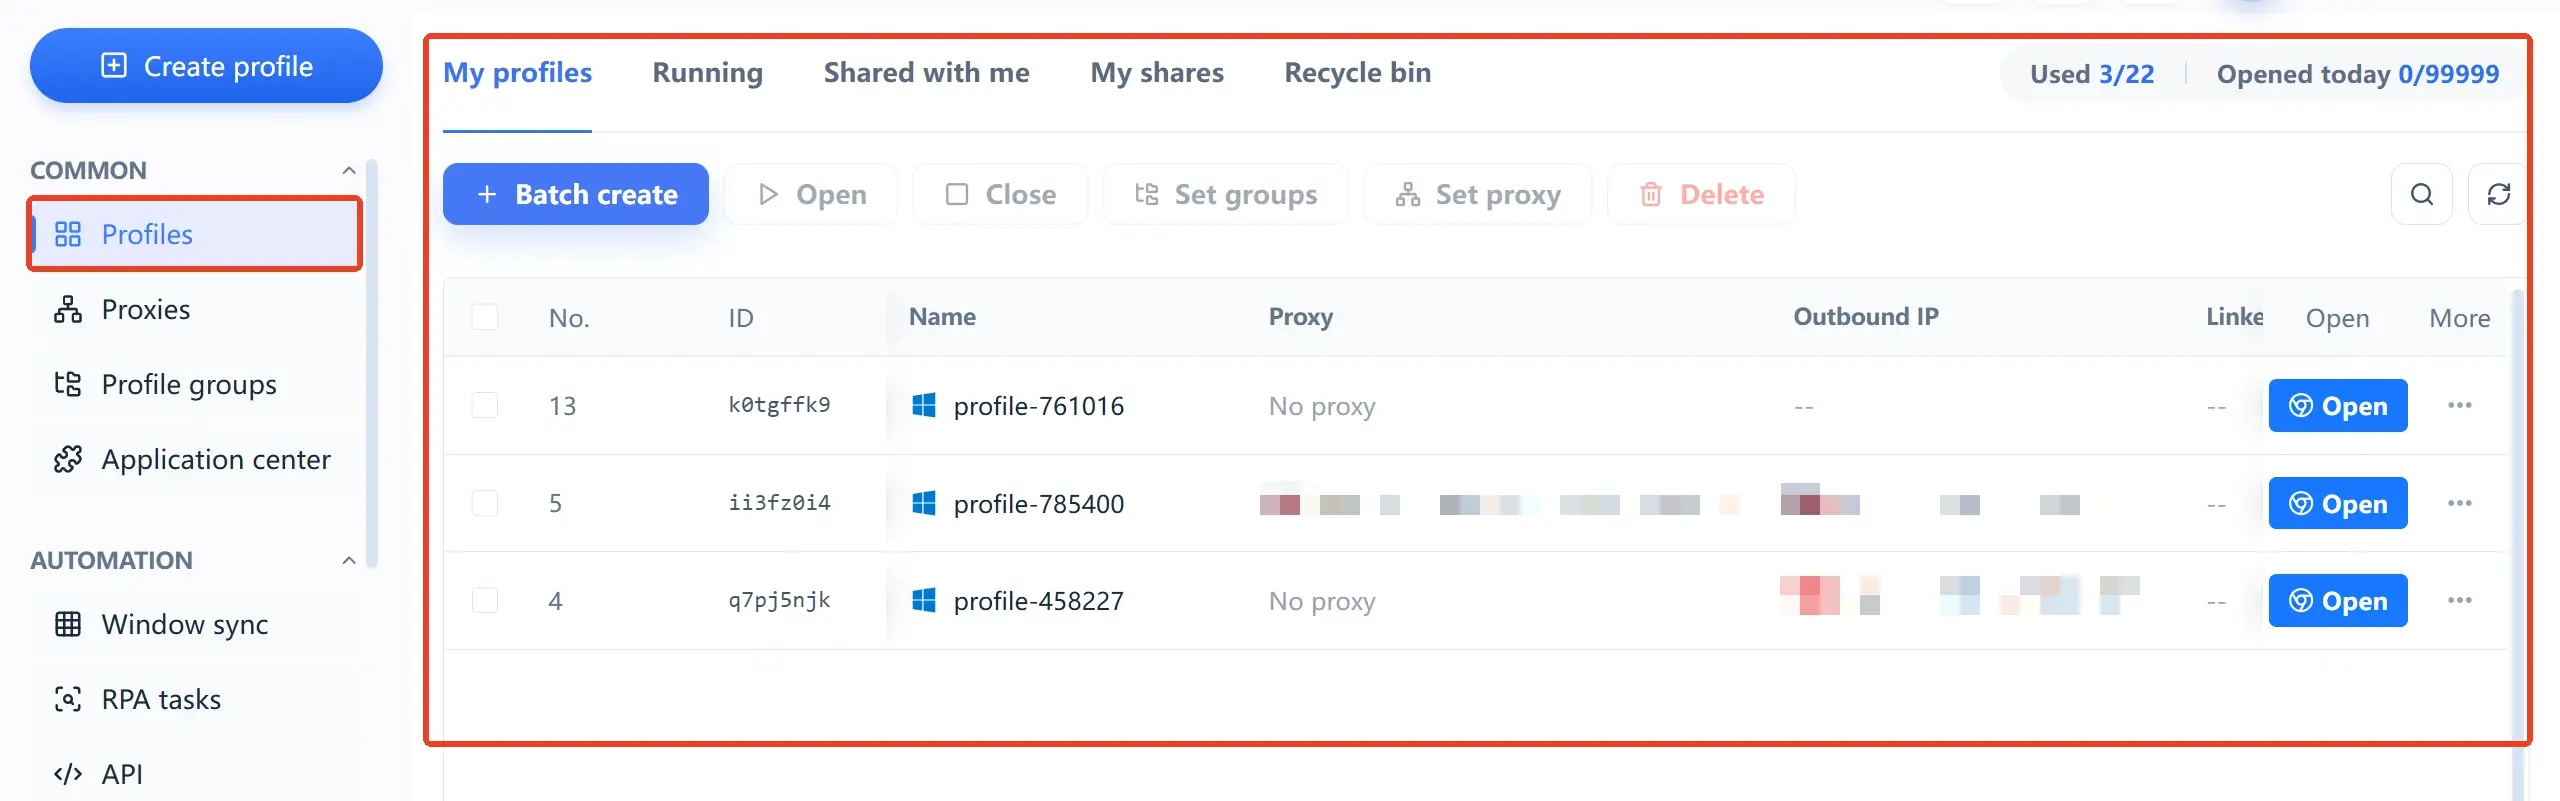
MakoBrowser 这类工具把上述内容做成可管理的资产:环境按平台或业务线分组、代理一次配好长期复用、多人协作按角色分配权限、重复操作交给 RPA 模板或窗口同步。账号从十个长到几十个,真正省时间的是这套管理能力,而不是"能不能多开"。
三种最常见的错误组合
看过上面的分层,这些做法的问题就很明显了——不是工具不好,而是只处理了一层,另外两层在打架。
- 全局 VPN + 同一浏览器多开账号:IP 每天换国家,指纹和 Cookie 始终是同一套。正确做法是每个账号固定一个出口。
- 克隆虚拟机批量开号:设备层看似独立,实际字体、内核、硬件标识高度一致,还得配合环境指纹的差异化处理。
- 用指纹浏览器但环境不配代理:所有环境共用本机 IP,等于把几十个账号挂在同一根网线上,隔离在最后一层漏掉了。
- 只买代理、不隔离指纹:换 IP 不改身份,本质还是 VPN 那套逻辑换了个形式,钱花了,线索没少。
三层的配合关系可以记成一句话:网络出口要分开且稳定,设备环境要独立,浏览器身份要各不相同。缺任何一层,另外两层做得再好都会打折。
按业务场景选:谁该用哪个
工具没有优劣,只有匹配与否。
- 只看外网内容、单账号日常使用:VPN 足够。
- 需要不同操作系统的少量环境做验证:虚拟机合适,数量控制在个位数。
- 跨境电商多店:指纹浏览器打底,每店一个环境绑定固定住宅 IP,避免店铺之间共用网络。
- 社媒账号矩阵:指纹浏览器 + 分组管理,按平台或运营人员切分环境,长期保持时区、语言、网络稳定不变。
- 广告投放多账户:环境要稳,别频繁改指纹参数或换出口,投放账号对环境连续性尤其敏感。
- Web3 多钱包与空投任务:每个钱包独立环境 + 独立网络,重点在彻底隔离,而不是数量堆叠。
如果上面有两项以上同时存在,说明你要的已经不只是"换个 IP",而是成套的环境管理能力。可以到 MakoBrowser 下载页看一下客户端,Windows 和 macOS 都支持,先建几个环境把三层对齐跑通,再决定要不要往规模化推。
常见问题
指纹浏览器能替代 VPN 吗
两者管的不是同一件事。VPN 处理网络出口,指纹浏览器处理浏览器身份和账号数据,正常是配合使用而非二选一。给环境单独配代理通常比走全局 VPN 更可控,因为出口跟着账号走。
用了虚拟机还需要指纹浏览器吗
看账号数量。三五个账号、需要完全不同的系统环境,虚拟机够用。上到十几个,克隆出来的系统指纹会趋同,每台实例还都吃本地资源,这时候指纹浏览器的优势就明显了。
只换 IP、不改浏览器指纹,会被关联吗
有这种可能。IP 只是关联线索之一,指纹、Cookie、本地存储同样参与判断。多个账号共用同一套指纹但 IP 各不相同,在风控视角里依然可疑。
一个指纹浏览器可以开多少个账号
取决于代理资源、电脑配置和平台要求,没有统一数字。建议先从一个账号一个环境、一个固定出口做起,跑顺之后再按同样标准扩展。
指纹浏览器和 VPN 可以一起用吗
技术上可以,但没必要。给环境单独配代理已经能管住出口,再叠一层全局 VPN 反而可能让出口不稳定,甚至出现实际 IP 与配置不符。本机流量需要加密时用 VPN 即可。


