Antidetect tarayıcı, VPN mi sanal makine mi: çok hesaplı çalışmada hangisi seçilmeli
Çok hesaplı çalışma için VPN mi, sanal makine mi yoksa antidetect tarayıcı mı kullanmalıyım diye soran kişi genellikle bunlardan birini denemiş ve sorunu çözememiştir. Sorun aracın kötü olması değil: bu üç şey tamamen farklı katmanlarda çalışır. VPN ağ çıkışını, sanal makine cihazı ve işletim sistemini, antidetect tarayıcı ise tarayıcı kimliğini ve hesap verilerini değiştirir. Hangi katmanı izole etmek istediğinizi netleştirin; seçim on dakikadan kısa sürer.
Önce şunu netleştirelim: platform aslında neye bakıyor
Platform, bu hesapları aynı kişinin yönetip yönetmediğini değerlendirirken bilgiyi kabaca üç katmanda okur. Çok hesaplı çalışmadaki çoğu hata, katmanlardan yalnızca birinin ele alınması, diğer ikisinin ise açıkta kalmasından kaynaklanır.
- Ağ katmanı: çıkış IP'si, ait olduğu alt ağ ve konum, ayrıca aynı IP üzerinde kaç başka hesap durduğu.
- Cihaz ve sistem katmanı: işletim sistemi ve tarayıcı sürümü, donanım parametreleri, sistem saat dilimi ve dili, kurulu yazı tipi kümesi.
- Tarayıcı kimliği katmanı: tarayıcı parmak izi (Canvas, WebGL, Audio gibi oluşturma parametreleri), cookie'ler, yerel depolama ve önbellek.
Bu üç katman birbiriyle bağlantılıdır. IP Los Angeles'ta, sistemin saat dilimi ise Pekin'de, dil Basitleştirilmiş Çince: tek tek bakıldığında hiçbiri sorun değil, ama bir araya geldiklerinde hemen dikkat çekerler. Bu yüzden sorulması gereken doğru soru «hangi araç daha güçlü» değil, hangi katmanın izole edilmesi gerektiği ve diğer iki katmanın kendi kendine uyum sağlayıp sağlayamayacağıdır. Tarayıcı parmak izinin hangi bilgilerden oluştuğunu MDN'deki Fingerprinting maddesinden okuyabilirsiniz.
VPN ağ çıkışını değiştirir, hesabın kimliği aslında yerinde kalır
VPN çok tekdüze çalışır: yerel makinenin trafiğini uzak bir düğüme yönlendirir ve site o düğümün IP'sini görür. Yapabildiği tek şey çıkış adresini değiştirmektir.
Tarayıcı parmak izi VPN'in kapsamına hiç girmez. Ekran çözünürlüğü, yazı tipi listesi, saat dilimi, dil, User-Agent ve oluşturulmasında donanım ile sürücülerin pay aldığı Canvas, WebGL gibi parametreler yerel tarayıcıda kalır. Aynı parmak izi artı ABD'den Almanya'ya, oradan Singapur'a zıplayan bir IP, risk kontrolü gözünde «üç farklı kişi» gibi değil, daha çok «aynı cihazla dünyayı dolaşan tek bir kişi» gibi görünür. Bu davranışın anormalliği çoğu zaman hiçbir şey yapmamaktan bile yüksektir.
Kolayca gözden kaçan bir nokta daha var: ticari VPN'lerin çıkış IP'lerini çok sayıda kullanıcı paylaşır. Bir düğümde aynı anda birbiriyle tanışmayan bin kişinin hesabı durabilir; içlerinden biri işlem görürse tüm IP aralığı yakın izlemeye alınır. Çok sayıda hesabın kullandığı IP, kendi başına bir işaret hâline gelir.
VPN'in uygun olduğu senaryolar nettir: kısıtlı içeriğe erişim, ortak ağda trafiği şifreleme, tek hesapla günlük kullanım. Çözdüğü soru «ağa nereden bağlandığınız», «kim olduğunuz» değil; ortam izolasyonu da onun yetenekleri arasında değildir.
Sanal makine cihazı izole eder, ama klonlanan ortamlar çoğu zaman birebir aynı çıkar
Sanal makine başka bir katmanın sorununu çözer: tek bir fiziksel makinede tam ve bağımsız bir işletim sistemi çalıştırır; her örneğin kendi sistem dosyaları, yazılımları ve donanım yapılandırması olur. Cihaz katmanı gerçekten izole edilir; bu, VPN'e göre bir adım ileridir.
Sorun «kopyalama» işleminin kendisinde. Çok hesaplı çalışmada kimse sıfırdan on sanal makine kurmaz; birini şablon yapıp klonlar. Klonlar aynı sistem yazı tipi kümesini, aynı tarayıcı sürümünü, aynı varsayılan saat dilimini ve dili devralır; sanal ağ kartının ve anakartın kimlikleri bile tekrar edebilir. Sizin gözünüzde on makinedirler, ama platform gözünde parmak izleri büyük ölçüde aynıdır ve tam tersine, aynı gruba konmaları daha kolaydır.
Aynı sanal makine içinde birden fazla tarayıcı açmak ya da farklı hesaplar için birden fazla sistem kullanıcısı oluşturmak da böyledir: bunlar yalnızca aynı sistemdeki birkaç penceredir; ortak yazı tipi kümesini, ortak çekirdek sürümünü, ortak oluşturma davranışını paylaşırlar. Pencereler ayrılır, kimlik ayrılmaz.
Maliyet de sert bir kısıttır. Her örnek CPU, bellek ve diski bağımsız kullanır; on tanesini aynı anda çalıştırın, sıradan bir ofis bilgisayarı doğrudan kilitlenir. Sanal makinenin gerçekten uygun olduğu yer, örnek sayısının çok az olduğu ve tamamen farklı işletim sistemlerinin gerektiği durumlardır; örneğin aynı sürecin Windows ve macOS'taki davranışını doğrulamak. Onlarca hesabın günlük çalışma ortamı olarak ise maliyet-fayda dengesi hızla düşer.
Antidetect tarayıcı tarayıcı kimliğini değiştirir: bir hesap, bir bağımsız ortam
Antidetect tarayıcı izolasyonu en ince katmana indirir: birim «kişi» ya da «bilgisayar» değil, tek bir hesaptır ve her hesaba eksiksiz bir bağımsız tarayıcı ortamları kümesi verilir.
Bir ortam üç şeyi içerir: ayrı saklanan cookie'ler, önbellek ve yerel depolama; ayrı yapılandırılan parmak izi parametreleri, örneğin User-Agent, saat dilimi, dil, çözünürlük, Canvas ve WebGL; ayrı bağlanan proxy çıkışı. Bu üçünün birleşimi hesap verilerinin birbirine karışmamasını sağlar ve aynı hesabın her açılışta aynı sabit ortamı görmesini mümkün kılar.
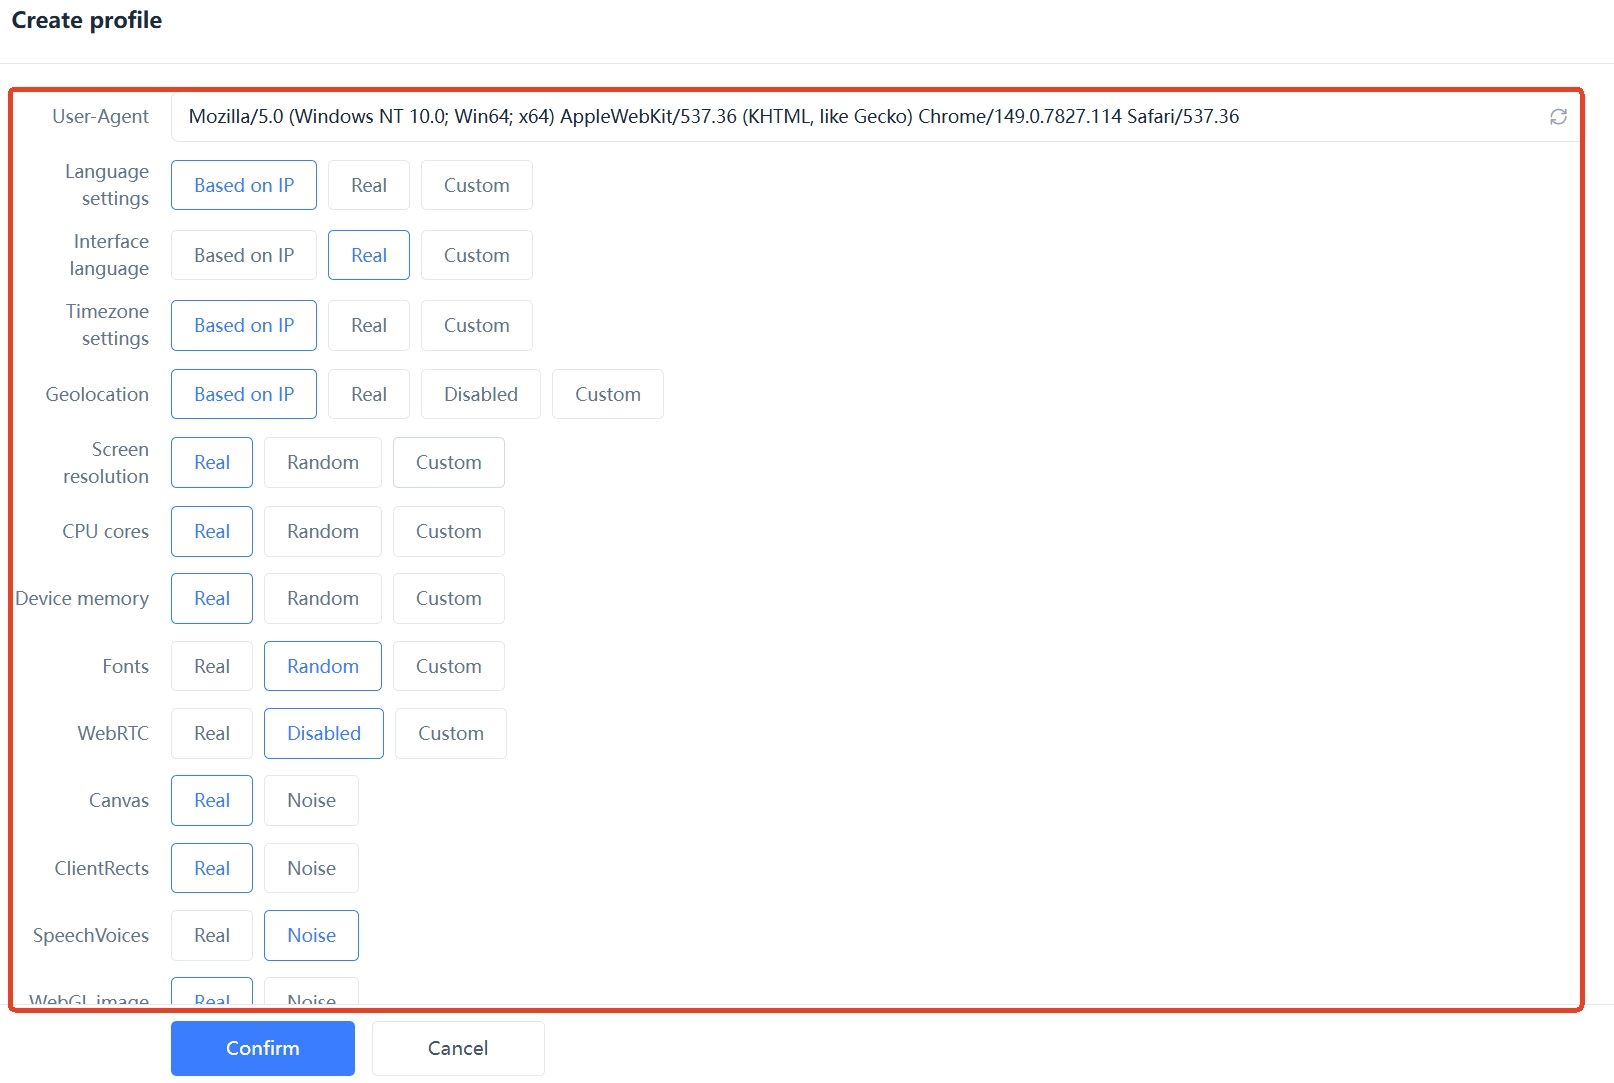
İşin anahtarı şu: üç katman da uyumlu olmalıdır. Ortama ABD proxy'si tanımladıysanız saat dilimini ve dili de ona göre değiştirin; ortamda İngilizce sistem yazı tipleri varsa dile Basitleştirilmiş Çince yazmayın. Parmak izi parametreleri, proxy konumu ve hesap bilgileri farklı şeyler söylüyorsa, ortam ne kadar bağımsız olursa olsun boşunadır. Tarayıcınızın hangi tanımlanabilir özellikleri açığa çıkardığını görmek için EFF'in Cover Your Tracks aracını kullanabilirsiniz.
Şunu da belirtmek gerekir: ortam izolasyonunun amacı hesap verilerinin birbirini kirletmemesi ve her hesabın ortamının istikrarlı ve tutarlı kalması, böylece ortam karışmasından doğan anormalliklerin azalmasıdır. Hesabın platform doğrulamasından geçmeyeceğini garanti etmez, platform kurallarının göz ardı edilebileceği anlamına da gelmez.
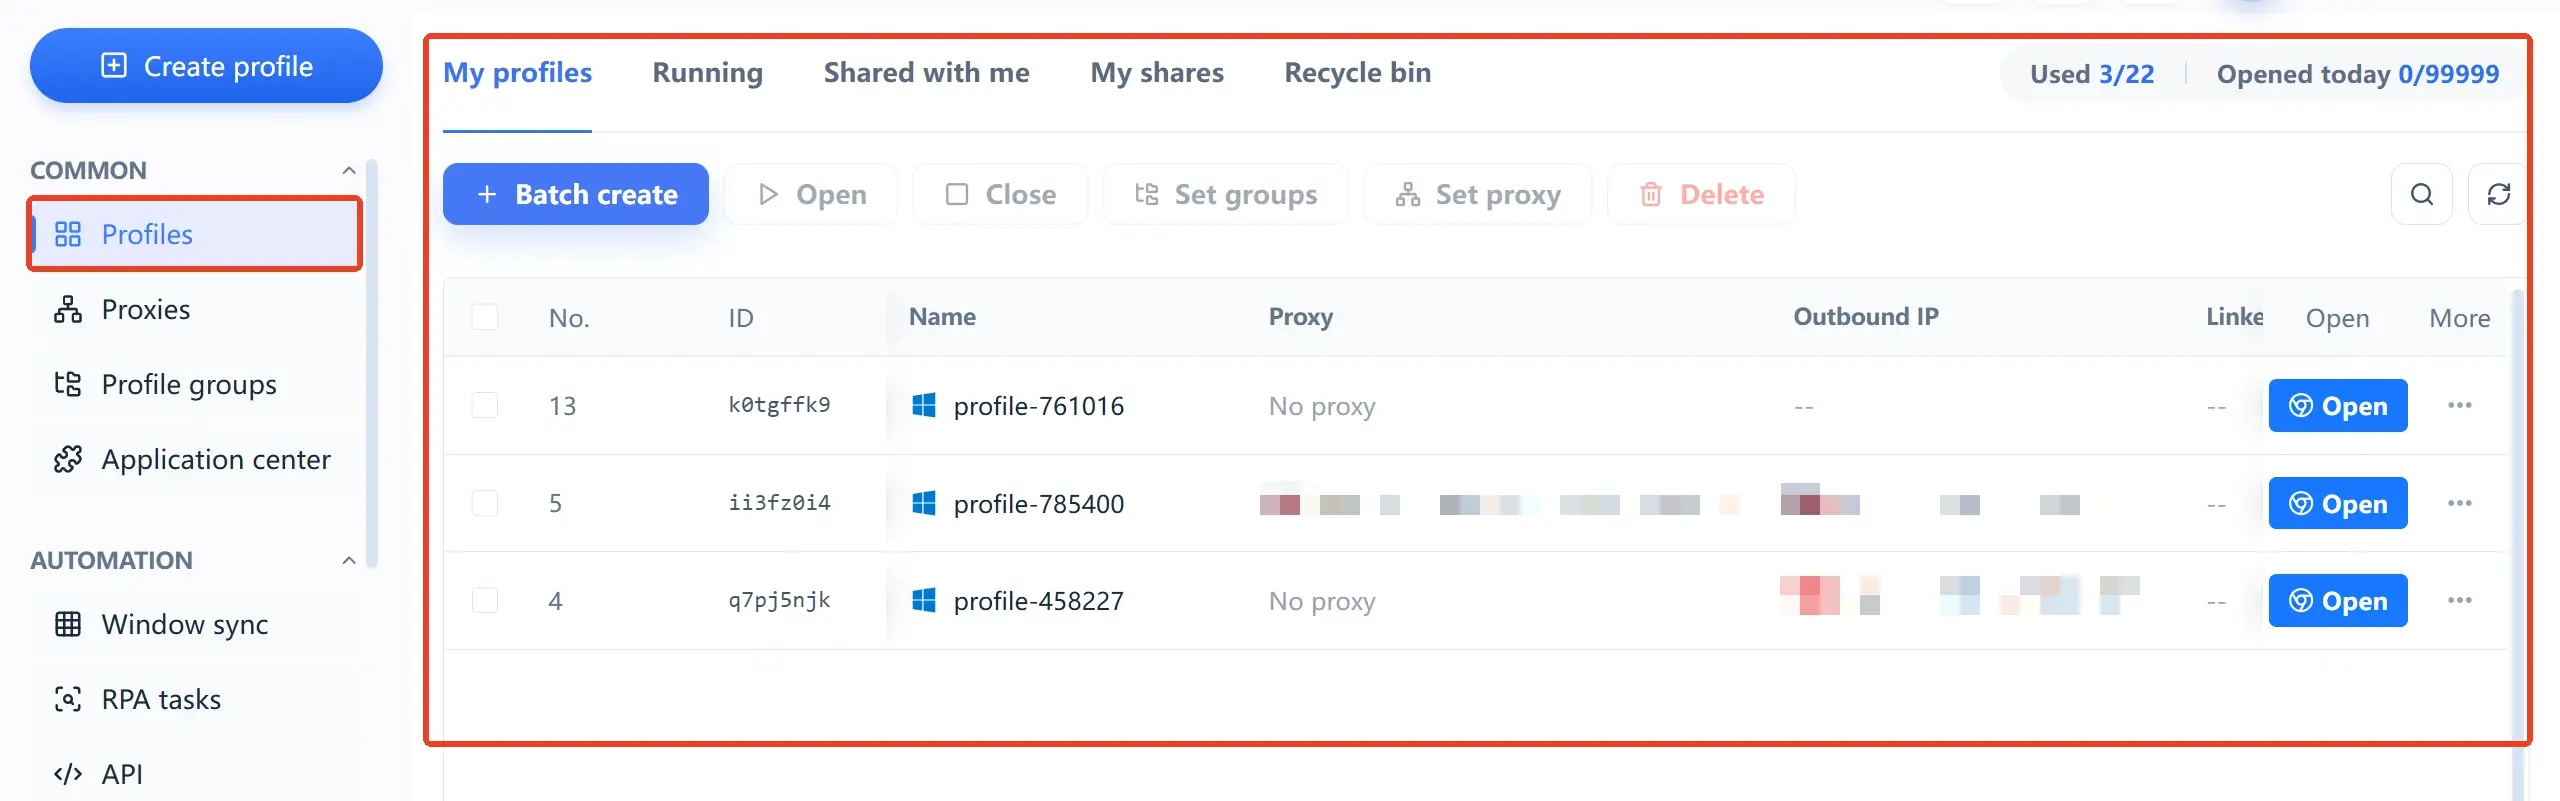
MakoBrowser gibi araçlar yukarıdakilerin tümünü yönetilebilir bir varlığa dönüştürür: ortamlar platforma ya da iş koluna göre gruplanır, proxy bir kez yapılandırılıp uzun süre yeniden kullanılır, ekip çalışmasında yetkiler role göre dağıtılır, tekrar eden işlemler RPA şablonlarına ya da pencere senkronizasyonuna bırakılır. Hesap sayısı ondan birkaç düzineye çıktığında zamanı kazandıran şey «kaç pencere açılabilir» değil, tam da bu yönetim kabiliyetidir.
En sık görülen üç hatalı kombinasyon
Katman ayrımına baktıktan sonra bu yaklaşımların sorunu ortadadır: mesele araçların kötü olması değil, yalnızca bir katmanın ele alınmış olması, diğer ikisinin çatışmasıdır.
- Genel VPN artı aynı tarayıcıda birden fazla hesap: IP her gün ülke değiştirir, parmak izi ve cookie ise hep aynı kalır. Doğrusu, her hesaba sabit bir çıkış tanımlamaktır.
- Toplu hesap açmak için sanal makine klonlamak: cihaz katmanı bağımsız görünür; oysa yazı tipleri, çekirdek ve donanım kimlikleri büyük ölçüde aynıdır ve yine de ortam parmak izinin farklılaştırılması gerekir.
- Antidetect tarayıcı kullanıp ortamlara proxy tanımlamamak: tüm ortamlar yerel makinenin IP'sini paylaşır; bu, onlarca hesabı tek bir ağ kablosuna asmak demektir, izolasyon son katmanda delinir.
- Yalnızca proxy satın alıp parmak izini izole etmemek: IP değiştirmek kimliği değiştirmez; özünde VPN mantığının başka bir biçimidir, para harcanır ama ipucu azalmaz.
Üç katmanın ilişkisini tek bir cümleyle akılda tutabilirsiniz: ağ çıkışları ayrı ve istikrarlı, cihaz ortamı bağımsız, tarayıcı kimlikleri ise birbirinden farklı olmalıdır. Herhangi bir katman eksikse diğer ikisi ne kadar iyi olursa olsun yarı yarıya işler.
İş senaryosuna göre seçim: kim hangisini kullanmalı
Araçların iyisi kötüsü yoktur; uyanı ve uymayanı vardır.
- Yalnızca yurt dışı içerik görüntüleme, tek hesapla günlük kullanım: VPN yeterlidir.
- Doğrulama için farklı işletim sistemlerine sahip az sayıda ortam gerekiyorsa: sanal makine uygundur, sayıyı tek hanede tutun.
- Sınır ötesi e-ticarette çok mağaza: temel olarak antidetect tarayıcı, her mağazaya sabit bir konut IP'si bağlı tek ortam; mağazaların ağı paylaşmasını önleyin.
- Sosyal medya hesap matrisi: antidetect tarayıcı artı gruplu yönetim; ortamlar platforma ya da operatöre göre ayrılır, saat dilimi, dil ve ağ uzun süre istikrarlı ve sabit kalır.
- Çok hesaplı reklam yönetimi: ortamlar istikrarlı olmalı; parmak izi parametrelerini sık sık değiştirmeyin ya da çıkışı değiştirmeyin, reklam hesapları ortam sürekliliğine özellikle duyarlıdır.
- Web3'te çok cüzdan ve airdrop görevleri: her cüzdana ayrı ortam ve ayrı ağ; önemli olan miktarı yığmak değil, tam izolasyondur.
Yukarıdakilerden ikisi ya da daha fazlası sizde varsa, artık yalnızca «IP değiştirmek» değil, eksiksiz bir ortam yönetimi yeteneği istiyorsunuz demektir. İstemciye göz atmak için MakoBrowser indirme sayfasına bakabilirsiniz; Windows ve macOS desteklenir. Birkaç ortam kurup üç katmanı da uyumlu hâle getirin, sonra ölçeklenip ölçeklenmeyeceğine karar verin.
Sık sorulan sorular
Antidetect tarayıcı VPN'in yerini alabilir mi
İkisi aynı işi yapmaz. VPN ağ çıkışını, antidetect tarayıcı ise tarayıcı kimliğini ve hesap verilerini yönetir; normalde ikisinden birini seçmek yerine birlikte kullanılırlar. Ortama ayrı proxy tanımlamak genellikle genel VPN'den daha denetlenebilirdir, çünkü çıkış hesabı takip eder.
Sanal makine varken antidetect tarayıcıya gerek var mı
Hesap sayısına bağlı. Tamamen farklı sistem ortamlarına ihtiyaç duyan üç beş hesap için sanal makine yeterlidir. Onun üzerine çıkıldığında klonlanan sistemlerin parmak izleri birbirine yaklaşır, üstelik her örnek yerel kaynak tüketir; işte o zaman antidetect tarayıcının avantajı belirginleşir.
Yalnızca IP değiştirip tarayıcı parmak izini değiştirmezsem hesaplar ilişkilendirilir mi
Bu olasılık var. IP ilişkilendirme ipuçlarından yalnızca biridir; parmak izi, cookie ve yerel depolama da değerlendirmeye katılır. Birden fazla hesap aynı parmak izini kullanıp IP'leri farklıysa, risk kontrolü açısından yine de şüphelidir.
Bir antidetect tarayıcıda kaç hesap açılabilir
Proxy kaynaklarına, bilgisayar yapılandırmasına ve platform beklentilerine bağlıdır; tek bir sayı yoktur. Bir hesapla bir ortam ve sabit bir çıkışla başlamanızı, işler oturduktan sonra aynı ölçütlerle genişlemenizi öneririz.
Antidetect tarayıcı ile VPN birlikte kullanılabilir mi
Teknik olarak mümkündür ama gerek yoktur. Ortama ayrı proxy tanımlamak çıkışı zaten yönetir; üstüne bir genel VPN katmanı eklemek çıkışı daha da istikrarsız hâle getirebilir, hatta gerçek IP ile yapılandırılanın uyuşmamasına yol açabilir. Yerel makine trafiğinin şifrelenmesi gerektiğinde VPN kullanmanız yeterlidir.


