多帳號環境隔離:指紋瀏覽器、VPN 還是虛擬機該怎麼選
問「做多帳號該用 VPN、虛擬機還是指紋瀏覽器」的人,通常已經試過其中一個,發現沒解決問題——不是工具不好用,而是這三樣東西根本不在同一個層面運作。VPN 改網路出口,虛擬機改裝置和作業系統,指紋瀏覽器改瀏覽器身分與帳號資料。搞清楚自己要隔離哪一層,選型不用十分鐘。
先弄清楚:平台到底在看什麼
平台判斷「這些帳號是不是同一個人在操作」,讀的資訊大致分三層。多數多帳號踩坑,都是因為只處理了其中一層,另外兩層原封不動地暴露著。
- 網路層:出口 IP、所屬網段與地理位置,以及這個 IP 上還掛著多少其他帳號。
- 裝置與系統層:作業系統與瀏覽器版本、硬體參數、系統時區與語言、安裝的字型集合。
- 瀏覽器身分層:瀏覽器指紋(Canvas、WebGL、Audio 等渲染參數)、Cookie、本機儲存與快取。
這三層之間是有勾稽關係的。IP 在洛杉磯、系統時區卻是北京時間、語言寫簡體中文——每一項單獨看都不算問題,湊在一起就很容易被標註。所以真正該問的不是「哪個工具更強」,而是要隔離的是哪一層,另外兩層能不能自己對齊。瀏覽器指紋由哪些資訊構成,可參考 MDN 的 Fingerprinting 詞條。
VPN 改的是網路出口,帳號身分其實沒動
VPN 的運作方式很單一:把本機流量轉發到遠端節點,讓網站看到節點的 IP。它能做到的只是換一個出口位址。
瀏覽器指紋完全不在 VPN 的處理範圍內。解析度、字型清單、時區、語言、User-Agent,以及 Canvas、WebGL 這些由硬體和驅動參與渲染的參數,都留在本機瀏覽器裡。同一套指紋配上從美國跳到德國再跳到新加坡的 IP,在風控視角裡不像「三個不同的人」,更像「一個人拿著同一台裝置滿世界跑」——異常程度往往比什麼都不做還高。
還有個容易忽略的重點:商業 VPN 的出口 IP 是大量使用者共用的。某個節點上可能同時掛著一千個陌生人的帳號,只要有人被處理過,這個 IP 段就會被重點觀察。被大量帳號共用過的 IP,本身就成了一種標記。
VPN 適合的情境很清楚:存取受限內容、公共網路下加密流量、單帳號日常使用。它解決的是「你從哪裡上網」,不是「你是誰」,環境隔離不在它的能力範圍內。
虛擬機隔離了裝置,但複製出來的環境常常一模一樣
虛擬機解決的是另一層問題:在一台實體機上跑出完整的獨立作業系統,每個實例有自己的系統檔案、軟體和硬體設定。裝置這一層確實隔離了,比 VPN 前進了一步。
問題出在「複製」這個動作上。多帳號情境下沒人會從零裝十台虛擬機,都是裝好一台當範本再複製。複製出來的實例繼承同一份系統字型集、同一個瀏覽器版本、同一套預設時區與語言,連虛擬網卡和主機板的識別碼都可能是重複的。它們在你眼裡是十台機器,在平台眼裡指紋高度一致,反而更容易被歸到一起。
在一台虛擬機裡多開瀏覽器或建立多個系統使用者來登不同帳號也是同理——那只是同一個系統下的多個視窗,共用字型集、共用核心版本、共用渲染行為。視窗分開了,身分沒有分開。
成本同樣是硬限制。每個實例都要獨立佔用 CPU、記憶體和磁碟,同時跑十幾個,普通辦公電腦會直接卡住。虛擬機真正適合的情境是數量很少、需要完全不同作業系統的情況,例如驗證同一套流程在 Windows 和 macOS 下的表現;當成幾十個帳號的日常營運環境,性價比會迅速下降。
指紋瀏覽器改的是瀏覽器身分,一個帳號一個獨立環境
指紋瀏覽器把隔離做到最細的那一層:不以「一個人」或「一台電腦」為單位,而以一個帳號為單位,給每個帳號一整套獨立的瀏覽器環境。
一個環境裡包含三樣東西:獨立保存的 Cookie、快取與本機儲存;獨立設定的指紋參數,例如 User-Agent、時區、語言、解析度、Canvas 與 WebGL;獨立綁定的代理出口。三者的組合讓帳號之間的資料彼此不混用,也讓同一帳號每次打開時看到的是同一套固定環境。
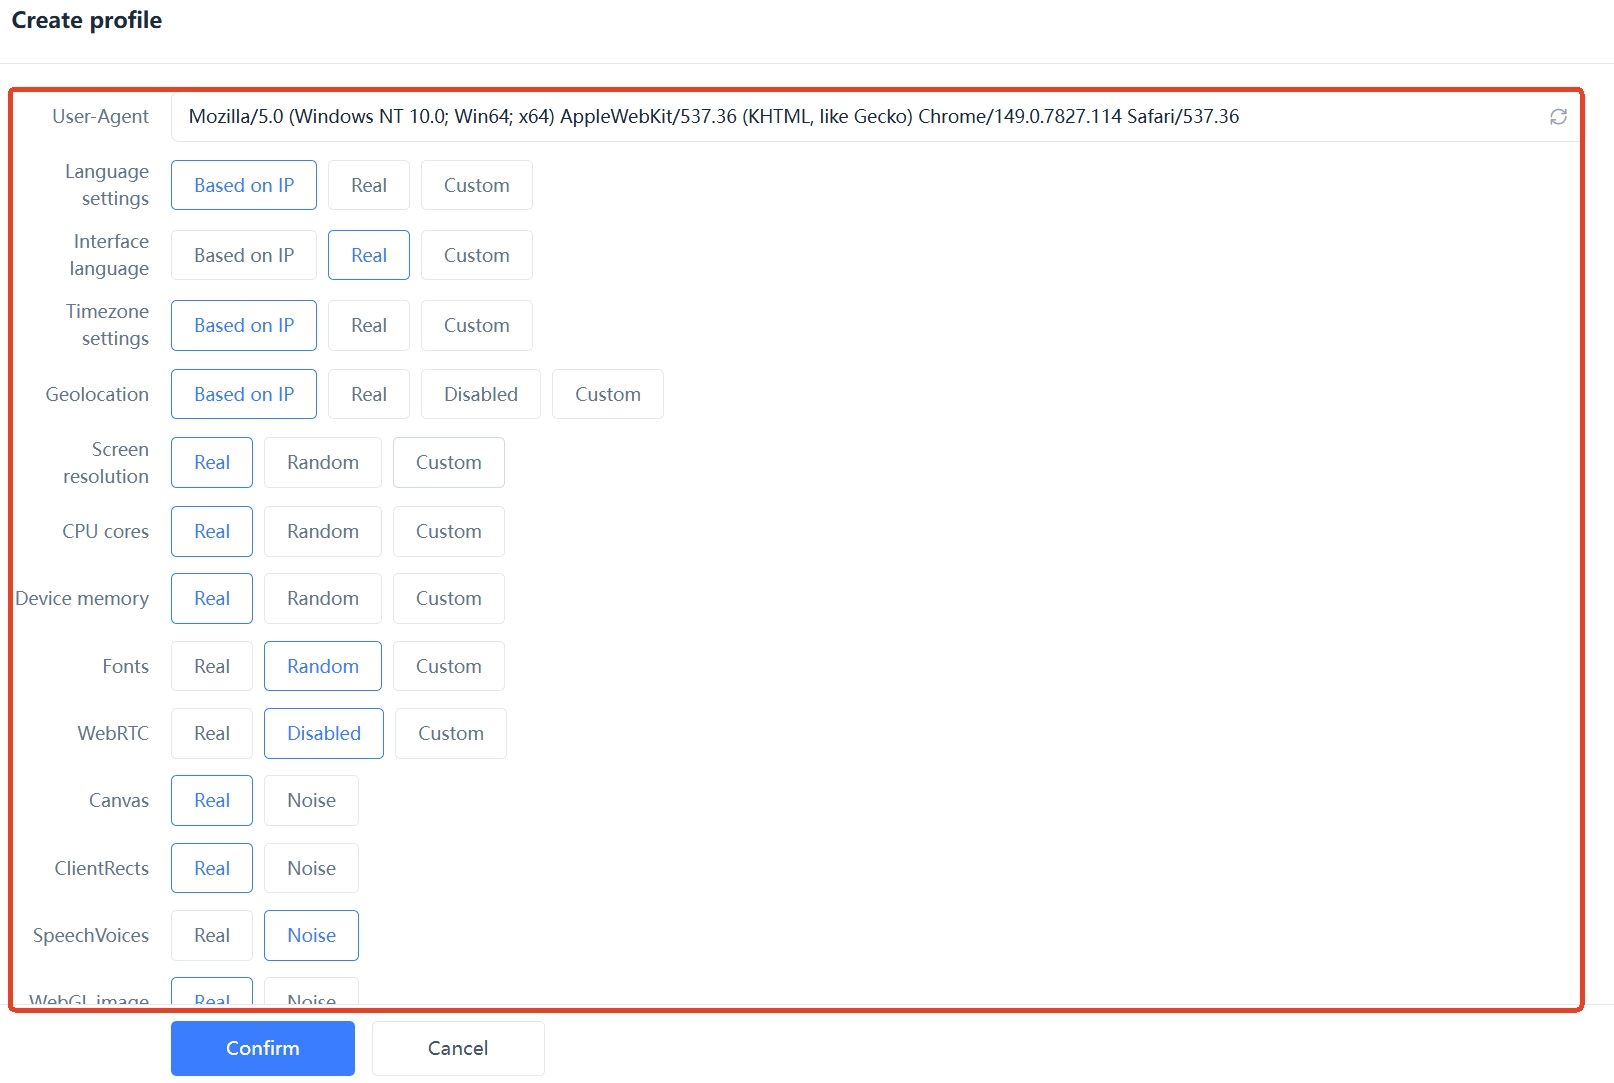
關鍵是三層必須對齊。給環境配了美國代理,時區和語言就要跟著改成美區;環境裡用的是英文系統字型,語言就別寫簡體中文。指紋參數、代理地理位置、帳號資料各說各話,環境做得再獨立也白搭。想看看自己的瀏覽器正在暴露哪些可識別特徵,可以用 EFF 的 Cover Your Tracks 測一遍。
需要說明的是,環境隔離的目的是讓帳號資料互不汙染、讓每個帳號的環境保持穩定一致,從而減少環境混用帶來的異常。它不承諾帳號一定不被平台驗證,也不意味著可以無視平台規則。
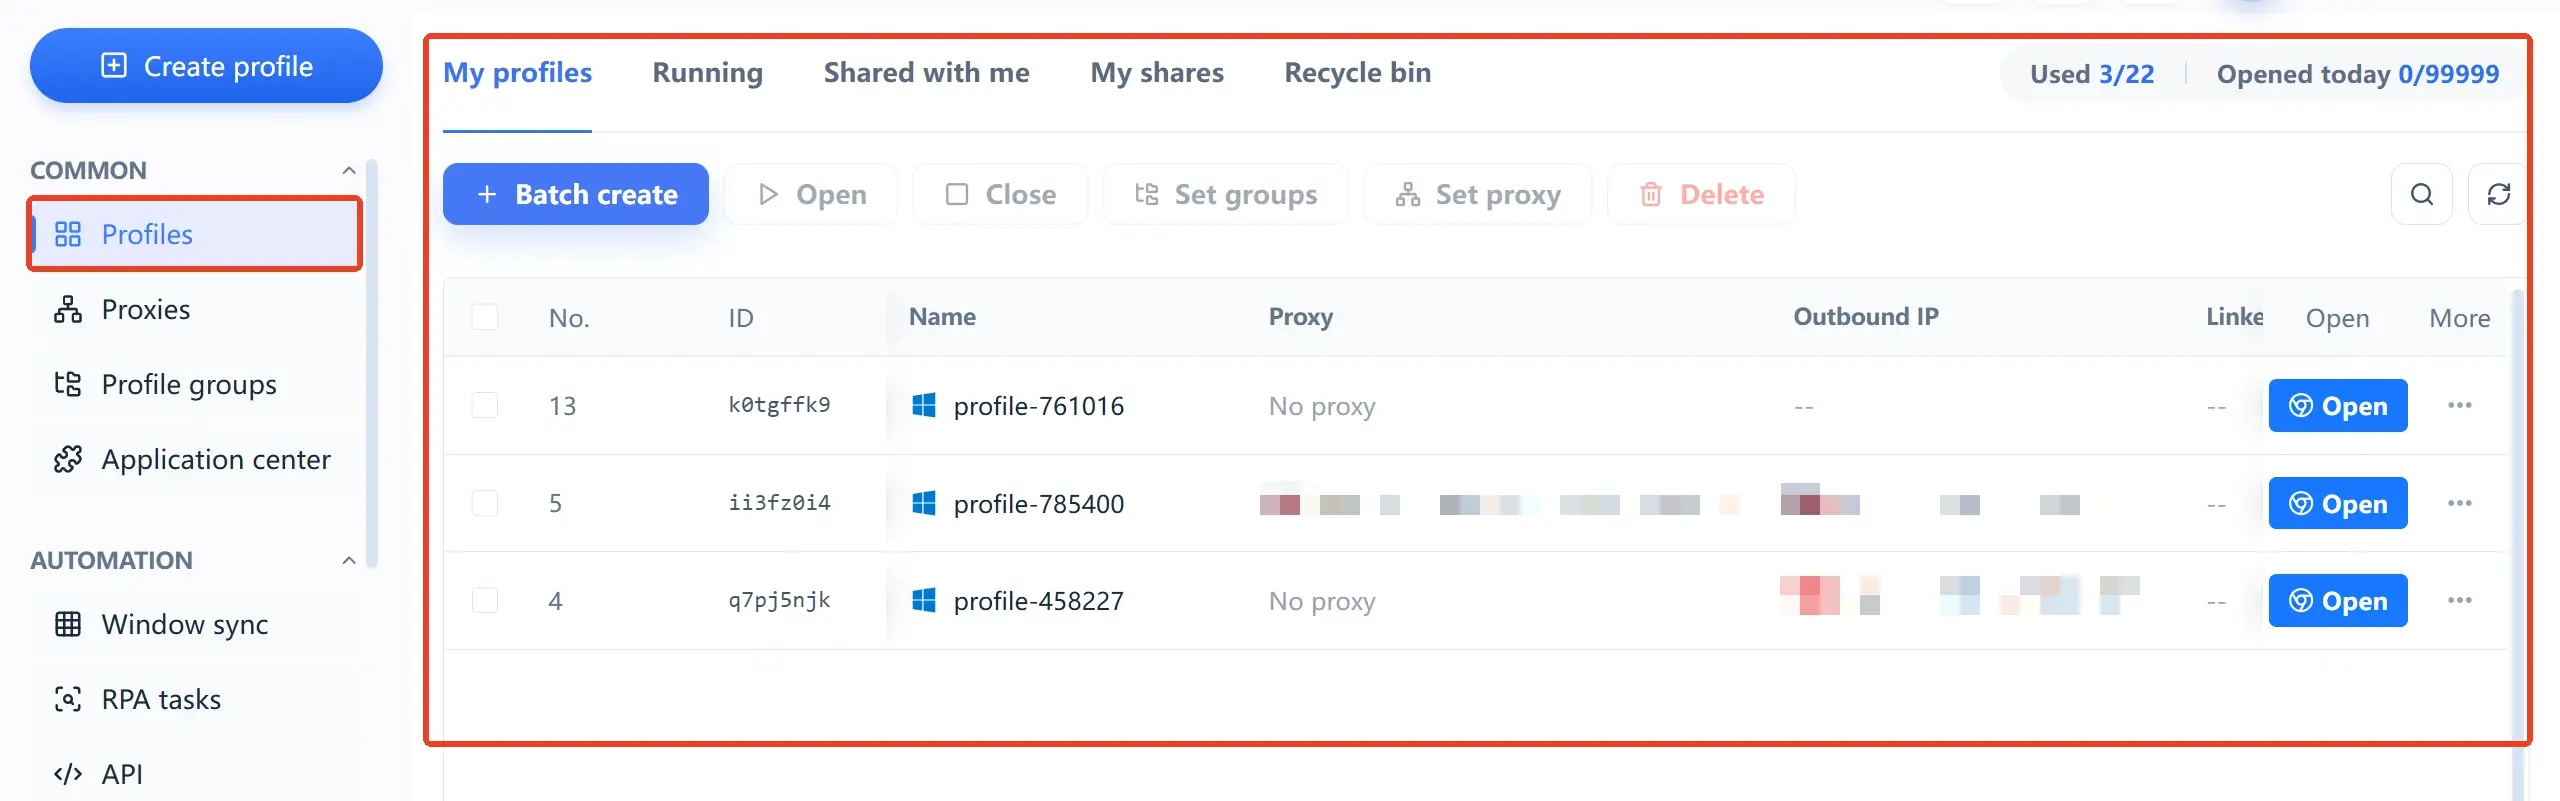
MakoBrowser 這類工具把上述內容做成可管理的資產:環境按平台或業務線分組、代理一次設好長期重用、多人協作按角色分配權限、重複操作交給 RPA 範本或視窗同步。帳號從十個長到幾十個,真正省時間的是這套管理能力,而不是「能不能多開」。
三種最常見的錯誤組合
看過上面的分層,這些做法的問題就很明顯了——不是工具不好,而是只處理了一層,另外兩層在打架。
- 全域 VPN + 同一瀏覽器多開帳號:IP 每天換國家,指紋和 Cookie 始終是同一套。正確做法是每個帳號固定一個出口。
- 複製虛擬機批次開號:裝置層看似獨立,實際字型、核心、硬體識別碼高度一致,還得配合環境指紋的差異化處理。
- 用指紋瀏覽器但環境不配代理:所有環境共用本機 IP,等於把幾十個帳號掛在同一條網線上,隔離在最後一層漏掉了。
- 只買代理、不隔離指紋:換 IP 不改身分,本質還是 VPN 那套邏輯換了個形式,錢花了,線索沒少。
三層的配合關係可以記成一句話:網路出口要分開且穩定,裝置環境要獨立,瀏覽器身分要各不相同。缺任何一層,另外兩層做得再好都會打折。
按業務情境選:誰該用哪個
工具沒有優劣,只有匹配與否。
- 只看外網內容、單帳號日常使用:VPN 足夠。
- 需要不同作業系統的少量環境做驗證:虛擬機合適,數量控制在個位數。
- 跨境電商多店:指紋瀏覽器打底,每店一個環境綁定固定住宅 IP,避免店鋪之間共用網路。
- 社群帳號矩陣:指紋瀏覽器加分組管理,按平台或營運人員切分環境,長期保持時區、語言、網路穩定不變。
- 廣告投放多帳戶:環境要穩,別頻繁改指紋參數或換出口,投放帳號對環境連續性尤其敏感。
- Web3 多錢包與空投任務:每個錢包獨立環境加獨立網路,重點在徹底隔離,而不是數量堆疊。
如果上面有兩項以上同時存在,說明你要的已經不只是「換個 IP」,而是成套的環境管理能力。可以到 MakoBrowser 下載頁看一下客戶端,Windows 和 macOS 都支援,先建幾個環境把三層對齊跑通,再決定要不要往規模化推。
常見問題
指紋瀏覽器能取代 VPN 嗎
兩者管的不是同一件事。VPN 處理網路出口,指紋瀏覽器處理瀏覽器身分和帳號資料,正常是搭配使用而非二選一。給環境單獨配代理通常比走全域 VPN 更可控,因為出口跟著帳號走。
用了虛擬機還需要指紋瀏覽器嗎
看帳號數量。三五個帳號、需要完全不同的系統環境,虛擬機夠用。上到十幾個,複製出來的系統指紋會趨同,每台實例還都吃本機資源,這時候指紋瀏覽器的優勢就明顯了。
只換 IP、不改瀏覽器指紋,會被關聯嗎
有這種可能。IP 只是關聯線索之一,指紋、Cookie、本機儲存同樣參與判斷。多個帳號共用同一套指紋但 IP 各不相同,在風控視角裡依然可疑。
一個指紋瀏覽器可以開多少個帳號
取決於代理資源、電腦組態和平台要求,沒有統一數字。建議先從一個帳號一個環境、一個固定出口做起,跑順之後再按同樣標準擴充。
指紋瀏覽器和 VPN 可以一起用嗎
技術上可以,但沒必要。給環境單獨配代理已經能管住出口,再疊一層全域 VPN 反而可能讓出口不穩定,甚至出現實際 IP 與設定不符。本機流量需要加密時用 VPN 即可。


