Czym różni się SOCKS5 od proxy HTTP i jak skonfigurować proxy w przeglądarce antydetekcyjnej
Wybierając proxy, prawie wszyscy patrzą tylko na region, przepustowość i cenę — a prawie nikt nie zatrzymuje się przy polu „typ”: HTTP czy SOCKS5. Tymczasem właśnie ono decyduje o trzech rzeczach: skąd wychodzi zapytanie DNS, czy przechodzi ruch UDP i czy proxy przepisuje twoje nagłówki. Przy zwykłym surfowaniu jest to niemal niezauważalne, ale gdy tylko proxy trafi do środowiska MakoBrowser lub innej przeglądarki antydetekcyjnej, wszystko to wpływa bezpośrednio na jakość środowiska. Poniżej najpierw wyjaśniamy, na czym polega różnica, a potem podajemy wskazówki wyboru oraz pełną kolejność konfiguracji i weryfikacji.
Na czym polega zasadnicza różnica: jeden rozumie język internetu, drugi tylko przenosi dane
Proxy HTTP działa na warstwie aplikacji, rozumie przechodzące przez nie zapytania HTTP i dlatego potrafi je zmieniać. SOCKS5 to uniwersalny transport, który nie dba o to, co jest w środku.
Gdy otwierasz stronę przez HTTP, proxy widzi adres zapytania i jego nagłówki; przy HTTPS przeglądarka najpierw wysyła zapytanie CONNECT, aby zbudować tunel, a po jego nawiązaniu treść staje się dla proxy niewidoczna — dobrze opisuje to opis metody CONNECT na MDN. Innymi słowy, dla HTTPS proxy HTTP również korzysta z tunelu, tyle że jego możliwości zawsze krążą wokół protokołu HTTP.
SOCKS5 ma inną rolę. W RFC 1928 opisano go jako „warstwę pośrednią między warstwą aplikacji a warstwą transportową”, definiując trzy polecenia: CONNECT, BIND i UDP ASSOCIATE. Mówiąc po ludzku: nie analizuje treści ruchu, tylko dostarcza dane do celu w niezmienionej postaci — i to nie tylko przez TCP.
W praktyce różnice sprowadzają się do kilku punktów:
- Jaki ruch przechodzi: proxy HTTP obsługuje HTTP i HTTPS; SOCKS5 przekazuje dowolny ruch TCP i natywnie obsługuje UDP.
- Czy zmienia zapytania: proxy HTTP widzi treść zapytania na poziomie HTTP, a niektóre implementacje dodają nagłówki w rodzaju Via i X-Forwarded-For; SOCKS5 nie rusza warstwy aplikacji.
- Uwierzytelnianie: w proxy HTTP zwykle stosuje się Basic, gdzie dane dostępowe są jedynie zakodowane w base64, a bezpieczeństwo opiera się na HTTPS; SOCKS5 ma osobne uzgadnianie uwierzytelniania i w RFC 1929 osobno opisano metodę z nazwą użytkownika i hasłem.
- Zwyczajowe porty: usługi SOCKS tradycyjnie nasłuchują na porcie 1080, ale wpisujemy ten port, który podał dostawca.
Po przeniesieniu do przeglądarki antydetekcyjnej problemy tworzą właśnie DNS i UDP
Przy złym wyborze typu proxy najpierw psuje się nie „połączenie”, lecz DNS: zapytania po cichu wychodzą przez sieć lokalną.
Od tego, gdzie rozwiązywany jest DNS, zależy wyciek
To, gdzie rozwiązywana jest nazwa domeny, zależy od ustawień klienta, a nie od nazwy typu proxy. SOCKS5 potrafi przekazać domenę na stronę proxy — w RFC 1928 zdefiniowano do tego adres typu domenowego. Klient domyślnie nie zawsze jednak tak robi: w Firefoksie trzeba zaznaczyć opcję „Użyj proxy do rozwiązywania nazw DNS przez SOCKS v5”, dopiero wtedy rozwiązywanie pójdzie przez proxy; bez tego klient najpierw zamieni domenę na IP lokalnie i dopiero potem przekaże zapytanie do proxy, a zapytanie DNS trafi do lokalnego dostawcy. To najczęstsza przyczyna wycieku DNS przez proxy.
Proxy HTTP z reguły przekazuje rozwiązanie nazwy hosta na stronę proxy, ale i tutaj nie należy zakładać, że wszystko dzieje się samo: bezpośrednie połączenie przez WebRTC, wstępne rozwiązywanie w przeglądarce i ruch z pominięciem proxy mogą zawrócić zapytania DNS do sieci lokalnej.
Sprawdzenie nie jest trudne. Po uruchomieniu środowiska otwórz dowolną stronę testu wycieku DNS i zobacz, do którego regionu należy serwer rozwiązywania nazw. Jeśli to lokalny dostawca, rozwiązywanie nie idzie przez proxy.
Kiedy obsługa UDP naprawdę ma znaczenie
Otwierając strony obsługujące HTTP/3, przeglądarka próbuje iść przez QUIC, a QUIC działa na UDP. Gdy proxy obsługuje tylko TCP, ruch automatycznie wraca do TCP, strony otwierają się jak zwykle i w codziennej pracy nie widać różnicy. SOCKS5 naprawdę potrzebny jest wtedy, gdy w środowisku działają narzędzia zależne od UDP.
Jeśli zajmujesz się tylko działaniami webowymi, UDP nie jest czynnikiem rozstrzygającym; jeśli w środowisku są dodatkowe narzędzia — staje się nim.
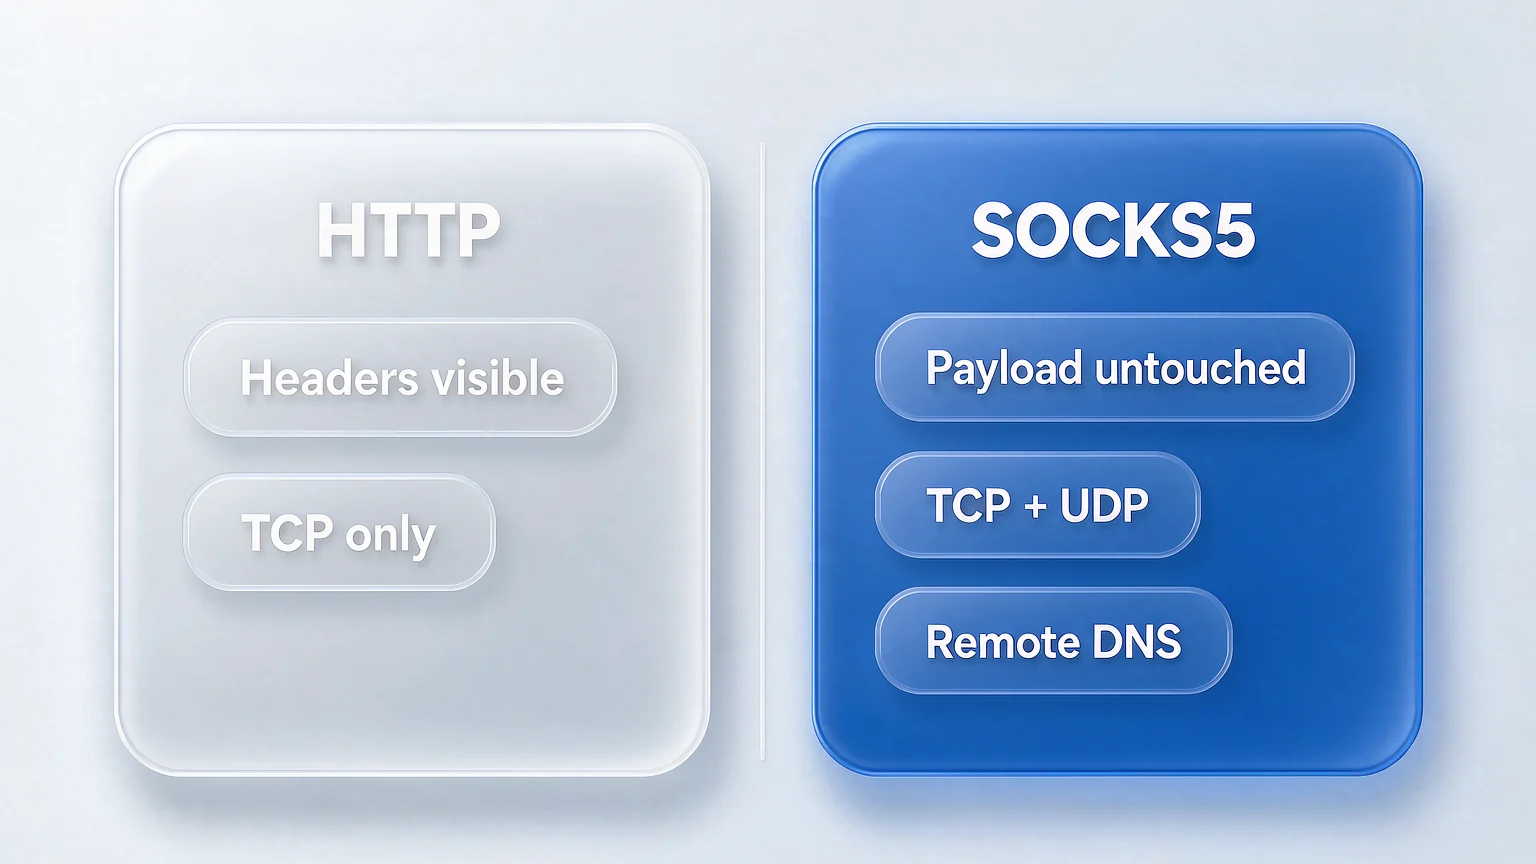
Kiedy wybrać SOCKS5, a kiedy wystarczy HTTP
Wybierając, patrz nie na to, który typ jest „bardziej zaawansowany”, tylko na strukturę swojego ruchu i na to, jaki typ daje dostawca.
Kilka wskazówek, z którymi można porównywać się bezpośrednio:
- Dostawca daje tylko HTTP, a zadanie to zwykły ruch webowy w przeglądarce: bierz proxy HTTP, to w pełni wystarczy.
- Oprócz przeglądarki w środowisku są narzędzia na UDP lub zależy ci na zmniejszeniu ekspozycji DNS: priorytet to SOCKS5.
- Potrzebujesz buforowania, filtrowania treści lub audytu dostępu przez proxy: lepiej sprawdzi się proxy HTTP, którego wartość polega właśnie na rozumieniu treści zapytań.
- Prowadzisz po prostu kilka kont w mediach społecznościowych lub sklepach: oba typy wystarczą, prawdziwa różnica nie leży w protokole.
Dwa bardzo popularne przekonania warto rozłożyć osobno. Pierwsze — „SOCKS5 na pewno jest szybszy”: szybkość zależy od przepustowości, obciążenia i odległości serwera proxy, a nie od typu protokołu. Drugie — „SOCKS5 jest bardziej anonimowy”: on jedynie nie zmienia treści ruchu i wcale nie ukrywa, kim jesteś; o tym, czy prowadzone są logi, decyduje dostawca proxy.
I jeszcze jedno przypomnienie: typ proxy to tylko jeden parametr wyboru. Czy proxy jest dedykowane, czy region jest stabilny, czy IP nie zmienia się zbyt często — na izolację środowisk wpływa to często mocniej niż typ protokołu. Długo wahać się z powodu typu, a przy tym korzystać ze współdzielonego proxy, które ciągle skacze po IP, to odwrócenie kolejności.
Konfiguracja proxy w przeglądarce antydetekcyjnej: od wyboru typu do weryfikacji
Sama konfiguracja to kilka kroków, ale przy złej kolejności trzeba będzie powtarzać ją w kółko: najpierw sprawdź proxy poza środowiskiem, potem ustaw je w środku, a na końcu zweryfikuj w przeglądarce.
-
Najpierw upewnij się, że proxy działa. Po otrzymaniu hosta, portu, typu i danych uwierzytelniających sprawdź połączenie poza środowiskiem — pozwoli to odróżnić „proxy niedostępne” od „problemu z konfiguracją środowiska”.
-
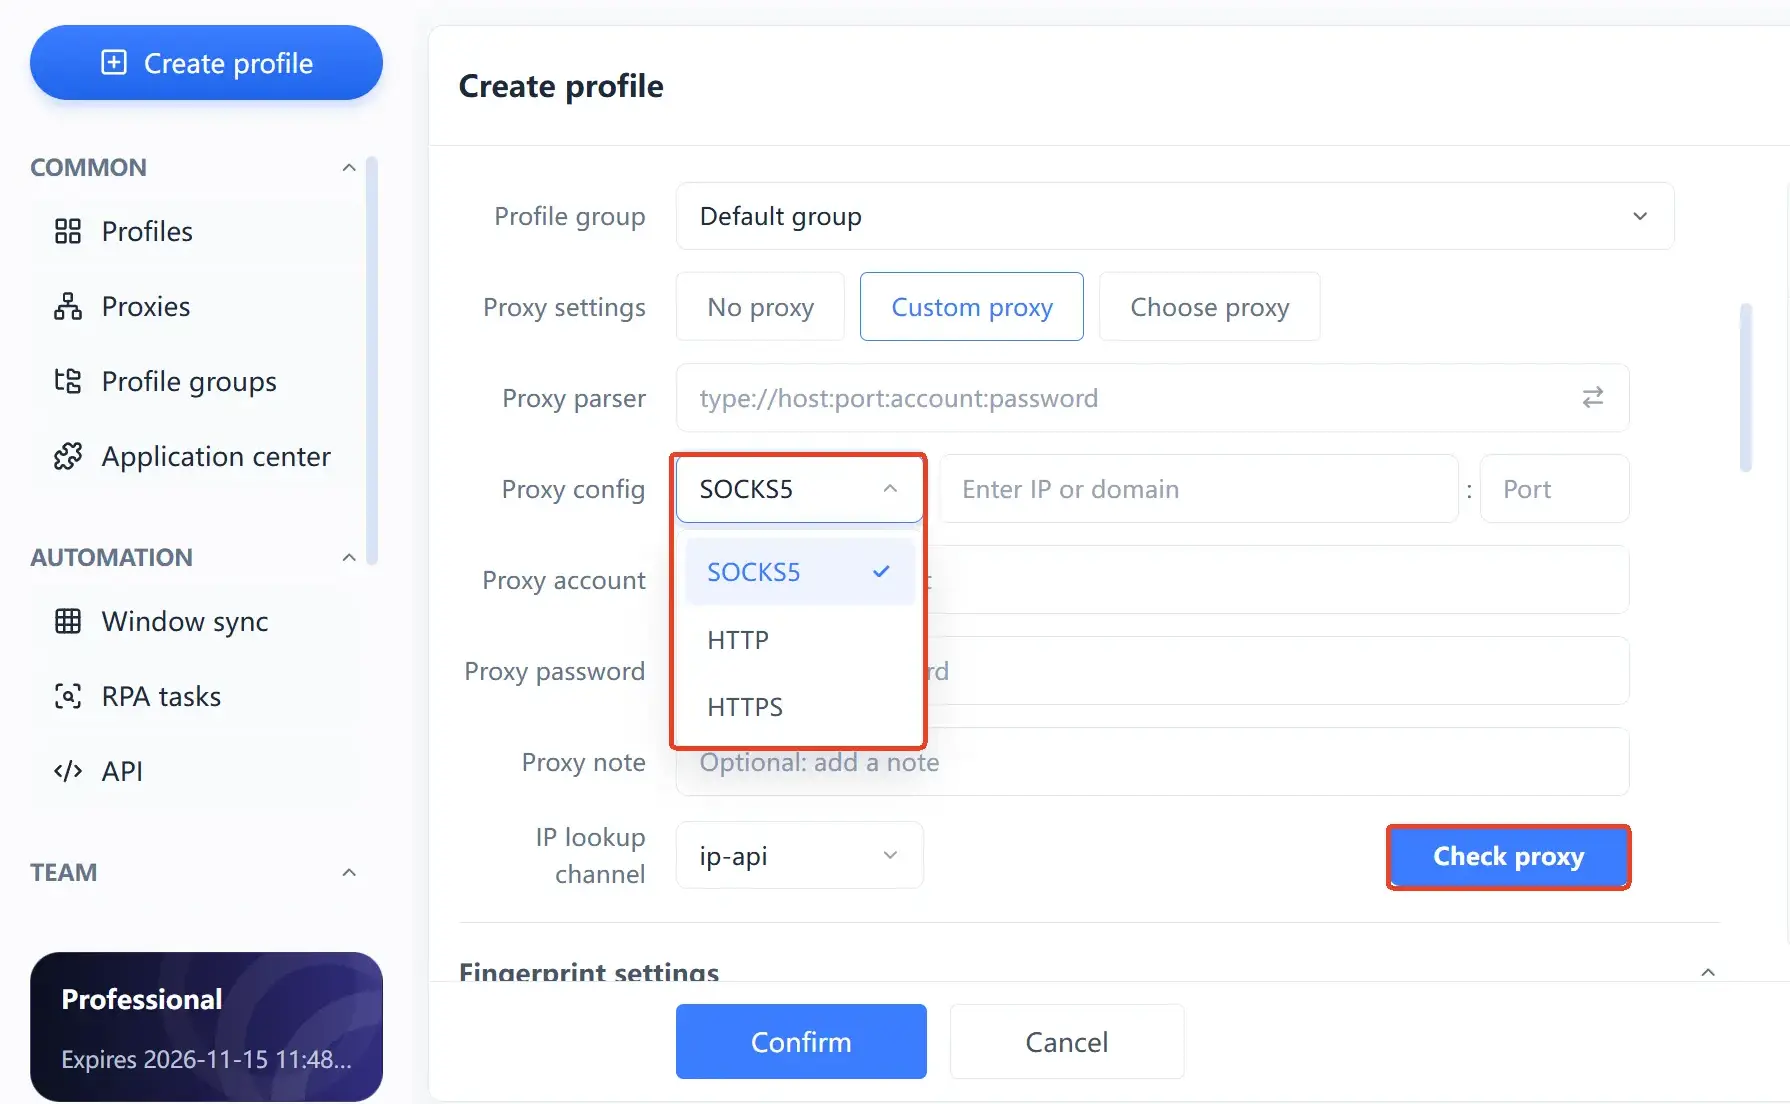
Otwórz ustawienia proxy środowiska i wybierz typ. Typ musi być zgodny z tym, co podał dostawca. Jeśli wskażesz proxy SOCKS5 jako HTTP, połączenia po prostu nie będzie, a błąd jest zwykle mglisty i łatwo uznać go za awarię środowiska.
-
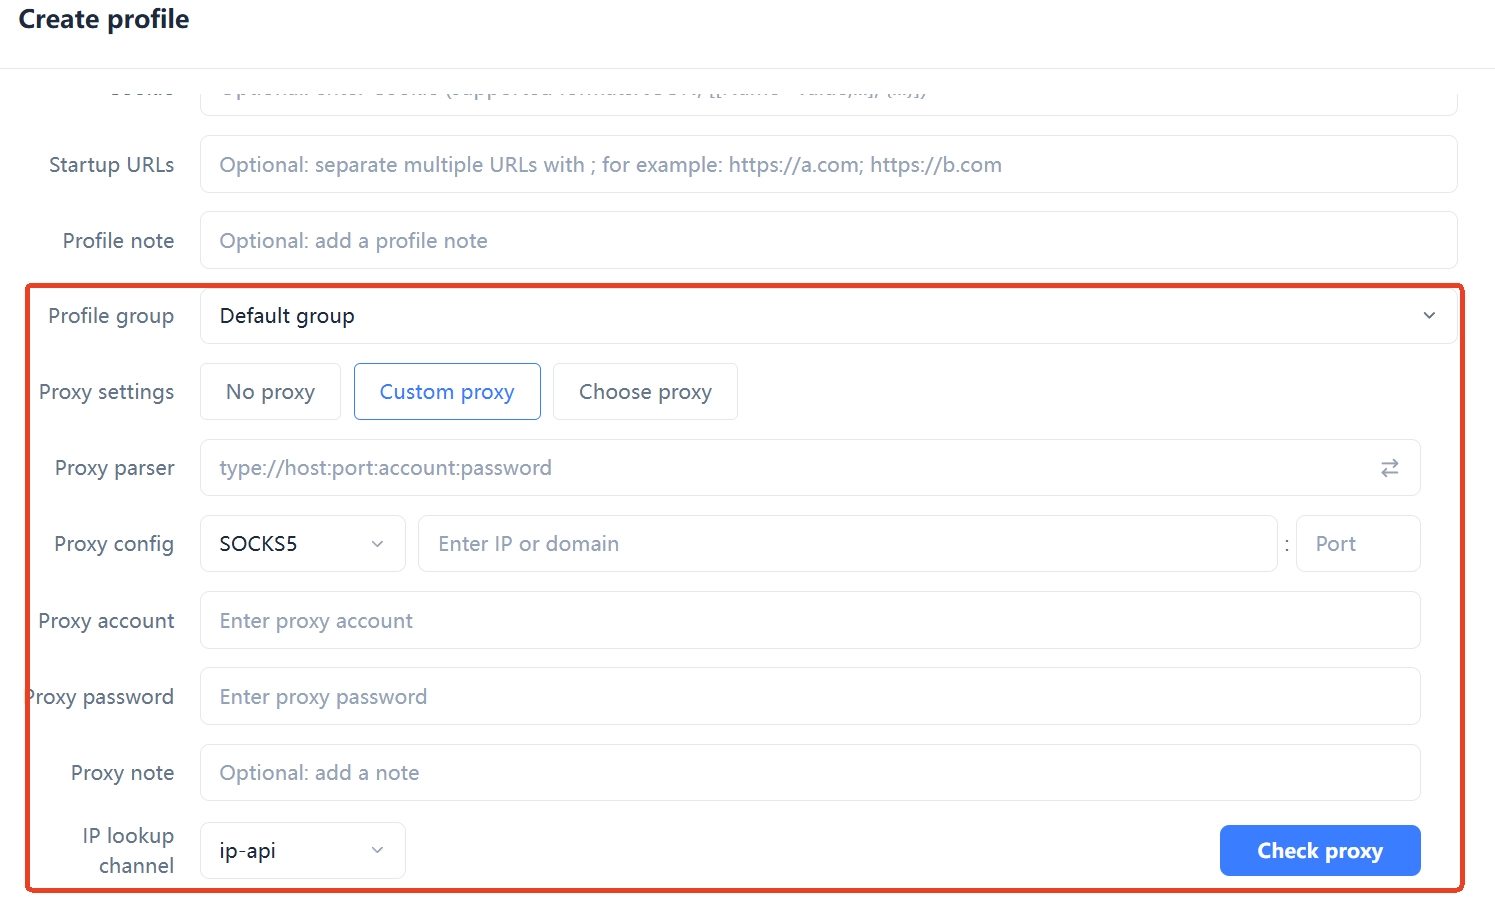
Podaj host, port i dane uwierzytelniające. Jeśli jest login i hasło, wpisz je i uważaj, aby przypadkiem nie skopiować zbędnych spacji: to najczęstszy drobny błąd.
-
Po zapisaniu uruchom sprawdzenie proxy wewnątrz środowiska, aby potwierdzić, że IP wyjściowe, kraj i region są zgodne z oczekiwaniami.
-
Po uruchomieniu środowiska zweryfikuj jeszcze raz w przeglądarce. Zwróć uwagę na trzy rzeczy: IP wyjściowe, miejsce rozwiązywania DNS i WebRTC.
-
Ustal to na stałe. Jedno konto — jedno stałe wyjście: nie zmieniaj często węzłów dla „bezpieczniejszego wyglądu”, bo częsta zmiana sama w sobie jest sygnałem anomalii.
Kroki czwarty i piąty sprawdzają dwie różne rzeczy: kontrola wewnątrz środowiska potwierdza, że łańcuch proxy działa, a weryfikacja w przeglądarce — że ruch nigdzie nie wycieka. Jeśli zrobisz tylko to pierwsze, łatwo pominąć DNS i WebRTC.
Trzy kontrole, które trzeba wykonać po konfiguracji
Samo skonfigurowanie proxy nie oznacza, że działa: IP wyjściowe, miejsce rozwiązywania DNS i WebRTC trzeba potwierdzić osobno.
- IP wyjściowe i region: otwórz dowolną stronę sprawdzania IP i upewnij się, że pokazuje IP proxy, a nie twojej maszyny, a region zgadza się z opisem dostawcy.
- Miejsce rozwiązywania DNS: na stronie testu wycieku DNS sprawdź, do kogo należy serwer rozwiązywania nazw. W scenariuszu z SOCKS5 to również jest istotne, bo miejsce zależy od ustawień klienta i nie można zakładać, że zadzieje się samo.
- WebRTC: sprawdź, czy przeglądarka nie ujawnia prawdziwego IP przez WebRTC. W zwykłej przeglądarce, w której zmieniono tylko proxy i nie zadbano o izolację środowisk, zdarza się to bardzo często.
Jest jeszcze jeden moment, który łatwo przeoczyć: strefa czasowa, język i region systemowy muszą być zgodne z regionem wyjścia. Jeśli ustawiono proxy na USA, a strefa czasowa została na UTC+8, taką sprzeczność zauważy się nawet szybciej niż błąd w typie protokołu.
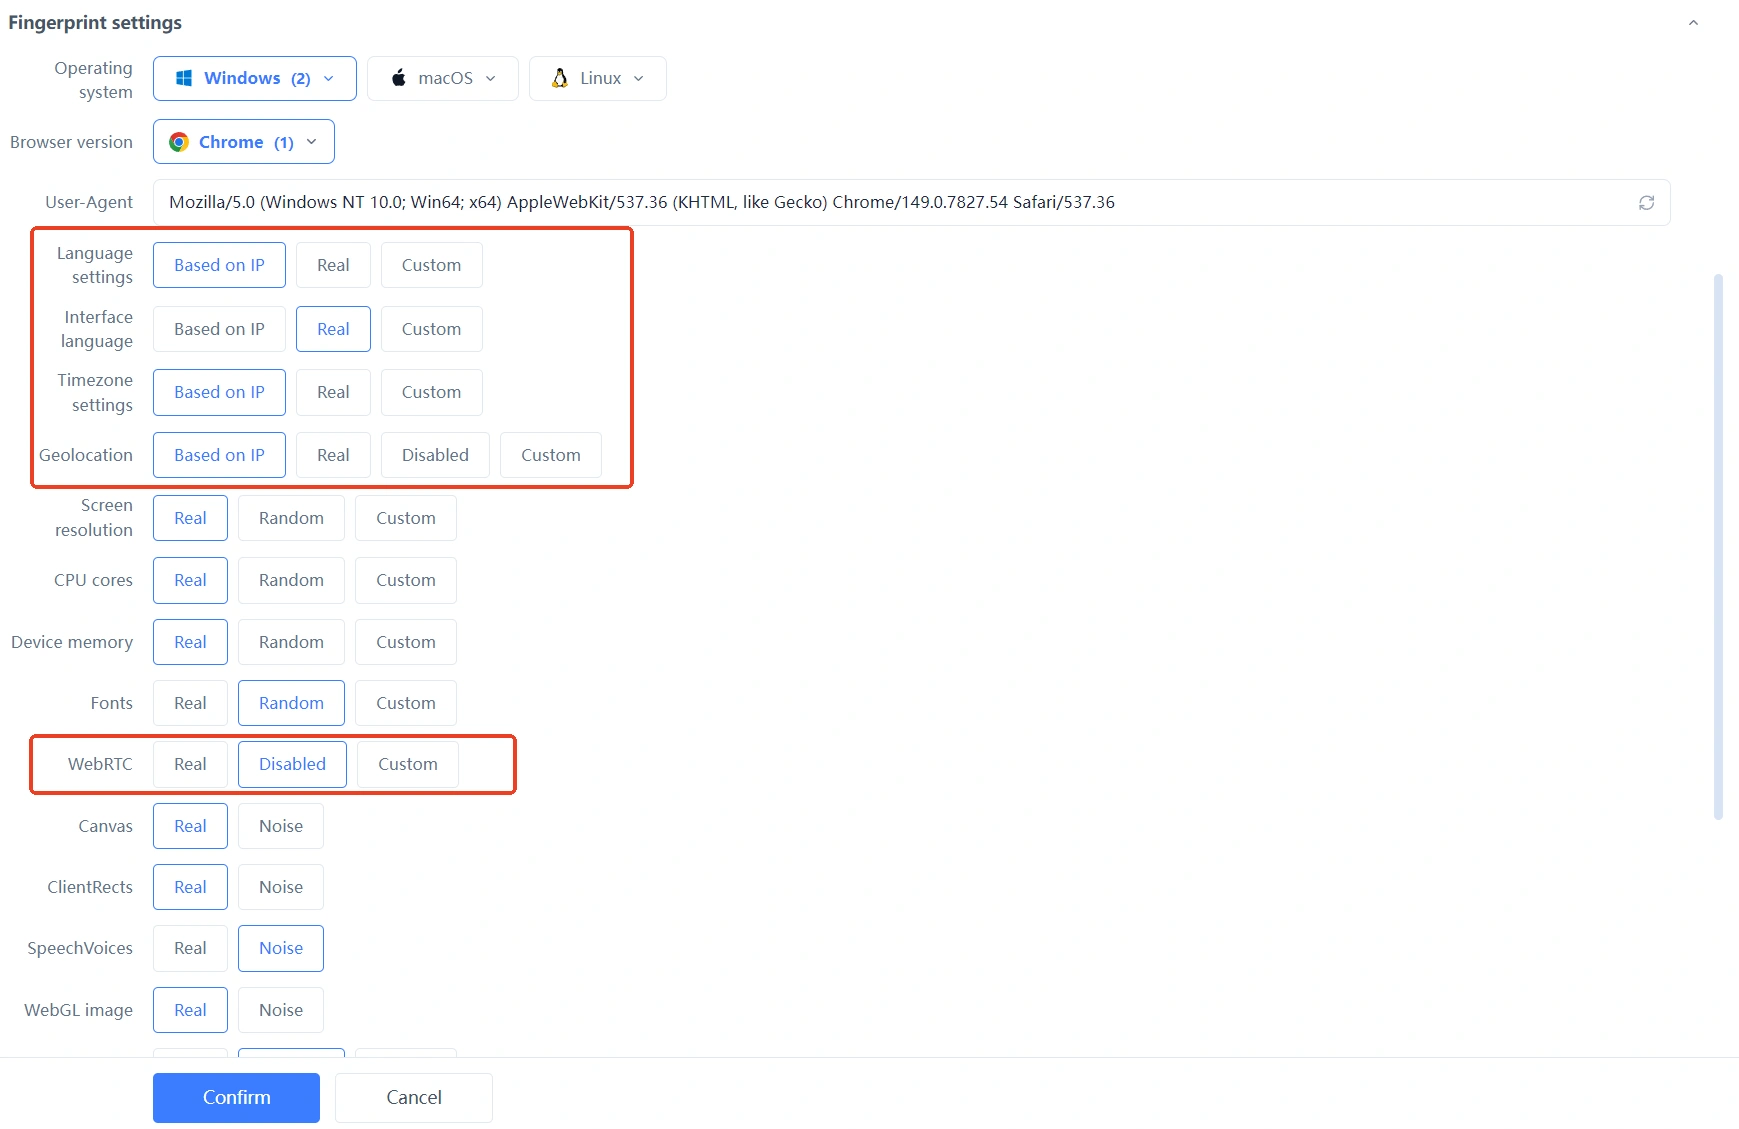
Jeśli masz dziesięć, dwadzieścia albo więcej środowisk, znacznie wygodniej raz ustawić typ, wyjście i region jako konfigurację wielokrotnego użytku, niż za każdym razem wypełniać wszystko ręcznie. Właśnie dlatego w MakoBrowser proxy zarządza się razem ze środowiskiem: środowisko, konto i wyjście sieciowe są utrzymywane w jednym miejscu, a przy przekazywaniu zadań nie trzeba pytać, „który węzeł jest przypisany do tego konta”. Aby najpierw uruchomić jedno środowisko, zacznij od instalacji klienta ze strony pobierania.
Częste pytania
Co jest szybsze: SOCKS5 czy proxy HTTP
Nie ma jednoznacznej odpowiedzi. Szybkość zależy od przepustowości serwera proxy, obciążenia, odległości łącza i strony docelowej, a z typem protokołu ma niewiele wspólnego. Zamiast spierać się o typ, spójrz najpierw na jakość łącza samego proxy.
Czy w przeglądarce antydetekcyjnej trzeba używać SOCKS5
Nie trzeba. Jeśli pracujesz tylko z ruchem webowym, a dostawca udostępnia jedynie HTTP, proxy HTTP też się sprawdzi. Zalety SOCKS5 skupiają się na obsłudze UDP i kontrolowanym zdalnym rozwiązywaniu DNS — warto je uwzględnić, gdy w środowisku są narzędzia na UDP.
Proxy jest ustawione, a mimo to pokazuje prawdziwe IP — dlaczego
Zwykle są trzy przyczyny: zły typ, przez co proxy faktycznie nie działa; przeglądarka łączy się bezpośrednio przez WebRTC; DNS wciąż rozwiązuje się lokalnie. Przejdź po punktach z poprzedniej sekcji, a prawie na pewno znajdziesz, na którym etapie coś się psuje.
Czy proxy HTTP może otwierać strony przez HTTPS
Tak. Przeglądarka najpierw buduje tunel na proxy metodą CONNECT, ruch wewnątrz tunelu jest szyfrowany, a proxy nie widzi treści stron. To standardowy sposób działania proxy HTTP z HTTPS.
Czy typ proxy wpływa na bezpieczeństwo konta
Sam typ proxy nie decyduje o losie konta — liczą się stabilność wyjścia, zgodność regionu z kontem i brak częstych przełączeń. Żadne narzędzie nie gwarantuje, że platforma nie poprosi o weryfikację; czysto skonfigurowane środowisko i unikanie gwałtownych wahań to ta część, którą kontrolujesz.


