Liaison des comptes sociaux : isolation des environnements et IP résidentielles
Pour qui gère plusieurs comptes sur les réseaux sociaux, la vraie peur n'est pas un ban isolé — c'est le ban en cascade : un compte est signalé, et la plateforme remonte la piste jusqu'à tous les autres sur le même appareil et le même réseau. Perdre un environnement mature de cette façon coûte plus cher que d'en créer dix nouveaux.
J'ai récemment regardé une démonstration pratique d'anti-liaison pour multi-comptes Facebook, et l'approche montrée est un classique : le navigateur anti-détection sépare les environnements d'appareils, puis chaque compte reçoit une IP résidentielle native de son pays — la plateforme voit « plusieurs utilisateurs réels sans aucun lien entre eux ». La méthode est bonne, et cet article la déploie en un playbook complet : comment les plateformes détectent la liaison, comment isoler les environnements, comment choisir et vérifier les IP — tout au même endroit.
Comment les plateformes « relient » vos comptes
Avant de prévenir la liaison, il faut comprendre comment elle se produit. Lorsqu'une plateforme décide que deux comptes « appartiennent probablement à la même personne », elle examine surtout trois couches de signaux :
Couche appareil. Deux comptes connectés sur le même ordinateur, le même navigateur — ne serait-ce qu'une fois — laissent des preuves croisées dans les cookies, les empreintes Canvas, les polices et les paramètres d'écran. C'est la source de liaison la plus courante.
Couche réseau. Plusieurs comptes qui sortent par la même IP, ou qui ont utilisé la même plage d'adresses à un moment quelconque, se retrouvent d'emblée dans le même cercle de relations. Les IP datacenter sont particulièrement dangereuses : des dizaines d'utilisateurs du même serveur sont déjà marqués, vous n'êtes que le dernier arrivé.
Couche comportement et profil. Dates d'inscription proches, profils au template identique, rythme de publication synchronisé, cibles d'interaction très chevauchantes — ces schémas « trop famille » permettent à la plateforme de relier des comptes que ni la couche appareil ni la couche réseau n'avaient attrapés.
On le voit : c'est un recoupement multidimensionnel, pas une détection ponctuelle. Les dimensions anti-fraude de TikTok sont listées dans le guide de configuration d'environnement TikTok ; chaque plateforme les pondère à sa façon, mais la logique de recoupement est la même.
Le principe central de l'anti-liaison : un compte, un environnement, une IP
Trois couches de signaux appellent trois lignes de défense, et en pratique tout tient en une phrase : chaque compte avec un environnement indépendant et une IP indépendante, sans aucun croisement.
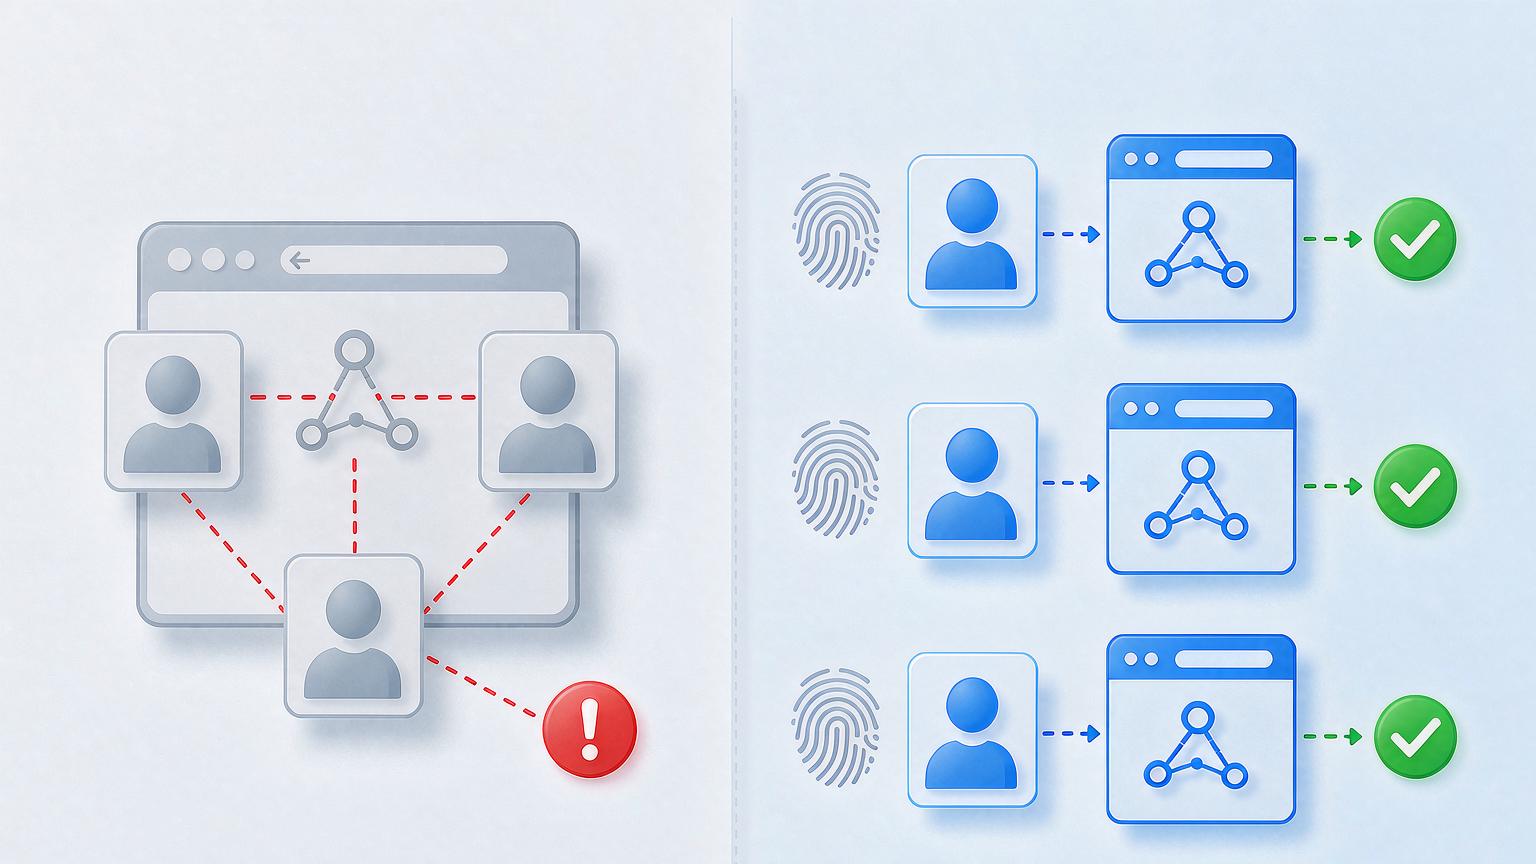
Ce que bloque chacun des trois « indépendants » :
- Environnement indépendant bloque la couche appareil : le navigateur anti-détection donne à chaque compte un profil de navigateur séparé — stockage de cookies dédié, paramètres Canvas/WebGL/polices propres — et la plateforme ne voit aucun recouvrement côté appareil.
- IP indépendante bloque la couche réseau : une IP résidentielle exclusive par compte, avec une localisation de sortie cohérente avec le persona du compte.
- Personas différenciés bloquent la couche comportement : inscriptions espacées, profils rédigés un par un, rythme de publication avec une irrégularité naturelle — cette couche relève de la discipline opérationnelle ; aucun outil ne le fera à votre place.
Un mot de plus sur le poids de l'isolation d'environnement. Ce n'est pas « une meilleure option » — c'est la condition préalable pour que le multi-comptes tienne debout. Le rôle des navigateurs anti-détection dans la gestion multi-comptes décrit un processus prêt à l'emploi en cinq étapes. Notre équipe utilise MakoBrowser pour l'anti-liaison, et c'est exactement pour cette raison : l'empreinte, le stockage et la liaison proxy de chaque Profile sont séparés au niveau du noyau, et les environnements ne partagent aucun octet — bien plus stable que les vieux schémas de retouche de paramètres par extension.
Cinq étapes pour monter un environnement anti-liaison
Parcourons le flux complet avec Facebook en exemple ; sur les autres plateformes, cela change peu.
Étape un, créer un environnement indépendant. Créez un nouveau Profile dans le navigateur anti-détection et nommez-le d'après le compte ou son usage métier (du genre « US-FB-principal »). Noyau Chrome, système Windows ; assurez d'abord que les paramètres d'empreinte de l'environnement sont complets.
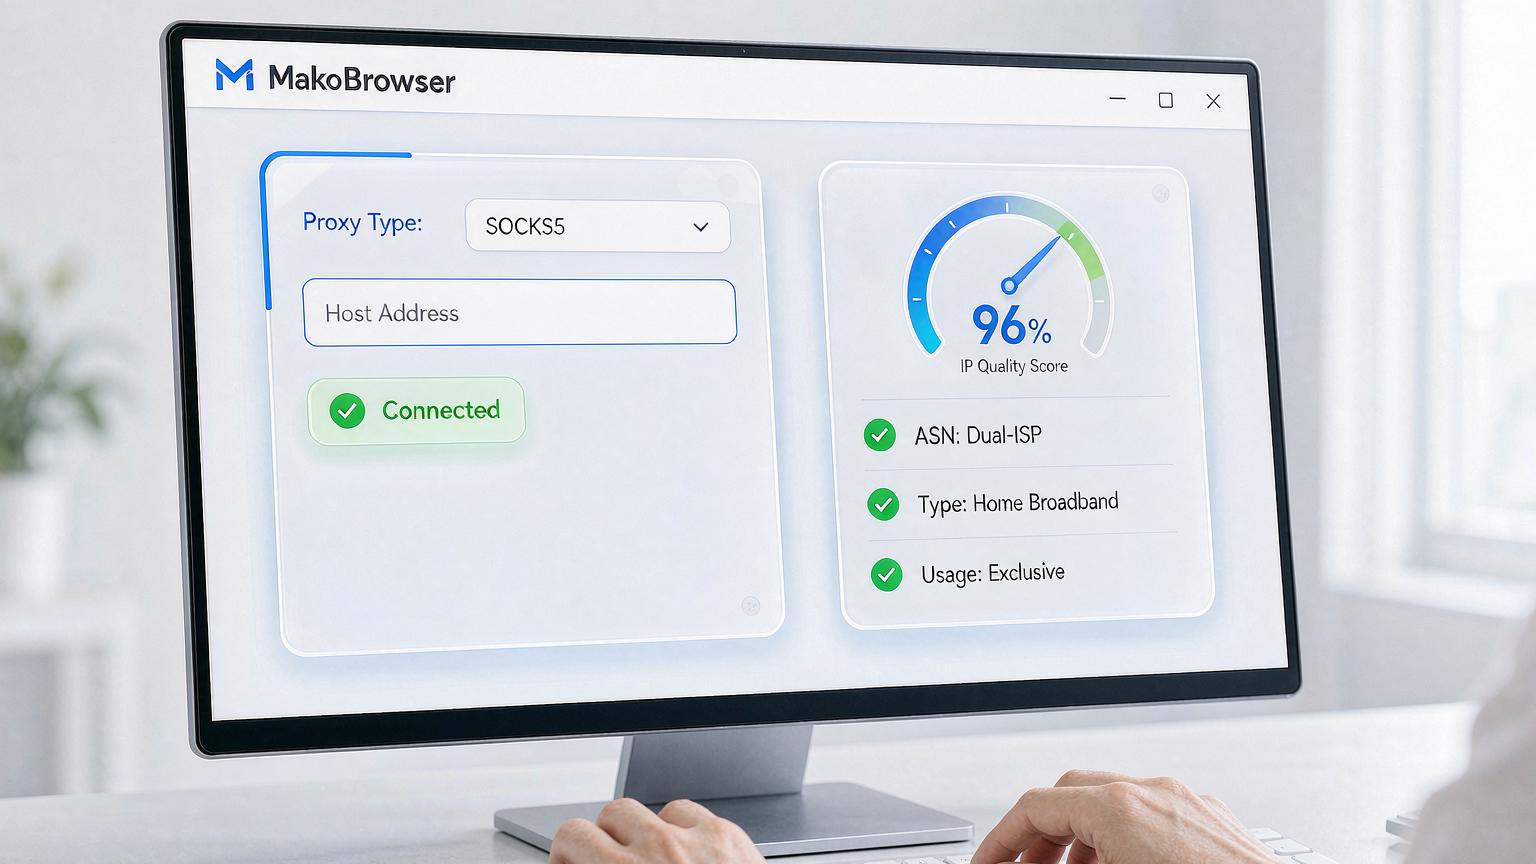
Étape deux, renseigner le proxy résidentiel. Type de proxy : SOCKS5 ; saisissez l'hôte, le port, l'identifiant et le mot de passe de l'IP résidentielle achetée. Les critères de choix d'une IP tiennent en trois points : localisation cohérente avec le persona, type résidentiel (jamais datacenter), usage exclusif (jamais partagé).
Étape trois, lancer le test du proxy. Les environnements intègrent généralement une vérification : vert, ça passe ; rouge, ça échoue. Le rouge signifie le plus souvent que votre VPN local est éteint et que la chaîne de proxy ne s'établit pas — activez-le et retestez.
Étape quatre, contrôler la qualité de l'IP. Un proxy fonctionnel ne fait pas une IP conforme. Ouvrez un site de test d'IP et vérifiez trois choses : la localisation est bonne, l'ASN est résidentiel (double ISP, l'idéal) et vous êtes le seul utilisateur. Un seul critère non respecté — cette IP ne part pas en chauffe de comptes.
Étape cinq, répéter pour chaque compte, sans rien réutiliser. Chaque compte parcourt l'intégralité du flux ci-dessus. Aucun environnement réutilisé, aucun proxy réutilisé, et chaque vérification est archivée — si un compte pose problème un jour, vous aurez un dossier d'environnement complet à consulter.
L'environnement monté n'est pas la ligne d'arrivée : trois choses à faire en continu
L'anti-liaison est un travail continu ; monter l'environnement ne couvre qu'un tiers du chantier.
Surveiller la pureté des IP. La qualité d'une IP résidentielle évolue — une plage propre le mois dernier peut être salie par quelqu'un d'autre ce mois-ci. Toutes les une à deux semaines, repassez vos IP actives au contrôle et remplacez celles dont le score chute nettement.
Tenir la ligne comportementale. Horaires de publication, habitudes d'interaction et contenus des comptes ne doivent jamais ressembler à « une production en série par la même équipe ». Le contenu copié en masse est en soi un signal de liaison — ici se recoupent les principes du chauffe de comptes : démarrage à basse fréquence, montée progressive, rythme irrégulier. Les méthodes du guide de gestion des comptes Facebook s'appliquent directement.
Séparer les comptes neufs des anciens. Ne faites pas tourner les comptes fraîchement enregistrés dans le même lot d'environnements que vos comptes rodés — les comptes neufs sont risqués, et s'ils tombent, qu'ils n'entraînent pas vos comptes principaux. Groupes distincts, isolation physique.
FAQ
Deux ou trois comptes sur le même ordinateur, mais isolés avec un navigateur anti-détection — ça suffit ? Pour la couche appareil, oui ; pour la couche réseau, non — une sortie box partagée reste une source de liaison. Il n'existe pas d'« exemption petite échelle » ; les IP doivent aussi être séparées.
Peut-on utiliser des proxys gratuits ? Non. Les proxys gratuits sont presque tous des IP datacenter déjà passées entre d'innombrables mains — chauffer des comptes dessus revient à remettre ses comptes à la blacklist de la plateforme.
Quel budget mensuel pour des IP résidentielles ? Les IP résidentielles statiques exclusives ne sont plus chèress : quelques dollars par IP et par mois couvrent la plupart des besoins. Dépensez sur « exclusif » et « propre », pas sur la quantité.
Un compte est banni — faut-il changer immédiatement l'IP des autres comptes du même environnement ? Déterminez d'abord la cause du ban. Si le verdict implique la plage d'IP, migrez les autres environnements de cette plage au plus vite ; s'il s'agit d'une violation comportementale, changer d'IP ne sert pas à grand-chose — revoyez plutôt vos opérations.
Pour finir : l'essence de l'anti-liaison, c'est faire ressembler chaque compte à « une personne réelle indépendante »
En relisant tout le playbook, rien d'ésotérique : l'appareil est séparé par un navigateur anti-détection, le réseau par des IP résidentielles exclusives, le comportement par la discipline opérationnelle — les trois couches maîtrisées, la plateforme voit un groupe d'utilisateurs réels sans lien entre eux.
Sur l'ordre d'exécution : posez d'abord le cadre un compte — un environnement — une IP, puis parlez du rythme de chauffe et de l'échelle de la matrice. Ceux qui inversent l'ordre travaillent généralement pour rien sur des comptes déjà liés.
Ces cinq étapes sont la séquence de réception réelle que nous appliquons aux nouveaux environnements, et la partie outil se parcourt de bout en bout avec MakoBrowser (lien de téléchargement ici, pour vous éviter de chercher). Les nouveautés en chemin — évolutions de l'anti-fraude des plateformes, fluctuations des fournisseurs d'IP — je les rassemble dans le hub du blog, servez-vous-en pour vérifier.