सोशल मीडिया अकाउंट्स की linking कैसे रोकें: isolation और residential IP गाइड
सोशल मीडिया पर कई accounts चलाने वालों को एक single ban डराता नहीं — डराता है batch ban। एक account flag होता है और platform उसी device और network पर चल रहे बाकी सारे accounts तक trail follow करके पहुँच जाता है। इस तरह एक established environment खोना दस नए accounts बनाने से ज़्यादा महँगा पड़ता है।
हाल में मैंने Facebook multi-accounts के anti-association का एक practical demo देखा, और उसमें दिखाया गया approach बिल्कुल textbook था: fingerprint browser device environments को अलग करता है, और हर account को उसके country का native residential IP दिया जाता है — platform को "कई ऐसे real users" दिखते हैं जिनका आपस में कोई connection नहीं। Method सही है, और इस article में मैं उसे पूरा playbook बना रहा हूँ — platform linking कैसे detect करता है, environments कैसे isolate करें, IP कैसे चुनें और verify करें, सब एक ही जगह।
Platform आपके accounts को कैसे "जोड़ता" है
Linking रोकने से पहले समझना ज़रूरी है कि वो होती कैसे है। जब platform तय करता है कि दो accounts "शायद same person के हैं", तो मुख्य रूप से तीन layers के signals देखता है:
Device layer। दो accounts ने same computer, same browser पर login किया — एक बार भी हो तो काफी है — cookies, Canvas fingerprint, fonts और screen parameters में cross-evidence छूट जाती है। यही सबसे common linking source है।
Network layer। कई accounts एक ही IP exit से निकलते हैं, या कभी same IP range use कर चुके हैं, तो platform उन्हें सीधे एक ही relationship circle में डाल देता है। Datacenter IP खासकर खतरनाक हैं: एक ही server पर दर्जनों users पहले से flagged हैं, आप बस बाद में आए हो।
Behavior और profile layer। Registration dates पास-पास, profile templates एक जैसे, posting rhythm बहुत सिंक में, interaction targets ज़्यादा overlap — ये "एक ही घर के लगने वाले" patterns platform को वो accounts भी जोड़ने पर मजबूर कर देते हैं जो device और network layers में पकड़े नहीं गए।
देख सकते हैं, यह multi-dimensional cross-checking है, single-point detection नहीं। TikTok के risk-control dimensions इस TikTok environment setup guide में list कर रखे हैं; हर platform का weighting अलग है, पर cross-checking का logic वही है।
Anti-association का core principle: एक account, एक environment, एक IP
तीन layers के signals के लिए तीन lines of defense चाहिए, और practically सब एक वाक्य में सिमट जाता है: हर account का अपना independent environment और अपना independent IP, zero overlap।
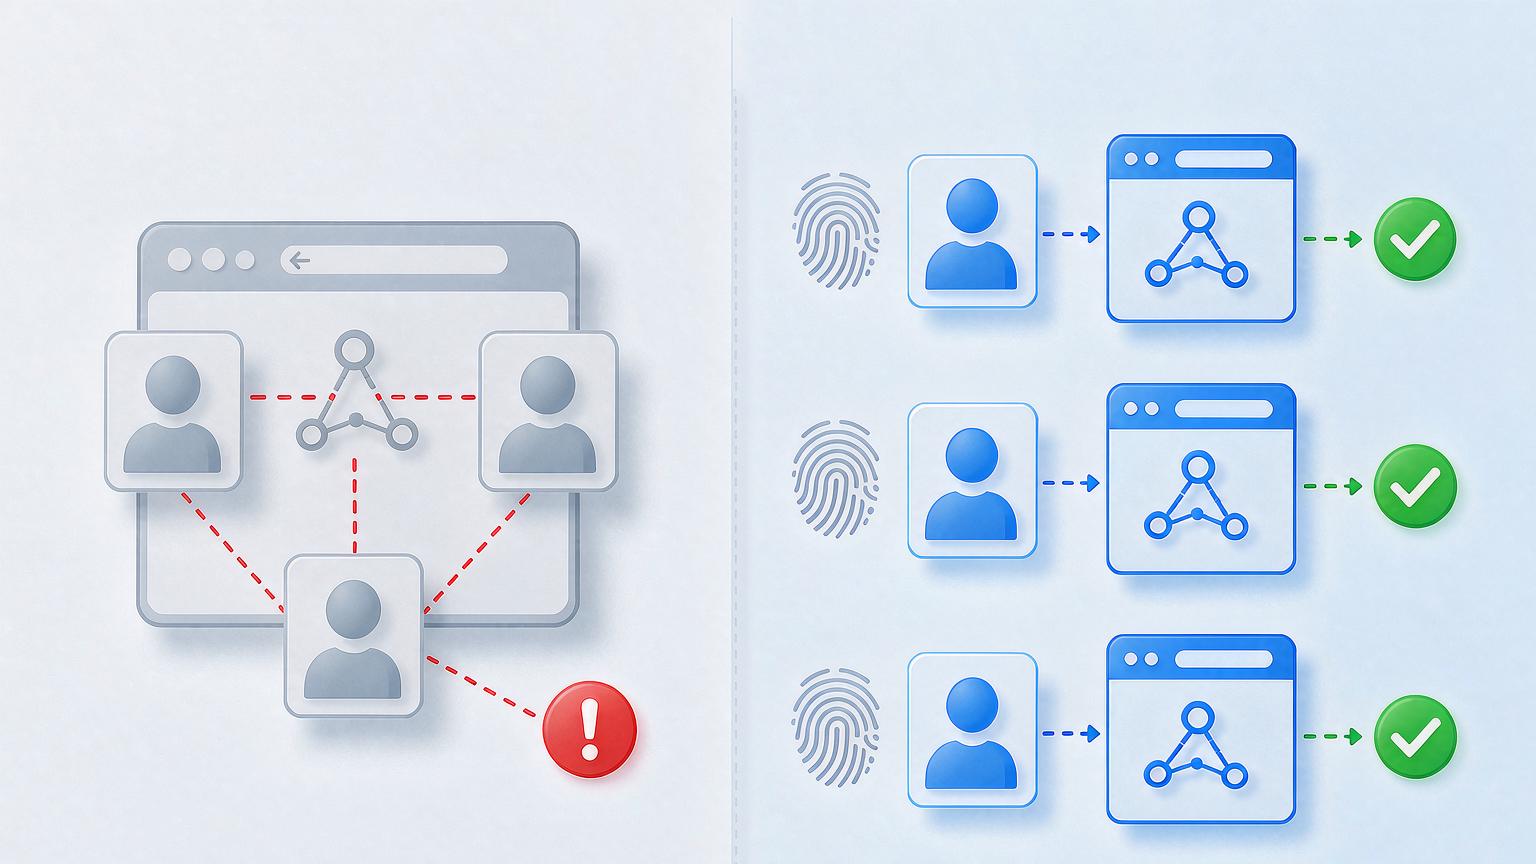
तीनों "independent" अलग-अलग क्या रोकते हैं:
- Independent environment device layer रोकता है: fingerprint browser हर account को अलग browser profile देता है — अपना cookie storage, अपने Canvas/WebGL/font parameters — device side से platform को कोई overlap नहीं दिखता।
- Independent IP network layer रोकता है: हर account के लिए एक exclusive residential IP, और exit location account के persona से match करता है।
- Persona differentiation behavior layer रोकता है: registration dates फैली हुई, profiles हर एक अलग लिखे हुए, posting rhythm में natural irregularity — यह layer operational discipline है; इसे कोई tool नहीं संभाल सकता।
Environment isolation के वज़न पर एक और बात। यह "बेहतर option" नहीं है — multi-accounts के काम करने की precondition है। पूरी five-step process multi-account management में fingerprint browser की भूमिका वाले article में तैयार मिलेगी। हमारी team anti-association के लिए MakoBrowser use करती है, और इसलिए चुना क्योंकि हर Profile का fingerprint, storage और proxy binding kernel level पर अलग है, environments आपस में एक byte भी share नहीं करतीं — पुराने plugin-based parameter tweaking से कहीं ज़्यादा stable।
Anti-association environment बनाने के पाँच steps
पूरा flow Facebook को example मानकर देखते हैं; बाकी platforms में ज़्यादा फर्क नहीं।
Step one, independent environment बनाएँ। Fingerprint browser में नया Profile create करें और account के नाम या business purpose से नाम दें (जैसे "US-FB-main")। Kernel Chrome, OS Windows चुनें, और पहले यह ensure करें कि environment के अपने fingerprint parameters complete हैं।
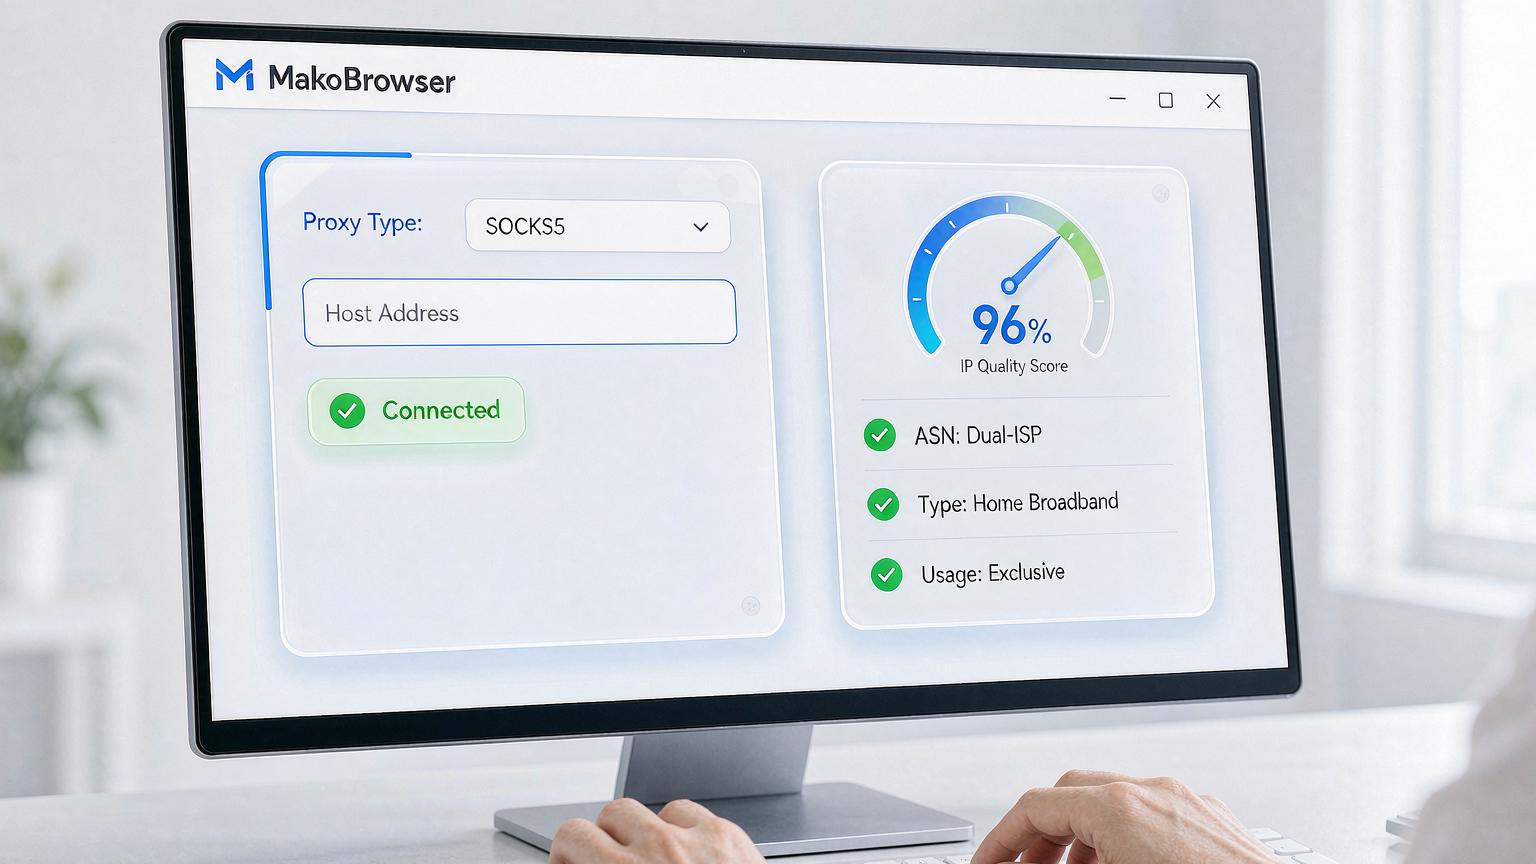
Step two, residential proxy डालें। Proxy type SOCKS5 चुनें और खरीदे हुए residential IP का host, port, username और password भरें। IP चुनने के सिर्फ़ तीन rules हैं: location account के persona से match हो, residential type हो (datacenter कभी नहीं), और exclusive हो (किसी से shared नहीं)।
Step three, proxy check चलाएँ। Environments में आमतौर पर built-in check होता है: green pass, red fail। Red ज़्यादातर इसलिए आता है कि local VPN बंद है और proxy chain connect नहीं हो रही — चालू करके दोबारा test करें।
Step four, IP quality check करें। Proxy चलना और IP का qualified होना एक बात नहीं। एक IP checking site खोलकर तीन बातें confirm करें: location सही है, ASN residential है (dual ISP सबसे अच्छा), और इसे अकेले आप ही use कर रहे हैं। कोई भी point fail हो, तो वह IP account farming के लिए इस्तेमाल न करें।
Step five, हर account के लिए दोहराएँ, कुछ भी reuse न करें। हर account ऊपर वाला पूरा flow निभाता है। कोई environment reuse नहीं, कोई proxy reuse नहीं, और हर check का record रखें — किसी account में कभी दिक्कत आए तो आपके पास उसकी पूरी environment file मौजूद होगी।
Environment बन जाना finish line नहीं: तीन काम जो चलते रहने चाहिए
Anti-association लगातार चलने वाला काम है; environment बनाना सिर्फ़ एक-तिहाई है।
IP purity पर नज़र रखते रहें। Residential IP की quality बदलती है — पिछले महीने clean वाला range इस महीने किसी और से गंदा हो सकता है। हर एक-दो हफ्ते में active IPs को फिर से check करें और जिनका score साफ़ गिरा है उन्हें तुरंत बदलें।
Behavior की दूरी बनाए रखें। Accounts के posting times, interaction habits और content material कभी भी "एक ही team की mass production" जैसे न दिखें। Copy-paste content खुद एक linking signal है — यहीं account nurturing के principles overlap होते हैं: धीरे शुरू करें, धीरे-धीरे बढ़ें, rhythm में असमानता रखें। इस Facebook account management guide के methods directly लागू होते हैं।
नए accounts को पुरानों से अलग रखें। Freshly registered accounts को established accounts वाली environments के साथ same batch में मत चलाइए — नए accounts high risk पर होते हैं, और जब वो गिरें तो आपके main accounts को साथ ले जाएँ नहीं। Group करें, physically isolate करें।
FAQ
दो-तीन accounts, एक ही computer पर लेकिन fingerprint browser से अलग — काफी है? Device layer के लिए काफी, network layer के लिए नहीं — shared broadband exit अब भी linking source है। Anti-association में कोई "small-scale exemption" नहीं है; IPs भी अलग होनी चाहिए।
Free proxies use कर सकते हैं? नहीं। Free proxies लगभग सब datacenter IPs होती हैं जिन्हें अनगिनत लोग use कर चुके हैं — उन पर accounts बनाना platform की blacklist को अपने हाथों से देना है।
Residential IP का monthly budget कितना? Exclusive static residential IPs अब महँगे नहीं हैं; हर IP पर हर महीने कुछ dollars में ज़्यादातर ज़रूरतें पूरी हो जाती हैं। Budget "exclusive" और "clean" पर लगाएँ, quantity पर नहीं।
एक account ban हो गया — same environment के बाकी accounts की IP तुरंत बदलनी चाहिए? पहले ban की वजह निकालें। अगर verdict IP range से जुड़ा है, तो उस range की बाकी environments जल्द से जल्द shift करें; behavioral violation है तो IP बदलने से ज़्यादा फर्क नहीं पड़ता — अपनी operations review करें।
आख़िर में: anti-association का असल है हर account को "एक independent real person" जैसा दिखाना
पूरे playbook को देखें तो कोई जादू नहीं है: device layer fingerprint browser से अलग, network layer exclusive residential IPs से अलग, behavior layer operational discipline से अलग — तीनों layers सही तो platform को दिखता है ऐसे real users का group जिनका आपस में कोई संबंध नहीं।
Execution order पर: पहले one-account-one-environment-one-IP का framework खड़ा करें, फिर nurturing rhythm और matrix scale की बात करें। उल्टा order रखने वाली teams अक्सर पहले से linked accounts पर बेकार मेहनत करती हैं।
ये पाँच steps वही असली acceptance sequence है जो हम नए environments के लिए इस्तेमाल करते हैं, और tool वाला हिस्सा MakoBrowser से शुरू से आखिर तक चलता है (download link यहीं रखा है, ढूँढने की झंझट बचेगी)। रास्ते में आने वाली नई चीज़ें — platforms के risk-control बदलाव, IP vendors का उतार-चढ़ाव — मैं blog hub में जोड़ता रहूँगा, अपना setup उससे टकरा कर देख सकते हैं।