Proxy SOCKS5 ou HTTP : ce qu'il faut comprendre avant de le configurer dans un navigateur anti-détection
Au moment de choisir un proxy, la plupart des gens ne regardent que la région, la bande passante et le prix, et s'arrêtent rarement à la colonne « type » — HTTP ou SOCKS5. C'est pourtant elle qui détermine trois choses : de quel côté partent les requêtes DNS, si le trafic UDP peut passer, et si le proxy réécrit vos en-têtes de requête. En navigation classique, tout cela reste invisible ; dès que vous branchez le proxy sur un environnement de navigateur anti-détection comme MakoBrowser, cela pèse directement sur la qualité de l'environnement. Voyons d'abord où se situe la différence, puis comment choisir et comment vérifier la configuration.
La différence de fond : l'un comprend le langage du web, l'autre ne fait que transporter
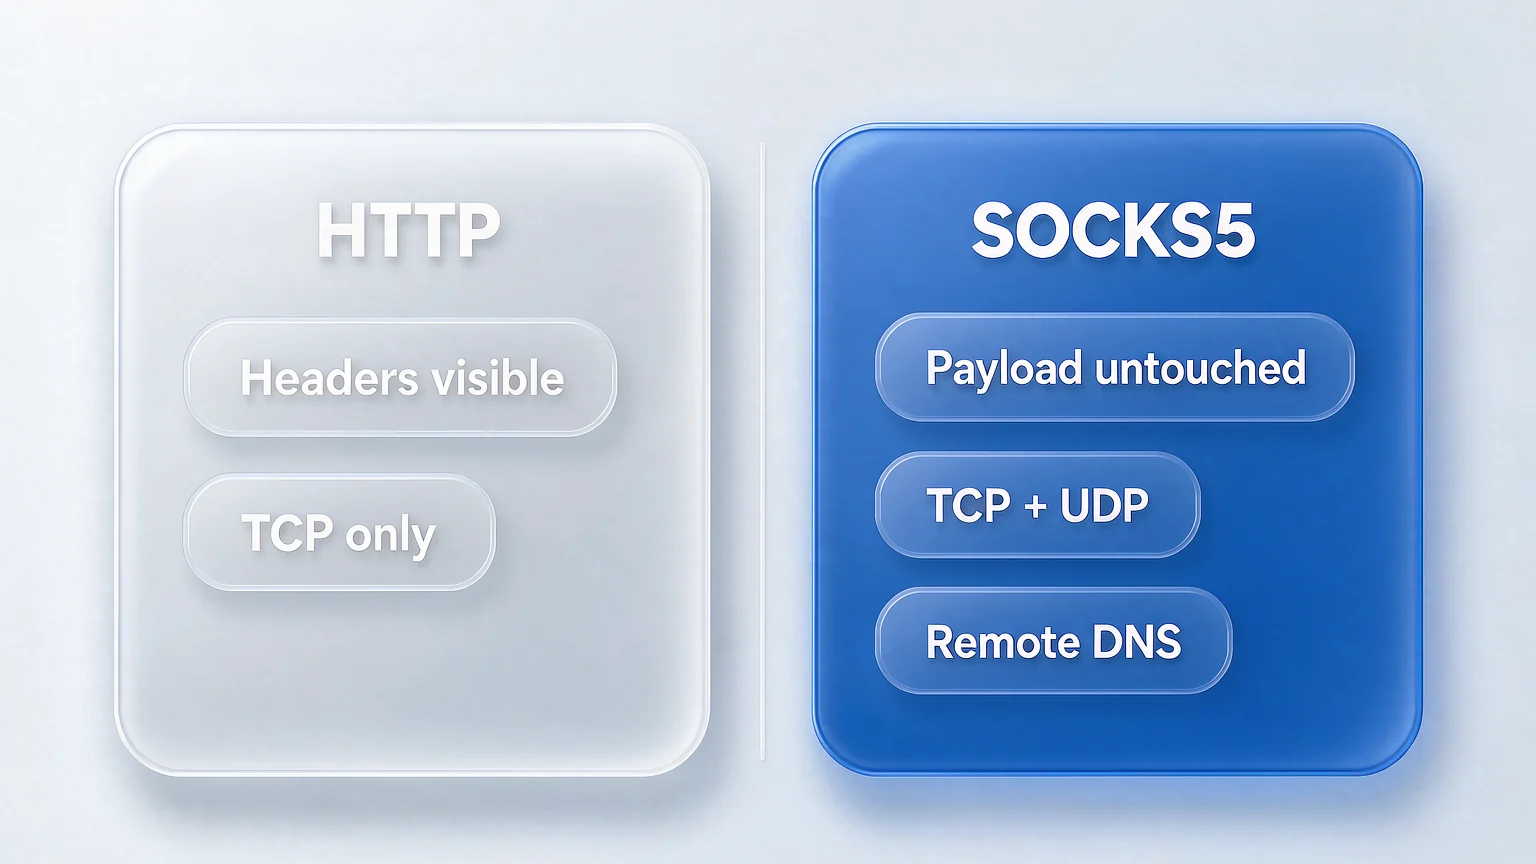
Le proxy HTTP travaille au niveau applicatif : il lit les requêtes HTTP qui le traversent, et peut donc les modifier ; le SOCKS5 n'est qu'un canal de transfert générique, indifférent à ce qu'il transporte.
Quand vous consultez une page http, le proxy HTTP voit l'adresse et les en-têtes de la requête ; en https, le navigateur envoie d'abord une requête CONNECT pour établir un tunnel, après quoi le contenu devient invisible au proxy — ce mécanisme est décrit clairement dans la documentation MDN sur la méthode CONNECT. Autrement dit, un proxy HTTP traite aussi le HTTPS par un tunnel, seule sa logique reste centrée sur le protocole HTTP.
Le SOCKS5 n'occupe pas la même place. La RFC 1928 le décrit comme une « couche intermédiaire entre la couche applicative et la couche transport » et définit trois commandes : CONNECT, BIND et UDP ASSOCIATE. En clair : il n'analyse pas le contenu du trafic, il achemine les données telles quelles vers la destination, et il ne transporte pas uniquement du TCP.
Une fois ramené à l'usage, cela se résume à quelques points :
- Quel trafic passe : le proxy HTTP gère HTTP et HTTPS ; le SOCKS5 achemine n'importe quel trafic TCP et prend en charge l'UDP nativement.
- Vos requêtes sont-elles modifiées : au niveau HTTP, le proxy voit le contenu de la requête, et certaines implémentations ajoutent des en-têtes du type Via ou X-Forwarded-For ; le SOCKS5 ne touche pas au contenu applicatif.
- Authentification : le proxy HTTP utilise souvent l'authentification Basic, dont les identifiants ne sont qu'encodés en base64 et reposent sur HTTPS pour la sécurité ; le SOCKS5 dispose de sa propre négociation d'authentification, et la RFC 1929 définit spécifiquement la méthode identifiant + mot de passe.
- Port habituel : les services SOCKS tournent traditionnellement sur le port 1080, mais on saisit le port fourni par le fournisseur.
Une fois le proxy dans le navigateur anti-détection, les vrais problèmes sont le DNS et l'UDP
Si le type de proxy est mal choisi, le premier symptôme n'est pas « ça ne se connecte pas » mais des requêtes DNS qui passent discrètement par le réseau local.
De quel côté le DNS est résolu : c'est là que se joue la fuite
Le côté où le nom de domaine est résolu dépend des réglages du client, pas du nom du type de proxy. Le SOCKS5 permet de confier directement le domaine au proxy — la RFC 1928 définit justement un type d'adresse pour les noms de domaine. Mais le client ne le fait pas forcément par défaut : dans Firefox, par exemple, il faut cocher « Utiliser DNS via le proxy SOCKS v5 » pour que la résolution passe par le proxy ; sans cette case, le client résout d'abord le domaine en IP en local avant de le transmettre, et la requête DNS tombe chez l'opérateur local. C'est la source la plus courante de fuite DNS via proxy.
Un proxy HTTP confie en général le nom d'hôte au proxy pour résolution, mais là encore il ne faut rien supposer : une connexion WebRTC directe, la pré-résolution du navigateur ou un trafic hors proxy peuvent renvoyer la requête en local.
La vérification n'est pas compliquée. Une fois l'environnement lancé, ouvrez n'importe quelle page de test de fuite DNS et regardez à quelle région appartient le serveur de résolution. S'il s'agit de votre opérateur local, la résolution ne suit pas le proxy.
Quand la prise en charge de l'UDP devient importante
Quand le navigateur accède à un site compatible HTTP/3, il tente de passer par QUIC, lequel repose sur UDP. Si le proxy ne gère que le TCP, le trafic bascule automatiquement sur TCP : les pages s'ouvrent normalement et la différence est imperceptible au quotidien. Le SOCKS5 devient réellement nécessaire quand l'environnement fait tourner des outils qui dépendent de l'UDP.
Pour de l'exploitation purement web, l'UDP n'est pas décisif ; dès qu'il y a des outils supplémentaires dans l'environnement, il le devient.
Dans quels cas utiliser SOCKS5, et quand HTTP suffit
Le choix ne dépend pas de ce qui est « plus avancé », mais de la composition de votre trafic et du type fourni par votre fournisseur.
Quelques critères à suivre directement :
- Le fournisseur ne propose que du HTTP et votre usage se limite à du trafic web dans le navigateur : utilisez le proxy HTTP, c'est amplement suffisant.
- L'environnement contient des outils qui dépendent de l'UDP en plus du navigateur, ou vous voulez réduire la surface d'exposition DNS : privilégiez le SOCKS5.
- Le proxy doit faire du cache, du filtrage de contenu ou de l'audit d'accès : le proxy HTTP convient mieux, sa valeur résidant précisément dans sa lecture des requêtes.
- Vous faites simplement de la gestion multi-comptes pour les réseaux sociaux ou une boutique : les deux types font l'affaire, le vrai écart n'est pas dans le protocole.
Deux idées reçues très répandues méritent d'être démontées. La première, « le SOCKS5 est forcément plus rapide » : la vitesse dépend de la bande passante, de la charge et de la distance du serveur proxy, sans lien direct avec le type de protocole. La seconde, « le SOCKS5 est plus anonyme » : il se contente de ne pas modifier le contenu du trafic, il ne cache pas qui vous êtes, et la conservation ou non des journaux dépend du prestataire proxy.
Un rappel aussi : le type de proxy n'est qu'un paramètre parmi d'autres. Le fait que le proxy soit dédié, que la région soit stable, qu'il ne change pas d'IP à tout bout de champ, pèse souvent plus lourd sur l'isolation des environnements que le type de protocole. Passer des heures à hésiter sur le type tout en utilisant un proxy partagé qui saute d'IP en IP, c'est inverser les priorités.
Configurer le proxy dans le navigateur anti-détection : du choix du type à la vérification
La configuration ne compte que quelques étapes, mais un ordre erroné fait recommencer sans cesse — testez d'abord hors de l'environnement, configurez ensuite dedans, et vérifiez enfin depuis le navigateur.
-
Vérifiez d'abord que le proxy fonctionne. Une fois l'hôte, le port, le type et les identifiants en main, testez la connectivité en dehors de l'environnement : vous pourrez ainsi distinguer « proxy indisponible » d'« erreur de configuration de l'environnement ».
-
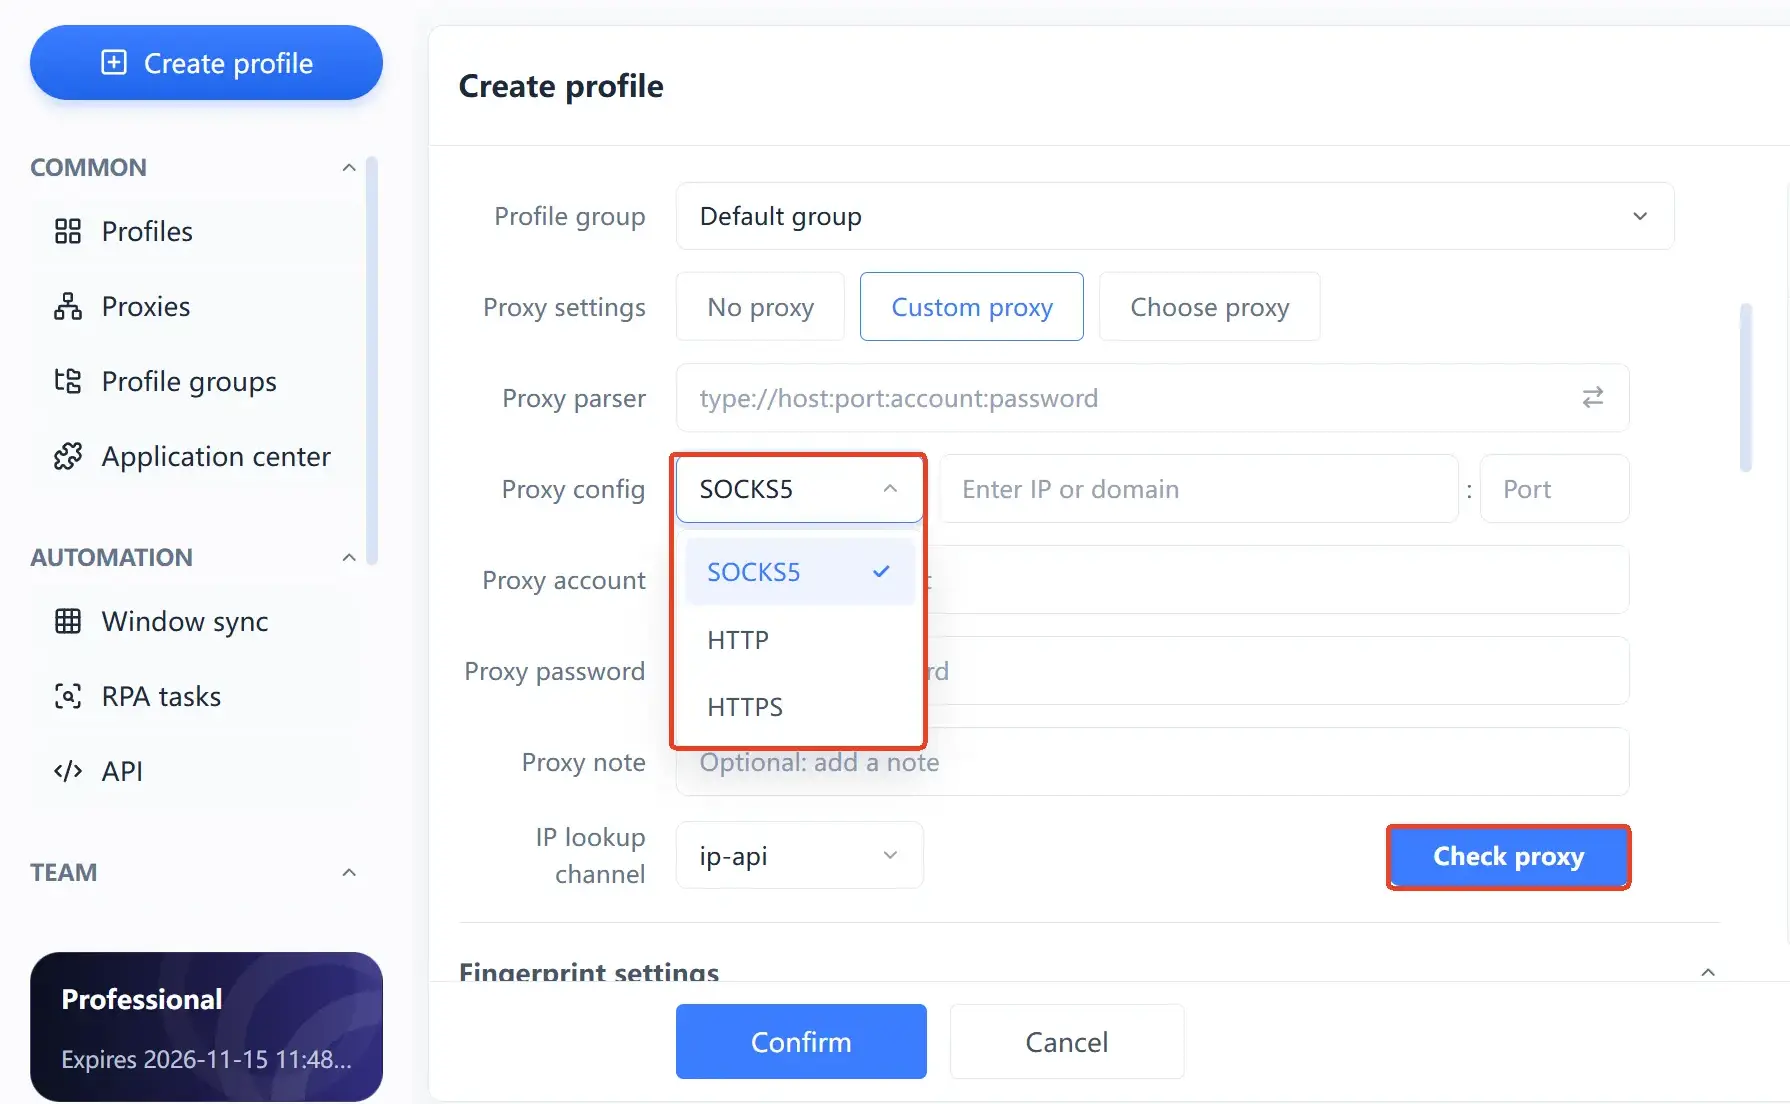
Ouvrez les réglages proxy de l'environnement et choisissez le type. Le type doit correspondre à celui du fournisseur. Renseigner un proxy SOCKS5 comme HTTP empêche toute connexion, et le message d'erreur est souvent si vague qu'on l'attribue à tort à l'environnement.
-
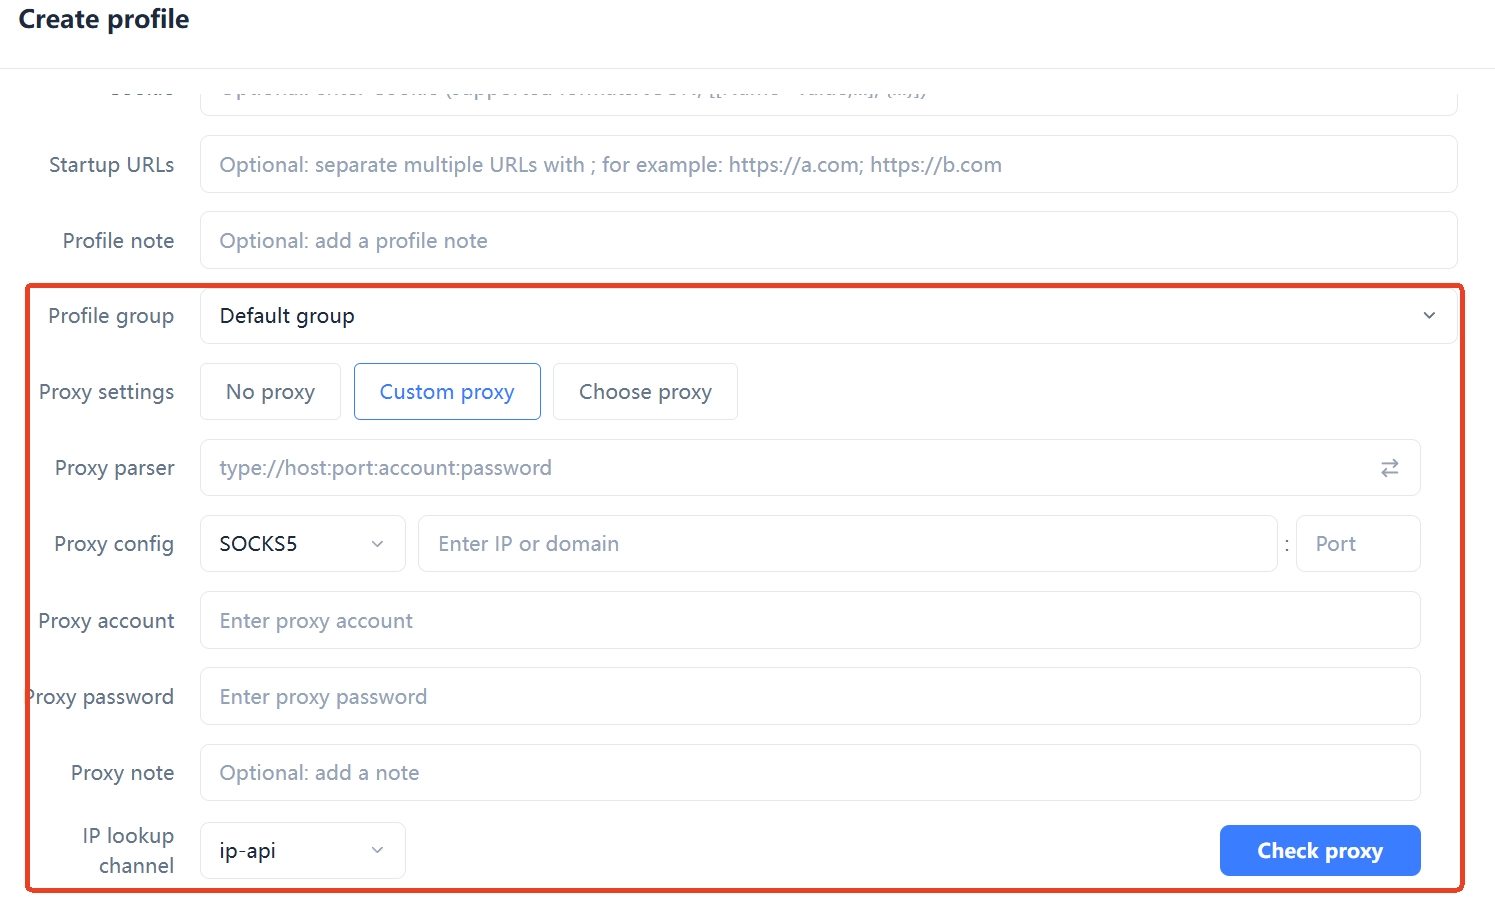
Saisissez l'hôte, le port et les identifiants. Indiquez le nom d'utilisateur et le mot de passe s'il y en a, en veillant à ne pas copier d'espaces superflus : c'est l'erreur basique la plus fréquente.
-
Après l'enregistrement, lancez une première détection de proxy dans l'environnement pour confirmer que l'IP de sortie, le pays et la région correspondent à ce qui est attendu.
-
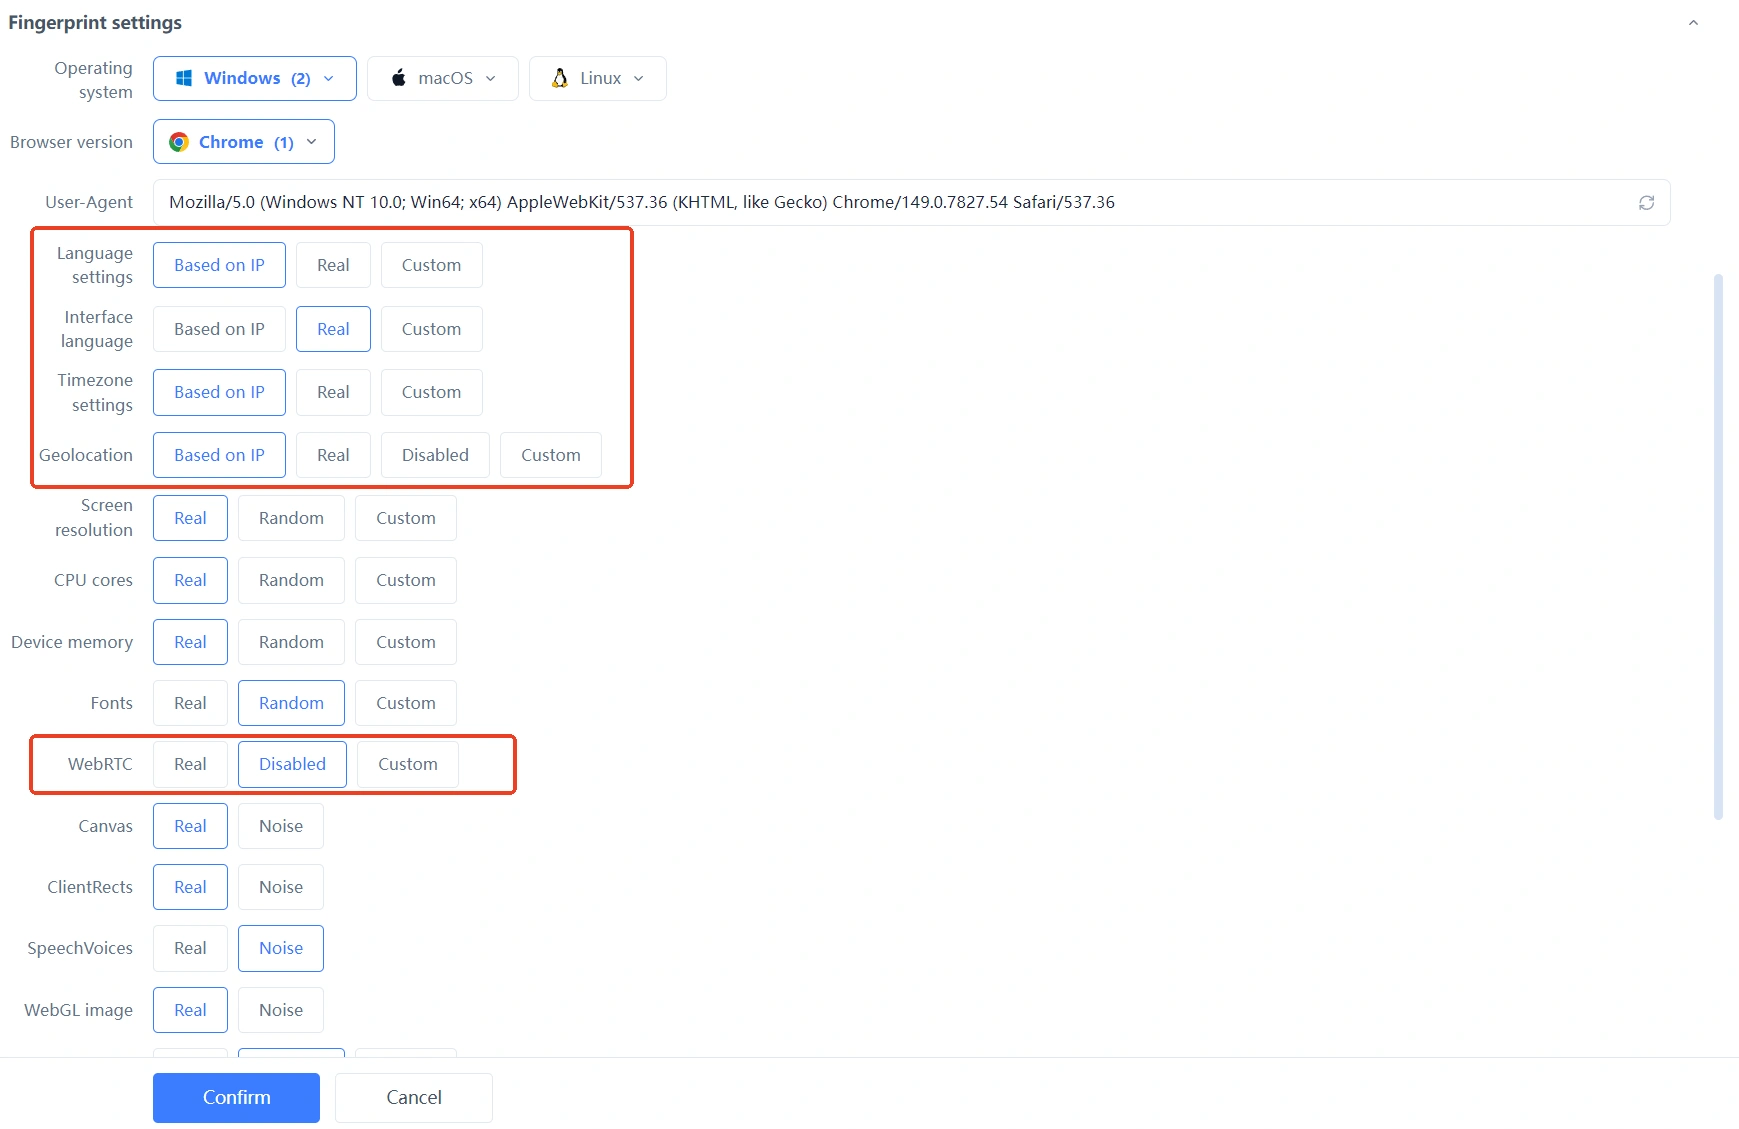
Une fois l'environnement démarré, revérifiez depuis le navigateur. Surveillez trois points : l'IP de sortie, la localisation de la résolution DNS et le WebRTC.
-
Figez la configuration. Un compte correspond à une sortie fixe ; ne changez pas de nœud sans cesse pour « paraître plus sûr », car ces changements fréquents sont eux-mêmes un signal d'anomalie.
Les étapes 4 et 5 vérifient deux choses différentes : la détection interne confirme que la chaîne proxy est bien fonctionnelle, la revérification dans le navigateur confirme qu'aucun trafic ne s'échappe ailleurs. En faisant seulement la première, on laisse facilement passer le DNS et le WebRTC.
Les trois vérifications obligatoires après la configuration
Avoir configuré le proxy ne signifie pas qu'il est effectif : l'IP de sortie, la localisation de la résolution DNS et le WebRTC doivent être confirmés séparément.
- IP de sortie et région : ouvrez n'importe quelle page de consultation d'IP et vérifiez que c'est bien celle du proxy, pas celle de votre machine, avec une région conforme à la description du fournisseur.
- Localisation de la résolution DNS : utilisez une page de test de fuite DNS pour voir à qui appartient le serveur de résolution. Ce point est tout aussi important en SOCKS5, car la localisation dépend des réglages du client et ne doit pas être supposée.
- WebRTC : vérifiez que le navigateur n'expose pas votre IP réelle via WebRTC. Ce problème est très courant dans un navigateur ordinaire où l'on a changé le proxy sans isoler l'environnement.
Un autre point souvent négligé : le fuseau horaire, la langue et la région système doivent s'aligner sur la région de sortie. Avoir un proxy américain avec un fuseau horaire resté sur UTC+8 est une contradiction plus facilement repérée qu'un mauvais type de protocole.
Si vous avez une dizaine, voire plusieurs dizaines d'environnements à configurer, fixer le type, la sortie et la région dans une configuration réutilisable vous fera gagner du temps par rapport à une saisie manuelle à chaque fois. C'est aussi la raison pour laquelle MakoBrowser gère le proxy avec l'environnement — environnement, compte et sortie réseau sont maintenus au même endroit, et la personne qui reprend le dossier n'a plus à demander « quel nœud est associé à ce compte ». Pour tester un premier environnement, commencez par installer le client depuis la page de téléchargement.
Questions fréquentes
Lequel est le plus rapide, SOCKS5 ou HTTP
Pas de réponse unique. La vitesse dépend de la bande passante, de la charge, de la distance du serveur proxy et du site cible, bien plus que du type de protocole. Plutôt que d'hésiter sur le type, regardez d'abord la qualité de ligne du proxy lui-même.
Faut-il obligatoirement du SOCKS5 avec un navigateur anti-détection
Non. Si vous ne faites que du trafic web et que le fournisseur ne propose que du HTTP, le proxy HTTP fait aussi l'affaire. L'avantage du SOCKS5 tient à la prise en charge de l'UDP et à une résolution DNS distante maîtrisée ; privilégiez-le quand l'environnement contient des outils dépendant de l'UDP.
Le proxy est bien renseigné, pourquoi mon IP réelle apparaît-elle encore
Trois causes fréquentes : un type mal choisi qui rend le proxy inopérant, une connexion directe du navigateur via WebRTC, ou une résolution DNS restée locale. En reprenant les points dans l'ordre de la section précédente, vous identifiez normalement l'étape en cause.
Un proxy HTTP peut-il accéder aux sites HTTPS
Oui. Le navigateur établit d'abord un tunnel sur le proxy via la méthode CONNECT, et le trafic à l'intérieur du tunnel est chiffré : le proxy ne voit pas le contenu de la page. C'est la manière standard dont un proxy HTTP gère le HTTPS.
Le type de proxy a-t-il un impact sur la sécurité du compte
Le type de proxy ne décide pas à lui seul du sort d'un compte. Ce qui compte, c'est la stabilité de la sortie, sa cohérence avec la région du compte et l'absence de changements fréquents. Aucun outil ne garantit qu'un compte échappe à une vérification de la plateforme : bien nettoyer l'environnement et éviter les fluctuations anormales, voilà la part que vous maîtrisez.


