Sosyal medya hesap bağlantısını önleme: ortam izolasyonu ve ikamet IP'leri
Birden fazla sosyal medya hesabı yürütenlerin gerçekten korktuğu şey tek bir ban değil — toplu bandır: bir hesap işaretlenir ve platform aynı cihazda, aynı ağda olan tüm diğer hesapları iz sürerek bulur. Bu şekilde olgun bir ortamı kaybetmek, on yeni hesap açmaktan daha büyük zarar verir.
Yakın zamanda Facebook çoklu hesaplar için yapılan pratik bir bağlantı önleme demosu izledim; gösterilen yaklaşım ders kitabı gibi: antidetect tarayıcı cihaz ortamlarını ayırıyor, sonra her hesap kendi ülkesinin yerel ikamet IP'sini alıyor — platform gördüğü şey "birbirinden hiç alakasız gerçek kullanıcılar" oluyor. Yöntem sağlam; bu yazı onu eksiksiz bir oyun planına açıyorum: platformlar bağlantıyı nasıl tespit ediyor, ortamlar nasıl izole edilir, IP nasıl seçilir ve doğrulanır — hepsi tek yerde.
Platformlar hesaplarınızı nasıl "bağlar"?
Bağlantıyı önlemeden önce nasıl gerçekleştiğini anlamak gerekir. Platform, iki hesabın "büyük ihtimalle aynı kişiye ait" olduğuna karar verirken ağırlıkla üç sinyal katmanına bakar:
Cihaz katmanı. İki hesap aynı bilgisayarda, aynı tarayıcıda giriş yaptıysa — tek sefer bile olsa — çerezler, Canvas parmak izleri, fontlar ve ekran parametreleri çapraz kanıt bırakır. En yaygın bağlantı kaynağı budur.
Ağ katmanı. Birden fazla hesap aynı IP çıkışını kullanıyorsa ya da herhangi bir noktada aynı IP aralığını kullandıysa, platform bunları doğrudan aynı ilişki çemberine çizer. Veri merkezi IP'ler özellikle tehlikelidir: aynı sunucudaki düzinelerce kullanıcı çoktan işaretlenmiştir, siz sadece son gelen olursunuz.
Davranış ve profil katmanı. Yakın kayıt tarihleri, aynı şablondan profiller, senkron paylaşım düzeni, yüksek oranda örtüşen etkileşim hedefleri — bu "bir aileden çıkma gibi fazla benzer" kalıplar, cihaz ve ağ katmanlarının yakalamadığı hesapları da birbirine bağlamaya yeter.
Görüldüğü gibi iş çok boyutlu çapraz karşılaştırma; tek noktalı tespit değil. TikTok'un risk kontrol boyutlarını TikTok ortam kurulum rehberinde listelemiştim; platformların ağırlıkları farklı ama çapraz karşılaştırma mantığı aynı.
Bağlantı önlemenin çekirdek ilkesi: bir hesap, bir ortam, bir IP
Üç sinyal katmanı üç savunma hattı gerektirir ve pratikte her şey tek cümleye iner: her hesabın bağımsız bir ortamı ve bağımsız bir IP'si olsun, hiçbiri kesişmesin.
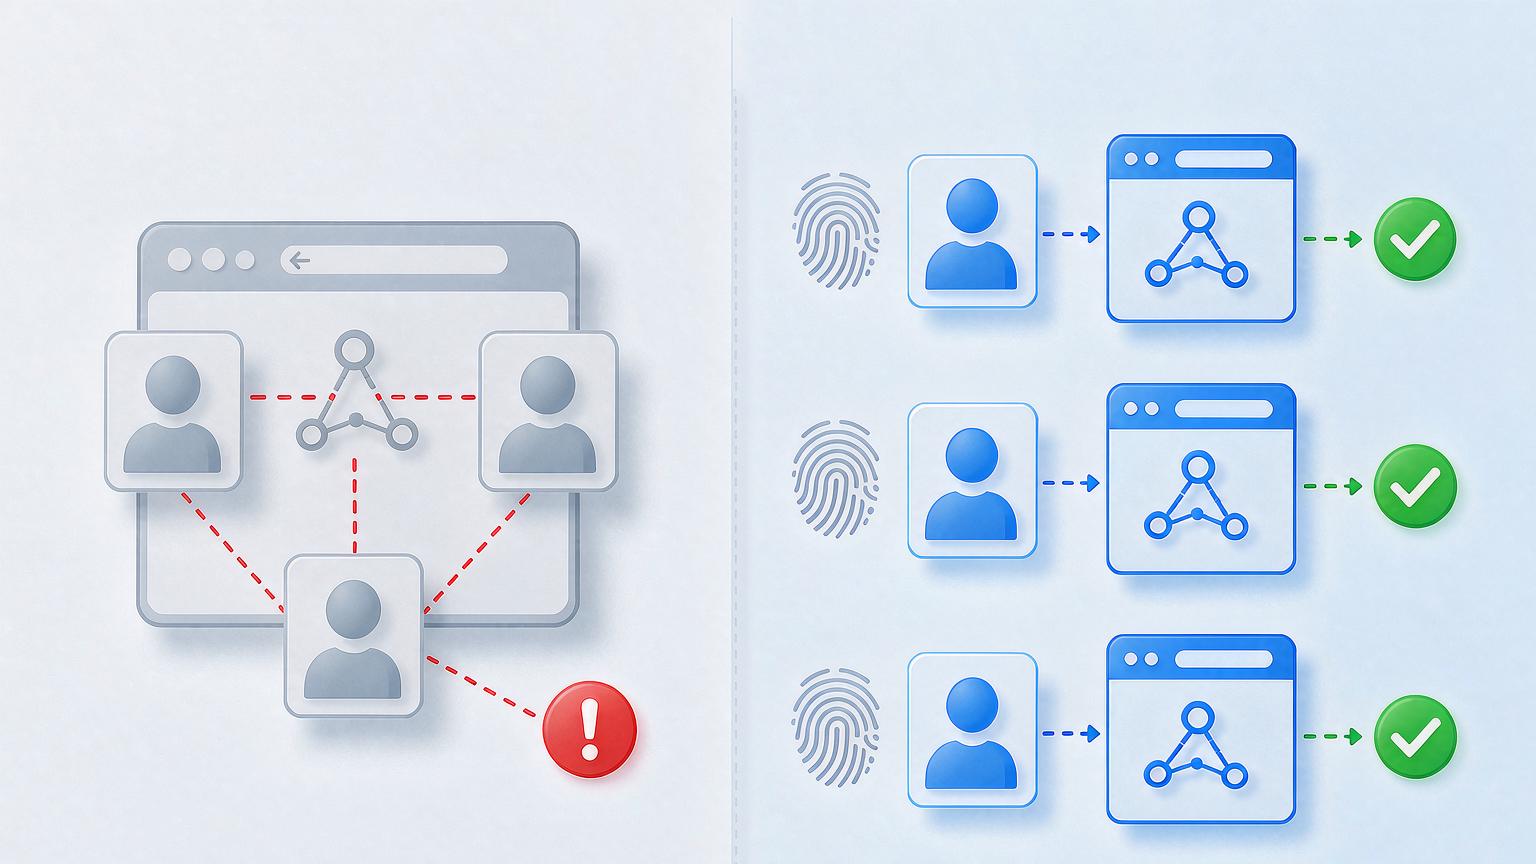
Üç "bağımsızlık"nın her biri neyi engelliyor:
- Bağımsız ortam cihaz katmanını engeller: antidetect tarayıcı her hesaba ayrı bir tarayıcı profili verir — kendi çerez deposu, kendi Canvas/WebGL/font parametreleri — platform cihaz tarafından hiçbir örtüşme görmez.
- Bağımsız IP ağ katmanını engeller: her hesaba bir adet münhasır ikamet IP'si; çıkış konumu hesabın personasıyla uyumlu.
- Persona farklılaştırması davranış katmanını engeller: kayıt tarihlerinin kaydırılması, profillerin tek tek yazılması, doğal pürüzler taşıyan paylaşım ritmi — bu katman operasyon disiplinidir; araç işinizi görmez.
Ortam izolasyonunun ağırlığına bir cümle daha ekleyeyim. O "daha iyi bir seçenek" değil — çoklu hesabın ayakta kalabilmesinin ön koşuludur. Hazır beş adımlı süreç, çoklu hesap yönetiminde antidetect tarayıcıların rolü yazısında var. Ekibimiz bağlantı önleme için MakoBrowser kullanıyor ve tam bu yüzden seçti: her Profile'ın parmak izi, depolaması ve proxy bağlaması çekirdek seviyesinde ayrı; ortamlar hiçbir veriyi paylaşmıyor — eski eklentiyle parametre değiştirme yöntemlerinden çok daha stabil.
Bağlantı önleyen bir ortam kurmanın beş adımı
Tüm akışı Facebook örneğiyle gezinelim; diğer platformlarda fark az.
Adım bir, bağımsız ortam oluştur. Antidetect tarayıcıda yeni bir Profile açın, hesap adına ya da iş amacına göre adlandırın ("US-FB-ana" gibi). Çekirdek Chrome, sistem Windows seçin; önce ortamın kendi parmak izi parametrelerinin eksiksiz olduğundan emin olun.
Adım iki, ikamet proxy'sini girin. Proxy türü SOCKS5 seçin; satın aldığınız ikamet IP'sinin host, port, kullanıcı adı ve şifresini girin. IP seçim kriteri sadece üç: konum hesabın personasıyla uyumlu, tip ikamet (asla veri merkezi değil), münhasır kullanım (kimseyle paylaşılmıyor).
Adım üç, proxy testini çalıştırın. Ortamlar genelde dahili test içerir: yeşil geçer, kırmızı geçmez. Kırmızı çoğunlukla yerel VPN'iniz kapalı olduğu için proxy zincirinin kurulamadığı anlamına gelir — açıp yeniden test edin.
Adım dört, IP kalite kontrolü yapın. Proxy'nin çalışması, IP'nin uygun olduğu anlamına gelmez. Bir IP kontrol sitesi açıp üç şeyi doğrulayın: konum doğru mu, ASN ikamet tipinde mi (dual ISP en iyisi) ve IP'yi sadece siz mi kullanıyorsunuz. Tek bir kriter bile tutmazsa bu IP hesap ısıtmada kullanılmaz.
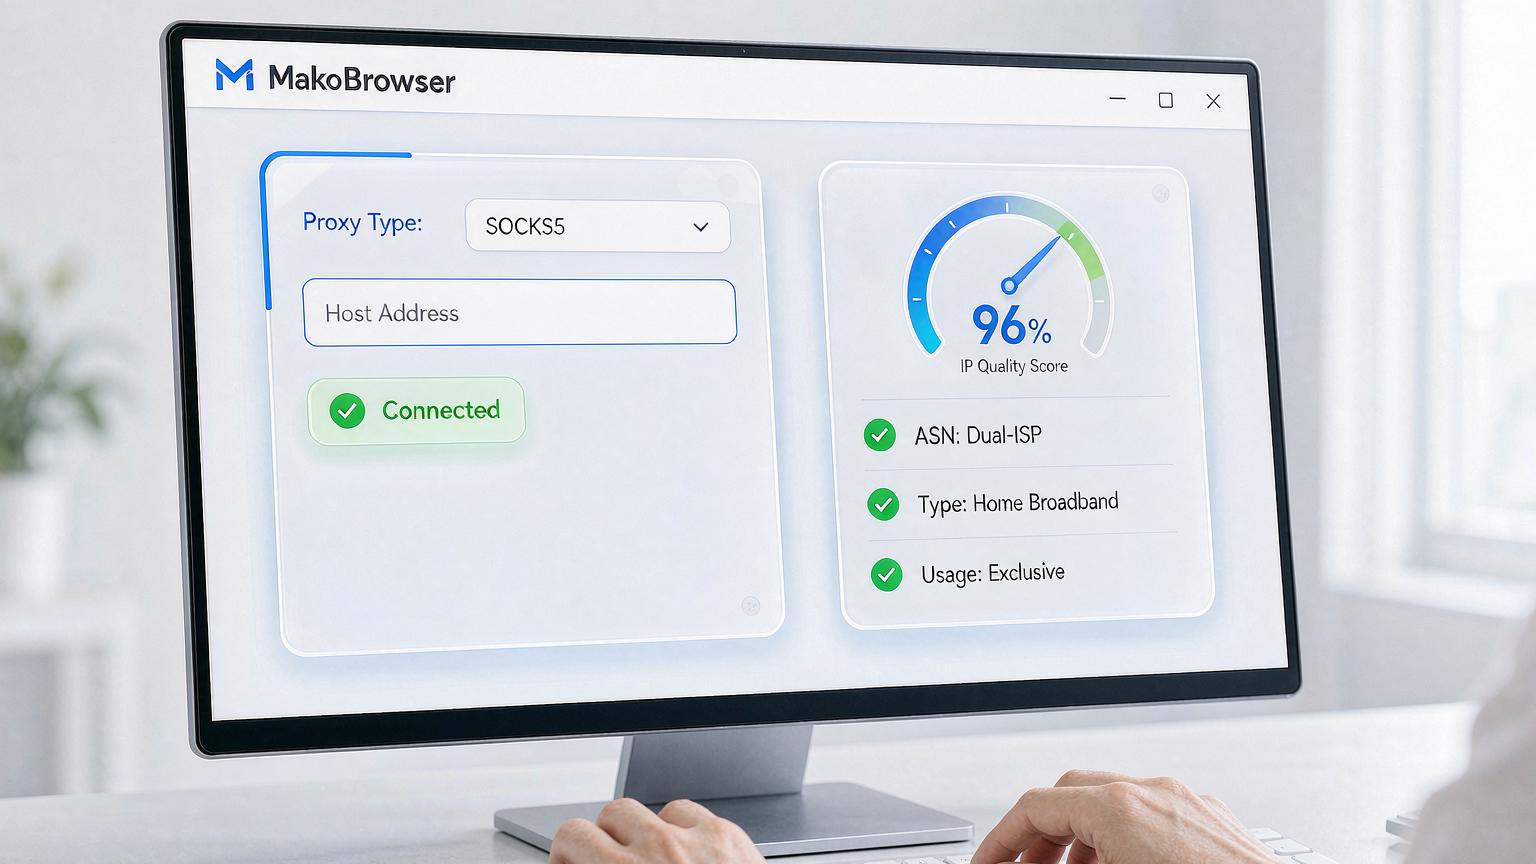
Adım beş, hesap başına tekrar edin, hiçbir şeyi yeniden kullanmayın. Her hesap yukarıdaki akışın tamamından geçer. Ortam yeniden kullanılmaz, proxy yeniden kullanılmaz, her testin kaydı arşivlenir — bir gün bir hesapta sorun çıkarsa elinizde o hesabın ortam dosyasının tamamı olur.
Ortam kuruldu diye bitmedi: sürekli yapılacak üç iş
Bağlantı önleme sürekli bir iştir; ortamı kurmak işin sadece üçte biridir.
IP saflığını izlemeye devam edin. İkamet IP'lerinin kalitesi değişir — geçen ay temiz olan aralık bu ay başkası tarafından kirletilmiş olabilir. Bir-iki haftada bir aktif IP'lerinizi yeniden kontrolden geçirin, puanı belirgin düşenleri hemen değiştirin.
Davranış farkını koruyun. Hesapların paylaşım saatleri, etkileşim alışkanlıkları ve içerik malzemesi "tek bir ekibin seri üretimi" gibi görünmemeli. Toplu kopyalanan içerik başlı başına bir bağlantı sinyalidir — burada hesap ısıtma ilkeleriyle kesişir: düşük frekansla başla, kademeli artır, ritmi pürüzlü tut. Facebook hesap yönetimi rehberindeki yöntemler doğrudan uygulanabilir.
Yeni hesapları eski hesaplardan ayırın. Yeni kaydedilen hesapları kurulu hesapların ortam grubunda çalıştırmayın — yeni hesaplar yüksek risklidir ve başlarına bir şey geldiğinde ana hesapları da sürüklemesinler. Gruplama, fiziksel izolasyon.
SSS
İki-üç hesap aynı bilgisayarda ama antidetect tarayıcıyla ayrı — yeterli mi? Cihaz katmanı için yeterli, ağ katmanı için değil — paylaşılan bir internet çıkışı hâlâ bağlantı kaynağıdır. Bağlantı önlemede "küçük ölçek muafiyeti" yoktur; IP'ler de ayrı olmalı.
Ücretsiz proxy kullanılabilir mi? Hayır. Ücretsiz proxy'ler neredeyse tamamen sayısız kişinin kullandığı veri merkezi IP'leridir — hesapları onlarla ısıtmak, hesaplarınızı platformun kara listesine teslim etmek demektir.
İkamet IP'leri için aylık bütçe ne kadar? Münhasır statik ikamet IP'leri artık pahalı değil; IP başına ayda birkaç dolar çoğu ihtiyacı karşılar. Bütçeyi "münhasırlık"a ve "temizlik"e harcayın, adede değil.
Bir hesap banlandı — aynı ortamdaki diğer hesapların IP'sini hemen değiştirmeli miyim? Önce banın nedenini netleştirin. Karar IP aralığıyla ilgiliyse o aralıktaki diğer ortamları en kısa sürede taşıyın; davranış ihlali ise IP değiştirmek pek işe yaramaz — operasyonunuzu gözden geçirin.
Kapanış: bağlantı önlemenin özü, her hesabı "bağımsız birer gerçek kişiye" benzetmektir
Tüm oyun planına geri bakınca gizemli bir şey yok: cihazı antidetect tarayıcı ayırıyor, ağı münhasır ikamet IP'leri ayırıyor, davranışı operasyon disiplini ayırıyor — üç katman da oturunca platformun gördüğü, birbirinden alakasız gerçek kullanıcılardan oluşan bir grup.
Uygulama sırası konusunda: önce bir hesap-bir ortam-bir IP çerçevesini kurun, sonra ısıtma ritmini ve matris ölçeğini konuşun. Sırayı ters çeviren ekipler genelde zaten bağlanmış hesaplar üzerinde boşa emek veriyor.
Bu beş adım, yeni ortamlar için kullandığımız gerçek kabul sırasıdır; araç tarafı MakoBrowser ile baştan sona yürür (indirme bağlantısı burada, aramak zorunda kalmayasınız diye). Yolda çıkan yenilikler — platformların risk kontrol değişiklikleri, IP tedarikçilerindeki dalgalanmalar — bunları blog merkezinde toplarım, kendinizinkini karşılaştırmak için bakabilirsiniz.