វិធីការពារគណនីបណ្តាញសង្គមមិនឲ្យភ្ជាប់គ្នា៖ ការបំបែកបរិយាកាស និង IP លំនៅឋាន
សម្រាប់អ្នកដែលដំណើរការគណនីបណ្តាញសង្គមច្រើន អ្វីដែលគេខ្លាចមិនមែនគឺការបិទគណនីតែមួយ តែគឺការបិទជាក្រុម៖ គណនីមួយត្រូវសម្គាល់ ហើយប្រព័ន្ធធ្វើតាមខ្សែអារម្មណ៍ទៅរកគណនីដទៃទៀតដែលប្រើឧបករណ៍ និងបណ្តាញដូចគ្នា។ ការបាត់បង់បរិយាកាសដែលបង្កើតរួចរាល់រួចរាល់ហើយបែបនេះ បាត់បង់ធំជាងការបង្កើតគណនីថ្មីដប់។
ថ្មីៗនេះ ខ្ញុំបានមើលការបង្ហាញជាក់ស្តែងអំពីការការពារការភ្ជាប់គ្នាសម្រាប់គណនីច្រើននៅ Facebook ហើយវិធីសាស្ត្រដែលបង្ហាញគឺជាបែបបទស្តង់ដារ៖ browser anti-detect បំបែកបរិយាកាសឧបករណ៍ចេញពីគ្នា បន្ទាប់មកគណនីនីមួយៗត្រូវបានផ្តល់ IP លំនៅឋានដើមនៃប្រទេសរបស់វា — ប្រព័ន្ធឃើញតែ «អ្នកប្រើពិតប្រាកដច្រើននាក់ដែលគ្មានទំនាក់ទំនងគ្នាឡើយ»។ វិធីសាស្ត្រនេះត្រឹមត្រូវ ហើយអត្ថបទនេះនឹងពង្រីកវាទៅជាគម្រោងពេញលេញ៖ ប្រព័ន្ធកំណត់ការភ្ជាប់គ្នាយ៉ាងណា បំបែកបរិយាកាសយ៉ាងណា ជ្រើសរើសនិងពិនិត្យ IP យ៉ាងណា — ទាំងអស់នៅកន្លែងតែមួយ។
ប្រព័ន្ធភ្ជាប់គណនីរបស់អ្នកដោយរបៀបណា?
មុននឹងការពារ ត្រូវយល់ជាមុនថាការភ្ជាប់កើតឡើងដោយរបៀបណា។ ពេលប្រព័ន្ធសម្រេចថាគណនីពីរ «ទំនងជាម្នាក់តែម្តង» វាមើលសញ្ញាសម្គាល់បីជាន់ជាចម្បង៖
ជាន់ឧបករណ៍។ គណនីពីរបានចូលដោយកុំព្យូទ័រតែមួយ browser តែមួយ — សូម្បីតែម្តង — cookie, ស្នាមបញ្ចាំង Canvas, ពុម្ពអក្សរ និងប៉ារ៉ាម៉ែត្រអេក្រង់ទុកកំណត់ត្រាបញ្ជាក់ទំនាក់ទំនងទុក។ នេះជាប្រភពភ្ជាប់គ្នាដែលជួបច្រើនបំផុត។
ជាន់បណ្តាញ។ គណនីច្រើនចេញតាម IP តែមួយ ឬធ្លាប់ប្រើជួរ IP ដូចគ្នានៅពេលណាមួយ ប្រព័ន្ធដាក់វាចូលក្នុងរង្វង់ទំនាក់ទំនងដូចគ្នាភ្លាមៗ។ IP datacenter ពិសេសគឺអាចមានគ្រោះថ្នាក់៖ អ្នកប្រើរាប់សិបនាក់នៅលើស៊េវ័រដូចគ្នាត្រូវសម្គាល់រួចហើយ អ្នកគ្រាន់តែជាអ្នកមកក្រោយ។
ជាន់ឥរិយាបថនិងប្រវត្តិរូប។ ថ្ងៃចុះឈ្មោះជិតគ្នា ប្រវត្តិរូបប្រើទម្រតែមួយ ចង្វាក់ប្រកាសរឹតត្រឹមត្រូវគ្នា គោលដៅទំនាក់ទំនងលើសលប់គ្នាខ្លាំង — ទម្រង់ «ដូចមួយគ្រួសារពេក» ទាំងនេះអាចឲ្យប្រព័ន្ធភ្ជាប់គណនីដែលជាន់ឧបករណ៍និងជាន់បណ្តាញមិនចាប់បាន។
ដូច្នេះឃើញច្បាស់ថាប្រព័ន្ធធ្វើការប្រៀបធៀបឆ្លងកាត់ច្រើនវិមាត្រ មិនមែនការធ្វើតេស្តត្រង់ចំណុចតែមួយទេ។ វិមាត្រគ្រប់គ្រងហានិភ័យរបស់ TikTok ខ្ញុំបានរៀបរាប់នៅការណ៍ណែនាំតំឡើងបរិយាកាស TikTok។ ប្រព័ន្ធនីមួយៗផ្តល់ទម្ងន់ខុសគ្នា តែតក្កវិជ្ជាប្រៀបធៀបដូចគ្នា។
គោលការណ៍ស្នូលនៃការការពារ៖ មួយគណនី មួយបរិយាកាស មួយ IP
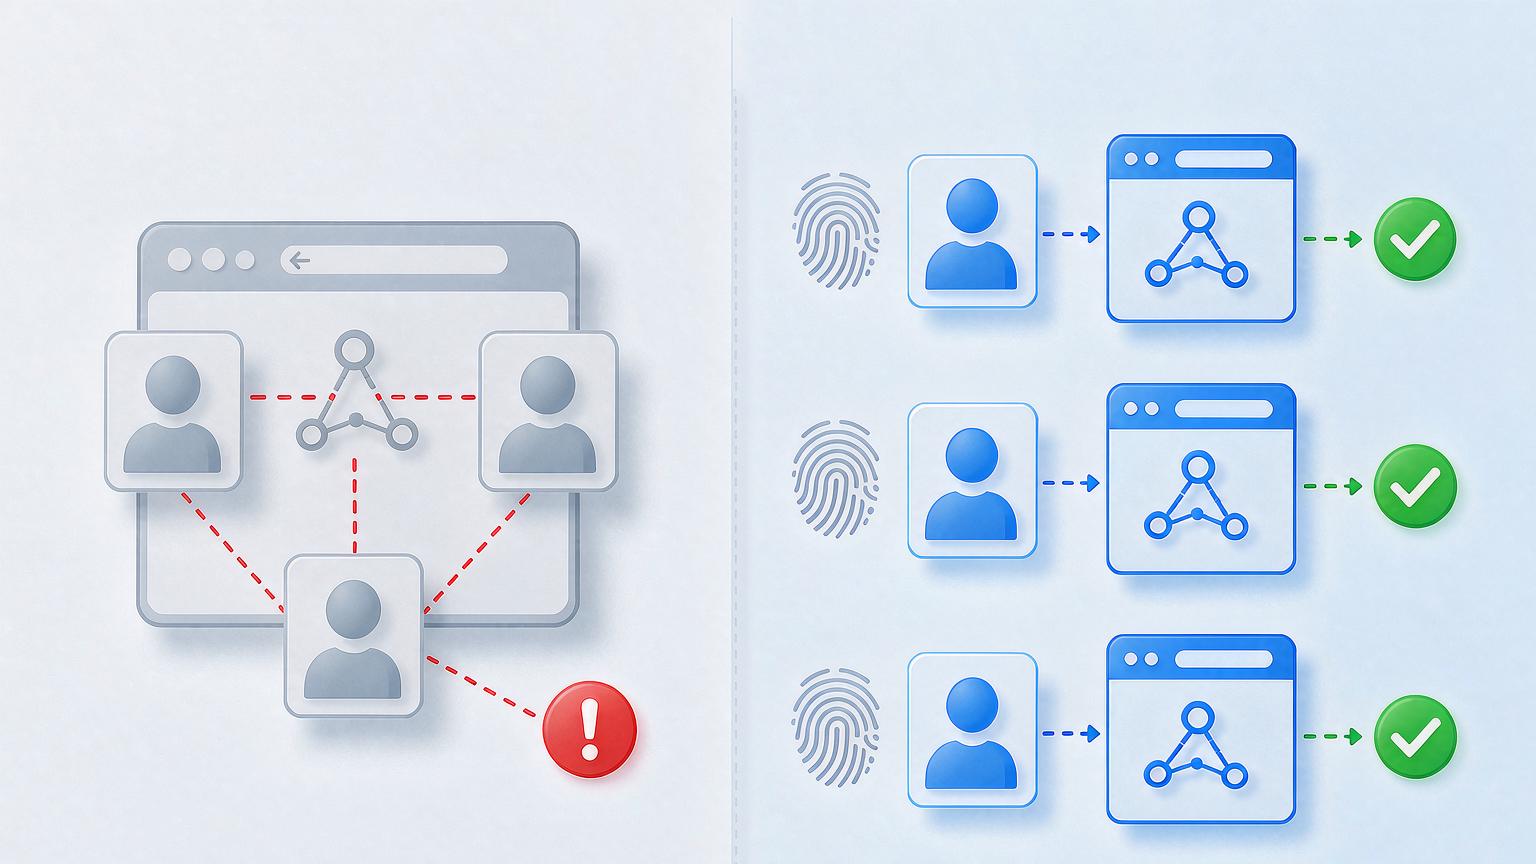
សញ្ញាបីជាន់ត្រូវការខ្សែការពារបី ហើយក្នុងការអនុវត្តសង្ខេបជាប្រយោគតែមួយ៖ គណនីនីមួយៗមានបរិយាកាសឯករាជ្យ បូកនឹង IP ឯករាជ្យ គ្មានការកាត់ផ្តួលគ្នាសោះ។
«ឯករាជ្យ» ទាំងបីនីមួយៗទប់អ្វី៖
- បរិយាកាសឯករាជ្យ ទប់ជាន់ឧបករណ៍៖ browser anti-detect ផ្តល់ប្រវត្តិរូប browser ដាច់ពីគ្នាដល់គណនីនីមួយៗ — កន្លែងរក្សាទុក cookie ដាច់ពីគ្នា ប៉ារ៉ាម៉ែត្រ Canvas/WebGL/ពុម្ពអក្សរដាច់ពីគ្នា — ពីភាគីឧបករណ៍ ប្រព័ន្ធមិនឃើញការផ្ទុះគ្នាណាមួយ។
- IP ឯករាជ្យ ទប់ជាន់បណ្តាញ៖ គណនីមួយមាន IP លំនៅឋានស្រប់គ្នាមួយ ទីតាំងចេញត្រូវនឹងបុរសរបស់គណនី។
- បុរសខុសៗគ្នា ទប់ជាន់ឥរិយាបថ៖ ចុះឈ្មោះតាមថ្ងៃផ្សេងៗ ប្រវត្តិរូបសរសេរម្នាក់ៗតាមបែបខ្លួន ចង្វាក់ប្រកាសមានភាពមិនទៀងទាត់តាមធម្មជាតិ — ជាន់នេះជាវិន័យប្រតិបត្តិការ ឧបករណ៍ជួយមិនបានទេ។
និយាយបន្ថែមអំពីទម្ងន់នៃការបំបែកបរិយាកាស។ វាមិនមែនជា «ជម្រើសប្រសើរជាង» ទេ តែជាលក្ខខណ្ឌដែលធ្វើឲ្យគណនីច្រើនតែអាចតាំងនៅបាន។ ដំណើរការទាំងប្រាំជំហានស្រេចស្រួលមាននៅតួនាទីរបស់ browser anti-detect ក្នុងការគ្រប់គ្រងគណនីច្រើន។ ក្រុមយើងប្រើ MakoBrowser សម្រាប់ការការពារនេះ ហើយជ្រើសរើសព្រោះចំណុចនេះទេ៖ ស្នាមបញ្ចាំង កន្លែងរក្សាទុក និងការភ្ជាប់ proxy របស់ Profile នីមួយៗត្រូវបំបែកពីកម្រិត kernel បរិយាកាសមិនចែករំលែកទិន្នន័យប៉ុន្មាន byte — ស្ថិរភាពជាងវិធីកែប៉ារ៉ាម៉ែត្រតាម extension សម័យមុន។
ប្រាំជំហានបង្កើតបរិយាកាសការពារភ្ជាប់គ្នា
តោះដើរដំណើរការពេញលេញតាម Facebook ជាឧទាហរណ៍។ ប្រព័ន្ធដទៃក៏ស្រដៀងគ្នាដែរ។
ជំហានទីមួយ បង្កើតបរិយាកាសឯករាជ្យ។ បង្កើត Profile ថ្មីក្នុង browser anti-detect ដាក់ឈ្មោះតាមគណនី ឬអត្ថន័យអាជីវកម្ម (បែប «US-FB-ចម្បង»)។ Kernel ជ្រើស Chrome ប្រព័ន្ធជ្រើស Windows ហើយជាដំបូងត្រូវប្រាកដថាប៉ារ៉ាម៉ែត្រស្នាមបញ្ចាំងរបស់បរិយាកាសពេញលេញ។
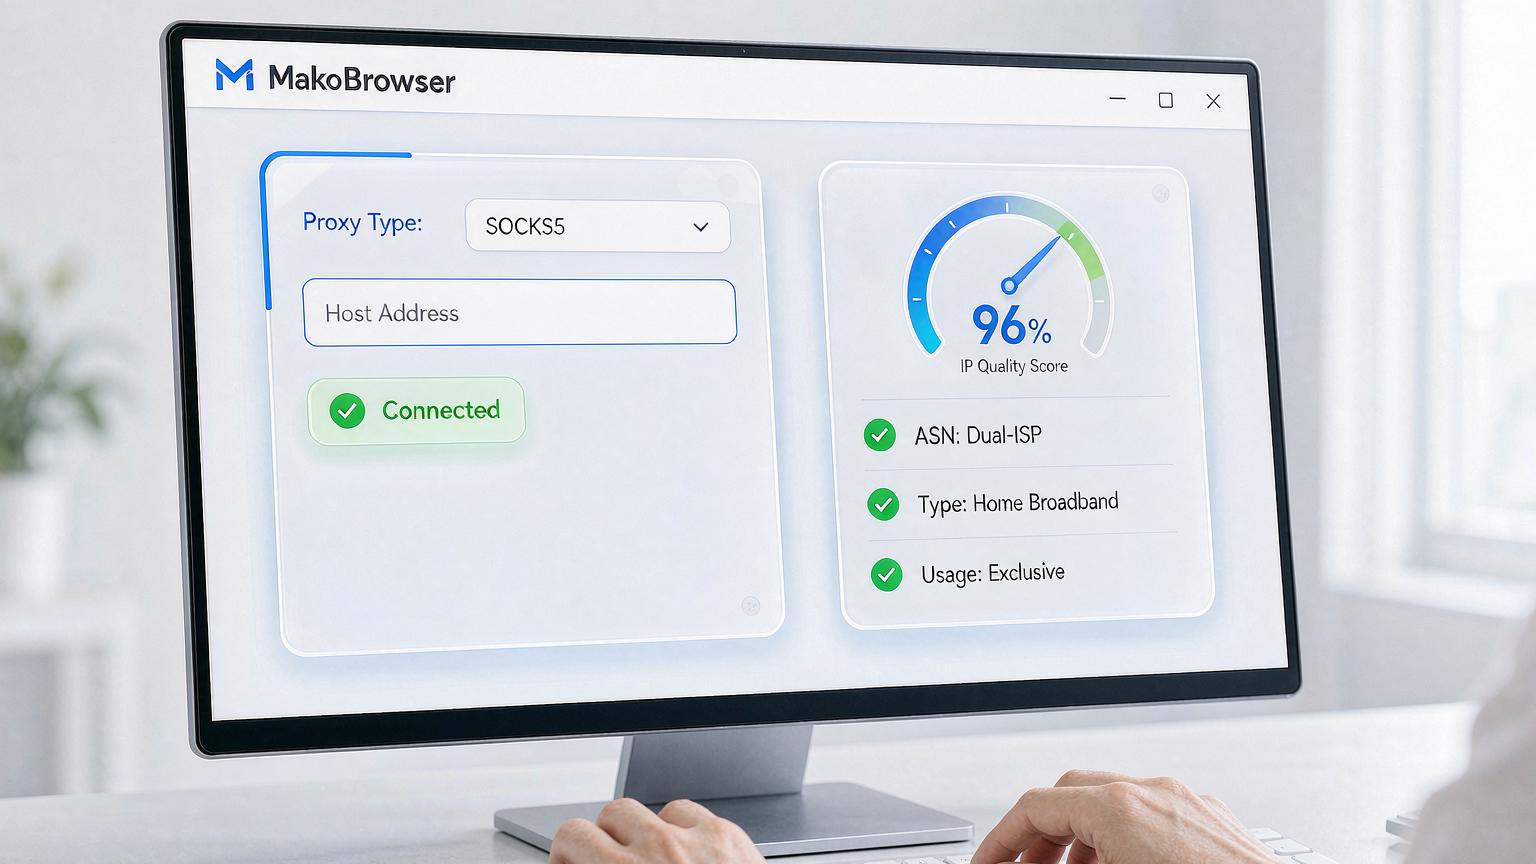
ជំហានទីពីរ បញ្ចូល proxy លំនៅឋាន។ ប្រភេទ proxy ជ្រើស SOCKS5 បញ្ចូល host, port, ឈ្មោះគណនី និងពាក្យសម្ងាត់របស់ IP លំនៅឋានដែលទិញមក។ គោលការណ៍ជ្រើសរើស IP មានតែបី៖ ទីតាំងត្រូវនឹងបុរសគណនី ប្រភេទជាលំនៅឋាន (កុំប្រើ IP datacenter) និងប្រើតែឯកវោហារ (កុំចែករំលែកចេញជាមួយនរណាម្នាក់)។
ជំហានទីបី ដំណើរការតេស្ត proxy។ ក្នុងបរិយាកាសជាទូទៅមានការត្រួតពិនិត្យដោយខ្លួន បៃតងឆ្លងកាត់ ក្រហមមិនឆ្លង។ ក្រហមភាគច្រើនព្រោះ VPN លើម៉ាស៊ីនមិនទាន់បើក ធ្វើឲ្យខ្សែ proxy មិនតភ្ជាប់ បើកឡើងរួចតេស្តម្តងទៀត។
ជំហានទីបួន ធ្វើការពិនិត្យគុណភាព IP។ Proxy ឆ្លងមិនមែនមានន័យថា IP ឆ្លងទេ។ បើកគេហទំព័រត្រួតពិនិត្យ IP ហើយបញ្ជាក់បីចំណុច៖ ទីតាំងត្រឹមត្រូវឬអត់ ASN ជាលំនៅឋានឬអត់ (dual ISP ល្អបំផុត) ហើយមានតែអ្នកតែម្នាក់ប្រើឬអត់។ ចំណុចណាមួយមិនដល់កម្រិត IP នោះកុំយកទៅចិញ្ចឹមគណនី។
ជំហានទីប្រាំ ធ្វើឡើងវិញតាមគណនីនីមួយៗ កុំប្រើឡើងវិញអ្វីទាំងអស់។ គណនីនីមួយៗដើរដំណើរការខាងលើឲ្យបានពេញ។ បរិយាកាសមិនប្រើឡើងវិញ proxy មិនប្រើឡើងវិញ ហើយរក្សាទុកកំណត់ត្រាការត្រួតពិនិត្យទាំងអស់ — ថ្ងៃណាគណនីណាមួយមានបញ្ហា អ្នកនឹងមានឯកសារបរិយាកាសពេញលេញទុកពិនិត្យ។
បង្កើតរួចមិនមែនចប់ទេ៖ រឿងបីដែលត្រូវធ្វើបន្ត
ការការពារភ្ជាប់គ្នាជាការងារដ៏ស្ថិតិវង់ ការបង្កើតបរិយាកាសគ្រាន់តែបញ្ចប់មួយភាគបី។
តាមដានភាពស្អាតនៃ IP ជាប្រចាំ។ គុណភាព IP លំនៅឋានផ្លាស់ប្តូរ — ជួរដែលស្អាតខែមុន ខែនេះអាចត្រូវគេធ្វើឲ្យឡាត។ រៀងរាល់មួយដល់ពីរសប្តាហ៍ យក IP ដែលកំពុងប្រើទៅត្រួតពិនិត្យឡើងវិញ ចំណេញពិន្ទុធ្លាក់ច្បាស់ត្រូវប្តូរភ្លាម។
រក្សាភាពខុសគ្នានៃឥរិយាបថ។ ពេលប្រកាស ទម្លាប់ទំនាក់ទំនង និងសម្ភារៈមាតិការបស់គណនីច្រើន មិនត្រូវមើលទៅដូច «ផលិតកម្មរបស់ក្រុមតែមួយ»។ មាតិកាចម្លងជាក្រុមវាខ្លួនវាជាសញ្ញាភ្ជាប់គ្នារួចហើយ — ចំណុចនេះដូចគ្នានឹងគោលការណ៍ចិញ្ចឹមគណនី៖ ចាប់ផ្តើមញឹកញាប់ទាប បន្តិចម្តងៗបង្កើន ចង្វាក់មានភាពរទេះ។ វិធីសាស្ត្រនៅការណ៍ណែនាំគ្រប់គ្រងគណនី Facebook ប្រើបានភ្លាមៗ។
បំបែកគណនីថ្មីពីគណនីចាស់។ កុំដាក់គណនីដែលទើបចុះឈ្មោះថ្មី ទៅរត់រួមជាមួយបរិយាកាសរបស់គណនីដែលកំពុងចិញ្ចឹម — គណនីថ្មីមានហានិភ័យខ្ពស់ ពេលមានបញ្ហាកុំឲ្យវាអូសគណនីសំខាន់ទៅជាមួយ។ បំបែកជាក្រុម បំបែកជាក់លាក់។
សំណួរញឹកញាប់
គណនីពីរបី ប្រើកុំព្យូទ័រតែមួយ តែបំបែកដោយ browser anti-detect — គ្រប់គ្រាន់ឬអត់? ជាន់ឧបករណ៍គ្រប់ ជាន់បណ្តាញមិនគ្រប់ — ចេញតាមអ៊ីនធឺណិតផ្ទះដូចគ្នា នៅតែជាប្រភពភ្ជាប់គ្នា។ ការការពារភ្ជាប់គ្នាគ្មាន «លើកលែងសម្រាប់ទំហំតូច» ទេ IP ក៏ត្រូវបំបែកដែរ។
Proxy ឥតគិតថ្លៃប្រើបានឬអត់? កុំ។ Proxy ឥតគិតថ្លៃជាទូទៅទាំងអស់ជា IP datacenter ដែលមនុស្សរាប់មិនអស់ប្រើមកហើយ យកទៅចិញ្ចឹមគណនីដូចជាដាក់គណនីចូលបញ្ជីខ្មៅរបស់ប្រព័ន្ធដោយខ្លួនឯង។
ថវិកាតាមខែសម្រាប់ IP លំនៅឋានប៉ុន្មាន? IP លំនៅឋានឋិតិវន្តឯកវោហារឥឡូវមិនថ្លៃទេ កម្រិតដុល្លារប៉ុន្មានក្នុងមួយ IP ក្នុងមួយខែគ្រប់គ្រាន់សម្រាប់តម្រូវការភាគច្រើន។ ថវិកាត្រូវចំណាយលើ «ឯកវោហារ» និង «ភាពស្អាត» មិនមែនលើចំនួនទេ។
គណនីមួយត្រូវបិទ គណនីដទៃក្នុងបរិយាកាសដូចគ្នាត្រូវប្តូរ IP ភ្លាមឬអត់? ស្វែងរកមូលហេតុការបិទឲ្យច្បាស់ជាមុនសិន។ បើសម្រេចចិត្តទាក់ទងនឹងជួរ IP ចូរផ្ទេរបរិយាកាសដទៃក្នុងជួរនោះឲ្យបានលឿនជាងគេ។ បើជាការបំពានឥរិយាបថ ប្តូរ IP មិនជួយប៉ុន្មានទេ — ត្រួតពិនិត្យប្រតិបត្តិការជាដើម។
សរសេរនៅចុងបញ្ចប់៖ ខ្លឹមសារពិតនៃការការពារភ្ជាប់គ្នា គឺធ្វើឲ្យគណនីនីមួយៗ «ដូចមនុស្សពិតឯករាជ្យ»
ត្រឡប់មើលគម្រោងទាំងមូល គ្មានអ្វីដ៏អាថ៌កំបាំងទេ៖ ជាន់ឧបករណ៍បំបែកដោយ browser anti-detect ជាន់បណ្តាញបំបែកដោយ IP លំនៅឋានឯកវោហារ ជាន់ឥរិយាបថបំបែកដោយវិន័យប្រតិបត្តិការ — គ្រប់ជាន់ទាំងបីធ្វើបានល្អ អ្វីដែលប្រព័ន្ធឃើញគឺក្រុមអ្នកប្រើពិតដែលគ្មានទំនាក់ទំនងគ្នា។
អំពីលំដាប់លំដោយអនុវត្ត៖ ដាក់ស៊ុមមួយគណនី មួយបរិយាកាស មួយ IP ឲ្យមានជាមុនសិន បន្ទាប់មកសោតនិយាយពីចង្វាក់ចិញ្ចឹមគណនី និងទំហំម៉ាទ្រីស។ ក្រុមដែលធ្វើផ្ទុយ ជាធម្មតាបាត់បង់កម្លាំងទៅលើគណនីដែលភ្ជាប់គ្នារួចហើយ។
ប្រាំជំហានក្នុងអត្ថបទនេះ គឺលំដាប់លំដោយផ្ទៀងផ្ទាត់ជាក់ស្តែងដែលយើងប្រើសម្រាប់បរិយាកាសថ្មី ផ្នែកឧបករណ៍ដំណើរការបានពេញដោយ MakoBrowser (តំណទាញយកដាក់នៅទីនេះ កុំឲ្យអ្នកត្រូវស្វែងរក)។ រឿងថ្មីៗក្នុងដំណើរ — ការផ្លាស់ប្តូរគ្រប់គ្រងហានិភ័យរបស់ប្រព័ន្ធ ការរាប់បញ្ចូលពីអ្នកផ្គត់ផ្គង់ IP — ខ្ញុំនឹងរួបរួមទុកនៅមជ្ឈមណ្ឌលប្លុក សូមយកទៅប្រៀបធៀបជាមួយរបស់អ្នក។