Cum previi asocierea conturilor de social media: izolare medii și IP-uri rezidențiale
Cine administrează mai multe conturi pe rețelele sociale nu se teme de un ban izolat — se teme de banul în serie: un cont primesc steag, iar platforma urmează firul până la toate celelalte conturi pe același dispozitiv și în aceeași rețea. Să pierzi astfel un mediu matur doare mai mult decât să creezi zece conturi noi.
Recent am vizionat o demonstrație practică de prevenire a asocierii pentru multi-conturi pe Facebook, iar abordarea prezentată este de manual: browserul antidetect separă mediile de dispozitiv, apoi fiecare cont primește un IP rezidențial nativ din țara sa — platforma vede „câțiva utilizatori reali fără nicio legătură între ei." Metoda e solidă, iar acest articol o desfășoară într-un playbook complet: cum detectează platformele asocierea, cum izolezi mediile, cum alegi și verifici IP-urile — totul într-un singur loc.
Cum „leagă" platformele conturile tale
Înainte să previi asocierea, trebuie să înțelegi cum se produce. Când o platformă decide că două conturi „aparțin probabil aceleiași persoane", privește mai ales trei straturi de semnale:
Stratul de dispozitiv. Două conturi care s-au autentificat pe același computer, în același browser — chiar dacă o singură dată — lasă dovezi încrucișate în cookies, amprente Canvas, fonturi și parametri de ecran. Aceasta este cea mai comună sursă de asociere.
Stratul de rețea. Mai multe conturi care ies prin același IP sau care au folosit cândva același interval de adrese intră direct în același cerc de relații. IP-urile de datacenter sunt deosebit de periculoase: zeci de utilizatori de pe același server sunt deja marcați, tu doar ești ultimul venit.
Stratul de comportament și profil. Date de înregistrare apropiate, profiluri din același șablon, ritm de publicare sincronizat, ținte de interacțiune puternic suprapuse — aceste tipare „prea de familie" permit platformei să lege și conturile pe care nici stratul de dispozitiv, nici cel de rețea nu le-au prins.
După cum vezi, este o verificare încrucișată multidimensională, nu o detecție punctuală. Dimensiunile de control al riscurilor de pe TikTok le-am listat în ghidul de configurare a mediului TikTok; fiecare platformă le cântărește altfel, dar logica încrucișării este aceeași.
Principiul central al anti-asocierii: un cont, un mediu, un IP
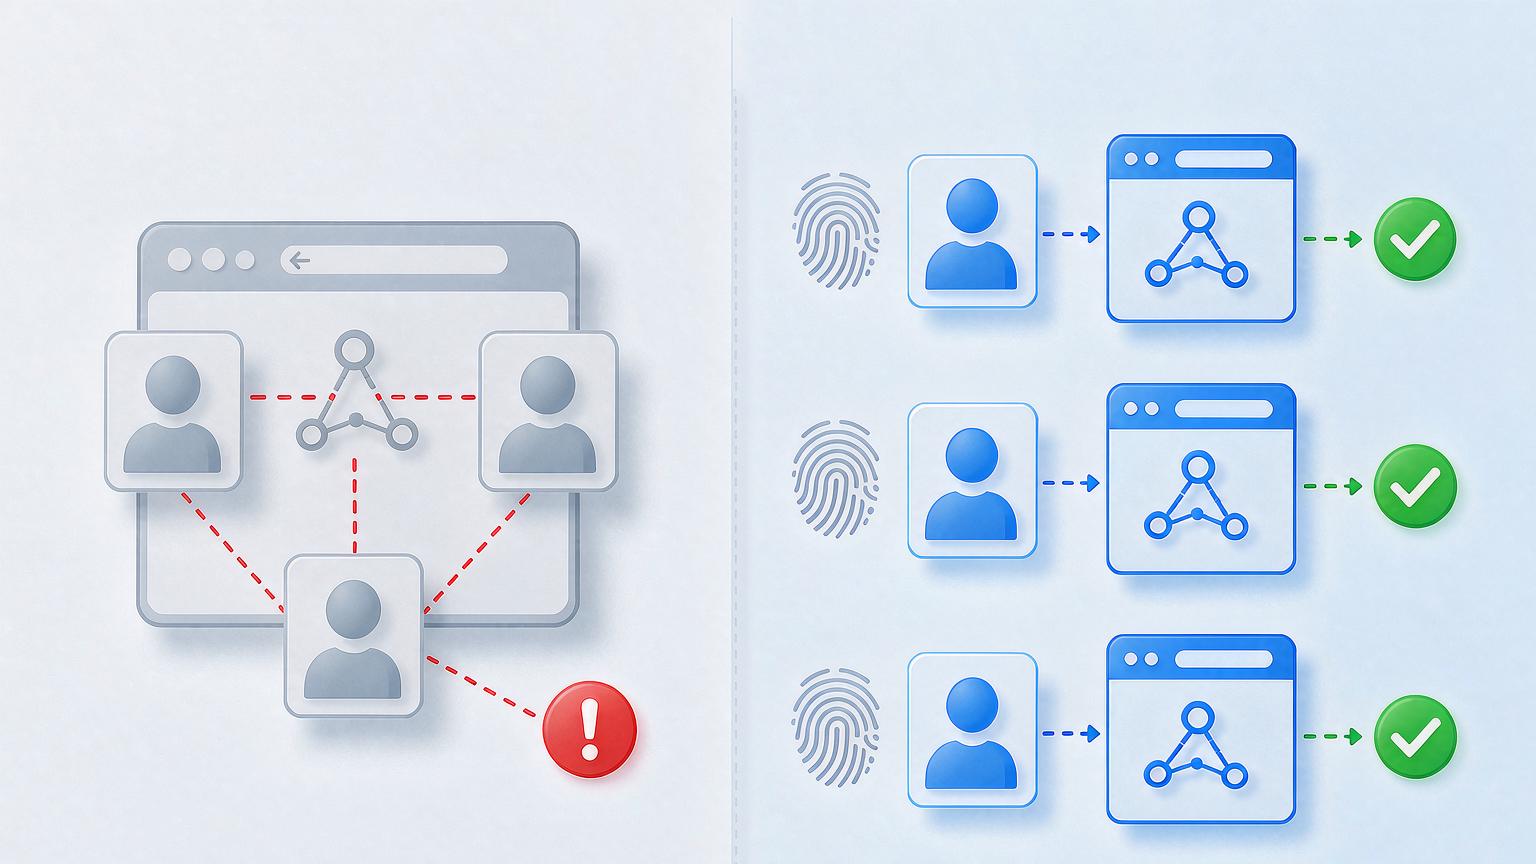
Trei straturi de semnale cer trei linii de apărare, iar în practică totul se reduce la o frază: fiecare cont primește un mediu independent plus un IP independent, fără nicio intersecție.
Ce blochează fiecare dintre cele trei „independențe":
- Mediu independent blochează stratul de dispozitiv: browserul antidetect dă fiecărui cont un profil de browser complet separat — stocare proprie de cookies, parametri proprii Canvas/WebGL/fonturi — dinspre dispozitiv, platforma nu vede nicio suprapunere.
- IP independent blochează stratul de rețea: câte un IP rezidențial exclusiv pe cont, cu locația de ieșire potrivită cu persona contului.
- Personas diferențiate blochează stratul de comportament: înregistrări decalate, profiluri scrise fiecare în felul său, ritm de publicare cu neregularitate naturală — acest strat este disciplină operațională; niciun instrument nu o face pentru tine.
Încă un cuvânt despre greutatea izolării mediilor. Nu este „o opțiune mai bună" — este condiția prealabilă ca operarea multi-cont să funcționeze deloc. Procesul gata făcut în cinci pași se află în articolul despre rolul browserelor antidetect în gestionarea multi-cont. Echipa noastră folosește MakoBrowser pentru anti-asociere și l-am ales exact din acest motiv: amprenta, stocarea și legarea proxy ale fiecărui Profile sunt separate la nivel de kernel, iar mediile nu partajează niciun byte — mult mai stabil decât vechile scheme de modificare a parametrilor prin plugin-uri.
Cinci pași pentru a construi un mediu anti-asociere
Parcurgem întregul flux luând Facebook drept exemplu; la celelalte platforme diferă puțin.
Pasul unu, creează un mediu independent. Creează un Profile nou în browserul antidetect și denumește-l după cont sau după scopul de business (de genul „US-FB-principal"). Kernel Chrome, sistem Windows; mai întâi asigură-te că parametrii de amprentă ai mediului sunt compleți.
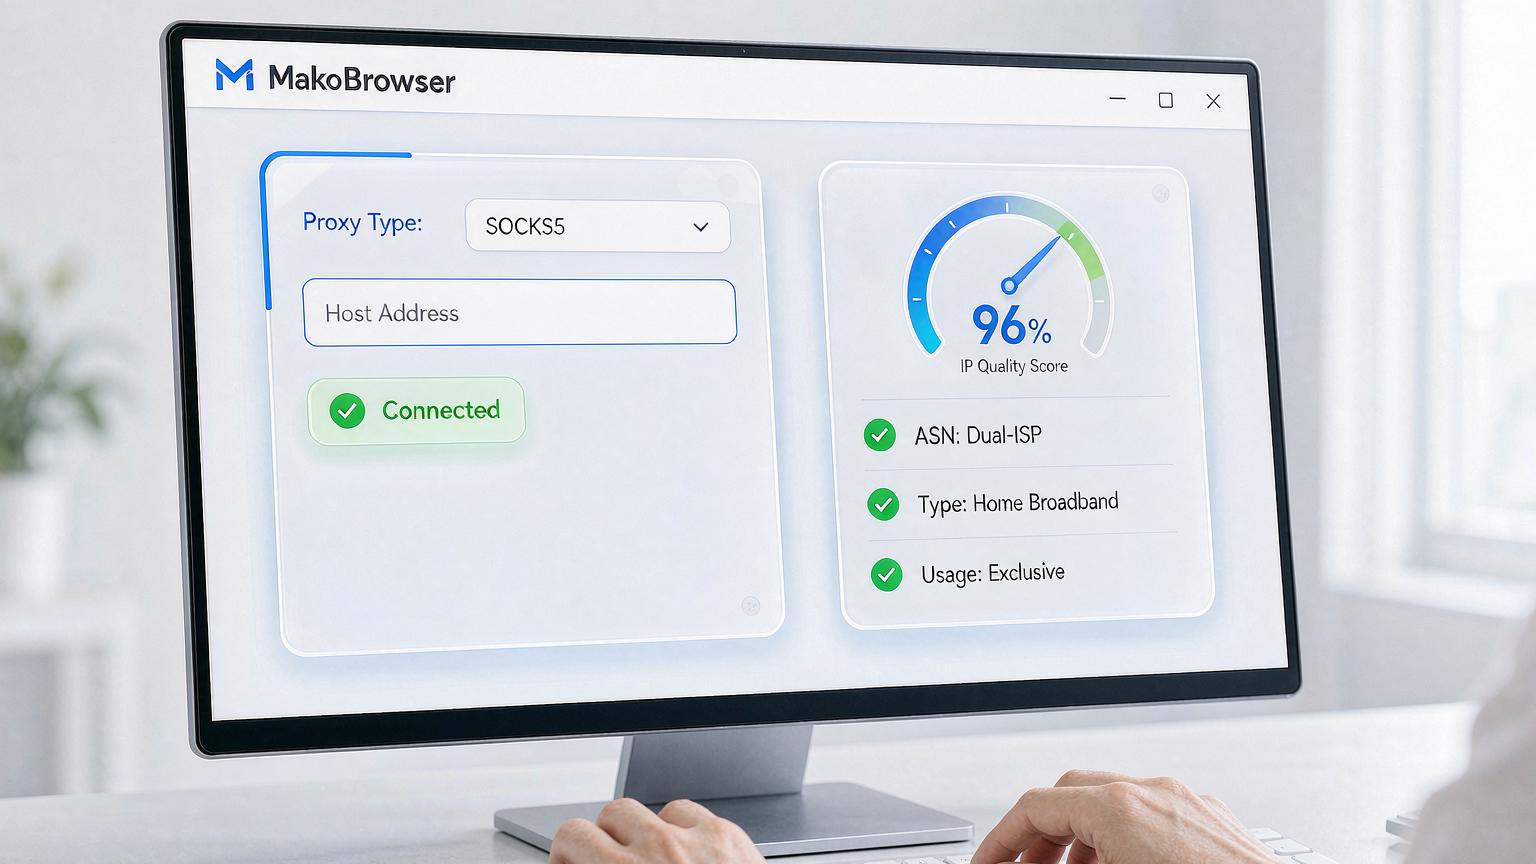
Pasul doi, introdu proxy-ul rezidențial. Tipul de proxy: SOCKS5; introdu host-ul, portul, numele de utilizator și parola IP-ului rezidențial cumpărat. Criteriile de alegere a IP-ului sunt doar trei: locația corespunde personai, tipul este rezidențial (niciodată datacenter), utilizarea este exclusivă (nemodificată cu nimeni).
Pasul trei, rulează testul proxy. Mediile au de obicei o verificare integrată: verde trece, roșu nu. Roșul înseamnă de cele mai multe ori că VPN-ul local e stins și lanțul de proxy nu se conectează — pornește-l și testează din nou.
Pasul patru, fă verificarea calității IP-ului. Un proxy funcțional nu înseamnă un IP calificat. Deschide un site de verificare IP și confirmă trei lucruri: locația e corectă, ASN-ul este rezidențial (dual ISP e ideal), și doar tu îl folosești. Un singur criteriu nerespectat — IP-ul acela nu merge la încălzirea conturilor.
Pasul cinci, repetă pentru fiecare cont, fără să refolosești nimic. Fiecare cont parcurge întregul flux de mai sus. Fără medii refolosite, fără proxy-uri refolosite, iar rezultatele fiecărei verificări se arhivează — dacă vreun cont face probleme cândva, ai la îndemână un dosar complet al mediului lui.
Mediu construit nu e linia de sosire: trei lucruri de făcut continuu
Anti-asocierea e muncă continuă; construirea mediului acoperă doar o treime din sarcină.
Monitorizează constant puritatea IP-urilor. Calitatea IP-urilor rezidențiale se schimbă — un interval curat luna trecută poate fi murdărit de altcineva luna aceasta. La una-două săptămâni, trecem din nou IP-urile active prin verificare, iar cele cu scor clar scăzut le înlocuim imediat.
Păstrează diferențele de comportament. Orele de publicare, obiceiurile de interacțiune și materialul de conținut ale conturilor nu trebuie să pară „producție de serie a unei echipe". Conținutul copiat în masă este în sine un semnal de asociere — aici se suprapun principiile încălzirii conturilor: pornire la frecvență joasă, scalare treptată, ritm cu muchii aspre. Metodele din ghidul de gestionare a conturilor Facebook se aplică direct.
Separă conturile noi de cele vechi. Nu pune conturile proaspăt înregistrate să ruleze în același lot de medii cu cele consolidate — conturile noi sunt cu risc ridicat și, dacă pică, să nu tragă după ele conturile principale. Grupare separată, izolare fizică.
Întrebări frecvente
Două-trei conturi pe același computer, dar separate cu browser antidetect — e suficient? Pentru stratul de dispozitiv, da; pentru cel de rețea, nu — o ieșire de bandă largă partajată rămâne sursă de asociere. Anti-asocierea nu cunoaște „scutiri la scară mică"; și IP-urile trebuie separate.
Pot folosi proxy-uri gratuite? Nu. Proxy-urile gratuite sunt aproape toate IP-uri de datacenter folosite de nenumărați oameni — a încălzi conturi pe ele înseamnă a le preda singur blacklistei platformei.
Ce buget lunar pentru IP-uri rezidențiale? IP-urile rezidențiale statice exclusive nu mai sunt scumpe; câțiva dolari pe IP pe lună acoperă majoritatea nevoilor. Cheltuiește bugetul pe „exclusiv" și „curat", nu pe cantitate.
Un cont a fost banat — schimb imediat IP-urile celorlalte din același mediu? Mai întâi află cauza banului. Dacă verdictul ține de intervalul de IP, migrează cât mai repede celelalte medii din acel interval; dacă e o încălcare de comportament, schimbarea IP-ului ajută puțin — reia-ți operațiunile.
La final: esența anti-asocierii este să faci fiecare cont să pară „o persoană reală independentă"
Privești tot playbook-ul și nu există nimic mistic: stratul de dispozitiv îl separă browserul antidetect, stratul de rețea IP-urile rezidențiale exclusive, stratul de comportament disciplina operațională — cu toate cele trei straturi puse la punct, platforma vede un grup de utilizatori reali fără legături între ei.
Despre ordinea execuției: întâi ridică cadrul de un cont, un mediu, un IP, apoi vorbește despre ritmul de încălzire și scara matricei. Cine inversează ordinea lucrează de obicei degeaba pe conturi deja legate.
Acești cinci pași sunt secvența reală de recepție pe care o folosim pentru mediile noi, iar partea de instrumente o parcurgi de la cap la coadă cu MakoBrowser (link de descărcare aici, ca să nu mai cauți). Noutățile de pe drum — schimbări în controlul riscurilor al platformelor, fluctuații ale furnizorilor de IP — le voi strânge în centrul blogului, folosește-le libere să-ți verifici propriul setup.