Fingerprint-Browser, VPN oder virtuelle Maschine: Wie du Multi-Account-Umgebungen isolierst
Wer fragt „soll ich für mehrere Accounts ein VPN, eine virtuelle Maschine oder einen Fingerprint-Browser nehmen", hat meist schon eines davon ausprobiert und gemerkt, dass es das Problem nicht löst — nicht weil das Werkzeug schlecht wäre, sondern weil diese drei Dinge auf völlig unterschiedlichen Ebenen arbeiten. Ein VPN ändert den Netzwerkausgang, eine virtuelle Maschine ändert Gerät und Betriebssystem, ein Fingerprint-Browser ändert die Browser-Identität und die Account-Daten. Wer weiß, welche Ebene er eigentlich isolieren muss, trifft die Wahl in unter zehn Minuten.
Zuerst klären: Worauf schauen die Plattformen wirklich?
Wenn eine Plattform entscheidet, „ob diese Accounts von derselben Person bedient werden", liest sie Informationen aus ungefähr drei Ebenen. Die meisten Fehler im Multi-Account-Betrieb entstehen, weil nur eine Ebene behandelt wird, während die anderen zwei unverändert offenliegen.
- Netzwerkebene: Ausgangs-IP, zugehöriges Subnetz und geografische Lage sowie die Frage, wie viele andere Accounts noch an dieser IP hängen.
- Geräte- und Systemebene: Betriebssystem- und Browserversion, Hardware-Parameter, Zeitzone und Sprache des Systems, installierte Schriftarten.
- Browser-Identitätsebene: der Browser-Fingerprint (Render-Parameter wie Canvas, WebGL, Audio), Cookies, lokaler Speicher und Cache.
Zwischen diesen drei Ebenen bestehen Querverbindungen. Eine IP in Los Angeles, dazu eine Systemzeitzone auf Pekinger Zeit und als Sprache vereinfachtes Chinesisch — einzeln betrachtet ist nichts davon ein Problem, zusammen fallen sie auf. Die eigentlich richtige Frage lautet also nicht „welches Werkzeug ist stärker", sondern welche Ebene du isolieren musst und ob die anderen zwei sich von selbst angleichen können. Woraus sich ein Browser-Fingerprint zusammensetzt, erklärt der Fingerprinting-Eintrag von MDN.
Ein VPN ändert den Netzwerkausgang, nicht die Account-Identität
Ein VPN arbeitet sehr einfach: Es leitet den lokalen Datenverkehr über einen entfernten Knoten, sodass Websites die IP des Knotens sehen. Mehr als eine andere Ausgangsadresse kann es nicht liefern.
Browser-Fingerprints liegen völlig außerhalb dessen, was ein VPN anfasst. Auflösung, Schriftartenliste, Zeitzone, Sprache, User-Agent sowie Parameter, an deren Rendering Hardware und Treiber beteiligt sind, etwa Canvas und WebGL, bleiben im lokalen Browser. Derselbe Fingerprint zusammen mit einer IP, die von den USA nach Deutschland und dann nach Singapur springt, wirkt aus Sicht der Risikoprüfung nicht wie „drei verschiedene Personen", sondern eher wie „eine Person, die mit demselben Gerät um die Welt reist" — und das ist oft verdächtiger als gar nichts zu tun.
Ein weiterer leicht übersehener Punkt: Die Ausgangs-IPs kommerzieller VPNs werden von sehr vielen Nutzern gemeinsam verwendet. An einem einzigen Knoten können gleichzeitig tausend fremde Accounts hängen, und sobald einer davon auffällig geworden ist, steht der ganze IP-Bereich unter Beobachtung. Eine IP, die von vielen Accounts geteilt wird, ist selbst schon eine Markierung.
Die passenden Einsatzzwecke eines VPN sind klar: gesperrte Inhalte erreichen, Datenverkehr in öffentlichen Netzen verschlüsseln, ein einzelner Account im Alltag. Es beantwortet die Frage „von wo du dich verbindest", nicht „wer du bist", und Umgebungsisolierung gehört nicht zu seinen Fähigkeiten.
Eine virtuelle Maschine isoliert das Gerät, doch geklonte Umgebungen sind oft identisch
Eine virtuelle Maschine löst eine andere Ebene: Auf einem physischen Rechner läuft ein vollständiges, eigenständiges Betriebssystem, und jede Instanz hat ihre eigenen Systemdateien, Programme und Hardware-Konfiguration. Die Geräteebene ist damit tatsächlich isoliert — ein Schritt weiter als ein VPN.
Das Problem steckt im Vorgang des „Kopierens". Im Multi-Account-Betrieb installiert niemand zehn virtuelle Maschinen von Grund auf; man richtet eine als Vorlage ein und klont sie. Die Klone erben dieselben Systemschriftarten, dieselbe Browserversion, dieselbe Standard-Zeitzone und -Sprache, und selbst Kennungen von virtueller Netzwerkkarte und Mainboard können sich wiederholen. Für dich sind es zehn Maschinen, für die Plattform sind ihre Fingerprints weitgehend identisch — was sie sogar leichter zusammenführt.
Mehrere Browser in einer virtuellen Maschine zu öffnen oder mehrere Systembenutzer für verschiedene Accounts anzulegen, funktioniert genauso — das sind nur mehrere Fenster unter einem System, mit gemeinsamem Schriftsatz, gemeinsamem Kernel und gemeinsamem Rendering-Verhalten. Die Fenster sind getrennt, die Identitäten nicht.
Auch die Kosten sind eine harte Grenze. Jede Instanz belegt eigenständig CPU, Arbeitsspeicher und Festplatte; laufen ein Dutzend gleichzeitig, kommt ein normaler Bürorechner ins Stocken. Wirklich passend ist die virtuelle Maschine für wenige Umgebungen, die ein völlig anderes Betriebssystem brauchen — etwa um zu prüfen, wie sich derselbe Ablauf unter Windows und macOS verhält. Als tägliche Betriebsumgebung für Dutzende Accounts sinkt ihr Nutzen schnell.
Ein Fingerprint-Browser ändert die Browser-Identität — eine eigene Umgebung pro Account
Ein Fingerprint-Browser treibt die Isolierung auf die feinste Ebene: nicht in Einheiten von „einer Person" oder „einem Rechner", sondern von einem Account, dem jeweils eine vollständige, eigenständige Browser-Umgebung zugeordnet wird.
Eine Umgebung enthält drei Dinge: getrennt gespeicherte Cookies, Cache und lokaler Speicher; eigenständig konfigurierte Fingerprint-Parameter wie User-Agent, Zeitzone, Sprache, Auflösung, Canvas und WebGL; sowie einen separat gebundenen Proxy-Ausgang. Diese Kombination sorgt dafür, dass Daten zwischen Accounts nicht vermischt werden und jeder Account bei jedem Öffnen dieselbe feste Umgebung sieht.
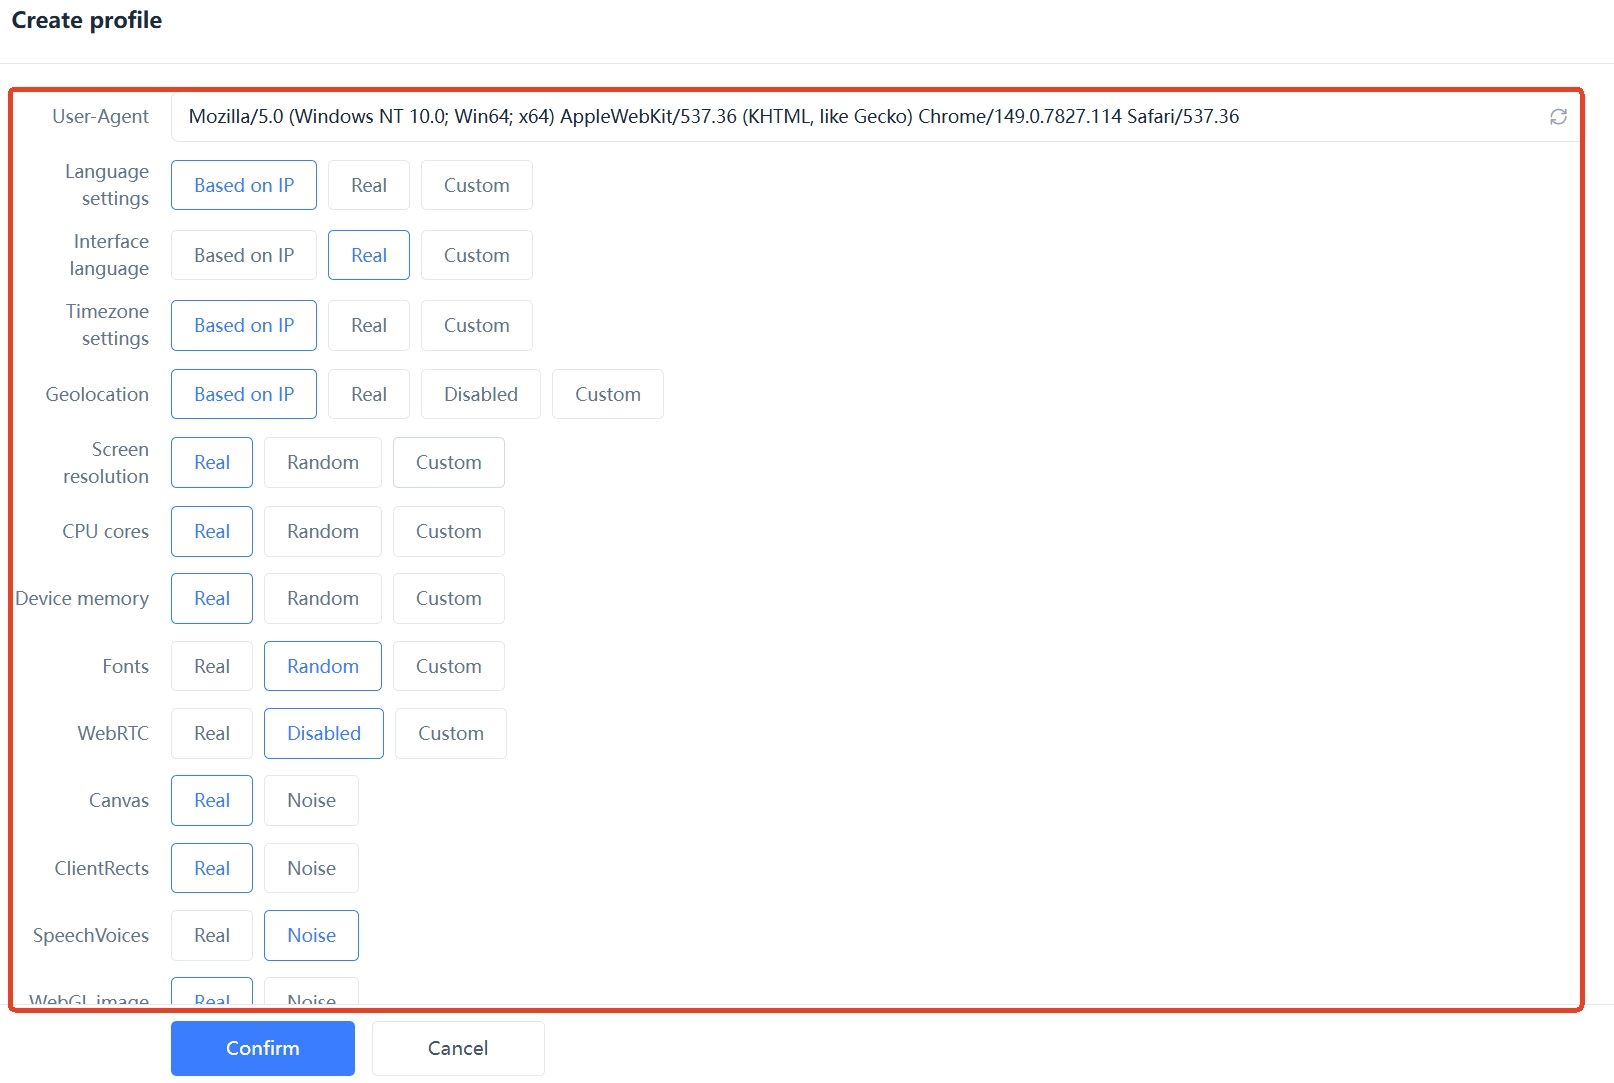
Entscheidend ist, dass alle drei Ebenen zusammenpassen. Bekommt eine Umgebung einen US-Proxy, müssen Zeitzone und Sprache in die US-Region mitgehen; nutzt die Umgebung englische Systemschriftarten, sollte die Sprache nicht auf vereinfachtes Chinesisch stehen. Wenn Fingerprint-Parameter, Proxy-Standort und Account-Profil jeweils etwas anderes erzählen, nützt die isolierteste Umgebung nichts. Welche erkennbaren Merkmale dein eigener Browser gerade preisgibt, kannst du mit Cover Your Tracks von EFF prüfen.
Eine Klarstellung: Ziel der Umgebungsisolierung ist, dass sich Account-Daten nicht gegenseitig verunreinigen und die Umgebung jedes Accounts stabil und gleichbleibend bleibt, wodurch Auffälligkeiten durch vermischte Umgebungen sinken. Sie verspricht nicht, dass ein Account nie von einer Plattform überprüft wird, und bedeutet auch nicht, dass man Plattformregeln ignorieren darf.
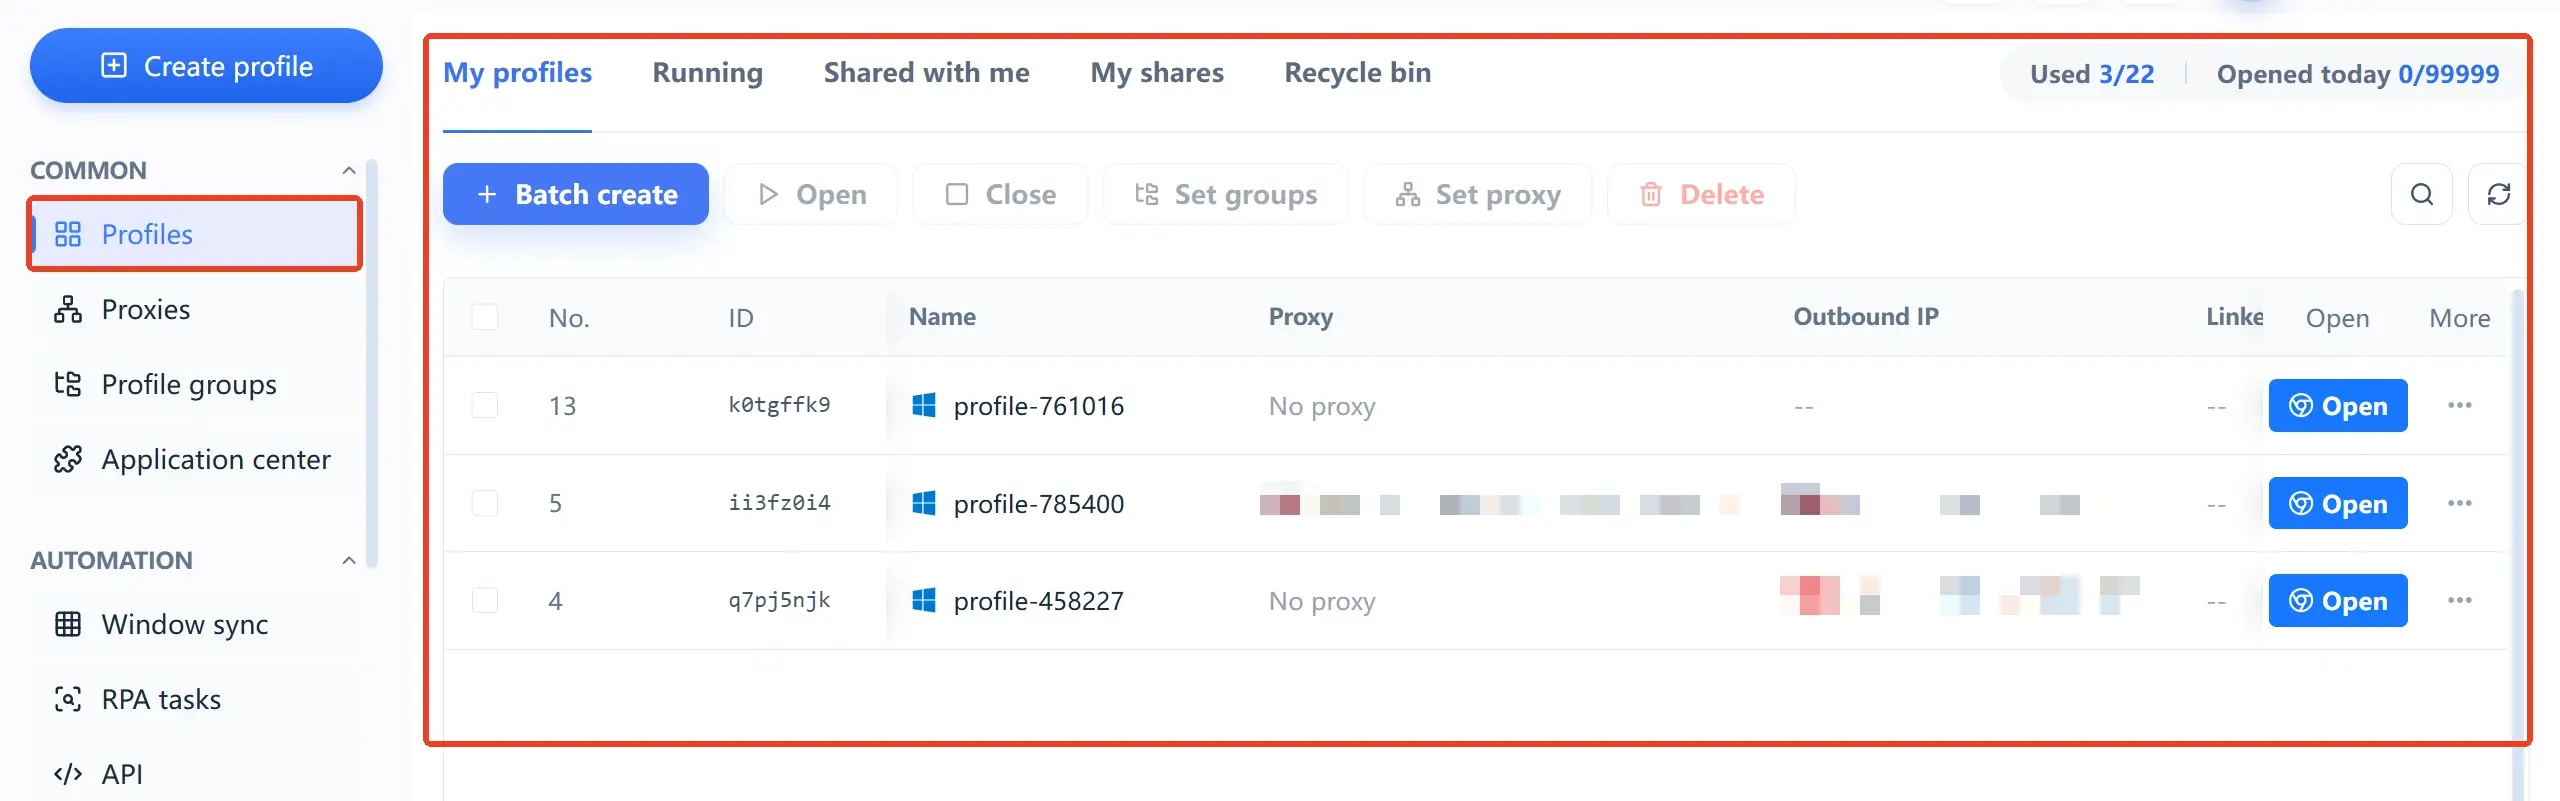
Werkzeuge wie MakoBrowser machen all das zu verwaltbaren Werten: Umgebungen nach Plattform oder Geschäftsbereich gruppiert, Proxys einmal eingerichtet und langfristig wiederverwendet, Zusammenarbeit mit rollenbasierter Rechtevergabe, wiederkehrende Abläufe an RPA-Vorlagen oder Fenkersynchronisierung übergeben. Wenn die Zahl der Accounts von zehn auf Dutzende wächst, spart nicht das „ob man viele öffnen kann" die Zeit, sondern genau diese Verwaltungsfähigkeit.
Die drei häufigsten falschen Kombinationen
Mit den Ebenen im Hinterkopf werden die Probleme dieser Vorgehensweisen offensichtlich — nicht das Werkzeug ist schlecht, sondern behandelt wird nur eine Ebene, während die anderen zwei sich gegenseitig widersprechen.
- Globales VPN + mehrere Accounts in einem Browser: Die IP wechselt täglich das Land, Fingerprint und Cookies bleiben dasselbe Set. Richtig ist ein fester Ausgang pro Account.
- Geklonte virtuelle Maschinen für massenhaft neue Accounts: Die Geräteebene scheint getrennt, doch Schriften, Kernel und Hardware-Kennungen sind weitgehend identisch — und die Unterschiede der Umgebungs-Fingerprints müssen trotzdem behandelt werden.
- Fingerprint-Browser ohne Proxy pro Umgebung: Alle Umgebungen teilen die lokale IP, als würden Dutzende Accounts am selben Kabel hängen; die Isolierung reißt auf der letzten Ebene.
- Nur Proxys kaufen, Fingerprints aber nicht isolieren: Eine andere IP ändert die Identität nicht — im Kern dieselbe VPN-Logik in anderer Form, Geld ausgegeben, Spuren nicht weniger.
Das Zusammenspiel der drei Ebenen lässt sich in einem Satz merken: Der Netzwerkausgang muss getrennt und stabil sein, die Geräteumgebung eigenständig, und die Browser-Identitäten müssen sich alle unterscheiden. Fehlt eine Ebene, verlieren die anderen zwei an Wirkung, so gut sie auch gemacht sind.
Nach Geschäftsfall auswählen: Wer sollte was nutzen
Werkzeuge sind nicht gut oder schlecht, sie passen oder passen nicht.
- Nur Inhalte im Ausland lesen, ein einzelner Account im Alltag: ein VPN genügt.
- Wenige Umgebungen mit verschiedenen Betriebssystemen zur Prüfung: eine virtuelle Maschine passt, die Zahl sollte einstellig bleiben.
- E-Commerce über Grenzen mit mehreren Shops: Fingerprint-Browser als Basis, pro Shop eine Umgebung mit fester Residential-IP, damit Shops kein Netz teilen.
- Social-Media-Account-Matrizen: Fingerprint-Browser plus Gruppenverwaltung, Umgebungen nach Plattform oder Betreuer aufgeteilt, Zeitzone, Sprache und Netzwerk dauerhaft stabil.
- Werbekampagnen mit mehreren Accounts: Umgebungen müssen stabil sein — Fingerprint-Parameter nicht häufig ändern und Ausgänge nicht ständig wechseln, denn Werbe-Accounts reagieren besonders empfindlich auf Kontinuität.
- Web3 mit mehreren Wallets und Airdrop-Aufgaben: pro Wallet eine eigene Umgebung plus eigenes Netz; im Vordergrund steht die konsequente Trennung, nicht die Menge.
Treffen zwei oder mehr dieser Fälle zugleich zu, brauchst du nicht mehr nur „eine andere IP", sondern ein vollständiges Set an Umgebungsverwaltung. Ein Blick auf den Client auf der MakoBrowser-Downloadseite lohnt sich; unterstützt werden Windows und macOS. Richte zuerst ein paar Umgebungen ein, bring die drei Ebenen zum Zusammenpassen und entscheide dann, ob du skalierst.
FAQ
Kann ein Fingerprint-Browser ein VPN ersetzen?
Die beiden regeln nicht dasselbe. Ein VPN behandelt den Netzwerkausgang, ein Fingerprint-Browser die Browser-Identität und die Account-Daten; normalerweise ergänzen sie sich, statt dass man sich für eines entscheidet. Jeder Umgebung einen eigenen Proxy zu geben ist meist besser kontrollierbar als ein globales VPN, weil der Ausgang dem Account folgt.
Braucht man mit einer virtuellen Maschine noch einen Fingerprint-Browser?
Das hängt von der Account-Zahl ab. Bei drei bis fünf Accounts, die völlig verschiedene Systemumgebungen brauchen, reicht eine virtuelle Maschine. Ab einem Dutzend gleichen sich die Fingerprints der Klone an, und jede Instanz zieht dazu lokale Ressourcen — dann wird der Vorteil des Fingerprint-Browsers deutlich.
Werden Accounts verknüpft, wenn ich nur die IP wechsle und den Fingerprint nicht?
Das ist möglich. Die IP ist nur ein Hinweis für Zusammenhänge; Fingerprint, Cookies und lokaler Speicher wirken ebenso an der Bewertung mit. Mehrere Accounts mit demselben Fingerprint, aber unterschiedlichen IPs bleiben aus Sicht der Risikoprüfung verdächtig.
Wie viele Accounts kann ein Fingerprint-Browser betreiben?
Das hängt von Proxy-Ressourcen, Rechnerausstattung und Plattformanforderungen ab; eine allgemeine Zahl gibt es nicht. Fang mit einem Account, einer Umgebung und einem festen Ausgang an und erweitere nach demselben Muster, sobald es rund läuft.
Lassen sich Fingerprint-Browser und VPN gemeinsam nutzen?
Technisch ja, nötig ist es nicht. Ein eigener Proxy pro Umgebung steuert den Ausgang bereits; ein zusätzliches globales VPN kann den Ausgang instabil machen und sogar dazu führen, dass die tatsächliche IP nicht zur Konfiguration passt. Ein VPN brauchst du, wenn dein lokaler Datenverkehr verschlüsselt werden soll.


