Proxy SOCKS5 sau HTTP: care sunt diferențele și cum se configurează în browserul antidetect
Când aleg un proxy, majoritatea se uită doar la regiune, lățime de bandă și preț și rareori se opresc la coloana de tip — HTTP sau SOCKS5. Tocmai acea coloană decide trei lucruri: din ce parte pleacă cererile DNS, dacă traficul UDP poate trece și dacă proxy-ul îți rescrie anteturile cererilor. În navigarea obișnuită aproape nu se simte, dar când conectezi proxy-ul la un mediu de browser antidetect precum MakoBrowser, impactul se resimte direct în calitatea mediului. Mai jos vedem mai întâi care este diferența, apoi cum alegi și cum verifici configurarea.
Diferența de fond: unul înțelege limbajul web, celălalt doar transportă
Proxy-ul HTTP lucrează la nivel de aplicație, înțelege cererile HTTP care trec prin el și de aceea le poate modifica; SOCKS5 este doar un canal generic de transfer, indiferent la ce transportă.
Când accesezi o pagină http, proxy-ul HTTP vede adresa și anteturile cererii; la https, browserul trimite mai întâi o cerere CONNECT pentru a crea un tunel, iar după stabilirea acestuia conținutul devine invizibil pentru proxy — acest pas este descris clar în explicația MDN despre metoda CONNECT. Cu alte cuvinte, proxy-ul HTTP folosește tot un tunel pentru HTTPS, doar că abilitatea lui rămâne legată de protocolul HTTP.
SOCKS5 are alt rol. RFC 1928 îl descrie ca un «strat intermediar între nivelul aplicației și nivelul transport» și definește trei comenzi: CONNECT, BIND și UDP ASSOCIATE. Pe scurt: nu analizează conținutul traficului, duce datele ca atare la destinație și nu transportă doar TCP.
În practică, diferența se reduce la câteva puncte:
- Ce trafic trece: proxy-ul HTTP tratează HTTP și HTTPS; SOCKS5 transferă orice trafic TCP și suportă nativ UDP.
- Dacă îți modifică cererile: la nivel HTTP, proxy-ul vede conținutul cererii, iar unele implementări adaugă anteturi de tip Via sau X-Forwarded-For; SOCKS5 nu modifică conținutul de la nivelul aplicației.
- Autentificare: proxy-ul HTTP folosește adesea autentificarea Basic, ale cărei credențiale sunt doar codificate base64 și depind de HTTPS pentru siguranță; SOCKS5 are propria negociere, iar RFC 1929 definește special metoda cu utilizator și parolă.
- Portul obișnuit: serviciile SOCKS rulează tradițional pe portul 1080, dar se completează portul dat de furnizor.
După ce proxy-ul ajunge în browserul antidetect, problemele reale sunt DNS-ul și UDP
Dacă tipul de proxy este ales greșit, primul simptom nu este de obicei «nu se conectează», ci cererile DNS care se scurg discret prin rețeaua locală.
Din ce parte se rezolvă DNS-ul decide dacă există scurgere
Partea în care este rezolvat domeniul depinde de setările clientului, nu de numele tipului de proxy. SOCKS5 permite trimiterea directă a domeniului către proxy — RFC 1928 definește un tip de adresă special pentru nume de domeniu. Dar clientul nu face neapărat asta implicit: în Firefox, de exemplu, trebuie bifat «Folosește DNS prin proxy SOCKS v5» pentru ca rezolvarea să treacă prin proxy; fără această bifă, clientul rezolvă mai întâi domeniul în IP local și abia apoi îl trimite, iar cererea DNS ajunge la operatorul local. Aceasta este cea mai frecventă sursă de scurgere DNS prin proxy.
Proxy-ul HTTP trimite de obicei numele de gazdă către proxy pentru rezolvare, dar nici aici nu trebuie presupus: conexiunea directă prin WebRTC, pre-rezolvarea browserului și traficul care nu trece prin proxy pot trimite cererea înapoi în rețeaua locală.
Verificarea nu este complicată. După pornirea mediului, intră pe orice pagină de detectare a scurgerilor DNS și vezi cărei regiuni îi aparține serverul de rezolvare. Dacă apare operatorul tău local, rezolvarea nu urmează proxy-ul.
Când contează cu adevărat suportul UDP
Când browserul accesează site-uri compatibile cu HTTP/3, încearcă să folosească QUIC, care se bazează pe UDP. Dacă proxy-ul suportă doar TCP, traficul revine automat la TCP, paginile se deschid normal și în utilizarea zilnică nu se simte diferența. SOCKS5 devine necesar atunci când în mediu rulează și instrumente care depind de UDP.
Dacă faci doar operare web, UDP nu este decisiv; când în mediu există instrumente suplimentare, devine.
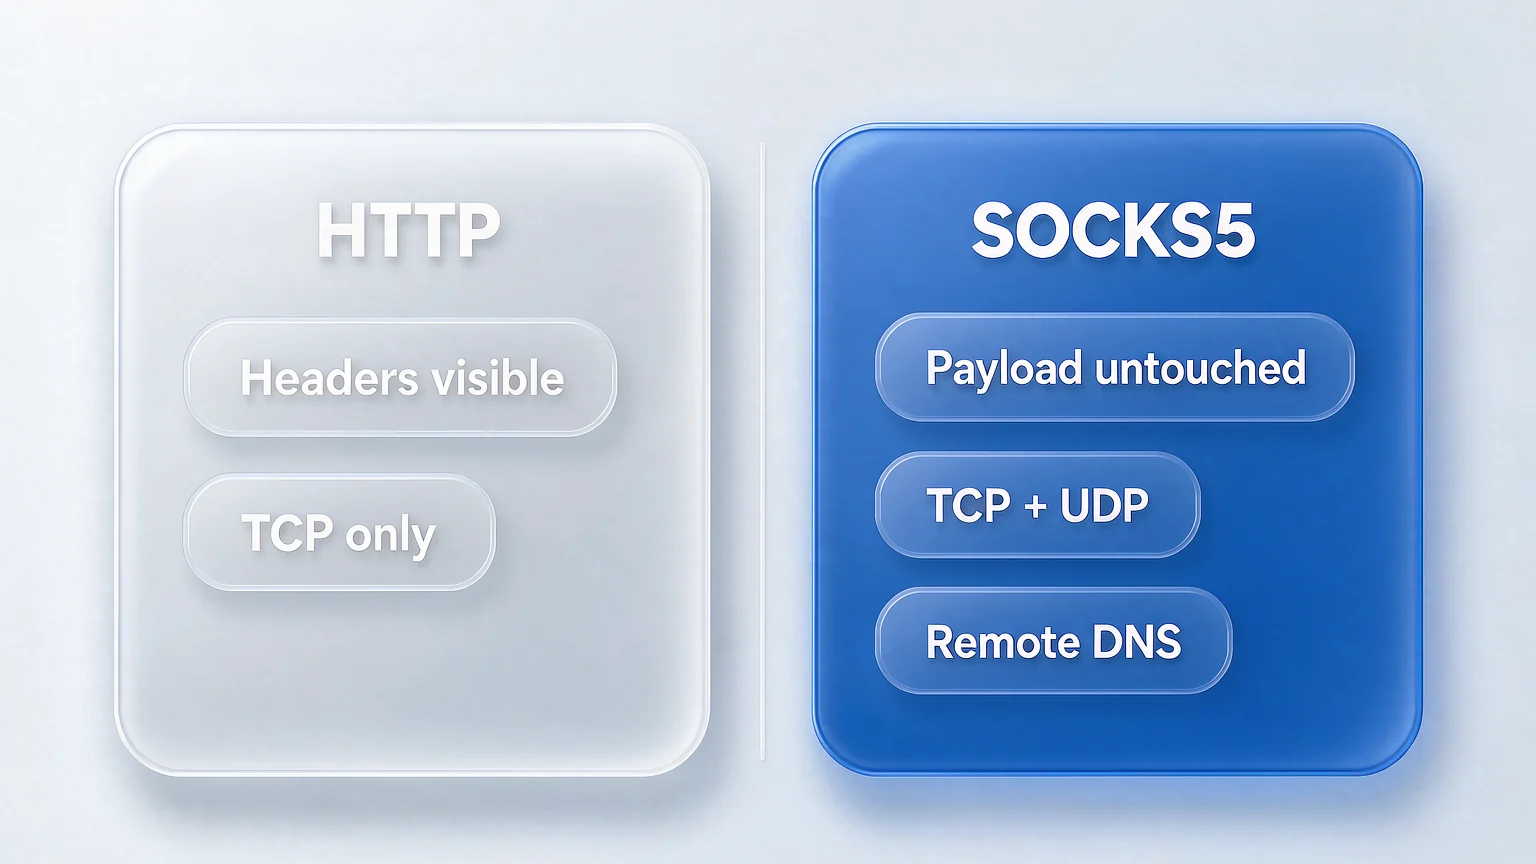
Când folosești SOCKS5 și când HTTP este suficient
Alegerea nu depinde de care este «mai avansat», ci de structura traficului tău și de tipul oferit de furnizor.
Câteva criterii pe care le poți aplica direct:
- Furnizorul oferă doar tipul HTTP, iar scenariul este doar trafic web în browser: folosește proxy-ul HTTP, este mai mult decât suficient.
- În mediu există, pe lângă browser, instrumente care depind de UDP sau vrei să reduci expunerea DNS: prioritizează SOCKS5.
- Ai nevoie ca proxy-ul să facă cache, filtrare de conținut sau audit de acces: proxy-ul HTTP este mai potrivit, valoarea lui constă tocmai în faptul că înțelege cererea.
- Doar deschizi mai multe conturi pentru social media sau un magazin: ambele tipuri sunt suficiente, diferența reală nu este în protocol.
Există două idei răspândite pe care merită să le demontăm. Prima, «SOCKS5 este mereu mai rapid»: viteza depinde de lățimea de bandă, încărcarea și distanța serverului proxy, fără legătură directă cu tipul de protocol. A doua, «SOCKS5 este mai anonim»: doar nu modifică conținutul traficului, nu ascunde cine ești, iar păstrarea jurnalelor depinde de furnizorul de proxy.
Încă o precizare: tipul de proxy este doar un parametru al alegerii. Faptul că proxy-ul este dedicat, că regiunea este stabilă și că nu schimbă IP-ul des contează adesea mai mult pentru izolarea mediilor decât tipul de protocol. Să te tot frămânți în privința tipului în timp ce folosești un proxy partajat care sare dintr-un IP în altul înseamnă să inversezi ordinea.
Configurarea proxy-ului în browserul antidetect: de la tip la verificare
Configurarea are doar câțiva pași, dar ordinea greșită te face să reiei de la capăt: testează mai întâi în afara mediului, configurează în interior, apoi verifică în browser.
-
Confirmă mai întâi că proxy-ul funcționează. După ce ai hostul, portul, tipul și datele de autentificare, testează conectivitatea în afara mediului; astfel poți distinge între «proxy indisponibil» și «problemă de configurare a mediului».
-
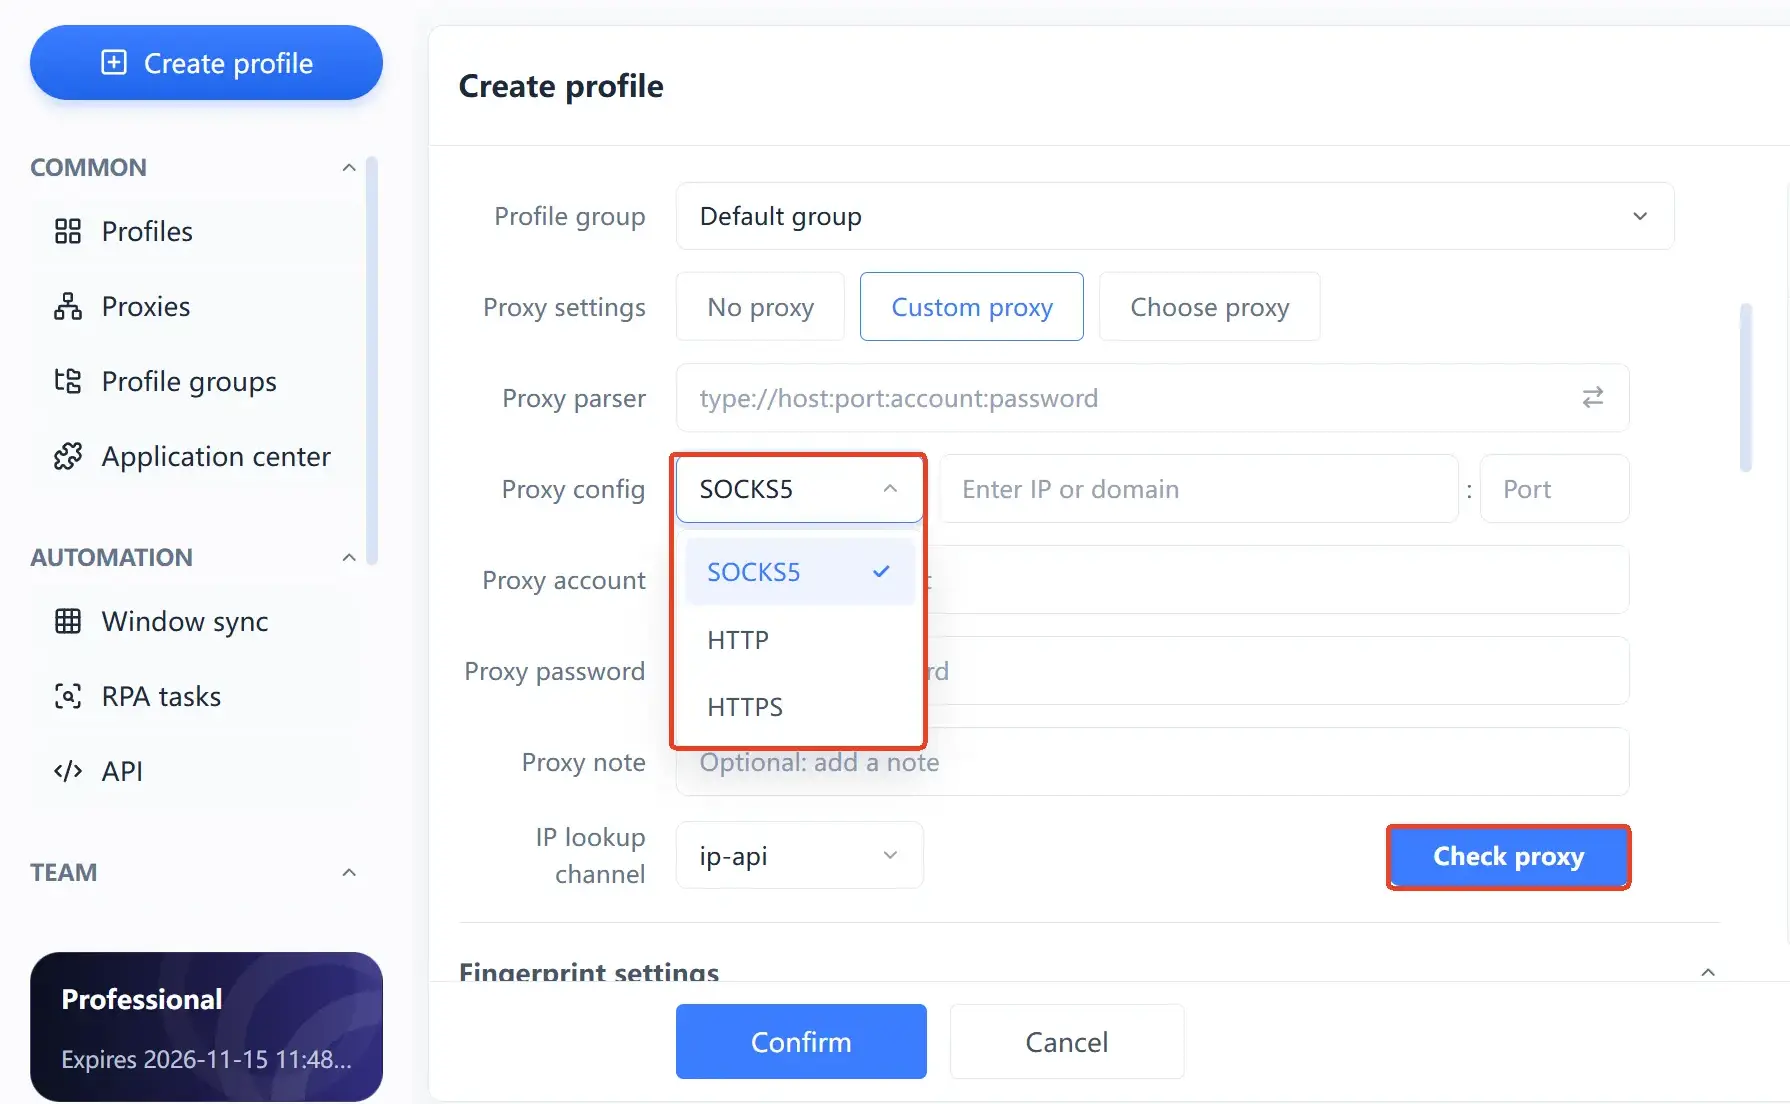
Deschide setările de proxy ale mediului și alege tipul. Tipul trebuie să corespundă cu cel dat de furnizor. Dacă treci un proxy SOCKS5 ca HTTP, conexiunea nu se face deloc, iar eroarea este de obicei atât de vagă încât este atribuită greșit mediului.
-
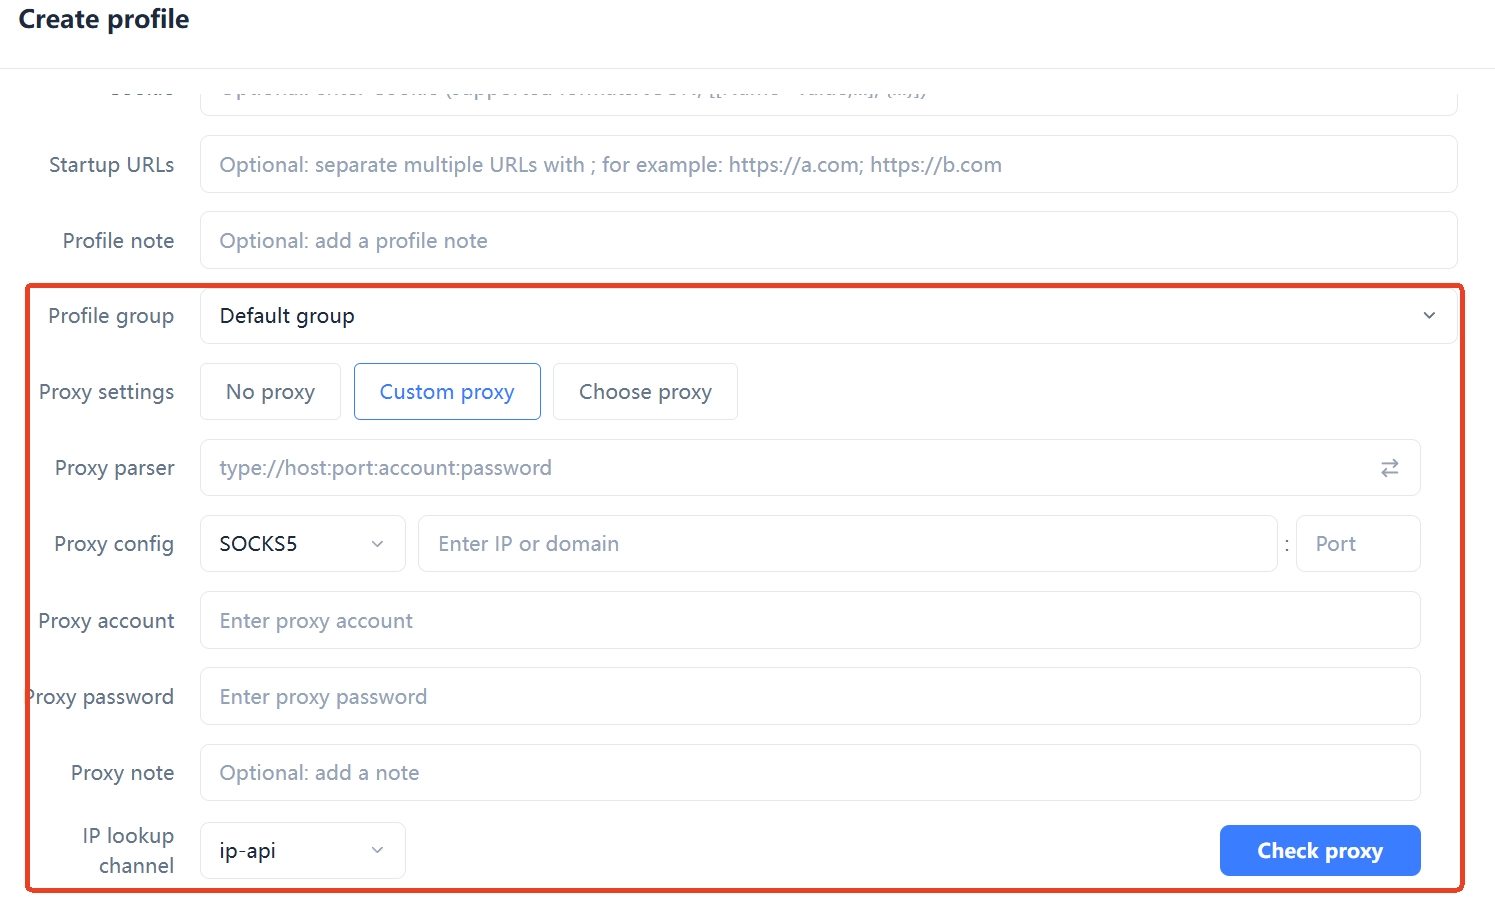
Completează hostul, portul și datele de autentificare. Dacă există utilizator și parolă, completează-le, având grijă să nu copiezi spații în plus; este cea mai frecventă greșeală de bază.
-
După salvare, rulează o detectare de proxy în interiorul mediului pentru a confirma că IP-ul de ieșire, țara și regiunea sunt cele așteptate.
-
După pornirea mediului, verifică încă o dată din browser. Urmărește trei lucruri: IP-ul de ieșire, locația rezolvării DNS și WebRTC.
-
Fixează configurația. Un cont corespunde unei ieșiri fixe; nu schimba des nodul ca să «pari mai sigur», pentru că schimbările frecvente sunt ele însele un semnal de anomalie.
Pașii 4 și 5 verifică două lucruri diferite: detectarea din mediu confirmă că lanțul proxy funcționează, iar verificarea din browser confirmă că traficul nu se scurge în altă parte. Dacă o faci doar pe prima, este ușor să ratezi DNS-ul și WebRTC.
Cele trei verificări obligatorii după configurare
Faptul că proxy-ul este configurat nu înseamnă că este activ: IP-ul de ieșire, locația rezolvării DNS și WebRTC trebuie confirmate separat.
- IP-ul de ieșire și regiunea: intră pe orice pagină de verificare a IP-ului și confirmă că apare IP-ul proxy-ului, nu al calculatorului, cu o regiune conformă descrierii furnizorului.
- Locația rezolvării DNS: folosește o pagină de detectare a scurgerilor DNS pentru a vedea cui aparține serverul de rezolvare. Acest punct este la fel de important și în cazul SOCKS5, pentru că locația depinde de setările clientului și nu trebuie presupusă.
- WebRTC: verifică dacă browserul îți expune IP-ul real prin WebRTC. Problema este foarte frecventă în browserele obișnuite, unde s-a schimbat doar proxy-ul, fără izolarea mediului.
Mai există un aspect ușor de ignorat: fusul orar, limba și regiunea sistemului trebuie aliniate cu regiunea de ieșire. Să ai un proxy din SUA și să rămâi pe fusul UTC+8 este o contradicție care atrage mai mult atenția decât un tip de protocol ales greșit.
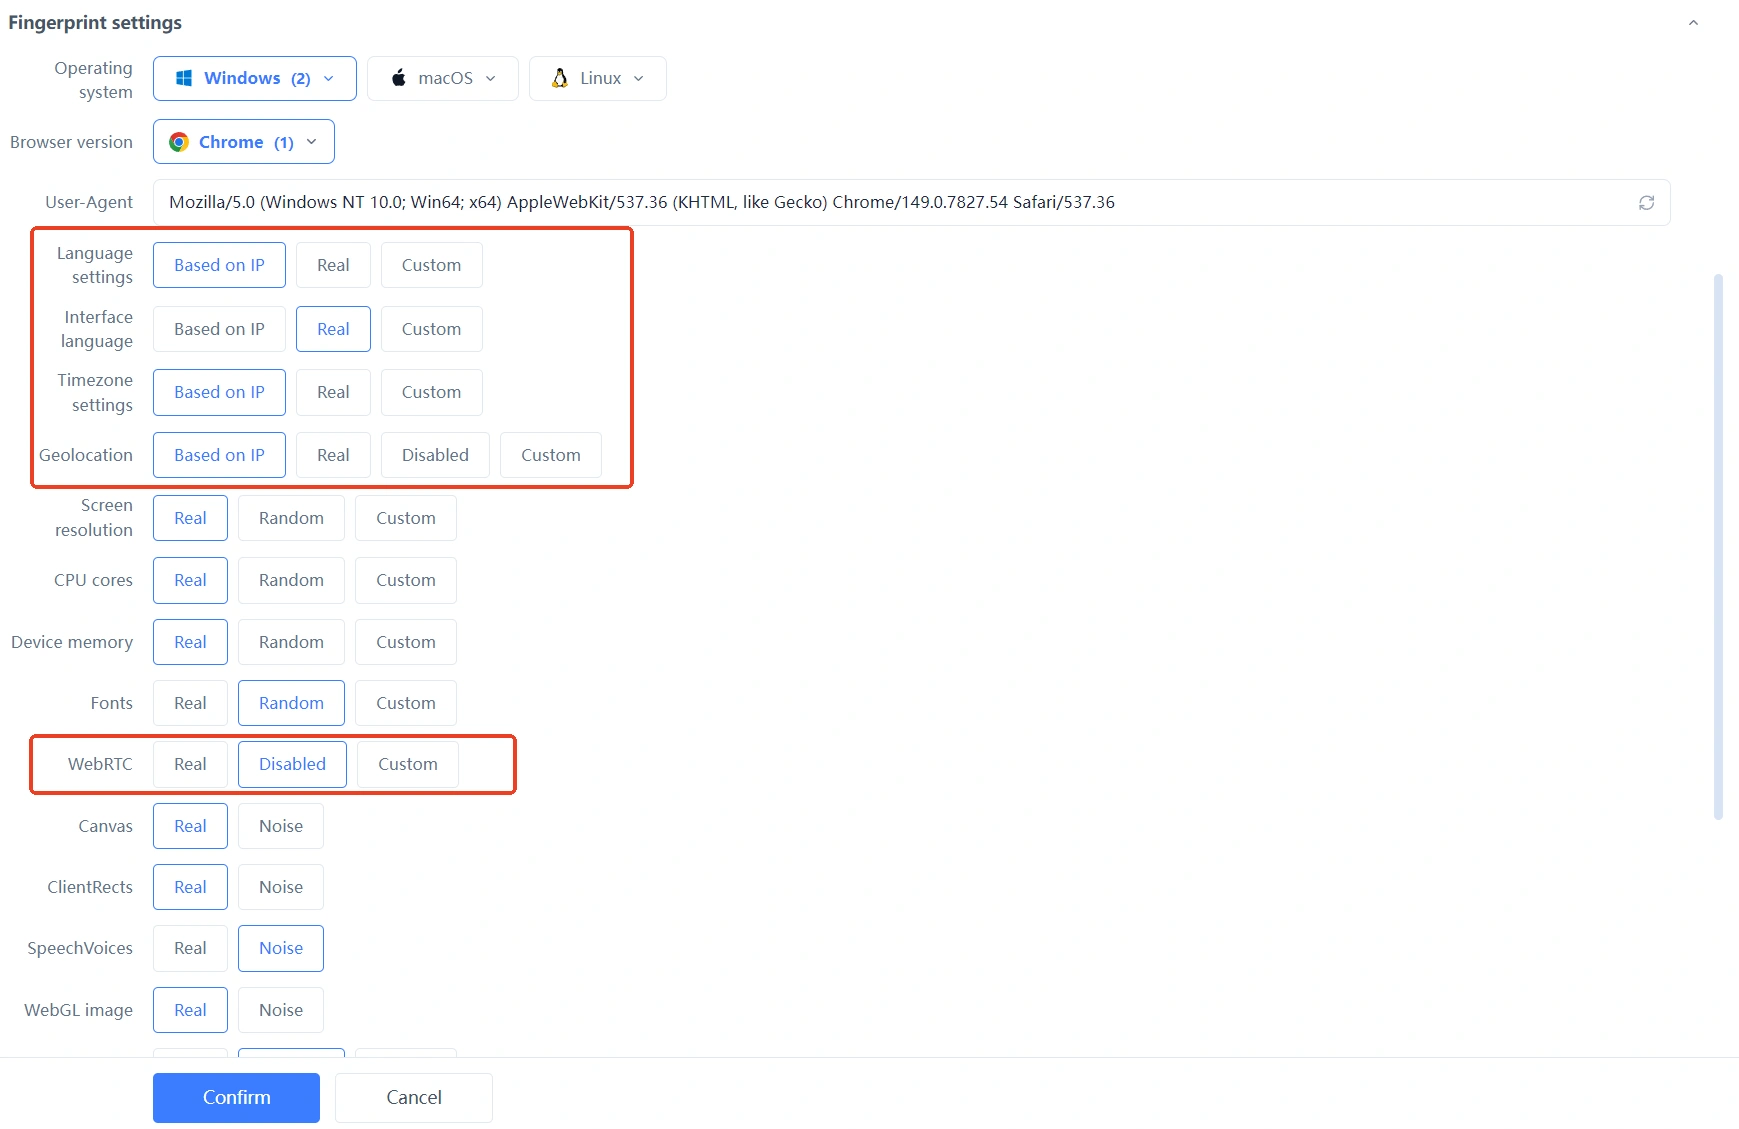
Dacă ai o duzină sau chiar zeci de medii de configurat, fixarea tipului, a ieșirii și a regiunii într-o configurație reutilizabilă economisește timp față de completarea manuală de fiecare dată. Acesta este și motivul pentru care MakoBrowser gestionează proxy-ul împreună cu mediul: mediul, contul și ieșirea de rețea sunt întreținute în același loc, iar cine preia lucrul nu mai trebuie să întrebe ce nod are fiecare cont. Pentru a porni un prim mediu, începe prin a instala clientul din pagina de descărcare.
Întrebări frecvente
Care este mai rapid, SOCKS5 sau HTTP
Nu există un răspuns unic. Viteza depinde de lățimea de bandă, încărcarea, distanța serverului proxy și site-ul țintă, mai mult decât de tipul de protocol. În loc să te frămânți în privința tipului, uită-te mai întâi la calitatea liniei proxy-ului.
Este obligatoriu SOCKS5 cu un browser antidetect
Nu. Dacă faci doar trafic web și furnizorul oferă doar HTTP, proxy-ul HTTP este la fel de util. Avantajele SOCKS5 se concentrează pe suportul UDP și pe rezolvarea DNS la distanță, controlabilă; prioritizează-l când în mediu există instrumente care depind de UDP.
Am completat proxy-ul, de ce tot apare IP-ul real
De obicei există trei cauze: tipul ales greșit, care face proxy-ul inactiv, conexiunea directă a browserului prin WebRTC sau rezolvarea DNS rămasă locală. Parcurgând punctele în ordinea din secțiunea anterioară, vei identifica de obicei veriga cu problema.
Proxy-ul HTTP poate accesa site-uri HTTPS
Da. Browserul stabilește mai întâi un tunel pe proxy prin metoda CONNECT, iar traficul din tunel este criptat, astfel încât proxy-ul nu vede conținutul paginii. Este modul standard în care un proxy HTTP tratează HTTPS.
Tipul de proxy afectează siguranța contului
Tipul de proxy în sine nu decide soarta unui cont; ce contează cu adevărat este ca ieșirea să fie stabilă, regiunea să corespundă contului și să nu existe schimbări frecvente. Niciun instrument nu garantează că un cont nu va trece prin verificarea platformei: să menții mediul curat și să eviți fluctuațiile anormale este partea pe care o controlezi.


