จัดการ Cookie ใน Antidetect Browser อย่างไรให้แม่นยำ: แยกสภาพแวดล้อม อุ่นเครื่องอัตโนมัติ และดูแลบัญชี
พูดถึงการป้องกันการโยงโยงกันของหลายบัญชี คนส่วนใหญ่นึกถึง IP และพารามิเตอร์ fingerprint ก่อน ส่วน Cookie มักถูกจัดไว้ท้ายสุด แต่ใครที่ลงมือทำจริงมานานพอจะพบกฎเหล็กข้อหนึ่ง: IP ตัดสินว่าบัญชีจะก้าวเข้าประตูได้หรือไม่ ส่วน Cookie ตัดสินว่าบัญชีดูเป็น "คนเก่าคุ้นเคย" หรือเปล่า บัญชีที่สมัครมาแล้วสามเดือนเก็บร่องรอยการเข้าชมไว้ใน Cookie อย่างครบถ้วน — ลบ Cookie ทิ้งเท่ากับส่งบัญชีที่มีอายุให้เดินเข้าประตูด้วยใบหน้าใหม่เป๊กทุกวัน และแพลตฟอร์มกลับต้องจับตาดูมันมากขึ้นเท่านั้น
เมื่อไม่นานมานี้ผมได้ดูการสาธิตฟีเจอร์ของ antidetect browser ที่พูดถึงการอุ่นเครื่อง Cookie และการรันตามตารางเวลาเป็นหลัก แนวคิดน่าหยิบไปใช้มาก บทความนี้จะเคลียร์เรื่อง "antidetect browser + Cookie" ให้ครบตั้งแต่หลักการจนถึงลงมือทำ: การแยก, การอุ่นเครื่อง, การนำเข้าส่งออก และข้อผิดพลาดที่พบบ่อย — จบในบทเดียว
Cookie ทำหน้าที่อะไรในการดำเนินงานหลายบัญชี
แก่นแท้ของ Cookie คือหลักฐานยืนยันตัวตนและความจำที่เว็บไซต์เก็บไว้ในเบราว์เซอร์ของคุณ สถานะการล็อกอินอยู่ในนั้น ความชอบในการเข้าชมอยู่ในนั้น และเกณฑ์ตัดสิน "อุปกรณ์นี้เคยมาแล้ว" ก็อ้างอิงจากมันด้วย
สำหรับงานหลายบัญชี Cookie มีความหมายสามชั้น:
หนึ่ง มันคือสถานะการล็อกอินเอง ไม่มี Cookie ก็ต้องล็อกอินใหม่ทุกครั้ง — หลายสิบบัญชี หลายสิบรอบการพิมพ์รหัสผ่านต่อวัน ประสิทธิภาพล่มเป็นอย่างแรก
สอง มันคือ "หลักฐานอายุงาน" ของบัญชี บัญชีที่มีห่วงโซ่ Cookie มั่นคง ในสายตาแพลตฟอร์มคือผู้ใช้เก่าที่กลับมาเรื่อย ๆ ส่วนบัญชีที่ถูกรีเซ็ต Cookie บ่อยครั้งดูเหมือนผู้ใช้ที่มีปัญหากำลังหนีหลังโดนแบนไปเป๊ก ๆ การเลี้ยงบัญชีเลี้ยงอะไรกันแน่? ส่วนใหญ่ก็คือเลี้ยงห่วงโซ่ Cookie ที่สะสมขึ้นเรื่อย ๆ นี่เอง
สาม มันยังเป็นสัญญาณการโยงด้วย ถ้าสองสภาพแวดล้อมใช้ชุด Cookie ชุดเดียวกัน — แม้จะเป็นเพราะคัดลอกสถานะล็อกอินมาโดยไม่ตั้งใจ — แพลตฟอร์มผูกสองบัญชีเข้าด้วยกันทันที นี่คือเหตุผลที่การแยกสภาพแวดล้อมต้องแยก Cookie ไปด้วย
จากนั้นเกิดคำถามหลัก: การแยกสภาพแวดล้อมต้องสะอาดถึงระดับไหน? คำตอบคือให้ถือว่า fingerprint, Cookies และ local storage เป็นสินทรัพย์สามอย่างที่ต้องเก็บแยกกัน ขาดอย่างเดียวไม่ได้ การประกอบสภาพแวดล้อมแบบเต็มเป็นเรื่องของอีกบทความ — กระบวนการห้าขั้นตอนสำเร็จรูปมีอยู่แล้วในบทความเรื่อง บทบาทของ fingerprint browser ในการดำเนินงานหลายบัญชี บทนี้เดินตามเส้น Cookie เท่านั้น
Antidetect Browser แยก Cookie อย่างไร
เบราว์เซอร์ทั่วไปเก็บ Cookie ทั้งหมดไว้ที่เดียวกัน เปิดหลายหน้าต่างก็ยังใช้ร่วมกัน antidetect browser ให้แต่ละ Profile มีพื้นที่จัดเก็บของตัวเอง — ลองนึกภาพว่าแต่ละบัญชีมีกระปุกคุกกี้ส่วนตัวของตัวเอง
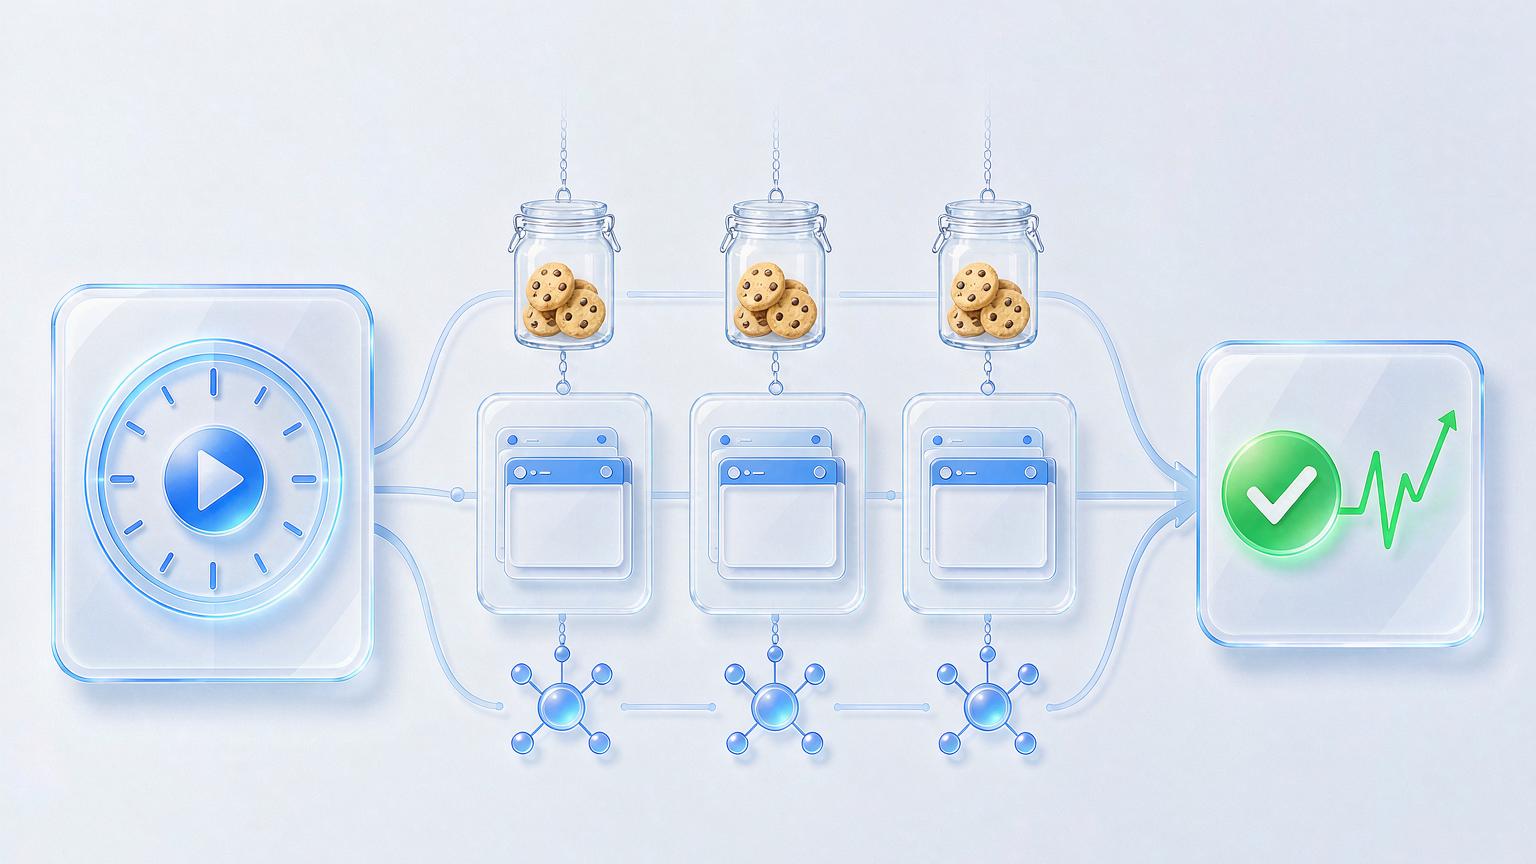
การออกแบบ "กระปุกส่วนตัว" แบบนี้ให้ประโยชน์ทันทีสองข้อ:
- แยกขาดทางกายภาพ: สภาพแวดล้อม B มองไม่เห็นสถานะล็อกอิน ตะกร้าสินค้า หรือประวัติการเข้าชมของ A เลย Cookie ที่แพลตฟอร์มเก็บจากใน B ไม่มีจุดตัดกับ A แม้แต่จุดเดียว
- สะสมต่อเนื่อง: ตราบใดที่สภาพแวดล้อมยังอยู่ ห่วงโซ่ Cookie ก็ยาวขึ้นต่อไป อายุงานของบัญชีเดินตามสภาพแวดล้อม ไม่ใช่เดินตามคอมพิวเตอร์ของคุณ
ต่อจากตรรกะนี้ ขอเตือนข้อผิดพลาดที่พบบ่อย: อย่าขยันล้าง Cookie หลายคนมีพฤติกรรมย้ำคิดย้ำทำแบบ "ล้างเป็นระยะแล้วปลอดภัยกว่า" แต่ในบริบทหลายบัญชี การล้าง Cookies เท่ากับลบอายุงานของบัญชีด้วยมือตัวเอง วิธีที่ถูกคือตรงข้าม — ไม่ใช่แค่ไม่ล้าง ต้องทำให้ Cookie ยังมีการใช้งานอยู่ตลอด ซึ่งพาเราไปถึงหัวข้อถัดไป
อุ่นเครื่อง Cookie: ให้บัญชี "มีชีวิต" ด้วยตัวเอง
บัญชีที่ทิ้งไว้นานจะหล่นอันดับ เหมือนบ้านที่ว่างนานก็เกิดปัญหา แนวคิดของการอุ่นเครื่อง Cookie ง่ายมาก: ให้แต่ละสภาพแวดล้อมเข้าเยี่ยม "เว็บใช้ประจำวัน" ไม่กี่แห่งอย่างอัตโนมัติเป็นระยะ ทิ้งร่องรอยการเข้าชมปกติไว้ รักษาความรู้สึกว่าบัญชียังมีชีวิต
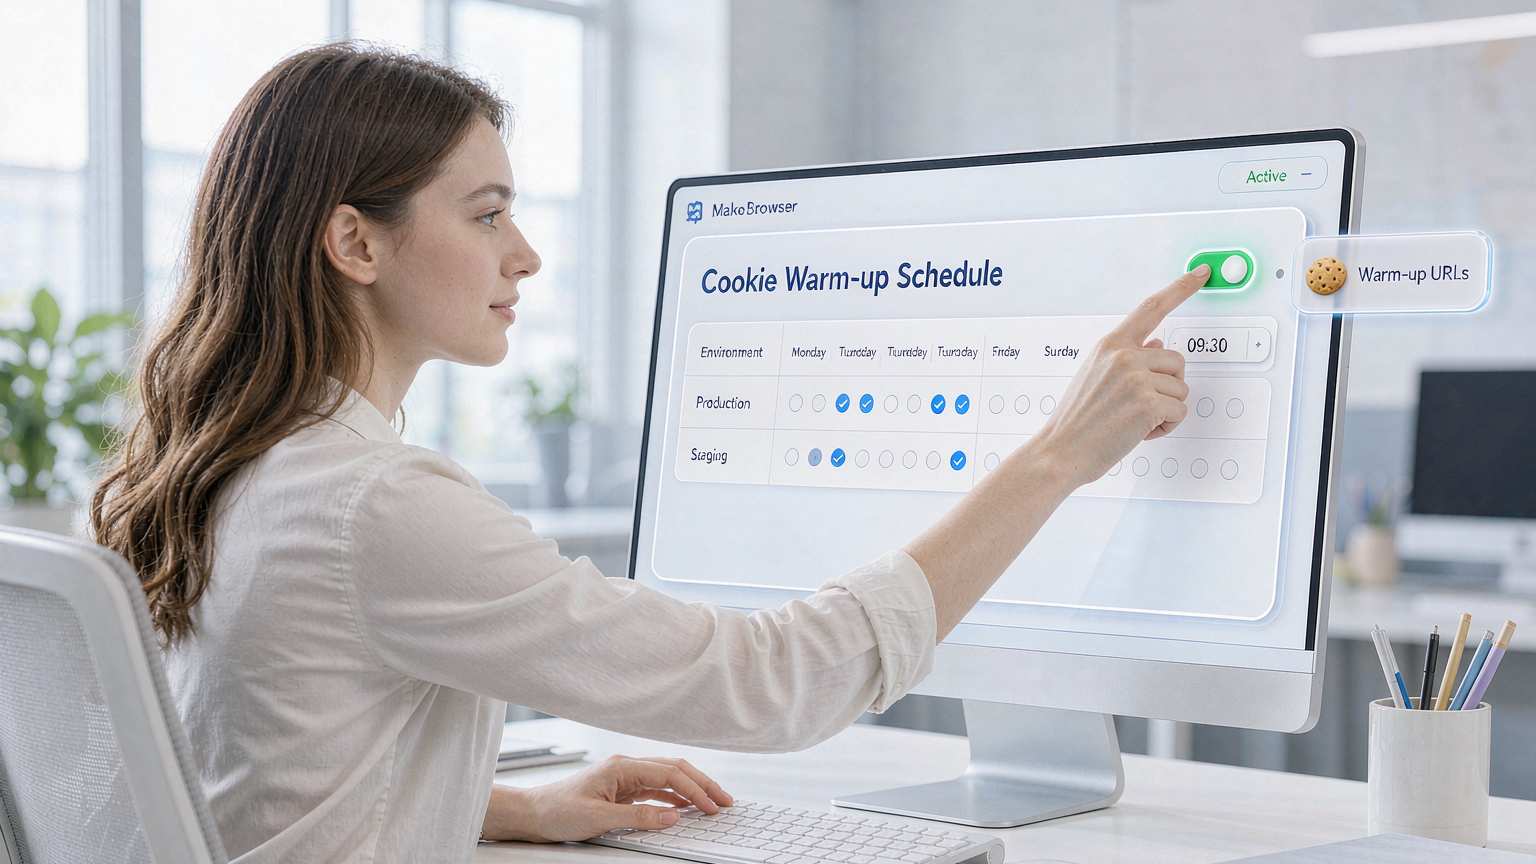
ในคลิปสาธิตเรียกฟีเจอร์นี้ว่า Cookie Robot — ตั้งค่า URL สำหรับอุ่นเครื่องให้สภาพแวดล้อม กำหนดเวลาทำงาน แล้วระบบเข้าเองตามตาราง ไม่ต้องมีคนเฝ้า ทำตามได้เลยในทางปฏิบัติ ห้าขั้นตอน:
ขั้นหนึ่ง ตั้ง URL อุ่นเครื่องให้แต่ละสภาพแวดล้อม เลือก 3–5 เว็บทั่วไปที่เข้ากับตัวตนของบัญชี — ข่าว พอร์ทัล เว็บในอุตสาหกรรมก็ได้ อย่าเลือกเว็บที่ไม่เกี่ยวข้องกับธุรกิจของบัญชีเลย และอย่าให้ทุกสภาพแวดล้อมเข้าแต่เว็บใหญ่ก้อนเดิม ๆ
ขั้นสอง ตั้งตารางเวลาทำงาน ตั้งตามวันของสัปดาห์บวกช่วงเวลา โดยให้แต่ละสภาพแวดล้อมเว้นช่วงกัน บัญชี 20 ตัว "ตื่น" พร้อมกันเป๊กเก้าโมงเช้า — ความเป็นระเบียบแบบนั้นเองก็เป็นสัญญาณผิดปกติแล้ว
ขั้นสาม รันขนาดเล็กก่อน เลือกสองสามบัญชีทดลองสักไม่กี่วัน ยืนยันว่าการเข้าเยี่ยมปกติ captcha ไม่ปรากฏถี่ ๆ แล้วค่อยขยายทั้งหมด
ขั้นสี่ จับคู่พารามิเตอร์ที่สอดคล้องกันให้การอุ่นเครื่อง ตอนอุ่นเครื่อง เขตเวลาและภาษาของเบราว์เซอร์ต้องตรงกับที่ตั้งของ IP — ร่องรอยการเข้าชมที่พารามิเตอร์ไม่ตรงกัน ในสายตาแพลตฟอร์มน่าสงสัยยิ่งกว่าไม่เข้าเยี่ยมเสียอีก วิธีตรวจสอบชุดพารามิเตอร์นี้อธิบายครบในบทความ ตั้งค่าสภาพแวดล้อม TikTok มีเช็กลิสต์รับมอบจบ ๆ ทำตามได้เลย
ขั้นห้า ดูบันทึกการทำงานเป็นระยะ สภาพแวดล้อมไหนงานอุ่นเครื่องล้ม บัญชีไหนเริ่มโผล่ captcha ล็อกบอกหมด สแกนสัปดาห์ละครั้งก็พอ
ทีมเราตั้งงานอุ่นเครื่องไว้ใน MakoBrowser เลย: อุ่นเครื่องตามตารางบวกการจัดกลุ่มสภาพแวดล้อม ทำให้วางแผนหลายสิบบัญชีจบในรอบเดียว ทำงานอัตโนมัติทุกวันตรงเวลา
การนำเข้า ส่งออก และกับดักที่ต้องรู้
ยังมีสองการทำงานที่ใช้บ่อย: นำเข้าและย้ายถิ่น Cookie ขอยกกับดักที่ต้องรู้สักหน่อย
กับดักหนึ่ง อย่านำเข้า Cookie ที่ไม่รู้ที่มา ไฟล์ "Cookie แพลตฟอร์ม X" ที่หล่นหลออยู่บนอินเทอร์เน็ตคือสถานะล็อกอินและประวัติผิดปกติของคนอื่น นำเข้าเท่ากับยัดเข้าสภาพแวดล้อมของตัวเอง — เบาก็โดนกำแพงยืนยันทันควัน หนักก็โดนลงโทษต่อเนื่อง ถ้าจะใช้การนำเข้า Cookie เพื่อกู้บัญชีของตัวเอง ให้นำเข้าเฉพาะไฟล์สำรองที่คุณสำรองเองเท่านั้น
กับดักสอง ตรวจความครบถ้วนของ Cookie ก่อนย้ายสภาพแวดล้อม เปลี่ยนเครื่อง เปลี่ยน antidetect browser ต้องย้ายไฟล์สภาพแวดล้อมทั้งก้อน Cookies กับ local storage ไปด้วยกัน หล่นครึ่งทาง บัญชีจะเห็น "ตัวตนที่คุ้นเคยบวกครึ่งหลังที่แปลกตา"
กับดักสาม พฤติกรรมอุ่นเครื่องต้องมีขึ้นมีลง เข้า URL เดิมตรงนาทีเดิมทุกวัน ร่องรอยเครื่องจักรหนาเกินไป เติมค่าเหลื่อมสุ่มให้เวลา สลับ URL ไปเรื่อย ๆ นี่เป็นหลักการเดียวกับการเลี้ยงบัญชี — เริ่มความถี่ต่ำ เพิ่มปริมาณทีละนิด จังหวะต้องมีขรุขระ สูตรจังหวะเป็นรูปธรรมจากบทความ จัดการบัญชี Facebook ใช้ต่อได้ทันที
กับดักสี่ หลายบัญชีใช้แผนอุ่นเครื่องเดียวกันเท่ากับฟ้องกันเอง ถ้าบัญชีของคุณทำงานแบบเมทริกซ์ประสานกัน จังหวะอุ่นเครื่องต้องออกแบบในระดับเมทริกซ์ — แต่ละบัญชีเว้นช่วงเวลา แต่ละตัวเดินเส้นทางเข้าชมของตัวเอง กันทั้งกลุ่มวาดเส้นกราฟกิจกรรมเหมือนกันเป๊กพร้อมกัน วิธีวางโครงแบบนี้มีรายละเอียดในบทความ เมทริกซ์โซเชียล
คำถามที่พบบ่อย
Cookie ต่างจาก Cache อย่างไร? Cache คือแคชทรัพยากรหน้าเว็บ ดูแลเรื่อง "โหลดไวหรือไม่" Cookie คือข้อมูลตัวตนและสถานะ ดูแลเรื่อง "คุณคือใคร เคยมาหรือยัง" ในงานหลายบัญชี Cookie คือจุดสำคัญ ส่วน Cache ให้เดินตามสภาพแวดล้อมไปเท่านั้น
ควรล้าง Cookie บ่อยแค่ไหน? ปกติไม่ล้าง ล้างเฉพาะเมื่อบัญชีตั้งใจ "รีเซ็ตตัวตน" หรือสงสัยว่าสภาพแวดล้อมถูกปนเปื้อน — และหลังล้างควรสร้างพารามิเตอร์ fingerprint ใหม่ด้วย
อุ่นเครื่อง Cookie ต้องรันนานแค่ไหน? สภาพแวดล้อมใหม่เปิดได้ตั้งแต่วันแรก ความถี่ต่ำ ก้าวเล็ก ๆ มันไม่ใช่วิธีแก้ฉุกเฉิน แต่เป็นการบำรุงรักษาประจำวัน
หลังนำเข้า Cookie ต้องล็อกอินใหม่ไหม? การนำเข้าที่ครบและยังใช้ได้ต้องเข้าสู่สถานะล็อกอินทันที ถ้านำเข้าแล้วยังให้ล็อกอินใหม่ ส่วนใหญ่คือ Cookie ไม่ครบหรือหมดอายุแล้ว อย่าฝืนใช้
ปิดท้าย: Cookie คืออายุงานของบัญชี อย่าเป็นคนเคาะเป็นศูนย์เอง
IP และ fingerprint ตัดสินว่าบัญชี "เหมือนคนจริงแค่ไหน" Cookie ตัดสินว่าบัญชี "เป็นคนรู้จักหรือไม่" การแยกสภาพแวดล้อมทำให้กระปุกคุกกี้ของแต่ละบัญชีแยกขาด การอุ่นเครื่องทำให้อายุงานในกระปุกเพิ่มมูลค่าทุกวัน — ทำสองเรื่องนี้ได้ดี บัญชีถึงจะยืนได้
ลำดับการทำงานที่แนะนำ: ยืนยันก่อนว่าพื้นที่จัดเก็บ Cookie ของแต่ละสภาพแวดล้อมเป็นอิสระอย่างสมบูรณ์ แล้วค่อยตั้งตารางอุ่นเครื่อง สุดท้ายถึงจะไปเรื่องนำเข้าส่งออกซึ่งเป็นระดับสูง สลับลำดับง่าย ๆ คือฝังความเสี่ยงลงฐานราก
สุดท้ายขอพูดตรง ๆ: ห่วงโซ่ Cookie ที่รันนานที่สุดในลิสต์สภาพแวดล้อมของเราอยู่ได้ด้วยคำสี่คำ — "ไม่ล้าง เลี้ยงสม่ำเสมอ" ฟีเจอร์อุ่นเครื่องในบทความนี้ตั้งค่าได้ใน MakoBrowser โดยตรง (หน้าดาวน์โหลด) ส่วนปัญหาเฉพาะหน้าตอนตั้งค่าส่วนใหญ่มีอยู่แล้วในบทความก่อนหน้าของ ศูนย์รวมบล็อก