โปรไฟล์ใหม่ พร็อกซีสะอาด แต่ผลยังแดง? วิธีอ่านผลเครื่องมือตรวจฟิงเกอร์พรินต์ให้ถูกทาง
สร้างโปรไฟล์ใหม่ ต่อพร็อกซีสะอาด แล้วผลตรวจฟิงเกอร์พรินต์ก็ยังเป็นสีแดง — ปฏิกิริยาแรกของคนส่วนใหญ่คือไปปิดการตั้งค่าอีกอย่างหนึ่ง แต่สาเหตุจริงมักธรรมดากว่านั้นมาก: สิ่งที่เครื่องมือให้คะแนนไม่เคยใช่ "คุณซ่อนได้มากแค่ไหน" แต่คือ "สัญญาณของคุณขัดแย้งกันเองหรือไม่" บทความนี้แยกเครื่องมือตรวจออกเป็นสามประเภทตามสิ่งที่แต่ละตัวอ่านจริง แล้วให้หลักการห้าข้อที่ใช้ได้กับทุกเครื่องมือ เพื่อให้คุณระบุที่มาของไฟแดงส่วนใหญ่ได้เอง โดยไม่ต้องเดาไปเรื่อย ๆ
เครื่องมืออ่านอะไร: สัญญาณห้ากลุ่ม ตรรกะผู้ตัดสินเดียว
ทุกครั้งที่เบราว์เซอร์โหลดหน้าเว็บ มันจะยื่นรายละเอียดกองโตให้เองตั้งแต่ระบบปฏิบัติการ ความละเอียดหน้าจอ เขตเวลา ภาษา ฟอนต์ที่ติดตั้ง ไปจนถึงลายเซ็นการเรนเดอร์ของการ์ดจอ รายการเดียวโดยลำพังไม่ชี้ตัวคุณ แต่รวมกันแล้วเพียงพอจะแยกคุณออกจากคนหลายล้าน — โดยไม่ต้องใช้คุกกี้เลย
แทบทุกเครื่องมือตรวจจับก้มอ่านแต่ห้ากลุ่มนี้ซ้ำ ๆ:
- Canvas และ WebGL: เบราว์เซอร์ใช้การ์ดจอของคุณวาดภาพอย่างเงียบ ๆ ความต่างเพียงเล็กน้อยของผลลัพธ์คือลายเซ็นฮาร์ดแวร์
- WebRTC และ DNS: สองช่องทางลับที่ทำให้ IP จริงรั่วออกไปได้ทั้งที่อยู่หลังพร็อกซี
- IP เขตเวลา และภาษาระบบ สามอย่างยืนยันกันและกันหรือไม่
- ฟอนต์และปลั๊กอิน: ฟอนต์เฉพาะ Mac โผล่บนเครื่อง Windows เด่นพอจะสังเกตเห็นทันที
- User Agent ตรงกับระบบปฏิบัติการจริงหรือไม่
ความขัดแย้งอย่างเขตเวลาและฟอนต์เราเคยแกะทีละข้อในบทวิเคราะห์ความสอดคล้อง Pixelscan ที่นี่ไม่ขยายซ้ำ สิ่งที่ต้องจำคือตรรกะผู้ตัดสิน: เครื่องมือไม่ได้ตัดสิน "ค่าผิดปกติ" แต่ตัดสิน "เรื่องเล่าสอดคล้องกันเองหรือไม่" โปรไฟล์บอกเวลาลอนดอนแต่ IP ลงทะเบียนที่กรุงเทพฯ คือไฟแดง แม้ทุกค่าดูปกติตามลำพัง
เครื่องมือตรวจฟิงเกอร์พรินต์สามประเภท: เลือกกระจกให้ถูกก่อน
จัดหมวดเครื่องมือที่มีชื่อเสียงตามวิธี "ส่องกระจก" แล้วการเลือกจะชัดทันที:
- ประเภทตัดสินผล: ให้คะแนนรวมว่าผ่านหรือไม่ผ่านทั้งโปรไฟล์ Pixelscan ตัดสิน "สอดคล้อง/ไม่สอดคล้อง" IpHey ให้ระดับความน่าเชื่อถือด้วยสามสีเขียว/เทา/แดง และ BrowserScan รวบทุกมิติเข้าแดชบอร์ดเดียว เหมาะกับการเช็กสุขภาพรายวันแบบเร็ว
- ประเภทลึกและความหายาก: จับการโกหกโดยเฉพาะ CreepJS ตั้งกับดักอย่างตั้งใจ — คุณอ้างว่าเป็นอุปกรณ์ A แต่ฮาร์ดแวร์เรนเดอร์แบบ B มันจะมาร์กการปลอมนั้นและหักคะแนนทันที Am I Unique บอกว่าฟิงเกอร์พรินต์ของคุณหายากแค่ไหน ยิ่งหายากยิ่งถูกติดตามได้ง่าย และ Sannysoft เปิดเผยร่องรอยระบบอัตโนมัติทีละรายการ
- ประเภทสัญญาณเดี่ยวและความเป็นส่วนตัว: แยกสัญญาณเดียวต่อครั้ง BrowserLeaks แยก Canvas, WebGL, ฟอนต์เป็นแต่ละเทส Cover Your Tracks ของ EFF บอกเป็นภาษาคนว่าเบราว์เซอร์ของคุณได้รับการปกป้องหรือไม่ และ ipleak.net โฟกัสการรั่วไหลของ IP และ DNS
คำแนะนำเชิงปฏิบัติมีข้อเดียว: ใช้อย่างน้อยสองประเภทตรวจไขว้กัน สคริปต์และกลไกตัดสินของแต่ละตัวต่างกัน เครื่องมือเดี่ยวจึงให้ภาพเพียงบางส่วน ประเภทตัดสินผลดูคะแนนรวม ประเภทลึกจับการปลอม ประเภทสัญญาณเดี่ยวระบุจุดรั่วที่แท้จริง — จุดตัดของกระจกสามบานต่างหากคือสภาพจริงของสภาพแวดล้อมคุณ
หลักการห้าข้อ: เครื่องมือตัดสิน "คนปกติ" ไม่ใช่ "คนล่องหน"
ลืมการตั้งค่ารายตัวไปได้เลย ใต้ทุกเครื่องมือมีหลักการห้าข้อเดียวกัน:
- ความสอดคล้องสำคัญกว่าการซ่อน สัญญาณทุกเส้นต้องเล่าเรื่องเดียวกัน: ระบบปฏิบัติการ, UA, ฟอนต์, Canvas, ภาษา ทั้งหมดตรงกัน นี่คือเหตุผลที่ "ห้ามเก็บฟิงเกอร์พรินต์ซะเลย" แก้ปัญหาไม่ได้ — การบล็อกไม่เท่ากับความสอดคล้อง
- ความจริงสำคัญกว่าความว่างเปล่า ค่าเฉลี่ยที่ดูธรรมดาปลอดภัยกว่า null และสัญญาณรบกวน เป้าหมายคือกลมกลืนไปกับฝูงชน ไม่ใช่หายไปจากฝูงชน
- ชั้นเครือข่ายต้องพูดภาษาเดียวกัน ที่ตั้งของ IP ต้องตรงกับเขตเวลาและภาษา ข้างล่างห้ามมี WebRTC หรือ DNS รั่ว พร็อกซีสะอาดที่เข้ากับโปรไฟล์ชนะเส้นแพงกว่าแต่ไม่เข้ากัน
- ผลลัพธ์ฮาร์ดแวร์ต้องเหมือนเครื่องจริง ผลเรนเดอร์ Canvas และ WebGL ควรดูเหมือนการ์ดจอจริงวาด ไม่ใช่สัญญาณรบกวนสุ่ม — เหตุผลการมีอยู่ของ CreepJS คือการจับค่าปลอมแบบสุ่มแบบนี้โดยเฉพาะ
- อย่าเปลี่ยนหน้ากลางเซสชัน โปรไฟล์ที่น่าเชื่อถือไม่ลอยกลางเซสชัน ฟิงเกอร์พรินต์ที่กลายพันธุ์กะทันหันในสายตาเครื่องมือคือ automation
ขาดข้อใดข้อหนึ่งไป อีกสี่ข้อที่เหลือแข็งแรงแค่ไหนก็ช่วยไม่ได้
ย้อนสัญชาตญาณ: เบราว์เซอร์ยิ่งเน้นความเป็นส่วนตัว ผลยิ่งแดง
เมื่อเริ่มใส่ใจเรื่องฟิงเกอร์พรินต์ ปฏิกิริยาทั่วไปคือเปลี่ยนไปใช้ Tor, Brave หรือ Firefox ที่เปิด resistFingerprinting, LibreWolf, Mullvad ด้านความเป็นส่วนตัวเบราว์เซอร์เหล่านี้ยอดเยี่ยมจริง แต่แทบทั้งหมดตกการตรวจฟิงเกอร์พรินต์ — ด้วยเหตุผลที่ตรงกับสองหลักข้อแรกเป๊ะ:
- Tor ทำให้ผู้ใช้ทุกคนหน้าตาเหมือนกันเป๊ะ — ความเหมือนกันหมดในตัวมันเองคือสัญญาณผิดปกติ
- Brave สุ่มฟิงเกอร์พรินต์ของคุณทุกเซสชัน — ในสายตาเครื่องมือที่รับเฉพาะความสอดคล้อง ความสุ่มเท่ากับน่าสงสัย
- Firefox, LibreWolf, Mullvad ทำให้ค่าของคุณกลายเป็นโปรไฟล์ทั่วไป — ต่อคนมันคือความเป็นส่วนตัว แต่ต่อเครื่องมือคือ "มีคนกำลังซ่อนอะไรบางอย่าง"
พูดอีกทางคือ การตามตัวไม่เจอ กับ การผ่านการตรวจ เป็นเป้าหมายคนละอย่าง ถ้าสิ่งที่คุณต้องการคือฟิงเกอร์พรินต์ที่ "สะอาด สอดคล้อง น่าเชื่อถือ" นั่นเป็นหน้าที่ของเครื่องมืออีกประเภทหนึ่ง
เครื่องเดียว สองตัวตนที่น่าเชื่อถือ: ทางแก้จริงของความต้องการนี้
เมื่อนำหลักการไปใช้กับธุรกิจจริง สิ่งที่ได้คือประเภทเครื่องมือแอนติดีเท็กซ์เบราว์เซอร์นั่นเอง สถานการณ์คลาสสิกคือเอเจนซีที่บริหารบัญชีลูกค้าหลายสิบบัญชี แต่ละบัญชีต้องรันจากสภาพแวดล้อมที่แยก สะอาด ไม่เกี่ยวเนื่องกันระหว่างเซสชัน — เบราว์เซอร์ธรรมดาทำไม่ได้ เพราะทุกแท็บแชร์ฟิงเกอร์พรินต์ชุดเดียวกัน
รูปร่างที่ถูกต้องเป็นแบบนี้: Profile A ผูกกับพร็อกซีบ้านสหรัฐฯ เขตเวลา ภาษา IP ตรงกันหมด เครื่องมือตัดสิน "สอดคล้อง" ส่วน Profile B บนเครื่องเดียวกันผูกกับพร็อกซีอีกประเทศ ก็เขียวเต็มหน้าเช่นกัน แต่ลายเซ็น Canvas เขตเวลา ภาษา ต่างจาก A สิ้นเชิง — สองตัวตนไม่รู้จักการมีอยู่ของกันและกัน ความสอดคล้องของฟิงเกอร์พรินต์กับการแยกสภาพแวดล้อมเป็นสองด้านของเหรียญเดียวกัน และนั่นคือเส้นฐานการออกแบบของ แอนติดีเท็กซ์เบราว์เซอร์ MakoBrowser: ทุกสภาพแวดล้อมได้ชุดโปรไฟล์ที่สอดคล้องในตัวเองหนึ่งชุดบวกพร็อกซีเฉพาะหนึ่งเส้น ไม่ใช่แค่แก้พารามิเตอร์สองสามตัว
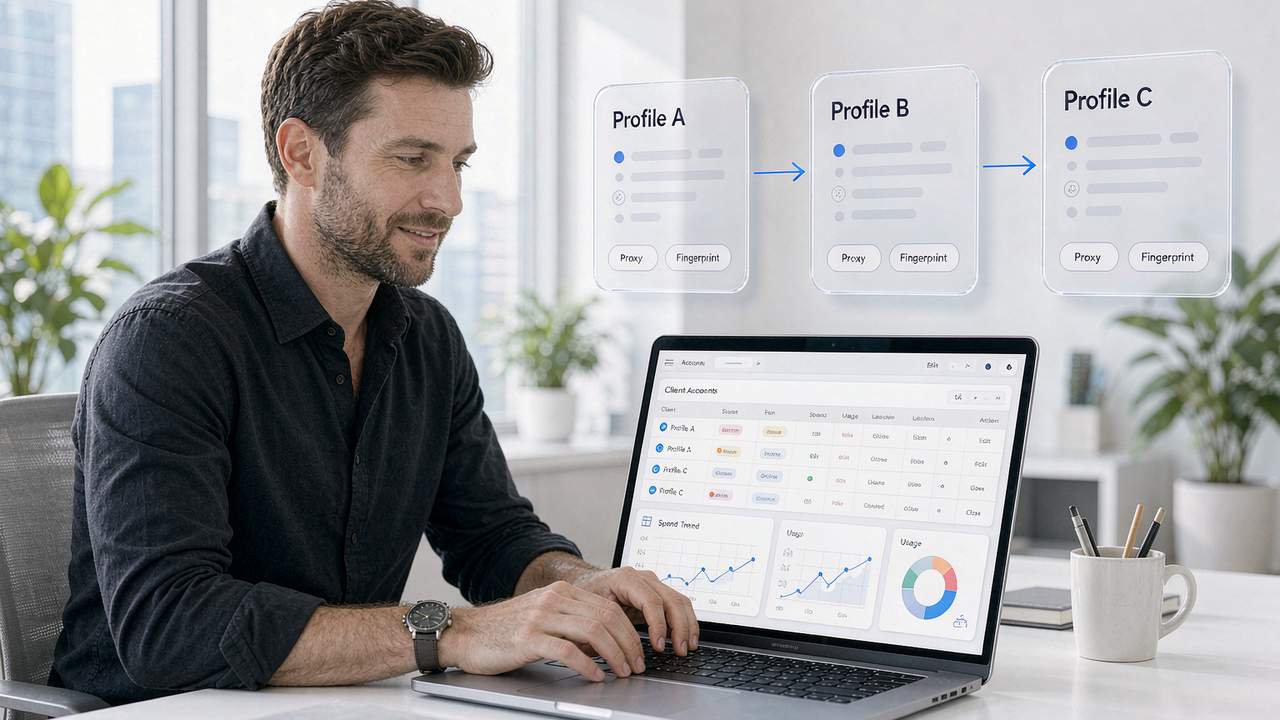
ลำดับการตรวจสอบตนเองตอนลงมือ: รันเครื่องมือตัดสินผลก่อนเพื่อดูคะแนนรวม จากนั้นใช้เครื่องมือสัญญาณเดี่ยวระบุจุดรั่ว (วิธีไล่ช่องทางฝั่ง IP อ่านได้ในบทความตรวจการรั่วไหลของ IP) แก้แล้วสลับไปตรวจด้วยเครื่องมืออื่น แล้วทำซ้ำเดือนละครั้งอย่างสม่ำเสมอ ถ้าคุณมีสภาพแวดล้อมเยอะ เช็กบ่อย สามารถรันการตรวจแยกตามสภาพแวดล้อมใน MakoBrowser ได้ ตั้งค่าโปรไฟล์และพร็อกซีครบในรอบเดียว ไม่ต้องเสี่ยงพลาดจากการสลับมือ
FAQ
เครื่องมือตรวจฟิงเกอร์พรินต์ตัวไหนแม่นที่สุด?
ไม่มี "แม่นที่สุด" มีแต่ "เสริมกัน" ประเภทตัดสินผล (Pixelscan, IpHey) เหมาะดูความสอดคล้องโดยรวม ประเภทลึก (CreepJS) เชี่ยวชาญจับการปลอมและการสุ่ม ประเภทสัญญาณเดี่ยว (BrowserLeaks, ipleak.net) ใช้ระบุจุดรั่วเฉพาะจุด อย่างน้อยใช้สองประเภทไขว้กันก่อนเชื่อสรุป
ทำไม Brave กับ Tor ก็ผ่านการตรวจฟิงเกอร์พรินต์ไม่ได้?
เพราะกลยุทธ์ของพวกมันคือบล็อกหรือสุ่ม ขณะที่เครื่องมือตัดสินที่ความสอดคล้อง Tor ทำให้ทุกคนเหมือนกัน Brave เปลี่ยนชุดค่าสุ่มทุกเซสชัน — ในสายตาเครื่องมือ ความว่างเปล่าและความสุ่มไม่ใช่ "สะอาด" แต่คือ "กำลังซ่อนอะไรบางอย่าง" การเสริมความเป็นส่วนตัวกับการผ่านการตรวจเป็นสองเป้าหมายต่างกันตั้งแต่แรก
ฟิงเกอร์พรินต์ Canvas ปลอมได้ไหม?
ทางเทคนิคทำได้ แต่ "การปลอมแบบสุ่ม" เป็นทางเลือกที่แย่ที่สุด: เครื่องมือลึกอย่าง CreepJS ถูกสร้างมาเพื่อจำแนกค่าเรนเดอร์แบบสุ่มโดยเฉพาะ พอผลลัพธ์ไม่เหมือนการ์ดจอจริงอีกต่อไป คะแนนกลับตกลงไปอีก ทิศทางที่ทำได้จริงคือให้แต่ละสภาพแวดล้อมผลิตชุดลายเซ็นเรนเดอร์ที่คงที่ สมจริง และสอดคล้องกับสัญญาณอื่นทั้งหมด
หลายบัญชีจะกันการถูกเชื่อมโยงด้วยฟิงเกอร์พรินต์อย่างไร?
ให้แต่ละบัญชีมีสภาพแวดล้อมแยกของตัวเอง: โปรไฟล์ฟิงเกอร์พรินต์แยก พร็อกซีแยก และให้ IP เขตเวลา ภาษา ตรงกันสามอย่าง ห้ามล็อกอินบัญชีเดียวกันจากสองสภาพแวดล้อม ตรวจสถานะ "ความสอดคล้อง" ของแต่ละสภาพแวดล้อมเป็นประจำด้วยเครื่องมือ เจอความขัดแย้งให้แก้ทันที


