Antidetect Browser में Cookie मैनेजमेंट: अकाउंट आइसोलेशन, ऑटो वार्मअप और एजिंग गाइड
मल्टी-अकाउंट लिंकिंग से बचने की बात आते ही सबसे पहले IP और fingerprint पैरामीटर याद आते हैं, और Cookie आमतौर पर पीछे छूट जाता है। लेकिन जो लोग असली ऑपरेशन में देर तक रहते हैं, उन्हें एक पैटर्न दिखता है: IP तय करता है कि अकाउंट दरवाज़े से अंदर घुसेगा या नहीं, और Cookie तय करता है कि वह "पुराना जानकार" लगेगा या नहीं। तीन महीने पहले रजिस्टर किए गए अकाउंट के Cookie में पूरा ब्राउज़िंग ट्रेल दर्ज रहता है — उन्हें मिटाना यानी एक सीनियर अकाउंट को हर रोज़ बिल्कुल नए चेहरे के साथ दरवाज़े से अंदर भेजना, और प्लेटफॉर्म की नज़र उस पर उल्टी और कसती जाती है।
हाल ही में मैंने एक anti-detect browser की फीचर डेमो देखी, जो पूरी तरह Cookie warmup और scheduled execution पर थी, और उसका अप्रोच अपनाने लायक है। इस पोस्ट में "antidetect browser + Cookie" की पूरी कहानी थ्योरी से लेकर प्रैक्टिस तक समझाई है: isolation, warmup, import/export और आम गलतियाँ — सब एक साथ।
मल्टी-अकाउंट ऑपरेशन में Cookie की क्या भूमिका है
सीधे शब्दों में, Cookie वह पहचान-प्रमाण और मेमोरी है जो वेबसाइट आपके ब्राउज़र में रखती है। लॉगिन स्टेट इसी में रहता है, ब्राउज़िंग प्रेफरेंस इसी में, और "यह डिवाइस पहले आया था" की जांच भी इसी पर टिकी है।
मल्टी-अकाउंट के लिए Cookie तीन लेवल पर मायने रखता है:
पहला, यही लॉगिन स्टेट है। Cookie न हो तो हर बार दोबारा लॉगिन करना पड़ेगा — दर्जनों अकाउंट, रोज़ाना दर्जनों पासवर्ड एंट्री, और प्रोडक्टिविटी सबसे पहले गिरती है।
दूसरा, यह अकाउंट का "सीनियरिटी प्रूफ" है। स्थिर Cookie चेन वाला अकाउंट प्लेटफॉर्म की नज़र में बार-बार लौटने वाला पुराना यूज़र है; जिस अकाउंट के Cookie बार-बार रीसेट होते हैं, वह बिल्कुल उस परेशान यूज़र जैसा दिखता है जो बैन के बाद भाग रहा हो। अकाउंट एजिंग में असल में क्या पाला जाता है? काफी हद तक यही लगातार बढ़ती Cookie चेन।
तीसरा, यह लिंकेज सिग्नल भी है। अगर दो environments एक ही Cookie सेट शेयर कर रहे हैं — चाहे किसी ने लापरवाही से ही लॉगिन स्टेट कॉपी किया हो — तो प्लेटफॉर्म दोनों अकाउंट को तुरंत जोड़ देता है। इसीलिए environment isolation में Cookie की isolation शामिल करनी ज़रूरी है।
यहीं से मुख्य सवाल उठता है: environment isolation कितनी साफ होनी चाहिए? जवाब: fingerprint, Cookies और local storage को तीन अलग-अलग रखे जाने वाले ऐसेट की तरह ट्रीट करें — कोई भी छूट नहीं। एनवायरनमेंट का पूरा सेटअप अपने आप में एक आर्टिकल है; तैयार पांच-स्टेप वर्कफ़्लो पहले ही मल्टी-अकाउंट में fingerprint browser की भूमिका वाले पोस्ट में दिया गया है। यहां हम सिर्फ Cookie की धागे को आगे बढ़ाते हैं।
Antidetect Browser Cookies को कैसे आइसोलेट करता है
सामान्य ब्राउज़र के सारे Cookies एक ही जगह रहते हैं, चाहे आप कितने ही विंडो खोलें। antidetect browser हर Profile को अपना अलग स्टोरेज स्पेस देता है — मान लीजिए हर अकाउंट के पास अपनी प्राइवेट कुकी जार है।
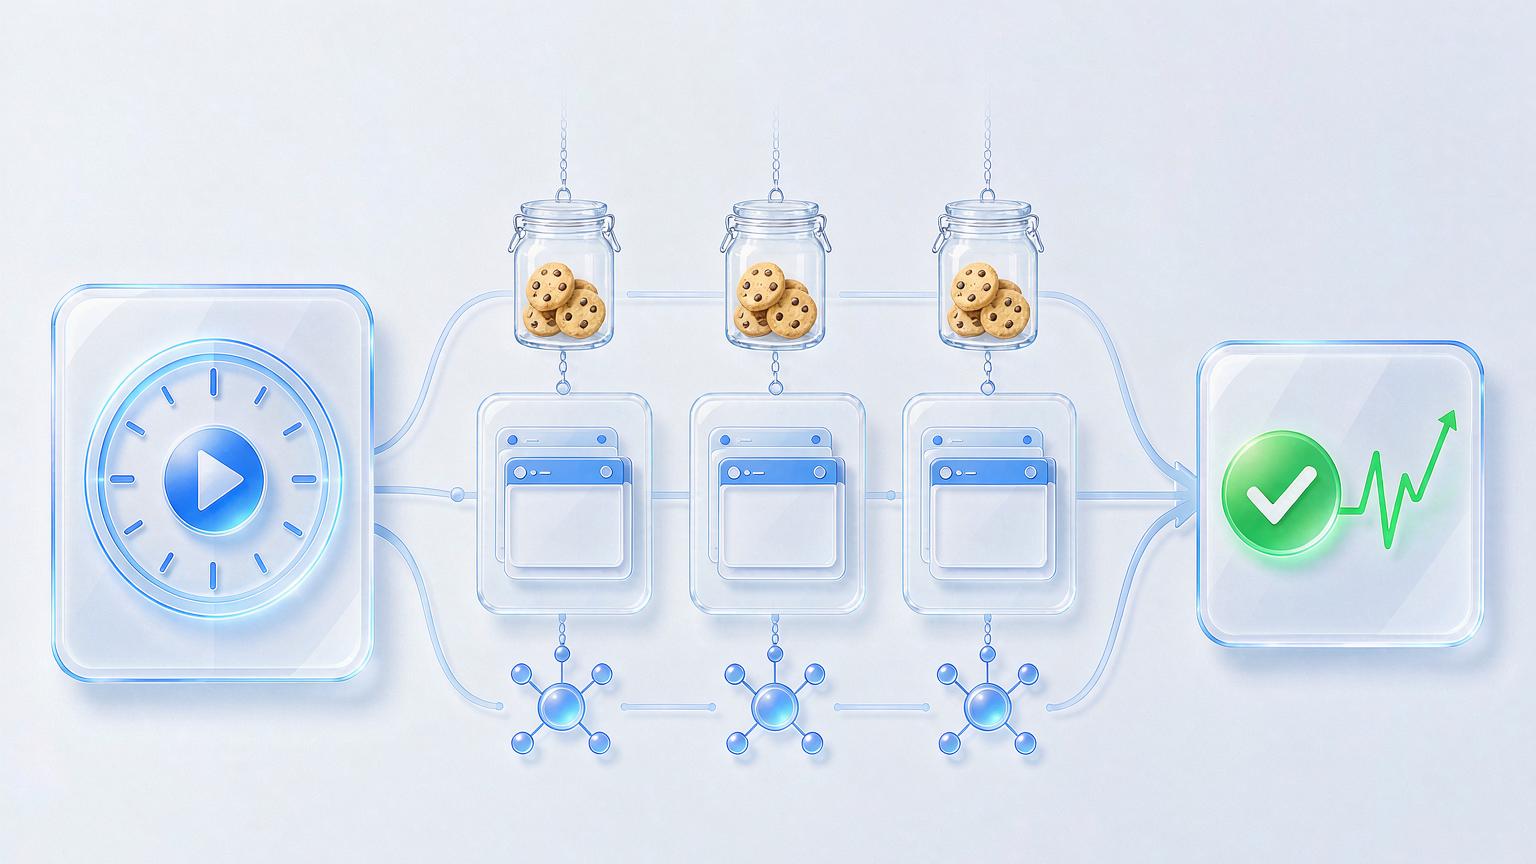
इस "प्राइवेट जार" डिज़ाइन के दो सीधे फायदे हैं:
- फिज़िकल आइसोलेशन: Environment B में Environment A का लॉगिन स्टेट, कार्ट या ब्राउज़िंग हिस्ट्री कुछ भी नहीं दिखता। प्लेटफॉर्म B में जो Cookies कलेक्ट करता है, उनका A से कोई तालमेल नहीं होता।
- लगातार जमा: जब तक एनवायरनमेंट डिलीट नहीं हुआ, Cookie चेन बढ़ती रहती है। अकाउंट का "सीनियरिटी" आपके कंप्यूटर के साथ नहीं, एनवायरनमेंट के साथ चलता है।
उसी लॉजिक से एक आम गलती बता दें: बेवजह Cookies मत साफ करो। बहुतों के अंदर "पीरियोडिक क्लीनअप सुरक्षित है" वाली जिद रहती है, लेकिन मल्टी-अकाउंट दुनिया में Cookies साफ करना अपने हाथों से अकाउंट का सीनियरिटी मिटाना है। सही तरीका उल्टा है — सिर्फ न साफ करना, बल्कि Cookies को एक्टिव रखना। और अगला टॉपिक यही है।
Cookie Warmup: अकाउंट खुद-ब-खुद "जिंदा" रहे
ठंडा पड़ा अकाउंट वजन खोता है, जैसे खाली पड़े घर में दिक्कतें खुद जन्म लेती हैं। Cookie warmup का आइडिया सरल है: हर एनवायरनमेंट को नियमित तौर पर खुद कुछ "रोज़मर्रा की वेबसाइट्स" पर ऑटो विज़िट करवाना, ताकि सामान्य निशान बनें और अकाउंट एक्टिव लगे।
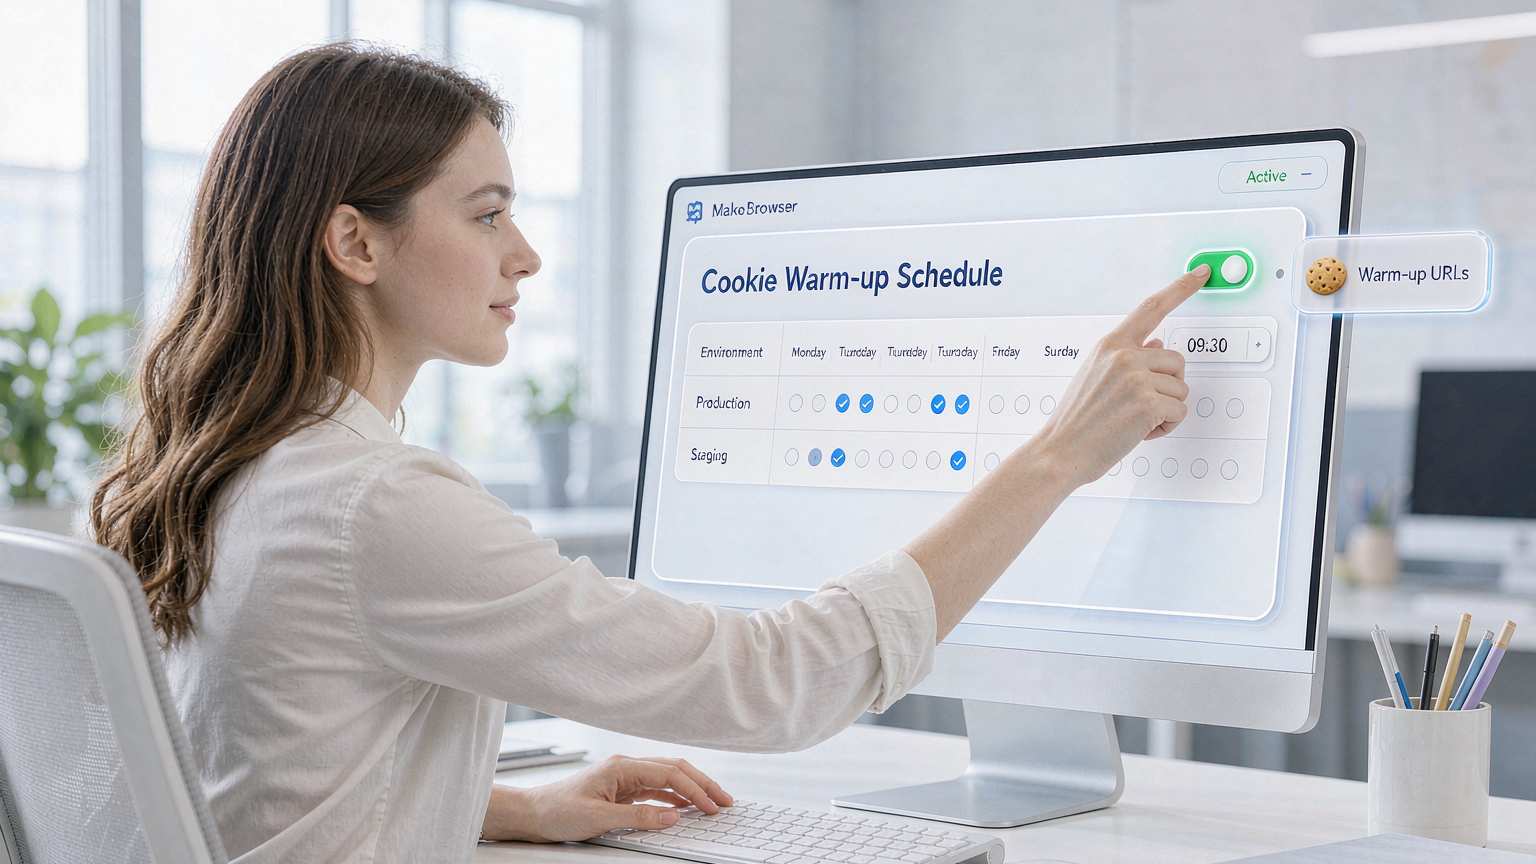
डेमो में इस फीचर का नाम Cookie Robot था — एनवायरनमेंट के लिए warmup URLs कॉन्फ़िगर करो, एक्ज़ीक्यूशन टाइम सेट करो, और सिस्टम तय समय पर खुद विज़िट कर देता है, किसी के बैठने की ज़रूरत नहीं। प्रैक्टिस में इसे बिल्कुल ऐसे ही अपनाया जा सकता है, पांच स्टेप्स में:
स्टेप एक: हर एनवायरनमेंट के लिए warmup URLs सेट करो। अकाउंट की पर्सना से मेल खाती 3–5 सामान्य वेबसाइट्स चुनो — न्यूज़, पोर्टल्स, इंडस्ट्री साइट्स सब चलेंगे। अकाउंट के बिज़नेस से बिल्कुल अनजान साइट्स न चुनो, और हर एनवायरनमेंट को एक ही बड़े साइट्स पर न भेजो।
स्टेप दो: एक्ज़ीक्यूशन प्लान बनाओ। वीकडे + टाइम स्लॉट के हिसाब से सेट करो, अलग environments के समय अलग रखो। 20 अकाउंट रोज़ ठीक 9 बजे एक साथ "जागें" — यही रेगुलैरिटी अपने आप में एब्नॉर्मल सिग्नल है।
स्टेप तीन: पहले छोटे स्केल पर रन करो। दो-तीन अकाउंट चुनकर कुछ दिन ट्रायल चलाओ, कन्फर्म करो कि विज़िट्स नॉर्मल हैं और captcha बार-बार नहीं आ रहा, फिर सब पर रोलआउट करो।
स्टेप चार: warmup को मैचिंग कंसिस्टेंट पैरामीटर दो। warmup विज़िट्स के दौरान ब्राउज़र का टाइमज़ोन और लैंग्वेज IP की लोकेशन से मैच होने चाहिए — पैरामीटर जो नहीं जुड़ते, ऐसे विज़िट ट्रेस प्लेटफॉर्म की नज़र में कोई विज़िट न होने से भी ज़्यादा संदिग्ध हैं। इन पैरामीटर्स की जांच का पूरा तरीका, रेडी एक्सेप्टेंस चेकलिस्ट के साथ TikTok एनवायरनमेंट सेटअप गाइड में है — वहीं से अपनाओ।
स्टेप पांच: एक्ज़ीक्यूशन लॉग्स रेगुलर देखो। किस एनवायरनमेंट का warmup टास्क फेल हुआ, किस अकाउंट पर captcha शुरू हुआ — सब लॉग्स में रहता है। हफ्ते में एक स्कैन काफी है।
हमारे अपने warmup टास्क MakoBrowser में ही कॉन्फ़िगर किए जाते हैं: scheduled warmup और environment grouping के साथ दर्जनों अकाउंट का प्लान एक बार में सेट हो जाता है, और रोज़ तय समय पर ऑटो चलता है।
Import, Export और आम घाटियां
Cookie के दो और हाई-फ्रीक्वेंसी ऑपरेशन: import और माइग्रेशन। कुछ घाटियां जो जानना ज़रूरी है।
घाटी एक: अनजान सोर्स के Cookies इंपोर्ट मत करो। इंटरनेट पर घूमते "XX प्लेटफॉर्म Cookie फाइल्स" — ये किसी और का लॉगिन स्टेट और संदिग्ध हिस्ट्री सीधे अपने एनवायरनमेंट में लोड करना है। हल्की सूरत में तुरंत वेरिफिकेशन वॉल, भारी सूरत में सामूहिक नुकसान। अगर अपने अकाउंट्स वापस लाने के लिए Cookie इंपोर्ट कर रहे हो, तो सिर्फ अपने ही बैकअप इंपोर्ट करो।
घाटी दो: माइग्रेट करने से पहले Cookie की इंटीग्रिटी चेक करो। कंप्यूटर बदलो या antidetect browser बदलो, एनवायरनमेंट फाइल पूरी की पूरी जाती है — Cookies और local storage साथ-साथ। रास्ते में आधी छूट गई तो अकाउंट को दिखेगा "जाना-पहचाना आइडेंटिटी + अनजान बाकी आधा हिस्सा"।
घाटी तीन: warmup व्यवहार में उतार-चढ़ाव रखो। हर दिन सेकंड-सेकंड उसी मिनट वही URLs खोलना मशीन के निशान का बड़ा बैनर है। टाइम में रैंडम ऑफसेट जोड़ो, URLs घुमा-घुमाकर बदलो। यही अकाउंट एजिंग का सिद्धांत है — कम फ्रीक्वेंसी से शुरू करो, धीरे-धीरे बढ़ाओ, लहजे में खुरदुरापन रखो। कंक्रीट पेसिंग के तरीके Facebook अकाउंट मैनेजमेंट गाइड से सीधे अपनाए जा सकते हैं।
घाटी चार: कई अकाउंट्स एक ही warmup प्लान शेयर करें तो वे एक-दूसरे की ही मुखबिरी करते हैं। अगर आपके अकाउंट्स कोऑर्डिनेटेड मैट्रिक्स की तरह चलते हैं, तो warmup रिदम मैट्रिक्स लेवल पर डिज़ाइन करो — हर अकाउंट के टाइम स्लॉट अलग, हर एक के अपने विज़िट रूट, ताकि पूरा ग्रुप सिंक में एक जैसी एक्टिविटी कर्व न बनाए। इस तरह का स्ट्रक्चर कैसे खड़ा होता है, यह सोशल मैट्रिक्स ऑपरेशन्स गाइड में विस्तार से है।
FAQ
Cookie और Cache में फर्क क्या है? Cache पेज रिसोर्स का कैश है, जो देखता है "लोडिंग कितनी तेज़ है"; Cookie पहचान और स्टेट का डेटा है, जो देखता है "आप कौन हैं और पहले आए हैं या नहीं"। मल्टी-अकाउंट में फोकस Cookie है; Cache तो एनवायरनमेंट के साथ चलता रहे, बस।
Cookie कितनी बार क्लियर करना चाहिए? सामान्य हालात में कभी नहीं। सिर्फ तब, जब अकाउंट की जानबूझकर "नई आइडेंटिटी पर रीसेट" हो या एनवायरनमेंट कंटैमिनेटेड होने का शक हो — और क्लियर करने के बाद fingerprint पैरामीटर्स भी रीजेनरेट कर लो।
Cookie warmup कितना चलना चाहिए? नए एनवायरनमेंट पहले दिन से शुरू कर सकते हैं, कम फ्रीक्वेंसी और छोटे कदमों में। यह कोई आपातकालीन इलाज नहीं, रूटीन मेंटेनेंस है।
Cookie इंपोर्ट के बाद फिर लॉगिन करना पड़ता है? पूरा और वैध Cookie इंपोर्ट करते ही सीधे लॉग्ड-इन स्टेट देना चाहिए। अगर इंपोर्ट के बाद फिर लॉगिन मांगा जाए, तो Cookie अधूरा या एक्सपायर है — ज़बरदस्ती इस्तेमाल मत करो।
आखिर में: Cookie अकाउंट की सीनियरिटी है — इसे खुद जीरो मत करो
IP और fingerprint तय करते हैं कि अकाउंट "इंसान जैसा लगे"; Cookie तय करता है कि वह "जाना-पहचाना लगे।" Environment isolation हर अकाउंट की कुकी जार अलग रखता है, और warmup जार के अंदर की सीनियरिटी को रोज़ कीमत देता है — ये दो काम सही हो गए तो अकाउंट टिके रहते हैं।
काम का सुझाया गया क्रम: पहले कन्फर्म करो कि हर एनवायरनमेंट का Cookie स्टोरेज पूरी तरह इंडिपेंडेंट है, फिर warmup शेड्यूल बनाओ, और तब जाकर import/export जैसी एडवांस ऑपरेशंस पर आओ। उल्टा क्रम अपनाया तो रिस्क नींव में गड़ जाता है।
आखिर में साफ-साफ कह दूं: हमारी एनवायरनमेंट लिस्ट में सबसे लंबा चलने वाली Cookie चेन ठीक चार शब्दों पर टिकी है — "क्लियर नहीं, नियम से पालो।" इस लेख की warmup फीचर MakoBrowser में सीधे कॉन्फ़िगर हो जाती है (डाउनलोड यहां से), और सेटअप के दौरान आने वाली ज़्यादातर असली दिक्कतों को ब्लॉग हब के पुराने पोस्ट्स कवर कर चुके हैं।