Antidetect tarayıcıda Cookie yönetimi: izolasyon, otomatik ısıtma ve hesap olgunlaştırma
Birden fazla hesabın birbirine bağlanmasını önlemeden söz edilirken önce IP ve fingerprint parametreleri akla gelir, Cookie genelde geride kalır. Ama sahada yeterince vakit geçiren biri bir kural yakalar: IP hesabın kapıdan içeri girip giremeyeceğine karar verir, Cookie ise eski bir müşteri gibi görünüp görünmediğine. Üç ay önce kaydedilmiş bir hesap, Cookie'lerinde eksiksiz bir gezinti geçmişi taşır — onları silmek, köklü bir hesabı her gün yepyeni bir yüzle kapıdan içeri göndermek demektir; platformun ilgisi buna ters orantılı azalmaz.
Yakın zamanda bir antidetect tarayıcının Cookie ısıtma ve zamanlanmış çalıştırmaya ayrılmış bir özellik tanıtımını izledim; yaklaşım üzerine düşünülmeye değer. Bu yazı "antidetect tarayıcı + Cookie" konusunu teoriden pratiğe bütün haliyle ele alıyor: izolasyon, ısıtma, içe/dışa aktarma ve kaçınılması gereken hatalar — hepsi tek yazıda.
Cookie, çoklu hesap yönetiminde hangi rolü oynar
Özünde Cookie, bir sitenin tarayıcınıza bıraktığı kimlik bilgisi ve hafızadır. Oturum durumu ondadır, gezinti tercihleri ondadır, "bu cihaz daha önce gelmiş" kontrolünün dayanağı da odur.
Çoklu hesap yönetimi için Cookie üç düzeyde önemlidir:
Birincisi, oturum durumunun ta kendisidir. Cookie olmadan her açılışta yeniden giriş yapmak gerekir — günde onlarca hesap, onlarca şifre girişi ve verimlilik her şeyden önce çöker.
İkincisi, hesabın "kıdem belgesidir". Kararlı bir Cookie zincirine sahip hesap, platformun gözünde düzenli dönen eski bir kullanıcıdır; Cookie'leri sürekli sıfırlanan hesap ise ban sonrası kaçan sorunlu kullanıcıya benzer. Hesap olgunlaştırmada büyütülen şey nedir? Büyük ölçüde, sürekli uzayan bu Cookie zinciridir.
Üçüncüsü, aynı zamanda bir bağlantı sinyalidir. İki ortam aynı Cookie kümesini paylaşıyorsa — isterse yalnızca birinin oturumunu dalgınlıkla kopyalamış olmasından — platform iki hesabı anında birbirine bağlar. Bu yüzden ortam izolasyonu Cookie'yi de kapsamak zorundadır.
Böylece ana soru ortaya çıkar: ortam izolasyonu ne kadar temiz olmalı? Yanıt: fingerprint'i, Cookies'i ve yerel depolamayı ayrı ayrı muhafaza edilmesi gereken üç varlık gibi ele alın, tek istisna yok. Ortam kurulumunun tamamı başka bir yazıyı hakediyor — hazır beş adımlı süreç zaten fingerprint tarayıcının çoklu hesap yönetimindeki rolü yazısında anlatıldı; burada yalnızca Cookie hattını izliyoruz.
Antidetect tarayıcı Cookie'yi nasıl izole eder
Normal bir tarayıcı tüm Cookie'leri tek yerde tutar; birkaç pencere bile açsanız paylaşılır. Antidetect tarayıcı ise her Profile ayrı bir depolama alanı verir — her hesabın kendi özel kurabiye kavanozu olduğunu hayal edin.
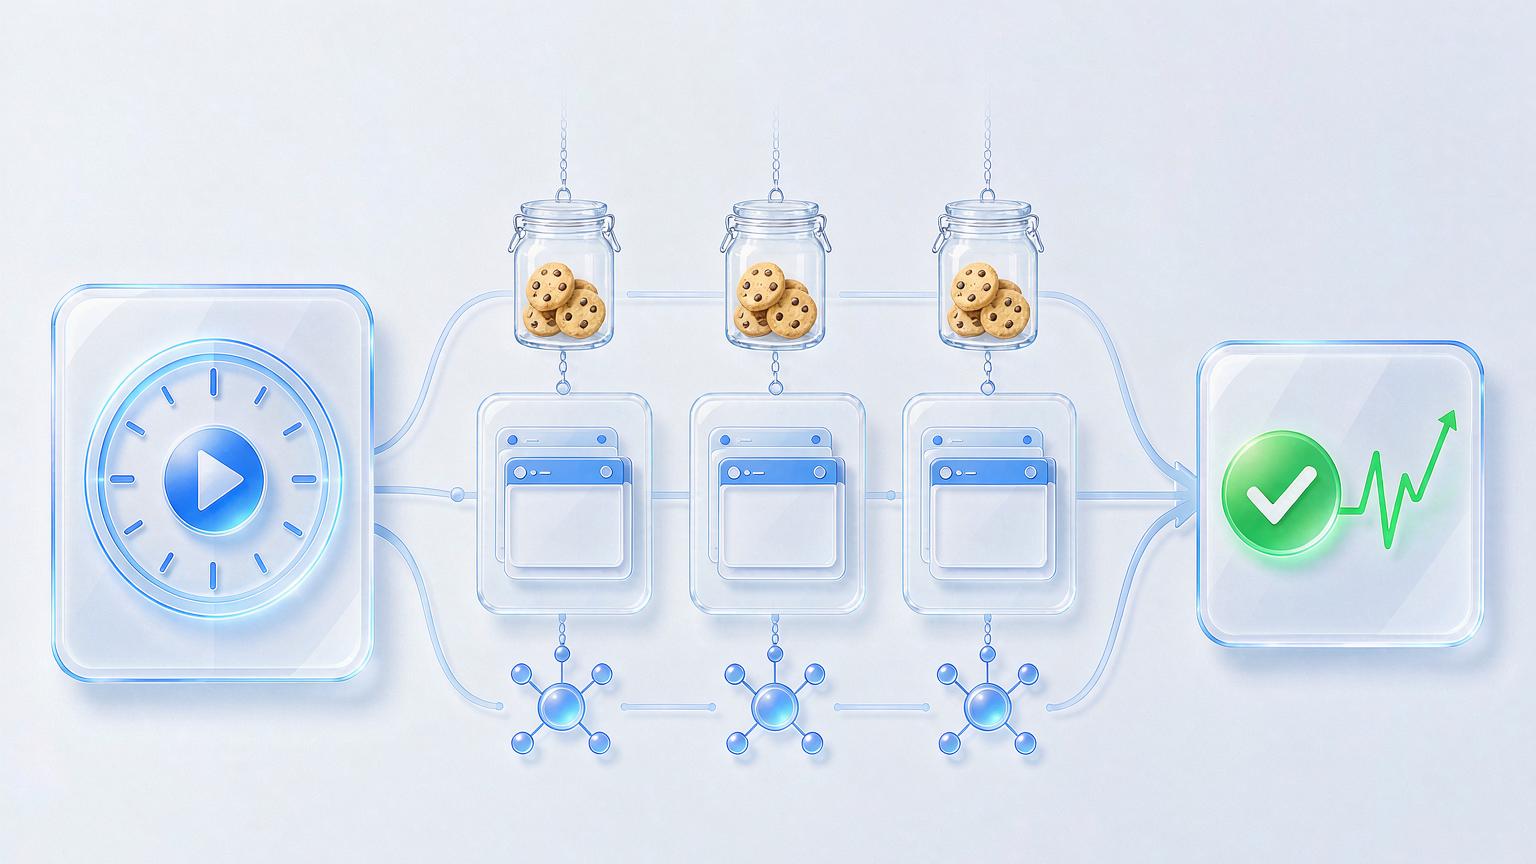
Bu "özel kavanoz" tasarımı iki somut fayda getirir:
- Fiziksel izolasyon: B ortamı, A ortamının oturumlarını, sepetini, gezinti geçmişini hiç göremez. Platformun B içinde topladığı Cookie'lerin A ile hiçbir kesişimi yoktur.
- Sürekli birikim: ortam var olduğu sürece Cookie zinciri uzamaya devam eder. Hesabın kıdemi bilgisayarınızı değil, ortamı izler.
Aynı mantığın devamında yaygın bir hatayı işaretleyelim: Cookie'leri gayretle temizlemeyin. Birçok kişide "dönemsel temizlik daha güvenli" takıntısı vardır; ama çoklu hesap dünyasında Cookie silmek, hesabın kıdemini kendi ellerinizle silmektir. Doğrusu tam tersi — yalnızca temizlememek değil, onları aktif tutmaktır. Bu da bizi bir sonraki konuya getiriyor.
Cookie ısıtma: hesap kendi kendine "yaşasın"
Boş bırakılan hesabın ağırlığı azalır; uzun süre oturulmayan ev gibi sorun kendiliğinden çıkar. Cookie ısıtmanın fikri basittir: her ortamın belli aralıklarla otomatik olarak birkaç "günlük siteyi" ziyaret etmesini, normal izler bırakmasını ve hesabın canlı hissini korumasını sağlamak.
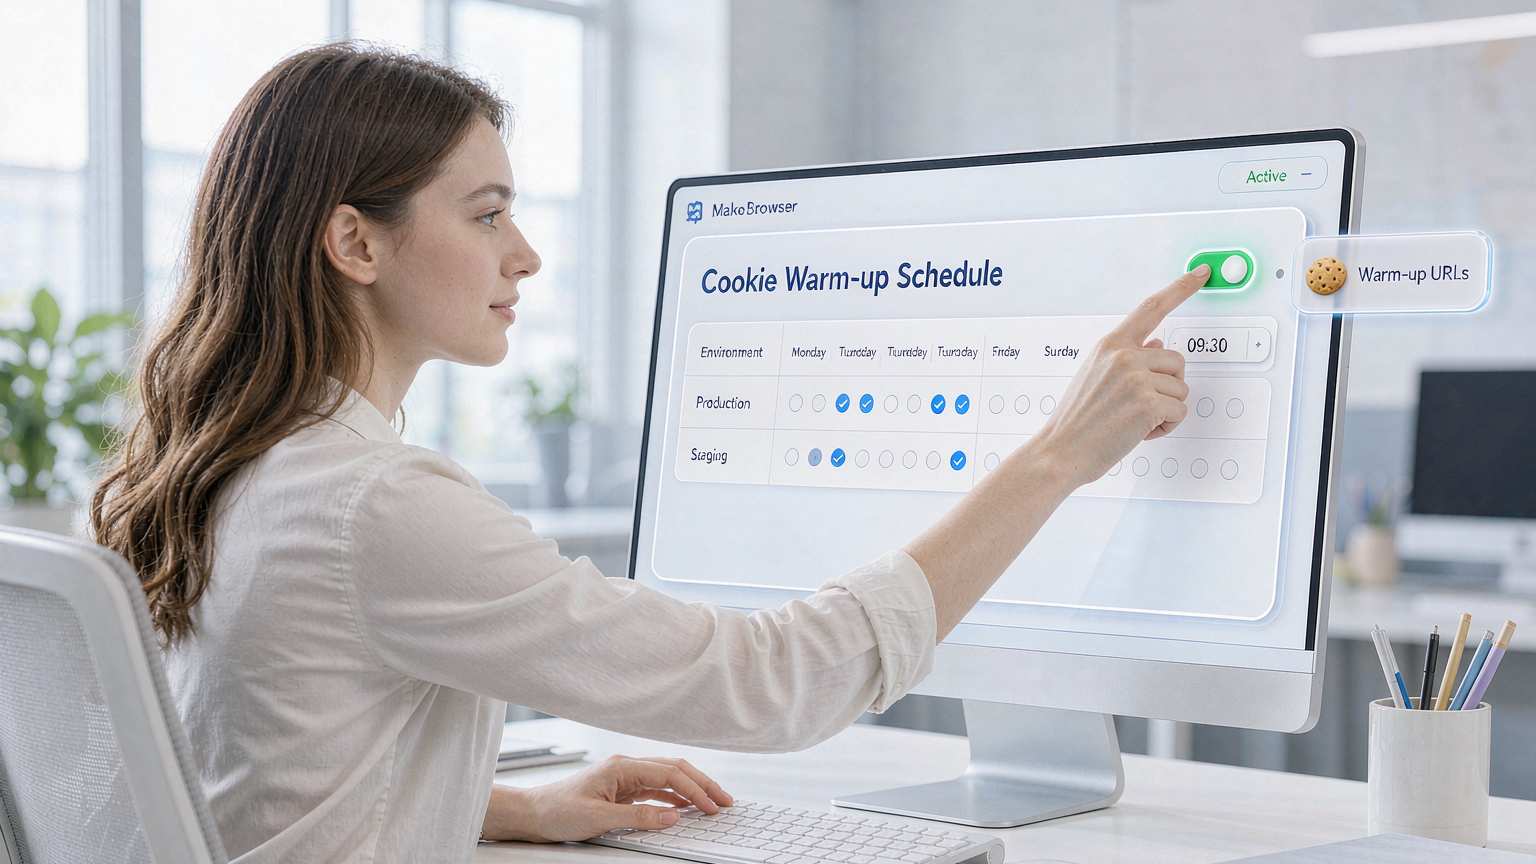
Tanıtımda bu özelliğin adı Cookie Robot'tu — ortama ısıtma adreslerini tanımlıyorsunuz, çalışma saatini ayarlıyorsunuz ve sistem saat geldiğinde kimsenin başında beklemediği ziyaretleri yapıyor. Uygulamada birebir taklit edilebilir; beş adım:
Adım bir: her ortam için ısıtma adreslerini belirleyin. Hesabın kimliğine uyan 3–5 sıradan site seçin — haber, portal, sektörel siteler olur. Hesabın işiyle tamamen ilgisiz siteler olmasın; her ortam da hep aynı dev sitelere vurmasın.
Adım iki: çalışma planını kurun. Haftanın günü + saat dilimi şeklinde yapılandırın, ortamların saatlerini kaydırın. Yirmi hesabın tam saat dokuzda birlikte "uyanması" — bu düzenlilik başlı başına anormal bir sinyaldir.
Adım üç: önce küçük ölçekte çalıştırın. İki üç hesap seçin, birkaç gün çalıştırın; ziyaretlerin normal geçtiğini ve captcha'ların üst üste gelmediğini doğrulayın, sonra herkese açın.
Adım dört: ısıtmaya tutarlı eşleşen parametreler verin. Isıtma ziyaretlerinde tarayıcının saat dilimi ve dili IP'nin konumuyla uyumlu olmalı — parametreleri tutmayan ziyaret izleri, platformun gözünde ziyaret olmamasından bile daha şüphelidir. Bu parametre setinin nasıl denetleneceği, hazır kabul kontrol listesiyle birlikte TikTok ortam kurulumu rehberinde eksiksiz anlatılıyor; uygulamanız yeter.
Adım beş: çalışma kayıtlarını düzenli inceleyin. Hangi ortamın ısıtma görevi başarısız oldu, hangi hesap captcha üretmeye başladı — hepsi loglarda. Haftada bir taramak yeterli.
Biz kendi ısıtma görevlerimizi doğrudan MakoBrowser'da kuruyoruz: zamanlanmış ısıtma artı ortam gruplama ile onlarca hesabın planı tek seferde kuruluyor ve her gün belirlenen saatte otomatik çalışıyor.
İçe aktarma, dışa aktarma ve bilinmesi gereken tuzaklar
Cookie'de iki işlem daha sık yapılır: içe aktarma ve taşıma. Bilinmesi şart birkaç tuzak.
Tuzak bir: kaynağı belirsiz Cookie'leri içe aktarmayın. İnternette dolaşan "X platformu Cookie dosyaları", başkasının oturumunu ve şüpheli geçmişini doğrudan ortamınıza yüklemektir — en iyi ihtimalle anında doğrulama duvarı, en kötü ihtimalle ortak ceza. Cookie aktarımıyla kendi hesaplarınızı geri yükleyecekseniz, yalnızca kendi yedeklerinizi aktarın.
Tuzak iki: ortamı taşımadan önce Cookie bütünlüğünü kontrol edin. Bilgisayar ya da antidetect tarayıcı değişirken ortam dosyasının tamamı taşınır — Cookies ve yerel depolama birlikte. Yarısı yolda kalırsa hesap "tanıdık bir kimlik + yabancı diğer yarım" görür.
Tuzak üç: ısıtma davranışının inişleri çıkışları olsun. Her gün dakikası dakikasına aynı adreslere gitmek, makine izi taşımaktır. Saate rastgele sapmalar ekleyin, adresleri değiştirin. Bu, hesap olgunlaştırmayla aynı ilkedir — düşük frekansla başla, kademeli artır, ritmi pürüzlü bırak. Somut ritim düzenleri Facebook hesap yönetimi rehberindeki yöntemlerle doğrudan uygulanabilir.
Tuzak dört: birden çok hesabın tek bir ısıtma planını paylaşması, birbirini ihbar etmektir. Hesaplarınız koordineli bir matris halinde çalışıyorsa, ısıtma ritmi matris düzeyinde tasarlanır — her hesap kaydırılmış zaman dilimlerinde, her biri kendi ziyaret rotasında ilerler; grubun tamamı asla özdeş aktivite eğrisini senkron çizmesin. Bu tür bir yapının nasıl kurulduğu sosyal medya matrisi rehberinde ayrıntılı işleniyor.
SSS
Cookie ile Cache arasındaki fark nedir? Cache sayfa kaynaklarını önbelleğe alır ve "ne kadar hızlı yükleniyor" meselesine bakar; Cookie kimlik ve durum verisi taşır ve "kimsiniz, daha önce geldiniz mi" meselesine bakar. Çoklu hesapta öncelik Cookie'dedir; Cache ortamla birlikte seyahat etsin yeter.
Cookie'ler ne sıklıkla temizlenmeli? Normal koşullarda hiçbir zaman. Yalnızca bir hesap bilinçli olarak "yeni kimliğe sıfırlanırken" ya da ortamın bulaştığından şüphelenilirken temizlenir — ve temizlikten sonra fingerprint parametrelerini de yeniden üretin.
Cookie ısıtma ne kadar sürmeli? Yeni ortamlar ilk günden başlayabilir; düşük frekans, küçük adımlar. Bu bir acil önlem değil, rutin bakımdır.
Cookie içe aktardıktan sonra yeniden giriş gerekir mi? Eksiksiz ve geçerli bir aktarım doğrudan oturum açık durumda bitmelidir. Aktarımdan sonra yeniden giriş isteniyorsa Cookie büyük olasılıkla eksik ya da süresi bitmiştir — zorlamayın.
Kapanış: Cookie hesabın kıdemidir — sıfırlamayı kendi elinizle yapmayın
IP ve fingerprint, hesabın "insana benzerliğine" karar verir; Cookie "tanıdık olup olmadığına". Ortam izolasyonu her hesabın kurabiye kavanozunu ayrı tutar, ısıtma kavanozdaki kıdemi her gün değerlendirir — bu ikisi oturunca hesaplar ayakta durur.
Önerilen işlem sırası: önce her ortamın Cookie deposunun tamamen bağımsız olduğunu doğrulayın, sonra ısıtma planını kurun, en sonda içe/dışa aktarma gibi ileri işlemlere geçin. Ters sıra, riski temele gömer.
Son olarak açık konuşayım: ortam listemizdeki en uzun ömürlü Cookie zinciri tam dört kelimeyle ayakta — "temizleme, düzenli besle". Buradaki ısıtma özelliği MakoBrowser'da doğrudan yapılandırılabilir (indirme sayfası); kurulum sırasında karşılaşılan somut sorunların çoğu blog merkezindeki önceki yazılarda ele alınmıştı.