Zarządzanie Cookies w przeglądarce antydetekcyjnej: izolacja, rozgrzewanie i starzenie kont
Gdy mowa o utrzymaniu wielu kont bez powiązań, najpierw pada IP i parametry odcisku palca, a Cookies zwykle schodzi na dalszy plan. Kto jednak pracuje w praktyce wystarczająco długo, wychwyci jedną prawidłowość: IP decyduje o tym, czy konto w ogóle przejdzie przez drzwi; Cookies decydują o tym, czy wygląda jak staly bywalec. Konto zarejestrowane trzy miesiące temu nosi w Cookies pełną historię odwiedzin — wymazanie ich to wysyłanie doświadczonego konta do drzwi w codziennie świeżej twarzy, a platforma tylko pilniej się przygląda.
Ostatnio oglądałem prezentację funkcji jednej z przeglądarek antydetekcyjnych, poświęconą w całości rozgrzewaniu Cookies i wykonywaniu według harmonogramu, i to podejście naprawdę warto przejąć. Ten post obejmuje całość tematu „przeglądarka antydetekcyjna + Cookies", od teorii po praktykę: izolacja, rozgrzewanie, import/eksport i błędy do uniknięcia — wszystko naraz.
Jaką rolę odgrywają Cookies w pracy z wieloma kontami
W istocie Cookie to dokument tożsamości i pamięć, którą strona zapisuje w Twojej przeglądarce. W nim mieszka stan logowania, w nim preferencje przeglądania, a także podstawa sprawdzenia „to urządzenie już tu było".
Dla operacji na wielu kontach Cookies mają znaczenie na trzech poziomach:
Po pierwsze, są samym stanem logowania. Bez Cookies każdorazowo musiałbyś logować się od nowa — dziesiątki kont, dziesiątki wpisywania haseł dziennie, a produktywność pada pierwsza.
Po drugie, są „dowodem stażu" konta. Konto ze stabilnym łańcuchem Cookies to w oczach platformy stały użytkownik, który wraca bez ustanku; konto, którego Cookies są wciąż zerowane, wygląda dokładnie jak problemowy użytkownik uciekający po banie. Co tak naprawdę karmi się przy roztaczaniu konta? W dużej mierze właśnie ten nieustannie rosnący łańcuch Cookies.
Po trzecie, są też sygnałem powiązania. Jeśli dwa środowiska dzielą ten sam zestaw Cookies — choćby dlatego, że ktoś przez nieuwagę skopiował stan logowania — platforma natychmiast wiąże oba konta. Dlatego izolacja środowisk musi obejmować również Cookies.
Stąd kluczowe pytanie: jak czysta musi być izolacja środowisk? Odpowiedź: traktuj odcisk palca, Cookies i pamięć lokalną jako trzy zasoby przechowywane ściśle osobno — bez wyjątków. Pełny montaż środowiska to temat na osobny artykuł; gotowy pięciokrokowy proces opisano już w poście o roli przeglądarki fingerprint w pracy z wieloma kontami. Tutaj idziemy wyłącznie za nicią Cookies.
Jak przeglądarka antydetekcyjna izoluje Cookies
W zwykłej przeglądarce wszystkie Cookies leżą w jednym miejscu — nawet kilka otwartych okien je współdzieli. Przeglądarka antydetekcyjna daje każdemu Profile własną przestrzeń dyskową — wyobraź sobie, że każde konto ma własny, prywatny słoik na ciastka.
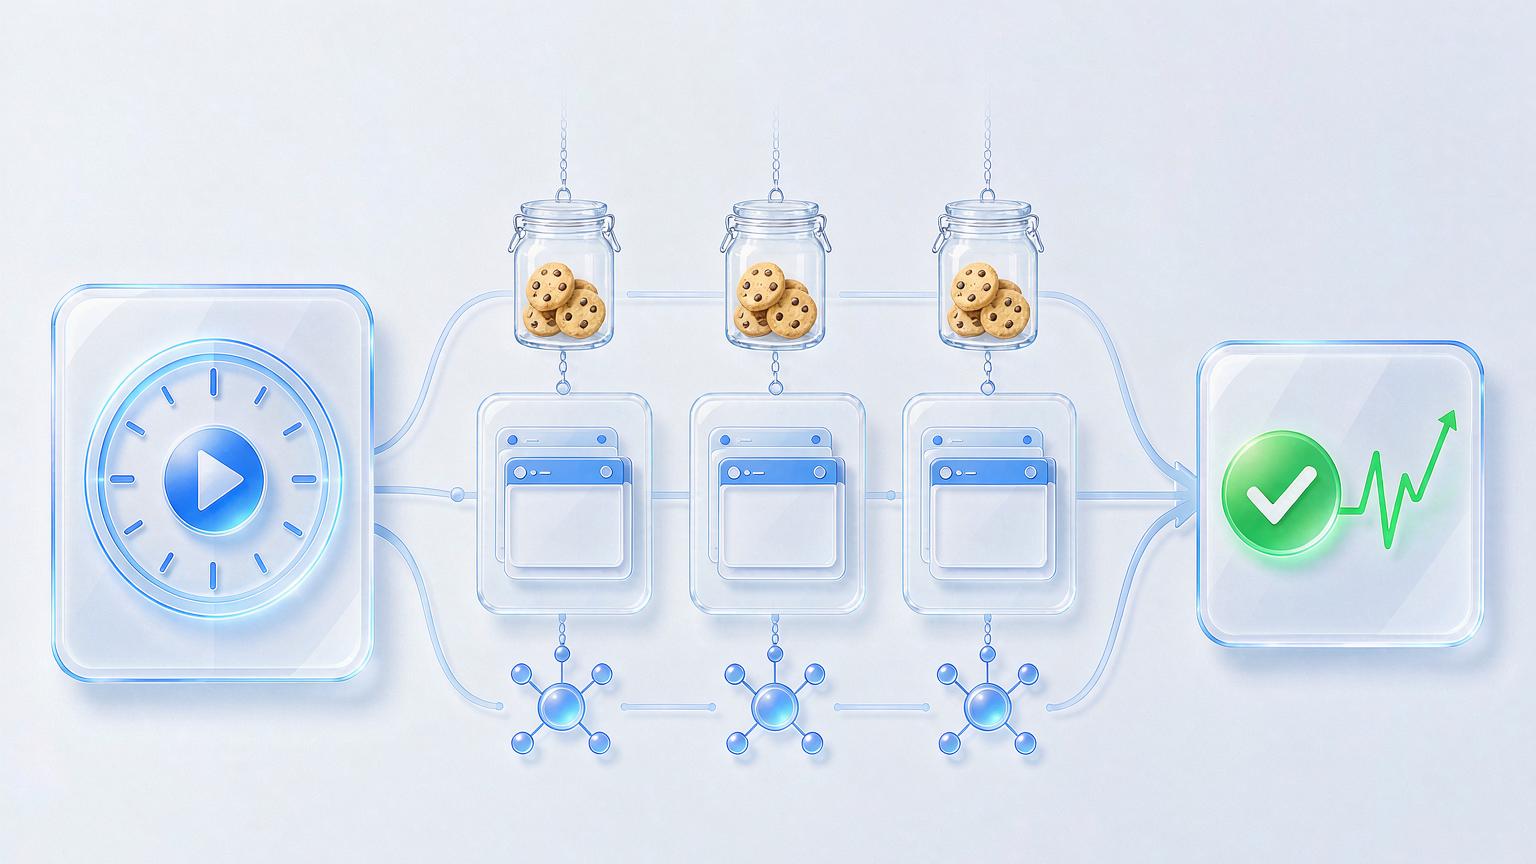
Ten projekt „własnego słoika" przynosi dwie natychmiastowe korzyści:
- Izolacja fizyczna: środowisko B nie widzi żadnych stanów logowania, koszyka ani historii przeglądania środowiska A. Cookies zbierane przez platformę wewnątrz B nie mają z A nic wspólnego.
- Ciągła akumulacja: dopóki środowisko istnieje, łańcuch Cookies dalej rośnie. Staż konta podróżuje z środowiskiem, nie z Twoim komputerem.
W tym samym duchu częsty błąd: nie czyść Cookies z zapałem. Wiele osób ma przymus „regularne czyszczenie jest bezpieczniejsze", ale w świecie multi-kont czyszczenie Cookies to wymazywanie stażu konta własnymi rękami. Właściwie jest odwrotnie — nie tylko nie czyścić, ale trzymać Cookies w ruchu. A to prowadzi do następnego tematu.
Rozgrzewanie Cookies: niech konto „żyje" samo
Zaniedbane konto traci na wadze — jak pusty dom, w którym problemy biorą się same. Idea rozgrzewania Cookies jest prosta: każde środowisko odwiedza regularnie, automatycznie, kilka „codziennych stron", zostawiając normalne ślady odwiedzin i podtrzymując wrażenie żywego konta.
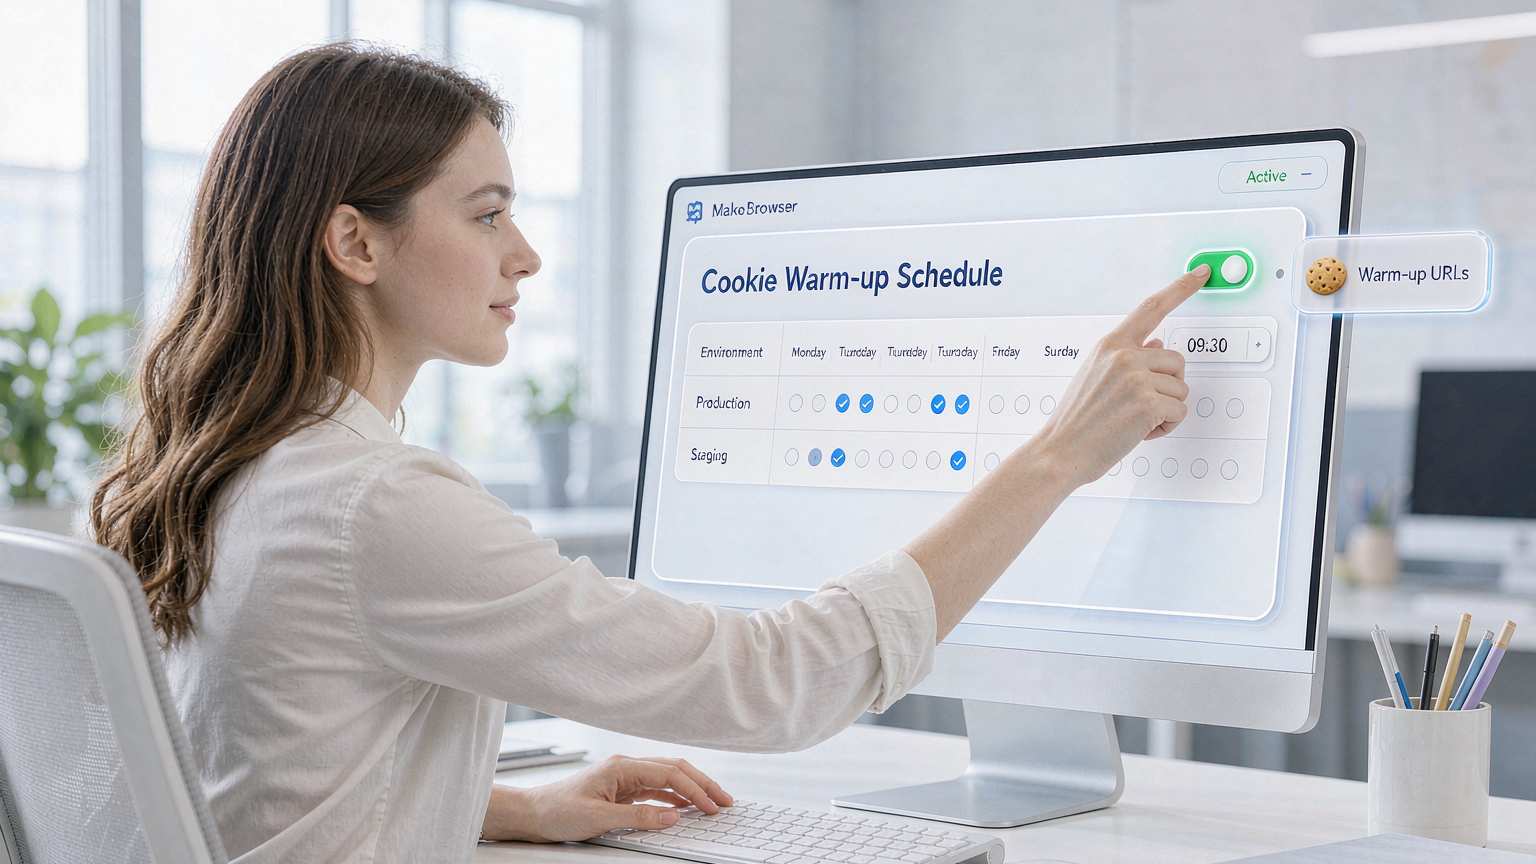
W prezentacji funkcję tę nazwano Cookie Robot — konfigurujesz adresy rozgrzewania środowiska, ustalasz godzinę wykonania, a system odwiedza je sam o wyznaczonej porze, bez nikogo na posterunku. W praktyce da się to skopiować wprost, w pięciu krokach:
Krok pierwszy: ustal adresy rozgrzewania dla każdego środowiska. Wybierz 3–5 zwyczajnych stron pasujących do persony konta — newsy, portale, strony branżowe. Nic całkiem oderwanego od działalności konta i nie zawsze te same wielkie portale.
Krok drugi: ułóż harmonogram wykonania. Konfiguruj według dnia tygodnia plus godziny, środowiska rozsuń w czasie. Dwadzieścia kont „budzi się" równo o dziewiątej rano — sama ta regularność to już sygnał anomalií.
Krok trzeci: najpierw małe uruchomienie. Weź dwa, trzy konta, puść kilka dni, potwierdź, że odwiedziny przechodzą normalnie i captche nie sypią się lawinowo, dopiero potem wypuść na wszystko.
Krok czwarty: dopasuj rozgrzewaniu spójne parametry. Podczas rozgrzewania strefa czasowa i język przeglądarki muszą zgadzać się z lokalizacją IP — ślady odwiedzin z rozjechanymi parametrami wyglądają w oczach platformy podejrzliwiej niż brak odwiedzin. Jak sprawdzić ten zestaw parametrów, opisano kompletnie, wraz z checklistą odbioru, w przewodniku o budowie środowiska TikTok — wystarczy przełożyć.
Krok piąty: regularnie przeglądaj dzienniki wykonania. Które środowisko pojechało po bandzie z zadaniem, które konto zaczęło dostawać captche — to wszystko jest w logach. Tygodniowy przegląd wystarczy.
Własne zadania rozgrzewania konfigurujemy wprost w MakoBrowser: rozgrzewanie według harmonogramu plus grupowanie środowisk pozwala ustawić plany dla dziesiątek kont za jednym razem, z automatycznym wykonaniem każdego dnia o wyznaczonej godzinie.
Import, eksport i pułapki, które trzeba znać
Zostają dwie częste operacje na Cookies: import i migracja. Kilka pułapek, które trzeba znać.
Pułapka pierwsza: nie importuj Cookies nieznanego pochodzenia. Krążące w sieci „pliki Cookies platformy X" to cudzy stan logowania i podejrzana historia, ładowane wprost do Twojego środowiska. W najlepszym razie mur weryfikacji od razu, w najgorszym — odpowiedzialność z tytułu powiązania. Jeśli odzyskujesz własne konta przez import Cookies, importuj wyłącznie własne kopie zapasowe.
Pułapka druga: przed migracją środowiska sprawdź integralność Cookies. Przy zmianie komputera czy przeglądarki antydetekcyjnej plik środowiska przenosi się w całości — Cookies i pamięć lokalna razem. Zgubisz po drodze połowę, a konto zobaczy „znaną tożsamość plus obcą drugą połowę".
Pułapka trzecia: rozgrzewanie potrzebuje wzlotów i upadków. Odwiedzanie tych samych adresów co dzień o tej samej minucie co do sekundy to zachowanie maszynowe wielkimi literami. Dodaj losowe przesunięcia w czasie i rotuj adresy. To ta sama zasada co przy rozkręcaniu konta: start na niskiej częstotliwości, stopniowe zwiększanie, rytm z szorstkością. Konkretne schematy rytmu z przewodnika o zarządzaniu kontami Facebook można zastosować bezpośrednio.
Pułapka czwarta: kilka kont na jednym planie rozgrzewania to wzajemne donosicielstwo. Jeśli Twoje konta działają jako skoordynowana macierz, rytm rozgrzewania projektuje się na poziomie całej macierzy — każde konto w przesuniętych oknach czasowych, każde po własnych trasach odwiedzin, by cała grupa nigdy nie rysowała tej samej krzywej aktywności na głos. Jak zbudować taką strukturę, opisano szerzej w przewodniku o macierzy social media.
FAQ
Czym różni się Cookie od Cache? Cache przechowuje zasoby strony i odpowiada za „szybkość ładowania"; Cookies przechowują dane tożsamości i stanu i odpowiadają za „kim jesteś i czy tu byłeś". W multi-kontach priorytetem są Cookies; Cache niech po prostu jedzie razem ze środowiskiem.
Jak często czyścić Cookies? W normalnych warunkach nigdy. Czyszczenie jest uzasadnione tylko wtedy, gdy konto świadomie przechodzi na nową tożsamość albo gdy podejrzewa się skażenie środowiska — a po czyszczeniu warto wygenerować od nowa również parametry odcisku palca.
Jak długo powinno trwać rozgrzewanie Cookies? Nowe środowiska mogą ruszyć od pierwszego dnia, niską częstotliwością i małymi krokami. To nie jest środek ratunkowy, tylko rutynowa konserwacja.
Czy po imporcie Cookies trzeba logować się ponownie? Kompletny i ważny import powinien od razu lądować w stanie zalogowanym. Jeśli po imporcie system każe się logować ponownie, Cookies są najpewniej niekompletne albo wygasłe — nie forsuj.
Na koniec: Cookies to staż konta — nie zeruj go sam
IP i odcisk palca decydują, czy konto „wygląda na ludzkie"; Cookies decydują, czy „wygląda znajomo". Izolacja środowisk trzyma słoik ciastek każdego konta osobno, a rozgrzewanie sprawia, że staż w słoiku zyskuje na wartości każdego dnia — gdy te dwie rzeczy grają, konta stoją.
Zalecana kolejność działań: najpierw upewnij się, że magazyn Cookies każdego środowiska jest całkowicie niezależny, potem ułóż harmonogram rozgrzewania, a dopiero na końcu przejdź do operacji zaawansowanych typu import/eksport. Odwrócona kolejność zakopuje ryzyko w fundamentach.
Na deser powiem wprost: najdłużej żyjący łańcuch Cookies w naszej liście środowisk trzyma się dokładnie czterech słów — „nie czyścić, karmić regularnie". Rozgrzewanie opisane tutaj skonfigurujesz bezpośrednio w MakoBrowser (strona pobierania), a większość konkretnych problemów przy konfiguracji pokryły już wcześniejsze wpisy w centrum bloga.