Quản lý Cookie trong trình duyệt antidetect: cô lập, hâm nóng và nuôi tài khoản
Nhắc đến việc chống liên kết giữa nhiều tài khoản, ai cũng nghĩ ngay đến IP và thông số fingerprint, còn Cookie thường bị xếp sau. Nhưng ai làm thực tế đủ lâu sẽ nhận ra một quy luật: IP quyết định tài khoản có được bước qua cửa hay không, Cookie quyết định tài khoản có trông như "khách quen" hay không. Một tài khoản đăng ký cách đây ba tháng lưu trữ trong Cookie cả một hành trình truy cập đầy đủ — xóa Cookie đi đồng nghĩa với việc đẩy một tài khoản "có thâm niên" vào cửa với gương mặt hoàn toàn mới mỗi ngày, và nền tảng càng dò xét kỹ hơn.
Gần đây tôi xem một bản demo tính năng của trình duyệt antidetect, chuyên về hâm nóng Cookie và chạy theo lịch hẹn, và cách tiếp cận rất đáng để tham khảo. Bài này sẽ giải thích trọn vẹn đề tài "trình duyệt antidetect + Cookie" từ nguyên lý đến thực thi: cô lập, hâm nóng, nhập xuất và những sai lầm thường gặp — gói gọn trong một bài.
Cookie đóng vai trò gì trong vận hành đa tài khoản
Bản chất, Cookie là chứng thực danh tính và ký ức mà website lưu trong trình duyệt của bạn. Trạng thái đăng nhập nằm ở đó, sở thích duyệt web nằm ở đó, và căn cứ để kết luận "thiết bị này từng ghé qua" cũng nằm ở đó.
Với vận hành đa tài khoản, Cookie có ba tầng ý nghĩa:
Thứ nhất, nó chính là trạng thái đăng nhập. Không có Cookie thì mỗi phiên đều phải đăng nhập lại — hàng chục tài khoản, hàng chục lần gõ mật khẩu mỗi ngày, hiệu suất sụp đổ trước tất cả.
Thứ hai, nó là "bằng chứng thâm niên" của tài khoản. Tài khoản có chuỗi Cookie ổn định, trong mắt nền tảng, là người dùng lâu năm quay lại đều đặn; tài khoản bị reset Cookie liên tục trông hệt người dùng có vấn đề bỏ chạy sau khi bị khóa. Nuôi tài khoản là nuôi gì? Phần lớn chính là nuôi chuỗi Cookie tích lũy ngày càng dài này.
Thứ ba, nó cũng là tín hiệu liên kết. Nếu hai môi trường dùng chung một lô Cookie — dù chỉ vì vô tình sao chép trạng thái đăng nhập — nền tảng lập tức trói hai tài khoản vào nhau. Vì vậy cô lập môi trường bắt buộc phải cô lập cả Cookie.
Từ đó nêu ra câu hỏi cốt lõi: cô lập môi trường phải sạch đến mức nào mới đủ? Câu trả lời: hãy coi fingerprint, Cookies và bộ nhớ cục bộ là ba loại tài sản phải lưu trữ riêng biệt, thiếu một thứ cũng không được. Cách dựng môi trường đầy đủ là cả một bài khác — quy trình năm bước có sẵn đã được trình bày trong bài về vai trò của trình duyệt fingerprint trong vận hành đa tài khoản, còn bài này chỉ đi theo mạch Cookie.
Trình duyệt antidetect cô lập Cookie thế nào
Trình duyệt thường lưu toàn bộ Cookie ở một chỗ, dùng chung cho mọi cửa sổ. Trình duyệt antidetect cấp cho mỗi Profile một không gian lưu trữ riêng — hãy hình dung mỗi tài khoản có một hũ biscuit riêng của mình.
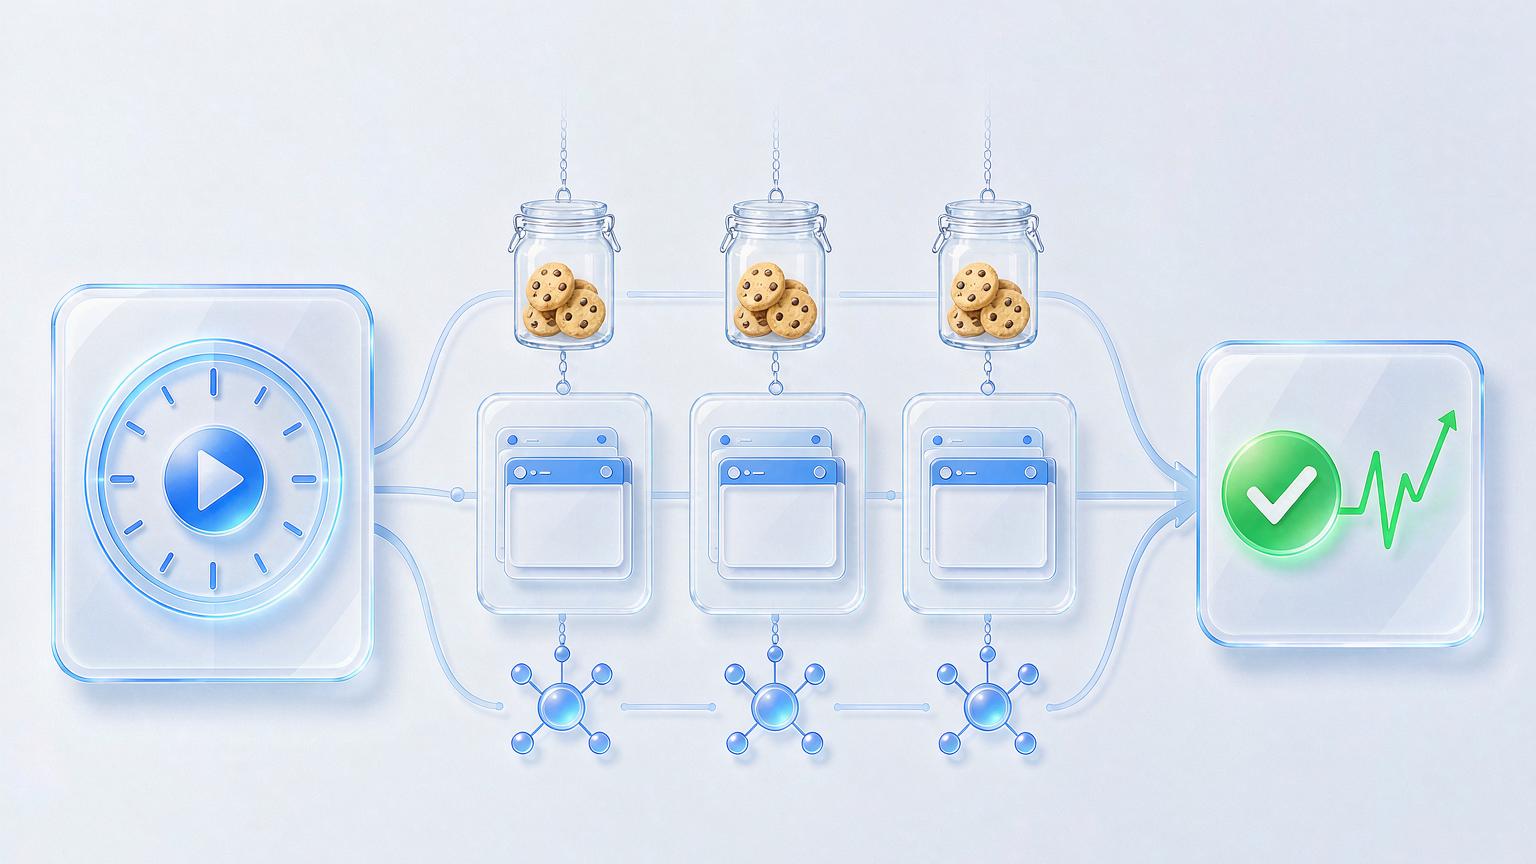
Thiết kế "hũ riêng" này mang lại hai lợi ích tức thì:
- Cô lập vật lý: môi trường B không nhìn thấy bất kỳ trạng thái đăng nhập, giỏ hàng hay lịch sử duyệt nào của môi trường A. Cookie mà nền tảng thu thập trong B không có điểm giao nào với A.
- Tích lũy liên tục: môi trường còn tồn tại thì chuỗi Cookie tiếp tục dài ra. Thâm niên của tài khoản đi theo môi trường, chứ không đi theo máy tính của bạn.
Theo logic đó, cần nhắc một sai lầm phổ biến: đừng chăm chỉ xóa Cookie. Nhiều người có chứng cầu toàn kiểu "dọn định kỳ mới an toàn", nhưng trong bối cảnh đa tài khoản, xóa Cookies là tự tay xóa thâm niên của tài khoản. Làm đúng thì phải ngược lại — không những không xóa mà còn giữ cho Cookie luôn hoạt động. Vậy là đến chủ đề kế tiếp.
Hâm nóng Cookie: để tài khoản tự "sống"
Tài khoản bỏ bê lâu ngày sẽ tụt hạng, như nhà lâu không ở dễ hư hỏng. Tư duy hâm nóng Cookie rất đơn giản: cho mỗi môi trường định kỳ tự động ghé vài "trang web thường nhật", để lại dấu vết truy cập bình thường, duy trì cảm giác tài khoản vẫn hoạt động.
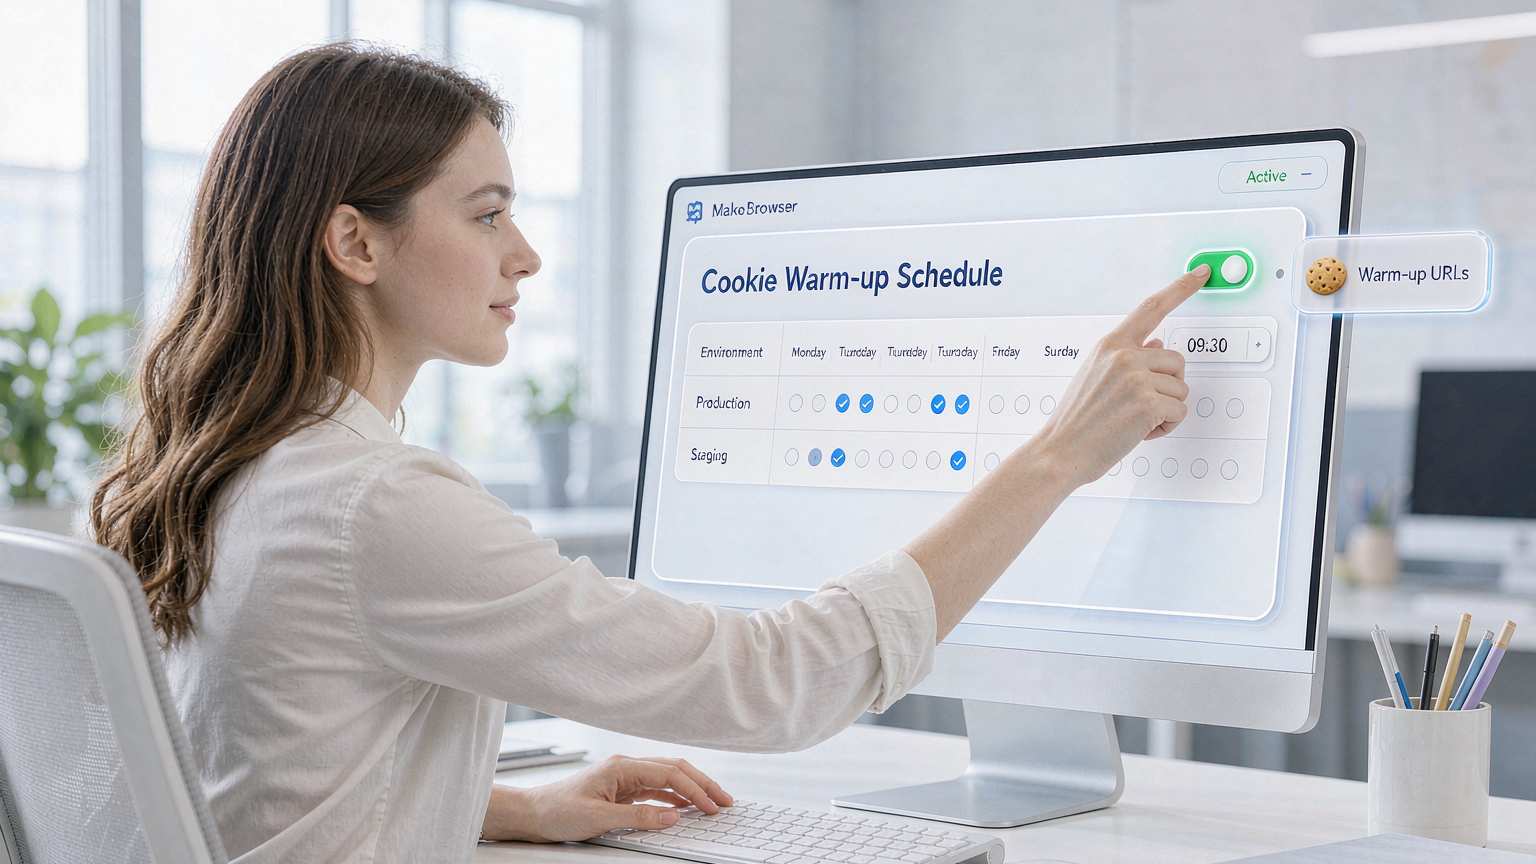
Trong bản demo, tính năng này gọi là Cookie Robot — cấu hình danh sách URL hâm nóng cho môi trường, đặt thời gian thực thi, hệ thống tự vào đúng hẹn, không cần ai canh. Hoàn toàn có thể áp dụng y hệt trong thực tế, theo năm bước:
Bước một: đặt URL hâm nóng cho từng môi trường. Chọn 3–5 trang web thường ngày phù hợp với cá nhân tài khoản — báo chí, cổng thông tin, trang ngành nghề đều được. Đừng chọn trang hoàn toàn không liên quan đến mảng của tài khoản, cũng đừng để mọi môi trường đều chỉ vào cùng mấy trang lớn.
Bước hai: đặt lịch thực thi. Cấu hình theo thứ trong tuần cộng khung giờ, các môi trường lệch giờ nhau. Hai chục tài khoản cùng "thức dậy" đúng 9 giờ sáng — chính sự đều đặn đó đã là tín hiệu bất thường.
Bước ba: chạy thử quy mô nhỏ trước. Chọn hai ba tài khoản chạy thử vài ngày, xác nhận truy cập bình thường, captcha không dồn dập, rồi mới mở rộng toàn bộ.
Bước bốn: khớp bộ thông số nhất quán cho việc hâm nóng. Khi hâm nóng, múi giờ và ngôn ngữ của trình duyệt phải khớp vị trí địa lý của IP — dấu vết truy cập lệch thông số, trong mắt nền tảng, còn đáng ngờ hơn cả không truy cập. Cách đối chiếu bộ thông số này được trình bày đầy đủ trong bài dựng môi trường TikTok với checklist nghiệm thu hoàn chỉnh, cứ thế áp dụng.
Bước năm: định kỳ xem nhật ký thực thi. Môi trường nào hỏng tác vụ hâm nóng, tài khoản nào bắt đầu dính captcha — log đều ghi rõ, mỗi tuần soát một lượt là đủ.
Chúng tôi cấu hình tác vụ hâm nóng ngay trong MakoBrowser: hâm nóng theo lịch cộng phân nhóm môi trường, vài chục tài khoản được đặt kế hoạch trong một lượt, mỗi ngày tự động chạy đúng giờ.
Nhập, xuất và những bẫy thường gặp
Còn hai thao tác tần suất cao: nhập và di chuyển Cookie. Vài cái bẫy bắt buộc phải biết.
Bẫy một: đừng nhập Cookie không rõ nguồn gốc. Những "file Cookie nền tảng X" rong ruổi trên mạng chính là trạng thái đăng nhập và lịch sử bất thường của người khác, nạp thẳng vào môi trường của bạn — nhẹ thì tường xác minh chặn ngay, nặng thì dính lây. Nếu dùng nhập Cookie để khôi phục tài khoản của chính mình, chỉ nhập bản sao lưu do bạn tự tạo.
Bẫy hai: kiểm tra tính toàn vẹn Cookie trước khi di chuyển môi trường. Đổi máy, đổi trình duyệt antidetect thì phải di chuyển trọn gói file môi trường, Cookies và bộ nhớ cục bộ đi cùng nhau. Mất một nửa trên đường, tài khoản nhìn thấy sẽ là "danh tính quen thuộc cộng nửa còn lại xa lạ".
Bẫy ba: nhịp hâm nóng phải có phập phù. Mỗi ngày vào đúng cùng một phút truy cập đúng những trang đó, dấu vết máy móc quá đậm. Thêm độ lệch ngẫu nhiên về thời gian, luân phiên đổi URL. Đây cũng là nguyên lý nuôi tài khoản — khởi đầu tần suất thấp, tăng dần lượng, nhịp điệu có gợn. Cách sắp nhịp cụ thể trong bài quản lý tài khoản Facebook có thể áp dụng trực tiếp.
Bẫy bốn: nhiều tài khoản dùng chung một kế hoạch hâm nóng là tự tố cáo lẫn nhau. Nếu các tài khoản của bạn vận hành kiểu ma trận phối hợp, nhịp hâm nóng phải được thiết kế ở tầm ma trận — mỗi tài khoản lệch khung giờ, mỗi đứa một tuyến truy cập, tránh cả nhóm vẽ đường cong hoạt động giống hệt nhau đồng bộ. Cách tổ chức dạng này chi tiết hơn trong bài ma trận mạng xã hội.
FAQ
Cookie khác Cache thế nào? Cache là bộ nhớ đệm tài nguyên trang, lo việc "tải nhanh hay chậm"; Cookie là dữ liệu danh tính và trạng thái, lo việc "bạn là ai, đã từng đến chưa". Trong đa tài khoản, Cookie mới là trọng tâm, Cache cứ đi theo môi trường là được.
Bao lâu nên xóa Cookie một lần? Bình thường không xóa. Chỉ xóa khi tài khoản chủ động "đặt lại danh tính" hoặc nghi môi trường bị nhiễm bẩn — và sau khi xóa nên tái sinh luôn cả thông số fingerprint.
Hâm nóng Cookie phải chạy bao lâu? Môi trường mới có thể bật ngay từ ngày đầu, tần suất thấp, từng bước nhỏ. Đó không phải biện pháp cứu vãn mà là bảo dưỡng thường nhật.
Sau khi nhập Cookie có phải đăng nhập lại không? Bản nhập đầy đủ và còn hiệu lực phải vào thẳng trạng thái đăng nhập. Nếu nhập xong vẫn bắt đăng nhập lại, phần lớn là Cookie thiếu sót hoặc đã hết hạn, đừng cố dùng.
Lời cuối: Cookie là thâm niên của tài khoản, đừng tự tay quy về số không
IP và fingerprint quyết định tài khoản "có giống người thật không", Cookie quyết định tài khoản "có phải khách quen không". Cô lập môi trường giữ hũ biscuit của từng tài khoản tách biệt, hâm nóng khiến thâm niên trong hũ tăng giá mỗi ngày — làm tốt hai việc này, tài khoản mới đứng vững.
Thứ tự thao tác nên theo: trước hết xác nhận kho Cookie của từng môi trường hoàn toàn độc lập, rồi cấu hình lịch hâm nóng, sau cùng mới đến các thao tác nâng cao như nhập xuất. Đi ngược thứ tự dễ chôn rủi ro xuống móng.
Cuối cùng nói thật lòng: chuỗi Cookie chạy lâu nhất trong danh sách môi trường của chúng tôi trụ được nhờ đúng bốn chữ — "không xóa, nuôi đều". Tính năng hâm nóng trong bài có thể cấu hình thẳng trong MakoBrowser (tải về tại đây), còn những vướng mắc cụ thể khi cài đặt phần lớn đã được các bài trước trong trung tâm blog đề cập.