Cookies im Antidetect-Browser verwalten: Isolation, automatisches Aufwärmen und Account-Pflege
Wenn es darum geht, mehrere Accounts nicht miteinander zu verknüpfen, fallen zuerst IP und Fingerabdruck-Parameter, und die Cookies landen meist ganz hinten. Wer lange genug praktisch arbeitet, erkennt allerdings ein Muster: Die IP entscheidet, ob ein Account überhaupt durch die Tür kommt; die Cookies entscheiden, ob er wie ein alter Bekannter wirkt. Ein vor drei Monaten registrierter Account trägt in seinen Cookies eine vollständige Besuchshistorie — löscht man sie, schickt man einen erfahrenen Account jeden Tag mit frischem Gesicht durch die Tür, und die Plattform schaut genauer hin.
Kürzlich habe ich mir eine Feature-Demo eines Anti-Detect-Browsers angesehen, die komplett um Cookie-Aufwärmen und geplante Ausführung kreiste — der Ansatz ist wirklich übernahmeenswert. Dieser Beitrag behandelt das ganze Thema „Antidetect-Browser + Cookies" von der Theorie bis zur Praxis: Isolation, Aufwärmen, Import/Export und typische Fehler — alles auf einmal.
Welche Rolle Cookies im Multi-Account-Betrieb spielen
Im Kern ist ein Cookie der Identitätsnachweis und das Gedächtnis, das eine Website in Ihrem Browser ablegt. Der Login-Status steckt darin, die Browservorlieben stecken darin, und auch die Prüfung „dieses Gerät war schon einmal hier" stützt sich darauf.
Für den Multi-Account-Betrieb sind Cookies auf drei Ebenen wichtig:
Erstens: Sie sind der Login-Status selbst. Ohne Cookies müsste man bei jeder Sitzung neu einloggen — Dutzende Accounts, täglich Dutzende Passworteingaben, und die Produktivität bricht zuerst zusammen.
Zweitens: Sie sind der Senioritätsnachweis des Accounts. Ein Account mit stabiler Cookie-Kette ist für die Plattform ein Stammkunde, der immer wieder zurückkehrt; ein Account, dessen Cookies ständig zurückgesetzt werden, sieht exakt wie jemand aus, der nach einem Ban flüchtet. Was wird beim „Anfüttern" eines Accounts eigentlich aufgebaut? Zu einem großen Teil genau diese ständig wachsende Cookie-Kette.
Drittens: Sie sind auch ein Verknüpfungssignal. Teilen zwei Umgebungen denselben Cookie-Satz — sei es nur, weil jemand unachtsam einen Login-Status kopiert hat —, verknüpft die Plattform beide Accounts sofort. Deshalb muss die Umgebungs-Isolation auch die Cookies einschließen.
Damit stellt sich die Kernfrage: Wie sauber muss die Isolation sein? Antwort: Behandeln Sie Fingerabdruck, Cookies und lokalen Speicher als drei getrennt aufzubewahrende Assets — ohne Ausnahme. Der komplette Umgebungs-Aufbau wäre wieder ein eigener Artikel; der fertige Fünfschritte-Prozess steht bereits im Beitrag zur Rolle von Fingerprint-Browsern im Multi-Account-Betrieb. Hier folgen wir nur dem roten Faden der Cookies.
Wie ein Antidetect-Browser Cookies isoliert
Ein normaler Browser hält alle Cookies an einem Ort — auch bei mehreren Fenstern geteilt. Ein Antidetect-Browser gibt jedem Profile seinen eigenen Speicherplatz: Stellen Sie sich vor, jeder Account hat sein eigenes privates Keksglas.
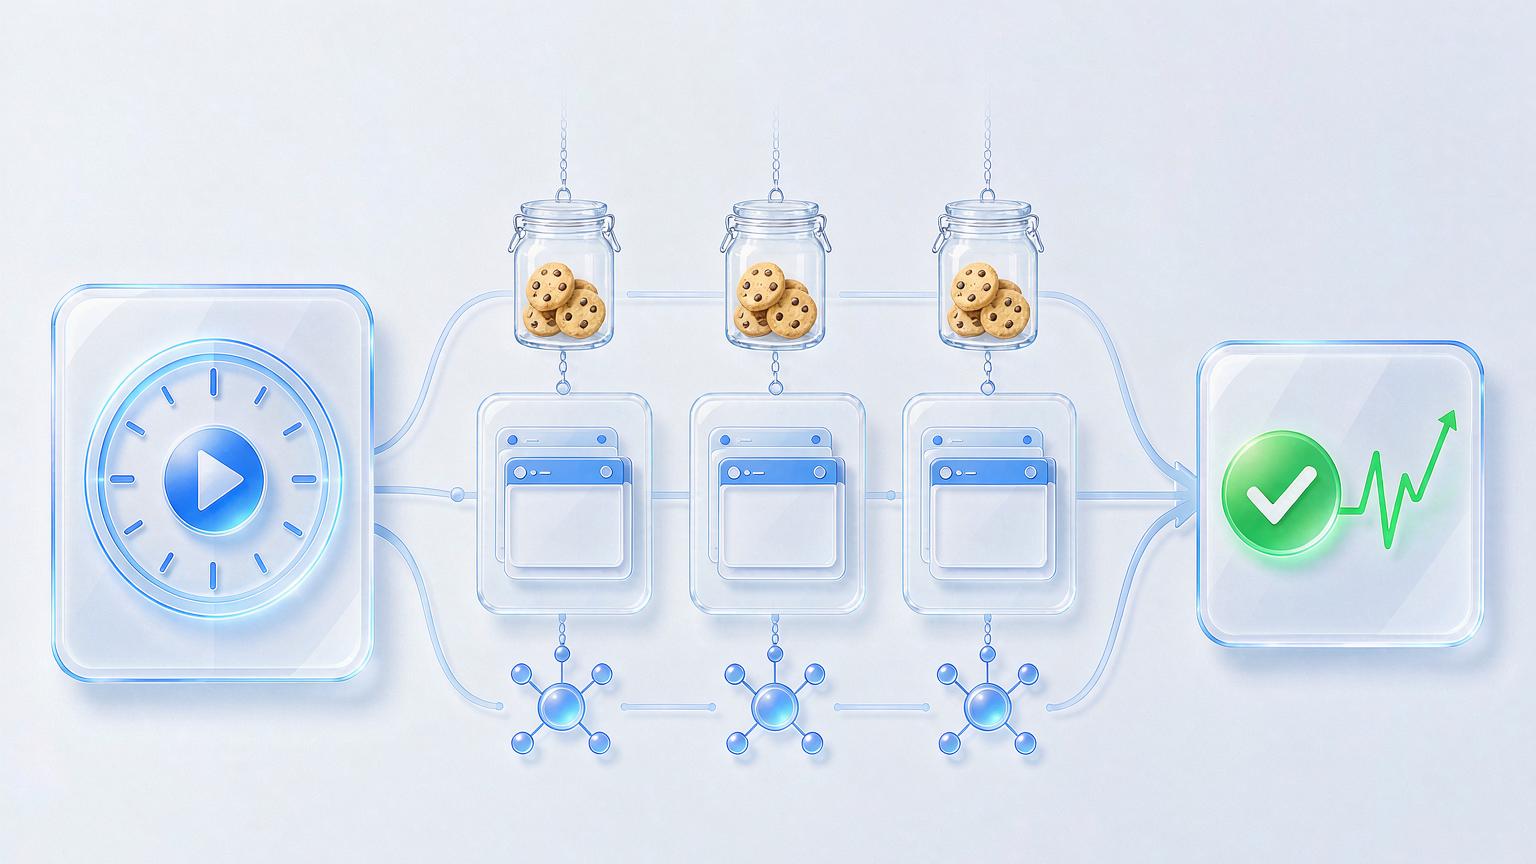
Dieses „eigene Glas"-Design bringt zwei unmittelbare Vorteile:
- Physische Isolation: Umgebung B sieht keinerlei Login-Status, Warenkorb oder Browserhistorie von Umgebung A. Die Cookies, die die Plattform in B sammelt, haben mit A nichts gemeinsam.
- Kontinuierlicher Aufbau: Solange die Umgebung existiert, wächst die Cookie-Kette weiter. Die Seniorität des Accounts reist mit der Umgebung, nicht mit Ihrem Rechner.
Aus derselben Logik heraus ein häufiger Fehler: Cookies nicht fleißig löschen. Viele haben den Zwang „regelmäßiges Aufräumen ist sicherer", doch im Multi-Account-Alltag bedeutet das Löschen von Cookies, die Seniorität des Accounts mit eigenen Händen auszulöschen. Richtig ist das Gegenteil — nicht nur nicht löschen, sondern die Cookies aktiv halten. Und das führt zum nächsten Thema.
Cookie-Aufwärmen: Den Account von allein „am Leben" halten
Ein brachliegender Account verliert an Gewicht — wie ein unbewohntes Haus, das allmählich Probleme bekommt. Die Idee hinter dem Cookie-Aufwärmen ist simpel: Jede Umgebung besucht in regelmäßigen Abständen automatisch ein paar „Alltags-Websites" und hinterlässt so normale Spuren, die den Account lebendig wirken lassen.
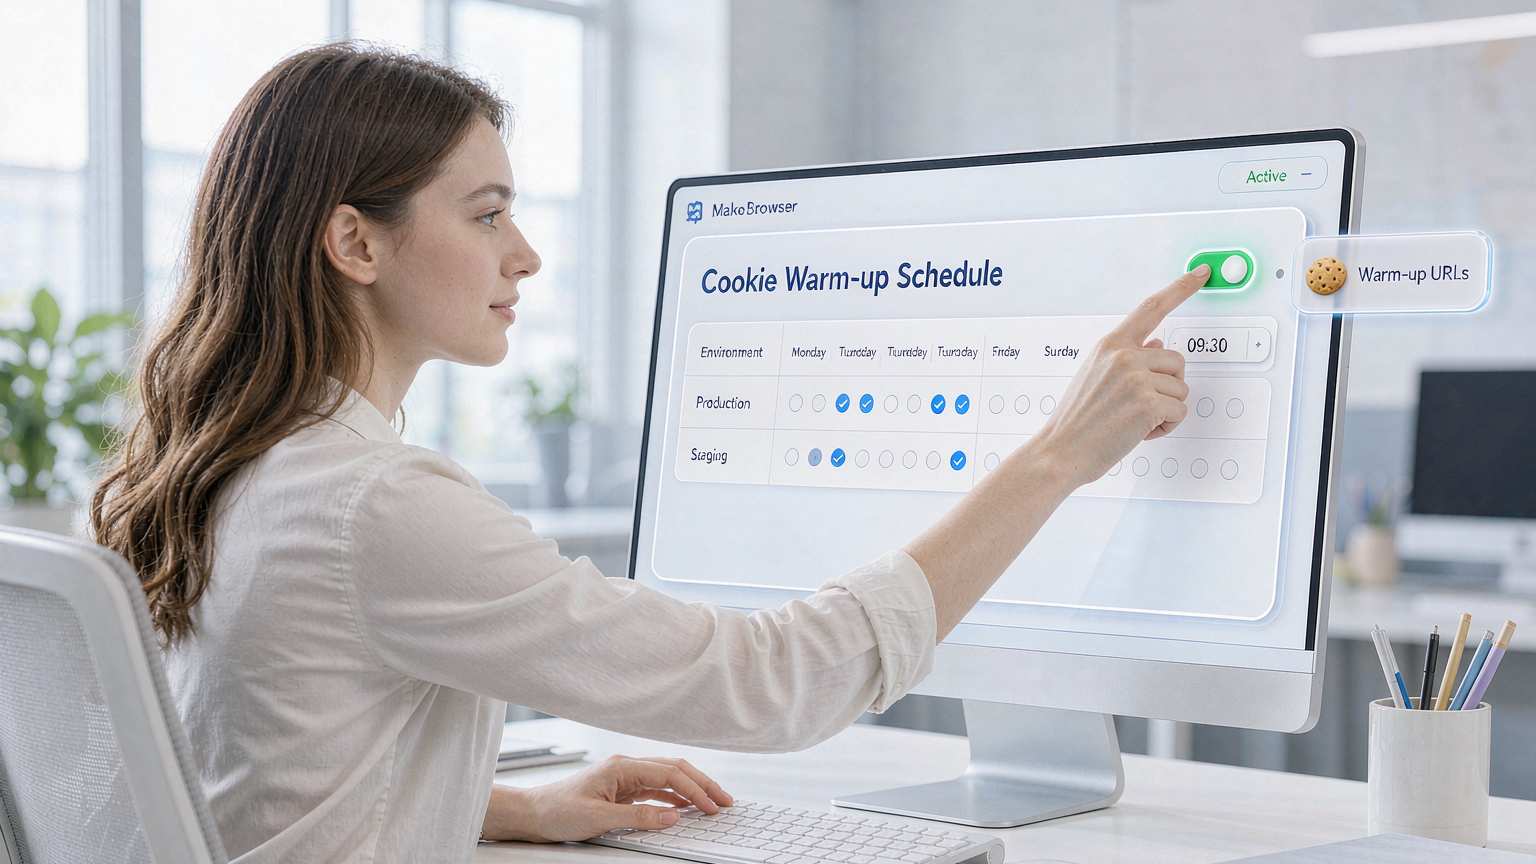
In der Demo hieß die Funktion Cookie Robot — man konfiguriert die Aufwärm-URLs der Umgebung, legt die Ausführungszeit fest, und das System besucht sie pünktlich von selbst, ganz ohne Aufsicht. In der Praxis ist das direkt übernehmbar, in fünf Schritten:
Schritt eins: Aufwärm-URLs pro Umgebung festlegen. Wählen Sie 3–5 gewöhnliche Websites, die zur Persona des Accounts passen — Nachrichten, Portale, Branchenseiten. Nichts, das mit dem Geschäft des Accounts gar nichts zu tun hat, und nicht überall dieselben Riesen-Portale.
Schritt zwei: Den Ausführungsplan festlegen. Nach Wochentag plus Zeitfenster konfigurieren, Umgebungen zeitlich versetzen. Zwanzig Accounts, die um exakt 9 Uhr gemeinsam „aufwachen" — diese Regelmäßigkeit ist bereits selbst ein Anomalie-Signal.
Schritt drei: Erst im kleinen Maßstab laufen lassen. Zwei, drei Accounts wählen, ein paar Tage Testbetrieb, prüfen, ob die Besuche normal durchgehen und keine Captchas gehäuft auftreten — dann auf alles ausrollen.
Schritt vier: Dem Aufwärmen konsistente Parameter mitgeben. Bei den Aufwärm-Besuchen müssen Zeitzone und Sprache des Browsers zur IP-Region passen — Besuchsspuren mit unpassenden Parametern wirken auf die Plattform verdächtiger als gar keine Besuche. Wie man diesen Parametersatz abgleicht, steht inklusive fertiger Abnahme-Checkliste im Guide zur TikTok-Umgebung — einfach dort abschreiben.
Schritt fünf: Ausführungsprotokolle regelmäßig sichten. Welche Umgebung ihre Aufgabe verpasst hat, welcher Account Captchas zu produzieren beginnt — das steht alles in den Logs. Ein wöchentlicher Durchlauf genügt.
Wir konfigurieren unsere eigenen Aufwärm-Tasks direkt in MakoBrowser: geplantes Aufwärmen plus Umgebungsgrouping — Dutzende Accounts lassen sich in einem Rutsch terminieren und laufen jeden Tag automatisch zur festgelegten Zeit.
Import, Export und die Stolperfallen
Zwei weitere häufige Cookie-Operationen bleiben: Import und Migration. Ein paar Fallen, die man kennen muss.
Falle eins: Cookies unbekannter Herkunft nicht importieren. Diese im Netz kursierenden „Cookie-Dateien der Plattform X" laden den Login-Status und die verdächtige Historie von jemand anderem direkt in Ihre eigene Umgebung. Im besten Fall eine Wand aus Verifizierungen, im schlechtesten Fall Mitschuld. Wer eigene Accounts per Import wiederherstellt, importiert ausschließlich eigene Backups.
Falle zwei: Vor der Migration die Cookie-Integrität prüfen. Beim Wechsel von Rechner oder Antidetect-Browser wandert die Umgebungsdatei komplett mit — Cookies und lokaler Speicher zusammen. Geht unterwegs die Hälfte verloren, sieht der Account „eine vertraute Identität plus die fremde andere Hälfte".
Falle drei: Das Aufwärmen braucht Höhen und Tiefen. Jeden Tag auf die Minute genau dieselben URLs anzusteuern ist Maschinenverhalten in Großbuchstaben. Zufällige Zeitversätze einbauen, URLs rotieren lassen. Das ist dasselbe Prinzip wie beim Account-Aufbau: mit niedriger Frequenz starten, schrittweise erhöhen, den Rhythmus rau lassen. Konkrete Rhythmus-Schemata aus dem Guide zur Facebook-Account-Verwaltung lassen sich direkt übernehmen.
Falle vier: Mehrere Accounts mit einem gemeinsamen Aufwärmplan verraten sich gegenseitig. Wenn Ihre Accounts als abgestimmte Matrix laufen, wird der Aufwäm-Rhythmus auf Matrix-Ebene entworfen — jeder Account in verschobenen Zeitfenstern, jeder auf eigenen Besuchsrouten, damit die ganze Gruppe nie synchron dieselbe Aktivitätskurve zeichnet. Wie so eine Struktur aufgebaut wird, ist im Guide zur Social-Matrix ausführlicher beschrieben.
FAQ
Worin unterscheiden sich Cookie und Cache? Der Cache speichert Seitenressourcen und regelt, „wie schnell etwas lädt"; das Cookie speichert Identitäts- und Statusdaten und regelt, „wer Sie sind und ob Sie schon da waren". Im Multi-Account-Betrieb ist das Cookie der Kern; der Cache darf einfach mit der Umgebung mitreisen.
Wie oft sollte man Cookies löschen? Im Normalbetrieb: nie. Nur wenn ein Account bewusst auf eine neue Identität zurückgesetzt wird oder eine Umgebung als verseucht verdächtigt wird — und danach die Fingerabdruck-Parameter gleich mit neu erzeugen.
Wie lange sollte das Cookie-Aufwärmen laufen? Neue Umgebungen können ab dem ersten Tag starten, mit niedriger Frequenz und kleinen Schritten. Es ist keine Notfallmaßnahme, sondern Routinewartung.
Muss man nach dem Cookie-Import neu einloggen? Ein vollständiger, gültiger Import sollte direkt im eingelogten Zustand landen. Wenn danach erneut ein Login verlangt wird, ist das Cookie höchstwahrscheinlich unvollständig oder abgelaufen — erzwingen Sie es nicht.
Zum Schluss: Cookies sind die Seniorität des Accounts — nicht selbst auf null setzen
IP und Fingerabdruck entscheiden, ob ein Account „nach einem Menschen aussieht"; die Cookies entscheiden, ob er „nach einem Bekannten aussieht". Die Umgebungs-Isolation hält das Keksglas jedes Accounts getrennt, und das Aufwärmen lässt die Seniorität im Glas jeden Tag an Wert gewinnen — stimmen diese beiden Punkte, stehen die Accounts.
Empfohlene Reihenfolge: Zuerst bestätigen, dass der Cookie-Speicher jeder Umgebung vollkommen unabhängig ist, dann den Aufwärmplan einrichten, und erst danach zu fortgeschrittenen Dingen wie Import/Export übergehen. Die umgekehrte Reihenfolge vergräbt das Risiko im Fundament.
Und zum Schluss ganz ehrlich: Die am längsten laufende Cookie-Kette in unserer Umgebungsliste überlebt nach exakt vier Worten — „nicht löschen, regelmäßig füttern". Die hier beschriebene Aufwärmen-Funktion lässt sich direkt in MakoBrowser konfigurieren (Download-Seite), und die meisten konkreten Probleme beim Setup sind in früheren Beiträgen im Blog-Hub bereits behandelt.