Profile mới, proxy sạch mà vẫn đỏ? Cách đọc đúng bài kiểm tra vân tay
Tạo profile mới, gắn proxy sạch, mà bài kiểm tra vân tay vẫn đỏ lửa. Phản xạ đầu tiên là đi tắt thêm một cài đặt nữa, nhưng nguyên nhân thật sự thường đơn giản hơn nhiều: điều công cụ chấm điểm không phải là "bạn giấu bao nhiêu", mà là "các tín hiệu của bạn có mâu thuẫn với nhau hay không". Bài viết này xếp các công cụ kiểm tra vân tay thành ba loại theo thứ chúng thực sự đọc, rồi đưa ra năm nguyên tắc áp dụng cho tất cả, để bạn tự định vị được phần lớn đèn đỏ thay vì đoán mò.
Công cụ đọc gì: năm nhóm tín hiệu, một lệnh trọng tài
Mỗi lần tải trang, trình duyệt tự nguyện bàn giao cả một chồng chi tiết: hệ điều hành, độ phân giải, múi giờ, ngôn ngữ, font đã cài, chữ ký render của card đồ họa và nhiều thứ nữa. Từng mục riêng lẻ đều không chỉ ra bạn, nhưng ghép lại đủ để nhặt bạn khỏi hàng triệu người — không cần một cookie nào.
Hầu như mọi công cụ đều lặp đi lặp lại năm nhóm này:
- Canvas và WebGL: trình duyệt lặng lẽ vẽ một bức ảnh bằng card đồ họa của bạn, khác biệt nhỏ trong kết quả render chính là chữ ký phần cứng
- WebRTC và DNS: hai kênh ngầm có thể làm IP thật lộ ra từ sau proxy
- IP, múi giờ và ngôn ngữ hệ thống có xác nhận lẫn nhau hay không
- Font và plugin: font độc quyền của Mac xuất hiện trên máy Windows là đủ chói mắt
- User Agent có khớp với hệ điều hành thật hay không
Những mâu thuẫn kiểu múi giờ, font chúng tôi đã bóc tách từng mục trong bài phân tích tính nhất quán trên Pixelscan, nên không lặp lại ở đây. Điều cần nhớ là lệnh trọng tài: công cụ không phán "giá trị bất thường", mà phán "câu chuyện có khớp nhau không". Một profile khai giờ London nhưng IP đăng ký tại Bangkok là đèn đỏ, dù từng giá trị đơn lẻ đều nhìn bình thường.
Ba loại công cụ kiểm tra vân tay: chọn đúng tấm gương trước đã
Xếp các công cụ nổi tiếng theo cách soi gương là ngay lập tức thấy rõ nên chọn gì:
- Loại kết luận: chấm cả profile một cái pass hay fail. Pixelscan phán "nhất quán / không nhất quán", IpHey xếp mức tin cậy theo ba màu xanh – xám – đỏ, BrowserScan cuốn mọi chiều kích vào một bảng điều khiển. Thích hợp cho buổi kiểm tra sức khỏe nhanh hằng ngày.
- Loại chuyên sâu và độ hiếm: chuyên bắt nói dối. CreepJS chủ động giăng bẫy — bạn khai là thiết bị A mà phần cứng render ra B, nó lập tức đánh dấu vụ ngụy tạo và hạ điểm; Am I Unique cho biết vân tay của bạn hiếm đến đâu: càng hiếm càng dễ bị theo dõi; Sannysoft lần lượt bóc từng dấu vết tự động hóa.
- Loại đơn tín hiệu và riêng tư: mỗi lần chỉ cô lập một tín hiệu. BrowserLeaks tách Canvas, WebGL, font thành từng bài riêng; Cover Your Tracks của EFF nói bằng lời thường xem trình duyệt có được bảo vệ không; ipleak.net chuyên dò rò rỉ IP và DNS.
Lời khuyên thực tế chỉ có một: kiểm tra chéo bằng ít nhất hai loại. Script và cơ chế phán xét của chúng khác nhau, nên bất kỳ công cụ đơn lẻ nào cũng chỉ cho một góc nhìn cục bộ. Loại kết luận xem tổng điểm, loại chuyên sâu bắt ngụy tạo, loại đơn tín hiệu định vị đúng điểm rò — giao của ba tấm gương mới là trạng thái thật của môi trường bạn.
Năm nguyên tắc: công cụ phán "một người bình thường", không phán "người vô hình"
Bỏ qua các cài đặt riêng lẻ. Dưới mọi công cụ đều nằm cùng năm nguyên tắc:
- Nhất quán hơn giấu giếm. Mỗi tín hiệu phải kể cùng một câu chuyện: hệ điều hành, UA, font, Canvas, ngôn ngữ đều khớp nhau. Đây cũng là lý do "cấm luôn thu thập vân tay" không giải quyết được gì — chặn không đồng nghĩa với nhất quán.
- Thật hơn trống rỗng. Một giá trị trung bình trông bình thường an toàn hơn null và nhiễu. Mục tiêu là hòa vào đám đông, chứ không phải biến mất khỏi đám đông.
- Tầng mạng phải kể cùng một thứ tiếng. Vị trí IP phải khớp múi giờ và ngôn ngữ, bên dưới không được rò WebRTC hay DNS. Một proxy sạch khớp với profile đáng giá hơn đường đắt tiền nhưng lệch nhau.
- Đầu ra phần cứng phải như máy thật. Kết quả render Canvas và WebGL phải trông như một card đồ họa thật vẽ ra, chứ không phải nhiễu ngẫu nhiên — cả lý do tồn tại của CreepJS là để bắt đúng kiểu ngụy tạo ngẫu nhiên này.
- Không đổi mặt giữa chừng phiên. Profile đáng tin không trôi dạt giữa phiên làm việc; vân tay bỗng biến đổi trong mắt công cụ chính là automation.
Thiếu một trong năm: bốn cái còn lại mạnh đến đâu cũng không cứu nổi.
Nghịch lý: trình duyệt càng đề cao riêng tư càng dễ dính đèn đỏ
Khi bắt đầu quan tâm đến vân tay, phản ứng quen thuộc là chuyển sang Tor, Brave hay Firefox bật resistFingerprinting, LibreWolf, Mullvad. Về riêng tư những trình duyệt này quả xuất sắc, nhưng hầu hết đều rớt bài kiểm tra vân tay — và lý do chẳng xa lạ gì, chính là hai nguyên tắc đầu:
- Tor khiến mọi người dùng trông hệt nhau — sự đồng nhất tự thân đã là tín hiệu bất thường
- Brave mỗi phiên lại random hóa vân tay của bạn — với công cụ chỉ công nhận sự nhất quán, ngẫu nhiên đồng nghĩa khả nghi
- Firefox, LibreWolf, Mullvad tổng quát hóa giá trị của bạn thành profile chung — với con người đó là riêng tư, với công cụ là "có ai đó đang giấu giếm"
Nói cách khác, không thể bị theo dõi và vượt qua kiểm tra là hai mục tiêu khác nhau. Nếu bạn cần một vân tay "sạch, nhất quán, đáng tin", đó là việc của một dòng công cụ khác.
Một máy tính, hai bản sắc đáng tin: lời giải thật sự cho nhu cầu này
Đưa các nguyên tắc vào công việc, thu được chính là dòng trình duyệt antidetect. Tình huống điển hình: đại lý vận hành hàng chục tài khoản khách hàng, mỗi tài khoản chạy từ một môi trường riêng, sạch, không dính líu giữa các phiên — trình duyệt thường làm không nổi, vì mọi tab dùng chung một bộ vân tay.
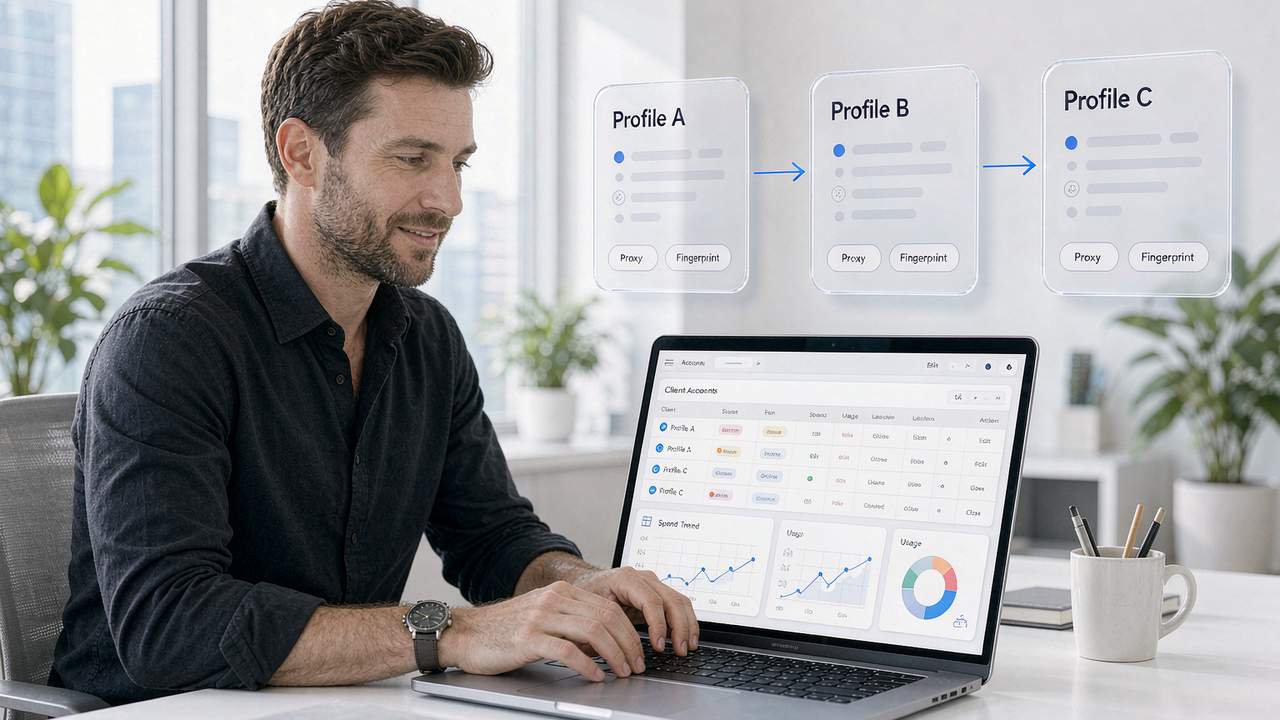
Hình dạng đúng trông thế này: Profile A gắn proxy dân cư Mỹ, múi giờ, ngôn ngữ, IP đều thẳng hàng, công cụ phán "nhất quán"; Profile B trên cùng máy tính gắn proxy của nước khác, cũng xanh lè toàn bộ, nhưng chữ ký Canvas, múi giờ, ngôn ngữ hoàn toàn khác A — hai bản sắc không hề biết đến sự tồn tại của nhau. Tính nhất quán vân tay và cô lập môi trường là hai mặt của một đồng xu, và đó cũng là nền tảng thiết kế của trình duyệt antidetect MakoBrowser: mỗi môi trường một bộ hồ sơ tự khớp cộng một proxy riêng, thay vì chỉnh vỏn vẹn vài tham số.
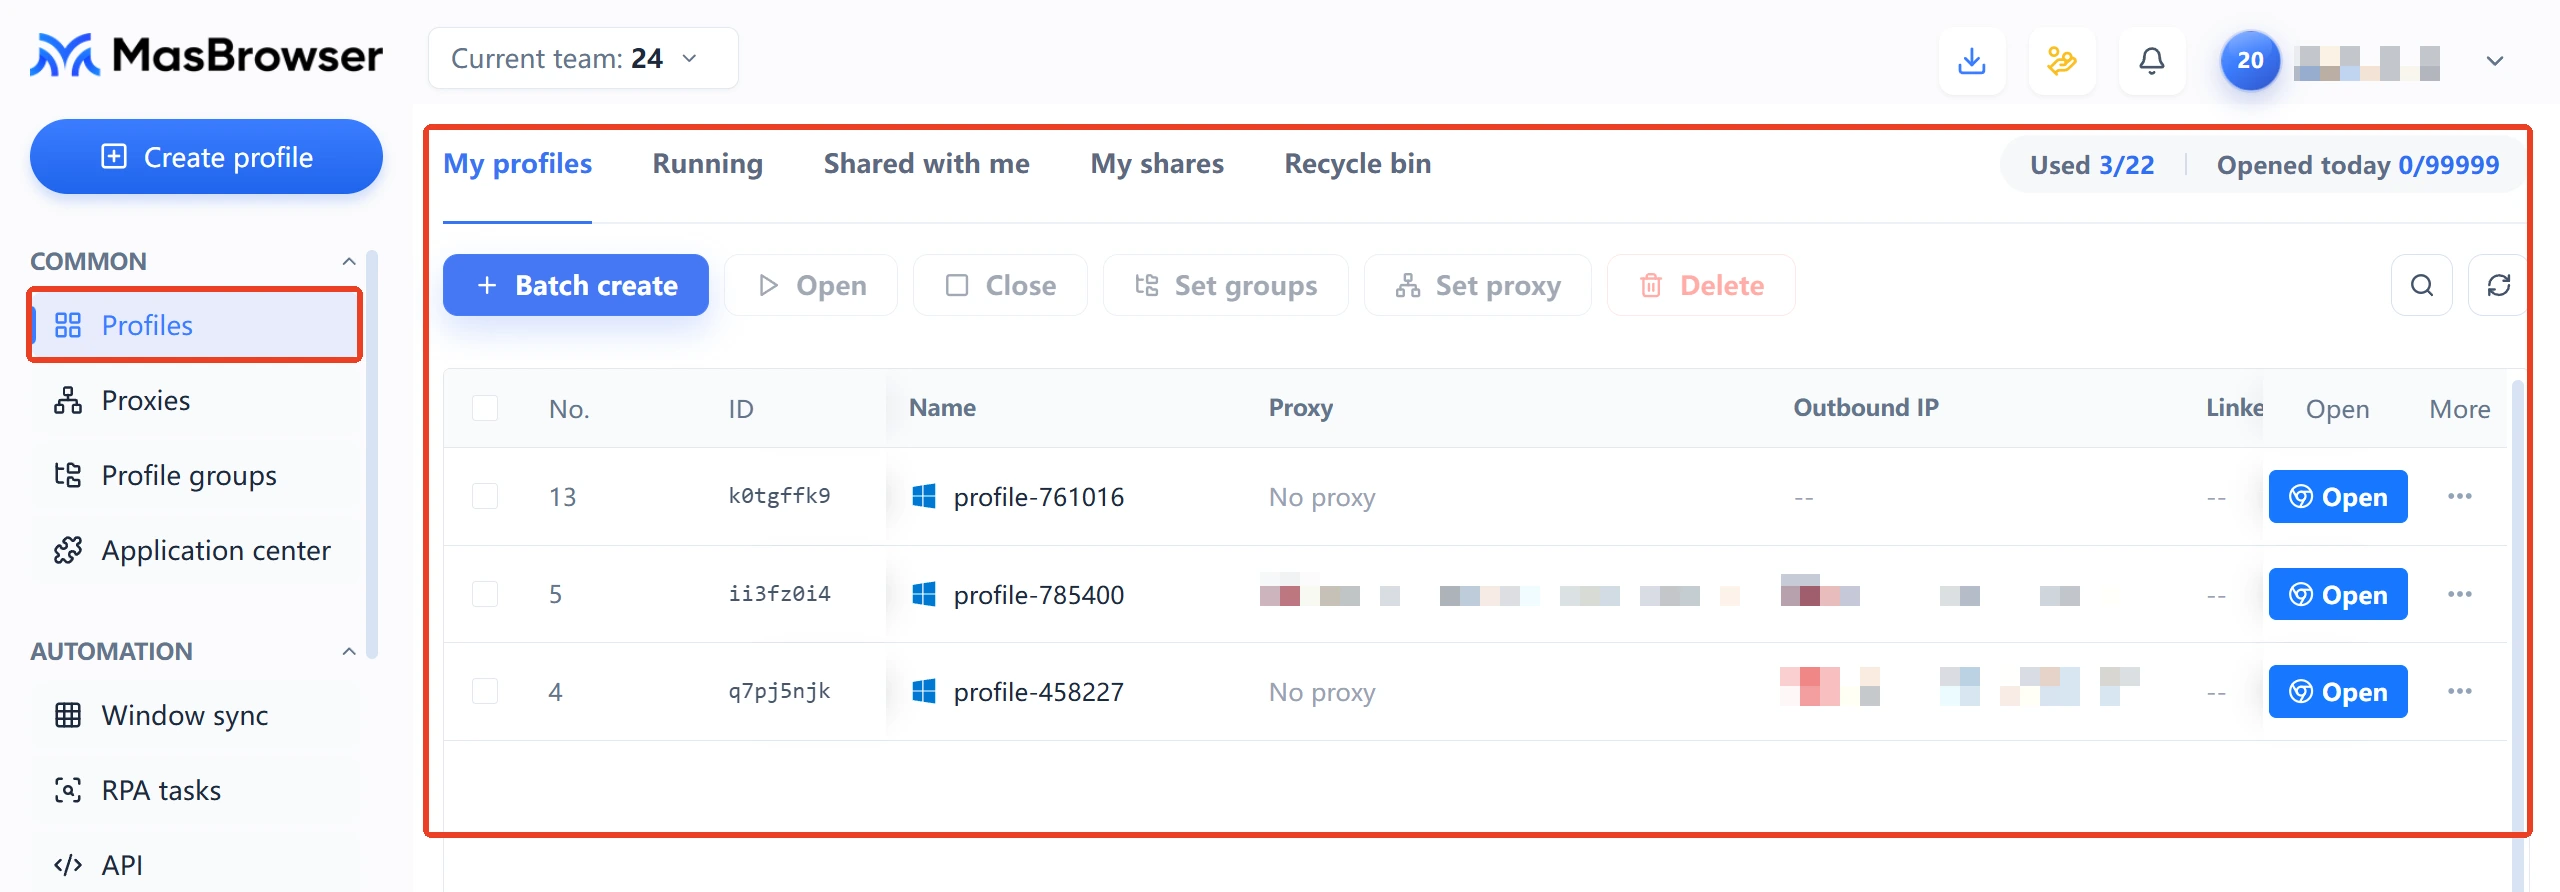
Trình tự tự kiểm tra khi triển khai: chạy một công cụ kết luận trước để xem tổng điểm, rồi dùng công cụ đơn tín hiệu định vị điểm rò (các kênh phía IP có trong bài hướng dẫn kiểm tra rò rỉ IP), sửa xong đổi một công cụ khác kiểm lại, sau đó định kỳ kiểm lại mỗi tháng một lần. Nếu môi trường nhiều, kiểm tra thường xuyên, bạn có thể chạy kiểm tra theo từng môi trường ngay trong MakoBrowser, cấu hình profile và proxy một lần cho đủ, tránh sai sót khi chuyển thủ công.
FAQ
Công cụ kiểm tra vân tay nào chính xác nhất?
Không có "chính xác nhất", chỉ có "bổ trợ cho nhau". Loại kết luận (Pixelscan, IpHey) hợp để xem tổng thể nhất quán, loại chuyên sâu (CreepJS) chuyên bắt ngụy tạo và random hóa, loại đơn tín hiệu (BrowserLeaks, ipleak.net) dùng để định vị điểm rò cụ thể. Ít nhất dùng chéo hai loại rồi mới tin vào kết luận.
Vì sao Brave và Tor cũng trượt bài kiểm tra vân tay?
Vì chiến lược của chúng là chặn hoặc random hóa, trong khi công cụ phán tính nhất quán. Tor khiến ai cũng giống ai, Brave mỗi phiên lại đổi một bộ giá trị ngẫu nhiên — trong mắt công cụ, trống rỗng và ngẫu nhiên không phải "sạch", mà là "đang giấu gì đó". Tăng cường riêng tư và vượt qua kiểm tra vốn là hai mục tiêu khác nhau.
Vân tay Canvas có thể giả mạo không?
Về kỹ thuật là được, nhưng "giả mạo bằng random" là nước đi tệ: các công cụ chuyên sâu như CreepJS được sinh ra để nhận diện giá trị render ngẫu nhiên, và một khi kết quả không còn giống card đồ họa thật, điểm số còn tụt sâu hơn. Hướng khả thi là khiến mỗi môi trường cho ra một bộ chữ ký render cố định, chân thực và khớp với mọi tín hiệu còn lại.
Làm sao để nhiều tài khoản không bị liên kết qua vân tay?
Mỗi tài khoản gắn một môi trường riêng lẻ: hồ sơ vân tay riêng, proxy riêng, và bảo đảm IP, múi giờ, ngôn ngữ thẳng hàng. Cấm đăng nhập cùng một tài khoản từ hai môi trường khác nhau. Định kỳ dùng công cụ kiểm lại trạng thái "nhất quán" của từng môi trường, phát hiện mâu thuẫn thì sửa ngay.


