浏览器环境隔离到底在隔离什么?从指纹到验证的完整拆解
很多人对"环境隔离"的理解停留在清 Cookie:换账号之前清一下浏览记录,认为这样就互不相干了。结果账号还是一批一批地被关联——因为 Cookie 只是平台识别你的众多信号里最表层的一个。本地存储、设备指纹、时区语言、网络出口,这些信号清 Cookie 根本碰不到。
浏览器环境隔离,隔离的正是这些信号的全部来源。这篇把它拆开讲清楚:一个真正隔离的环境由哪几层构成、怎么从零建一个、以及最容易被跳过的一步——怎么验证隔离真的生效了。
环境隔离的四层:少一层都有缺口
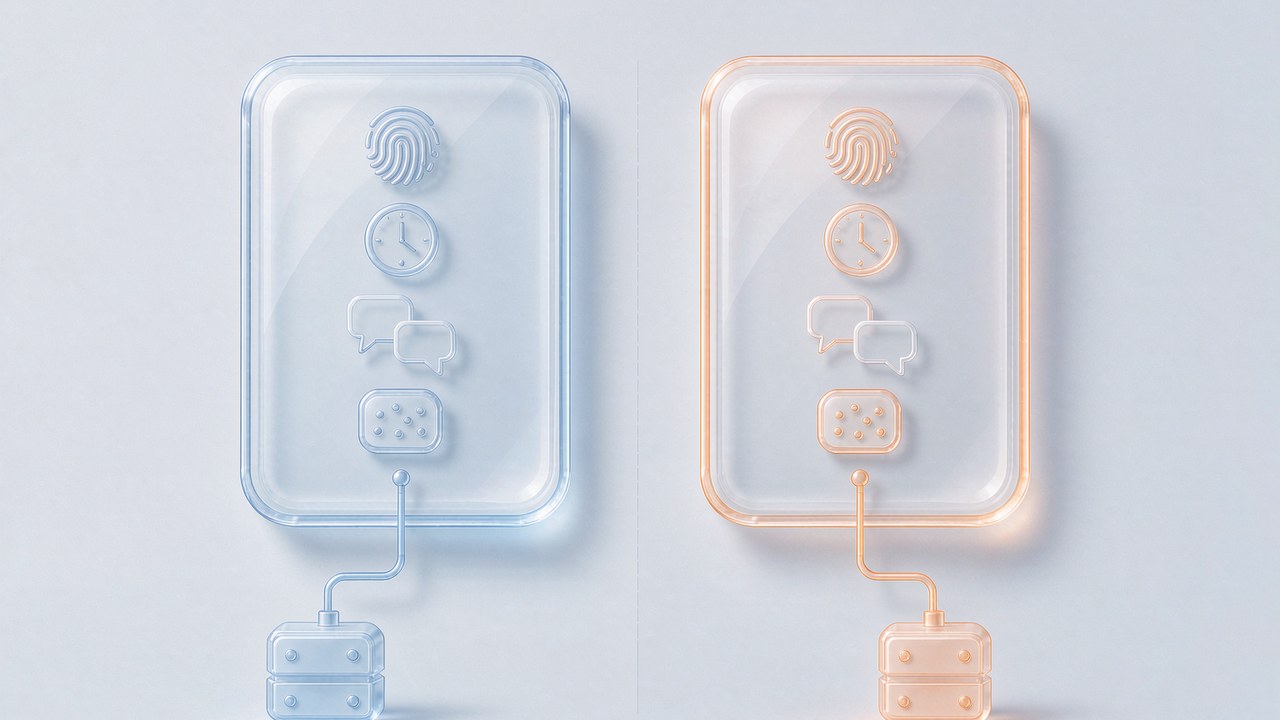
一个合格的隔离环境,要同时做到四层独立:
第一层:设备指纹。 浏览器会向网站"被动泄露"几十项参数——操作系统版本、屏幕分辨率、字体列表、Canvas/WebGL/Audio 的渲染结果、硬件并发数。两个环境哪怕 IP 不同,只要这组参数一致,平台就能判定是同一台设备。隔离环境的第一步,就是让每个环境生成一套自己的指纹参数。这里有个细节值得注意:指纹不是越随机越好,参数之间要彼此协调——Windows 的系统配 Mac 独有的字体,这种矛盾组合本身就是可疑信号。所以成熟的工具会按"常见系统与设备的合理组合"来生成,而不是纯随机乱拼。
第二层:时区与语言。 这一层的隔离逻辑最容易被理解错:时区和语言不该手动挑,而应该跟随 IP 自动匹配——代理出口在哪个国家,环境就自动用那个国家的时区和语言。美国 IP 配东八区时间、中文界面,平台一眼就能看出环境被操纵。
第三层:网络出口。 每个环境绑定自己的代理,这一层决定"你从哪里上网"。协议上主流是 HTTP 和 SOCKS5,后者能覆盖 WebRTC 这类可能泄漏真实 IP 的流量——建环境时把 WebRTC 处理掉是标配动作,否则前面两层做得再好,一个真实 IP 泄漏就全盘穿帮。
第四层:本地数据。 Cookie、登录态、LocalStorage、IndexedDB,这些是账号的活动痕迹。隔离环境的本地存储是物理分区的:A 环境看不到也碰不到 B 环境的任何数据,关掉再打开,各自的登录态原样保留。
这四层拼在一起,才是"两个完全不同的人在用两台不同的电脑"的完整叙事。市面上不少方案只做了其中一两层,缺口就是关联的入口。
从零建一个隔离环境:五步走
把上面的原理落到操作上,建环境的流程其实很标准,以主流指纹浏览器的通用步骤为例:
- 新建环境,选好系统画像:给环境起名(按业务或平台命名,方便后续管理),选择操作系统画像——Windows、Mac 还是 Android,这决定指纹的基础框架;
- 生成指纹:一键生成全套指纹参数,Canvas、WebGL、Audio 这些渲染层默认即可——默认值正是按合理组合设计的,除非有明确理由,不建议手工乱改;
- 配代理:填入代理地址,选协议(HTTP/SOCKS5),工具会先测一遍连通性,通了才让你保存——注意看测试结果里显示的出口国家,确认它和账号资料匹配;
- 时区语言自动跟随:开启"时区随 IP"和"语言随 IP",让这两项始终和出口对齐,不要手动设置;
- 按需导入 Cookie:老账号迁移时导入原有登录态,让环境带着历史记录上岗;新账号则从干净状态开始。
整套流程做完通常不超过两分钟。真正花时间的不是建环境,而是后面两件事:给几十上百个环境按业务分组、以及把代理库统一管起来——这两件事在规模一上来就会变成日常。如果团队有多人同时操作环境,还需要加一层权限管理,之前那篇团队协作管理把角色配置讲得比较细。
隔离成没成功,验证说了算
环境建完不等于隔离生效。验证是整个流程里最容易被跳过、又最不该跳过的一步,做法很简单:
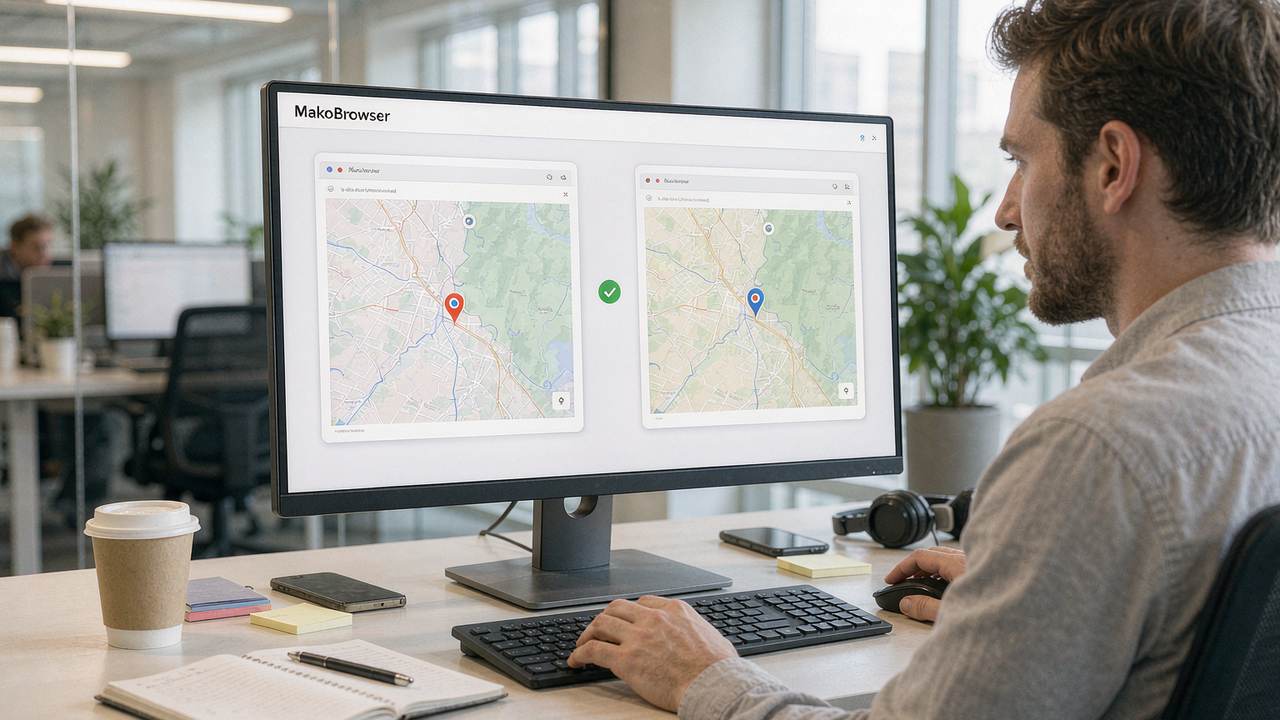
打开两个环境,各自访问同一个 IP 检测页面,然后核对四件事:两个环境显示的 IP 是否不同;时区是否各自和 IP 所在地一致;语言地区是否匹配;以及检测页给出的综合评估是否干净。任何一项不对,说明某一层没隔离住,回头排查。
这一步的价值在于把"我以为隔离了"变成"我确认隔离了"。新环境上线前验证一次,批量操作前抽查一次,代理更换后必验一次——三次验证习惯,能挡掉绝大多数低级事故。在这一层,MakoBrowser 的做法是把这些检查做进环境启动流程里,每个 Profile 启动时自动对齐时区语言,代理连通性测试内置在保存动作之前,验证从"记得去做的事"变成"不用想的事"。
隔离验证通过,只是拿到了"入场资格"。账号要跑起来还有日常操作——批量重复的动作交给同步器和自动化脚本,让人从机械劳动里退出来。但注意自动化的前提始终是环境本身立得住:流程跑得再顺,环境有缺口也是白搭。环境隔离与代理选型的关系,之前那篇静态代理与动态代理按业务场景讲过,环境配代理时可以对照着选。
常见问题
普通浏览器的无痕模式算环境隔离吗? 不算。无痕模式只是不留本地记录,设备指纹、真实 IP、时区语言全都原样暴露,而且无痕窗口之间共享这些信号。它解决的是"别在我电脑上留痕迹",不是"让平台认不出是同一台设备"。
环境建好之后指纹还要定期换吗? 不需要频繁换。指纹的价值在稳定——一个账号长期用一套合理参数,就像一个人不会天天换长相。只有平台指纹规则升级、或环境用了很久出现异常信号时,才做参数微调,而不是推倒重建。
同一台电脑开多个隔离环境,性能扛得住吗? 现代指纹浏览器按需分配资源,空闲环境几乎不占资源,同时活跃十个以内环境在普通办公电脑上没有压力。环境数量大、需要同时活跃更多时,考虑把不常用的环境设为按需启动。
验证时发现 IP 泄漏怎么办? 先查 WebRTC:这是最常见的泄漏源,确认环境里 WebRTC 已禁用或走代理模式。再查代理本身是否支持对应协议,以及环境配置里有没有残留的系统级代理设置。逐层排查完重测,直到干净为止。
浏览器环境隔离,说到底是一门"完整性"的功夫:指纹、时区语言、代理、本地数据,四层各自独立才叫隔离,缺一层平台就有办法把你的账号串起来。而验证,是把"看起来隔离了"变成"确认隔离了"的唯一办法。
如果你的账号还靠清 Cookie 换身份,建议从今天起换成正经的隔离环境。先建两个环境、绑两条代理、跑一次双窗口验证——十分钟就能亲手确认隔离到底是什么。下载 MakoBrowser,把每个账号放进真正独立的房间里。