指纹浏览器团队协作怎么做?从客户分组共享、角色权限管理到环境交接的实操指南
先说三个场景,带过团队的应该都眼熟:新同事入职,主管把十几个账号密码一条条发给他,顺手再发一份"哪些号配哪个代理"的对照表;老员工离职,没人说得清他手上那些环境的登录态要不要清、代理还归不归他用;客户把广告账号交给你们代运营,运营专员用自己电脑登了一次,第二天客户账号就被平台请去验证身份。
这三个场景的共同病根只有一个:账号跟着人走,而不是跟着环境走。一个人管号的时候问题不显,人一多、一交接,全乱。最近看了一个社媒运营者管理多客户账号的演示,从一人单干到带团队的过渡讲得很实在,这篇顺着这个思路,把"指纹浏览器+团队协作"从头理一遍。
单干的那套方法,为什么一到团队就失灵
单干的时候,一切都在你脑子里:哪个号配哪条代理、哪个环境登过哪个客户、哪台设备上养了多久。这套"人脑数据库"撑得起五个号,撑不起五十个号加三个同事。
团队一上规模,四个问题立刻冒出来:
- 账号资产没有归属结构。环境散落在各人电脑里,人走了资产就跟着失踪。
- 权限没有边界。所有人都能碰所有号,出了问题查不到是谁动的。
- 登录态反复重置。换个人接手就要重新登录,账号的 Cookie 资历一次次清零。
- 交接靠口头。代理配置、指纹参数全靠人传人,错一个参数就是一个环境报废。
这四条里,第三条最伤——账号最值钱的就是连续累积的登录态和活跃记录。所以团队化的第一步不是加人,是先把环境本身管起来:一号一环境、指纹 Cookies 代理各自独立,这套底座在指纹浏览器在多账号运营中的作用那篇里写得非常细,团队化等于在这套底座上加一层"人的管理"。
指纹浏览器给团队的四个协作能力
围绕团队场景,指纹浏览器真正有价值的是下面四层能力。
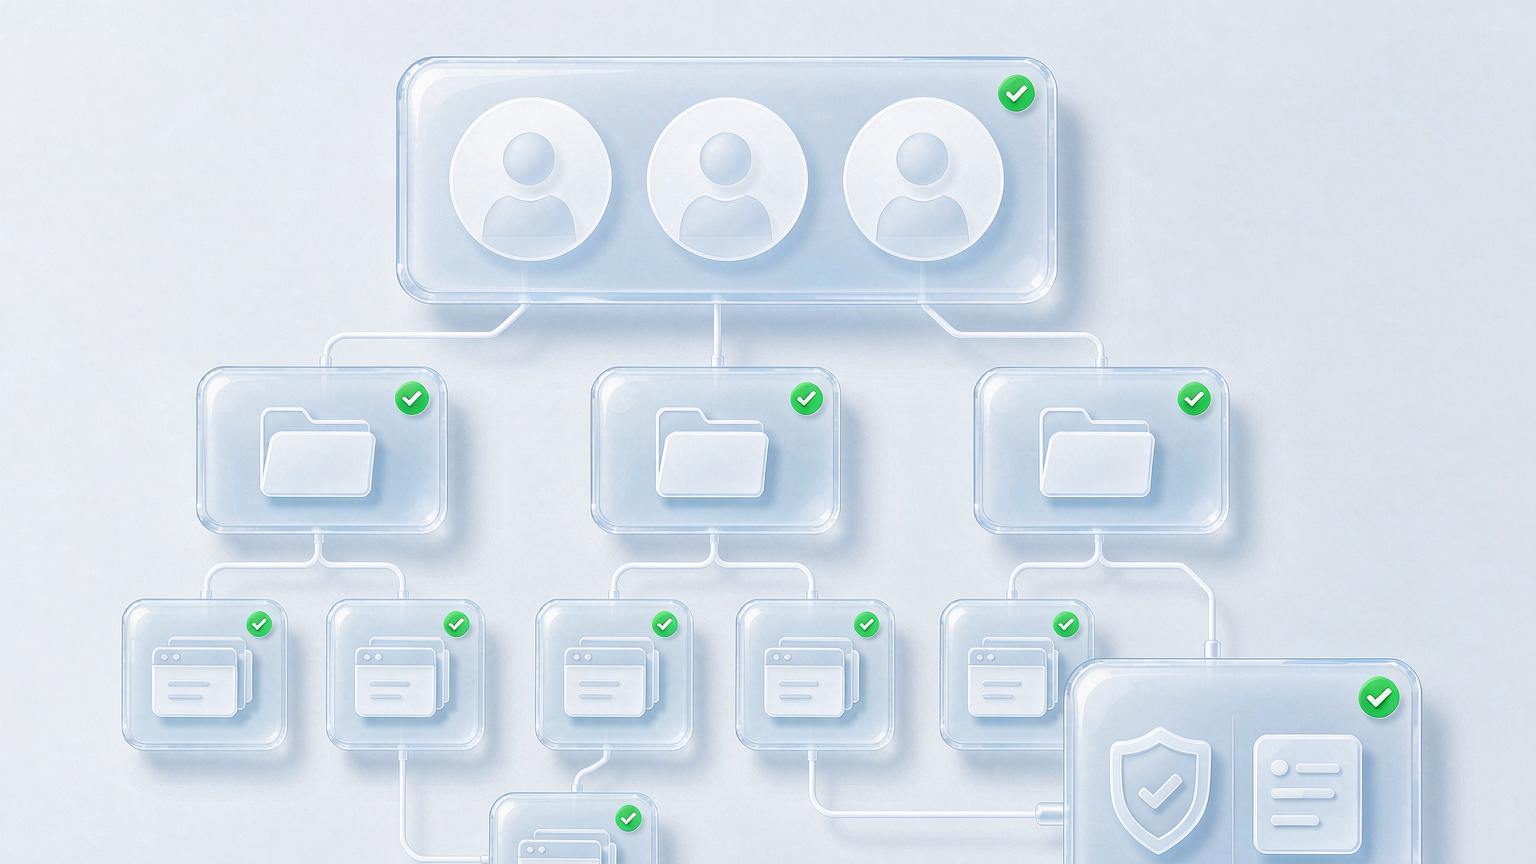
第一层:环境集中托管。 所有环境存在一个团队空间里,而不是散在各人电脑上。按客户或项目建分组——Client A 的所有环境放一个组,Client B 的放另一个组——谁负责哪个客户一目了然,人员变动时资产还在团队手里。
第二层:角色与权限。 主管建环境、定策略;小组长能分配任务、看执行结果;执行成员只能打开分给自己的环境跑日常操作。权限颗粒度做到"能不能看、能不能编辑、能不能删除"这一级,新人误删生产环境的惨剧就从根上断了。
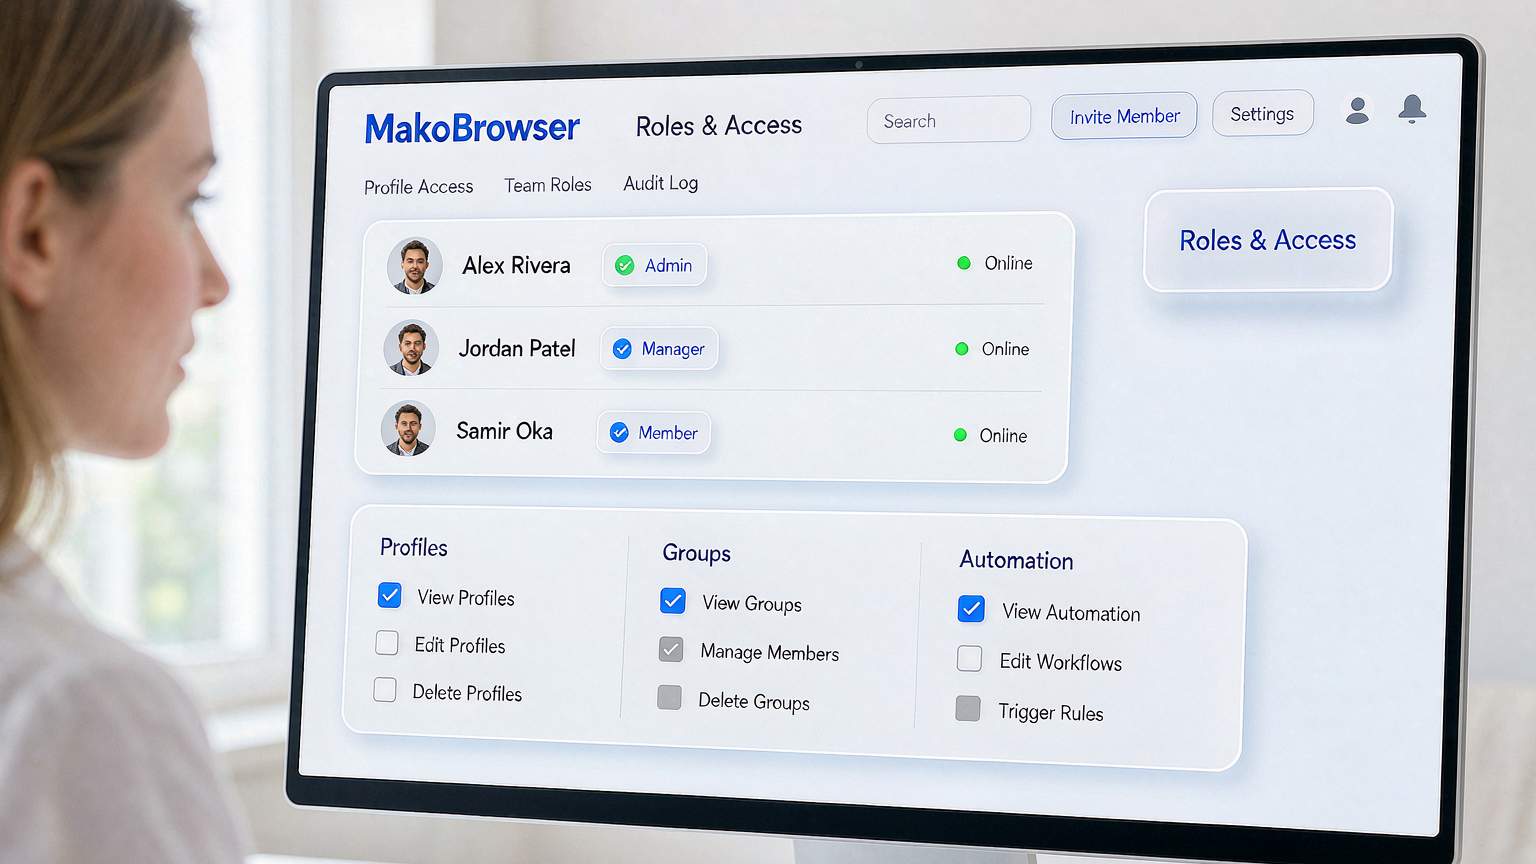
第三层:登录态常驻共享。 这是指纹浏览器对团队最实在的馈赠——环境里的登录态跟着环境走,不跟人走。同事 A 今天跑 Client B 的日常互动,明天换同事 B 接手,打开同一个环境,登录态还在,不用重新登录,账号的 Cookie 资历一条不断。
第四层:操作留痕。 谁在什么时间打开了哪个环境、做了什么操作,日志里全有。出了问题能回溯,是团队协作和单干最大的区别。
这四层我们在 MakoBrowser 里都实际跑通过:团队空间按客户分组、三级角色权限、登录态跟着环境走、操作日志兜底——从单人转团队不用推翻老环境,整体迁进去就行。
团队协作落地:五步把权限理顺
工具能力摆在那,真正让团队跑顺的是一套执行次序。五步:
第一步,先按客户/项目建分组。 分组是权限的最小单位,宁可分组细一点,也别一个大杂烩组塞所有环境。分组名直接用客户名或项目名,别用"测试1""临时2"这种过两周就没人认得的名字。
第二步,定义角色再邀请成员。 先想清楚团队里需要几种角色、每种能碰什么,再把人拉进来。反过来先拉人再想权限,最后一定是人人都给全权。
第三步,环境绑定到人,但资产留在组里。 每个环境的日常负责人明确到个人,但环境本体在团队分组里——人可以换,环境和它的登录态不换。
第四步,把交接固化成流程。 客户账号接管是新环境+新代理+独立指纹从零养,而不是老员工把账号密码发给新人登录一遍。代运营客户广告账号的完整交接要点,Google Ads 账号管理那篇里按场景拆过,照着做能避开大部分接管期的风控坑。
第五步,每周扫一遍操作日志。 不是为了盯人,是为了发现异常:非工作时间的登录、陌生设备的打开记录,都值得多看一眼。
远程团队的两个加分项
协作还有一个绕不开的趋势:团队成员分散在不同城市甚至不同国家。
加分项一:异地登录不再自相矛盾。 远程团队最容易踩的坑是成员各自用家庭网络登录共享账号——同一个账号今天从 A 城登、明天从 B 城登,平台视角就是账号被盗。指纹浏览器的做法是把代理绑定在环境上:不管哪位成员、在哪个城市打开,平台看到的永远是同一个 IP 和同一套指纹。远程登录的参数一致性怎么验,TikTok 环境搭建那篇的验收清单同样适用于团队场景。
加分项二:移动端协作不用真机流转。 部分账号的日常运营发生在手机端——社媒互动、内容发布。云手机形态让团队成员在电脑上就能操作"绑定了独立环境的手机",不用把真机快递来快递去,也不用谁家用私人手机登客户的号。
FAQ
小团队两三个人,有必要上团队功能吗? 只要有交接的可能就有必要。哪怕全员互信,环境集中在团队空间也能避免"某个人请假账号就停摆"的问题。
成员离职时环境怎么处理? 收回成员权限即可,环境和登录态都在团队空间里,下一个接手的人打开就能用。唯一要做的是查一遍该成员的操作日志确认无异常。
成员能看到彼此的环境吗? 取决于权限配置。按分组的可见性来设——每人只见自己负责的分组,是多数团队最舒服的粒度。
外包人员该给什么角色? 只给执行级权限,绑定到具体分组,且全程操作留痕可查。外包结束直接移除成员,不留任何残留访问。
写在这篇最后:让账号跟着环境走,而不是跟着人走
单人和团队的分水岭,不在人多不多,在账号资产有没有一个独立于个人的存放和流转机制。指纹浏览器提供的答案很朴素:环境进团队空间、分组对齐业务、权限对齐角色、登录态随环境走、日志兜底一切。
给正在从单干转向团队的建议:先把现有环境按客户分组迁进团队空间,再定角色,最后才拉人进来。顺序反了,权限就会永远处于"补丁摞补丁"的状态。
交个底:写这篇时,我们自己的团队空间刚按这个顺序迁完——先分组、再定角色、最后拉人,中间没有返工。你如果要迈这一步,MakoBrowser 下载地址在这里;迁移中卡在权限设计上的,欢迎到博客中心对照往期文章。


