瀏覽器環境隔離到底在隔離什麼?從裝置指紋到驗證的完整拆解
瀏覽器環境隔離到底在隔離什麼?從裝置指紋到驗證的完整拆解
很多人對「環境隔離」的理解停留在清 Cookie:換帳號之前清一下瀏覽紀錄,以為這樣就互不相干了。結果帳號還是一批一批地被關聯——因為 Cookie 只是平台辨識你的眾多訊號裡最表層的一個。本機儲存、裝置指紋、時區語言、網路出口,這些訊號清 Cookie 根本碰不到。
瀏覽器環境隔離,隔離的正是這些訊號的全部來源。這篇把它拆開講清楚:一個真正隔離的環境由哪幾層構成、怎麼從零建一個、以及最容易被跳過的一步——怎麼驗證隔離真的生效了。
環境隔離的四層:少一層都有缺口
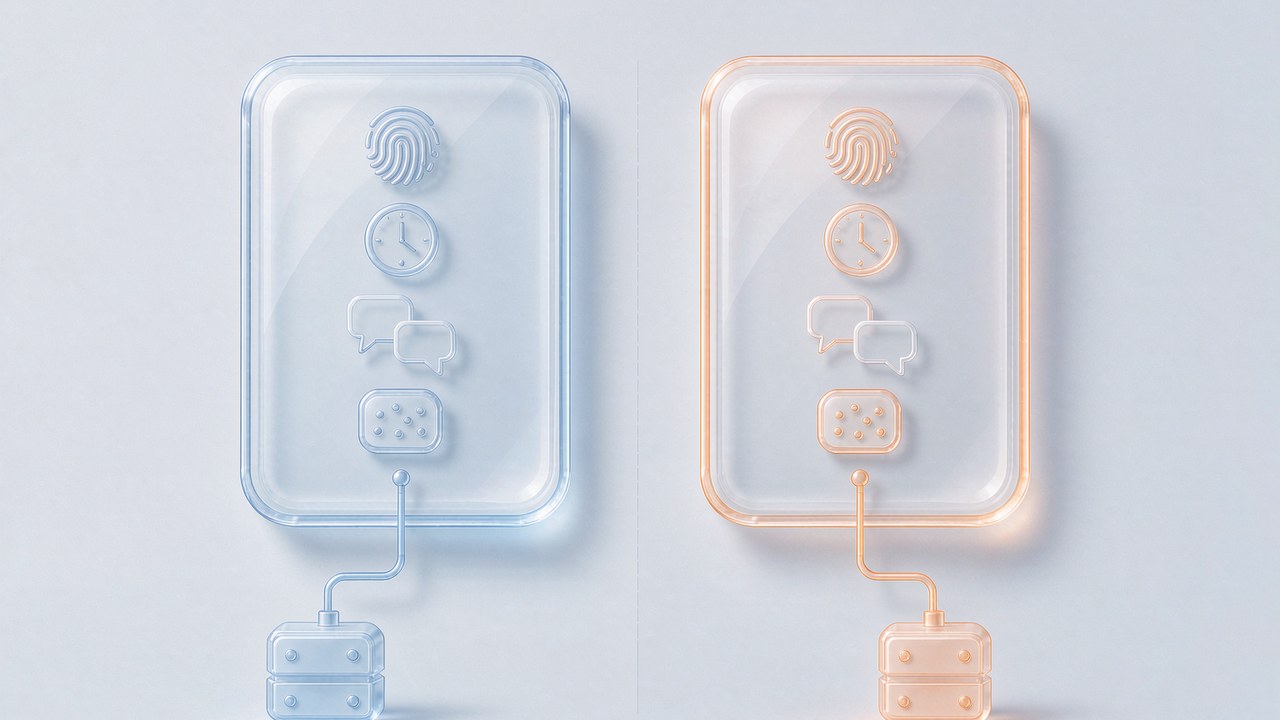
一個合格的隔離環境,要同時做到四層獨立:
第一層:裝置指紋。 瀏覽器會向網站「被動洩漏」幾十項參數——作業系統版本、螢幕解析度、字型清單、Canvas/WebGL/Audio 的算繪結果、硬體並行數。兩個環境哪怕 IP 不同,只要這組參數一致,平台就能判定是同一台裝置。隔離環境的第一步,就是讓每個環境產生一套自己的指紋參數。這裡有個細節值得注意:指紋不是越隨機越好,參數之間要彼此協調——Windows 的系統配 Mac 獨有的字型,這種矛盾組合本身就是可疑訊號。所以成熟的工具會按「常見系統與裝置的合理組合」來產生,而不是純隨機亂拼。
第二層:時區與語言。 這一層的隔離邏輯最容易被理解錯:時區和語言不該手動挑,而應該跟隨 IP 自動匹配——代理出口在哪個國家,環境就自動用那個國家的時區和語言。美國 IP 配東八區時間、中文介面,平台一眼就能看出環境被操縱。
第三層:網路出口。 每個環境綁定自己的代理,這一層決定「你從哪裡上網」。協定上主流是 HTTP 和 SOCKS5,後者能涵蓋 WebRTC 這類可能洩漏真實 IP 的流量——建環境時把 WebRTC 處理掉是標準動作,否則前面兩層做得再好,一個真實 IP 洩漏就全盤穿幫。
第四層:本機資料。 Cookie、登入狀態、LocalStorage、IndexedDB,這些是帳號的活動痕跡。隔離環境的本機儲存是實體分區的:A 環境看不到也碰不到 B 環境的任何資料,關掉再打開,各自的登入狀態原樣保留。
這四層拼在一起,才是「兩個完全不同的人在用兩台不同的電腦」的完整敘事。市面上不少方案只做了其中一兩層,缺口就是關聯的入口。
從零建一個隔離環境:五步走
把上面的原理落到操作上,建環境的流程其實很標準,以主流指紋瀏覽器的通用步驟為例:
- 新建環境,選好系統設定檔:給環境取名(按業務或平台命名,方便後續管理),選擇作業系統設定檔——Windows、Mac 還是 Android,這決定指紋的基礎框架;
- 產生指紋:一鍵產生全套指紋參數,Canvas、WebGL、Audio 這些算繪層用預設值即可——預設值正是按合理組合設計的,除非有明確理由,不建議手動亂改;
- 設定代理:填入代理位址,選協定(HTTP/SOCKS5),工具會先測一遍連線,通了才讓你儲存——注意看測試結果裡顯示的出口國家,確認它和帳號資料相符;
- 時區語言自動跟隨:開啟「時區隨 IP」和「語言隨 IP」,讓這兩項始終和出口對齊,不要手動設定;
- 按需匯入 Cookie:老帳號遷移時匯入原有登入狀態,讓環境帶著歷史紀錄上線;新帳號則從乾淨狀態開始。
整套流程做完通常不超過兩分鐘。真正花時間的不是建環境,而是後面兩件事:給幾十上百個環境按業務分組、以及把代理庫統一管起來——這兩件事在規模一起來就會變成日常。如果團隊有多人同時操作環境,還需要加一層權限管理,之前那篇團隊協作管理把角色設定講得比較細。
隔離成沒成功,驗證說了算
環境建完不等於隔離生效。驗證是整個流程裡最容易被跳過、又最不該跳過的一步,做法很簡單:
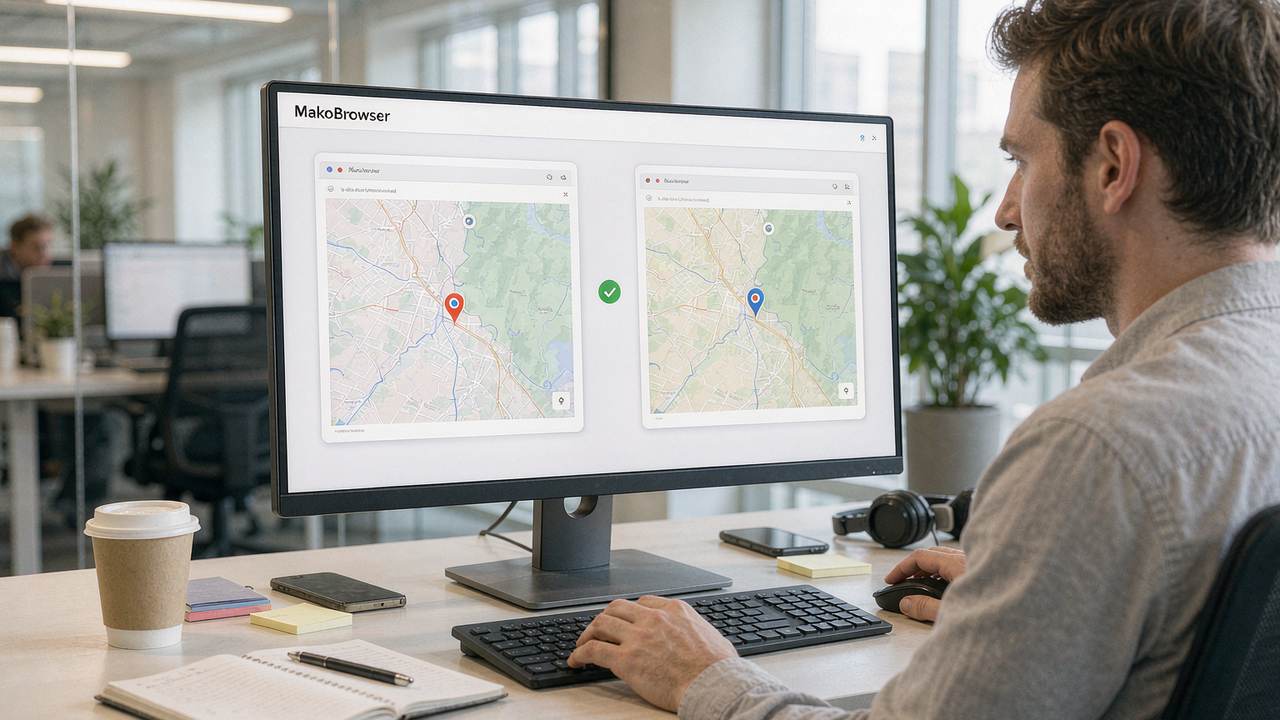
打開兩個環境,各自造訪同一個 IP 偵測頁面,然後核對四件事:兩個環境顯示的 IP 是否不同;時區是否各自和 IP 所在地一致;語言地區是否匹配;以及偵測頁給出的綜合評估是否乾淨。任何一項不對,表示某一層沒隔離住,回頭排查。
這一步的價值在於把「我以為隔離了」變成「我確認隔離了」。新環境上線前驗證一次,批次操作前抽查一次,代理更換後必驗一次——三次驗證習慣,能擋掉絕大多數低級事故。在這一層,MakoBrowser 的做法是把這些檢查做進環境啟動流程裡,每個 Profile 啟動時自動對齊時區語言,代理連線測試內建在儲存動作之前,驗證從「記得去做的事」變成「不用想的事」。
隔離驗證通過,只是拿到了「入場資格」。帳號要跑起來還有日常操作——批次重複的動作交給同步器和自動化腳本,讓人從機械勞動裡退出來。但注意自動化的前提始終是環境本身站得住:流程跑得再順,環境有缺口也是白搭。環境隔離與代理選型的關係,之前那篇靜態代理與動態代理按業務場景講過,環境配代理時可以對照著選。
常見問題
一般瀏覽器的無痕模式算環境隔離嗎? 不算。無痕模式只是不留本機紀錄,裝置指紋、真實 IP、時區語言全都原樣暴露,而且無痕視窗之間共享這些訊號。它解決的是「別在我電腦上留痕跡」,不是「讓平台認不出是同一台裝置」。
環境建好之後指紋還要定期換嗎? 不需要頻繁換。指紋的價值在穩定——一個帳號長期用一套合理參數,就像一個人不會天天換長相。只有平台指紋規則升級、或環境用了很久出現異常訊號時,才做參數微調,而不是打掉重練。
同一台電腦開多個隔離環境,效能扛得住嗎? 現代指紋瀏覽器按需分配資源,閒置環境幾乎不佔資源,同時活躍十個以內環境在一般辦公電腦上沒有壓力。環境數量大、需要同時活躍更多時,考慮把不常用的環境設為按需啟動。
驗證時發現 IP 洩漏怎麼辦? 先查 WebRTC:這是最常見的洩漏源,確認環境裡 WebRTC 已停用或走代理模式。再查代理本身是否支援對應協定,以及環境設定裡有沒有殘留的系統級代理設定。逐層排查完重測,直到乾淨為止。
瀏覽器環境隔離,說到底是一門「完整性」的功夫:指紋、時區語言、代理、本機資料,四層各自獨立才叫隔離,缺一層平台就有辦法把你的帳號串起來。而驗證,是把「看起來隔離了」變成「確認隔離了」的唯一辦法。
如果你的帳號還靠清 Cookie 換身分,建議從今天起換成正經的隔離環境。先建兩個環境、綁兩條代理、跑一次雙視窗驗證——十分鐘就能親手確認隔離到底是什麼。下載 MakoBrowser,把每個帳號放進真正獨立的房間裡。