SOCKS5 和 HTTP 代理有什么区别?配进指纹浏览器前先搞懂这几件事
挑代理的时候,大多数人只看地区、带宽和价格,很少停下来看类型那一栏——HTTP 还是 SOCKS5。偏偏就是这一栏,决定了三件事:DNS 请求从哪一侧发出、UDP 流量能不能通过、代理会不会改写你的请求头。这些在普通上网时几乎无感,一旦把代理配进 MakoBrowser 这类指纹浏览器环境,就会直接影响环境质量。下面先说清两者差在哪,再给选型判断和配置验证的完整做法。
两者的根本差别:一个懂网页语言,一个只负责搬运
HTTP 代理工作在应用层,能读懂通过它的 HTTP 请求,也因此具备改写能力;SOCKS5 只是通用转发通道,不关心里面装的是什么。
访问 http 页面时,HTTP 代理能看到请求地址和请求头;访问 https 时,浏览器先发一条 CONNECT 请求建立隧道,隧道建立后内容对代理不可见——这一步在 MDN 对 CONNECT 方法的说明里有清楚描述。也就是说,HTTP 代理处理 HTTPS 靠的也是隧道,只是它的能力始终围绕 HTTP 协议。
SOCKS5 的定位不一样。RFC 1928 把它描述为"应用层与传输层之间的垫层",并定义了 CONNECT、BIND、UDP ASSOCIATE 三种命令。翻译成人话:它不解析流量内容,只把数据按原样送到目的地,而且送的不只是 TCP。
差别落到使用上,主要是这几项:
- 能过什么流量:HTTP 代理处理 HTTP 与 HTTPS;SOCKS5 可转发任意 TCP 流量,并原生支持 UDP。
- 会不会动你的请求:HTTP 代理在 HTTP 层可见请求内容,部分实现还会附加 Via、X-Forwarded-For 一类的头信息;SOCKS5 不改动应用层内容。
- 认证方式:HTTP 代理常用 Basic 认证,凭据只是 base64 编码,安全性依赖 HTTPS 保护;SOCKS5 有独立的认证协商,RFC 1929 专门定义了用户名加密码的方式。
- 端口习惯:SOCKS 服务传统上跑在 1080 端口,但供应商给什么端口就填什么。
配进指纹浏览器后,真正会出问题的是 DNS 和 UDP
代理类型选错,最先出问题的通常不是"连不上",而是 DNS 请求悄悄走了本地网络。
DNS 在哪一侧解析,决定了会不会漏
域名在哪一侧被解析,取决于客户端的设置,而不是代理类型的名字。SOCKS5 支持把域名直接交给代理端处理——RFC 1928 里专门定义了域名类型的地址。但客户端默认不一定这么做:以 Firefox 为例,要勾选"使用 SOCKS v5 时代理 DNS",解析才会走代理;没勾选时,客户端会先在本地把域名解析成 IP 再交给代理,DNS 请求就落到本地运营商手里。这是代理 DNS 泄漏最常见的来源。
HTTP 代理一般会把主机名交给代理去解析,但同样不能想当然:WebRTC 直连、浏览器预解析以及没走代理的流量,都可能把解析请求送回本地。
验证不复杂。环境启动后访问任意 DNS 泄漏检测页,看解析服务器属于哪个地区。显示的是本地运营商,就说明解析没有跟着代理走。
UDP 支持什么时候才重要
浏览器访问支持 HTTP/3 的站点时会尝试走 QUIC,而 QUIC 基于 UDP。代理只支持 TCP 时,流量会自动回退到 TCP,网页照常打开,日常感觉不到差别。真正需要 SOCKS5 的,是环境里还跑着依赖 UDP 的工具。
只做网页运营,UDP 不是决定项;环境里有额外工具,它才是。
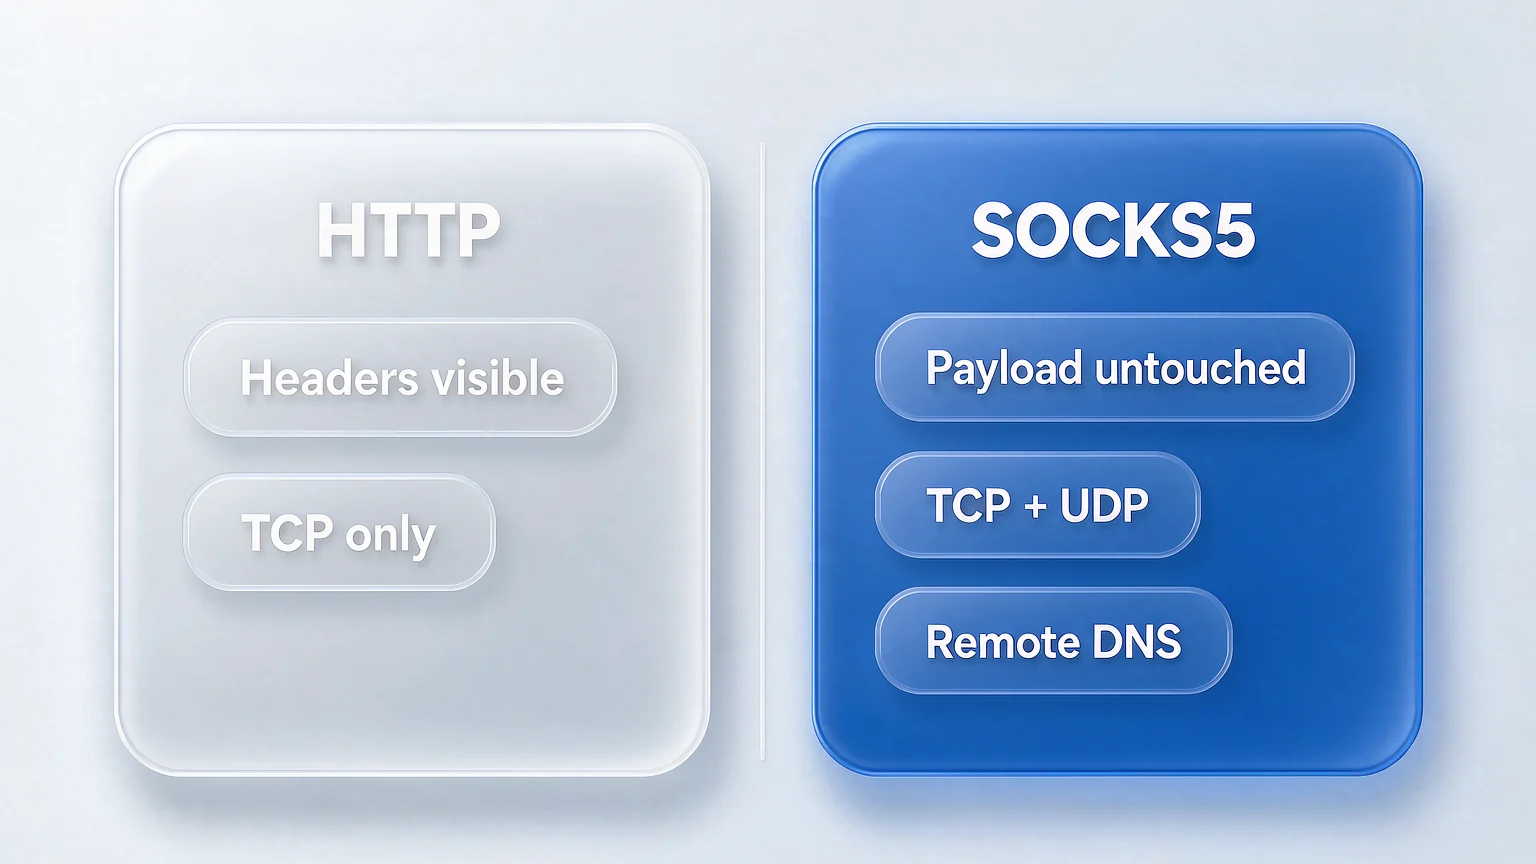
什么场景用 SOCKS5,什么场景 HTTP 就够
选型不看哪个"更高级",只看你的流量构成和供应商给的是哪种类型。
几个可以直接对照的判断:
- 供应商只提供 HTTP 类型,场景又只是浏览器过网页流量:直接用 HTTP 代理,完全够用。
- 环境里除了浏览器还有依赖 UDP 的工具,或希望减少 DNS 暴露面:优先 SOCKS5。
- 需要代理做缓存、内容过滤、访问审计:HTTP 代理更合适,它的价值就在于能看懂请求内容。
- 只是多开账号做社媒或店铺运营:两种类型都能满足,真正的差距不在协议上。
有两个流传很广的误区值得拆开。一是"SOCKS5 一定更快"——速度取决于代理服务器的带宽、负载和链路距离,跟协议类型没有直接关系。二是"SOCKS5 更匿名"——它只是不改动流量内容,并不隐藏你是谁,日志保不保留取决于代理服务商。
还要提醒一句:代理类型只是选型里的一个参数。代理是否独享、地区是否稳定、会不会频繁换 IP,对环境隔离的影响往往比协议类型更大。为了类型纠结很久,却在用一个不断跳 IP 的共享代理,顺序就反了。
在指纹浏览器里配置代理:从填类型到验证生效
配置本身只有几步,但顺序错了会反复返工——先在环境外验通,再进环境里配,最后在浏览器内复核。
-
先确认代理本身可用。拿到主机、端口、类型和认证信息后,先在环境外测一次连通性,这样能区分"代理不可用"和"环境配置有问题"。
-
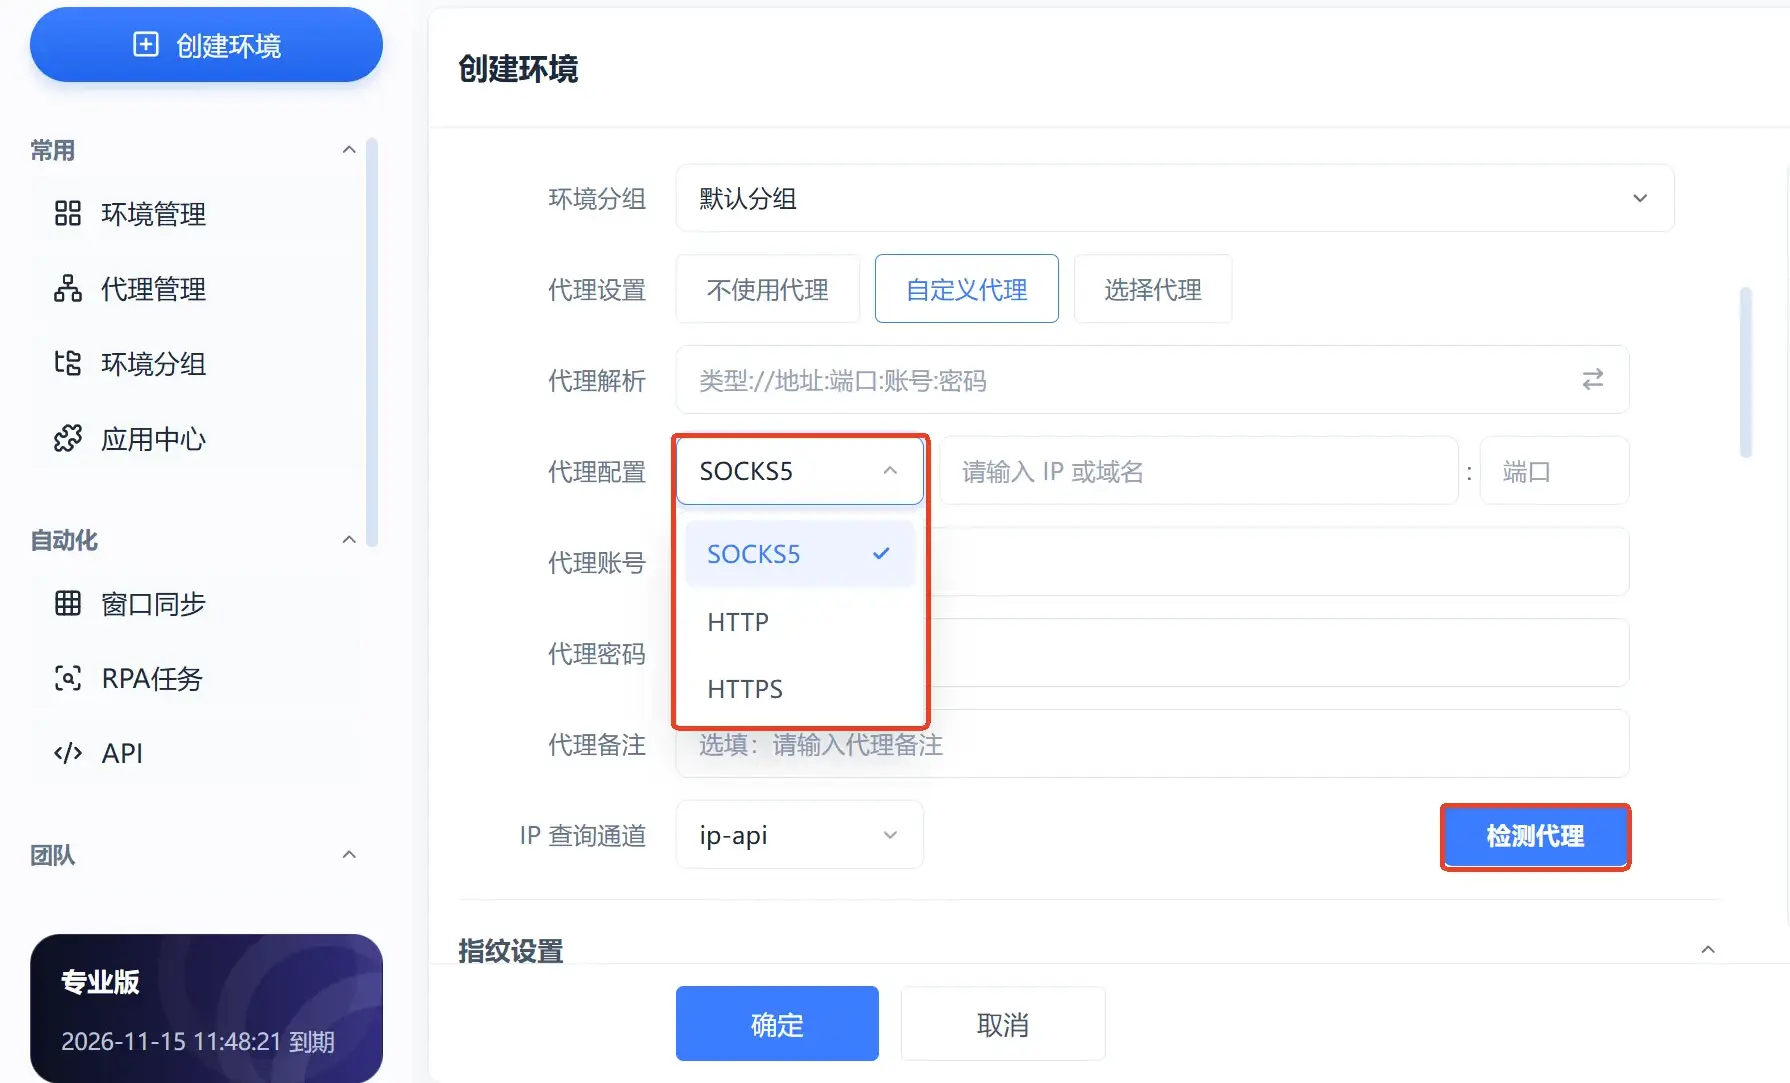
打开环境的代理设置,选择类型。类型必须和供应商给的一致。把 SOCKS5 代理填成 HTTP 会直接连不上,报错还通常很含糊,容易误判成环境故障。
-
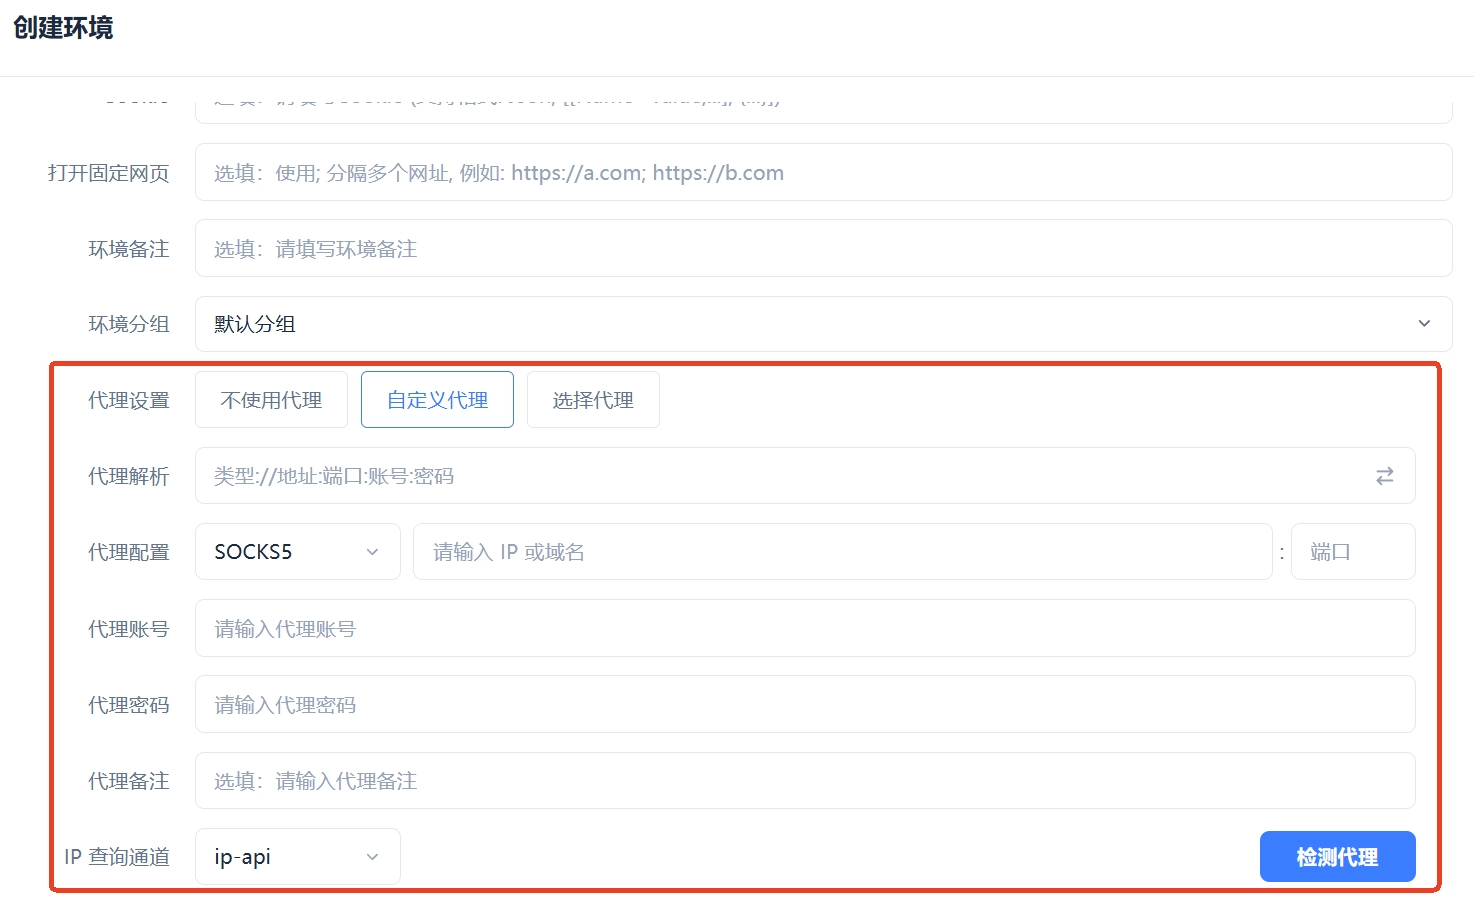
填主机、端口和认证信息。有用户名密码就填上,注意别把多余空格一起复制进去,这是最常见的一类低级错误。
-
保存后先跑一次环境内的代理检测,确认出口 IP、国家和地区符合预期。
-
启动环境后,在浏览器里再复核一次。重点看出口 IP、DNS 解析位置和 WebRTC 三项。
-
固定下来。一个账号对应一个固定出口,不要为了"看起来更安全"频繁更换节点——频繁切换本身就是一条异常信号。
第 4 步和第 5 步查的是两件事:环境内的检测确认代理链路通不通,浏览器内的复核确认流量有没有从别处漏出去。只做前者,很容易漏掉 DNS 和 WebRTC。
配完必须做的三项验证
代理配上不等于生效,出口 IP、DNS 解析位置和 WebRTC 三项都要单独确认。
- 出口 IP 与地区:访问任意 IP 查询页,确认显示的是代理的 IP 而不是本机 IP,地区与供应商描述一致。
- DNS 解析位置:用 DNS 泄漏检测页查看解析服务器的归属地。这一项在 SOCKS5 场景同样是重点,因为解析位置取决于客户端设置,不能想当然。
- WebRTC:检查浏览器是否通过 WebRTC 暴露了真实 IP。这个问题在只改代理、没做环境隔离的普通浏览器里很常见。
还有一处容易被忽略:时区、语言和系统地区要和出口地区对齐。配了美区代理,时区却还在东八区,这种矛盾比协议类型选错更容易被注意到。
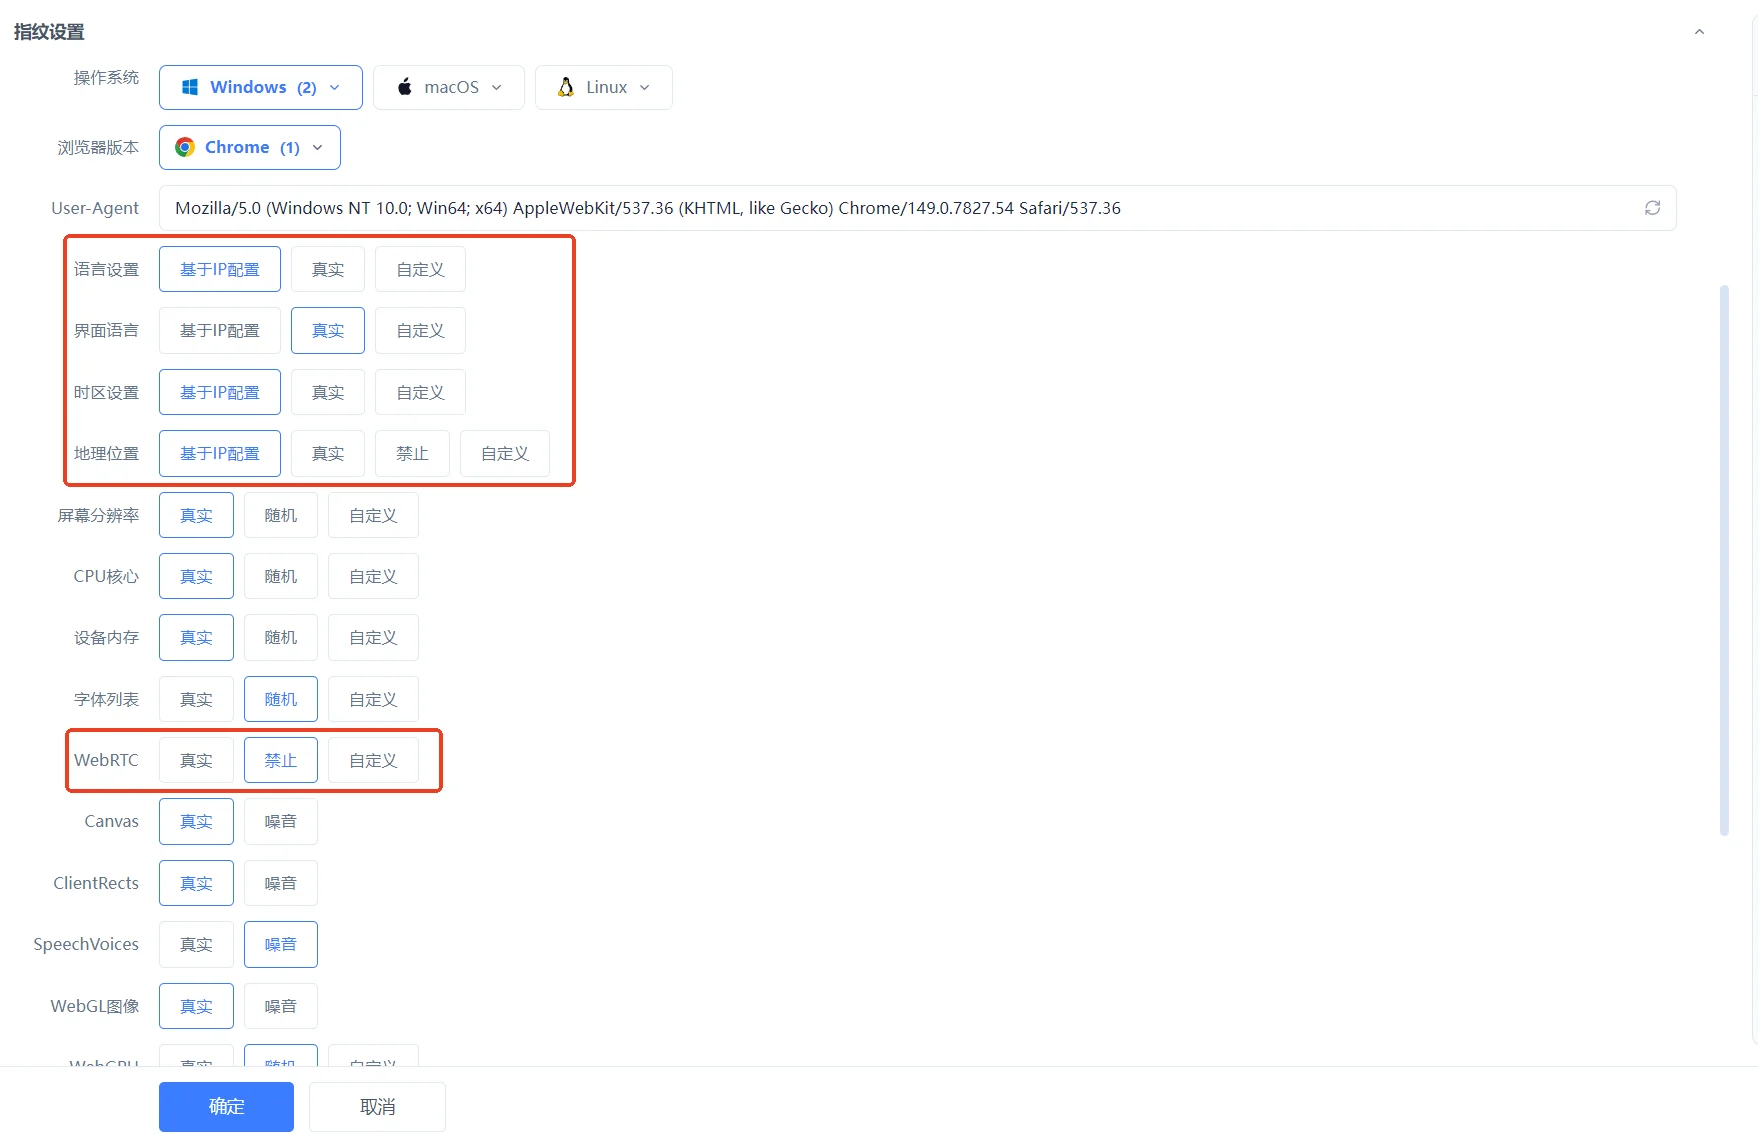
手上若有十几个甚至几十个环境要配,把类型、出口和地区固定成可复用的配置,比每次手工填一遍更省事。这也是 MakoBrowser 把代理跟着环境一起管理的原因——环境、账号和网络出口在同一处维护,换人接手时不用再问"这个号配的是哪个节点"。想先跑通一个环境,可以从下载页装好客户端开始。
常见问题
SOCKS5 和 HTTP 代理哪个快
没有固定答案。速度取决于代理服务器的带宽、负载、链路距离和目标站点,与协议类型关系不大。与其纠结类型,不如先看代理本身的线路质量。
指纹浏览器必须用 SOCKS5 吗
不必须。只跑网页流量、供应商只提供 HTTP 类型时,HTTP 代理一样能用。SOCKS5 的优势集中在 UDP 支持和可控的远端 DNS 解析,环境里有依赖 UDP 的工具时再优先考虑它。
代理填好了,为什么还是显示真实 IP
常见原因有三个:类型选错导致代理实际没生效、浏览器通过 WebRTC 直连、DNS 仍在本地解析。按上一节的顺序逐项排查,基本能定位到是哪一环。
HTTP 代理能访问 HTTPS 网站吗
可以。浏览器会先通过 CONNECT 方法在代理上建立一条隧道,隧道内的流量是加密的,代理看不到具体页面内容。这是 HTTP 代理处理 HTTPS 的标准方式。
代理类型会影响账号安全吗
代理类型本身不决定账号结果,真正起作用的是出口是否稳定、地区是否与账号一致、有没有频繁切换。任何工具都无法保证账号不被平台验证,把环境配干净、避免异常波动,才是你可以控制的部分。


