指紋瀏覽器團隊協作怎麼做?從客戶分組、角色權限管理到環境交接的完整實操指南
先講三個場景,帶過團隊的應該都覺得眼熟:新同事報到,主管把十幾組帳號密碼一條一條傳給他,順手再補一份「哪個帳號配哪條代理」的對照表;資深員工離職,沒人說得清楚他手上那些環境的登入狀態要不要清、代理還歸不歸他用;客戶把廣告帳號交給你們代操,承辦專員用自己的電腦登了一次,第二天客戶帳號就被平台請去驗證身分。
這三個場景的共同病根只有一個:帳號跟著人走,而不是跟著環境走。一個人管帳號的時候問題不明顯,人一多、一交接,全亂。最近看了一個社群營運者管理多客戶帳號的演示,從一人單幹到帶團隊的過渡講得很實在,這篇順著這個思路,把「指紋瀏覽器+團隊協作」從頭理一遍。
單打獨鬥那套方法,為什麼一到團隊就失靈
單幹的時候,一切都在你腦袋裡:哪個帳號配哪條代理、哪個環境登過哪個客戶、哪台設備上養了多久。這套「人腦資料庫」撐得起五個帳號,撐不起五十個帳號加三個同事。
團隊一上規模,四個問題立刻冒出來:
- 帳號資產沒有歸屬結構。環境散落在各人電腦裡,人走了資產就跟著失蹤。
- 權限沒有邊界。所有人都能碰所有帳號,出了問題查不到是誰動的。
- 登入狀態反覆重置。換個人接手就要重新登入,帳號的 Cookie 資歷一次次歸零。
- 交接靠口頭。代理設定、指紋參數全靠人傳人,錯一個參數就是一個環境報廢。
這四條裡,第三條最傷——帳號最值錢的就是連續累積的登入狀態和活躍紀錄。所以團隊化的第一步不是加人,是先把環境本身管起來:一號一環境、指紋 Cookies 代理各自獨立,這套底座在指紋瀏覽器在多帳號營運中的作用那篇寫得非常細,團隊化等於在這套底座上再加一層「人的管理」。
指紋瀏覽器給團隊的四個協作能力
圍繞團隊場景,指紋瀏覽器真正有價值的是下面四層能力。
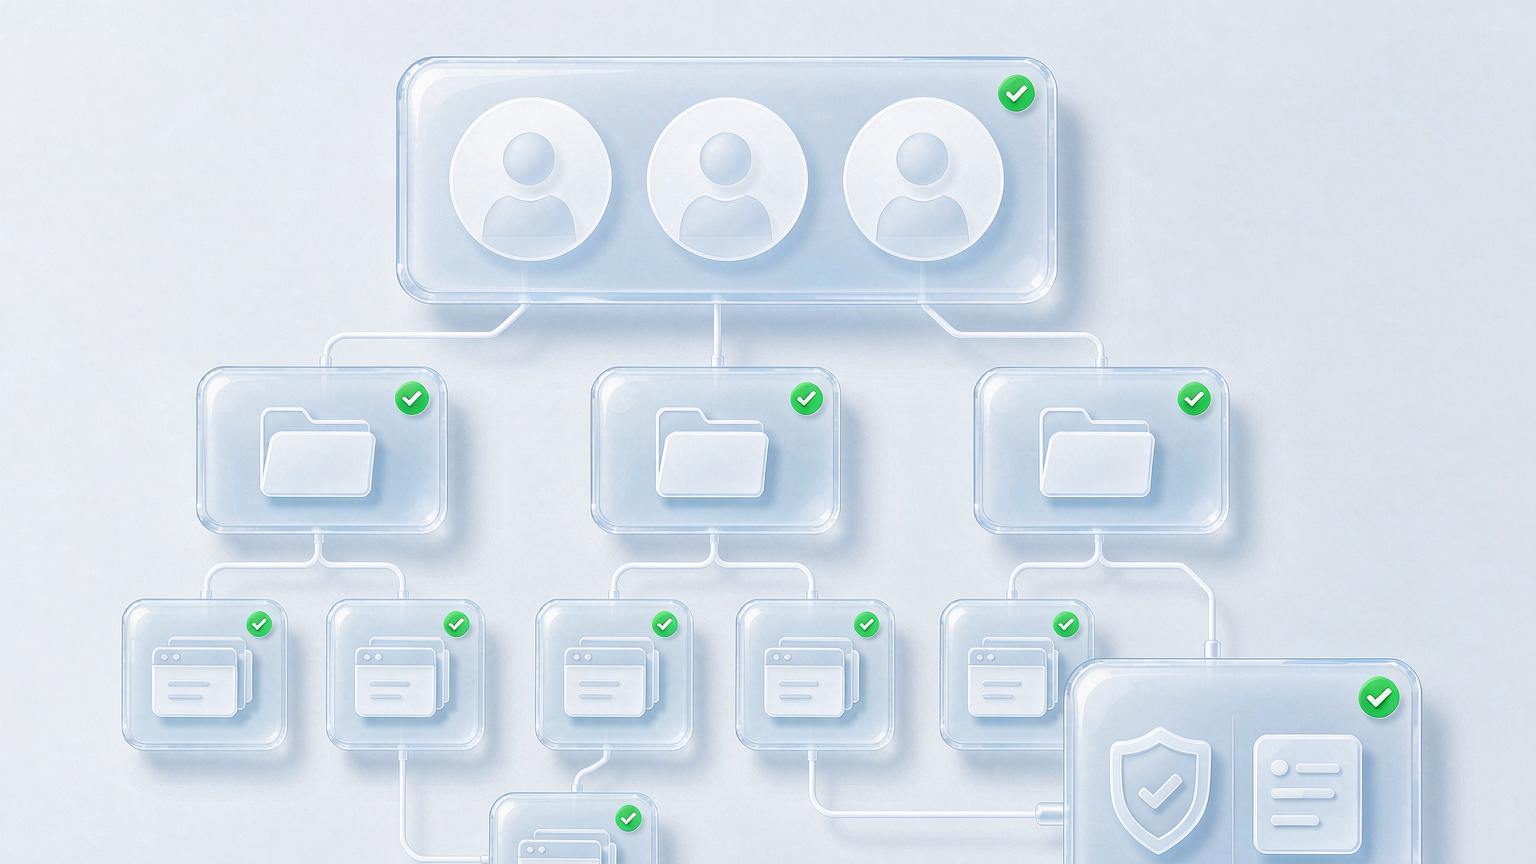
第一層:環境集中託管。 所有環境存在一個團隊空間裡,而不是散在各人電腦上。按客戶或專案建分組——Client A 的所有環境放一個組,Client B 的放另一個組——誰負責哪個客戶一目了然,人員異動時資產還在團隊手裡。
第二層:角色與權限。 主管建環境、定策略;小組長能分配任務、看執行結果;執行成員只能打開分給自己的環境跑日常操作。權限顆粒度做到「能不能看、能不能編輯、能不能刪除」這一級,新人誤刪正式環境的慘劇就從根上斷了。
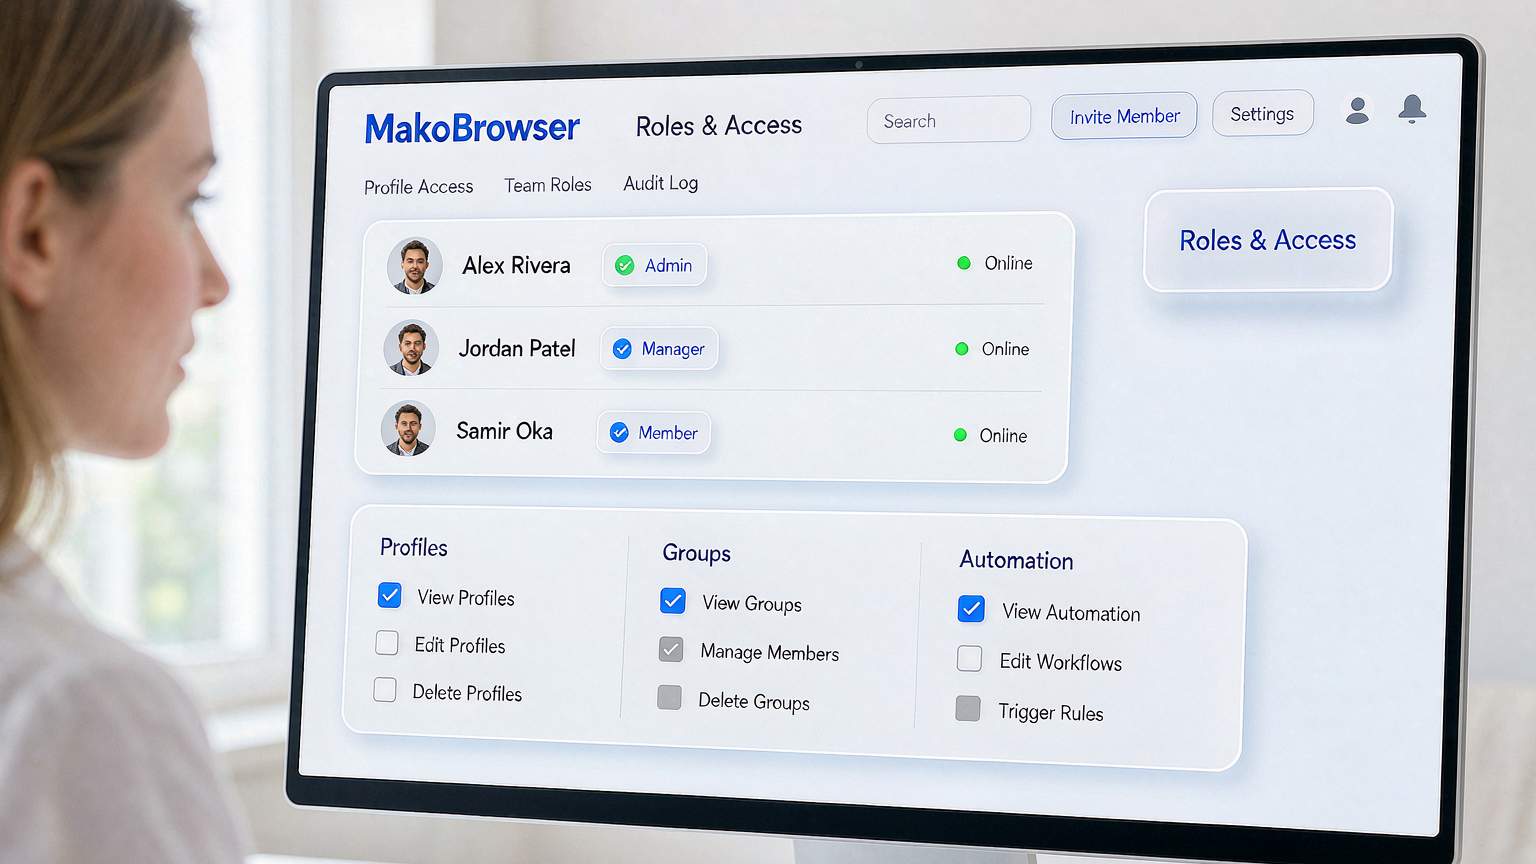
第三層:登入狀態常駐共享。 這是指紋瀏覽器對團隊最實在的餽贈——環境裡的登入狀態跟著環境走,不跟人走。同事 A 今天跑 Client B 的日常互動,明天換同事 B 接手,打開同一個環境,登入狀態還在,不用重新登入,帳號的 Cookie 資歷一條不斷。
第四層:操作留痕。 誰在什麼時間打開了哪個環境、做了什麼操作,日誌裡全有。出了問題能回溯,這是團隊協作和單幹最大的差別。
這四層我們在 MakoBrowser 裡都實際跑通過:團隊空間按客戶分組、三級角色權限、登入狀態跟著環境走、操作日誌兜底——從單人轉團隊不用推翻舊環境,整批遷進去就行。
團隊協作落地:五步把權限理順
工具能力擺在那,真正讓團隊跑順的是一套執行次序。五步:
第一步,先按客戶/專案建分組。 分組是權限的最小單位,寧可分組細一點,也別一個大雜燴組塞所有環境。分組名直接用客戶名或專案名,別用「測試1」「臨時2」這種過兩週就沒人認得的名字。
第二步,定義角色再邀請成員。 先想清楚團隊裡需要幾種角色、每種能碰什麼,再把人拉進來。反過來先拉人再想權限,最後一定是人人都給全權。
第三步,環境綁定到人,但資產留在組裡。 每個環境的日常負責人明確到個人,但環境本體在團隊分組裡——人可以換,環境和它的登入狀態不換。
第四步,把交接固化成流程。 接管客戶帳號是新環境+新代理+獨立指紋從零養,而不是離職員工把帳號密碼發給新人登一遍。代操客戶廣告帳號的完整交接要點,Google Ads 帳號管理那篇裡按場景拆過,照著做能避開大部分接管期的風控坑。
第五步,每週掃一遍操作日誌。 不是為了盯人,是為了發現異常:非工作時間的登入、陌生設備的開啟紀錄,都值得多看一眼。
遠端團隊的兩個加分項
協作還有一個繞不開的趨勢:團隊成員分散在不同城市甚至不同國家。
加分項一:異地登入不再自相矛盾。 遠端團隊最容易踩的坑是成員各自用家裡網路登入共享帳號——同一個帳號今天從 A 城登、明天從 B 城登,平台視角就是帳號被盜。指紋瀏覽器的做法是把代理綁在環境上:不管哪位成員、在哪個城市打開,平台看到的永遠是同一個 IP 和同一套指紋。遠端登入的參數一致性怎麼驗,TikTok 環境搭建那篇的驗收清單同樣適用於團隊場景。
加分項二:行動端協作不用真機流轉。 部分帳號的日常營運發生在手機端——社群互動、內容發布。雲手機型態讓團隊成員在電腦上就能操作「綁定了獨立環境的手機」,不用把真機快遞來快遞去,也不用誰拿私人手機登客戶的帳號。
FAQ
小團隊兩三個人,有必要上團隊功能嗎? 只要有交接的可能就有必要。哪怕全員互信,環境集中在團隊空間也能避免「某個人請假帳號就停擺」的問題。
成員離職時環境怎麼處理? 收回成員權限即可,環境和登入狀態都在團隊空間裡,下一個接手的人打開就能用。唯一要做的是查一遍該成員的操作日誌,確認無異常。
成員看得到彼此的環境嗎? 取決於權限設定。按分組的可見性來設——每人只見自己負責的分組,是多數團隊最舒服的粒度。
外包人員該給什麼角色? 只給執行級權限,綁定到具體分組,且全程操作留痕可查。外包結束直接移除成員,不留任何殘存存取權。
寫在這篇最後:讓帳號跟著環境走,而不是跟著人走
單人和團隊的分水嶺,不在人多不多,在帳號資產有沒有一套獨立於個人的存放和流轉機制。指紋瀏覽器給的答案很樸素:環境進團隊空間、分組對齊業務、權限對齊角色、登入狀態隨環境走、日誌兜底一切。
給正在從單幹轉向團隊的建議:先把現有環境按客戶分組遷進團隊空間,再定角色,最後才拉人進來。順序反了,權限就會永遠處於「補丁摞補丁」的狀態。
交個底:寫這篇時,我們自己的團隊空間剛按這個順序遷完——先分組、再定角色、最後拉人,中間沒有返工。你如果要邁這一步,MakoBrowser 下載點在這裡;遷移中卡在權限設計上的,歡迎到部落格中心對照往期文章。


