SOCKS5 和 HTTP 代理有什麼不同?裝進指紋瀏覽器前先搞懂這幾件事
挑代理伺服器的時候,大多數人只看地區、頻寬和價格,很少停下來看類型那一欄——HTTP 還是 SOCKS5。偏偏就是這一欄,決定了三件事:DNS 請求從哪一側發出、UDP 流量能不能通過、代理伺服器會不會改寫你的請求標頭。這些在一般上網時幾乎無感,一旦把代理伺服器裝進 MakoBrowser 這類指紋瀏覽器環境,就會直接影響環境品質。下面先說清兩者差在哪,再給選型判斷和設定驗證的完整做法。
兩者的根本差別:一個懂網頁語言,一個只負責搬運
HTTP 代理伺服器工作在應用層,能讀懂通過它的 HTTP 請求,也因此具備改寫能力。SOCKS5 只是通用轉送通道,不關心裡面裝的是什麼。
存取 http 頁面時,HTTP 代理伺服器能看到請求網址和請求標頭;存取 https 時,瀏覽器先送出一條 CONNECT 請求建立通道,通道建立後內容對代理伺服器不可見——這一步在 MDN 對 CONNECT 方法的說明裡有清楚描述。也就是說,HTTP 代理伺服器處理 HTTPS 靠的也是通道,只是它的能力始終圍繞 HTTP 協定。
SOCKS5 的定位不一樣。RFC 1928 把它描述為應用層與傳輸層之間的墊層,並定義了 CONNECT、BIND、UDP ASSOCIATE 三種命令。翻成白話:它不解析流量內容,只把資料原樣送到目的地,而且送的不只是 TCP。
差別落到實際使用上,主要是這幾項:
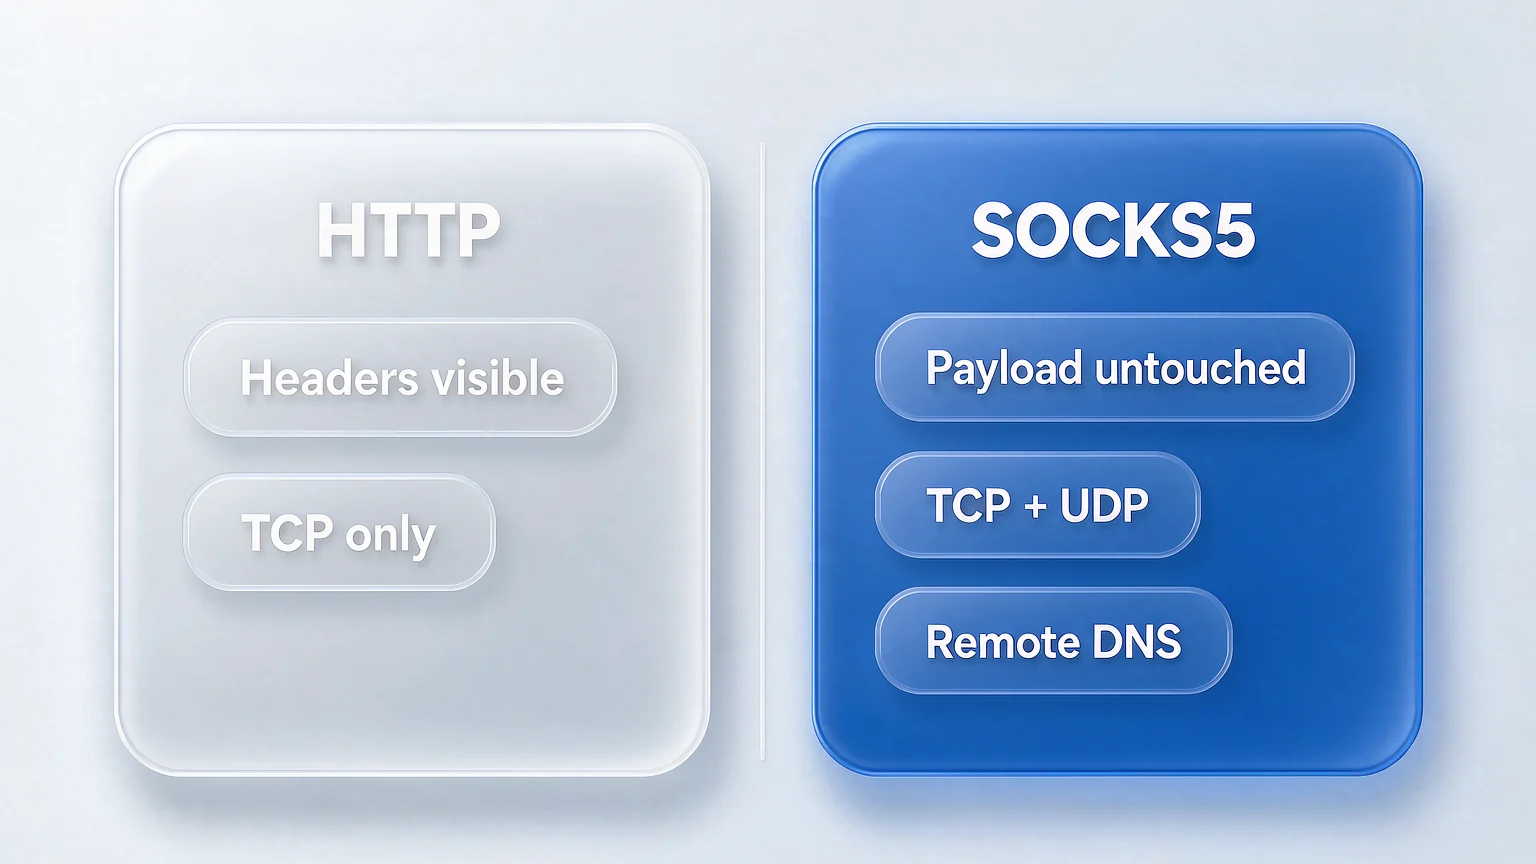
- 能過什麼流量:HTTP 代理伺服器處理 HTTP 與 HTTPS;SOCKS5 可轉送任意 TCP 流量,並原生支援 UDP。
- 會不會動你的請求:HTTP 代理伺服器在 HTTP 層可見請求內容,部分實作還會附加 Via、X-Forwarded-For 一類的標頭;SOCKS5 不改動應用層內容。
- 驗證方式:HTTP 代理伺服器常用 Basic 驗證,憑證只是 base64 編碼,安全性依賴 HTTPS 保護;SOCKS5 有獨立的驗證協商,RFC 1929 專門定義了使用者名稱加密碼的方式。
- 連接埠習慣:SOCKS 服務傳統上跑在 1080 連接埠,但供應商給什麼連接埠就填什麼。
裝進指紋瀏覽器後,真正會出問題的是 DNS 和 UDP
代理類型選錯,最先出問題的通常不是連不上,而是 DNS 請求悄悄走了本地網路。
DNS 在哪一側解析,決定了會不會漏
網域名稱在哪一側被解析,取決於用戶端的設定,而不是代理類型的名稱。SOCKS5 支援把網域直接交給代理端處理——RFC 1928 裡專門定義了網域類型的位址。但用戶端預設不一定這麼做:以 Firefox 為例,要勾選使用 SOCKS v5 時代理 DNS,解析才會走代理伺服器;沒勾選時,用戶端會先在本地把網域解析成 IP 再交給代理伺服器,DNS 請求就落到本地電信業者手裡。這是代理伺服器 DNS 洩漏最常見的來源。
HTTP 代理伺服器一般會把主機名稱交給代理伺服器去解析,但同樣不能想當然:WebRTC 直連、瀏覽器預先解析以及沒走代理伺服器的流量,都可能把解析請求送回本地。
驗證不複雜。環境啟動後存取任意 DNS 洩漏檢測頁,看解析伺服器屬於哪個地區。顯示的是本地電信業者,就說明解析沒有跟著代理伺服器走。
UDP 支援什麼時候才重要
瀏覽器存取支援 HTTP/3 的網站時會嘗試走 QUIC,而 QUIC 基於 UDP。代理伺服器只支援 TCP 時,流量會自動回退到 TCP,網頁照常開啟,日常感覺不到差別。真正需要 SOCKS5 的,是環境裡還跑著依賴 UDP 的工具。
只做網頁營運,UDP 不是決定項;環境裡有額外工具,它才是。
什麼情境用 SOCKS5,什麼情境 HTTP 就夠
選型不看哪個更高階,只看你的流量組成和供應商給的是哪種類型。
幾個可以直接對照的判斷:
- 供應商只提供 HTTP 類型,情境又只是瀏覽器過網頁流量:直接用 HTTP 代理伺服器,完全夠用。
- 環境裡除了瀏覽器還有依賴 UDP 的工具,或希望減少 DNS 暴露面:優先 SOCKS5。
- 需要代理伺服器做快取、內容過濾、存取稽核:HTTP 代理伺服器更合適,它的價值就在於能看懂請求內容。
- 只是多開帳號做社群或店鋪營運:兩種類型都能滿足,真正的差距不在協定上。
有兩個流傳很廣的迷思值得拆開。一是認為 SOCKS5 一定更快——速度取決於代理伺服器的頻寬、負載和鏈路距離,跟協定類型沒有直接關係。二是認為 SOCKS5 更匿名——它只是不改動流量內容,並不隱藏你是誰,日誌保不保留取決於代理服務商。
還要提醒一句:代理類型只是選型裡的一個參數。代理是否獨享、地區是否穩定、會不會頻繁換 IP,對環境隔離的影響往往比協定類型更大。為了類型糾結很久,卻在用一個不斷跳 IP 的共享代理伺服器,順序就反了。
在指紋瀏覽器裡設定代理伺服器:從填類型到驗證生效
設定本身只有幾步,但順序錯了會反覆重做。先在環境外驗通,再進環境裡設定,最後在瀏覽器內複核。
-
先確認代理伺服器本身可用。拿到主機、連接埠、類型和驗證資訊後,先在環境外測一次連線,這樣能區分代理伺服器不可用和環境設定有問題。
-
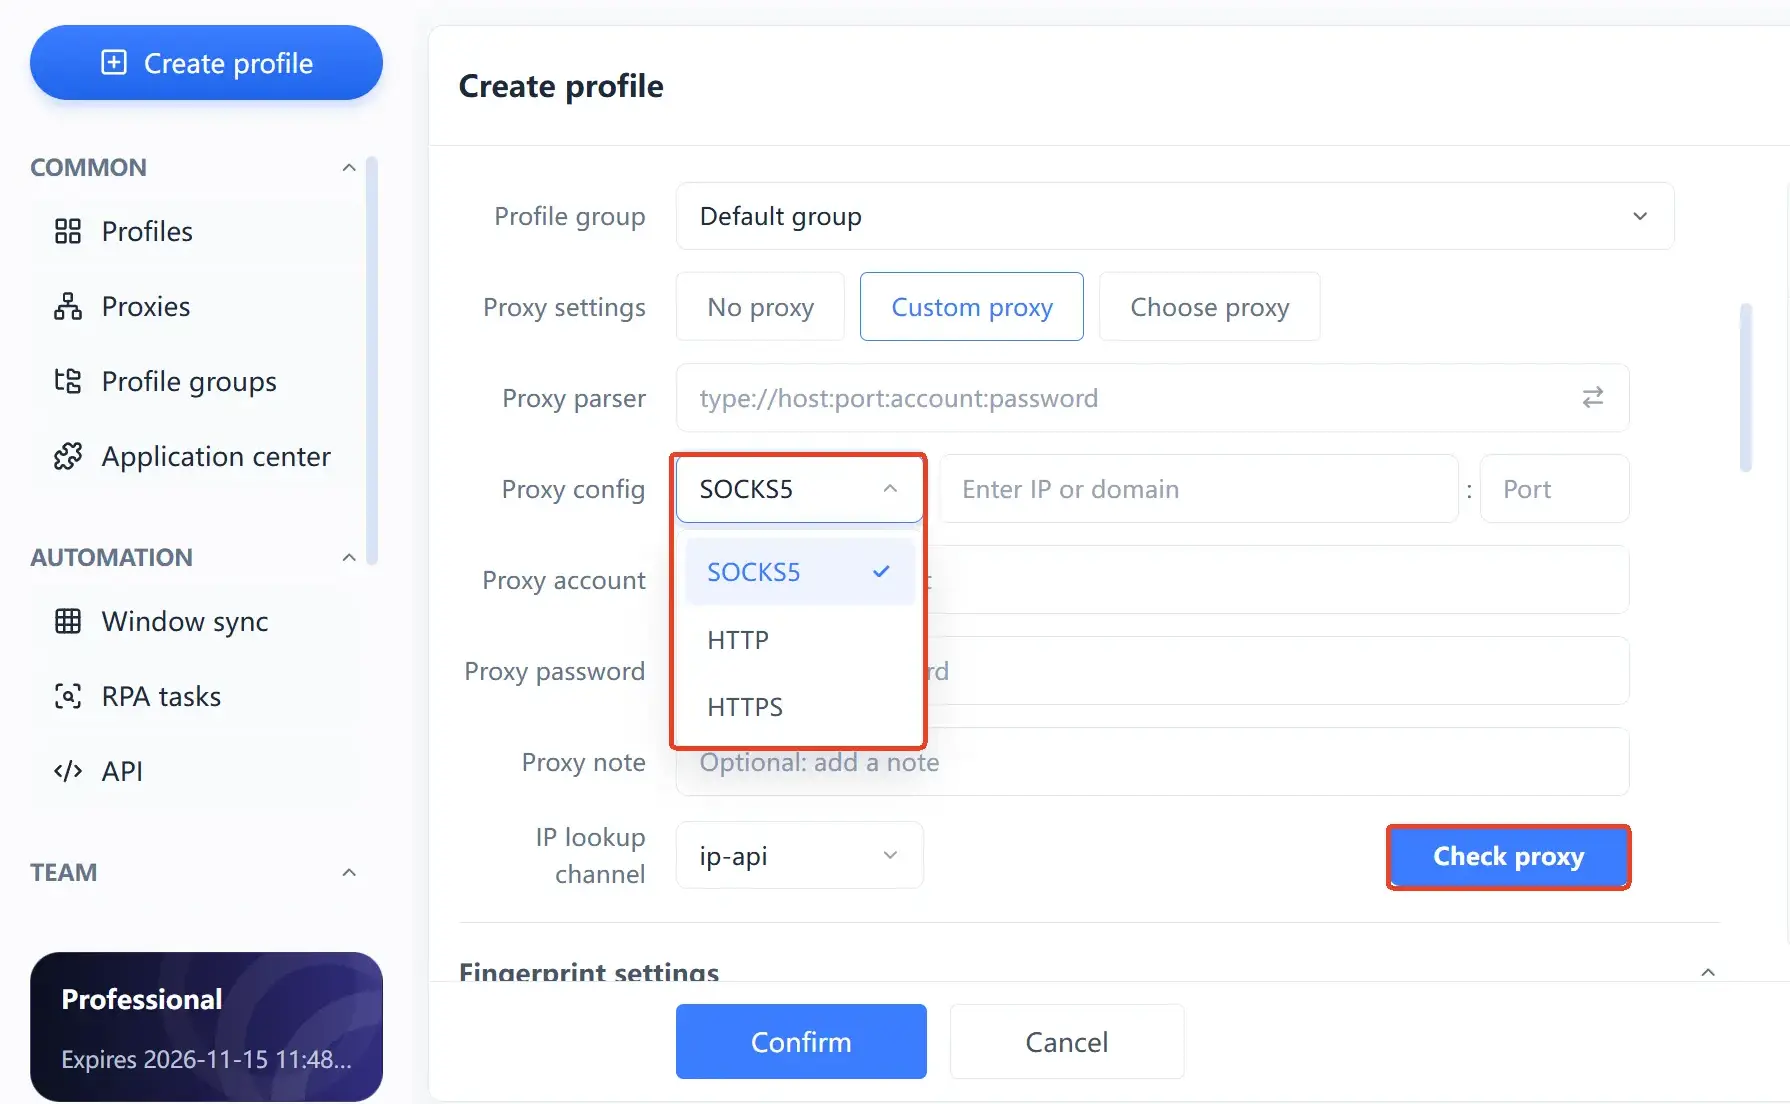
開啟環境的代理伺服器設定,選擇類型。類型必須和供應商給的一致。把 SOCKS5 代理伺服器填成 HTTP 會直接連不上,報錯還通常很含糊,容易誤判成環境故障。
-
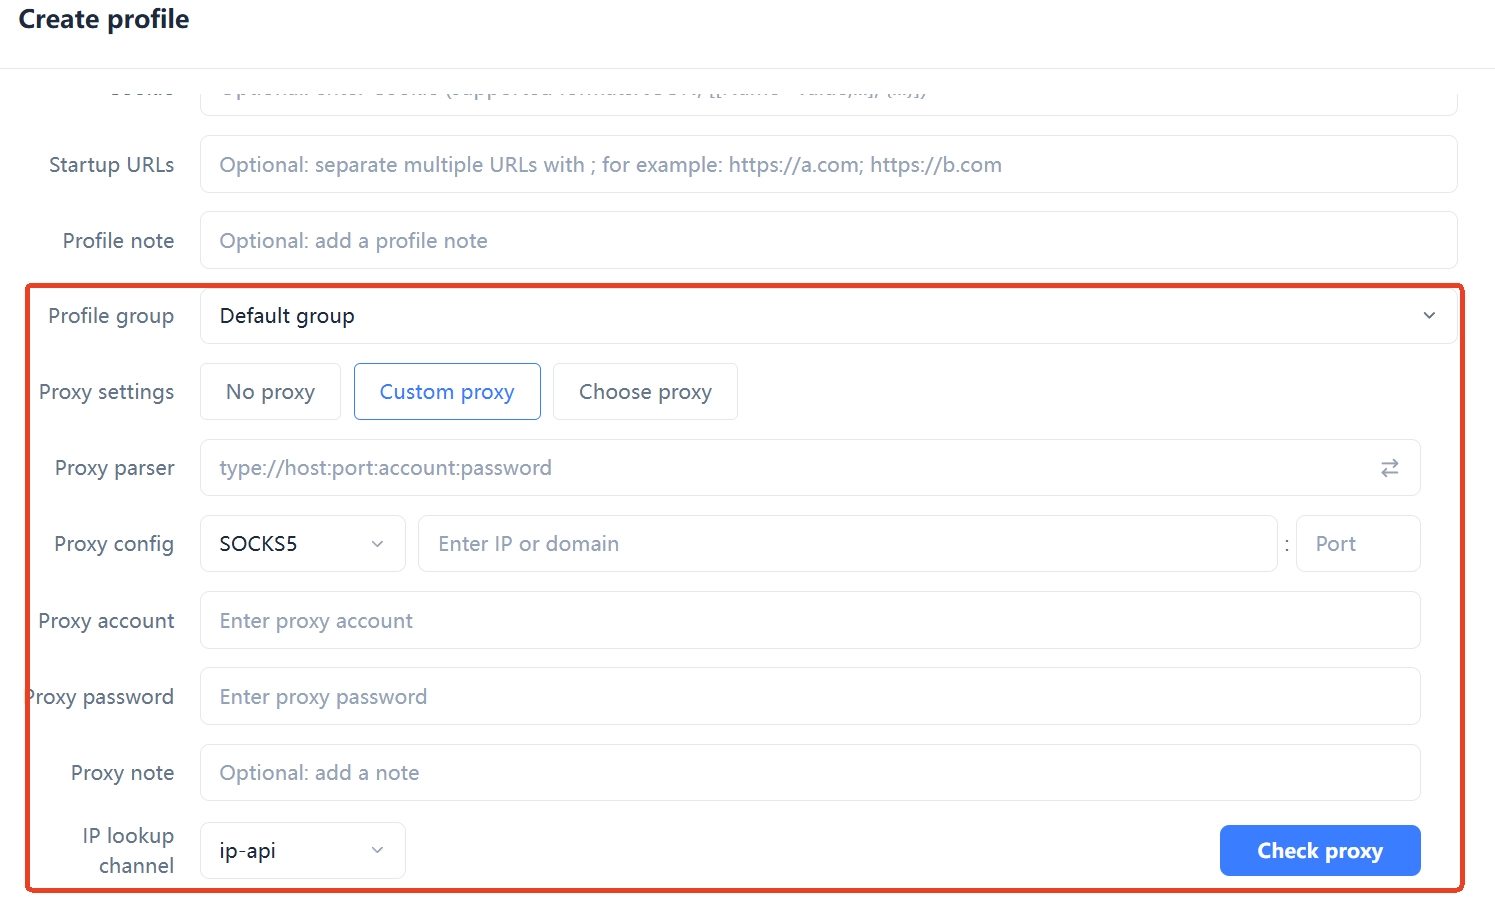
填主機、連接埠和驗證資訊。有使用者名稱密碼就填上,注意別把多餘空格一起複製進去,這是最常見的一類低級錯誤。
-
儲存後先跑一次環境內的代理伺服器檢測,確認出口 IP、國家和地區符合預期。
-
啟動環境後,在瀏覽器裡再複核一次。重點看出口 IP、DNS 解析位置和 WebRTC 三項。
-
固定下來。一個帳號對應一個固定出口,不要為了看起來更安全頻繁更換節點——頻繁切換本身就是一條異常訊號。
第 4 步和第 5 步查的是兩件事:環境內的檢測確認代理伺服器鏈路通不通,瀏覽器內的複核確認流量有沒有從別處漏出去。只做前者,很容易漏掉 DNS 和 WebRTC。
設定完必須做的三項驗證
代理伺服器裝上不等於生效,出口 IP、DNS 解析位置和 WebRTC 三項都要單獨確認。
- 出口 IP 與地區:存取任意 IP 查詢頁,確認顯示的是代理伺服器的 IP 而不是本機 IP,地區與供應商描述一致。
- DNS 解析位置:用 DNS 洩漏檢測頁查看解析伺服器的歸屬地。這一項在 SOCKS5 情境同樣是重點,因為解析位置取決於用戶端設定,不能想當然。
- WebRTC:檢查瀏覽器是否透過 WebRTC 暴露了真實 IP。這個問題在只改代理伺服器、沒做環境隔離的一般瀏覽器裡很常見。
還有一處容易被忽略:時區、語言和系統地區要和出口地區對齊。設定了美區代理伺服器,時區卻還在東八區,這種矛盾比協定類型選錯更容易被注意到。
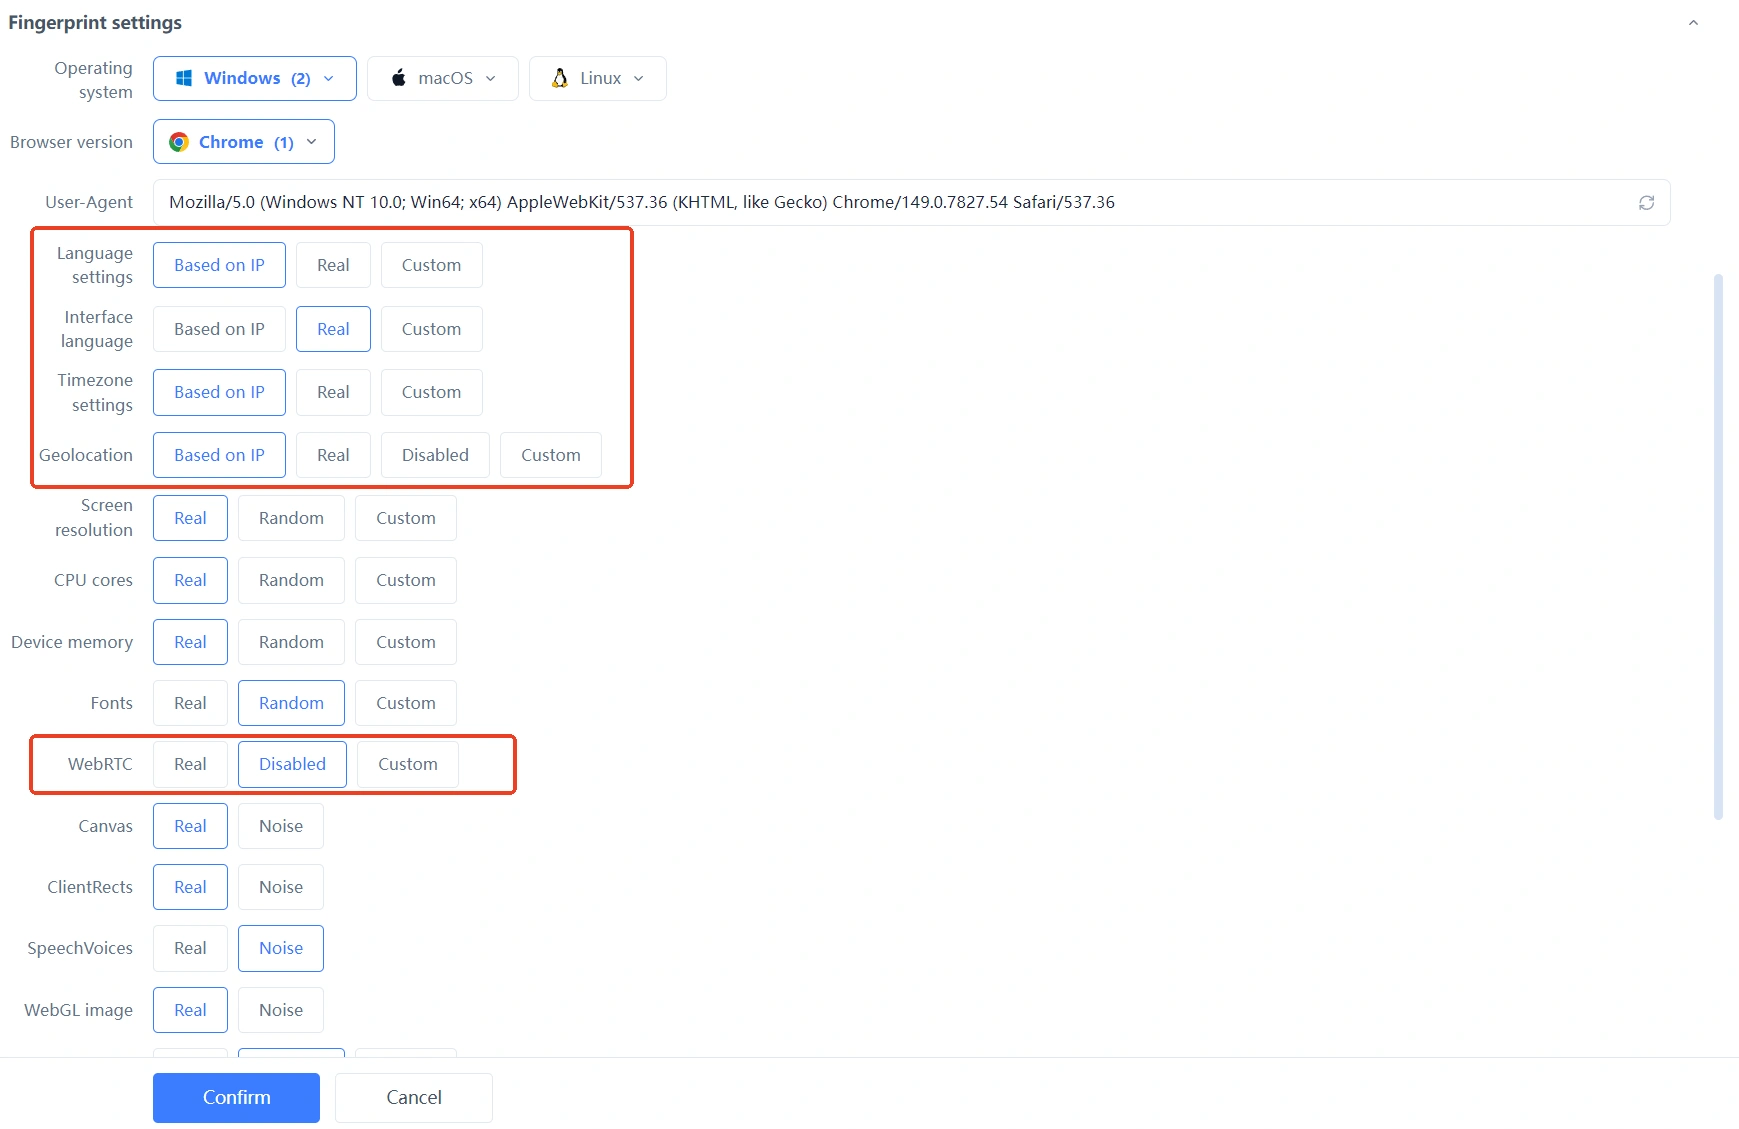
手上有十幾個甚至幾十個環境要設定,把類型、出口和地區固定成可重複使用的設定,比每次手工填一遍更省事。這也是 MakoBrowser 把代理伺服器跟著環境一起管理的原因——環境、帳號和網路出口在同一處維護,換人接手時不用再問這個帳號配的是哪個節點。想先跑通一個環境,可以從下載頁裝好用戶端開始。
常見問題
SOCKS5 和 HTTP 代理伺服器哪個快
沒有固定答案。速度取決於代理伺服器的頻寬、負載、鏈路距離和目標網站,與協定類型關係不大。與其糾結類型,不如先看代理伺服器本身的線路品質。
指紋瀏覽器必須用 SOCKS5 嗎
不必須。只跑網頁流量、供應商只提供 HTTP 類型時,HTTP 代理伺服器一樣能用。SOCKS5 的優勢集中在 UDP 支援和可控的遠端 DNS 解析,環境裡有依賴 UDP 的工具時再優先考慮它。
代理伺服器填好了,為什麼還是顯示真實 IP
常見原因有三個:類型選錯導致代理伺服器實際沒生效、瀏覽器透過 WebRTC 直連、DNS 仍在本地解析。按上一節的順序逐項排查,基本能定位到是哪一環。
HTTP 代理伺服器能存取 HTTPS 網站嗎
可以。瀏覽器會先透過 CONNECT 方法在代理伺服器上建立一條通道,通道內的流量是加密的,代理伺服器看不到具體頁面內容。這是 HTTP 代理伺服器處理 HTTPS 的標準方式。
代理類型會影響帳號安全嗎
代理類型本身不決定帳號結果,真正起作用的是出口是否穩定、地區是否與帳號一致、有沒有頻繁切換。任何工具都無法保證帳號不被平台驗證,把環境設乾淨、避免異常波動,才是你可以控制的部分。


