Nieuw profiel, schone proxy en toch rood? Zo lees je fingerprint-tests goed
Nieuw profiel aangemaakt, schone proxy gekoppeld, en de fingerprint-test blijft rood kleuren. De eerste reactie is een andere instelling uitzetten, maar de werkelijke oorzaak is meestal veel alledaagser: wat een detector beoordeelt is nooit „hoeveel je verbergt", maar „of je signalen elkaar tegenspreken". Dit artikel deelt fingerprint-checkers in drie typen in op basis van wat ze werkelijk lezen en geeft daarna vijf principes die voor allemaal gelden, zodat je de meeste rode vlaggen zelf kunt traceren in plaats van op goed geluk te gokken.
Wat een detector leest: vijf signaalgroepen, één scheidsrechterlogica
Bij elke paginalading overhandigt de browser uit zichzelf een stapel details: besturingssysteem, resolutie, tijdzone, taal, geïnstalleerde fonts, de renderhandtekening van de videokaart en meer. Los gezien wijst niets naar jou; samen zijn ze voldoende om je uit miljoenen te filteren — zonder één cookie.
Vrijwel elke detector leest keer op keer dezelfde vijf groepen:
- Canvas en WebGL: de browser tekent stiekem een afbeelding met jouw GPU, en de minuscule verschillen in het resultaat zijn je hardwarehandtekening
- WebRTC en DNS: twee verborgen kanalen waarlangs achter de proxy je echte IP kan lekken
- Of IP, tijdzone en systeemtaal elkaar bevestigen
- Fonts en plugins: een Mac-exclusief font op een Windows-machine valt meteen op
- Of de User Agent overeenkomt met het echte besturingssysteem
Tegenstrijdigheden zoals tijdzone en fonts hebben we één voor één uit elkaar gehaald in onze Pixelscan-consistentie-analyse, dus hier herhalen we dat niet. Onthoud vooral de scheidsrechterlogica: een detector beoordeelt geen „uitbijters", maar checkt of „het verhaal in zichzelf klopt". Een profiel dat Londen tijd noemt terwijl het IP in Bangkok geregistreerd staat, is een rode vlag — zelfs als elke waarde afzonderlijk normaal lijkt.
Drie typen fingerprint-tests: kies eerst de juiste spiegel
Sorteer de bekende tools op de manier waarop ze de spiegel vasthouden, en de keuze wordt meteen duidelijk:
- Verdict-type: geven het hele profiel rechtstreeks een pass of fail. Pixelscan oordeelt „consistent / inconsistent", IpHey beoordeelt vertrouwen in groen, grijs en rood, en BrowserScan vouwt alle dimensies samen in één dashboard. Ideaal voor de snelle dagelijkse check.
- Deep- en rarity-type: gespecialiseerd in het vangen van leugens. CreepJS zet met opzet valstrikken — je beweert apparaat A te zijn, de hardware rendert als B, en de spoof wordt direct gemarkeerd en je score verlaagd; Am I Unique laat zien hoe zeldzaam je fingerprint is: hoe zeldzamer, hoe makkelijker te volgen; Sannysoft legt automatiseringssporen punt voor punt bloot.
- Single-signal- en privacy-type: elke isoleert één signaal. BrowserLeaks splitst Canvas, WebGL en fonts in losse tests; EFF's Cover Your Tracks vertelt in gewone woorden of je browser beschermd is; ipleak.net is gespecialiseerd in IP- en DNS-lekken.
Er is precies één praktische aanbeveling: cross-check met minimaal twee typen. Hun scripts en oordeelsmechanismen verschillen, dus elke losse detector geeft altijd maar een deelbeeld. Het verdict-type toont de eindscore, het deep-type vangt spoofing, het single-signal-type lokaliseert het exacte lek — de doorsnede van de drie spiegels is de echte toestand van je setup.
Vijf principes: een detector beoordeelt „een normaal mens", niet „een onzichtbaar mens"
Vergeet losse instellingen. Onder elke detector liggen dezelfde vijf principes:
- Consistentie wint het van verbergen. Elk signaal moet hetzelfde verhaal vertellen: OS, UA, fonts, Canvas en taal sluiten allemaal op elkaar aan. Daarom lost „gewoon fingerprintverzameling verbieden" niets op — blokkeren is geen consistentie.
- Realiteit wint het van leegte. Een gewone gemiddelde waarde is veiliger dan nulls en ruis. Het doel is opgaan in de menigte, niet uit de menigte verdwijnen.
- De netwerklaag moet dezelfde taal spreken. De locatie van het IP moet kloppen met tijdzone en taal, zonder dat eronder WebRTC of DNS lekt. Een schone proxy die bij het profiel past, wint van een duurdere maar onsamenhangende lijn.
- Hardware-uitvoer moet eruitzien als een echte machine. Canvas- en WebGL-renders moeten eruitzien alsof een echte GPU ze tekende, niet als willekeurige ruis — de hele bestaansreden van CreepJS is precies dit soort gerandomiseerde spoofwaarden te vangen.
- Geen gezichtswisseling halverwege de sessie. Een betrouwbaar profiel drijft niet halverwege een sessie weg; een plotseling muterende fingerprint oogt als automatisering.
Blijft er één van de vijf achter: de andere vier zijn niet meer in staat je te redden, hoe sterk ook.
Tegenintuïtief: hoe privacygerichter de browser, hoe roder het resultaat
Zodra mensen zich met fingerprinting gaan bezighouden, is de eerste zet overstappen op Tor, Brave, Firefox met resistFingerprinting, LibreWolf of Mullvad. Voor privacy zijn die browsers echt uitstekend, maar bijna allemaal zakken ze door fingerprint-tests — precies vanwege de eerste twee principes:
- Tor maakt alle gebruikers identiek — uniformiteit is op zichzelf al een anomalie-signaal
- Brave randomiseert je fingerprint elke sessie — voor een detector die alleen consistentie accepteert, oogt willekeur verdacht
- Firefox, LibreWolf en Mullvad generaliseren je waarden naar een generiek profiel — voor mensen is dat privacy, voor een detector leest het als „iemand verbergt iets"
Anders gezegd: onvindbaar zijn en slagen voor tests zijn twee verschillende doelen. Als je een „schone, consistente, betrouwbare" fingerprint nodig hebt, is dat werk voor een andere categorie gereedschap.
Eén computer, twee betrouwbare identiteiten: de echte oplossing voor deze behoefte
Vertaald naar de praktijk zijn deze principes precies wat de categorie antidetect-browsers doet. Klassiek scenario: een agency beheert tientallen klantaccounts, elk draaiend vanuit zijn eigen schone, geïsoleerde omgeving, zonder doorkruising tussen sessies — met een gewone browser onmogelijk, want alle tabbladen delen dezelfde fingerprint.
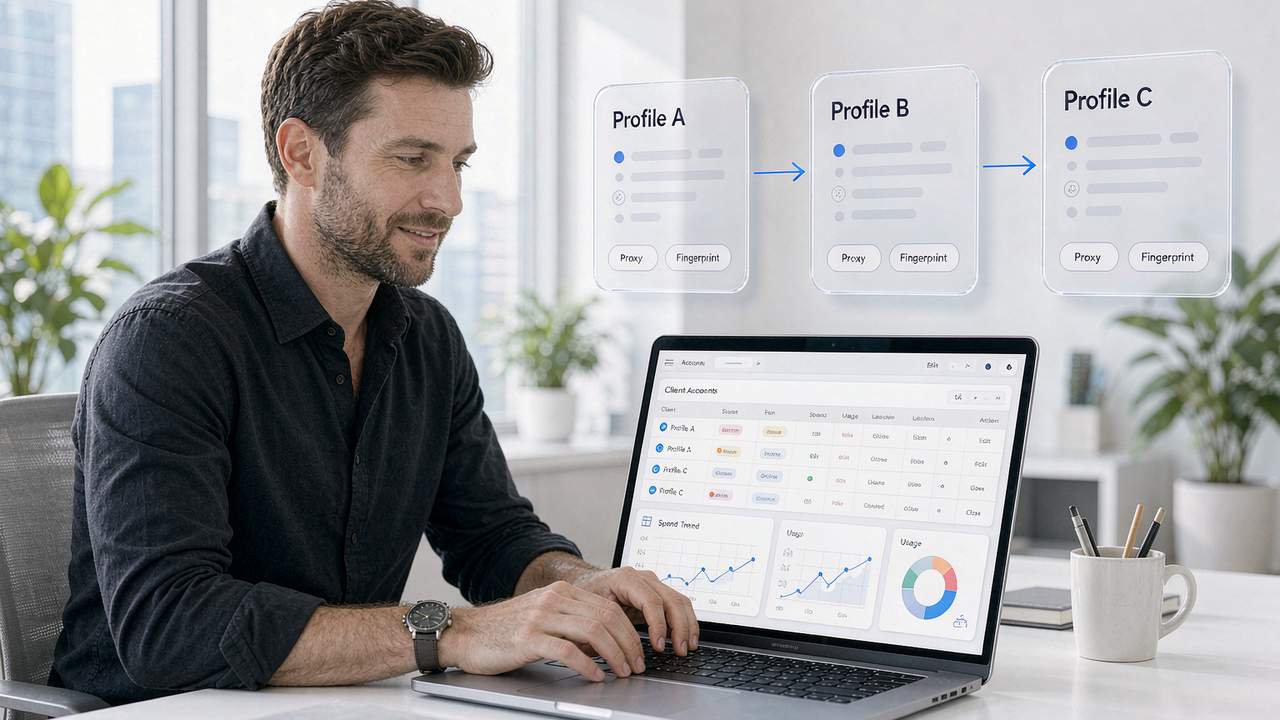
De juiste vorm ziet er zo uit: Profiel A is gekoppeld aan een Amerikaans residential-proxy met tijdzone, taal en IP uitgelijnd, en de detector oordeelt „consistent"; Profiel B op dezelfde computer is gekoppeld aan een proxy van een ander land, ook volledig groen, maar Canvas-handtekening, tijdzone en taal verschillen volledig van A — de twee identiteiten weten niet van elkaars bestaan. Fingerprintconsistentie en omgevingsisolatie zijn twee kanten van dezelfde munt, en dat is de ontwerpgrondslag van de MakoBrowser antidetect browser: elke omgeving krijgt een in zichzelf kloppend profiel plus een eigen proxy, in plaats van een paar aangedraaide parameters.
Concrete volgorde voor zelfcontrole: draai eerst een verdict-tester voor de eindscore, gebruik daarna een single-signal-tool om het exacte lek te lokaliseren (voor de kanalen aan de IP-kant, zie onze IP-lek-testgids), herstel, test opnieuw met een andere detector en herhaal maandelijks. Heb je veel omgevingen en controleer je vaak, dan kun je de checks per omgeving binnen MakoBrowser draaien — profiel en proxy worden in één keer ingesteld, fouten door handmatig schakelen vervallen.
FAQ
Welke fingerprint-checker is het nauwkeurigst?
Er bestaat geen „meest nauwkeurige" — alleen „aanvullende". Verdict-types (Pixelscan, IpHey) tonen de algehele consistentie, deep-types (CreepJS) zijn specialist in het vangen van spoofing en randomisatie, en single-signal-types (BrowserLeaks, ipleak.net) lokaliseren specifieke lekken. Gebruik minimaal twee typen overkruist voordat je een conclusie vertrouwt.
Waarom zakken ook Brave en Tor door fingerprint-tests?
Omdat hun strategie blokkeren of randomiseren is, terwijl detectors consistentie beoordelen. Tor maakt iedereen hetzelfde en Brave vervangt de willekeurige waarden elke sessie — in de ogen van een detector betekenen leegte en willekeur niet „schoon", maar „iemand verbergt iets". Privacy-versterking en slagen voor tests zijn per definitie twee verschillende doelen.
Kan een Canvas-fingerprint worden vervalst?
Technisch wel, maar gerandomiseerd vervalsen is de slechtste optie: deep-detectors zoals CreepJS herkennen juist gerandomiseerde renderwaarden, en zodra de uitvoer niet meer lijkt op een echte GPU, zakt de score nog verder. De gangbare route: zorgen dat elke omgeving een vaste, realistische, met alle andere signalen consistente renderhandtekening produceert.
Hoe voorkom ik dat meerdere accounts via de fingerprint worden gekoppeld?
Geef elk account zijn eigen geïsoleerde omgeving: apart fingerprintprofiel en aparte proxy, met IP, tijdzone en taal uitgelijnd. Log nooit vanaf twee omgevingen in op hetzelfde account. Controleer regelmatig de „consistentie"-status van elke omgeving met een detector en herstel tegenstrijdigheden zodra ze opduiken.


