Yeni profil, temiz proxy, sonuç hâlâ kırmızı mı? Parmak izi testlerini doğru okuma
Yeni profil açıldı, temiz proxy bağlandı, parmak izi testi hâlâ kırmızı yanıyor. İlk refleks başka bir ayarı kapatmaya gitmektir, ama asıl neden çoğu zaman çok daha sıradandır: algılayıcının puanladığı şey hiçbir zaman "ne kadar saklandığınız" değil, "sinyalleriniz birbirinizle çelişiyor mu" sorusudur. Bu yazı parmak izi testlerini gerçekte neyi okuduklarına göre üç türe ayırıyor, sonra hepsine uygulanan beş ilkeyi veriyor; böylece deneme yanılmayla uğraşmak yerine kırmızı bayrakların çoğunu kendiniz teşhis edebilirsiniz.
Algılayıcı neyi okur: beş sinyal grubu, tek bir hakem mantığı
Tarayıcı her sayfa yüklediğinde kendiliğinden bir yığın ayrıntı teslim eder: işletim sistemi, ekran çözünürlüğü, saat dilimi, dil, kurulu fontlar, ekran kartı render imzası ve dahası. Tek tek hiçbir kalem sizi işaret etmez; birleştiğinde ise milyonlarca insan arasından sizi ayırt etmeye yeter — tek bir çerez bile gerekmeden.
Neredeyse her algılayıcı aynı beş grubu okumaya devam eder:
- Canvas ve WebGL: tarayıcı, ekran kartınızla gizlice bir resim çizer; sonucundaki minik farklılıklar donanım imzanızdır
- WebRTC ve DNS: proxy arkasından gerçek IP'nin sızabileceği iki gizli kanal
- IP, saat dilimi ve sistem dili birbirini doğruluyor mu
- Fontlar ve eklentiler: Windows makinesinde beliren Mac'e özel bir font anında dikkat çeker
- User Agent, gerçek işletim sistemiyle uyuşuyor mu
Saat dilimi ve font gibi "çelişki noktalarını" tek tek Pixelscan tutarlılık incelememizde ele almıştık, burada tekrarlamıyoruz. Akılda kalması gereken şey hakem mantığı: algılayıcı "aykırı değerleri" yargılamaz, "hikâyenin kendi içinde tutarlı olup olmadığını" yargılar. Londra saat dilimini anlatan ama IP'si Bangkok'ta kayıtlı bir profil, her değer tek başına normal görünsen bile kırmızı bayraktır.
Parmak izi testlerinin üç türü: önce doğru aynayı seçin
Bilinen araçları "aynayı nasıl tuttuklarına" göre sınıflandırın, seçim hemen netleşir:
- Sonuç tipi: tüm profile tek bir geçti/kaldı notu verir. Pixelscan "tutarlı / tutarsız" diye hüküm verir, IpHey güveni yeşil/gri/kırmızı ile derecelendirir, BrowserScan tüm boyutları tek panele toplar. Günlük hızlı kontrol için idealdir.
- Derinlik ve nadirlik tipi: yalanı yakalar. CreepJS bilerek tuzak kurar — cihaz A olduğunu iddia edersiniz, donanım B gibi render verir, sahteciliği anında işaretler ve puanı düşürür; Am I Unique parmak izinizin ne kadar nadir olduğunu söyler; ne kadar nadirse o kadar izlenebilirsiniz; Sannysoft otomasyon izlerini tek tek ortaya çıkarır.
- Tek sinyal ve gizlilik tipi: her seferinde tek bir sinyali izole eder. BrowserLeaks Canvas, WebGL ve fontları ayrı testlere böler; EFF'nin Cover Your Tracks aracı, tarayıcınızın korumalı olup olmadığını sade dille söyler; ipleak.net IP ve DNS sızıntılarına odaklanır.
Tek pratik öneri şu: en az iki türle çapraz test yapın. Çalıştırdıkları betikler ve yargı mekanizmaları farklıdır; tek bir algılayıcı her zaman kısmi bir tablo verir. Sonuç tipi toplam puanı gösterir, derinlik tipi sahteciliği yakalar, tek sinyal tipi tam sızıntı noktasını bulur — üç aynanın kesişimi, ortamınızın gerçek halidir.
Beş ilke: algılayıcı "görünmez adamı" değil, "normal insanı" yargılar
Tekil ayarları unutun. Her algılayıcının altında aynı beş ilke yatar:
- Gizlemek yerine tutarlılık. Her sinyal aynı hikâyeyi anlatmalı: işletim sistemi, UA, fontlar, Canvas ve dil hepsi uyuşmalı. Bu yüzden "parmak izi toplamayı yasakla" sorunu çözmez — engellemek, tutarlı olmak değildir.
- Boşluk yerine gerçeklik. Sıradan bir ortalama değer, null ve gürültüden daha güvenlidir. Amaç kalabalığa karışmak, kalabalıktan kaybolmak değil.
- Ağ katmanı aynı dili konuşmalı. IP'nin konumu saat dilimi ve dille eşleşmeli; altta WebRTC ya da DNS sızıntısı olmamalı. Profile uyan temiz bir proxy, uyumsuz ama daha pahalı bir hattı yener.
- Donanım çıktısı gerçek makineye benzemeli. Canvas ve WebGL render'ları rastgele gürültü değil, gerçek bir GPU tarafından çizilmiş gibi görünmeli — CreepJS'in varoluş amacı tam da bu tür rastgeleleştirilmiş sahteciliği yakalamaktır.
- Oturum ortasında yüz değiştirme. Güvenilir profil oturumun ortasında savrulmaz; aniden değişen parmak izi algılayıcıya göre otomasyondur.
Beşinden biri eksik: kalan dördü ne kadar güçlü olursa olsun sizi kurtarmaz.
Sezgilerin tersine: gizliliği ne kadar vurgulayan tarayıcı, sonuç o kadar kırmızı
İnsanlar parmak iziyle ilgilenmeye başlayınca ilk hamle genelde Tor, Brave, resistFingerprinting açık Firefox, LibreWolf ya da Mullvad'a geçmektir. Gizlilik için bu tarayıcılar gerçekten mükemmel, ama neredeyse hepsi parmak izi testlerinden kalır — tam da ilk iki ilke yüzünden:
- Tor tüm kullanıcıları birbirinin tıpatıp aynısı yapar — tekdüzeliğin kendisi anormallik sinyalidir
- Brave her oturumda parmak izinizi rastgeleleştirir — yalnızca tutarlılığı kabul eden bir algılayıcıya göre rastgelelik, şüpheli demektir
- Firefox, LibreWolf ve Mullvad değerlerinizi genel bir profile indirger — insan için bu gizliliktir; algılayıcı içinse "birileri bir şey saklıyor" anlamına gelir
Başka bir deyişle, izlenemez olmak ile testleri geçmek iki farklı hedeftir. İstediğiniz "temiz, tutarlı, güvenilir" bir parmak iziyse, bu başka bir araç sınıfının işidir.
Aynı bilgisayar, iki güvenilir kimlik: bu ihtiyacın gerçek çözümü
Bu ilkeleri iş hayatına döktüğünüzde, karşınıza antidetect tarayıcı kategorisi çıkar. Tipik senaryo, onlarca müşteri hesabını yöneten bir ajans: her hesap kendi bağımsız, temiz ortamından çalışır, oturumlar arasında hiçbir sızma olmaz — sıradan bir tarayıcıyla imkânsız, çünkü tüm sekmeler aynı parmak izini paylaşır.
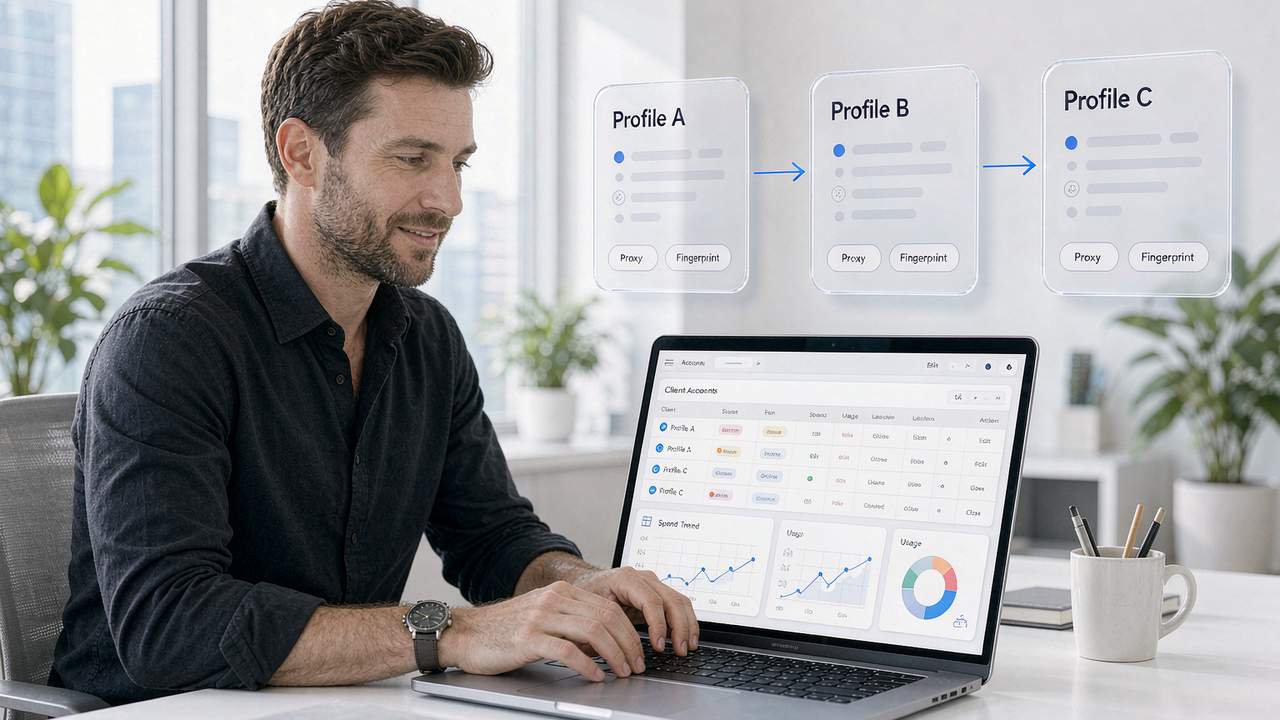
Doğru yapı şöyle görünür: Profil A, saat dilimi, dil ve IP'si hizalanmış ABD yerleşik proxy'sine bağlıdır ve algılayıcı "tutarlı" der; aynı bilgisayardaki Profil B başka bir ülkenin proxy'sine bağlıdır, o da tertemiz yeşildir ama Canvas imzası, saat dilimi ve dili A'dan tamamen farklıdır — iki kimlik birbirinin varlığından habersizdir. Parmak izi tutarlılığı ve ortam izolasyonu aynı paranın iki yüzüdür; MakoBrowser antidetect tarayıcısının tasarım temeli de budur: her ortam, birkaç parametreyle oynanmış profil değil; kendi içinde tutarlı bir profil artı özel bir proxy alır.
Uygulamada şu sırayla kendinizi kontrol edin: önce toplam puan için bir sonuç tipi test çalıştırın, sonra tam sızıntı noktasını bulmak için tek sinyal bir araç kullanın (IP tarafındaki kanallar için IP sızıntı testi rehberimize bakın), düzeltin, başka bir algılayıcıyla yeniden test edin ve bunu her ay tekrarlayın. Ortam sayınız çoksa ve sık kontrol yapıyorsanız, testleri ortam başına MakoBrowser içinde çalıştırabilirsiniz; profil ve proxy tek geçişte ayarlanır, manuel geçiş hataları ortadan kalkar.
SSS
Hangi parmak izi testi en doğrusu?
"En doğru" yoktur, "biribirini tamamlayan" vardır. Sonuç tipi (Pixelscan, IpHey) genel tutarlılığı gösterir, derinlik tipi (CreepJS) sahtecilik ve rastgeleleştirmeyi yakalar, tek sinyal tipi (BrowserLeaks, ipleak.net) belirli sızıntıları bulur. Bir sonuca güvenmeden önce en az iki türü çapraz kullanın.
Brave ve Tor neden parmak izi testlerinden de geçemiyor?
Çünkü stratejileri engellemek ya da rastgeleleştirmektir; oysa algılayıcılar tutarlılığı puanlar. Tor herkesi aynı yapar, Brave her oturumda yeni bir rastgele değer seti üretir — algılayıcı gözünde boşluk ve rastgelelik "temiz" demek değil, "bir şey saklıyor" demektir. Gizlilik güçlendirme ile testleri geçmek tasarım gereği iki farklı hedeftir.
Canvas parmak izi sahteleştirilebilir mi?
Teknik olarak evet, ama rastgeleleştirilmiş sahtecilik en kötü seçenektir: CreepJS gibi derin algılayıcılar rastgele render değerlerini özellikle tanır ve çıktı gerçek bir GPU'ya benzemeyi bıraktığında puan daha da düşer. Uygulanabilir yön, her ortamın sabit, gerçekçi ve diğer tüm sinyallerle tutarlı bir render imzası üretmesini sağlamaktır.
Birden çok hesabın parmak iziyle ilişkilendirilmesini nasıl önlerim?
Her hesaba kendi izole ortamını verin: ayrı parmak izi profili ve ayrı proxy; IP, saat dilimi ve dil hizalı olsun. Aynı hesaba iki ortamdan asla giriş yapmayın. Her ortamın "tutarlılık" durumunu düzenli aralıklarla bir algılayıcıyla yeniden doğrulayın, çelişki görür görmez düzeltin.


