Nowy profil, czyste proxy, a wynik wciąż czerwony? Jak czytać testy odcisku palca
Założono nowy profil, podłączono czyste proxy — a test odcisku palca wciąż świeci na czerwono. Pierwszy odruch to pójście wyłączyć kolejne ustawienie, ale prawdziwa przyczyna jest zwykle znacznie prostrza: to, co detektor ocenia, to nigdy „ile ukrywasz", lecz „czy twoje sygnały sobie przeczą". Ten artykuł dzieli testy odcisku palca na trzy typy według tego, co faktycznie czytają, a potem podaje pięć zasad obowiązujących wszystkie z nich — tak, żebyś mógł sam zdiagnozować większość czerwonych flag, zamiast strzelać na ślepo.
Co czyta detektor: pięć grup sygnałów, jedna logika sędziego
Przy każdym wejściu na stronę przeglądarka sama wręcza stertę szczegółów: system operacyjny, rozdzielczość, strefę czasową, język, zainstalowane fonty, sygnaturę renderowania karty graficznej i więcej. Pojedynczo żaden element nie wskazuje na ciebie, ale razem wystarczają, by wyłapać cię spośród milionów — bez ani jednego cookie.
Praktycznie każdy detektor czyta w kółko te same pięć grup:
- Canvas i WebGL: przeglądarka po cichu rysuje obraz twoją kartą graficzną, a drobne różnice w wyniku to twoja sygnatura sprzętowa
- WebRTC i DNS: dwa ukryte kanały, przez które za proxy może przeciec prawdziwy adres IP
- Czy IP, strefa czasowa i język systemu potwierdzają się wzajemnie
- Fonty i wtyczki: font ekskluzywny dla Maca na maszynie z Windowsem rzuca się w oczy natychmiast
- Czy User Agent zgadza się z rzeczywistym systemem operacyjnym
Sprzeczności typu strefy czasowej i fontów rozłożyliśmy na części w naszym przeglądzie spójności Pixelscan, więc nie będziemy ich tu powtarzać. Do zapamiętania jest logika sędziego: detektor nie ocenia „wartości odstających", lecz sprawdza, „czy historia się spina". Profil mówiący londyńskim czasem z IP zarejestrowanym w Bangkoku to czerwona flaga, nawet jeśli każda wartość osobno wygląda normalnie.
Trzy typy testów odcisku palca: najpierw wybierz właściwe lustro
Posortuj znane narzędzia według sposobu trzymania lustra, a wybór natychmiast się wyjaśni:
- Typ werdyktowy: przyznają całemu profilowi wprost pass lub fail. Pixelscan orzeka „spójny / niespójny", IpHey ocenia zaufanie w zielonym, szarym i czerwonym, a BrowserScan zwija wszystkie wymiary w jeden pulpit. Idealne do szybkiego codziennego przeglądu.
- Typ pogłębiony i rzadkości: polują na kłamstwa. CreepJS celowo zastawia pułapki — podajesz, że jesteś urządzeniem A, sprzęt renderuje jak B, fałszerstwo zostaje natychmiast odznaczone, a wynik obniżony; Am I Unique mówi, jak rzadki jest twój odcisk: im rzadszy, tym łatwiej cię śledzić; Sannysoft punkt po punkcie obnaża ślady automatyzacji.
- Typ pojedynczego sygnału i prywatności: każdy izoluje jeden sygnał. BrowserLeaks dzieli Canvas, WebGL i fonty na osobne testy; Cover Your Tracks EFF mówi prostymi słowami, czy przeglądarka jest chroniona; ipleak.net specjalizuje się w wyciekach IP i DNS.
Praktyczna rekomendacja jest dokładnie jedna: testuj krzyżowo co najmniej dwoma typami. Ich skrypty i mechanizmy oceny różnią się, więc każdy pojedynczy detektor daje zawsze tylko częściowy obraz. Typ werdyktowy pokazuje wynik ogólny, pogłębiony łapie fałszowanie, pojedynczy sygnał lokalizuje dokładny wyciek — przecięcie trzech lusterek to prawdziwy stan twojej konfiguracji.
Pięć zasad: detektor ocenia „zwykłego człowieka", nie „niewidzialnego"
Zapomnij o pojedynczych ustawieniach. Pod każdym detektorem leżą te same pięć zasad:
- Spójność jest ważniejsza niż ukrywanie. Każdy sygnał musi opowiadać tę samą historię: OS, UA, fonty, Canvas, język — wszystko pasuje. Dlatego „po prostu zablokuj zbieranie odcisku" nie rozwiązuje problemu — blokowanie to nie spójność.
- Rzeczywistość ważniejsza niż pustka. Zwykła średnia wartość jest bezpieczniejsza niż null i szum. Celem jest wtopienie się w tłum, nie zniknięcie z tłumu.
- Warstwa sieciowa musi mówić tym samym językiem. Lokalizacja IP musi zgadzać się ze strefą czasową i językiem, bez przeciekającego WebRTC czy DNS pod spodem. Czyste proxy pasujące do profilu wygrywa z drogą, ale niedopasowaną linią.
- Wynik sprzętu musi wyglądać jak prawdziwa maszyna. Renderowanie Canvas i WebGL powinno wyglądać, jakby narysowała je prawdziwa karta graficzna, a nie losowy szum — cała racja bytu CreepJS to wyłapywanie właśnie tego rodzaju losowych fałszówek.
- Bez zmiany twarzy w połowie sesji. Godny zaufania profil nie dryfuje w połowie sesji; nagle zmieniający się odcisk wygląda dla detektora jak automatyzacja.
Zabraknie jednej z pięciu: pozostałe cztery, choćby najsilniejsze, już cię nie uratują.
Przeczuwalnie odwrotnie: im bardziej przeglądarka stawia na prywatność, tym czerwieńszy wynik
Kiedy ludzie zaczynają się interesować odciskiem palca, pierwszy ruch to zmiana na Tor, Brave, Firefox z resistFingerprinting, LibreWolf albo Mullvad. Do prywatności te przeglądarki są naprawdę znakomite, ale niemal wszystkie obrywają na testach odcisku — i to właśnie przez dwie pierwsze zasady:
- Tor sprawia, że wszyscy użytkownicy wyglądają identycznie — jednolitość sama w sobie jest sygnałem anomalii
- Brave losuje twój odcisk w każdej sesji — dla detektora uznającego wyłącznie spójność losowość wygląda podejrzanie
- Firefox, LibreWolf i Mullvad uogólniają twoje wartości do generycznego profilu — dla człowieka to prywatność, dla detektora odczytuje się to jako „ktoś coś ukrywa"
Inaczej mówiąc, nieśledzalność i przejście testów to dwa różne cele. Jeśli potrzebujesz odcisku „czystego, spójnego, godnego zaufania", to praca dla innej kategorii narzędzi.
Jeden komputer, dwie godne zaufania tożsamości: prawdziwe rozwiązanie tej potrzeby
Przeniesione do biznesu, te zasady są dokładnie tym, co robi kategoria antydetekcyjnych przeglądarek. Klasyczny scenariusz: agencja prowadzi dziesiątki kont klientów, każde uruchamiane z własnego czystego, izolowanego środowiska, bez przecinania się między sesjami — zwykłą przeglądarką niewykonalne, bo wszystkie karty współdzielą ten sam odcisk.
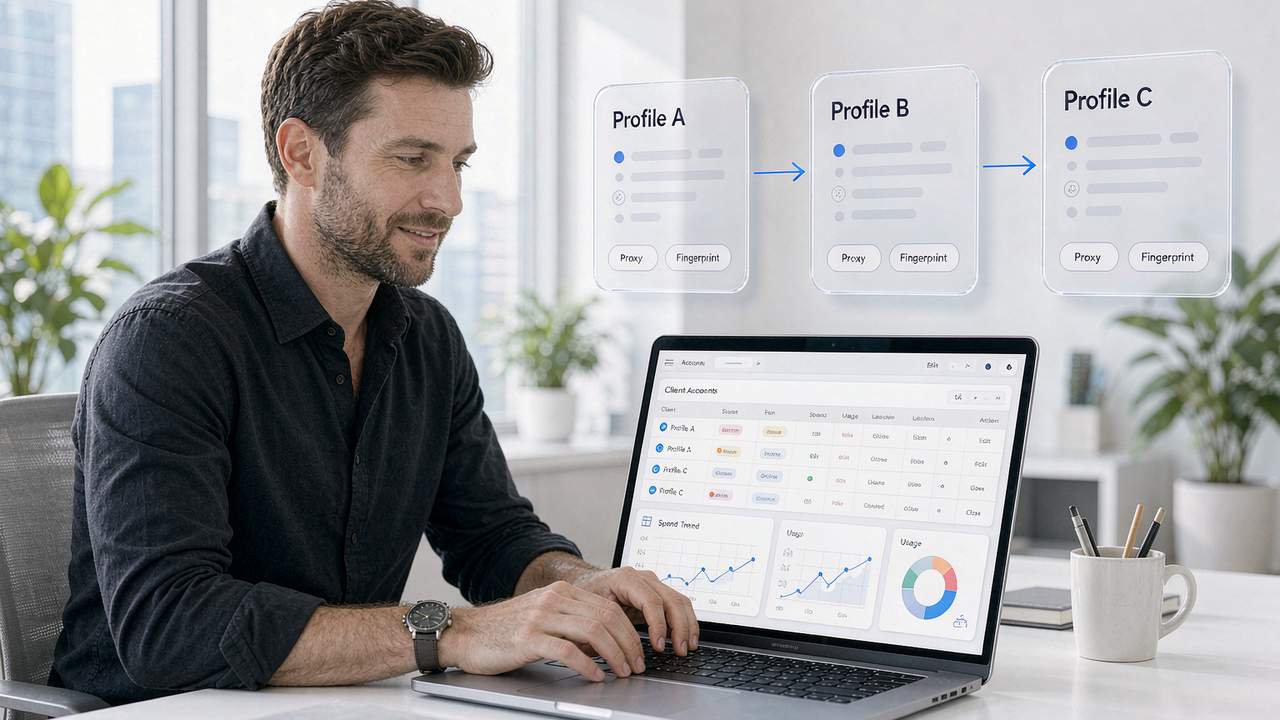
Właściwy kształt wygląda tak: Profil A związany z amerykańskim proxy rezydencjalnym, strefa czasowa, język i IP wyrównane, detektor orzeka „spójny"; Profil B na tym samym komputerze związany z proxy innego kraju, też całe zielone, ale sygnatura Canvas, strefa czasowa i język zupełnie różne od A — dwie tożsamości nic o sobie nie wiedzą. Spójność odcisku i izolacja środowisk to dwie strony tej samej monety, i to jest linia projektowa antydetekcyjnej przeglądarki MakoBrowser: każde środowisko dostaje samospójny profil plus dedykowane proxy, a nie kilka przekręconych parametrów.
Kolejność autokontroli w praktyce: najpierw uruchom test werdyktowy dla ogólnego wyniku, potem narzędziem pojedynczego sygnału zlokalizuj dokładny wyciek (kanały po stronie IP opisaliśmy w poradniku testu wycieku IP), popraw, przetestuj ponownie innym detektorem i powtarzaj co miesiąc. Jeśli masz dużo środowisk i często sprawdzasz, możesz uruchamiać testy per środowisko wewnątrz MakoBrowser — profil i proxy konfigurują się za jednym przejściem, bez błędów ręcznego przełączania.
FAQ
Który test odcisku palca jest najdokładniejszy?
Nie ma „najdokładniejszego" — są „uzupełniające się". Typ werdyktowy (Pixelscan, IpHey) sprawdza ogólną spójność, pogłębiony (CreepJS) specjalizuje się w łapaniu fałszowania i losowania, a pojedynczy sygnał (BrowserLeaks, ipleak.net) lokalizuje konkretne wycieki. Użyj krzyżowo co najmniej dwóch typów, zanim uwierzysz w jakikolwiek wniosek.
Dlaczego Brave i Tor też nie przechodzą testów odcisku palca?
Bo ich strategią jest blokowanie lub losowanie, a detektory oceniają spójność. Tor czyni wszystkich identycznymi, a Brave zmienia zestaw losowych wartości w każdej sesji — w oczach detektora pustka i losowość znaczą nie „czysto", lecz „ktoś coś ukrywa". Wzmacnianie prywatności i przejście testów to z definicji dwa różne cele.
Czy odcisk Canvas da się podrobić?
Technicznie tak, ale losowe podrabianie to najgorsza opcja: pogłębione detektory typu CreepJS rozpoznają właśnie losowe wartości renderowania, a gdy wynik przestaje wyglądać jak prawdziwa karta graficzna, wynik spada jeszcze niżej. Realny kierunek: każde środowisko powinno generować stałą, realistyczną i spójną z resztą sygnałów sygnaturę renderowania.
Jak zapobiec powiązaniu wielu kont przez odcisk palca?
Daj każdemu kontu własne izolowane środowisko: osobny profil odcisku i osobne proxy, z wyrównanymi IP, strefą czasową i językiem. Nigdy nie loguj się do tego samego konta z dwóch środowisk. Regularnie weryfikuj „spójność" każdego środowiska detektorem i koryguj sprzeczności, gdy tylko się pojawią.


