Proxy SOCKS5 o HTTP: en qué se diferencian y cómo configurarlo en un navegador antidetect
Al elegir un proxy, casi todo el mundo mira solo la región, el ancho de banda y el precio, y pocas veces se detiene en la columna del tipo —HTTP o SOCKS5—. Y es justo esa columna la que decide tres cosas: desde qué lado salen las consultas DNS, si el tráfico UDP puede pasar y si el proxy reescribe tus cabeceras de petición. En la navegación normal apenas se nota, pero en cuanto conectas el proxy a un entorno de navegador antidetect como MakoBrowser, incide directamente en la calidad del entorno. Veamos primero en qué se diferencian y después cómo elegir y verificar la configuración.
La diferencia de fondo: uno entiende el lenguaje web, el otro solo transporta
El proxy HTTP trabaja en la capa de aplicación: entiende las peticiones HTTP que lo atraviesan y, por eso, puede modificarlas; el SOCKS5 es un canal de reenvío genérico al que no le importa qué transporta.
Al visitar una página http, el proxy HTTP ve la dirección y las cabeceras de la petición; en https, el navegador envía primero una petición CONNECT para crear un túnel, y una vez establecido el contenido deja de ser visible para el proxy —este paso se describe con claridad en la explicación de MDN sobre el método CONNECT. Es decir, el proxy HTTP también recurre a un túnel para el HTTPS, solo que su capacidad gira siempre en torno al protocolo HTTP.
El SOCKS5 ocupa otro lugar. La RFC 1928 lo describe como una «capa intermedia entre la capa de aplicación y la de transporte» y define tres comandos: CONNECT, BIND y UDP ASSOCIATE. Dicho de forma sencilla: no analiza el contenido del tráfico, solo lleva los datos tal cual hasta su destino, y no transporta únicamente TCP.
Llevado al uso diario, la diferencia se resume en unos pocos puntos:
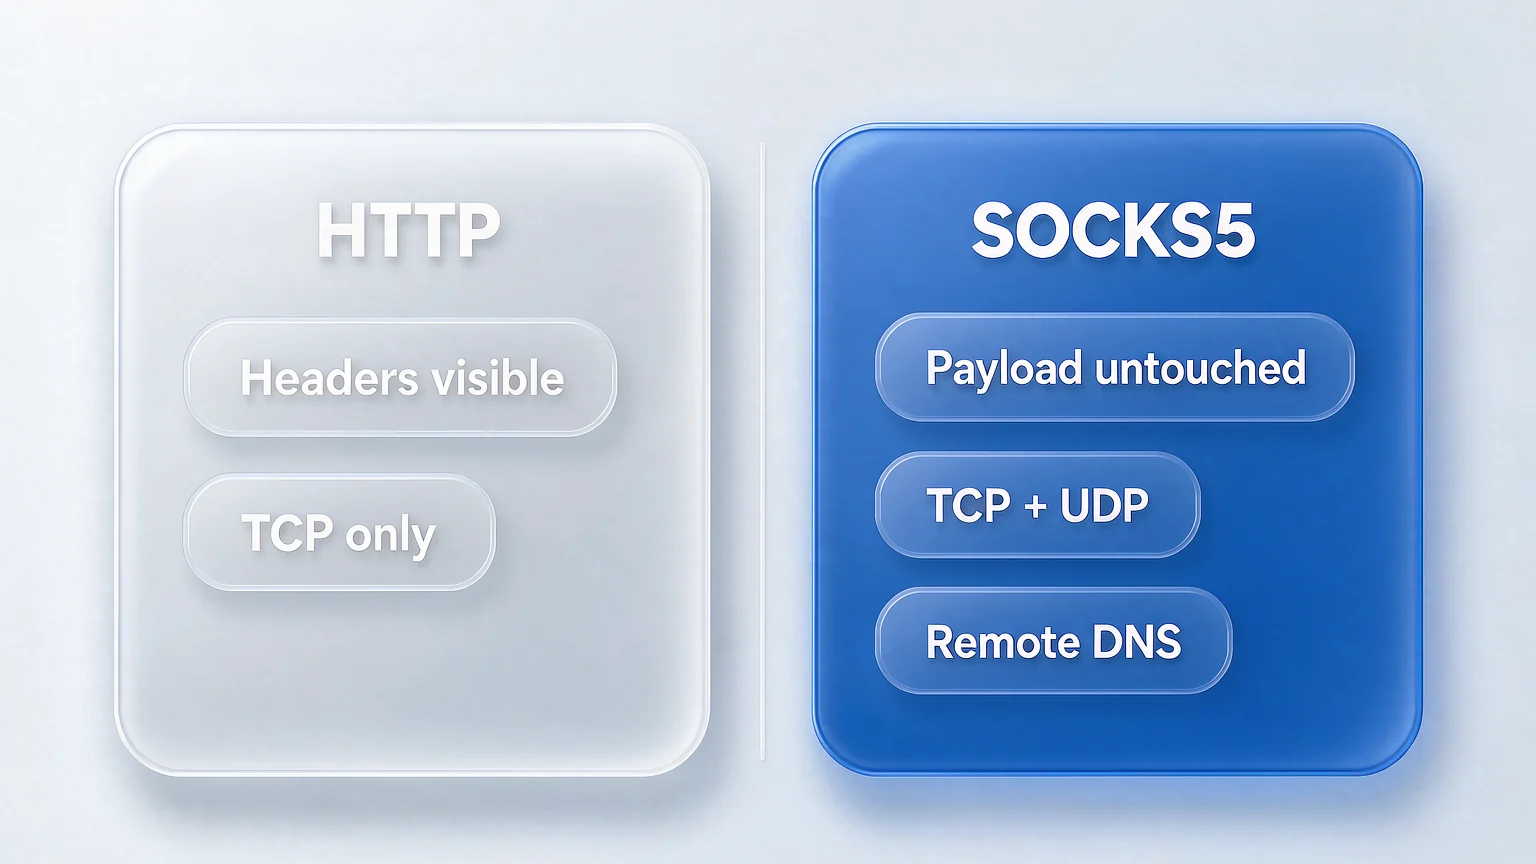
- Qué tráfico admite: el proxy HTTP gestiona HTTP y HTTPS; el SOCKS5 reenvía cualquier tráfico TCP y admite UDP de forma nativa.
- Si toca tus peticiones: en la capa HTTP el proxy ve el contenido de la petición y algunas implementaciones añaden cabeceras como Via o X-Forwarded-For; el SOCKS5 no modifica el contenido de la capa de aplicación.
- Autenticación: el proxy HTTP suele usar autenticación Basic, cuyas credenciales solo van codificadas en base64 y dependen de HTTPS para su seguridad; el SOCKS5 tiene su propia negociación y la RFC 1929 define específicamente el método de usuario y contraseña.
- Puerto habitual: los servicios SOCKS corren tradicionalmente en el puerto 1080, pero se rellena el que dé el proveedor.
Con el proxy ya en el navegador antidetect, los problemas reales son DNS y UDP
Si eliges mal el tipo de proxy, lo primero que falla no suele ser la conexión, sino unas consultas DNS que se van en silencio por la red local.
De qué lado se resuelve el DNS decide si hay fuga
El lado en que se resuelve el dominio depende de la configuración del cliente, no del nombre del tipo de proxy. El SOCKS5 permite entregar el dominio directamente al proxy: la RFC 1928 define un tipo de dirección específico para nombres de dominio. Pero el cliente no siempre lo hace por defecto: en Firefox, por ejemplo, hay que marcar «Usar DNS a través del proxy SOCKS v5» para que la resolución pase por el proxy; si no se marca, el cliente resuelve primero el dominio a IP en local y solo después lo entrega, con lo que la consulta DNS acaba en el operador local. Es la fuente más habitual de una fuga de DNS a través del proxy.
El proxy HTTP normalmente entrega el nombre de host al propio proxy para que lo resuelva, pero tampoco conviene darlo por hecho: una conexión directa por WebRTC, la resolución previa del navegador o el tráfico que no pasa por el proxy pueden devolver la consulta a la red local.
Verificarlo no es complicado. Con el entorno iniciado, entra en cualquier página de detección de fugas DNS y comprueba a qué región pertenece el servidor de resolución. Si aparece tu operador local, la resolución no está siguiendo al proxy.
Cuándo importa de verdad el soporte de UDP
Cuando el navegador accede a sitios compatibles con HTTP/3 intenta usar QUIC, que se apoya en UDP. Si el proxy solo admite TCP, el tráfico vuelve automáticamente a TCP, las páginas se abren con normalidad y en el día a día no se nota nada. El SOCKS5 se vuelve necesario cuando en el entorno también corren herramientas que dependen de UDP.
Si solo haces operación web, el UDP no es determinante; cuando hay herramientas adicionales en el entorno, sí lo es.
Cuándo usar SOCKS5 y cuándo basta con HTTP
La elección no depende de cuál es «más avanzado», sino de la composición de tu tráfico y del tipo que ofrece tu proveedor.
Algunos criterios que puedes aplicar directamente:
- El proveedor solo ofrece tipo HTTP y tu uso se limita a tráfico web en el navegador: usa el proxy HTTP sin más, es más que suficiente.
- En el entorno hay herramientas que dependen de UDP además del navegador, o quieres reducir la superficie de exposición DNS: prioriza SOCKS5.
- Necesitas que el proxy haga caché, filtrado de contenido o auditoría de accesos: el proxy HTTP encaja mejor, su valor está precisamente en entender el contenido de la petición.
- Solo abres varias cuentas para redes sociales o una tienda: ambos tipos sirven; la diferencia real no está en el protocolo.
Hay dos ideas muy extendidas que conviene desmontar. La primera, «el SOCKS5 siempre es más rápido»: la velocidad depende del ancho de banda, la carga y la distancia del servidor proxy, sin relación directa con el tipo de protocolo. La segunda, «el SOCKS5 es más anónimo»: solo evita modificar el contenido del tráfico, no oculta quién eres, y que se guarden registros o no depende del proveedor del proxy.
Otro recordatorio: el tipo de proxy es solo un parámetro más de la elección. Que el proxy sea dedicado, que la región sea estable y que no cambie de IP a cada rato influye a menudo más en el aislamiento de entornos que el tipo de protocolo. Darle mil vueltas al tipo mientras usas un proxy compartido que salta de IP en IP es invertir el orden de prioridades.
Configurar el proxy en el navegador antidetect: del tipo a la verificación
La configuración son solo unos pasos, pero si el orden es incorrecto hay que repetir una y otra vez: prueba fuera del entorno, configura dentro y revisa al final desde el navegador.
-
Confirma primero que el proxy funciona. Con el host, el puerto, el tipo y las credenciales en la mano, prueba la conectividad fuera del entorno; así podrás distinguir entre «proxy no disponible» y «problema de configuración del entorno».
-
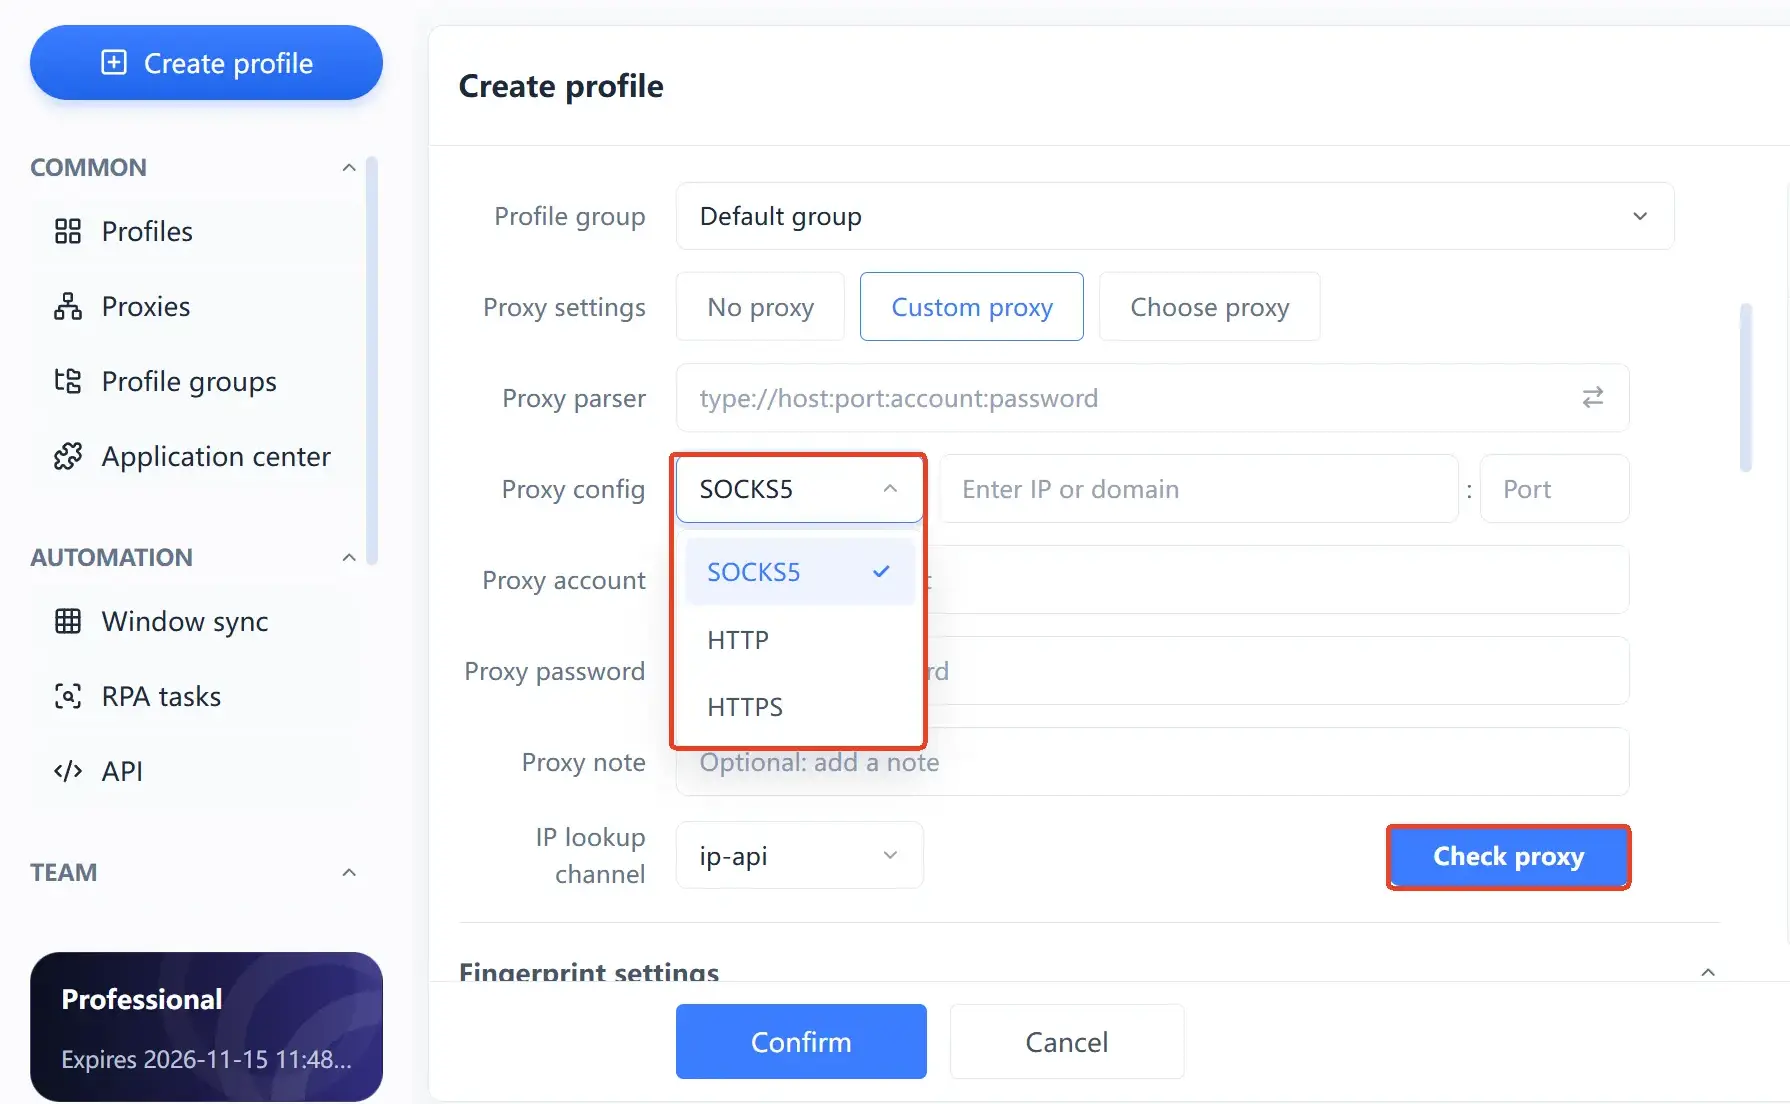
Abre los ajustes de proxy del entorno y elige el tipo. El tipo debe coincidir con el que da el proveedor. Rellenar un proxy SOCKS5 como HTTP impide la conexión y el error suele ser tan ambiguo que se atribuye por error al entorno.
-
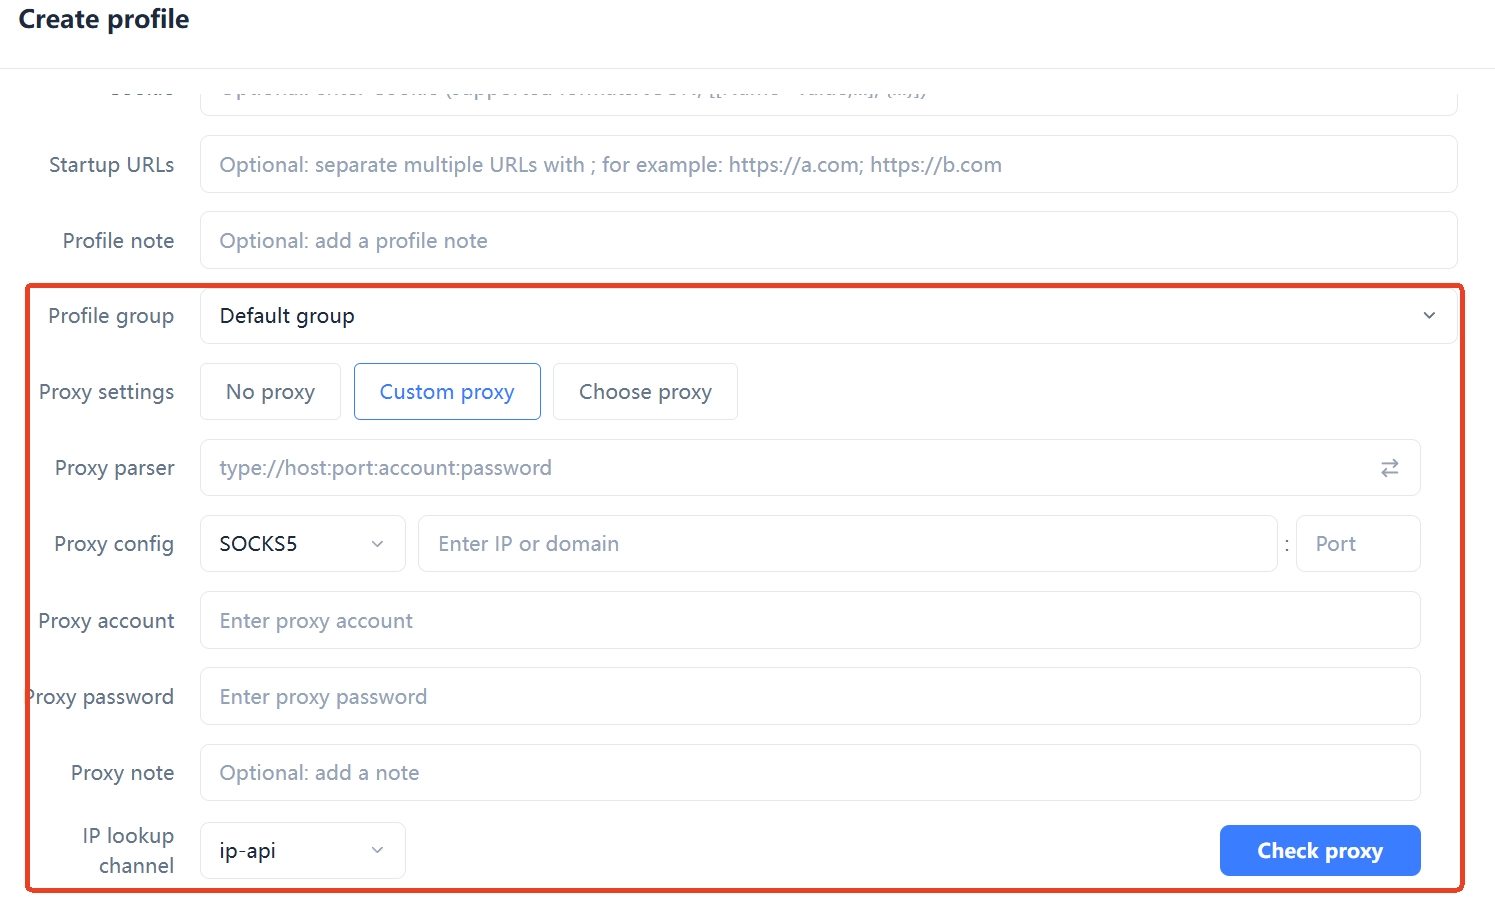
Rellena host, puerto y credenciales. Si hay usuario y contraseña, ponlos, procurando no copiar espacios de más; es el error básico más frecuente.
-
Tras guardar, ejecuta una detección de proxy dentro del entorno para confirmar que la IP de salida, el país y la región son los esperados.
-
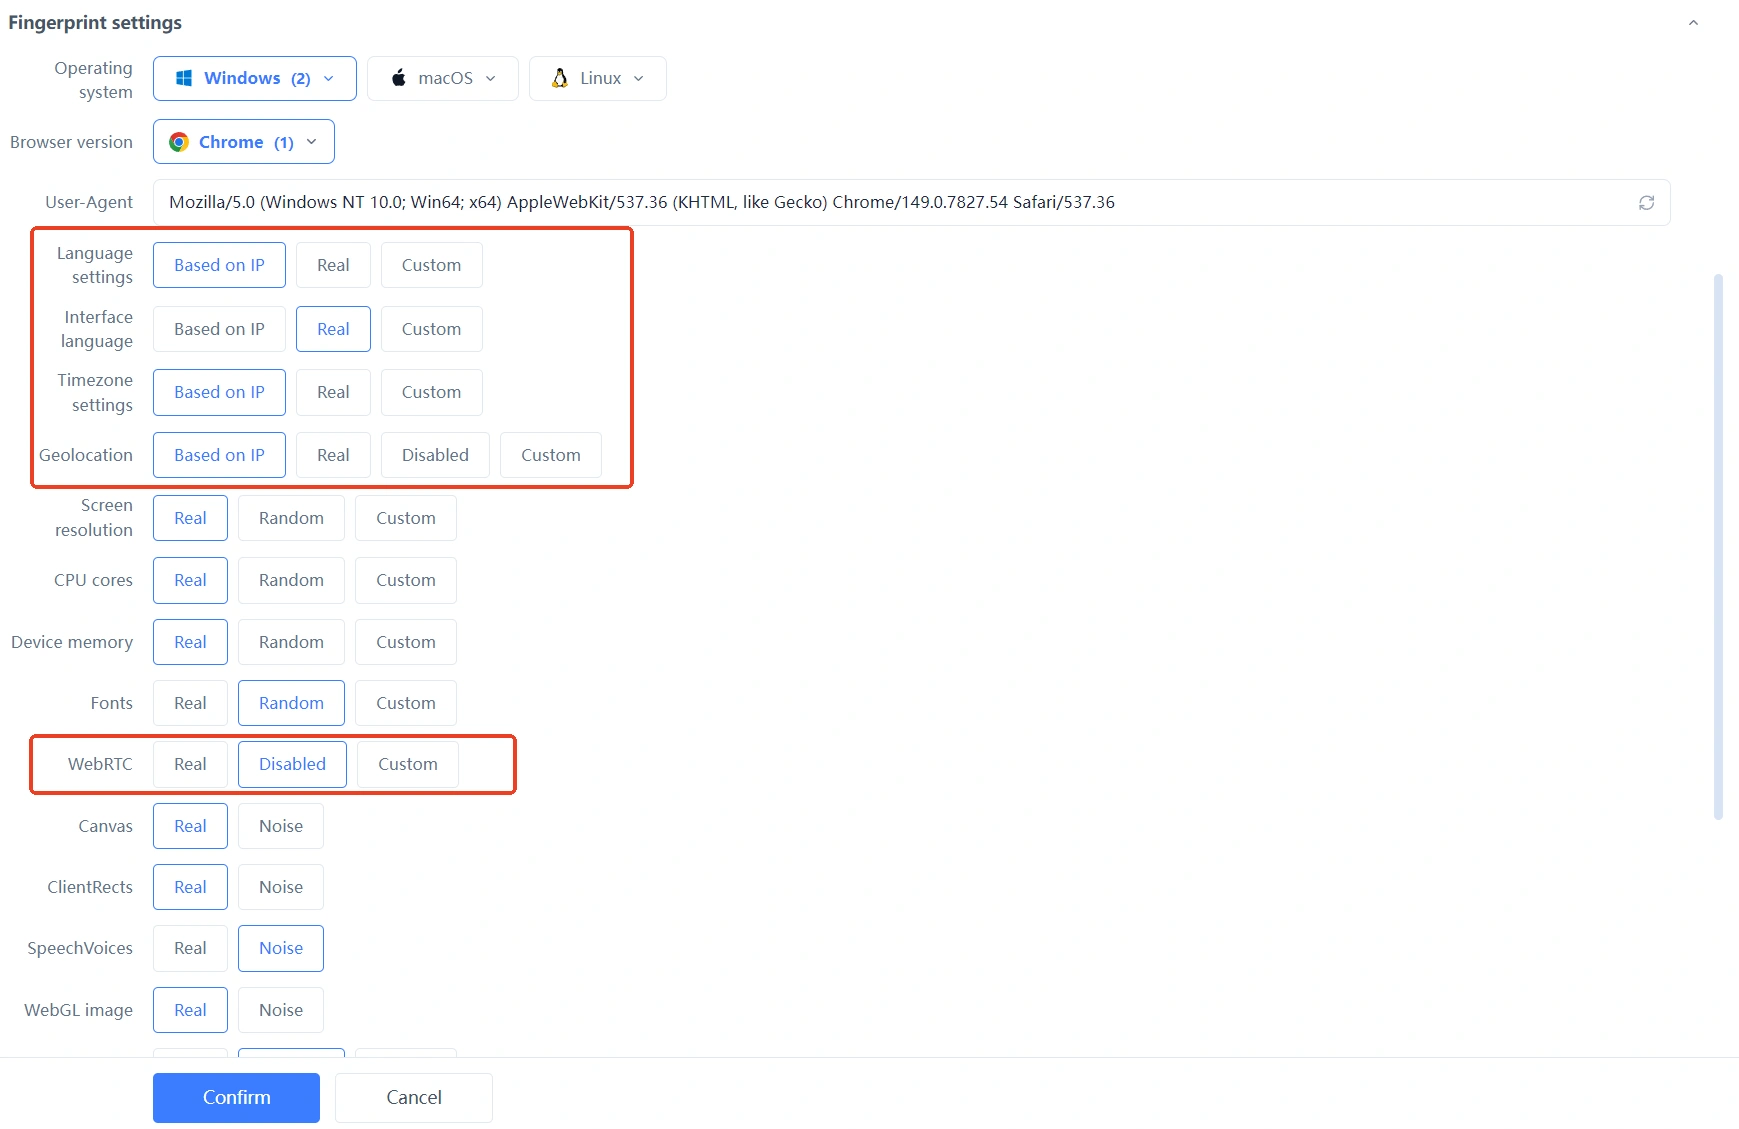
Con el entorno ya iniciado, revisa de nuevo desde el navegador. Fíjate en tres cosas: la IP de salida, la ubicación de la resolución DNS y WebRTC.
-
Déjalo fijo. Una cuenta corresponde a una salida fija; no cambies de nodo a menudo para «parecer más seguro», porque esos cambios frecuentes son en sí mismos una señal de anomalía.
Los pasos 4 y 5 comprueban dos cosas distintas: la detección interna confirma que la cadena del proxy está operativa y la revisión en el navegador confirma que el tráfico no se escapa por otro lado. Si solo haces la primera, es fácil dejar pasar el DNS y WebRTC.
Las tres verificaciones obligatorias tras configurar
Que el proxy esté configurado no equivale a que esté activo: la IP de salida, la ubicación de la resolución DNS y WebRTC deben confirmarse por separado.
- IP de salida y región: entra en cualquier página de consulta de IP y confirma que aparece la del proxy y no la de tu equipo, con una región coherente con la descripción del proveedor.
- Ubicación de la resolución DNS: usa una página de detección de fugas para ver a quién pertenece el servidor de resolución. Este punto también es clave en SOCKS5, porque la ubicación depende de la configuración del cliente y no se debe dar por supuesta.
- WebRTC: comprueba si el navegador expone tu IP real a través de WebRTC. Es un problema muy común en navegadores normales donde solo se cambió el proxy sin aislar el entorno.
Hay otro punto que se pasa por alto con facilidad: la zona horaria, el idioma y la región del sistema deben alinearse con la región de salida. Tener un proxy de EE. UU. y seguir en la zona horaria UTC+8 es una contradicción que llama más la atención que un tipo de protocolo mal elegido.
Si tienes una docena o incluso decenas de entornos por configurar, fijar el tipo, la salida y la región en una configuración reutilizable te ahorrará tiempo frente a rellenarlo a mano cada vez. Es también la razón por la que MakoBrowser gestiona el proxy junto con el entorno: entorno, cuenta y salida de red se mantienen en el mismo sitio y quien retome el trabajo no tendrá que preguntar qué nodo lleva cada cuenta. Para poner en marcha un primer entorno, empieza instalando el cliente desde la página de descarga.
Preguntas frecuentes
¿Cuál es más rápido, SOCKS5 o HTTP
No hay una respuesta única. La velocidad depende del ancho de banda, la carga, la distancia del servidor proxy y el sitio de destino, más que del tipo de protocolo. Antes que darle vueltas al tipo, mira la calidad de la línea del propio proxy.
¿Es obligatorio usar SOCKS5 con un navegador antidetect
No. Si solo haces tráfico web y el proveedor solo ofrece HTTP, el proxy HTTP sirve igual. Las ventajas del SOCKS5 se concentran en el soporte de UDP y en una resolución DNS remota controlable; considéralo prioritario cuando el entorno tenga herramientas que dependan de UDP.
Ya rellené el proxy, ¿por qué sigo viendo mi IP real
Suele haber tres causas: un tipo mal elegido que deja el proxy inactivo, una conexión directa del navegador por WebRTC o una resolución DNS que sigue en local. Repasando los puntos en el orden de la sección anterior, normalmente localizarás el eslabón que falla.
¿Puede un proxy HTTP acceder a sitios HTTPS
Sí. El navegador establece primero un túnel en el proxy mediante el método CONNECT y el tráfico dentro del túnel va cifrado, de modo que el proxy no ve el contenido de la página. Es la forma estándar en que un proxy HTTP trata el HTTPS.
¿El tipo de proxy afecta a la seguridad de la cuenta
El tipo de proxy en sí no decide el resultado de una cuenta; lo que realmente cuenta es que la salida sea estable, que la región coincida con la de la cuenta y que no haya cambios frecuentes. Ninguna herramienta garantiza que una cuenta no pase por verificación de la plataforma: dejar el entorno limpio y evitar fluctuaciones anómalas es la parte que sí puedes controlar.


