Чем SOCKS5 отличается от HTTP-прокси и как настроить прокси в антидетект-браузере
Выбирая прокси, почти все смотрят только на регион, канал и цену — и почти никто не задерживается на поле «тип»: HTTP или SOCKS5. А ведь именно оно определяет три вещи: откуда уходит DNS-запрос, проходит ли UDP-трафик и переписывает ли прокси ваши заголовки. При обычном сёрфинге это почти не заметно, но как только прокси попадает в окружение MakoBrowser или другого антидетект-браузера, всё это напрямую влияет на качество окружения. Ниже сначала разберём, в чём разница, а затем дадим ориентиры по выбору и полный порядок настройки и проверки.
В чём принципиальная разница: один понимает язык веба, другой просто переносит данные
HTTP-прокси работает на прикладном уровне, понимает проходящие через него HTTP-запросы и потому умеет их менять. SOCKS5 — это универсальный транспорт, которому всё равно, что внутри.
Когда вы открываете страницу по HTTP, прокси видит адрес запроса и его заголовки; при HTTPS браузер сначала отправляет запрос CONNECT, чтобы построить туннель, а после его установки содержимое становится для прокси невидимым — это хорошо описано в описании метода CONNECT на MDN. То есть для HTTPS HTTP-прокси тоже использует туннель, просто его возможности всегда вращаются вокруг протокола HTTP.
У SOCKS5 другая роль. В RFC 1928 он описан как «прослойка между прикладным и транспортным уровнями» и определяет три команды: CONNECT, BIND и UDP ASSOCIATE. Если перевести на человеческий: он не разбирает содержимое трафика, а просто доставляет данные до места назначения в исходном виде — причём не только TCP.
На практике различия сводятся к нескольким пунктам:
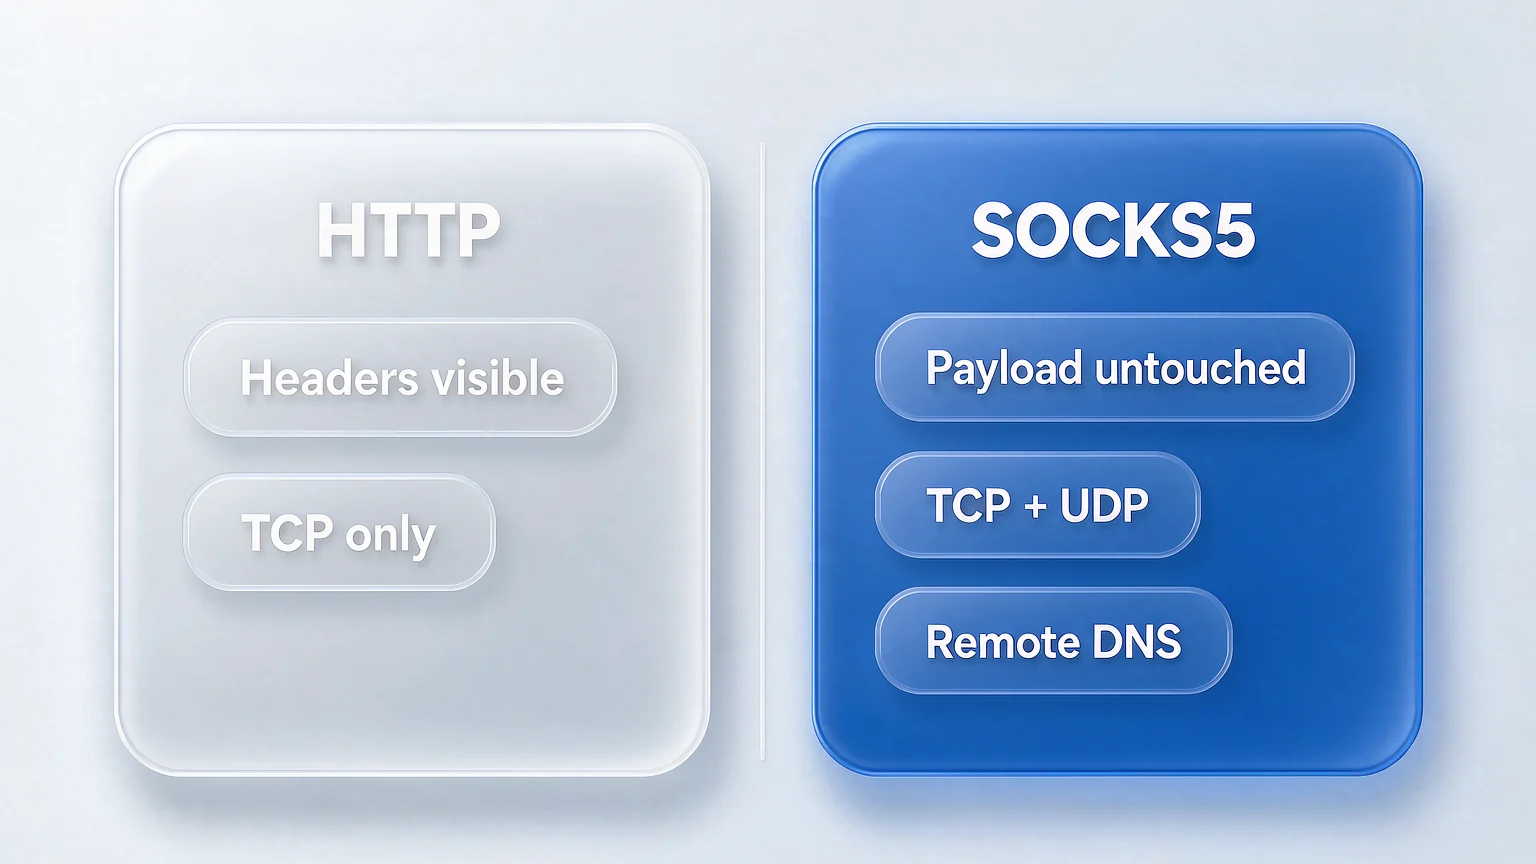
- Какой трафик проходит: HTTP-прокси работает с HTTP и HTTPS; SOCKS5 передаёт любой TCP-трафик и нативно поддерживает UDP.
- Меняет ли запросы: HTTP-прокси видит содержимое запроса на уровне HTTP, а некоторые реализации добавляют заголовки вроде Via и X-Forwarded-For; SOCKS5 прикладной уровень не трогает.
- Аутентификация: в HTTP-прокси обычно используется Basic, где учётные данные лишь закодированы в base64, а безопасность держится на HTTPS; у SOCKS5 отдельное согласование аутентификации, и в RFC 1929 специально описан способ с именем пользователя и паролем.
- Привычные порты: сервисы SOCKS традиционно слушают порт 1080, но указывать нужно тот порт, который дал провайдер.
После переноса в антидетект-браузер проблемы создают именно DNS и UDP
При неверном выборе типа прокси первым делом ломается не «подключение», а DNS: запросы тихо уходят через локальную сеть.
От того, где разрешается DNS, и зависит утечка
Где разрешается доменное имя, определяет настройка клиента, а не название типа прокси. SOCKS5 умеет передавать домен на сторону прокси — в RFC 1928 для этого определён адрес доменного типа. Но клиент по умолчанию так делает не всегда: в Firefox нужно поставить галочку «Проксировать DNS при использовании SOCKS v5», и только тогда разрешение пойдёт через прокси; без неё клиент сначала превратит домен в IP локально и лишь потом отдаст запрос прокси, а DNS-запрос окажется у местного провайдера. Это и есть самая частая причина утечки DNS через прокси.
HTTP-прокси обычно передаёт разрешение имени хоста на сторону прокси, но и здесь не стоит полагаться на само собой: прямое соединение через WebRTC, предварительный разбор в браузере и трафик в обход прокси могут вернуть DNS-запросы обратно в локальную сеть.
Проверить это несложно. После запуска окружения откройте любую страницу проверки утечки DNS и посмотрите, какому региону принадлежит сервер разрешения имён. Если это местный провайдер, значит, разрешение идёт не через прокси.
Когда поддержка UDP действительно важна
Открывая сайты с поддержкой HTTP/3, браузер пытается пойти по QUIC, а QUIC работает поверх UDP. Если прокси поддерживает только TCP, трафик автоматически откатывается на TCP, страницы открываются как обычно, и в повседневной работе разницы не видно. SOCKS5 по-настоящему нужен тогда, когда в окружении есть инструменты, зависящие от UDP.
Если вы занимаетесь только веб-операциями, UDP не является решающим фактором; если в окружении есть дополнительные инструменты — становится.
Когда выбирать SOCKS5, а когда достаточно HTTP
При выборе смотрите не на то, какой тип «продвинутее», а на состав вашего трафика и на то, какой тип даёт провайдер.
Несколько ориентиров, с которыми можно сверяться напрямую:
- Провайдер даёт только HTTP, а задача — обычный веб-трафик в браузере: берите HTTP-прокси, этого полностью достаточно.
- Кроме браузера в окружении есть инструменты на UDP или важно сократить поверхность раскрытия DNS: приоритет — SOCKS5.
- Нужны кэширование, фильтрация контента или аудит доступа через прокси: HTTP-прокси подходит лучше, его ценность как раз в том, что он понимает содержимое запросов.
- Просто ведёте несколько аккаунтов в соцсетях или магазинах: подойдут оба типа, реальная разница не в протоколе.
Два очень популярных заблуждения стоит разобрать отдельно. Первое — «SOCKS5 точно быстрее»: скорость зависит от канала, нагрузки и удалённости сервера прокси, а не от типа протокола. Второе — «SOCKS5 анонимнее»: он лишь не меняет содержимое трафика и вовсе не скрывает, кто вы; сохраняются ли логи, решает провайдер прокси.
И ещё одно напоминание: тип прокси — лишь один параметр выбора. Является ли прокси выделенным, стабилен ли регион, не меняется ли IP слишком часто — на изоляцию окружений это влияет зачастую сильнее типа протокола. Долго сомневаться из-за типа и при этом пользоваться общим прокси, который постоянно прыгает по IP, — значит перепутать порядок.
Настройка прокси в антидетект-браузере: от выбора типа до проверки
Сама настройка занимает несколько шагов, но при неверном порядке придётся переделывать снова и снова: сначала проверьте прокси вне окружения, затем настройте его внутри, а в конце перепроверьте в браузере.
-
Сначала убедитесь, что прокси работает. Получив хост, порт, тип и данные аутентификации, проверьте подключение вне окружения — так вы отличите «прокси недоступен» от «проблема в настройке окружения».
-
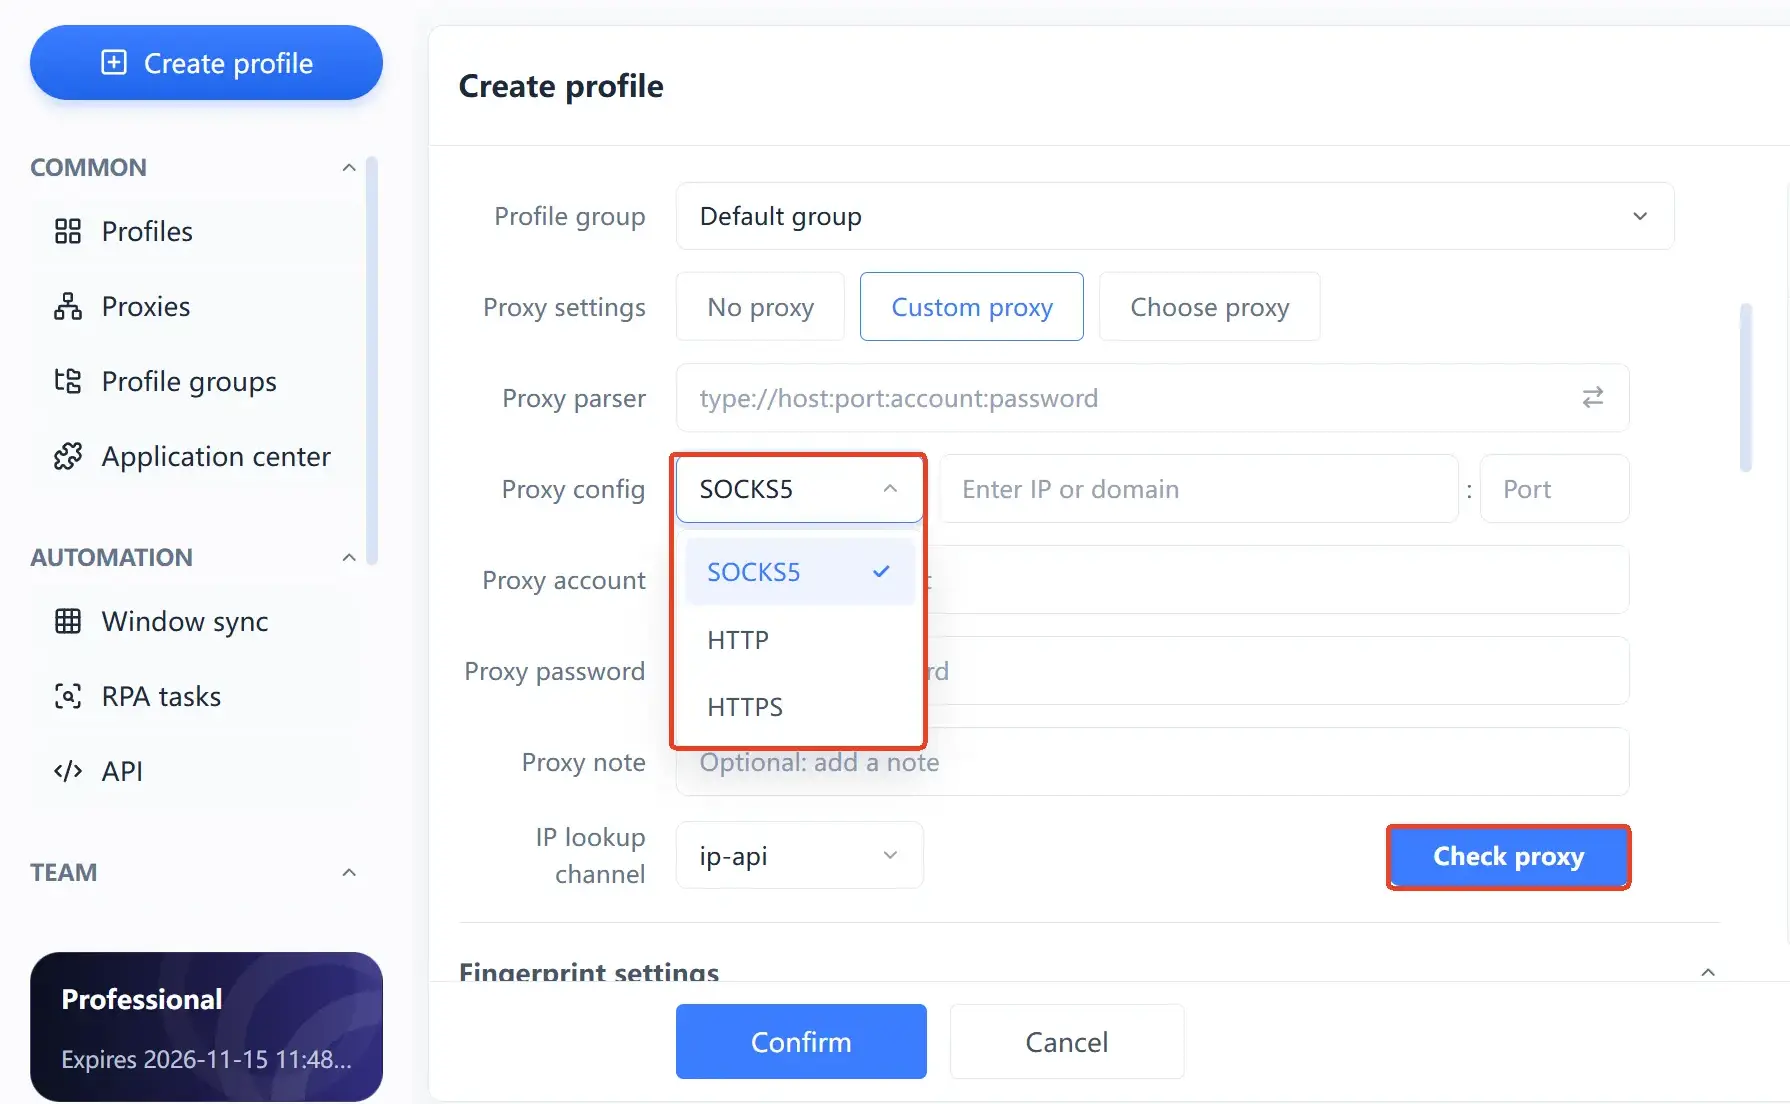
Откройте настройки прокси окружения и выберите тип. Тип должен совпадать с тем, что дал провайдер. Если указать SOCKS5-прокси как HTTP, соединения просто не будет, а ошибка обычно размытая и легко принимается за сбой окружения.
-
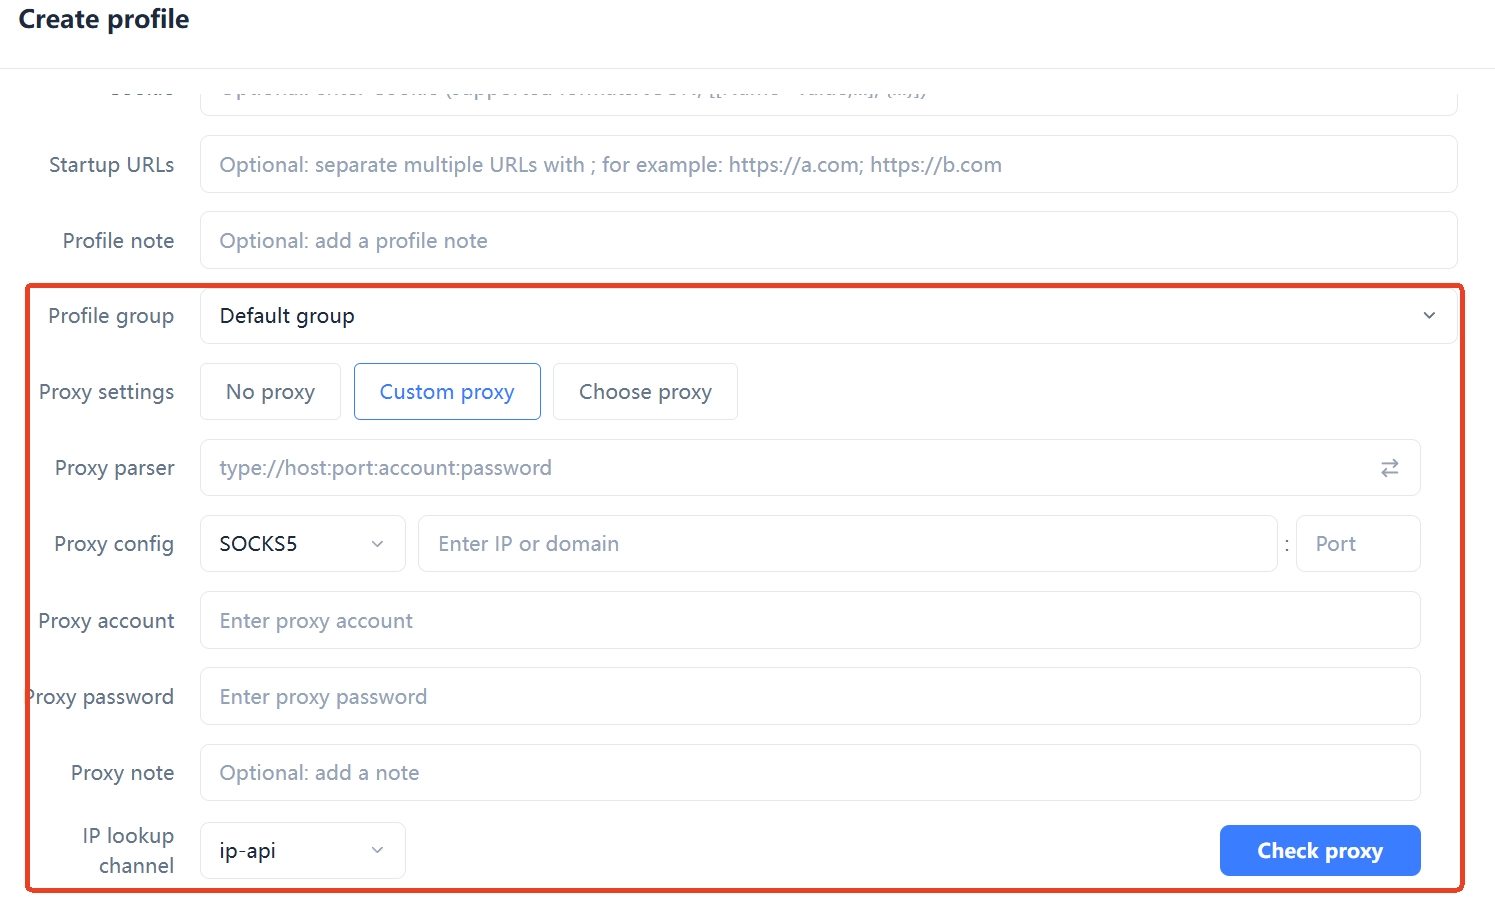
Укажите хост, порт и данные аутентификации. Если есть логин и пароль, впишите их и следите, чтобы случайно не скопировать лишние пробелы: это самая частая мелкая ошибка.
-
После сохранения запустите проверку прокси внутри окружения, чтобы убедиться, что выходной IP, страна и регион соответствуют ожиданиям.
-
Запустив окружение, перепроверьте в браузере. Смотрите на три вещи: выходной IP, местоположение разрешения DNS и WebRTC.
-
Зафиксируйте результат. Один аккаунт — один постоянный выход: не меняйте узлы часто ради «более надёжного вида», потому что частая смена сама по себе является аномальным сигналом.
Четвёртый и пятый шаги проверяют разные вещи: проверка внутри окружения подтверждает, что цепочка прокси работает, а перепроверка в браузере — что трафик никуда не утекает. Если сделать только первое, легко пропустить DNS и WebRTC.
Три проверки, которые нужно сделать после настройки
Настроить прокси ещё не значит, что он работает: выходной IP, местоположение разрешения DNS и WebRTC нужно подтверждать по отдельности.
- Выходной IP и регион: откройте любую страницу проверки IP и убедитесь, что показан IP прокси, а не вашей машины, а регион совпадает с описанием провайдера.
- Местоположение разрешения DNS: на странице проверки утечки DNS посмотрите, кому принадлежит сервер разрешения имён. В сценарии с SOCKS5 это тоже важно, потому что местоположение зависит от настроек клиента и полагаться на само собой нельзя.
- WebRTC: проверьте, не раскрывает ли браузер реальный IP через WebRTC. В обычном браузере, где сменили только прокси и не сделали изоляцию окружений, это встречается очень часто.
Есть ещё один момент, который легко упустить: часовой пояс, язык и системный регион должны совпадать с регионом выхода. Если настроен прокси на США, а часовой пояс остался на UTC+8, такое противоречие заметят даже быстрее, чем ошибку в типе протокола.
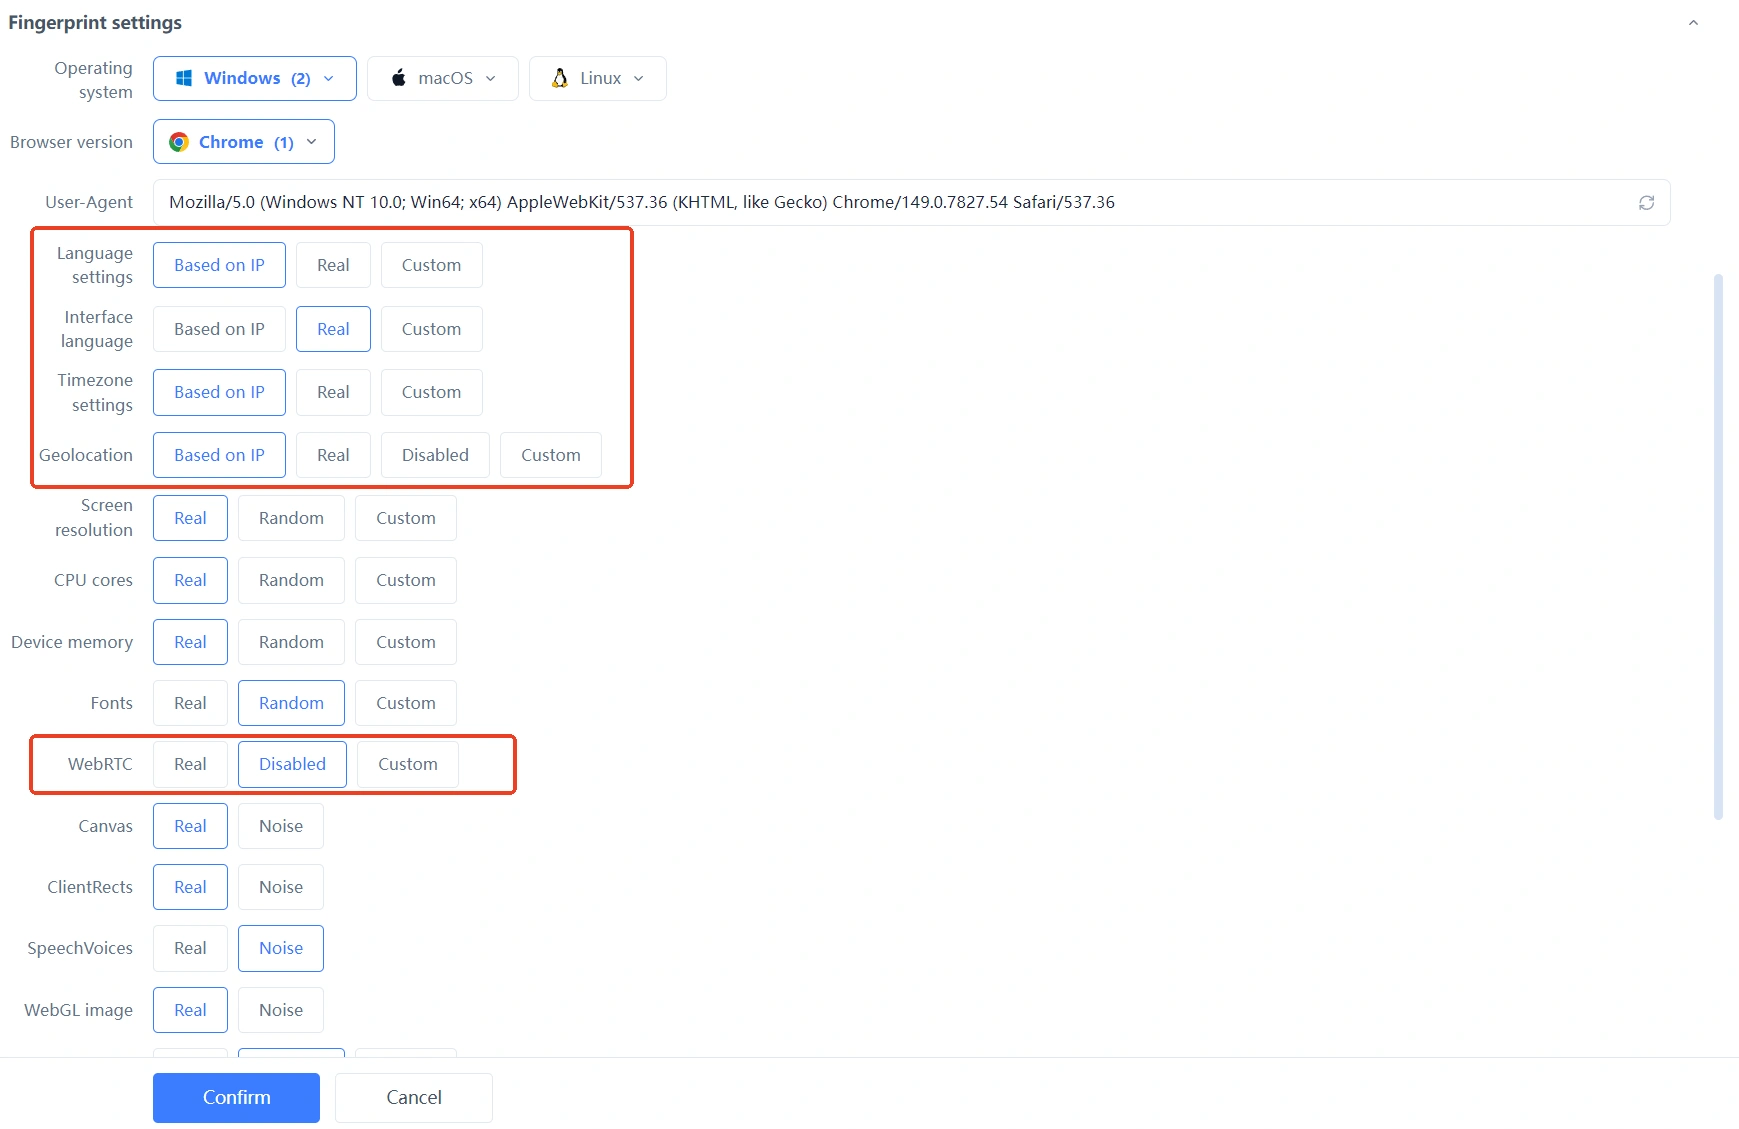
Если у вас десять, двадцать или больше окружений, гораздо удобнее один раз задать тип, выход и регион как переиспользуемую конфигурацию, чем заполнять всё вручную каждый раз. Именно поэтому в MakoBrowser прокси управляется вместе с окружением: окружение, аккаунт и сетевой выход хранятся в одном месте, и при передаче дел не нужно спрашивать, «какой узел привязан к этому аккаунту». Чтобы сначала запустить одно окружение, начните с установки клиента со страницы загрузки.
Частые вопросы
Что быстрее: SOCKS5 или HTTP-прокси
Однозначного ответа нет. Скорость зависит от канала сервера прокси, нагрузки, удалённости линии и целевого сайта, а с типом протокола связана слабо. Вместо того чтобы спорить о типе, посмотрите сначала на качество линии самого прокси.
Обязательно ли использовать SOCKS5 в антидетект-браузере
Не обязательно. Если вы работаете только с веб-трафиком, а провайдер предоставляет лишь HTTP, HTTP-прокси вполне подойдёт. Преимущества SOCKS5 сосредоточены в поддержке UDP и управляемом удалённом разрешении DNS — их стоит учитывать, когда в окружении есть инструменты на UDP.
Прокси настроен, но всё равно показывается реальный IP — почему
Обычно причин три: неверный тип, из-за чего прокси фактически не работает; браузер подключается напрямую через WebRTC; DNS по-прежнему разрешается локально. Пройдитесь по пунктам из предыдущего раздела — и вы почти наверняка найдёте, на каком этапе всё ломается.
Может ли HTTP-прокси открывать сайты по HTTPS
Да. Браузер сначала строит туннель на прокси через метод CONNECT, трафик внутри туннеля зашифрован, и прокси не видит содержимое страниц. Это стандартный способ работы HTTP-прокси с HTTPS.
Влияет ли тип прокси на безопасность аккаунта
Сам тип прокси не определяет судьбу аккаунта — важны стабильность выхода, соответствие региона аккаунту и отсутствие частых переключений. Ни один инструмент не гарантирует, что платформа не запросит проверку; настроить окружение чисто и избегать резких колебаний — это та часть, которую вы контролируете.


