¿Crees que con una IP nueva estás a salvo? Los cuatro canales ocultos de fuga y una prueba en una sola página
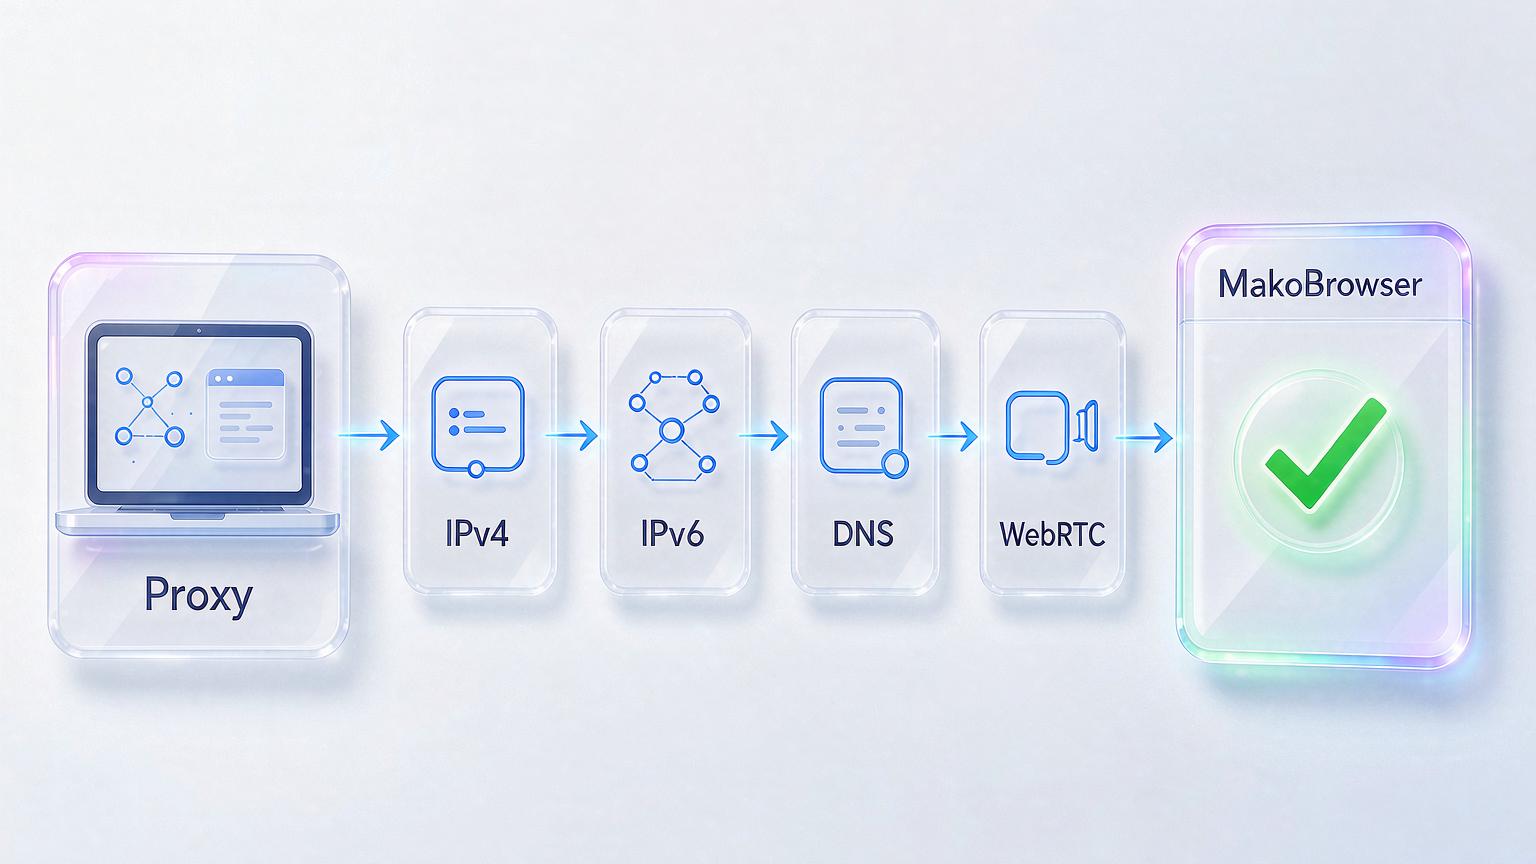
Lo esencial primero: tener un proxy activado no significa que tu IP real esté realmente oculta. Tu dirección puede escaparse por cuatro canales: la propia conexión, IPv6, la resolución DNS y WebRTC. Basta con que uno quede abierto para que el sitio que visitas siga pudiendo saber dónde estás de verdad. La buena noticia: no necesitas cinco o seis herramientas. Una sola página lo cubre todo en 30 segundos, y las correcciones son una lista corta y conocida. Este artículo recorre qué comprobar, cómo comprobarlo y cómo corregirlo, y termina con una rutina mensual de 30 segundos para configuraciones multi-cuenta.
Qué es realmente una fuga de IP: cuatro canales, más de los que imaginas
Una fuga de IP significa que crees que tu tráfico pasa por el proxy, mientras tu IP real o tus peticiones DNS llegan al sitio por otro camino. La función del proxy y de la VPN es cambiar tu dirección real por otra, pero el sistema tiene más de una vía que puede exponerla:
- Retorno a la red local al desconectarse. Si la VPN se cae aunque sea medio segundo, el tráfico vuelve en silencio a tu red local y la IP real aterriza directamente en los logs del sitio de destino.
- DNS que toma el camino antiguo. Las peticiones del navegador pueden pasar por el proxy, pero la resolución de dominios sigue usando el DNS predeterminado del sistema: tu operadora ve cada dominio que consultas.
- WebRTC abriendo un canal paralelo. Este protocolo, diseñado para llamadas de audio y vídeo, puede establecer una conexión directa saltándose el proxy, y una sola página de JavaScript puede leer tu dirección local.
- La puerta trasera de IPv6. La mayoría de los proxies solo asumen el IPv4. Basta con que el sitio cargue un recurso IPv6 para que tu dirección real se escape por el canal que nadie vigila.
Estos cuatro canales no son lo mismo que la consistencia del fingerprint: la fuga expone la dirección en sí, mientras que la inconsistencia significa que tus parámetros se contradicen. Aunque el entorno sea perfectamente consistente, queda descartado en cuanto la dirección se fuga.
Probar los cuatro canales en una página: pasos y cómo leer los resultados
Anota primero tu línea base real, luego activa la protección y compara punto por punto: si tu IP real o tu operadora real aparece en cualquier parte de la página, es una fuga.
Paso 1: registra la línea base. Apaga proxy y VPN, abre ipleak.net y anota la dirección IP y la ISP (operadora) que aparecen arriba: ese es el "tú real" que vigilamos.
Paso 2: activa la protección. Conecta el proxy o la VPN y recarga la misma página.
Paso 3: revisa cada panel. Recorre los cuatro bloques: dirección IP, direcciones DNS, WebRTC e IPv6. El criterio de aprobación es una sola línea: todos los paneles muestran la dirección del proxy elegido, y la IP y la ISP reales de la línea base no aparecen en ningún sitio.
Tres falsas alarmas habituales: el navegador guardó en caché una página antigua (ábrela en ventana de incógnito), una sesión iniciada arrastró tus datos reales (cierra sesión en las plataformas antes de probar) y el reloj del sistema con una zona horaria que no coincide con la ubicación del proxy (eso es consistencia de fingerprint, mejor verlo junto con la página de prueba). Si encuentras una fuga, cruza la comprobación en browserleaks.com o iphey.com para descartar un falso positivo de la propia herramienta.
Quién necesita hacer pruebas de fuga de forma programada
Quien necesita convertir la prueba de fuga en rutina es quien tiene intereses reales apostados en sus cuentas. Comprueba si estás en esta lista:
- Streamers y jugadores competitivos: si tu IP real se descubre en plena emisión, el DDoS llega en el segundo siguiente.
- Creadores de contenido: una IP filtrada es el primer paso del doxxing, y cuanta más audiencia, más motivo.
- Gestores de publicidad: la IP real de un cliente mezclada en 25 cuentas, la plataforma las vincula y banea el lote entero.
- Vendedores de redes de tiendas: varias tiendas atadas por una misma IP real significan suspensión y fondos congelados al mismo tiempo.
- Equipos de recolección de datos: los sistemas antibot cazan precisamente la IP real que se escapa de los túneles proxy; una fuga y la tarea entera se pierde.
El punto en común está claro: el coste de una fuga no es "ansiedad por la privacidad", son caídas, baneos, dinero y clientes.
La checklist de corrección para cada tipo de fuga
Cada tipo de fuga tiene su remedio. Las herramientas son fáciles de encontrar; lo difícil es confirmar que están realmente activadas.
- Retorno al desconectarse: activa el kill switch de tu VPN. Corta la red en el instante en que la VPN se cae, y la IP real no llega a asomarse. Opciones centradas en la privacidad como Mullvad, Proton VPN e IVPN destacan por sus auditorías, y productos generalistas como NordVPN, ExpressVPN y Surfshark también lo ofrecen: ojo, en muchos clientes viene desactivado de fábrica, entra en los ajustes y confírmalo.
- Fuga de DNS: cambia a DNS cifrado, lo que además impide que tu operadora lea tus consultas. Para velocidad, Cloudflare 1.1.1.1; para filtrado de seguridad, Quad9; para control fino por dispositivo, NextDNS.
- La puerta trasera de IPv6: o pásate a una VPN con protección explícita contra fugas de IPv6, o desactiva IPv6 directamente en el adaptador de red; lo segundo lleva un minuto y hace efecto al instante.
- WebRTC: se resuelve en el navegador. Firefox permite desactivarlo en about:config, Chrome necesita una extensión; si no quieres pelear con ajustes, pásate a un navegador que restrinja WebRTC por defecto.
Multi-cuenta: integra la protección contra fugas en el perfil y haz una revisión mensual de 30 segundos
Cuantas más cuentas gestionas, menos realista es revisarlas una a una: alinear proxy, DNS y WebRTC a nivel del perfil del navegador es el único camino sostenible. Con la combinación de VPN más cambio de DNS más extensiones, cada cuenta exige su propio montaje, y un ajuste olvidado es un canal abierto. Esa es la lógica de los navegadores antidetección como MakoBrowser: todo se configura una vez a nivel de perfil; cada perfil va vinculado a su propio proxy, con DNS y WebRTC alineados por perfil. El perfil que abres solo presenta la salida de red de esa identidad, y los perfiles nunca se cruzan entre sí.
El flujo completo multi-cuenta ya se detalló en el artículo sobre la operación diaria de un navegador antidetección; aquí basta repetir una idea: el aislamiento de canales es la base de todo ese proceso. Después de crear un perfil, no tengas prisa: lanza la página de prueba dentro del perfil siguiendo los tres pasos de arriba y no empieces a calentar la cuenta hasta que todo esté en verde.
Para el mantenimiento diario basta una checklist de 30 segundos:
- Conecta el proxy y abre la página de prueba.
- Confirma: sin IP real, sin ISP real, IPv6 limpio, WebRTC limpio.
- Confirma que el kill switch y el DNS cifrado siguen activados.
- Tras una actualización del sistema, del navegador o un cambio de red, haz una revisión extra.
Si quieres mantener cada canal a mano, también vale; si prefieres ahorrarte la configuración punto por punto, descarga MakoBrowser y cierra de una vez todos los canales de fuga dentro de cada perfil.
Preguntas frecuentes
¿Cómo sé si tengo una fuga de IP?
La forma más rápida: con el proxy apagado, abre ipleak.net y anota tu IP e ISP reales. Activa el proxy y recarga la página. Si tu dirección real o tu operadora real aparece en cualquier panel, es una fuga. Toda la comprobación lleva menos de un minuto.
¿Una VPN con kill switch elimina las fugas?
El kill switch cubre un único escenario: el instante en que la VPN se cae. DNS, WebRTC e IPv6 son tres canales independientes que la protección contra caídas no toca; cada uno necesita su propio arreglo.
¿Hay que volver a probar después de cambiar de red?
Sí. Una red nueva significa un router nuevo y ajustes de DNS nuevos, y el DNS cifrado que configuraste antes puede dejar de funcionar. Una prueba tras cada cambio de red; el resto del tiempo, con la rutina mensual basta.
¿Un navegador antidetección evita las fugas de IP?
Un navegador antidetección maduro alinea proxy, DNS y WebRTC a nivel de perfil, así que la superficie de fuga es mucho menor que la combinación "VPN + navegador". Pero ninguna herramienta exonera de probar: lanza la página de prueba en un perfil nuevo antes de ponerlo a trabajar.


