Чим SOCKS5 відрізняється від HTTP-проксі та як налаштувати проксі в антидетект-браузері
Обираючи проксі, майже всі дивляться лише на регіон, канал і ціну — і майже ніхто не затримується на полі «тип»: HTTP чи SOCKS5. А саме воно визначає три речі: звідки йде DNS-запит, чи проходить UDP-трафік і чи переписує проксі ваші заголовки. У звичайному серфінгу це майже не помітно, але щойно проксі потрапляє в середовище MakoBrowser або іншого антидетект-браузера, усе це напряму впливає на якість середовища. Нижче спершу розберемо, у чому різниця, а потім дамо орієнтири для вибору та повний порядок налаштування й перевірки.
У чому принципова різниця: один розуміє мову вебу, другий лише переносить дані
HTTP-проксі працює на прикладному рівні, розуміє HTTP-запити, що проходять крізь нього, і тому вміє їх змінювати. SOCKS5 — це універсальний транспорт, якому байдуже, що всередині.
Коли ви відкриваєте сторінку через HTTP, проксі бачить адресу запиту та його заголовки; під час HTTPS браузер спершу надсилає запит CONNECT, щоб побудувати тунель, а після його встановлення вміст стає для проксі невидимим — це добре описано в описі методу CONNECT на MDN. Тобто для HTTPS HTTP-проксі теж використовує тунель, просто його можливості завжди обертаються навколо протоколу HTTP.
У SOCKS5 інша роль. У RFC 1928 його описано як «прокладку між прикладним і транспортним рівнями», і він визначає три команди: CONNECT, BIND та UDP ASSOCIATE. Якщо перекласти людською: він не розбирає вміст трафіку, а просто доставляє дані до місця призначення в початковому вигляді — до того ж не лише TCP.
На практиці відмінності зводяться до кількох пунктів:
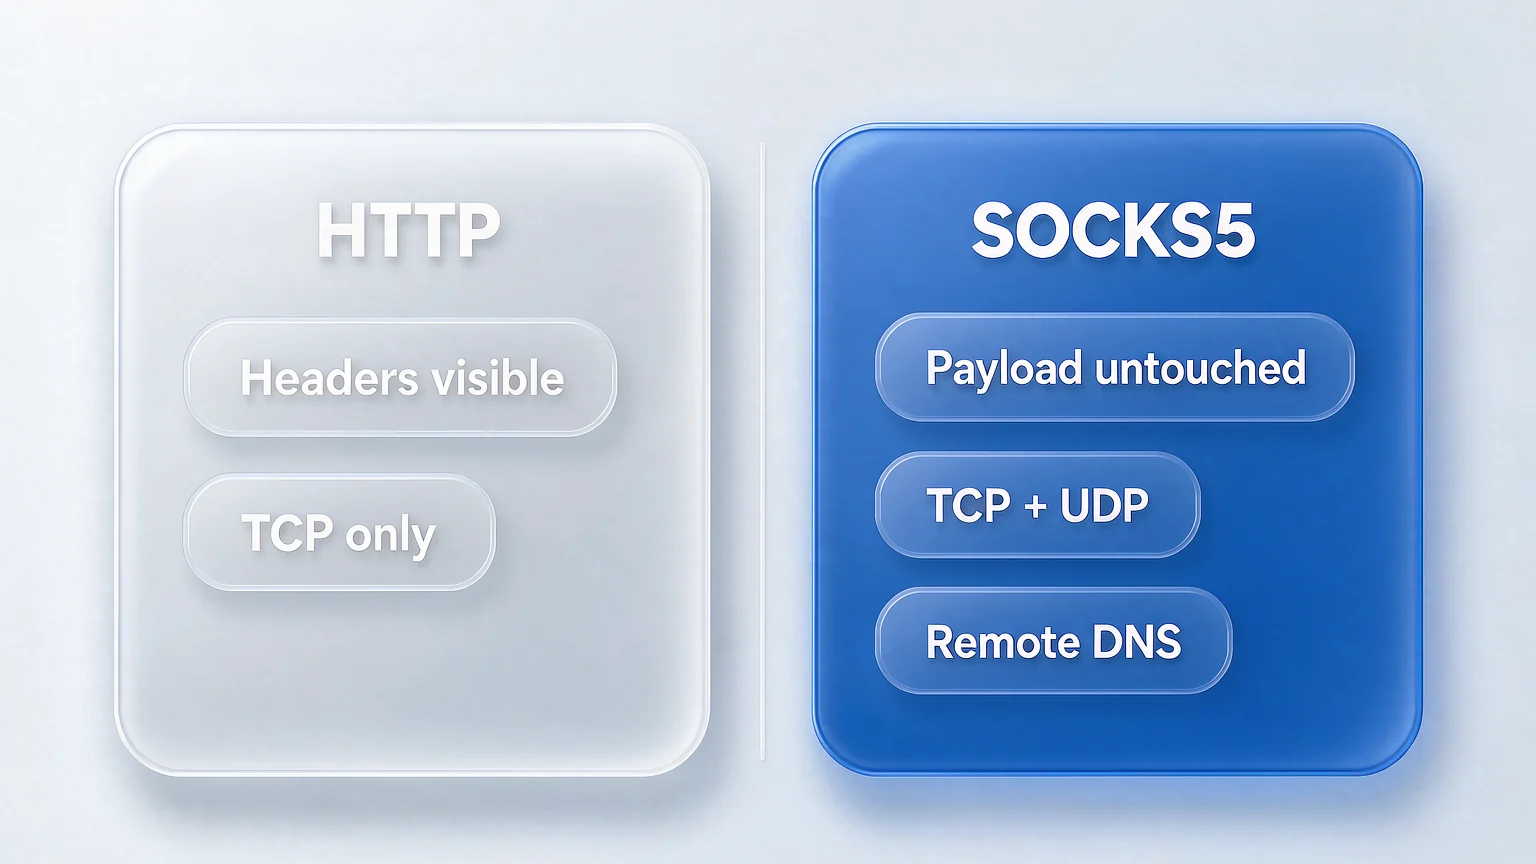
- Який трафік проходить: HTTP-проксі працює з HTTP та HTTPS; SOCKS5 передає будь-який TCP-трафік і нативно підтримує UDP.
- Чи змінює запити: HTTP-проксі бачить вміст запиту на рівні HTTP, а деякі реалізації додають заголовки на кшталт Via та X-Forwarded-For; SOCKS5 прикладний рівень не чіпає.
- Автентифікація: у HTTP-проксі зазвичай використовують Basic, де облікові дані лише закодовані в base64, а безпека тримається на HTTPS; у SOCKS5 окреме узгодження автентифікації, і в RFC 1929 спеціально описано спосіб з іменем користувача та паролем.
- Звичні порти: сервіси SOCKS традиційно слухають порт 1080, але вказувати треба той порт, який дав постачальник.
Після перенесення в антидетект-браузер проблеми створюють саме DNS і UDP
За неправильного вибору типу проксі першою ламається не «з'єднання», а DNS: запити тихо йдуть через локальну мережу.
Від того, де розв'язується DNS, і залежить витік
Де розв'язується доменне ім'я, визначає налаштування клієнта, а не назва типу проксі. SOCKS5 уміє передавати домен на бік проксі — у RFC 1928 для цього визначено адресу доменного типу. Але клієнт за замовчуванням робить так не завжди: у Firefox потрібно поставити галочку «Проксіювати DNS під час використання SOCKS v5», і лише тоді розв'язання піде через проксі; без неї клієнт спершу перетворить домен на IP локально й аж потім віддасть запит проксі, а DNS-запит опиниться в місцевого постачальника. Це і є найчастіша причина витоку DNS через проксі.
HTTP-проксі зазвичай передає розв'язання імені хоста на бік проксі, але й тут не варто покладатися на самоплин: пряме з'єднання через WebRTC, попередній розбір у браузері та трафік в обхід проксі можуть повернути DNS-запити назад у локальну мережу.
Перевірити це не складно. Після запуску середовища відкрийте будь-яку сторінку перевірки витоку DNS і подивіться, якому регіону належить сервер розв'язання імен. Якщо це місцевий постачальник, отже, розв'язання йде не через проксі.
Коли підтримка UDP справді важлива
Відкриваючи сайти з підтримкою HTTP/3, браузер намагається піти через QUIC, а QUIC працює поверх UDP. Якщо проксі підтримує лише TCP, трафік автоматично відкочується на TCP, сторінки відкриваються як звично, і в повсякденній роботі різниці не видно. SOCKS5 по-справжньому потрібен тоді, коли в середовищі є інструменти, що залежать від UDP.
Якщо ви займаєтеся лише веб-операціями, UDP не є вирішальним фактором; якщо в середовищі є додаткові інструменти — стає.
Коли обирати SOCKS5, а коли достатньо HTTP
Обираючи, дивіться не на те, який тип «просунутіший», а на склад вашого трафіку та на те, який тип дає постачальник.
Кілька орієнтирів, з якими можна звірятися напряму:
- Постачальник дає лише HTTP, а завдання — звичайний веб-трафік у браузері: беріть HTTP-проксі, цього цілком достатньо.
- Крім браузера в середовищі є інструменти на UDP або важливо скоротити поверхню розкриття DNS: пріоритет — SOCKS5.
- Потрібні кешування, фільтрація контенту чи аудит доступу через проксі: HTTP-проксі підходить краще, його цінність саме в тому, що він розуміє вміст запитів.
- Просто ведете кілька акаунтів у соцмережах або магазинах: підійдуть обидва типи, реальна різниця не в протоколі.
Два дуже поширені хибні уявлення варто розібрати окремо. Перше — «SOCKS5 точно швидший»: швидкість залежить від каналу, навантаження та віддаленості сервера проксі, а не від типу протоколу. Друге — «SOCKS5 анонімніший»: він лише не змінює вміст трафіку і зовсім не приховує, хто ви; чи зберігаються логи, вирішує постачальник проксі.
І ще одне нагадування: тип проксі — лише один параметр вибору. Чи є проксі виділеним, чи стабільний регіон, чи не змінюється IP надто часто — на ізоляцію середовищ це впливає часто сильніше за тип протоколу. Довго сумніватися через тип і при цьому користуватися спільним проксі, який постійно стрибає по IP, — означає переплутати порядок.
Налаштування проксі в антидетект-браузері: від вибору типу до перевірки
Саме налаштування займає кілька кроків, але за неправильного порядку доведеться переробляти знову й знову: спершу перевірте проксі поза середовищем, потім налаштуйте його всередині, а наприкінці перевірте в браузері.
-
Спершу переконайтеся, що проксі працює. Отримавши хост, порт, тип і дані автентифікації, перевірте з'єднання поза середовищем — так ви відрізните «проксі недоступний» від «проблема в налаштуванні середовища».
-
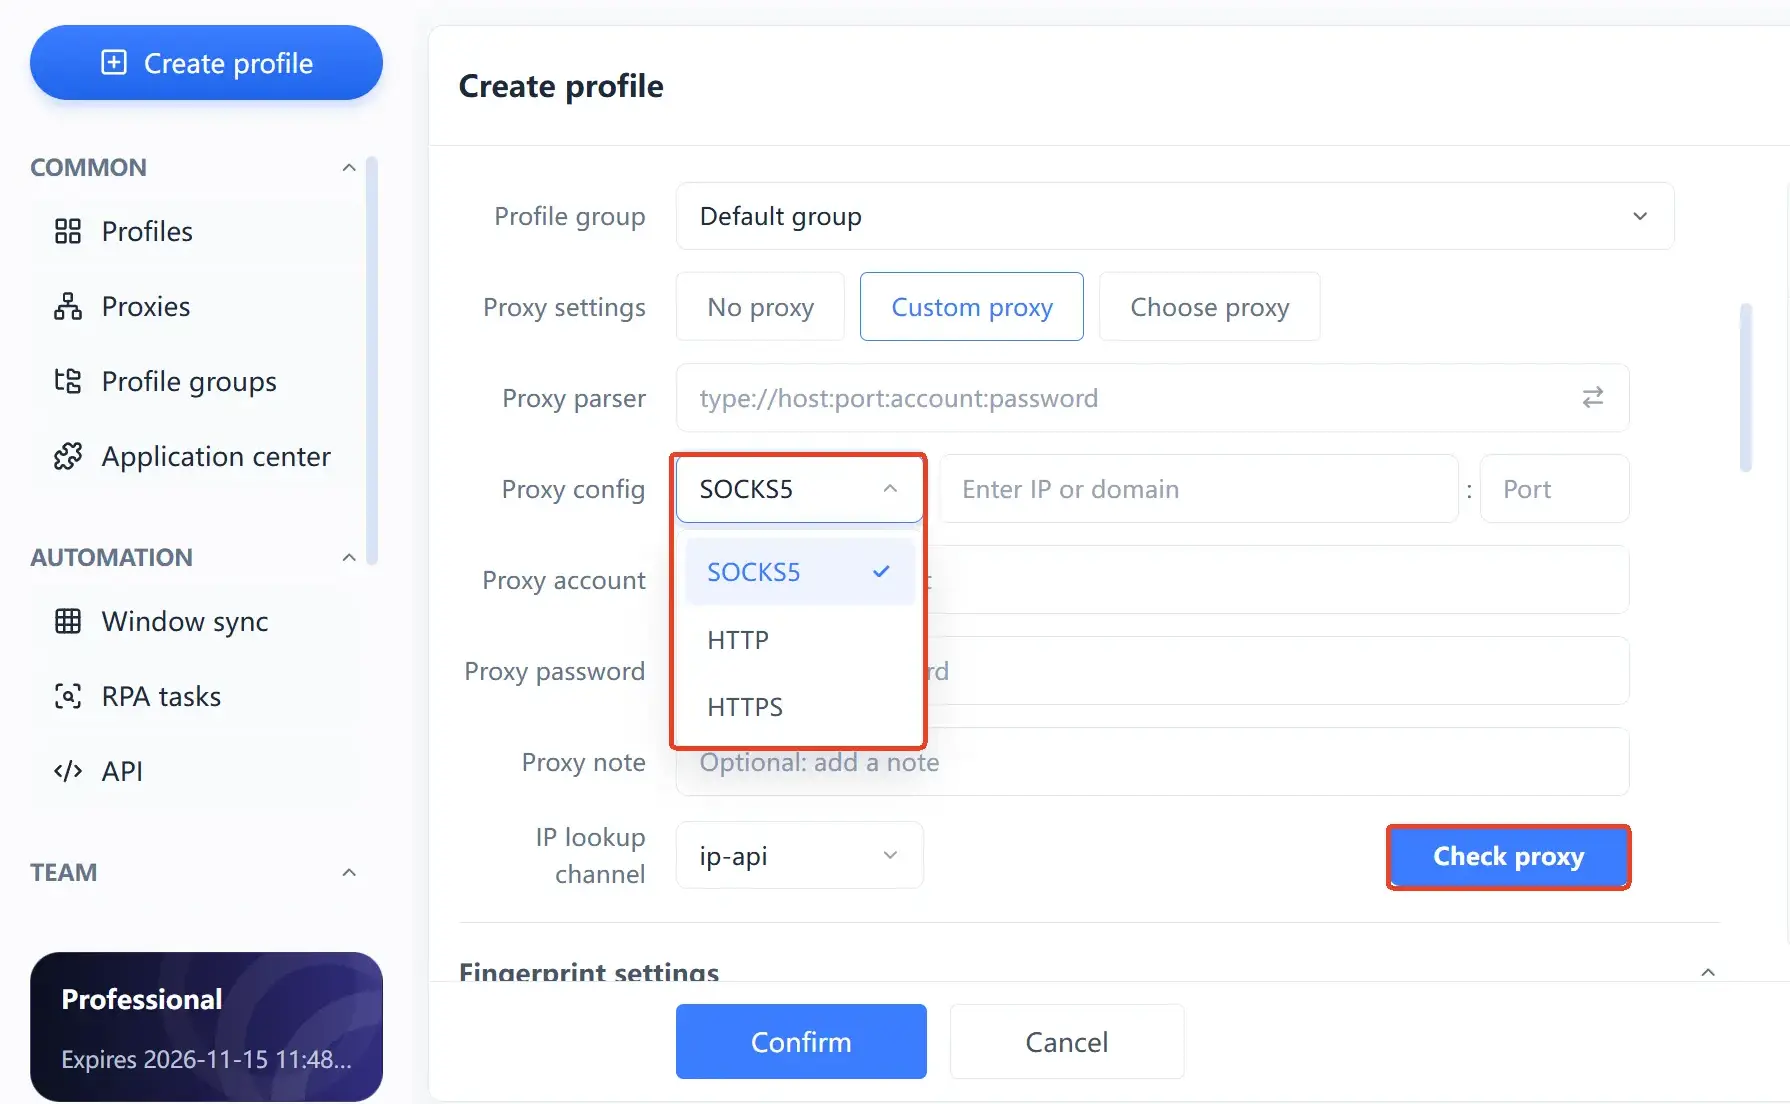
Відкрийте налаштування проксі середовища та виберіть тип. Тип має збігатися з тим, що дав постачальник. Якщо вказати SOCKS5-проксі як HTTP, з'єднання просто не буде, а помилка зазвичай розмита й легко сприймається за збій середовища.
-
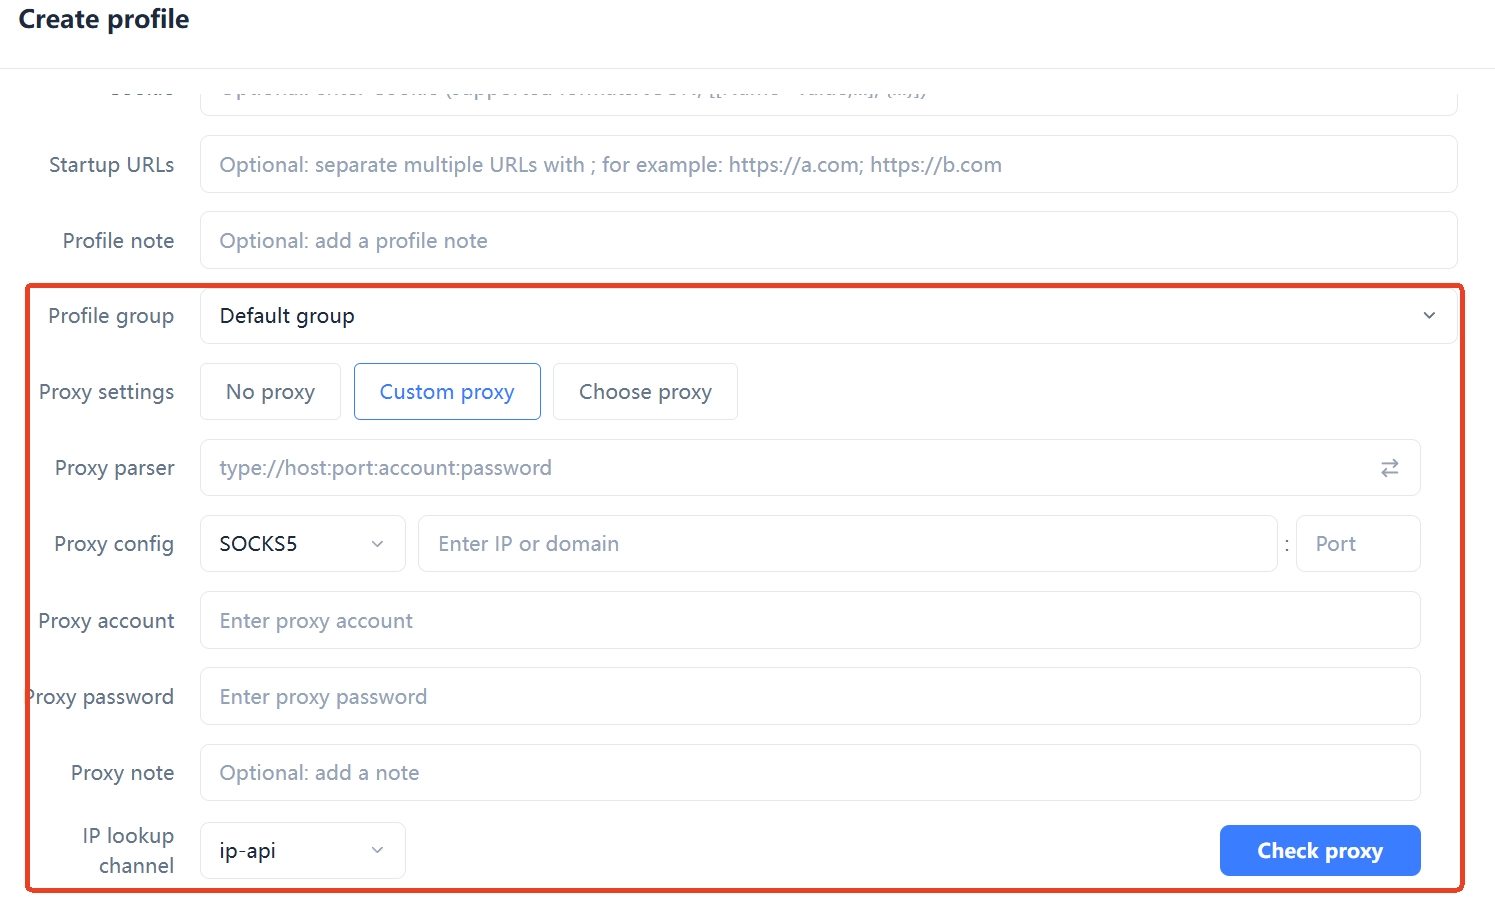
Укажіть хост, порт і дані автентифікації. Якщо є логін і пароль, впишіть їх і стежте, щоб випадково не скопіювати зайві пробіли: це найчастіша дрібна помилка.
-
Після збереження запустіть перевірку проксі всередині середовища, щоб переконатися, що вихідний IP, країна та регіон відповідають очікуванням.
-
Запустивши середовище, перевірте ще раз у браузері. Дивіться на три речі: вихідний IP, місце розв'язання DNS та WebRTC.
-
Зафіксуйте результат. Один акаунт — один постійний вихід: не змінюйте вузли часто заради «надійнішого вигляду», бо часта зміна сама по собі є аномальним сигналом.
Четвертий і п'ятий кроки перевіряють різні речі: перевірка всередині середовища підтверджує, що ланцюжок проксі працює, а перевірка в браузері — що трафік нікуди не витікає. Якщо зробити лише перше, легко пропустити DNS і WebRTC.
Три перевірки, які треба зробити після налаштування
Налаштувати проксі ще не означає, що він працює: вихідний IP, місце розв'язання DNS та WebRTC потрібно підтверджувати окремо.
- Вихідний IP і регіон: відкрийте будь-яку сторінку перевірки IP і переконайтеся, що показано IP проксі, а не вашої машини, а регіон збігається з описом постачальника.
- Місце розв'язання DNS: на сторінці перевірки витоку DNS подивіться, кому належить сервер розв'язання імен. У сценарії з SOCKS5 це теж важливо, бо місце залежить від налаштувань клієнта і покладатися на самоплин не можна.
- WebRTC: перевірте, чи не розкриває браузер реальний IP через WebRTC. У звичайному браузері, де змінили лише проксі й не зробили ізоляцію середовищ, це трапляється дуже часто.
Є ще один момент, який легко пропустити: часовий пояс, мова та системний регіон мають збігатися з регіоном виходу. Якщо налаштовано проксі на США, а часовий пояс залишився на UTC+8, таку суперечність помітять навіть швидше, ніж помилку в типі протоколу.
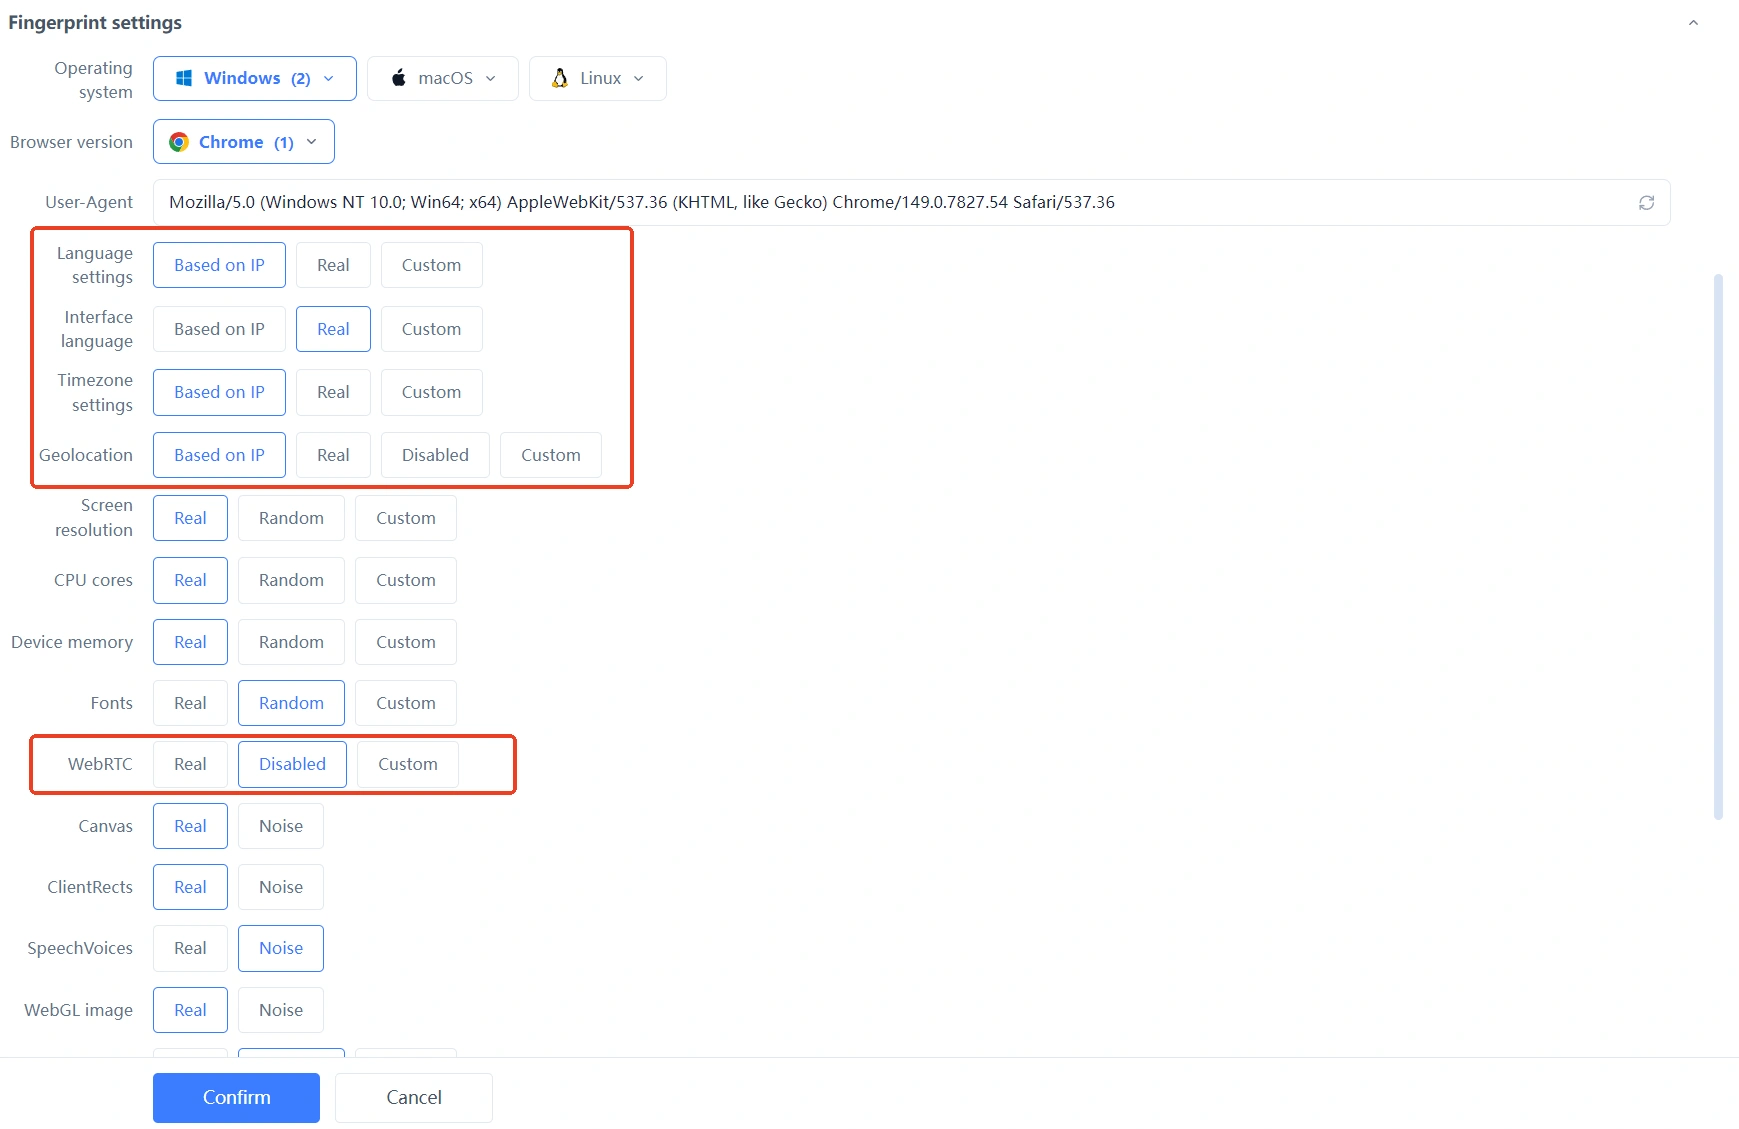
Якщо у вас десять, двадцять або більше середовищ, значно зручніше один раз задати тип, вихід і регіон як конфігурацію, яку можна використовувати повторно, ніж заповнювати все вручну щоразу. Саме тому в MakoBrowser проксі керується разом із середовищем: середовище, акаунт і мережевий вихід зберігаються в одному місці, і під час передачі справ не потрібно питати, «який вузол прив'язано до цього акаунта». Щоб спершу запустити одне середовище, почніть зі встановлення клієнта зі сторінки завантаження.
Часті запитання
Що швидше: SOCKS5 чи HTTP-проксі
Однозначної відповіді немає. Швидкість залежить від каналу сервера проксі, навантаження, віддаленості лінії та цільового сайту, а з типом протоколу пов'язана слабо. Замість сперечатися про тип, подивіться спершу на якість лінії самого проксі.
Чи обов'язково використовувати SOCKS5 в антидетект-браузері
Не обов'язково. Якщо ви працюєте лише з веб-трафіком, а постачальник надає лише HTTP, HTTP-проксі цілком підійде. Переваги SOCKS5 зосереджені в підтримці UDP та керованому віддаленому розв'язанні DNS — їх варто враховувати, коли в середовищі є інструменти на UDP.
Проксі налаштовано, але все одно показується реальний IP — чому
Зазвичай причин три: неправильний тип, через що проксі фактично не працює; браузер підключається напряму через WebRTC; DNS досі розв'язується локально. Пройдіться пунктами з попереднього розділу — і ви майже напевно знайдете, на якому етапі все ламається.
Чи може HTTP-проксі відкривати сайти через HTTPS
Так. Браузер спершу будує тунель на проксі через метод CONNECT, трафік усередині тунелю зашифровано, і проксі не бачить вмісту сторінок. Це стандартний спосіб роботи HTTP-проксі з HTTPS.
Чи впливає тип проксі на безпеку акаунта
Сам тип проксі не визначає долю акаунта — важливі стабільність виходу, відповідність регіону акаунту та відсутність частих перемикань. Жоден інструмент не гарантує, що платформа не запросить перевірку; налаштувати середовище чисто й уникати різких коливань — це та частина, яку ви контролюєте.


