Ano ang pagkakaiba ng SOCKS5 at HTTP proxy? Unawain muna bago ito i-configure sa antidetect browser
Kapag pumipili ng proxy, karamihan ay tumitingin lang sa rehiyon, bandwidth at presyo, at bihirang tumigil sa column ng uri — HTTP ba o SOCKS5. Pero iyon mismo ang column na nagtatakda ng tatlong bagay: saang panig ipapadala ang DNS request, dadaan ba ang UDP traffic, at babaguhin ba ng proxy ang header mo. Halos hindi ito napapansin sa ordinaryong pagba-browse, pero kapag nailagay na ang proxy sa isang fingerprint browser environment tulad ng MakoBrowser, direktang naaapektuhan ang kalidad ng environment. Ipaliwanag muna natin kung saan nagkakaiba ang dalawa, saka ibibigay ang pamantayan sa pagpili at ang kumpletong paraan ng pag-configure at pag-verify.
Ang tunay na pagkakaiba: ang isa ay nakakaintindi ng wika ng web, ang isa ay tagapaghatid lang
Ang HTTP proxy ay gumagana sa application layer at nababasa ang mga HTTP request na dumadaan dito, kaya may kakayahan din itong mag-modify. Ang SOCKS5 ay isang generic na daanan lamang ng pagpapasa, walang pakialam sa nasa loob.
Kapag bumisita sa isang http page, nakikita ng HTTP proxy ang address at header ng request; kapag https, nagpapadala muna ang browser ng CONNECT request para magtayo ng tunnel, at kapag naitayo na ang tunnel ay hindi na nakikita ng proxy ang laman — malinaw itong inilalarawan sa paliwanag ng MDN sa CONNECT method. Ibig sabihin, gumagamit din ng tunnel ang HTTP proxy sa pagproseso ng HTTPS, nakapaligid lang lagi ang kakayahan nito sa HTTP protocol.
Iba ang posisyon ng SOCKS5. Inilalarawan ito ng RFC 1928 bilang padding layer sa pagitan ng application layer at transport layer, at tinutukoy ang tatlong command na CONNECT, BIND at UDP ASSOCIATE. Sa mas simpleng salita: hindi nito binibiyak ang laman ng traffic, ipinapasa lang ang data nang buo papunta sa destinasyon, at hindi lang TCP ang ipinapasa.
Sa aktwal na paggamit, ito ang mga pangunahing pagkakaiba:
- Anong traffic ang dadaan: pinoproseso ng HTTP proxy ang HTTP at HTTPS; kayang ipasa ng SOCKS5 ang anumang TCP traffic at native nitong sinusuportahan ang UDP.
- Binabago ba ang request mo: nakikita ng HTTP proxy ang laman ng request sa HTTP layer, may ilang implementasyon pang nagdadagdag ng header tulad ng Via, X-Forwarded-For; hindi binabago ng SOCKS5 ang laman sa application layer.
- Paraan ng authentication: karaniwang gumagamit ang HTTP proxy ng Basic authentication, base64 lang ang credentials at umaasa sa HTTPS ang seguridad; may sariling authentication negotiation ang SOCKS5, at may nakalaang paraan ang RFC 1929 para sa username at password.
- Kinalakihang port: tradisyonal na tumatakbo sa port 1080 ang SOCKS service, pero kung anong port ang ibinigay ng provider, iyon ang ilalagay.
Kapag nailagay na sa fingerprint browser, DNS at UDP ang tunay na nagiging problema
Kapag mali ang napiling uri ng proxy, ang unang problemang lumalabas ay hindi ang hindi maka-konekta, kundi ang DNS request na tahimik na dumadaan sa lokal na network.
Saang panig nangyayari ang DNS resolution, at dito nakasalalay ang leak
Ang panig kung saan nire-resolve ang domain ay nakasalalay sa setting ng client, hindi sa pangalan ng uri ng proxy. Sinusuportahan ng SOCKS5 na ipasa mismo ang domain sa panig ng proxy — may nakalaang address type para sa domain ang RFC 1928. Pero hindi laging ganito ang default ng client: halimbawa sa Firefox, kailangang i-check ang paggamit ng proxy DNS kapag gumagamit ng SOCKS v5 bago dumaan sa proxy ang resolution; kung hindi naka-check, ire-resolve muna ng client ang domain sa IP sa lokal bago ipasa sa proxy, at napupunta ang DNS request sa lokal na ISP. Ito ang pinakakaraniwang pinagmumulan ng DNS leak sa proxy.
Karaniwang ipinapasa ng HTTP proxy ang hostname sa proxy para i-resolve, pero hindi rin ito dapat ipagpalagay: ang direktang WebRTC, ang pre-resolution ng browser at ang traffic na hindi dumadaan sa proxy ay puwedeng magpadala ng resolution pabalik sa lokal.
Hindi komplikado ang pag-verify. Kapag naka-start na ang environment, bisitahin ang anumang DNS leak test page at tingnan kung saang rehiyon nabibilang ang resolver. Kung lokal na ISP ang nakikita, ibig sabihin hindi sumusunod sa proxy ang resolution.
Kailan nagiging mahalaga ang UDP support
Kapag bumibisita ang browser sa site na sumusuporta sa HTTP/3, susubukan nitong dumaan sa QUIC, at nakabatay ang QUIC sa UDP. Kapag TCP lang ang sinusuportahan ng proxy, awtomatikong babalik ang traffic sa TCP, normal pa ring bubukas ang page, at hindi mo mararamdaman ang pagkakaiba sa araw-araw. Ang tunay na nangangailangan ng SOCKS5 ay kapag may iba pang tool sa environment na umaasa sa UDP.
Kung web operations lang ang ginagawa mo, hindi deciding factor ang UDP; pero kung may dagdag na tool sa environment, ito na ang mahalaga.
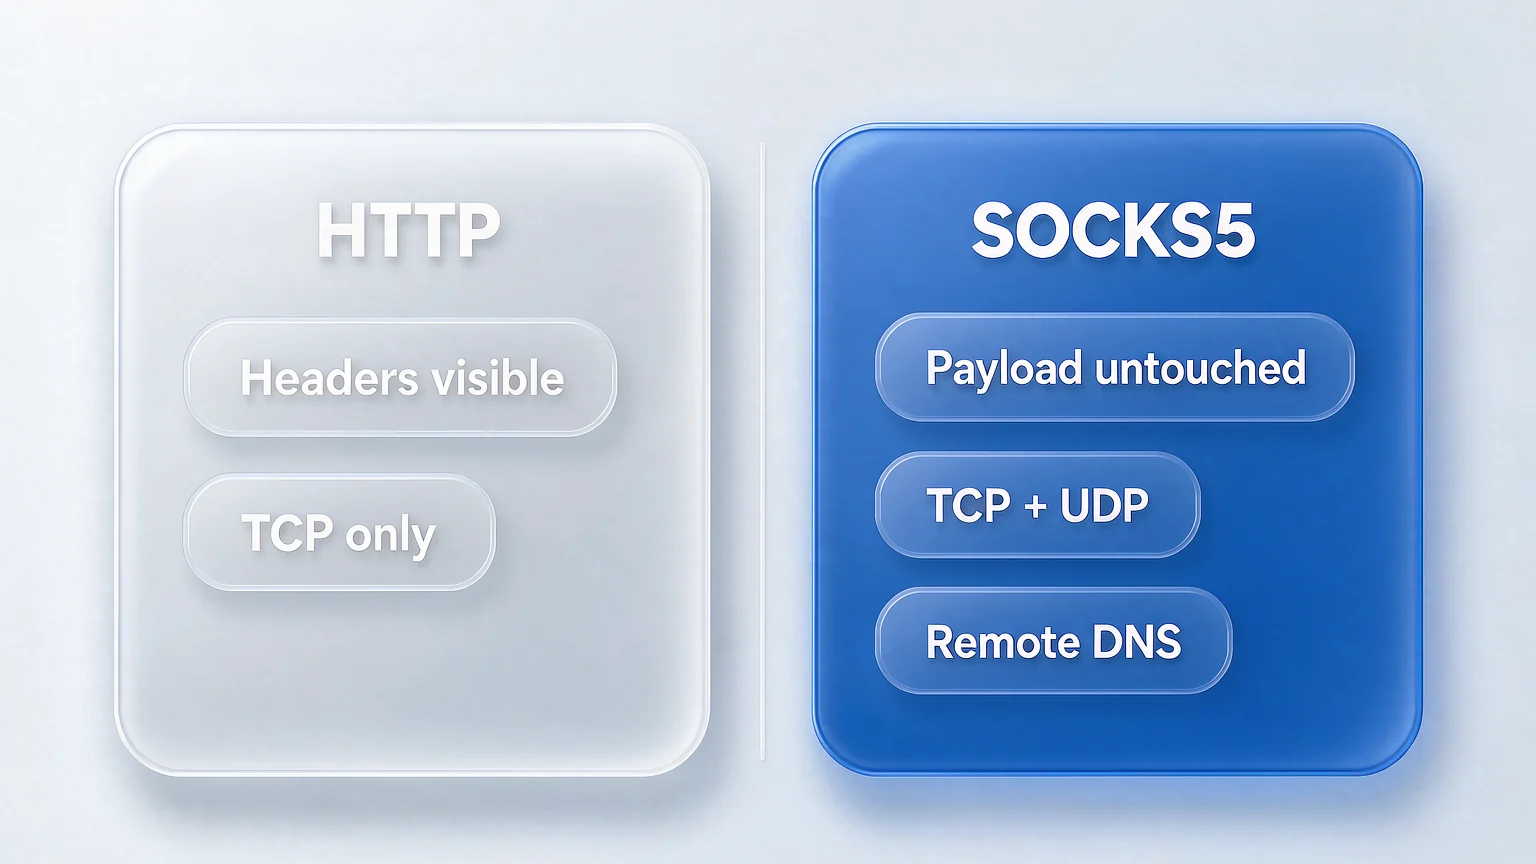
Kailan gagamit ng SOCKS5, kailan sapat na ang HTTP
Hindi kung alin ang mas advanced ang basehan ng pagpili, kundi ang komposisyon ng traffic mo at kung anong uri ang binibigay ng provider.
Mga simpleng tanong na puwedeng direktang gamitin sa paghahambing:
- HTTP lang ang ibinibigay ng provider, at web traffic lang ng browser ang kailangan: dumiretso sa HTTP proxy, sapat na.
- May tool sa environment bukod sa browser na umaasa sa UDP, o gusto mong bawasan ang DNS exposure: unahin ang SOCKS5.
- Kailangan ng proxy para sa caching, content filtering o access audit: mas bagay ang HTTP proxy, nasa kakayahang maintindihan ang request content ang halaga nito.
- Nagma-multi-account lang para sa social media o shop operations: kayang-kaya ng dalawang uri, wala sa protocol ang tunay na agwat.
May dalawang maling paniniwala na laganap at dapat linawin. Una, ang paniwala na mas mabilis talaga ang SOCKS5 — ang bilis ay nakasalalay sa bandwidth, load at distansya ng link ng proxy server, walang direktang kaugnayan sa uri ng protocol. Ikalawa, ang paniwala na mas anonymous ang SOCKS5 — hindi lang nito binabago ang laman ng traffic, hindi rin nito itinatago kung sino ka, nasa proxy provider kung may log o wala.
Isang paalala pa: isang parameter lang sa pagpili ang uri ng proxy. Kung exclusive ba ang proxy, stable ba ang rehiyon, madalas bang magpalit ng IP — mas malaki ang epekto nito sa environment isolation kaysa sa uri ng protocol. Ang magtagal sa pag-iisip tungkol sa uri pero gumagamit naman ng shared proxy na pabalik-balik ang IP ay baliktad na ang order.
Pag-configure ng proxy sa fingerprint browser: mula sa pagpili ng uri hanggang sa pag-verify
Ilang hakbang lang ang configuration, pero kapag mali ang order ay paulit-ulit kang magsisimula. I-verify muna sa labas ng environment, saka i-configure sa loob, at huli ay i-double check sa loob ng browser.
-
Siguraduhing gumagana muna ang proxy mismo. Kapag nakuha na ang host, port, uri at authentication info, subukan muna ang connectivity sa labas ng environment, para maihiwalay ang hindi gumagana ang proxy sa may problema ang configuration ng environment.
-
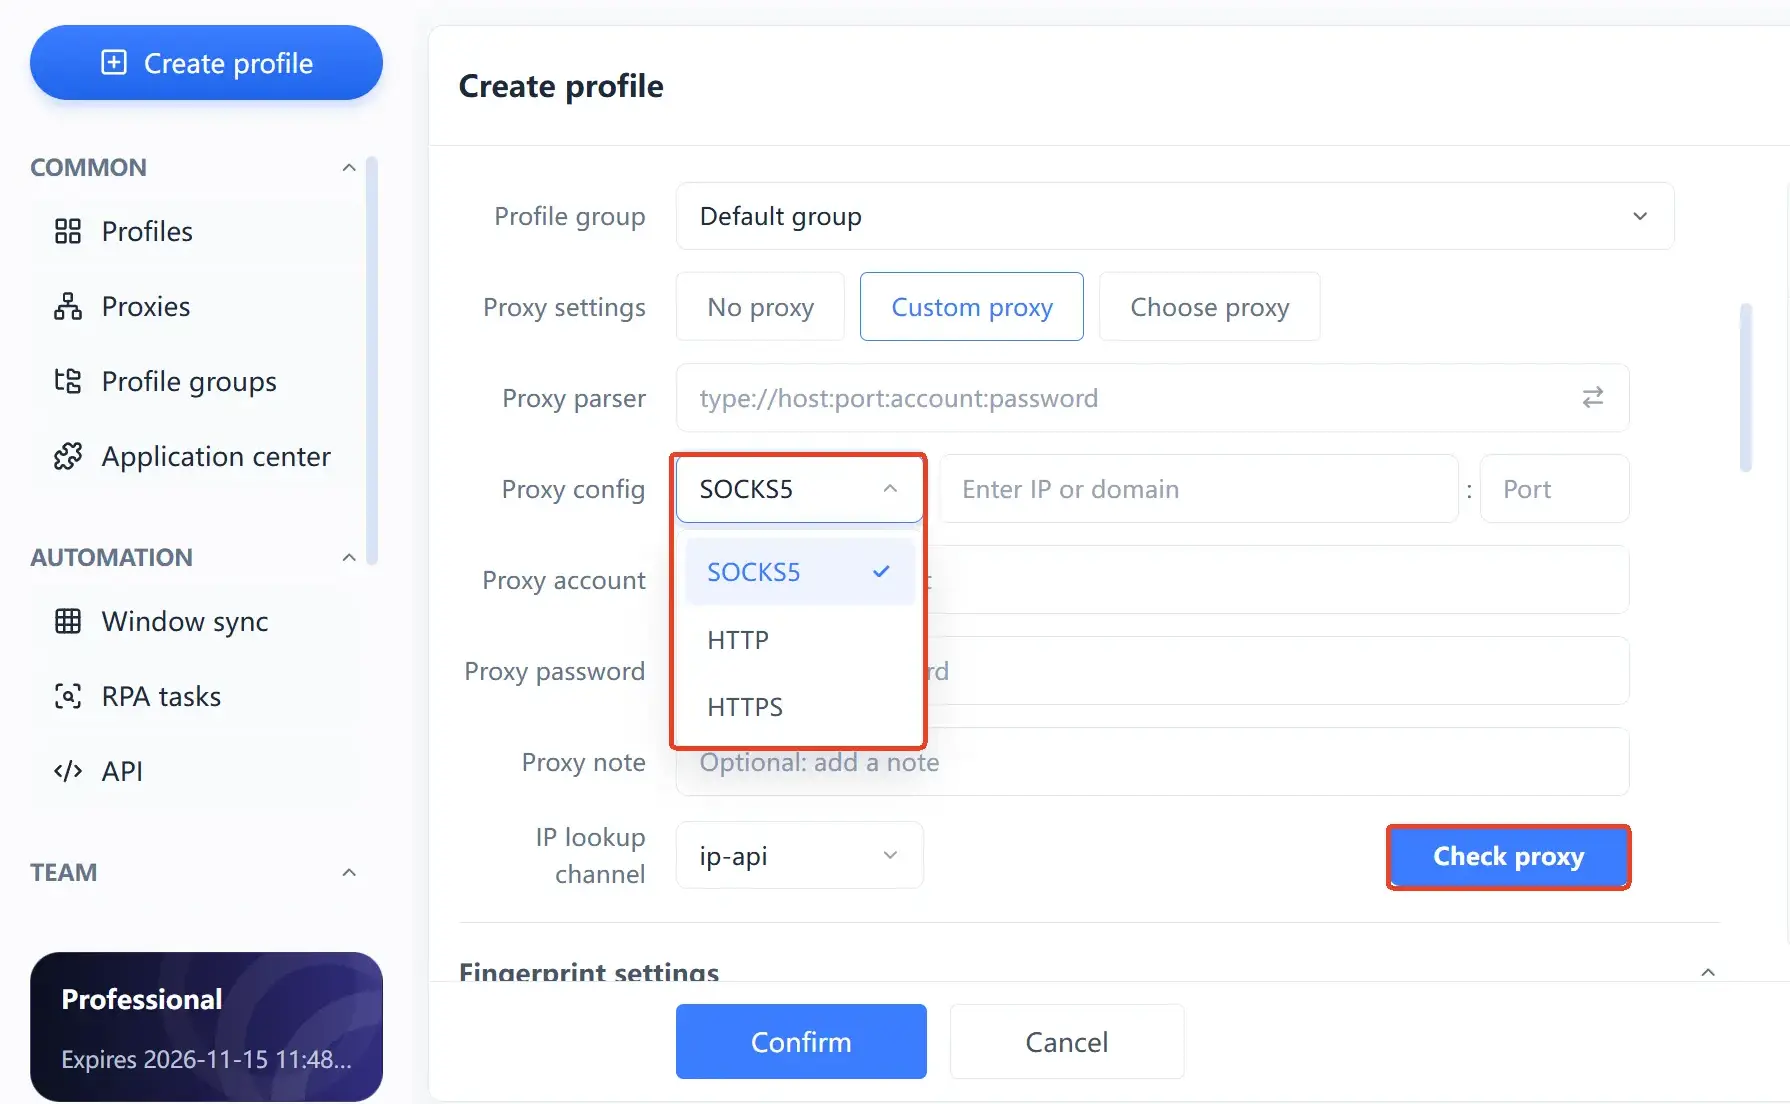
Buksan ang proxy settings ng environment at piliin ang uri. Dapat tugma ang uri sa ibinigay ng provider. Ang SOCKS5 proxy na inilagay bilang HTTP ay hindi agad makakakonekta, at kadalasan ay malabo ang error, madaling mapagkamalang sira ang environment.
-
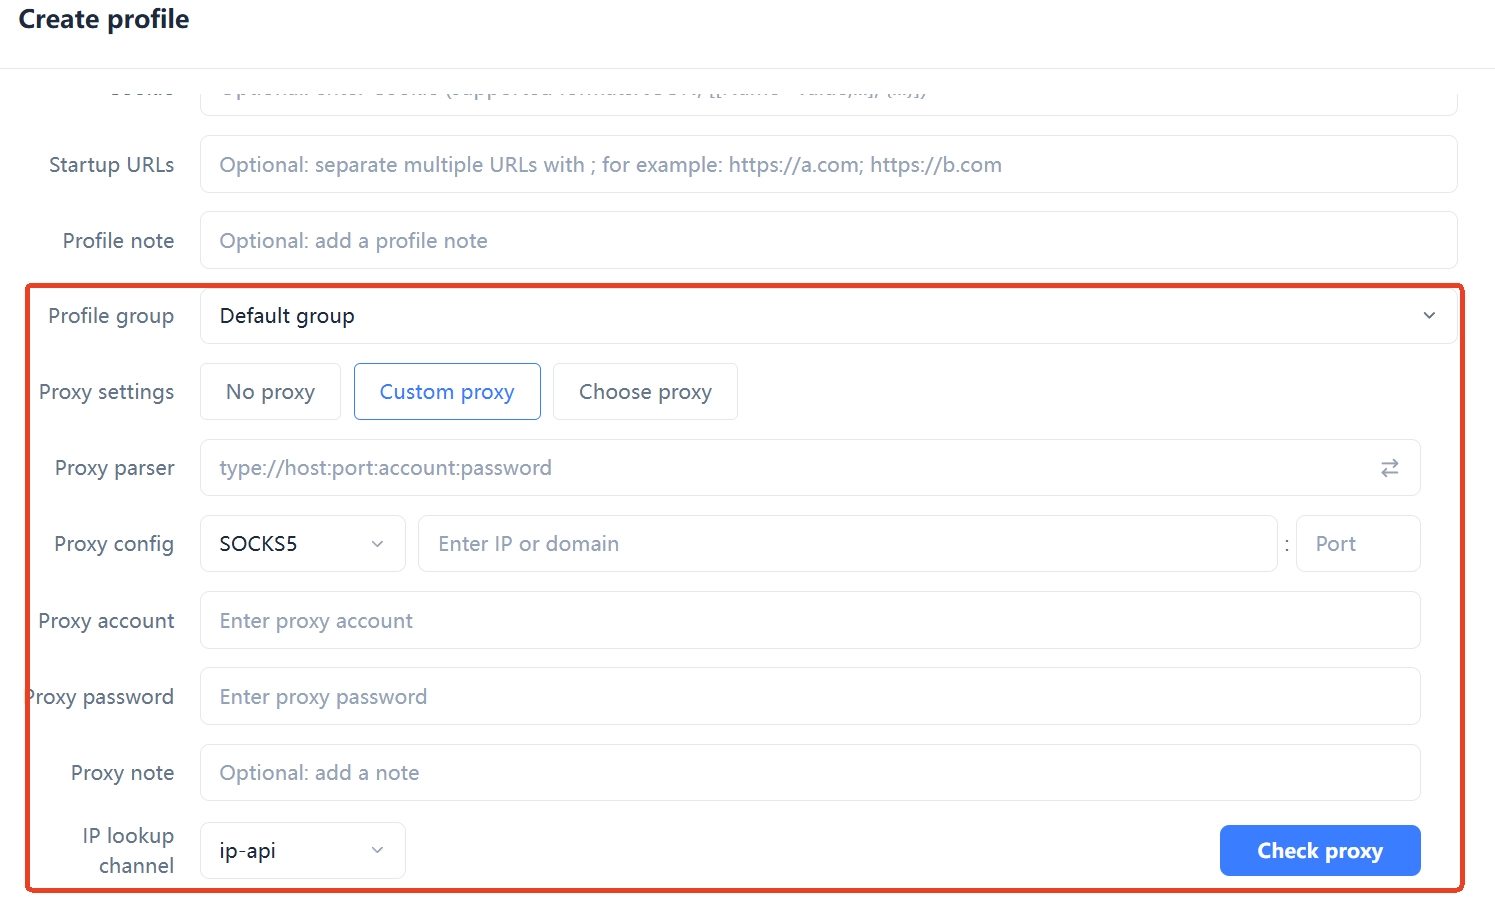
Ilagay ang host, port at authentication info. Kung may username at password, ilagay ito, at ingat na huwag maidikit ang sobrang espasyo, ito ang pinakakaraniwang mababaw na pagkakamali.
-
Pagkatapos i-save, magpatakbo muna ng proxy check sa loob ng environment, upang kumpirmahin na tama ang exit IP, bansa at rehiyon.
-
Pagkatapos i-start ang environment, i-double check sa loob ng browser. Bigyang-pansin ang tatlo: exit IP, lokasyon ng DNS resolution at WebRTC.
-
I-fix ito. Isang account, isang fixed na exit, huwag magpalit-palit ng node para mukhang mas secure — ang madalas na pagpapalit mismo ay isang abnormal na senyales.
Dalawang magkaibang bagay ang sinusuri ng hakbang 4 at 5: kinukumpirma ng check sa loob ng environment kung dumadaan ang proxy link, kinukumpirma ng double check sa browser kung may tumatagas na traffic sa ibang daan. Kung ang una lang ang gagawin, madaling makaligtaan ang DNS at WebRTC.
Tatlong verification na dapat gawin pagkatapos mag-configure
Hindi ibig sabihin ng naka-configure na ang proxy ay gumagana na ito; ang exit IP, lokasyon ng DNS resolution at WebRTC ay kailangang kumpirmahin nang hiwalay.
- Exit IP at rehiyon: bisitahin ang anumang IP lookup page, kumpirmahin na ang nakikita ay IP ng proxy at hindi ng lokal na machine, at tugma ang rehiyon sa sinabi ng provider.
- Lokasyon ng DNS resolution: gamitin ang DNS leak test page para tingnan kung saan nabibilang ang resolver. Mahalaga rin ito sa SOCKS5, dahil nakasalalay sa setting ng client ang lokasyon ng resolution, hindi dapat ipagpalagay.
- WebRTC: tingnan kung inilalantad ng browser ang totoong IP sa pamamagitan ng WebRTC. Karaniwan ang problemang ito sa ordinaryong browser na proxy lang ang binago at walang environment isolation.
May isa pang madaling makaligtaan: dapat tugma ang timezone, wika at system region sa rehiyon ng exit. Kung naka-configure ang US proxy pero nasa East 8 pa ang timezone, mas madaling mapapansin ang kontradiksyong ito kaysa sa maling napiling uri ng protocol.
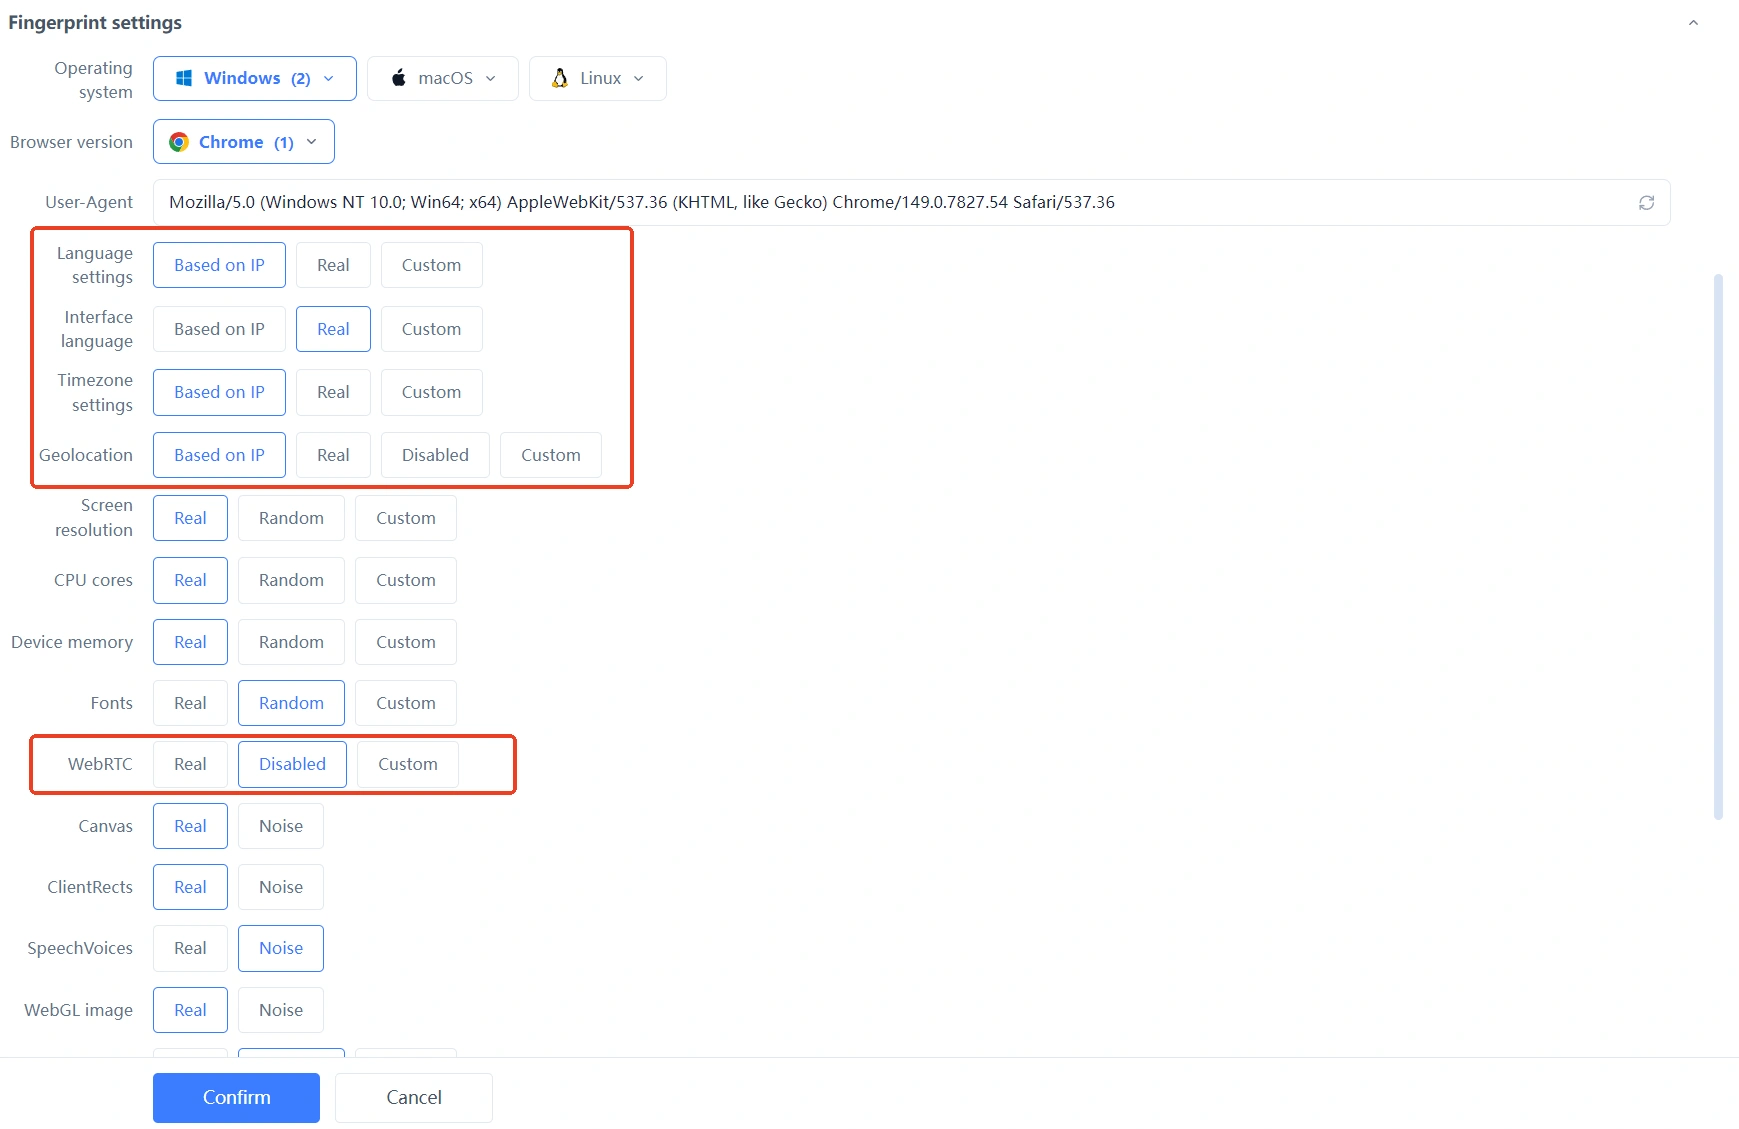
Kung may sampu o kahit dosenang environment na kailangang i-configure, ang pag-fix ng uri, exit at rehiyon bilang reusable na configuration ay mas madali kaysa manu-manong paglalagay bawat beses. Ito rin ang dahilan kung bakit pinamamahalaan ng MakoBrowser ang proxy kasama ng environment — ang environment, account at network exit ay inaalagaan sa isang lugar, at kapag may pumalit ay hindi na kailangang tanungin kung anong node ang naka-attach sa account na ito. Kung gusto mong subukan muna ang isang environment, maaari kang magsimula sa pag-install ng client mula sa download page.
Mga madalas itanong
Alin ang mas mabilis, SOCKS5 o HTTP proxy
Walang fixed na sagot. Nakasalalay ang bilis sa bandwidth, load, distansya ng link at target site ng proxy server, at hindi gaanong kaugnay ang uri ng protocol. Sa halip na mag-alala sa uri, tingnan muna ang kalidad ng linya ng proxy mismo.
Kailangan bang SOCKS5 sa fingerprint browser
Hindi kailangan. Kung web traffic lang ang tumatakbo at HTTP lang ang binibigay ng provider, gumagana rin ang HTTP proxy. Ang bentahe ng SOCKS5 ay nakatuon sa UDP support at kontroladong remote DNS resolution, kaya unahin ito kapag may tool na umaasa sa UDP sa environment.
Nailagay ko na ang proxy, bakit totoong IP pa rin ang nakikita
Tatlong karaniwang dahilan: maling uri kaya hindi talaga gumagana ang proxy, direktang konekta ng browser sa WebRTC, at lokal pa rin ang DNS resolution. Sundin ang order sa nakaraang seksyon, at halos matutukoy mo kung saang hakbang ang problema.
Kayang i-access ng HTTP proxy ang HTTPS site
Oo. Magtatayo muna ang browser ng tunnel sa proxy sa pamamagitan ng CONNECT method, naka-encrypt ang traffic sa loob ng tunnel, at hindi nakikita ng proxy ang aktwal na nilalaman ng page. Ito ang karaniwang paraan ng HTTP proxy sa paghawak ng HTTPS.
Nakakaapekto ba ang uri ng proxy sa seguridad ng account
Hindi ang uri ng proxy mismo ang nagtatakda ng resulta ng account; ang mahalaga ay kung stable ang exit, tugma ba ang rehiyon sa account, at walang madalas na pagpapalit. Walang tool na makakagarantiya na hindi ma-verify ng platform ang account; ang pagpapanatiling malinis ng environment at pag-iwas sa abnormal na pagbabago ang bahaging kontrolado mo.


